

Python计算器怎么安全解析数学表达式避免eval风险
深入讲解在Python计算器项目中如何规避eval函数的安全风险,利用内置ast模块构建基于白名单的安全数学表达式解析器,详解语法树遍历、运算符映射与资源耗尽防御。
编写一个简单的Python计算器程序时,许多开发者的第一直觉往往是直接调用内置的 eval() 函数。这种做法能在两行代码内完成字符串算术计算,但同时也给程序带来了极其致命的任意代码执行安全漏洞。实现安全解析的核心路径在于:弃用 eval(),转而利用 Python 标准库内置的 ast(抽象语法树)模块,构建基于严格白名单的语法解析与求值器。这种方式既不需要引入庞大的第三方依赖,又能将表达式执行范围严格锁定在预设的算术运算和安全常数之内。
一、为什么计算器绝不能使用 eval()
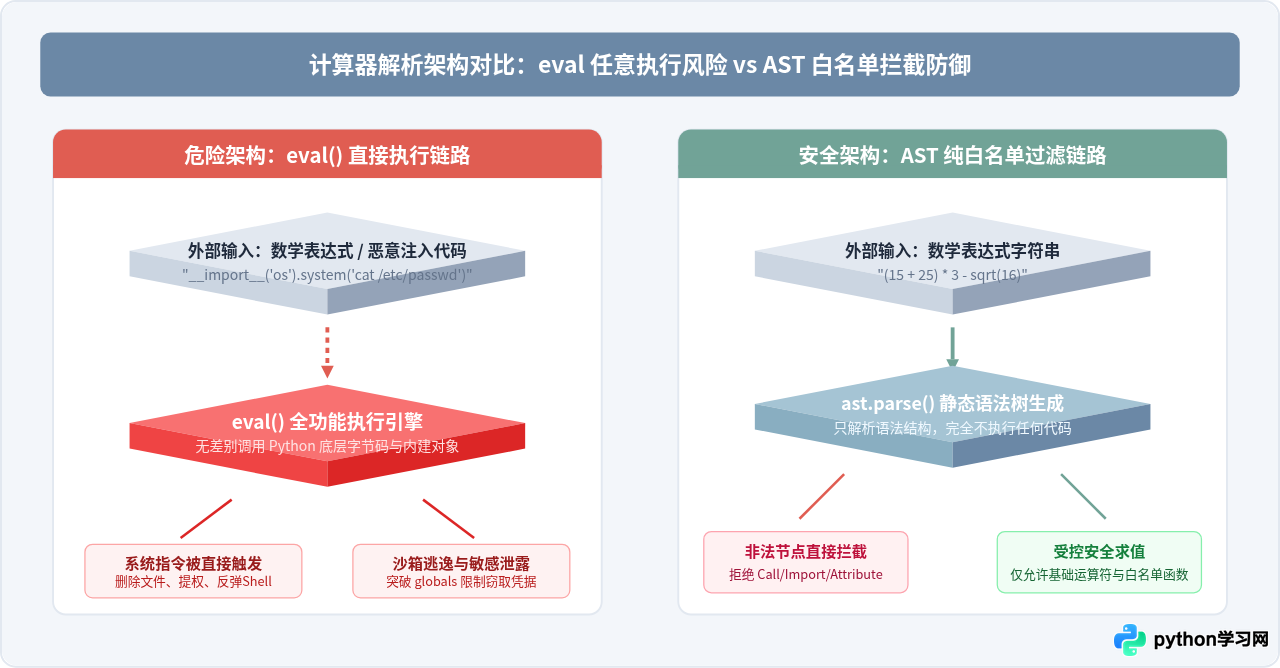
eval() 的本质是将传入的字符串作为原生 Python 代码编译并在当前上下文中执行。这意味着计算器不仅会执行 1 + 2 这样的纯数学计算,还会无条件执行字符串中包含的任意系统函数和对象调用。
如果计算器暴露在外部输入中,恶意用户只需输入
__import__('os').system('rm -rf /') 或读取环境变量与数据库配置,就能在宿主机上获得完全控制权。
一些开发者试图通过清空命名空间来“沙箱化” eval(),例如传入 eval(expr, {"__builtins__": {}})。然而在 CPython 运行机制下,这种做法并不安全。攻击者可以通过任何基础对象向上遍历原型链与子类,重新获取全局内建模块:
# 即使禁用了 __builtins__,依然可以通过对象基类寻找警告模块或导入器
payload = "(1).__class__.__bases__[0].__subclasses__()[137].load_module('os').system('id')"
因此,对于来自不受信任来源的数学表达式,试图修补 eval() 的黑名单策略注定是不可靠的,必须从架构上彻底切断任意代码的执行能力。
二、主流解析方案的选型对比
在 Python 生态中解析数学表达式通常有三种途径。理解它们的适用边界能帮助我们根据具体业务场景做出最合理的架构选择:
| 解析方案 | 依赖项 | 安全性 | 功能支持度 | 适用场景 |
|---|---|---|---|---|
| ast.literal_eval | 内置标准库 | 极高 | 极低(仅支持字面量,不支持加减乘除算术计算) | 反序列化基础配置、列表、字典 |
| ast.NodeVisitor 自定义解析器 | 内置标准库 | 完全可控 | 高(完全按需开放四则运算、幂、常用数学函数) | 中小型计算器、金融公式引擎、自主受控环境(推荐) |
| simpleeval 外部库 | 第三方 pip 安装 | 高 | 丰富(开箱即用,支持操作符、函数配置与超时控制) | 希望快速接入复杂公式解析的生产系统 |
很多初学者会尝试直接调用 ast.literal_eval("1 + 2"),但在 Python 3.9 及更高版本中,该函数会明确抛出 ValueError: malformed node or string。因为官方设计 ast.literal_eval 的初衷仅仅是安全解析 Python 原生字面量(如字符串、数字、字典、元组),并不支持二元运算符(BinOp)。因此,要在纯标准库环境下支持表达式运算,编写基于 ast.parse 的递归求值器是最标准、最可靠的解法。
三、核心实战:基于 ast 模块构建安全计算器
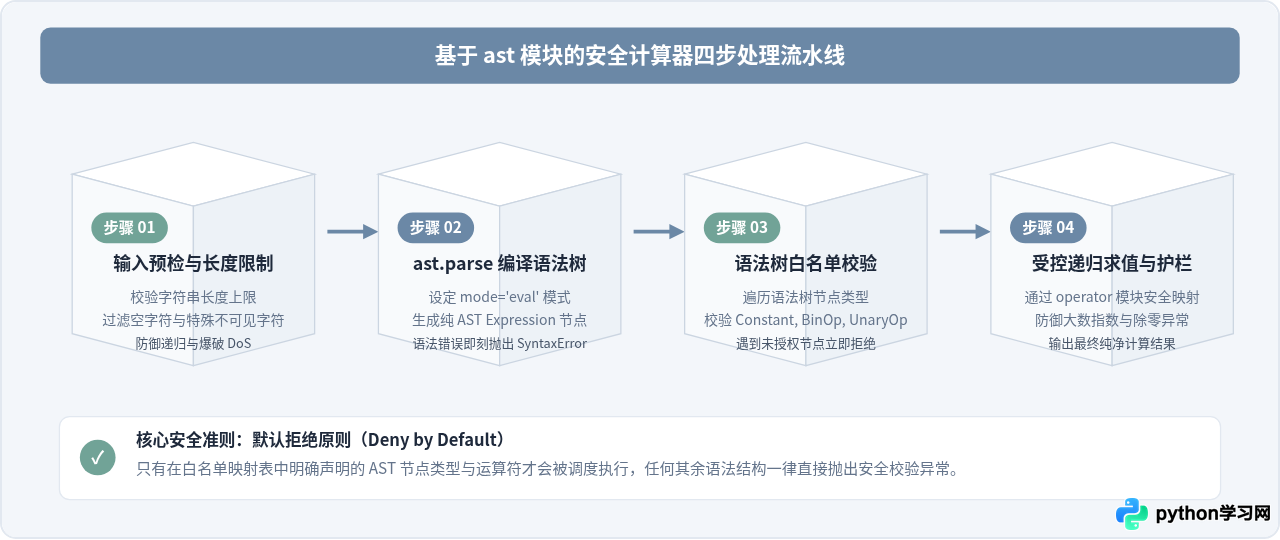
构建安全计算器的核心思想是“先建树,后遍历,非白名单即报错”。整个处理流程可以拆解为四个标准化步骤:
1. 编写完整的安全计算器类
下面是一个经过防御加固的完整 Python 实现。通过继承 ast.NodeVisitor,我们精确定义允许访问的节点类型,对任何越权节点均直接触发 generic_visit 抛出异常:
import ast
import operator
import math

class SafeMathEvaluator(ast.NodeVisitor):
    """
    基于 Python 标准库 ast 的安全数学表达式求值器。
    严格执行白名单策略,完全隔离 eval 任意代码执行风险。
    """

    # 1. 允许的双目运算符映射表
    SUPPORTED_BIN_OPS = {
        ast.Add: operator.add,       # +
        ast.Sub: operator.sub,       # -
        ast.Mult: operator.mul,      # *
        ast.Div: operator.truediv,   # /
        ast.FloorDiv: operator.floordiv, # //
        ast.Mod: operator.mod,       # %
        ast.Pow: operator.pow,       # **
    }

    # 2. 允许的单目运算符映射表
    SUPPORTED_UNARY_OPS = {
        ast.UAdd: operator.pos,      # + (正号)
        ast.USub: operator.neg,      # - (负号)
    }

    # 3. 允许的白名单数学函数与常数
    SAFE_NAMES = {
        'pi': math.pi,
        'e': math.e,
        'abs': abs,
        'sqrt': math.sqrt,
        'sin': math.sin,
        'cos': math.cos,
        'tan': math.tan,
        'log': math.log,
        'exp': math.exp,
    }

    # 4. 防御性资源阈值
    MAX_EXPR_LENGTH = 1000   # 表达式字符串最大字符数
    MAX_EXPONENT = 10000     # 幂运算指数上限,防止计算 DoS
    MAX_BASE = 100000        # 幂运算底数上限

    def evaluate(self, expr: str):
        """主入口:校验并计算表达式"""
        if not isinstance(expr, str):
            raise TypeError("表达式必须为字符串类型")

        expr = expr.strip()
        if not expr:
            raise ValueError("表达式不能为空")

        if len(expr) > self.MAX_EXPR_LENGTH:
            raise ValueError(f"表达式长度超过限制(最大 {self.MAX_EXPR_LENGTH} 字符)")

        try:
            # 使用 mode='eval' 将字符串解析为表达式顶层树
            tree = ast.parse(expr, mode='eval')
        except SyntaxError as err:
            raise ValueError(f"数学表达式语法错误: {err.msg}") from err

        # 遍历求值并返回数值
        return self.visit(tree.body)

    def visit_Constant(self, node):
        """访问常量数值(数字)"""
        if isinstance(node.value, (int, float)):
            return node.value
        raise TypeError(f"不支持的常量类型: {type(node.value).__name__}")

    def visit_BinOp(self, node):
        """访问双目运算节点:左操作数 + 右操作数"""
        left_val = self.visit(node.left)
        right_val = self.visit(node.right)
        op_type = type(node.op)

        if op_type not in self.SUPPORTED_BIN_OPS:
            raise ValueError(f"未授权的二元运算符: {op_type.__name__}")

        # 防御指数爆炸攻击(例如 9999 ** 9999)
        if op_type is ast.Pow:
            if abs(right_val) > self.MAX_EXPONENT or abs(left_val) > self.MAX_BASE:
                raise ValueError("幂运算数值超出安全边界,已拒绝执行")

        try:
            return self.SUPPORTED_BIN_OPS[op_type](left_val, right_val)
        except ZeroDivisionError:
            raise ZeroDivisionError("数学错误:除数不能为 0")

    def visit_UnaryOp(self, node):
        """访问单目运算节点:负号或正号"""
        operand_val = self.visit(node.operand)
        op_type = type(node.op)

        if op_type not in self.SUPPORTED_UNARY_OPS:
            raise ValueError(f"未授权的一元运算符: {op_type.__name__}")

        return self.SUPPORTED_UNARY_OPS[op_type](operand_val)

    def visit_Call(self, node):
        """访问函数调用节点:仅允许直接调用白名单内的纯数学函数"""
        if not isinstance(node.func, ast.Name):
            raise ValueError("禁止通过对象属性或间接方式调用函数")

        func_name = node.func.id
        if func_name not in self.SAFE_NAMES or not callable(self.SAFE_NAMES[func_name]):
            raise ValueError(f"未授权的函数调用: {func_name}")

        # 计算并传递所有参数
        args = [self.visit(arg) for arg in node.args]
        try:
            return self.SAFE_NAMES[func_name](*args)
        except Exception as err:
            raise ValueError(f"函数 {func_name} 执行失败: {str(err)}") from err

    def visit_Name(self, node):
        """访问变量/常数标识符:仅允许预设数学常数(如 pi, e)"""
        if node.id in self.SAFE_NAMES and not callable(self.SAFE_NAMES[node.id]):
            return self.SAFE_NAMES[node.id]
        raise ValueError(f"未授权的标识符或变量名: {node.id}")

    def generic_visit(self, node):
        """任何未在上方显式实现的节点,默认全部视为非法"""
        raise ValueError(f"检测到未允许的语法结构,已拒绝: {type(node).__name__}")
2. 验证与测试运行
编写简短的测试用例来验证该解析器是否能够正确计算正常数学公式,同时对非法入侵代码保持坚决拦截:
calc = SafeMathEvaluator()

# 1. 正常运算测试
print(calc.evaluate("(10 + 5) * 3 - 4 / 2"))    # 输出: 43.0
print(calc.evaluate("sqrt(16) + 2 ** 3"))        # 输出: 12.0
print(calc.evaluate("sin(pi / 2)"))              # 输出: 1.0

# 2. 恶意代码拦截测试(全部安全抛出 ValueError)
try:
    calc.evaluate("__import__('os').system('whoami')")
except ValueError as e:
    print(f"成功拦截恶意调用: {e}")

try:
    calc.evaluate("open('/etc/passwd').read()")
except ValueError as e:
    print(f"成功拦截文件访问: {e}")
四、深入原理:数学表达式在 AST 中的树状结构
为了搞清楚为什么 AST 机制能够天然免疫代码注入,我们需要观察 Python 是如何将数学公式转换为树状节点的。以算式 (3 + 5) * 2 - 4 / 2 为例,Python 解释器在编译期会构建如下层次分明的语法树:
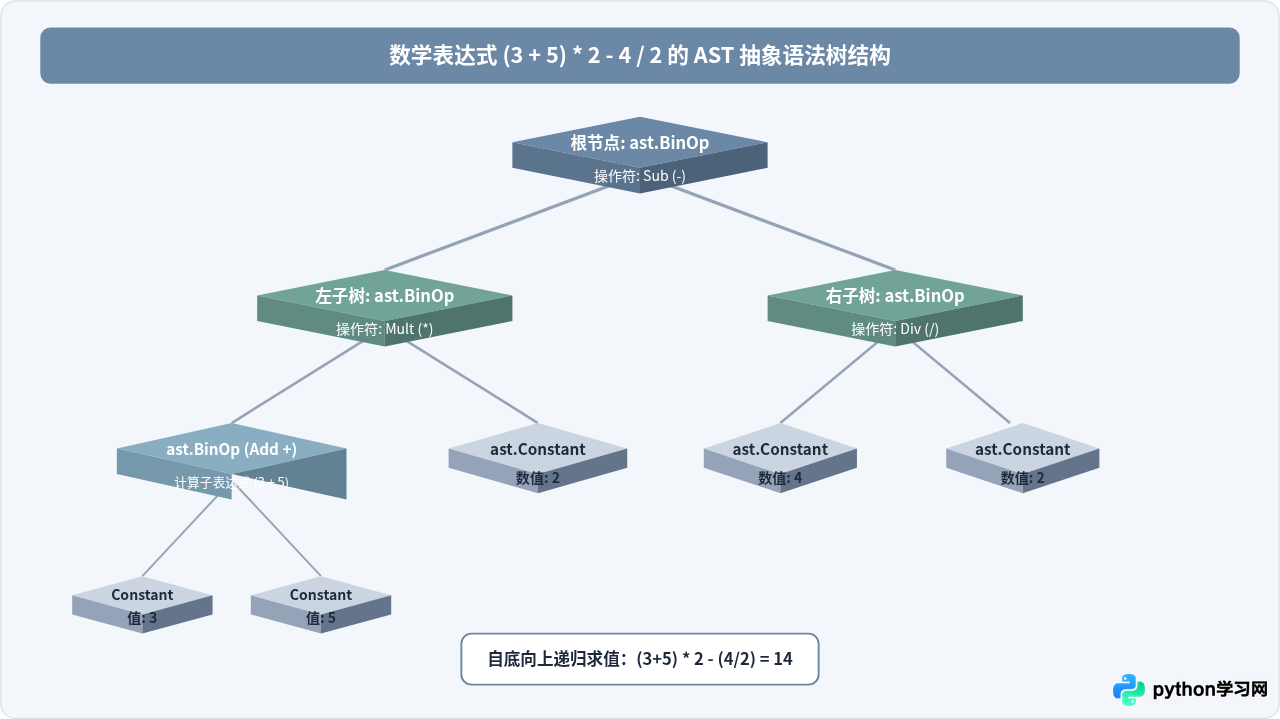
在这个树状模型中,每一个运算步骤都被拆解为了纯粹的数据结构。ast.parse 本身只是一个文本语法分析器,在建树过程中没有任何代码会被实际调用。当我们的求值器自底向上遍历这棵树时,遇到 BinOp 就调用对应的 operator.add,遇到非法节点就中断,攻击者传递的任何可执行语句都无法在树中找到合法的求值通道。
五、生产级防护:防范 DoS 与边界限制
仅拦截任意代码执行(RCE)并不代表完全安全。在实际线上计算服务中,攻击者还可能通过合法的数学语法发起拒绝服务攻击(DoS),造成服务器 CPU 100% 占用或内存溢出崩溃。以下三项防护措施必须同步落地:
1. 限制幂运算的底数与指数
Python 具备任意精度大整数特性,计算 9999 ** 999999 并不会溢出报错,而是会一直消耗 CPU 算力与内存,直到服务器崩溃。因此在 visit_BinOp 中必须对 ast.Pow 做明确的量级拦截:
if op_type is ast.Pow:
    if abs(right_val) > 10000 or abs(left_val) > 100000:
        raise ValueError("幂运算指数过大,已触发资源保护机制")
2. 限制字符串长度与括号嵌套深度
输入超长的恶意表达式(例如数十万层嵌套括号 ((((...1...)))))会导致 Python 内部递归层数超限,抛出 RecursionError 甚至引起进程崩溃。在表达式进入 ast.parse 之前,直接设置最大字符长度(如 1000 字符)是最简单有效的防线。
3. 异常归一化与友好报错
在对外提供计算服务时,应统一捕获 SyntaxError、ZeroDivisionError、TypeError 与 ValueError,将其封装为结构化的错误响应,切忌直接向前端回显原始系统堆栈追踪信息,以防止泄露内部代码路径。
六、安全防护纵深体系与总结
将上述所有安全控制措施结合在一起,就构成了一个完备的纵深防御体系:从最外层的字符串限长,到 AST 语法静态约束,再到节点白名单拦截与资源限额管控,层层递进地消除安全隐患。
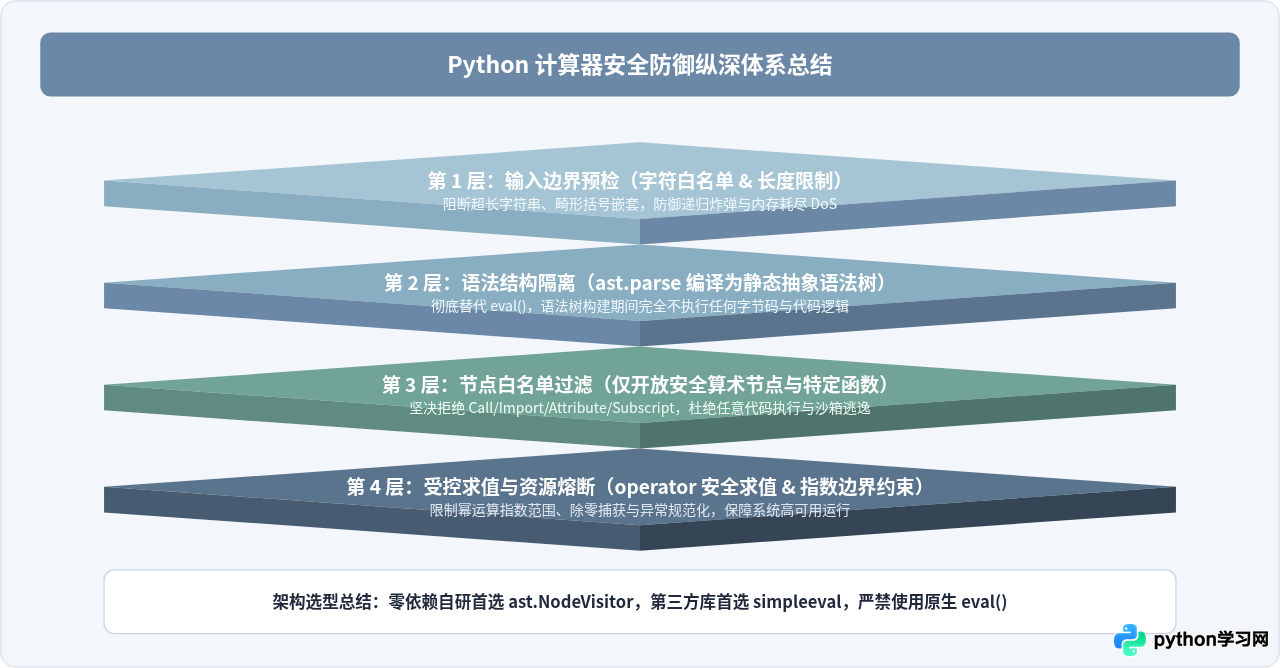
- 不要对 eval 抱有幻想:任何试图通过黑名单过滤
eval()的方案都会被 Python 对象继承链轻易绕过。 - 利用标准库 ast 是最佳平衡点:无需安装第三方依赖,通过
ast.NodeVisitor实现数十行代码即可得到完全自主可控的数学解析器。 - 重视计算资源防线:在防范 RCE 的同时,必须兼顾大数幂运算、深度嵌套与除零等异常场景,打造坚固的计算安全闭环。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









