Rust所有权机制详解:变量移动与内存安全
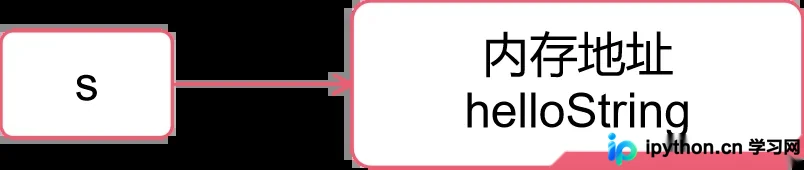
Rust通过所有权(Ownership)机制在无垃圾回收(GC)的环境下保障内存安全。文章解析了三个核心规则、作用域概念,并通过代码实例演示了“变量移动”导致原变量失效的现象,以及使用.clone()进行数据克隆的正确处理方式,帮助开发者掌握Rust的内存管理逻辑。
2026-10-15
6
Rust通过所有权(Ownership)机制在无垃圾回收(GC)的环境下保障内存安全。文章解析了三个核心规则、作用域概念,并通过代码实例演示了“变量移动”导致原变量失效的现象,以及使用.clone()进行数据克隆的正确处理方式,帮助开发者掌握Rust的内存管理逻辑。
本文深入解析 Rust 中的并发基础,涵盖从 std::thread 的基本用法到 thread::scope 作用域管理。详细对比了所有权共享策略,包括静态变量、Box::leak 及 Rc/Arc 引用计数机制。重点讲解如何借用所有权避免数据竞争,并通过 Mutex、RwLock、Cell、RefCell 等内部可变性与同步原语处理多线程环境下的线程安全。最后探讨 Send/Sync Trait 的自动实现规则及 UnsafeCell 在底层构建中的应用,为构建高并发系统提供理论支撑。
本文介绍在 Windows 10 系统中,如何通过轻量级的 MinGW64 替代 Visual Studio 来搭建 Rust 开发环境。内容涵盖 MinGW64 的选择与安装、Rustup 离线工具链配置、Cargo 国内镜像设置,以及最终在 IntelliJ IDEA 中集成 Rust 插件并运行 Hello World 程序的完整流程。
本文详细解析了C语言中标识符的定义、合法命名规则及行业通用的命名规范。内容包括标识符必须满足的字符组成限制,以及针对变量、函数、常量、结构体和枚举等不同类型的命名最佳实践,并提供完整示例代码演示如何提升代码的可读性、可维护性和专业性。
本文介绍如何通过C语言桥接,将Rust编写的静态库集成到PHP扩展中。从创建Rust静态库、生成C头文件,到使用ext_skel构建PHP骨架、配置config.m4链接库文件,最后处理内存与生命周期避免段错误,并展示性能对比结果。
本文介绍如何在Python中实现类似Rust的静态类型检查机制。通过结合mypy进行编译时检查与自定义装饰器实现运行时校验,文章详细展示了Result和Option类型的Python实现方案,帮助开发者在保持Python灵活性的同时提升代码可靠性与可维护性。
Python 采用引用计数结合分代垃圾回收机制自动管理内存,而 Rust 依靠所有权与借用规则在编译期保障安全且无运行时开销。本文通过完整代码示例对比两者实现路径,详细解析对象生命周期判断、内存晋升逻辑及借用策略,并结合实际开发场景提供明确的选型指南。
文章围绕“行业趋势—龙头筛选—数据验证—风险避坑”展开,帮助读者理解AI、云原生、零信任与安全平台整合如何改变网络安全行业,并建立从看赛道到看公司、再到看估值与风险的分析框架。当前行业投资逻辑正从单纯的合规防御转向AI驱动的安全需求与平台化整合,但高估值、竞争加剧及业绩兑现仍是核心风险。
围绕“可信访问”从架构理念到落地实施,系统梳理零信任核心原则、访问架构设计、身份与终端控制、策略实施及效果验证,帮助企业建立可持续运营的安全访问体系并规避常见实施误区。
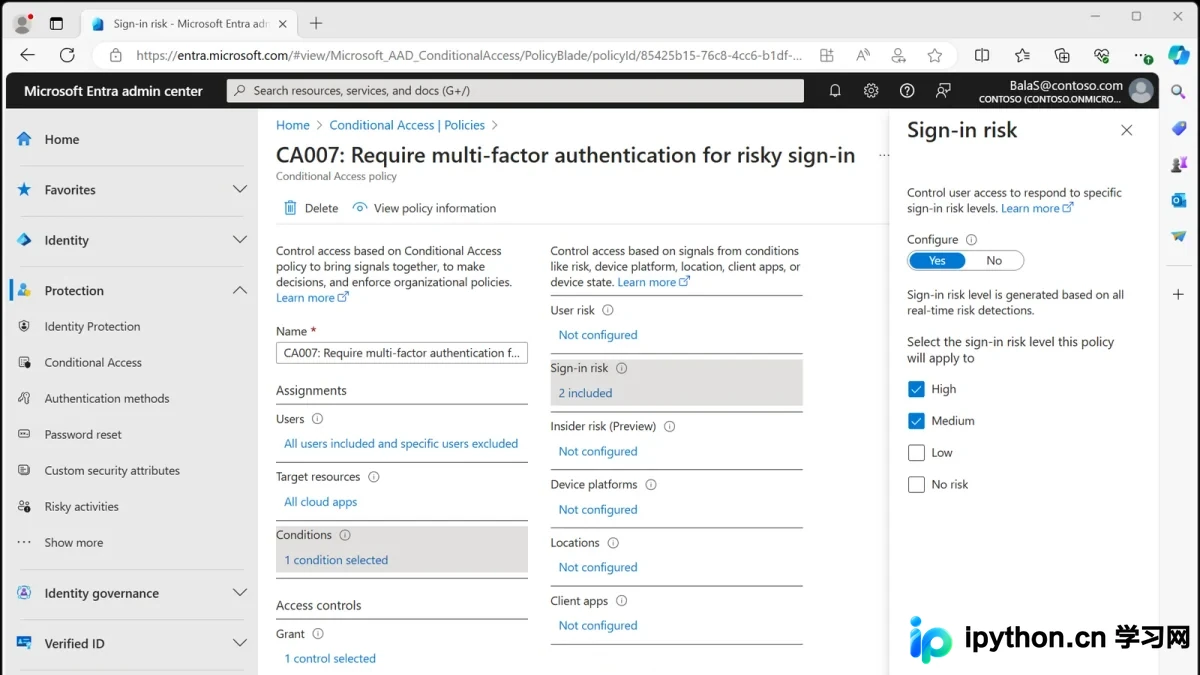
从IP白名单、黑名单的基础配置入手,对比allow/deny与geo模块的适用场景,结合配置示例说明部署、验证及常见避坑方法,帮助读者建立可落地的Nginx访问控制方案。
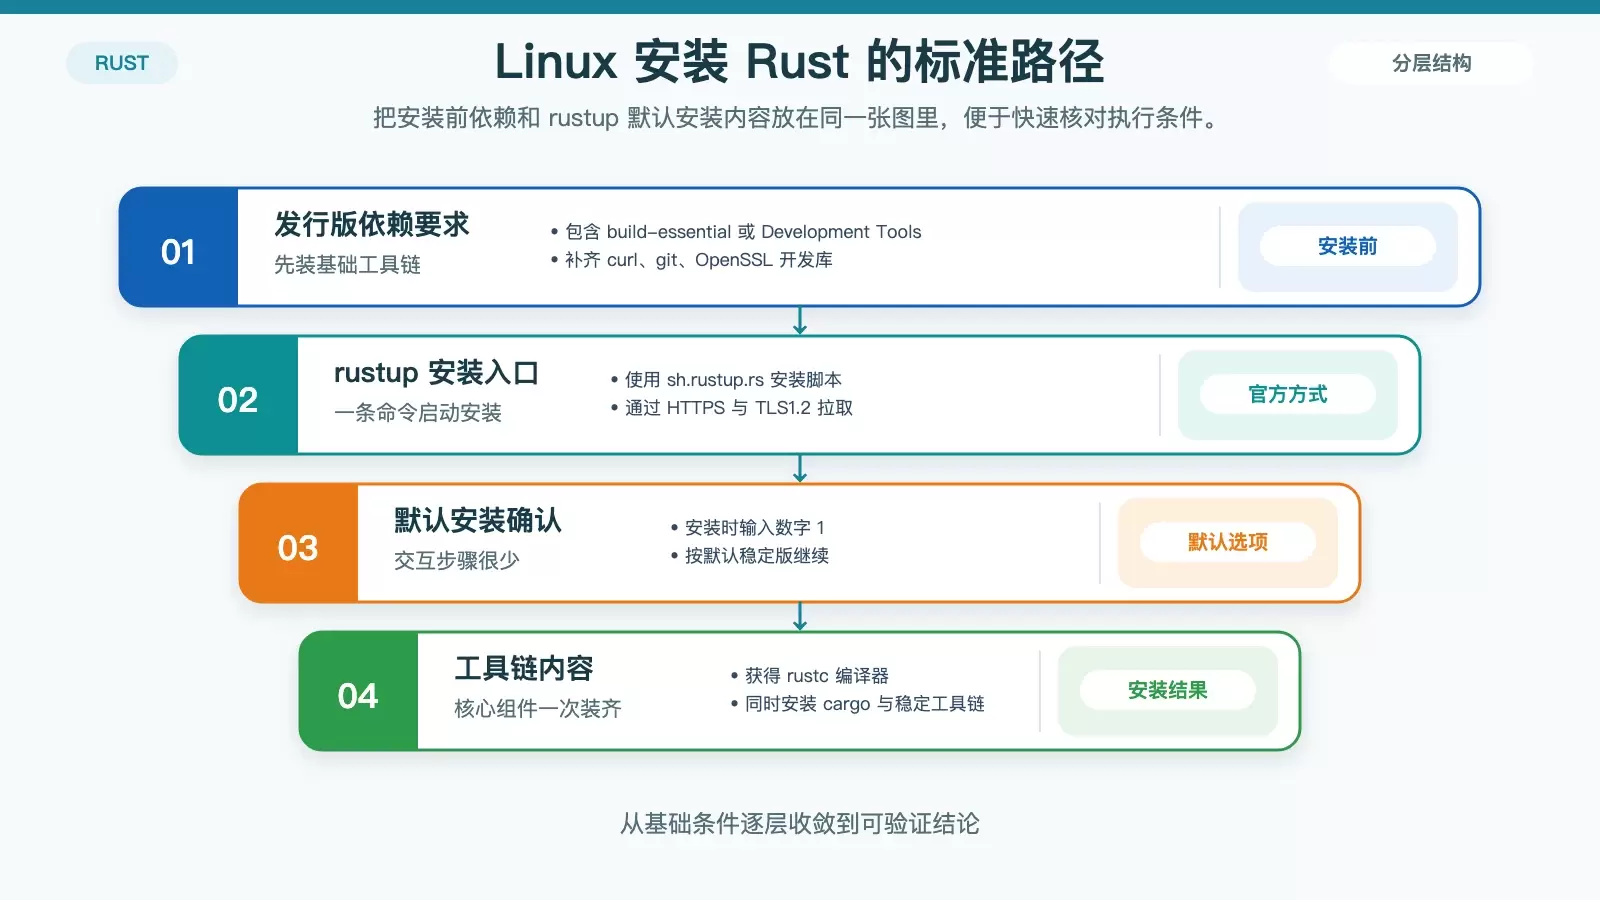
在 Linux 上安装 Rust,最稳妥的做法仍然是使用官方的 rustup。它会同时安装 rustc、cargo 和默认稳定版工具链,后续升级、切换版本也更省事。本文按发行版准备依赖、执行安装、处理 PATH、生效验证,并补充仅在特殊需求下才考虑的源码编译路线。
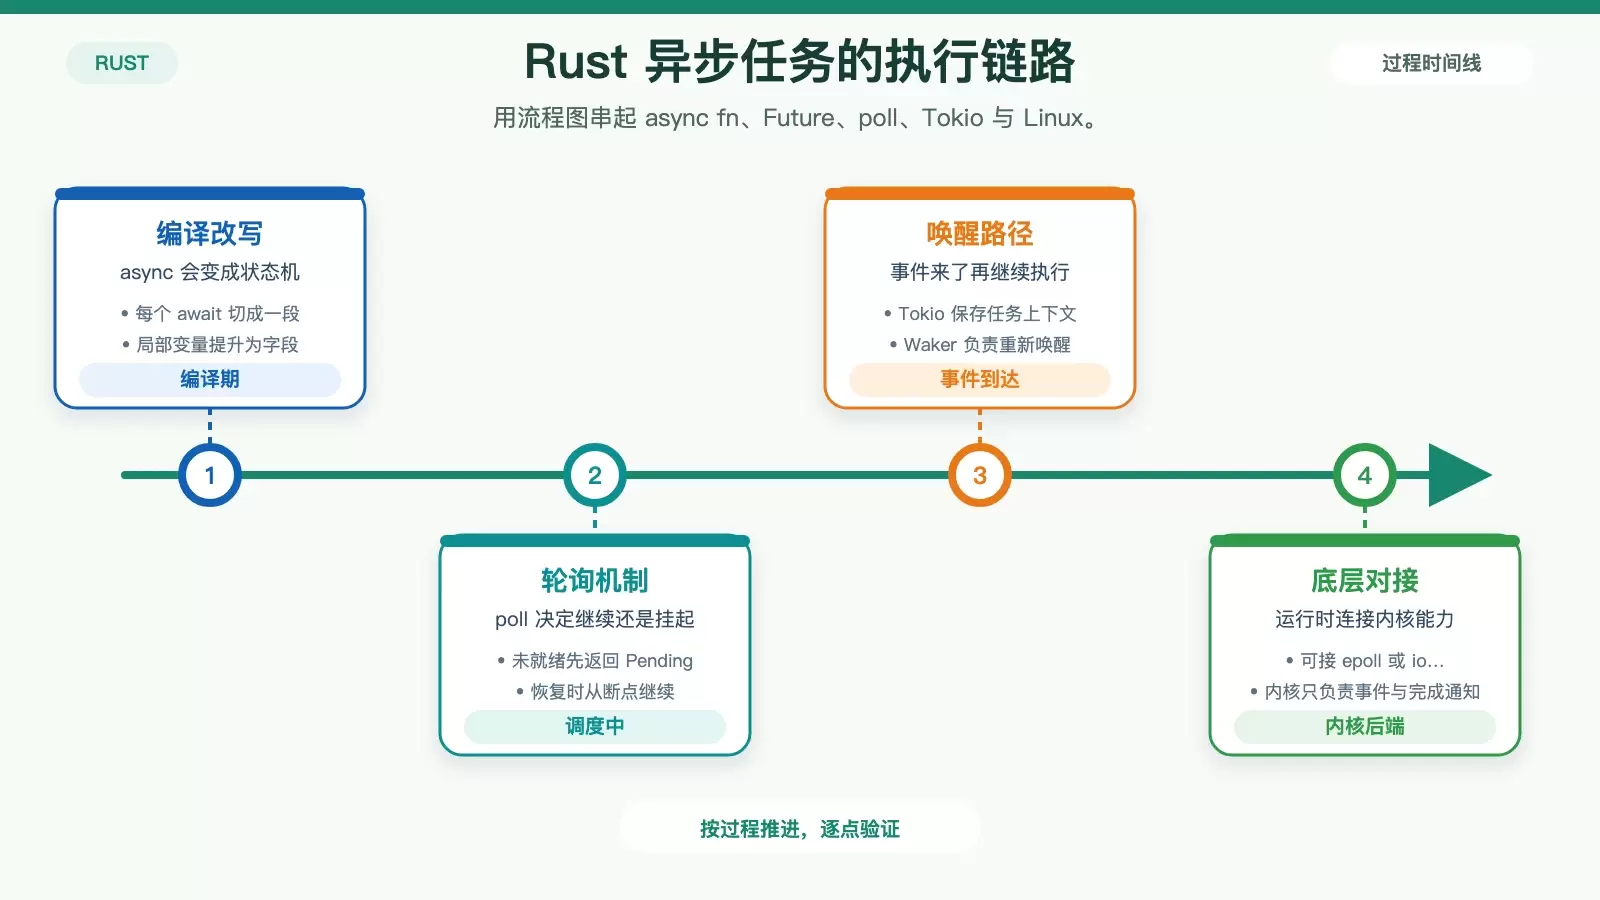
这篇文章从 Linux 高并发网络服务的瓶颈切入,梳理 Rust 异步 I/O 如何借助 Future 状态机、Tokio 调度器以及 epoll 与 io_uring 两类内核机制提升吞吐。文中保留实际代码与选型约束,重点说明它为什么快、快在什么条件下,以及工程上要为此付出什么代价。