

Rust所有权机制详解:变量移动与内存安全

Rust语言如何在没有垃圾回收机制(GC)的情况下确保内存安全?本文深入解析其核心的"所有权(Ownership)"机制,阐述变量作用域、"移动"语义及其带来的内存限制,并演示如何利用"克隆(Clone)"正确实现多变量共享数据。
为什么需要所有权机制
在C/C++等传统语言中,程序员需手动分配和释放内存;而在Java、Python等语言中,则依赖运行时垃圾回收器(GC)自动清理无用对象。Rust选择了一条不同的路径:它没有内置的垃圾回收机制,而是通过编译期的所有权(Ownership)系统来保证内存安全和程序性能。
所有权体系的三大核心规则
Rust的所有权机制建立在以下三条基本规则之上:
- 每个值都有一个所有者:在Rust中,每一个变量都拥有其所持值的唯一所有权。
- 同时只能有一个所有者:在任何时刻,一个值只能被一个变量拥有,不能出现“多主”现象。
- 作用域结束即释放:当所有者离开其作用域时,Rust会自动调用变量的
drop函数释放其持有的内存。
第1步:理解变量作用域与内存释放
要理解所有权,首先要明确“作用域”。作用域是程序中标识符(如变量名)有效存在的一段范围。
{
    let s = "hello";
}
println!("{}", s); 在上述代码中,变量s的定义位于花括号{}内部,这构成了s的作用域。一旦执行流超出这个闭合的花括号,变量s即被视为无效。
Rust会在超出作用域的最后一刻自动调用drop函数回收内存。因此,如果在作用域结束后尝试访问s,编译器会直接报错。这种严格的规则从根源上杜绝了悬垂指针和重复释放等常见内存错误。
第2步:观察“变量移动”导致的意外失效
现在让我们回到开头的例子。在多数其他语言中,将字符串赋值给新变量通常只涉及指针拷贝或引用增加,源变量依然可用。但在Rust中:
let s = String::from("helloString");
let t = s;
println!("{}", s); // 编译错误!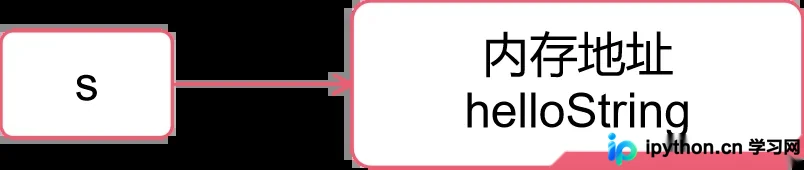
为什么会出错?这里的关键在于Rust如何处理栈内存与堆内存的数据转移。对于像String这样需要在堆上分配数据的类型,当执行let t = s;时:
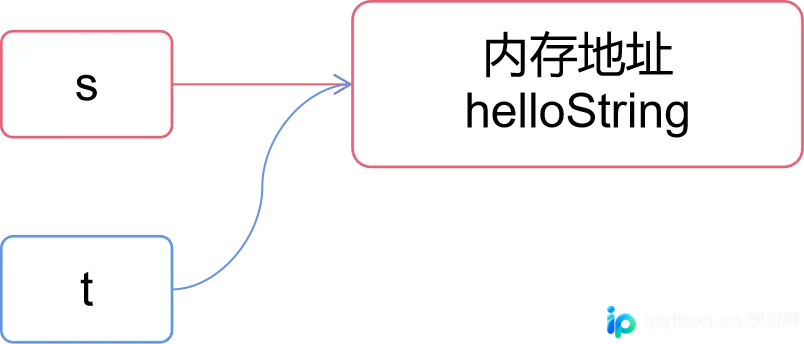
Rust采取的是移动(Move)策略:
- Rust认为s不再需要其原始资源,为了效率,直接将控制权(包括指向堆内存的指针、长度和容量信息)移交给t。
- 此时,
s虽然还在栈上占位,但它原本指向的堆内存所有权已经完全属于t。 s随后会被标记为不可用(Invalid),直到离开作用域。
这一机制确保了同一个堆内存地址不可能有两个活跃的所有者,从而避免了双重释放的风险。
第3步:使用Clone实现深拷贝
如果业务逻辑确实需要一个完全独立的副本(深度拷贝),而不是简单的所有权重定向,Rust提供了显式的clone方法。
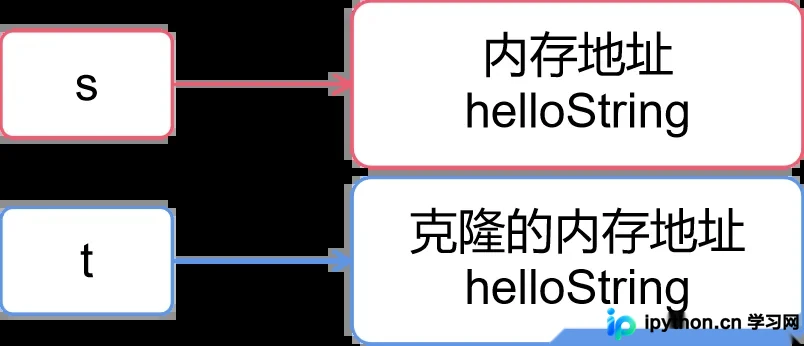
修改上面的代码:
let s1 = String::from("hello");
let s2 = s1.clone();
println!("s1={}, s2={}", s1, s2); 在使用.clone()时,Rust会主动在堆上开辟新的内存空间,并将s1的数据完整复制到其中,然后由s2拥有这部分新内存。s1保持原有状态并可继续安全使用。当然,这需要付出额外的CPU和内存开销。
总结
Rust的所有权机制是其内存安全的基石。通过强制“单一所有者”原则和基于作用域的自动释放,Rust在零成本抽象的前提下消除了垃圾回收的不确定性。理解“移动”与“克隆”的区别,是跨语言学习者的必修课。
以上就是Rust所有权机制如何保障内存安全的详细内容,更多关于Rust所有权教程的资料请关注本站其它相关文章!
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









