

Nginx访问控制:allow/deny与geo模块

理解allow/deny:快速实现IP白名单与黑名单
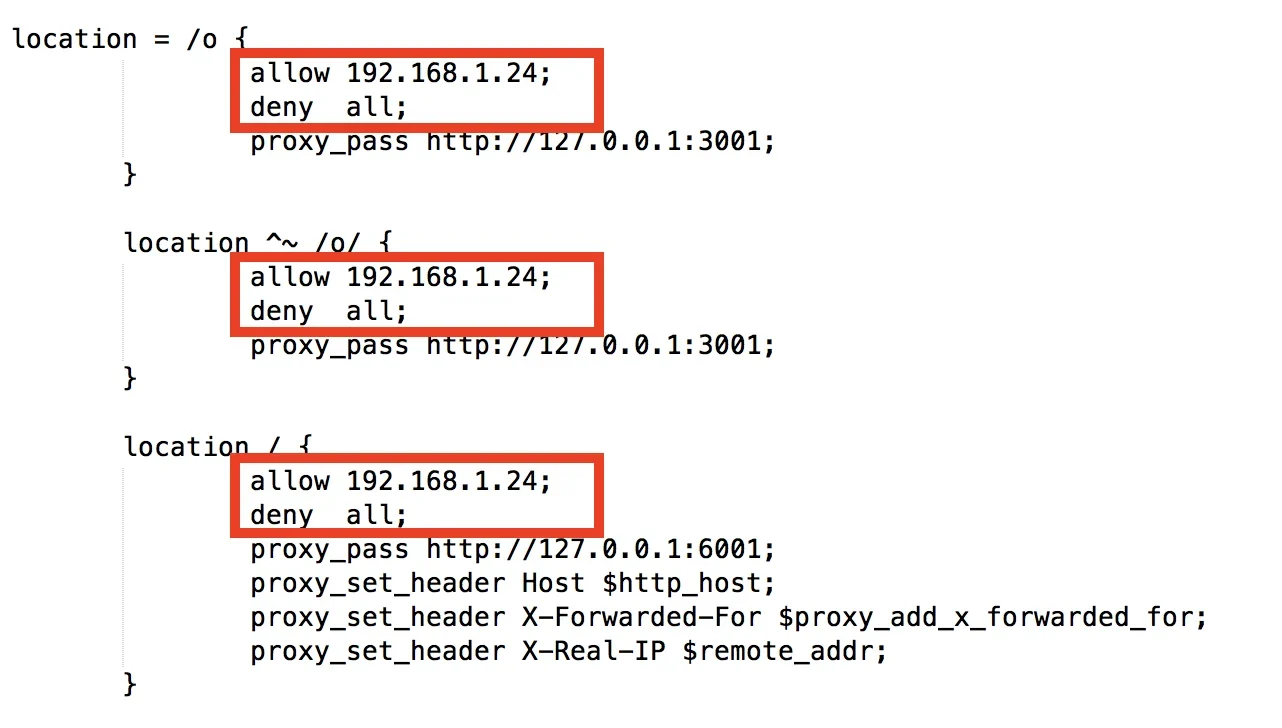
Nginx的allow与deny指令采用自上而下的顺序匹配机制,一旦命中某条规则即立即终止后续检查。该指令可作用于http、server或location层级,作用范围随配置块而定。实现IP白名单时,需先列出允许的IP或网段,末尾必须追加deny all以阻断未授权访问;反之,黑名单则先写deny规则,末尾跟allow all放行其余流量。若未显式配置deny all,Nginx默认行为为放行所有请求,这在安全策略中极易导致白名单失效。例如在location /admin中配置allow 192.168.1.0/24; deny all;,仅该内网段可访问,其他IP将收到403响应。理解首次匹配即生效与默认放行原则,是避免策略绕过的基础。
使用geo模块:管理大量IP规则与分组策略
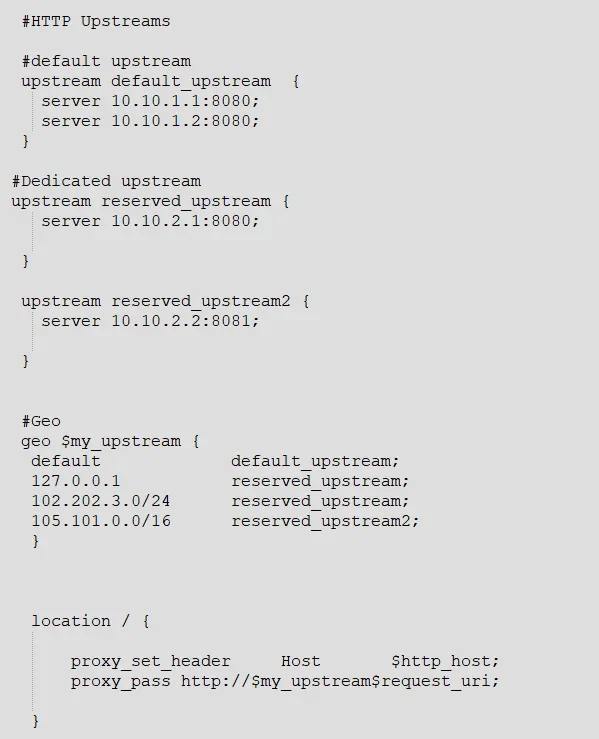
当需要管理成百上千个IP或网段时,allow/deny指令会导致配置文件臃肿且每次请求都需逐行比对,性能开销显著。此时应引入geo模块,它在http块中定义,能够根据客户端IP地址自动映射并生成自定义变量。geo支持CIDR网段、IP范围及default关键字,规则在Nginx启动时预加载至内存,匹配效率极高。例如配置geo $is_trusted { default 0; 10.0.0.0/8 1; 172.16.0.0/12 1; }后,可在后续逻辑中通过if ($is_trusted)或结合limit_req、access_log实现分组控制。与allow/deny直接拦截不同,geo更侧重于打标与流量分类,适合大规模IP分组、灰度发布或动态路由场景,大幅降低规则维护成本。
从配置到验证:让访问控制真正生效
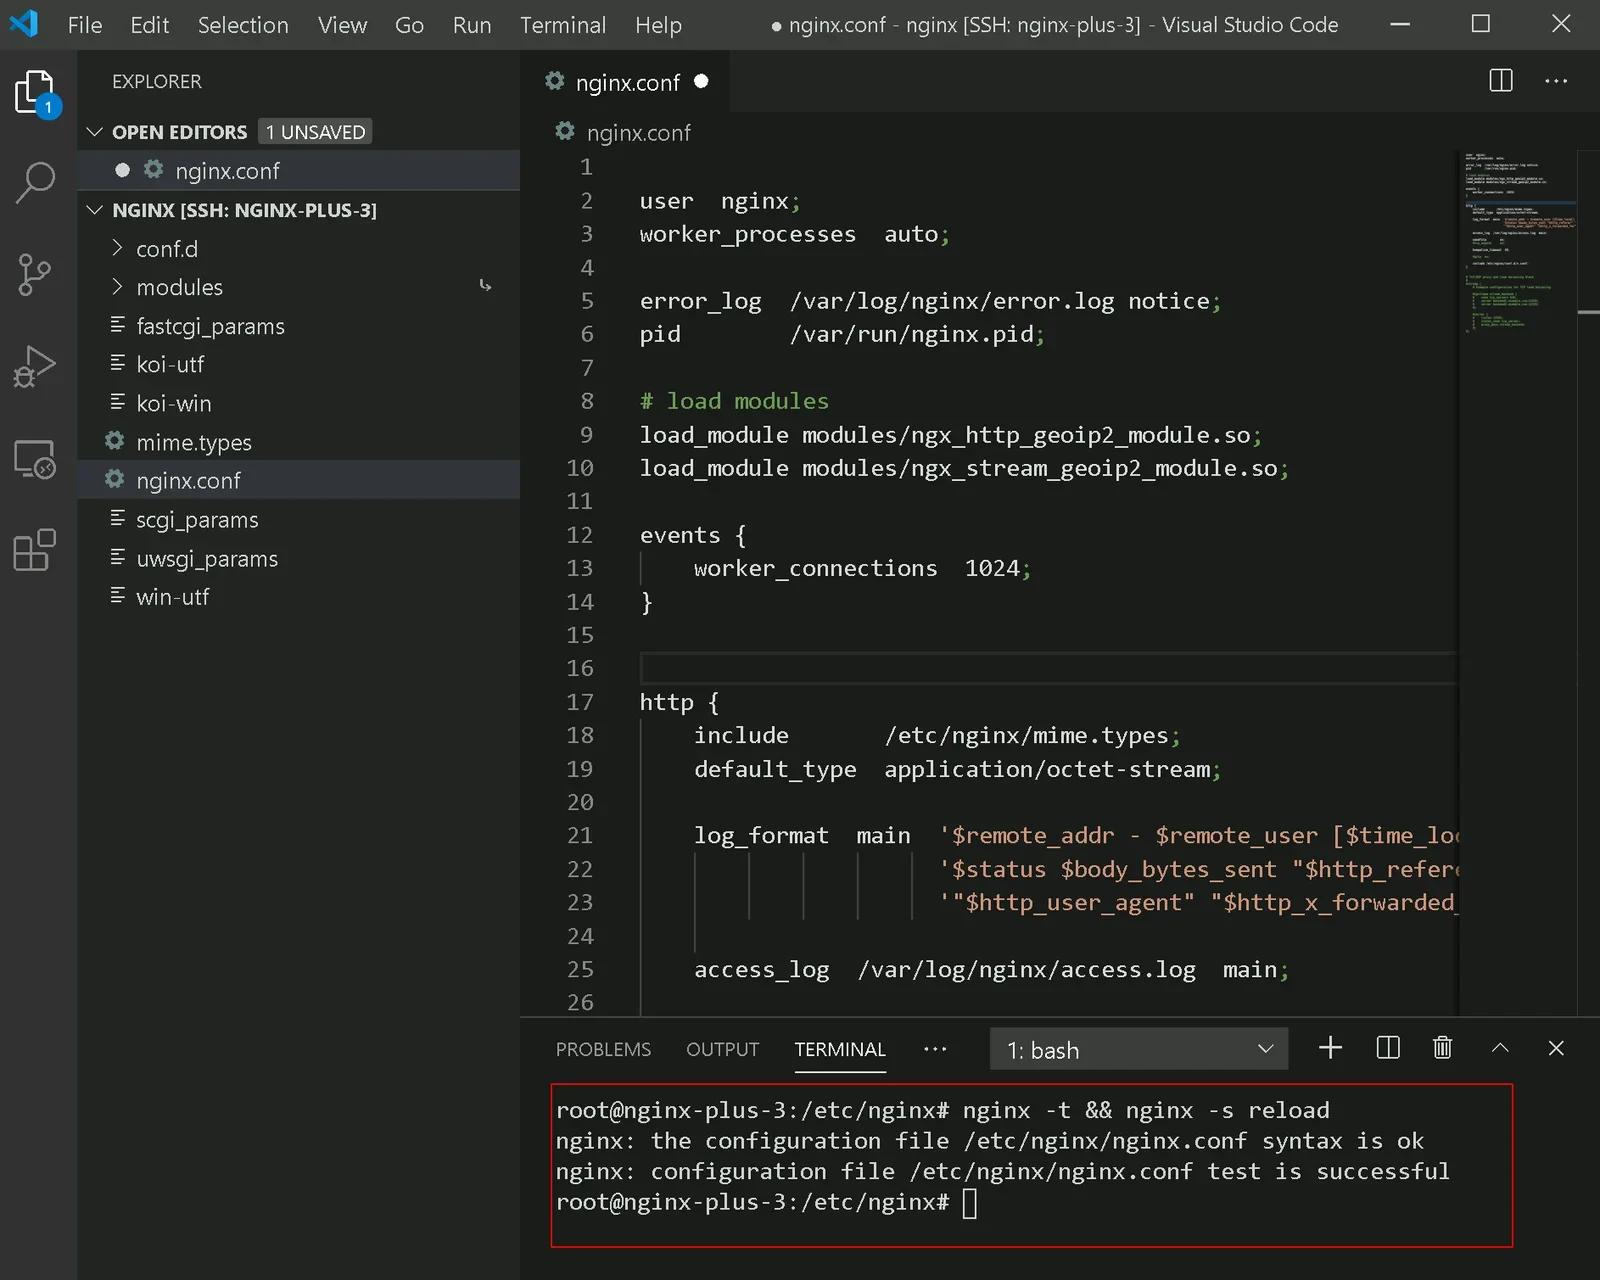
访问控制配置完成后,必须经过严格的语法检查与重载流程才能生效。首先执行nginx -t验证配置文件语法,输出syntax is ok与test is successful后方可继续。随后使用nginx -s reload平滑重载,避免中断现有连接。验证阶段推荐使用curl命令模拟不同IP访问,例如curl -o /dev/null -s -w %{http_code} http://your-domain.com。若规则命中deny,终端将返回403状态码;若命中allow或默认放行,则返回200。为精准定位规则是否生效,可结合access_log观察请求来源IP与响应状态,或在配置中临时添加return 403 Blocked by rule进行调试。通过状态码与日志交叉验证,可快速确认策略是否按预期拦截或放行。
常见坑与安全实践:代理、规则顺序和维护
在生产环境中,Nginx常置于CDN或反向代理之后,此时remote_addr记录的是代理服务器IP而非真实客户端IP,直接配置allow/deny会导致策略失效。必须通过set_real_ip_from指定可信代理IP,并配合real_ip_header X-Forwarded-For还原真实IP。此外,规则顺序错误是常见隐患,务必确保allow与deny按优先级严格排列,且geo模块必须显式声明default值,否则未匹配IP将返回空变量引发逻辑异常。面对海量IP规则,建议采用include方式拆分管理,定期使用脚本校验CIDR重叠与冗余条目。结合日志审计与自动化部署,可构建高可用、易维护的访问控制体系。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









