

HTTP安全头:HSTS与X-Frame-Options配置

理解HSTS与X-Frame-Options的安全作用
HSTS(HTTP Strict Transport Security)通过响应头Strict-Transport-Security告知浏览器在指定时间内仅允许通过HTTPS协议访问该站点,彻底阻断HTTP降级攻击与中间人劫持。当用户首次通过HTTPS访问后,浏览器会记录该策略,后续即使手动输入http://或点击HTTP链接,也会自动在本地重定向至HTTPS。X-Frame-Options则用于防御点击劫持(Clickjacking)攻击,它通过限制当前页面能否被其他网站的iframe或frame嵌入,防止恶意站点利用透明覆盖层诱导用户执行非预期操作。HSTS适用于所有启用HTTPS的生产环境,尤其涉及登录、支付等敏感交互;X-Frame-Options适用于不希望被第三方嵌套的独立业务页面,或仅需同源嵌套的内部管理系统。两者从传输层加密与前端渲染边界两个维度,共同构筑Web基础安全防线。
配置HSTS强制HTTPS访问
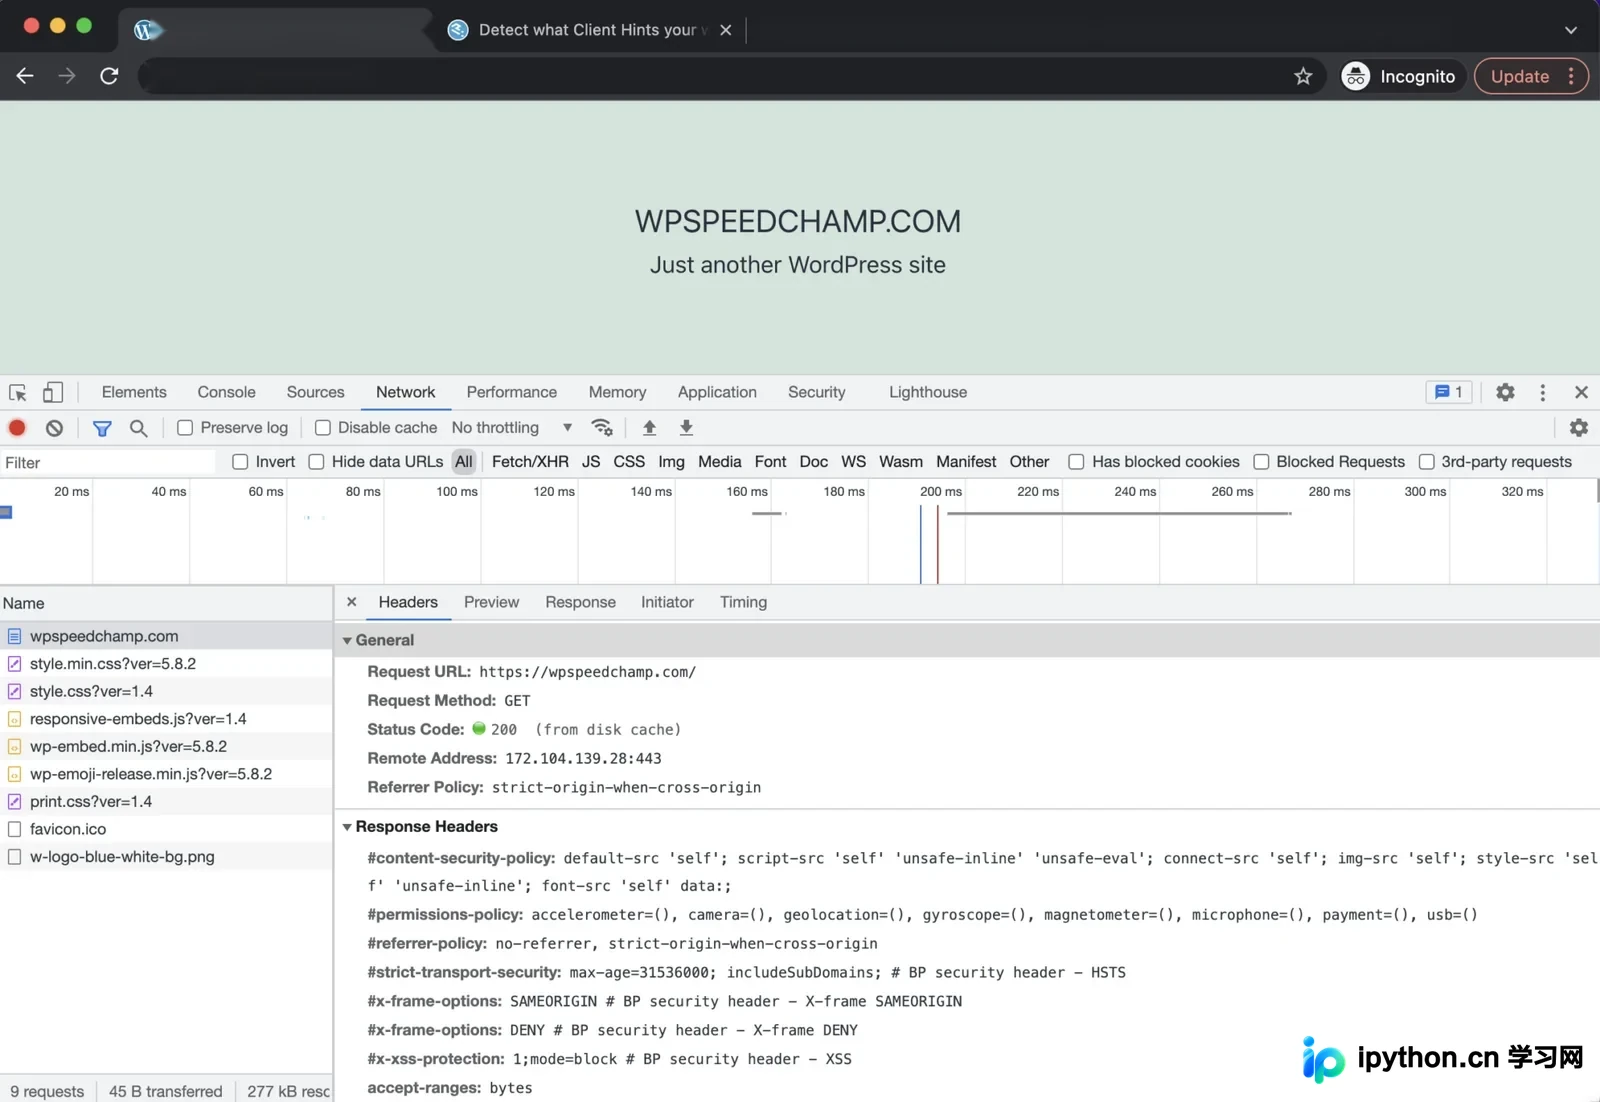
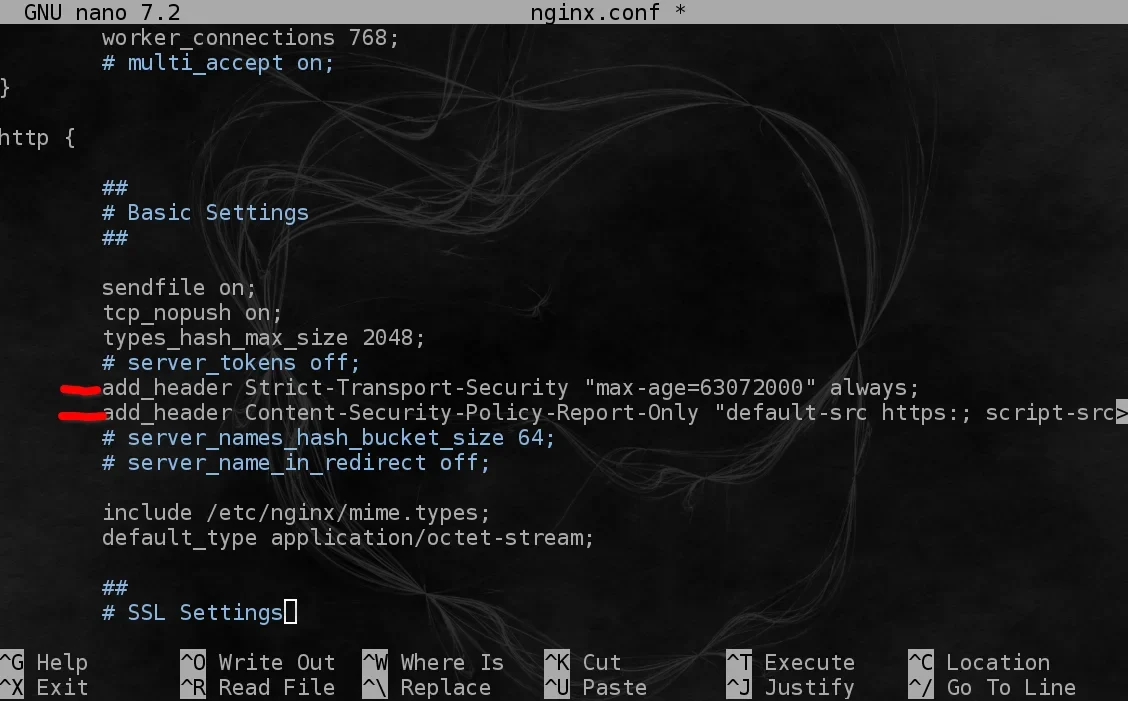
配置HSTS的核心在于正确设置Strict-Transport-Security响应头。其基础语法为Strict-Transport-Security: max-age=<seconds>; includeSubDomains; preload。其中max-age定义策略生效时长(单位为秒),建议初始设置为较短时间以便测试;includeSubDomains表示该策略同时应用于主域名及其所有子域名,避免子域因未配置HTTPS导致混合内容或降级风险;preload则声明域名可被提交至浏览器内置的HSTS预加载列表,实现首次访问即强制HTTPS。在Nginx中,可在server块内添加add_header Strict-Transport-Security "max-age=31536000; includeSubDomains; preload" always;。Apache环境下则通过Header always set Strict-Transport-Security "max-age=31536000; includeSubDomains; preload"实现。配置完成后需确保站点已部署有效SSL证书,否则将导致用户无法访问。
配置X-Frame-Options防止点击劫持
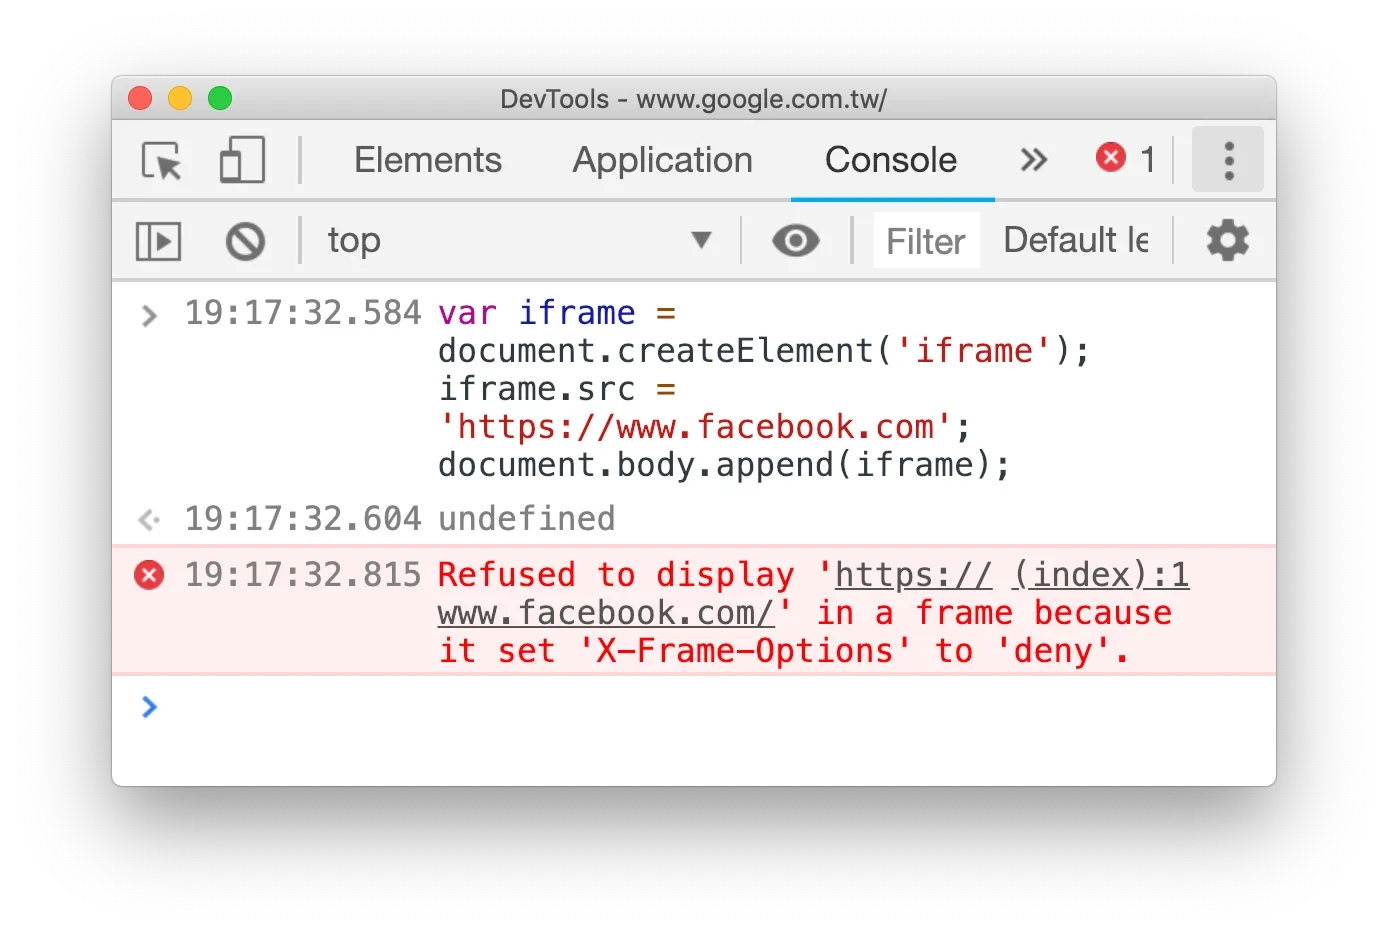
X-Frame-Options通过限制页面嵌入行为有效阻断点击劫持,其常用取值包括DENY、SAMEORIGIN与ALLOW-FROM uri(注:ALLOW-FROM已被现代浏览器逐步废弃,推荐使用CSP的frame-ancestors替代)。DENY表示完全禁止任何页面通过iframe加载当前资源,适用于独立登录页或敏感操作页;SAMEORIGIN仅允许同源域名嵌套,适合企业内部系统或需跨模块集成的场景。在Nginx中配置示例为add_header X-Frame-Options "SAMEORIGIN" always;,Apache对应配置为Header always set X-Frame-Options "SAMEORIGIN"。若业务确实需要允许特定可信域名嵌入,应优先采用Content-Security-Policy的frame-ancestors指令,因其支持多域名且兼容性更佳。合理选择策略需评估页面是否会被第三方合法调用,过度限制可能破坏正常业务集成,而配置缺失则易遭恶意嵌套诱导点击。
验证安全头并排查配置陷阱
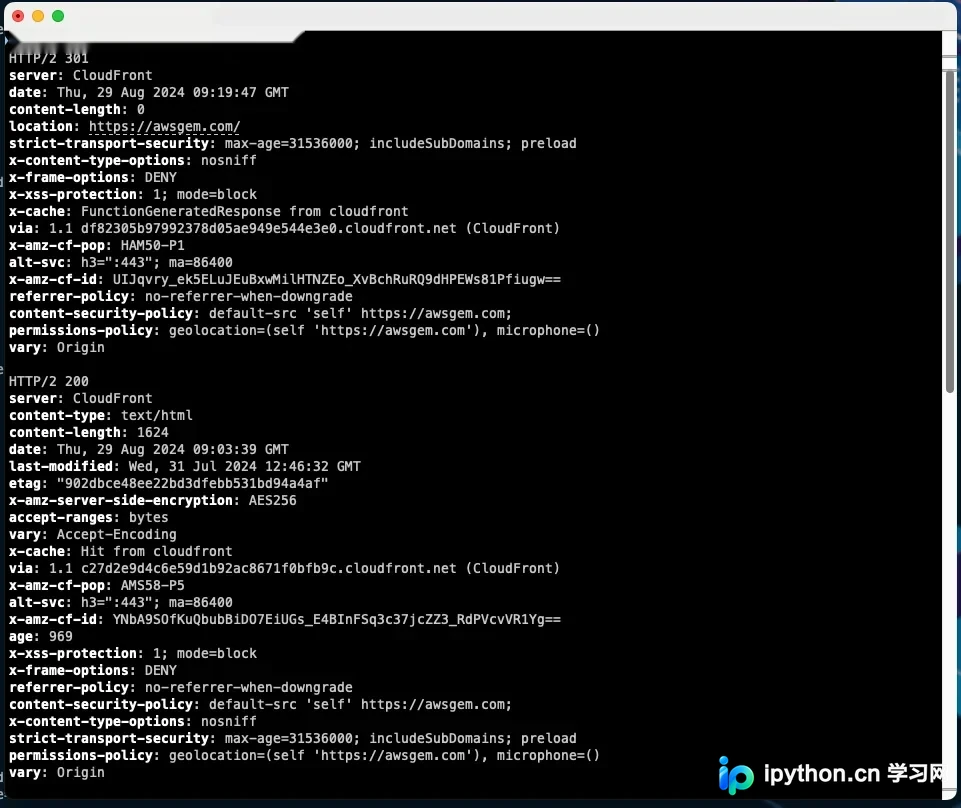
部署安全头后必须严格验证,避免配置未生效或引发访问中断。使用终端命令curl -I https://yourdomain.com可直接查看响应头中是否包含Strict-Transport-Security与X-Frame-Options字段。在Chrome或Edge开发者工具的Network面板中,点击任意请求并查看Response Headers区域,同样能确认头部是否按预期下发。常见陷阱包括:首次部署HSTS时若max-age设置过长且证书配置错误,将导致用户长时间无法回退至HTTP排查问题,建议初期使用较短值并配合测试环境验证;启用includeSubDomains前需确保所有子域均已正确部署HTTPS,否则子域访问将直接失败;提交至HSTS Preload列表需满足严格条件且审核周期较长,不可盲目开启;此外,若站点前置CDN或反向代理,需检查代理层是否过滤或覆盖了源站下发的安全头,建议在代理配置中显式透传或重新添加对应Header,确保端到端安全策略一致。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









