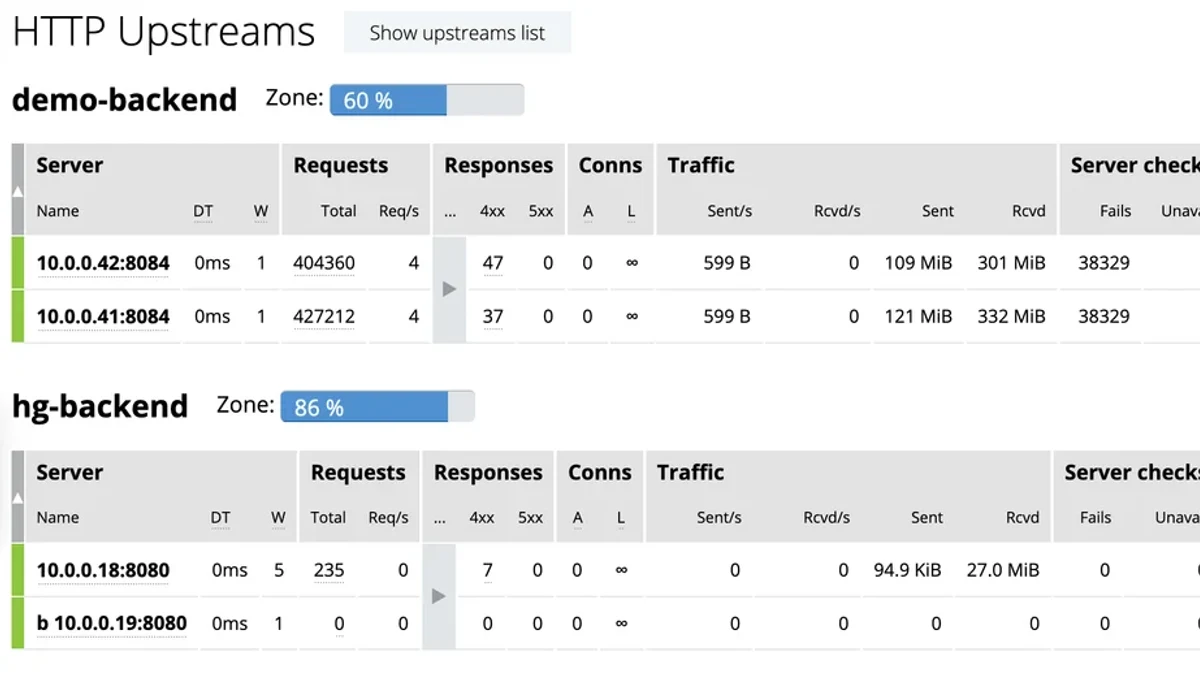
Nginx健康检查:upstream被动与主动检测
系统梳理Nginx upstream健康检查的核心机制:先理解被动健康检查如何通过真实请求失败摘除后端,再掌握主动健康检查的适用场景、配置方式与验证方法,最后总结版本差异、常见误区和生产环境避坑要点。
2026-09-10
10

系统梳理Nginx upstream健康检查的核心机制:先理解被动健康检查如何通过真实请求失败摘除后端,再掌握主动健康检查的适用场景、配置方式与验证方法,最后总结版本差异、常见误区和生产环境避坑要点。
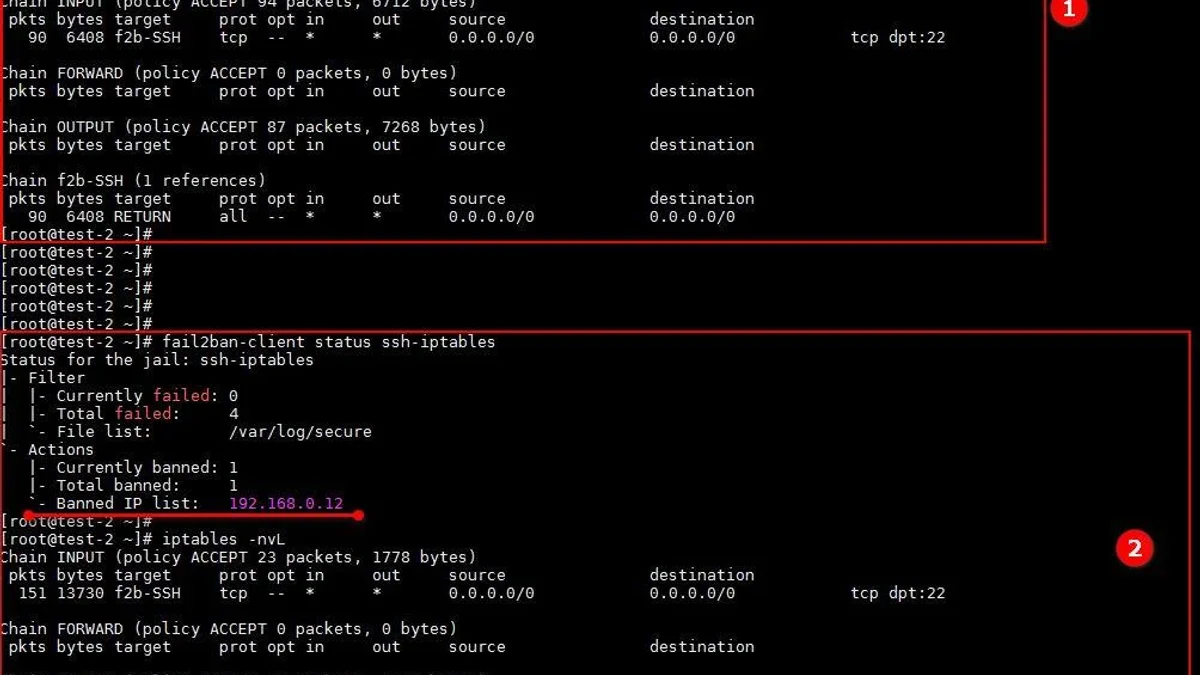
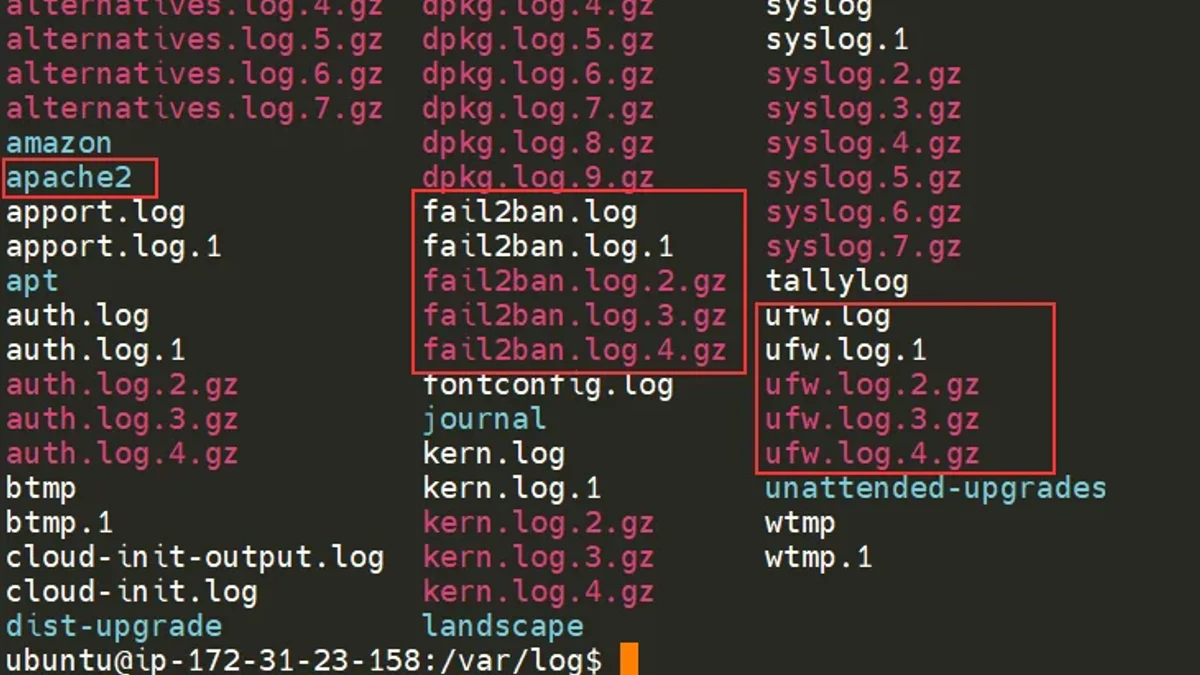
介绍 fail2ban 如何根据日志识别恶意登录行为,并通过 iptables 动态封禁攻击源;重点覆盖部署、联动配置、效果验证与常见避坑,帮助读者搭建一套可实际运行的主机入侵防护方案。
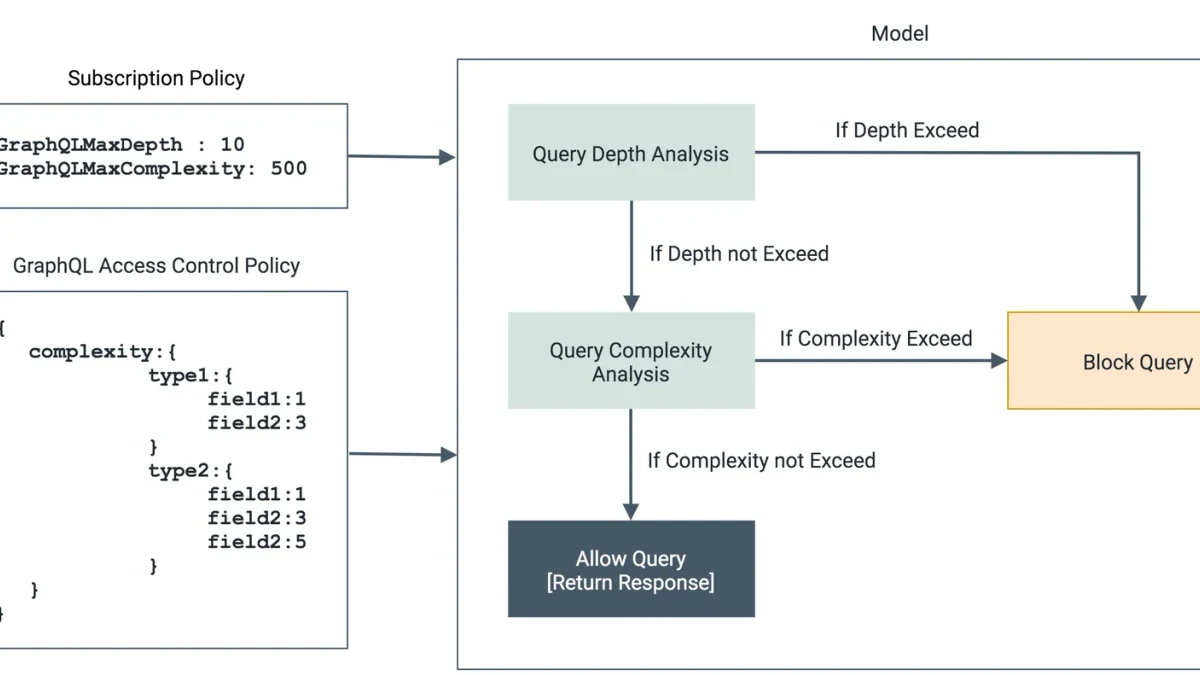
从GraphQL的查询模型出发,梳理注入风险与深度查询攻击的形成机制,结合安全测试思路说明如何发现、验证并防护,同时总结常见误区与避坑要点。
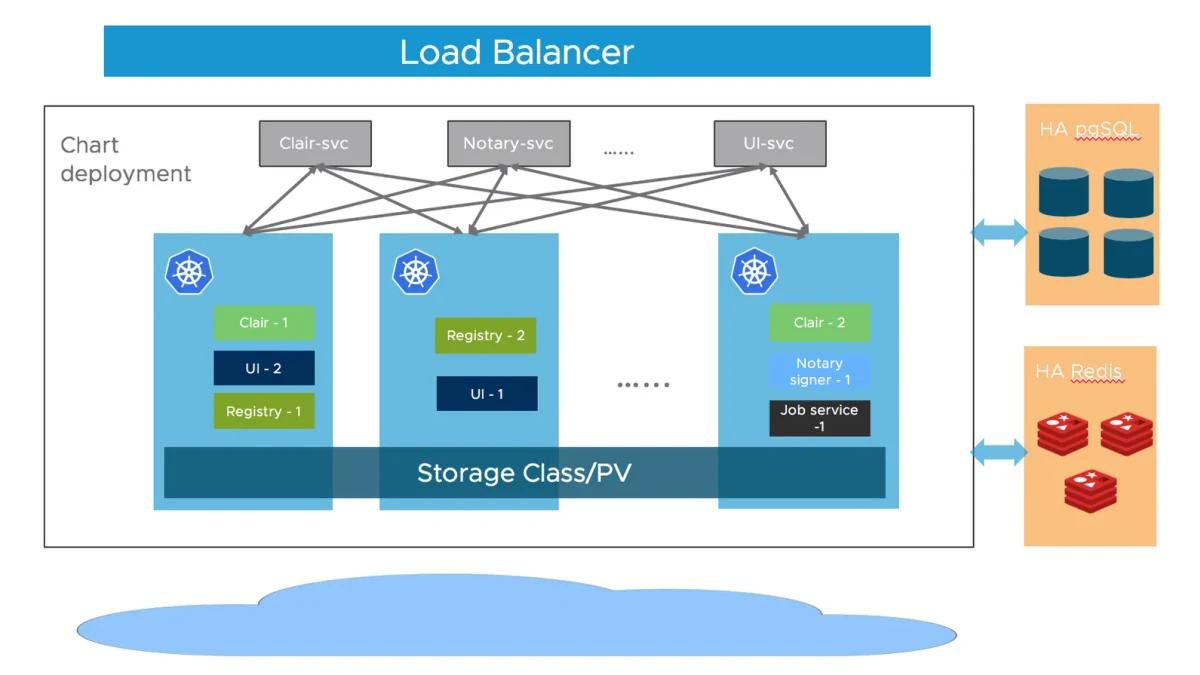
从Harbor的核心能力与部署前提入手,完成私有仓库搭建、Docker客户端接入、镜像推送与同步,并通过验证和常见问题排查确保仓库可稳定使用。
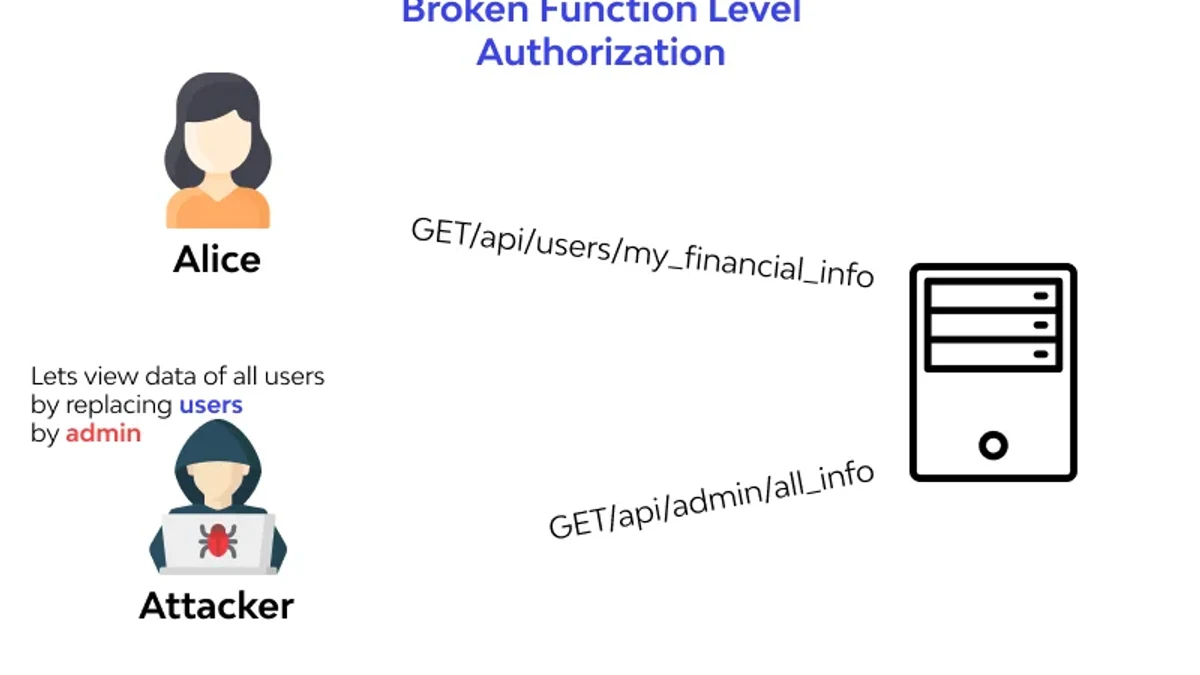
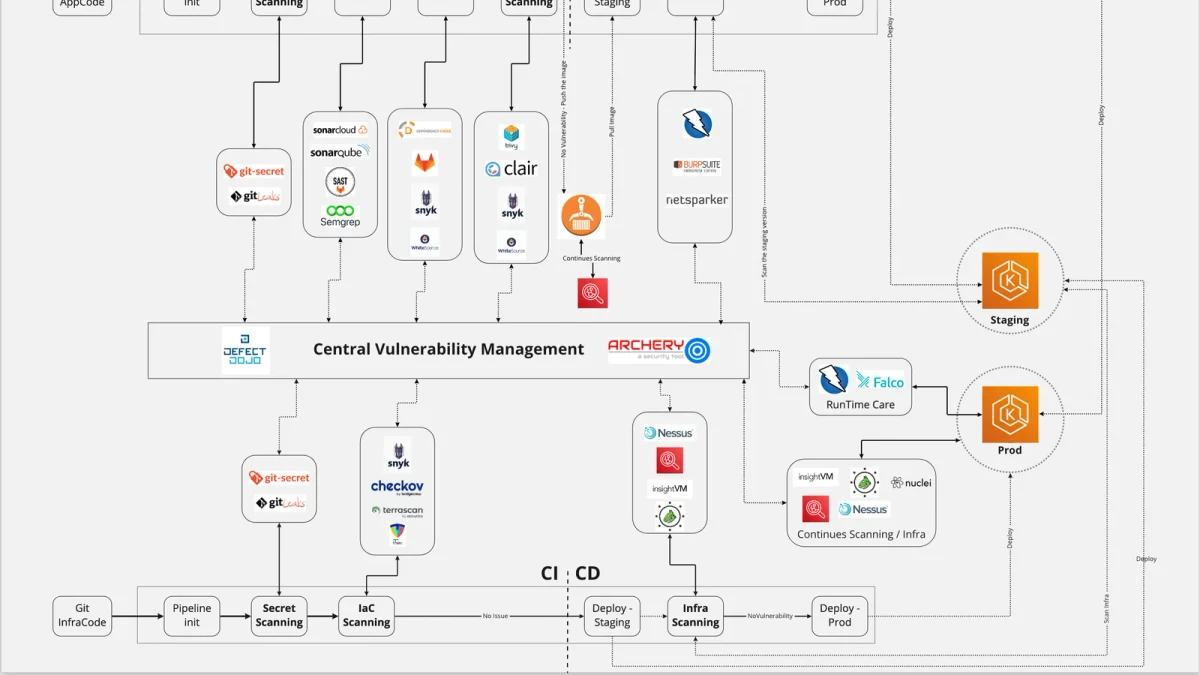
从OWASP Top 10的安全风险框架入手,帮助读者理解高频Web应用漏洞的成因、识别方法、验证思路与防护要点,并通过常见误区总结安全开发与测试中的避坑方法。
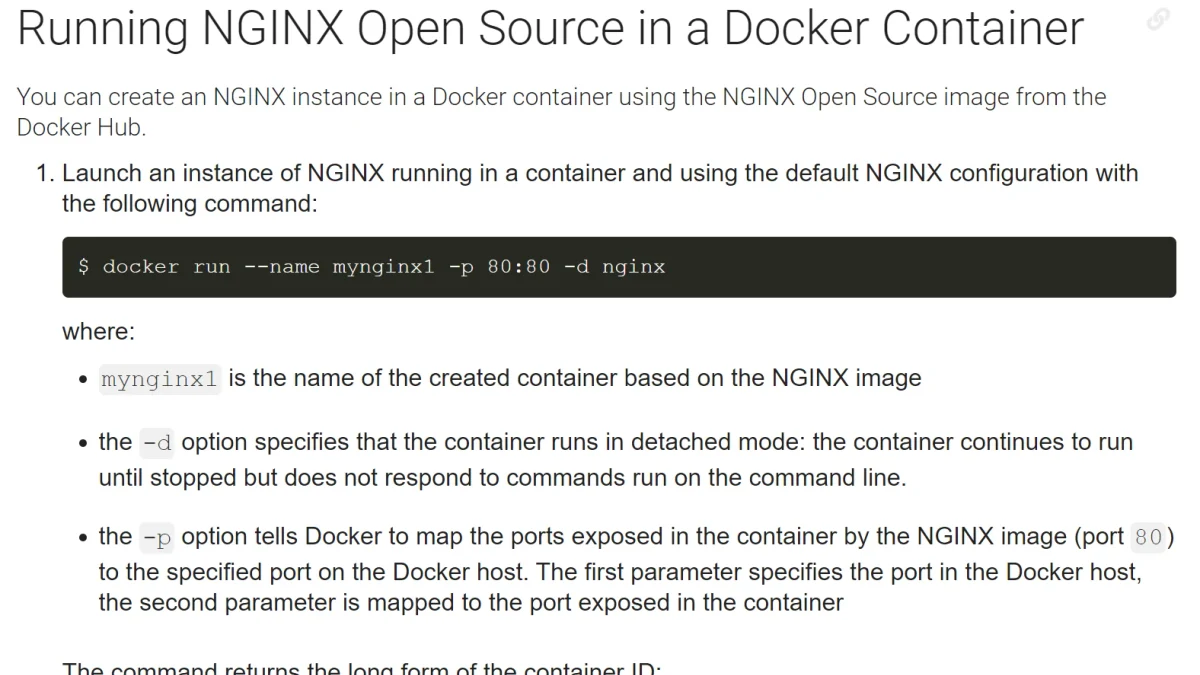
从 Docker 容器的前台(foreground)与后台(detached)运行模式入手,说明两种模式的区别、常用切换操作、状态验证及容易踩坑的命令与进程问题,帮助读者快速掌握实际使用方法。
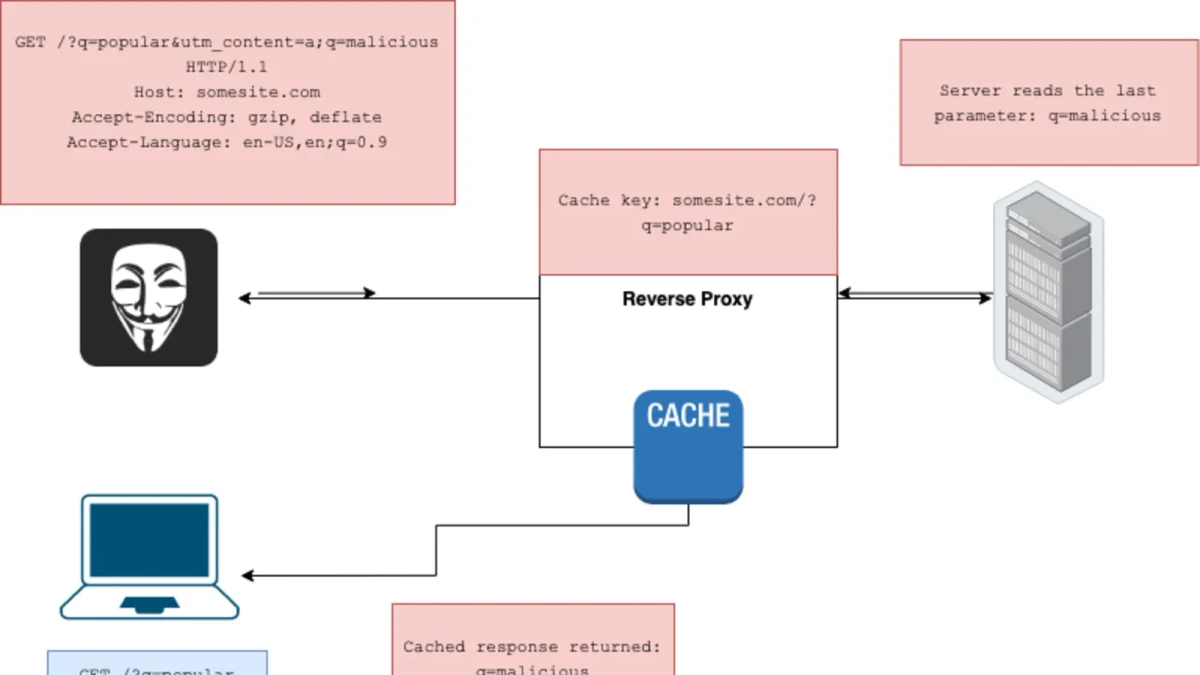
从Web缓存如何决定“同一个响应”讲起,梳理Cache-Key与缓存投毒的关系,并通过典型攻击路径、验证方法和防御配置帮助读者识别高风险缓存设计。
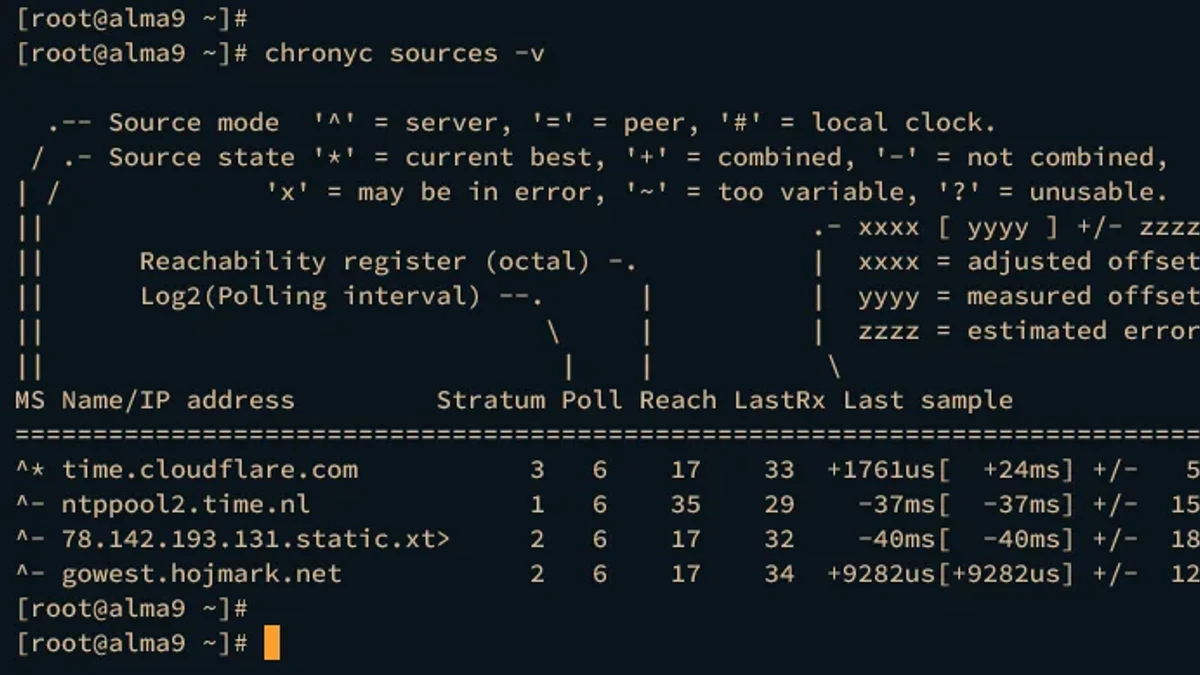
从时间同步原理与服务选择入手,依次完成 chrony/ntp 配置、服务启停与状态检查,并通过实际命令验证同步结果,最后总结常见故障与配置避坑。