

Docker私有仓库:Harbor部署与镜像同步

Harbor简介与部署准备
Harbor作为企业级容器镜像仓库,主要解决开源Docker Registry缺乏权限管控、漏洞扫描与多仓库同步等痛点。其核心组件通过Nginx代理路由请求,Core服务处理API与UI交互,Registry负责底层镜像存储,PostgreSQL与Redis分别提供元数据持久化与缓存加速。部署前需准备Linux服务器,安装Docker Engine及Docker Compose插件,分配静态IP或解析域名。存储方面建议挂载独立磁盘至/data目录,初始容量不低于50GB。网络需放行80、443及4443端口。生产环境强烈建议配置4核8G以上资源,启用HTTPS加密通信,结合外部数据库与对象存储实现高可用,并定期执行元数据备份与镜像垃圾回收。
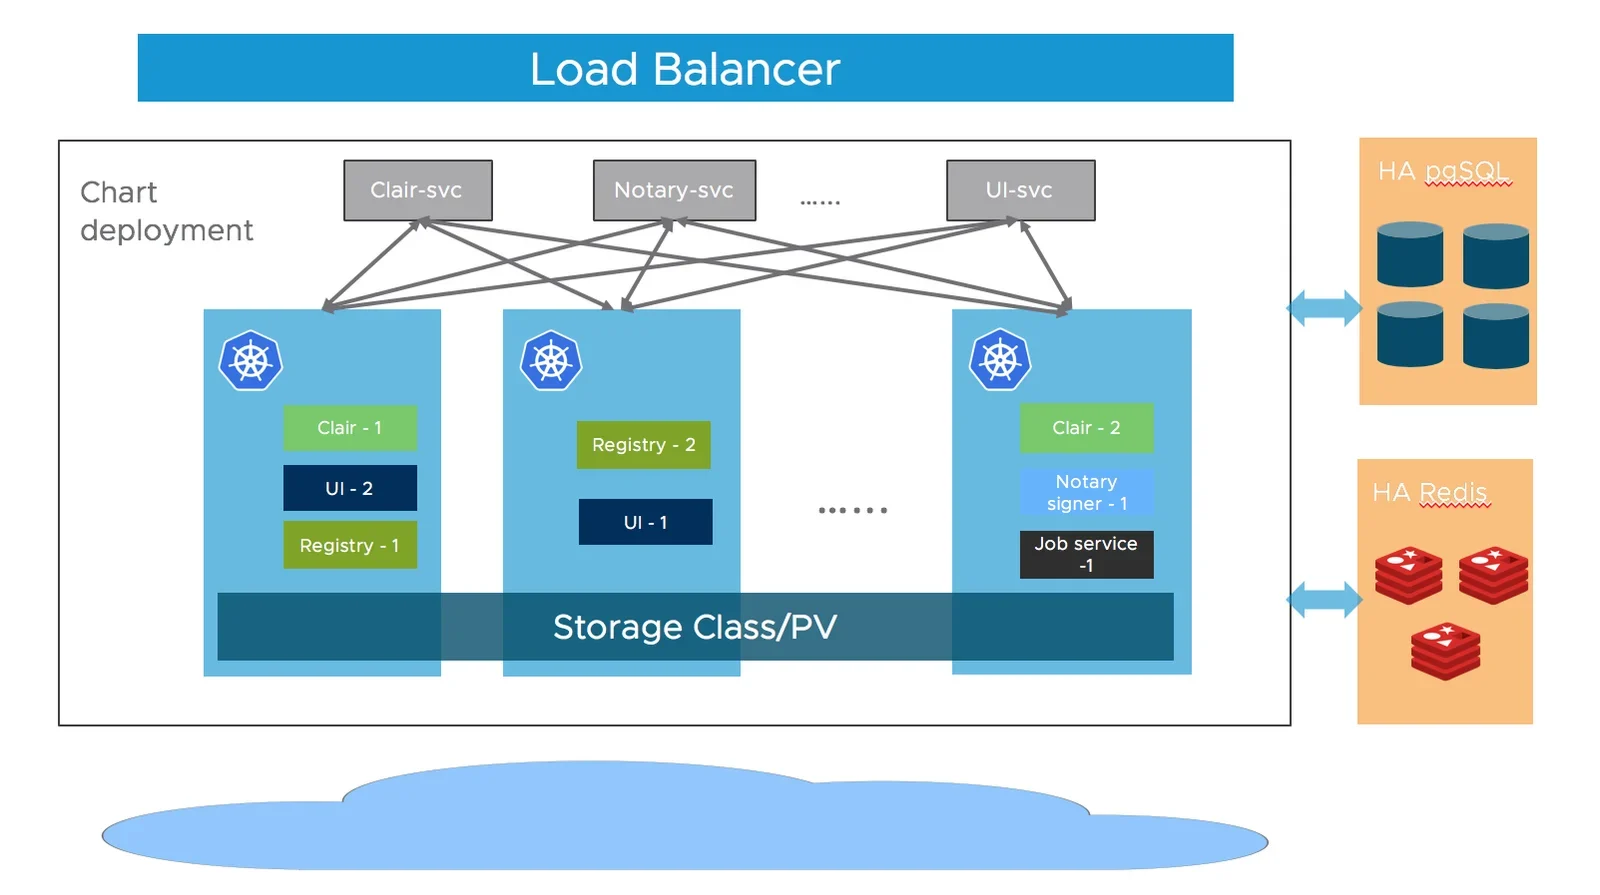
部署Harbor私有仓库
部署Harbor需从官方GitHub Release页面下载离线安装包并解压。进入目录后,将harbor.yml.tmpl复制为harbor.yml并进行关键配置:修改hostname为服务器IP或域名,设置http.port(默认80),若启用HTTPS需填写certificate与private_key路径,并指定data_volume持久化目录。配置完成后执行./prepare脚本生成环境配置,随后运行docker compose up -d启动服务。容器全部Running后,通过浏览器访问https://hostname,使用admin账号与配置文件中的harbor_admin_password完成初始化登录。避坑要点:HTTP模式需提前在Docker客户端配置insecure-registries;HTTPS证书必须由受信任CA签发或手动导入客户端信任库;/data目录需确保docker用户有读写权限,否则会导致镜像推送失败。
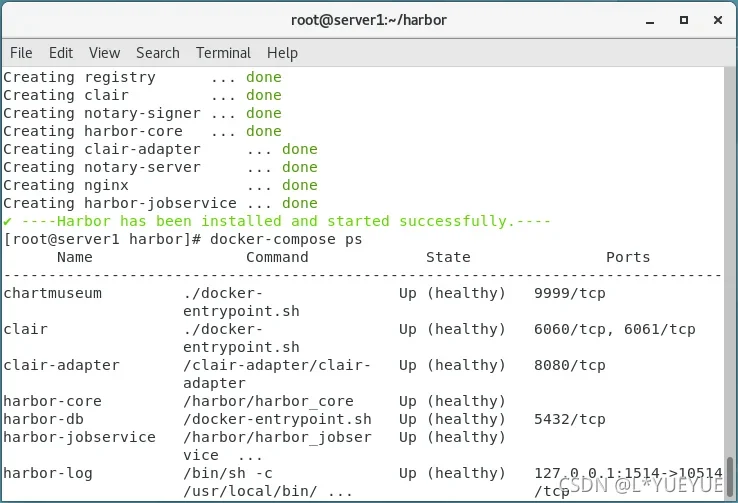
Docker登录、推送与拉取镜像
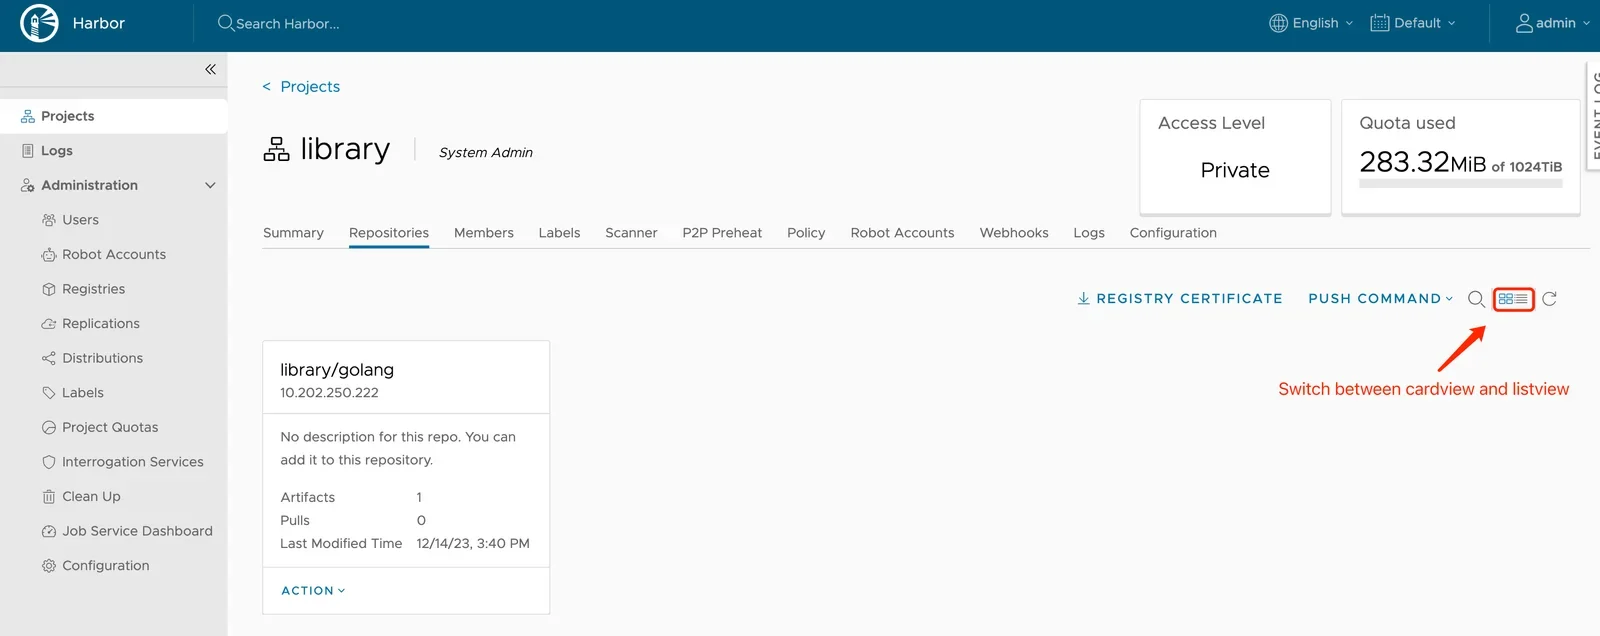
客户端接入前,需在Harbor控制台创建私有项目(如myproject)。若使用HTTP协议,必须在Docker客户端的/etc/docker/daemon.json中添加"insecure-registries": ["<harbor-ip>:80"]并重启Docker服务;若为HTTPS,则需将Harbor的CA证书放置于/etc/docker/certs.d/<harbor-ip>/ca.crt。配置完成后执行docker login <harbor-ip> -u admin -p <password>完成认证。推送镜像需先重命名标签,例如docker tag nginx:latest <harbor-ip>/myproject/nginx:v1,随后执行docker push <harbor-ip>/myproject/nginx:v1。拉取验证使用docker pull <harbor-ip>/myproject/nginx:v1,并通过docker images确认镜像已下载。注意:标签命名必须严格遵循<仓库地址>/<项目名>/<镜像名>:<版本>格式,否则推送将被拒绝。
镜像同步、验证与常见避坑
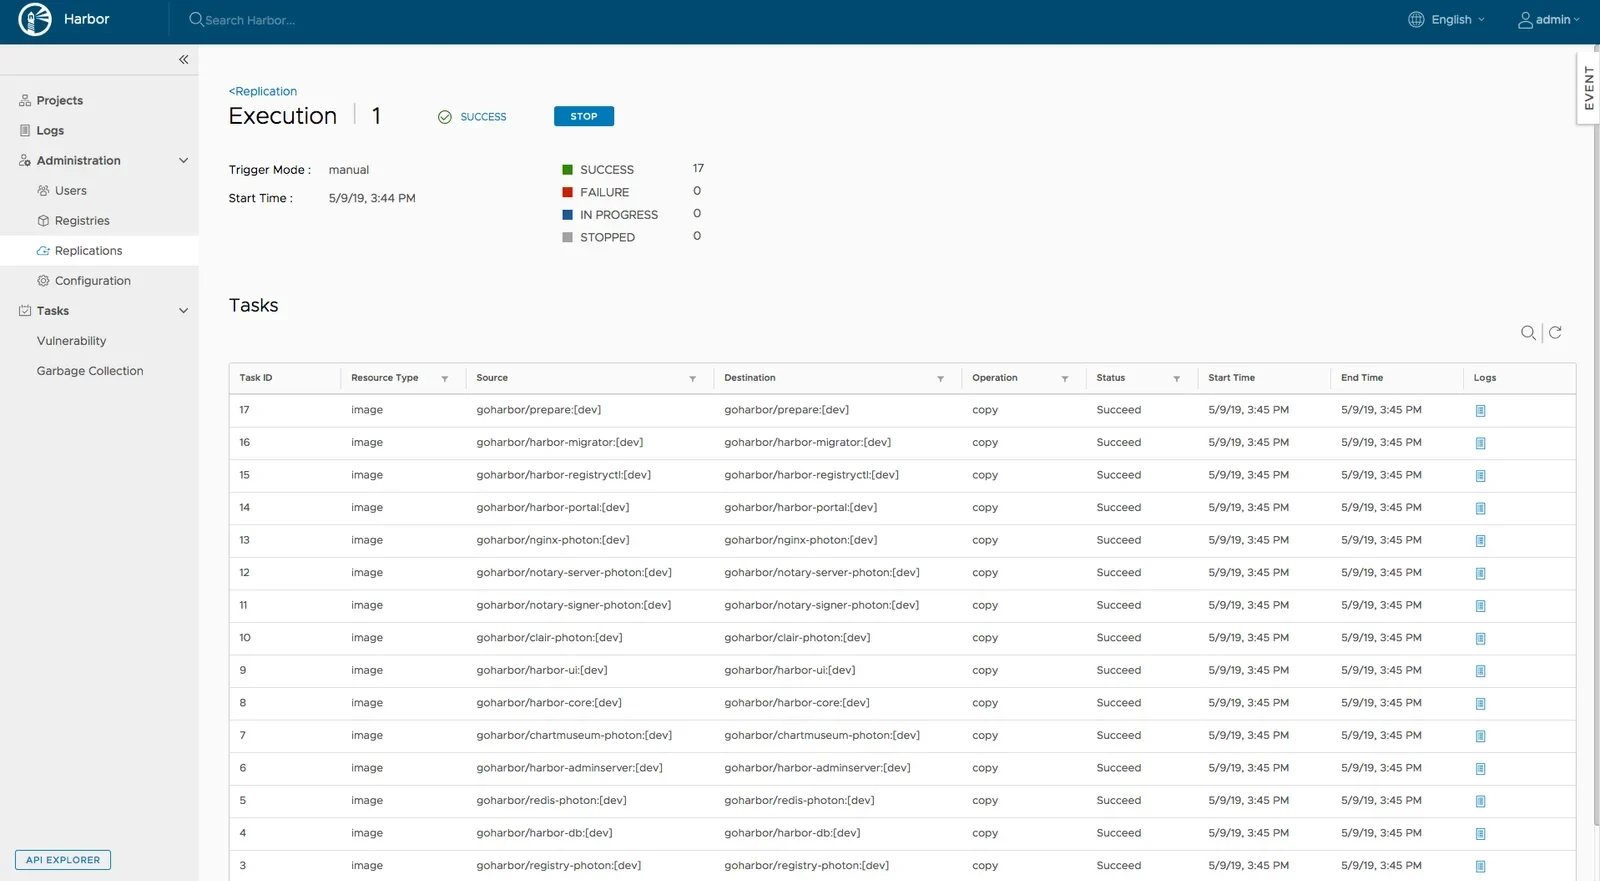
Harbor镜像同步适用于跨机房容灾、多云分发或第三方仓库备份。在控制台“复制管理”中创建规则,选择源与目标仓库(支持Harbor间或对接Docker Hub),通过仓库名称或标签进行过滤,触发方式可选手动、定时或事件驱动。同步完成后,可通过对比镜像摘要(Digest)或检查目标仓库标签一致性验证结果。常见避坑指南:登录失败多因密码错误或会话过期,需重置凭证;证书报错源于客户端未信任自签名证书,需补充ca.crt;权限不足因项目成员未分配Developer角色,需在成员管理中授权;空间不足触发推送拦截,需执行垃圾回收命令清理未引用层;同步失败常因网络超时或目标仓库认证不匹配,需检查防火墙策略、DNS解析及目标仓库凭据有效性。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









