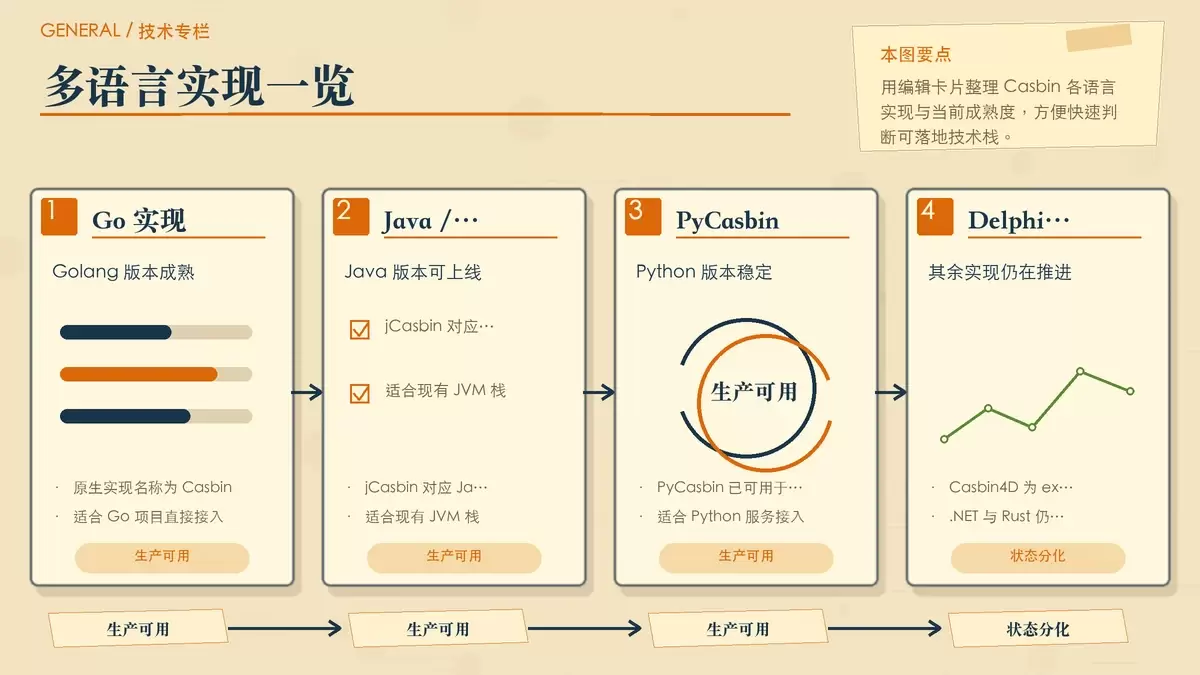
Casbin 基础概览:它能做什么,不做什么
Casbin 是一套专注访问控制的开源框架,核心价值不在“替你管用户”,而在于把权限模型、策略存储和匹配规则拆得足够清晰。本文从它支持的语言、能解决的问题,以及明确不处理的边界三部分入手,帮助你快速判断它是否适合接入现有系统。
2026-08-25
170

Casbin 是一套专注访问控制的开源框架,核心价值不在“替你管用户”,而在于把权限模型、策略存储和匹配规则拆得足够清晰。本文从它支持的语言、能解决的问题,以及明确不处理的边界三部分入手,帮助你快速判断它是否适合接入现有系统。
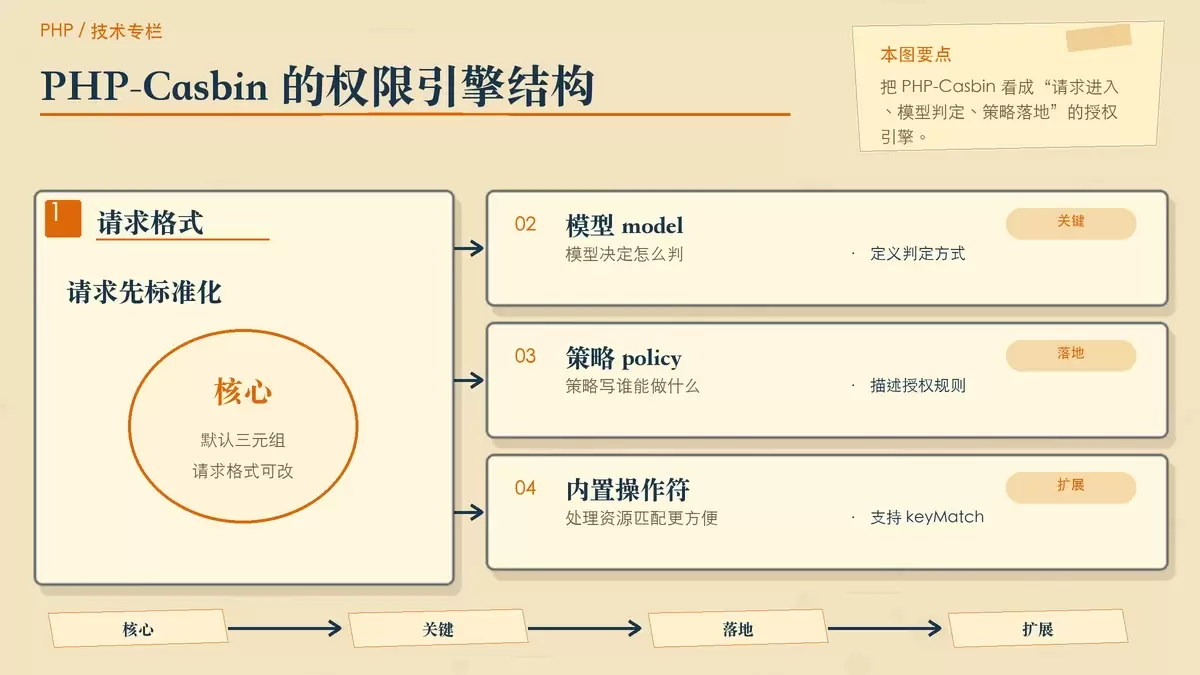
PHP-Casbin 是一个面向 PHP 项目的访问控制框架,核心在于把权限判断拆成模型与策略两部分,既能覆盖 ACL、RBAC,也支持 ABAC 等模式。本文从它能解决什么、不会处理什么、如何快速接入,到社区生态与适用场景,梳理这套权限方案的实际价值。
在 Ubuntu 上做 Node.js 日志安全审计,重点不只是“把日志记下来”,而是让日志可检索、可控、可追溯。本文从日志库选择、轮转权限、加密、监控告警到定期审查与更新维护,梳理一套更适合生产环境落地的审计思路。
这篇笔记把 Vue2 时代常见的 webpack 模板初始化流程顺了一遍:从全局安装 `vue-cli`、回答脚手架选项,到安装依赖、启动本地开发,再到理解生成后的目录结构与打包输出。适合已经装好 Node.js、npm 的读者快速补齐一套可运行项目的基本判断。
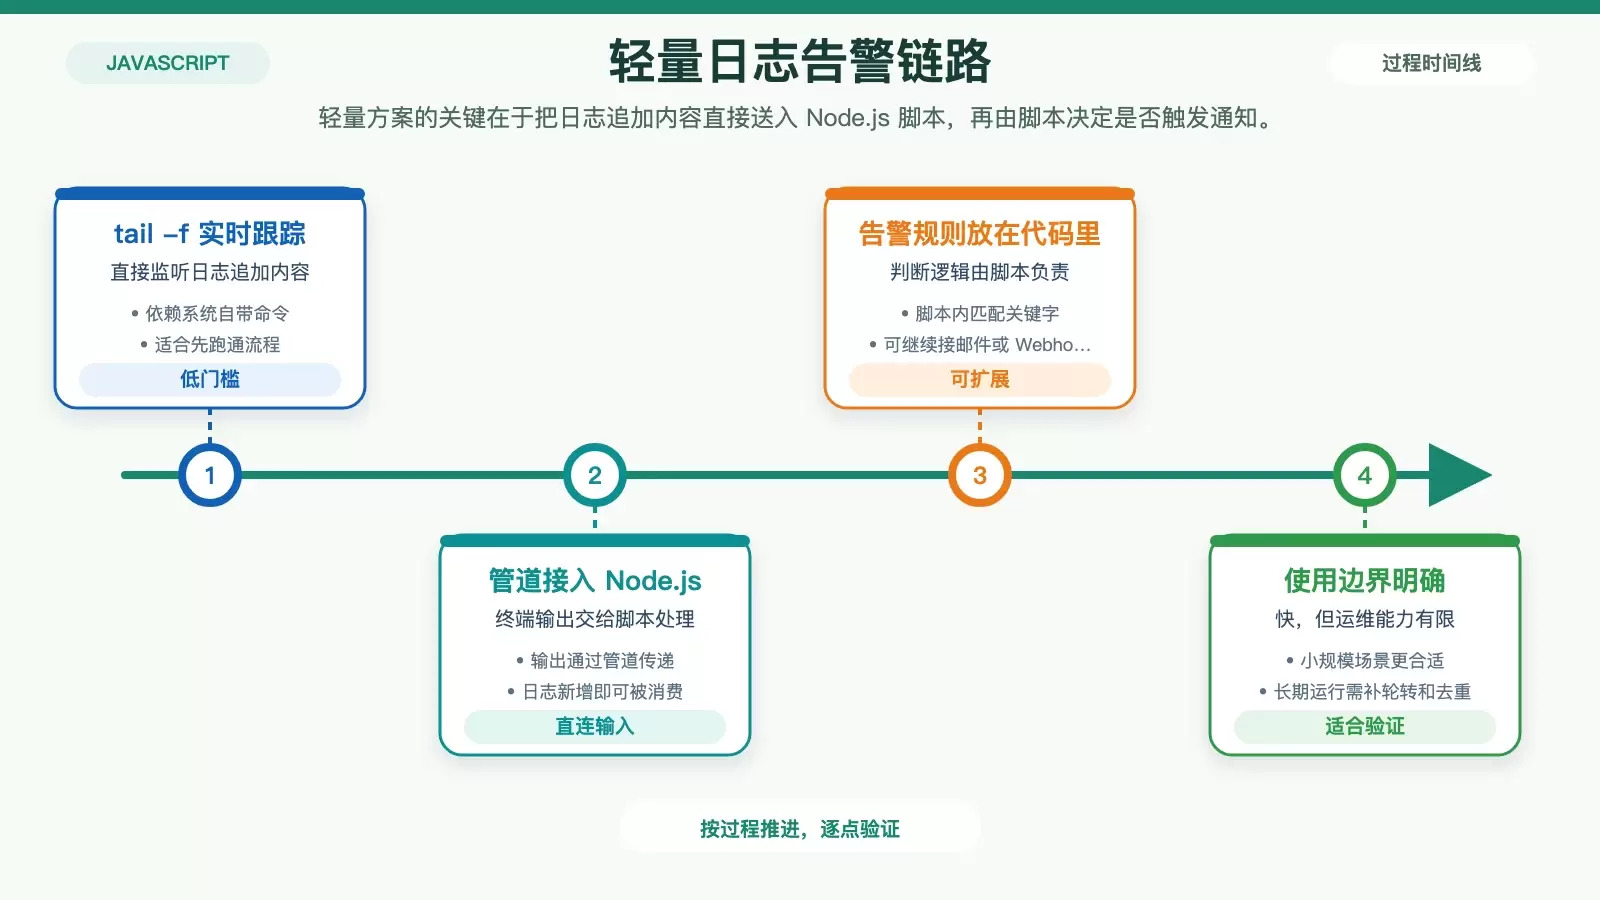
在 Ubuntu 上为 Node.js 日志做实时告警,常见路线大致分成三类:直接监听日志文件、借助 pm2 管理进程日志,或接入 Prometheus、Grafana、ELK 这类监控体系。它们的差别主要在部署复杂度、扩展能力和后续运维成本。 在 Ubuntu 上给 Node.js 日志做实时告警,真正要解决的不是“能不能看到日志”,而是如何把异常内容稳定地转成可执行通知。
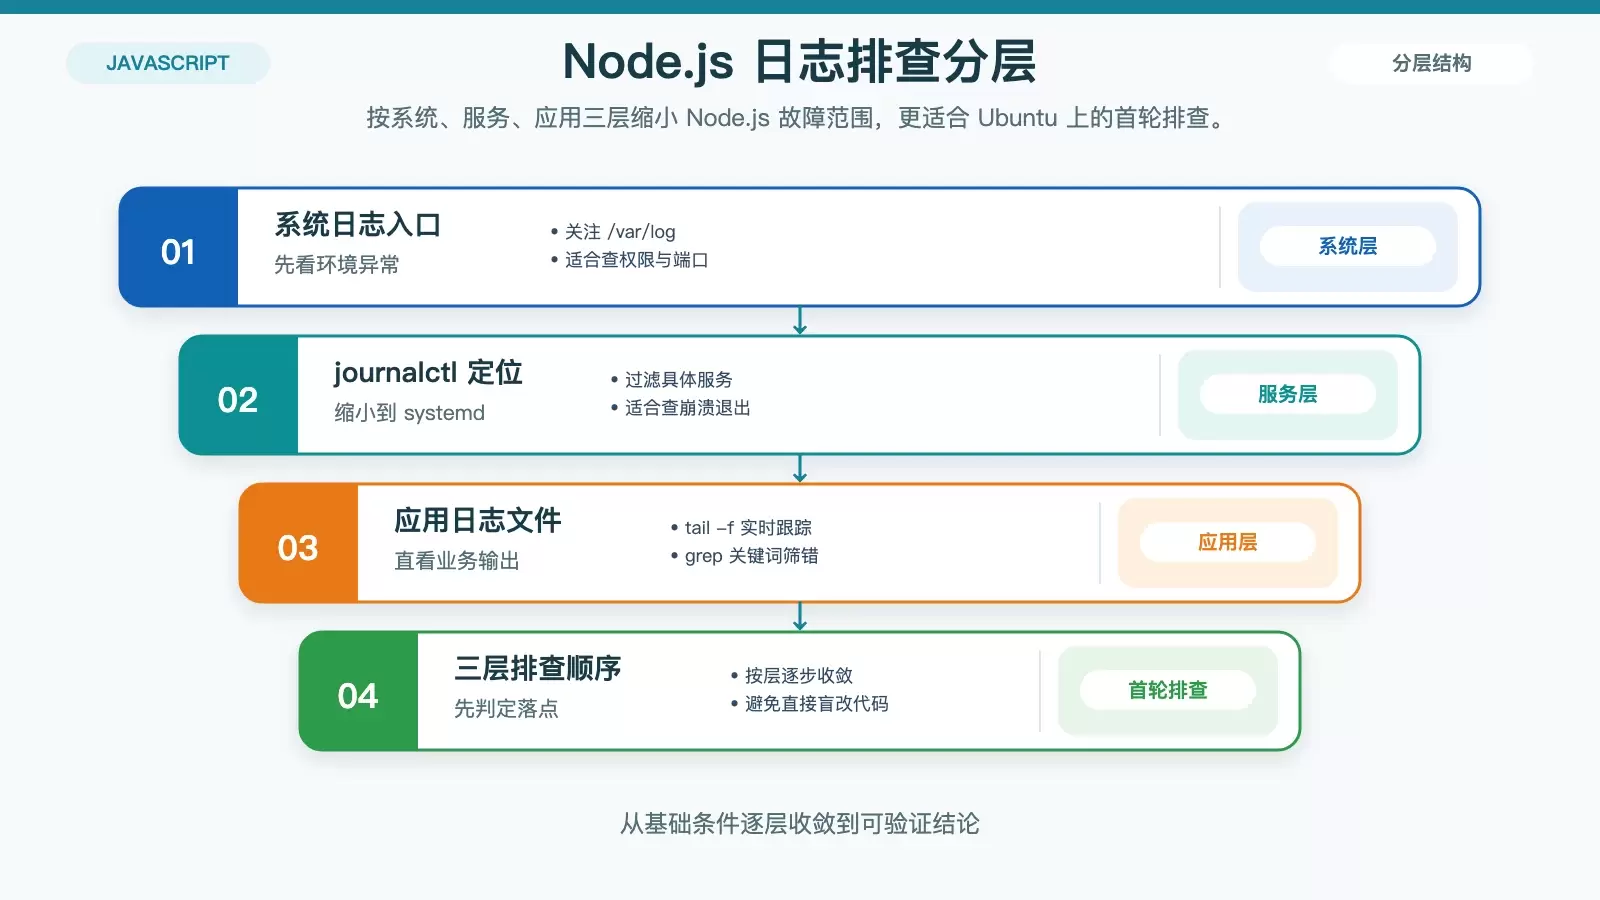
在 Ubuntu 上排查 Node.js 错误,关键不只是“看日志”,而是按系统、服务、应用和代码四层逐步收窄范围。本文整理了常用命令、PM2 与 Winston 的接入方式,以及端口占用、依赖缺失等典型故障的排查路径。 Node.js 服务在 Ubuntu 上出故障时,最怕的不是报错本身,而是日志分散、定位路径混乱,结果越查越慢。
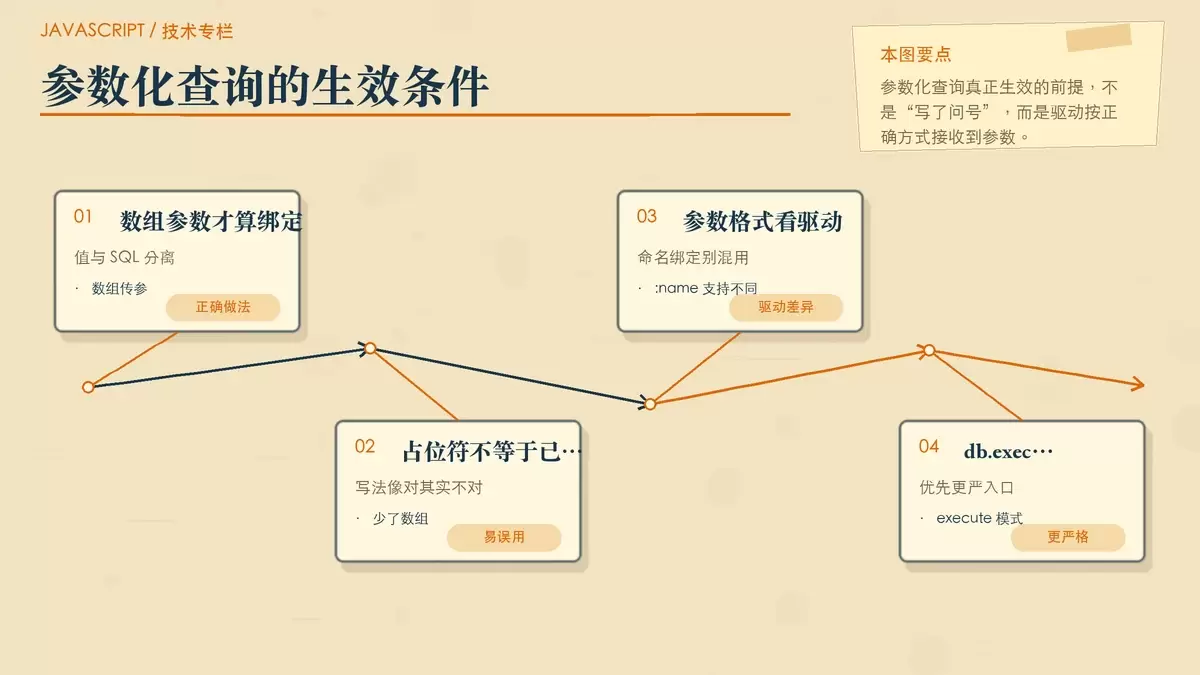
Node.js 22 并不会自带 SQL 注入防护,真正决定安全性的仍是数据库驱动、ORM 和代码写法。本文围绕 mysql2、pg、Sequelize 与 Joi 这几类常见组合,拆开说明哪些写法真正触发参数化,哪些地方看似校验完善却仍可能被拼接注入。
CommonJS 仍是很多 Node.js 项目的基础模块机制,核心只有两个入口:`require()` 负责导入,`module.exports` 负责导出。本文按“怎么导出、怎么导入、`exports` 与 `module.exports` 的关系、实际使用时的坑”四个部分梳理,帮助你快速判断写法是否正确。
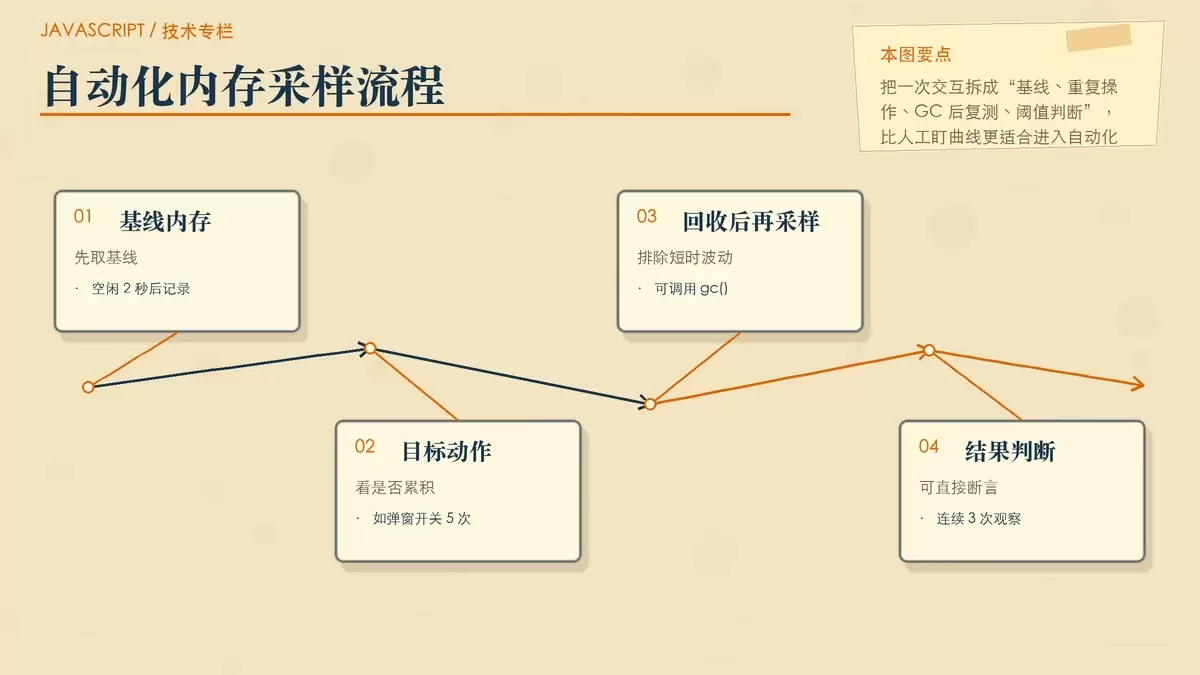
把 JavaScript 内存泄漏纳入自动化性能测试,关键不在“看曲线”,而在把堆增长、DOM 残留和堆快照差异变成可断言指标。本文用 Playwright/Puppeteer、GC 采样、跨浏览器兜底指标和分级阈值,整理一套可直接接入 CI/CD 的拦截方法。
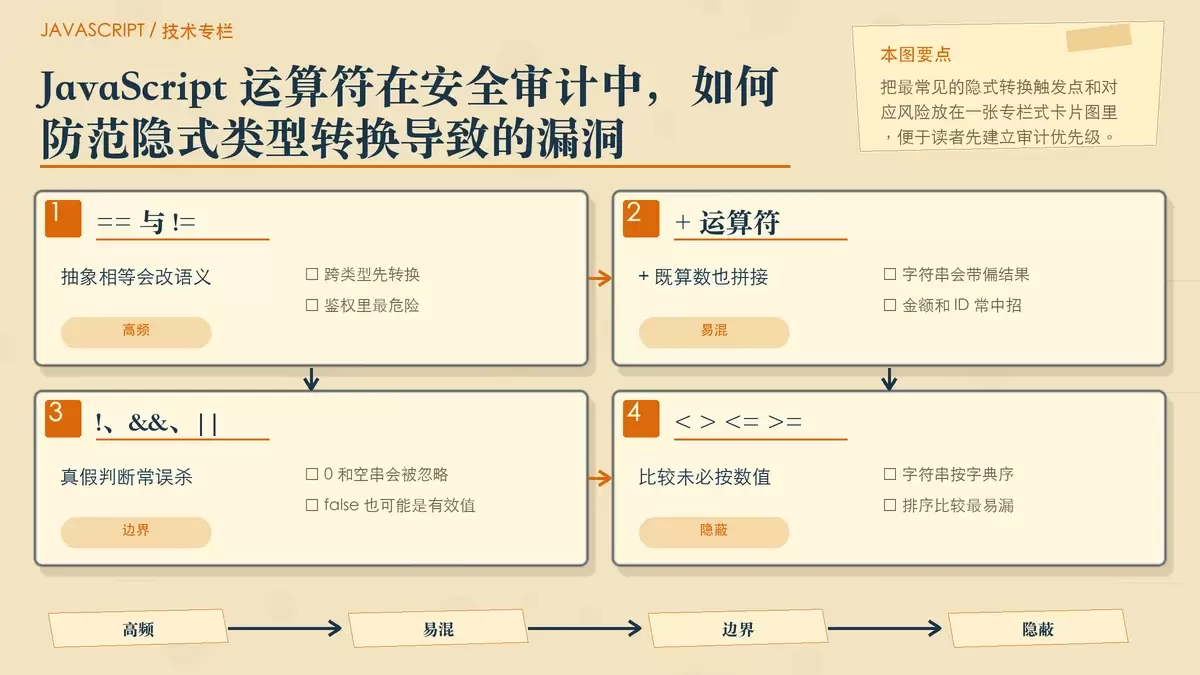
JavaScript 的隐式类型转换常被当成编码细节,但在鉴权、计费、排序和输入校验里,它完全可能演变成权限绕过或逻辑误判。本文围绕审计中最常见的高危运算符,整理可直接落地的检查清单,并给出适合纳入工程流程的防御方式。
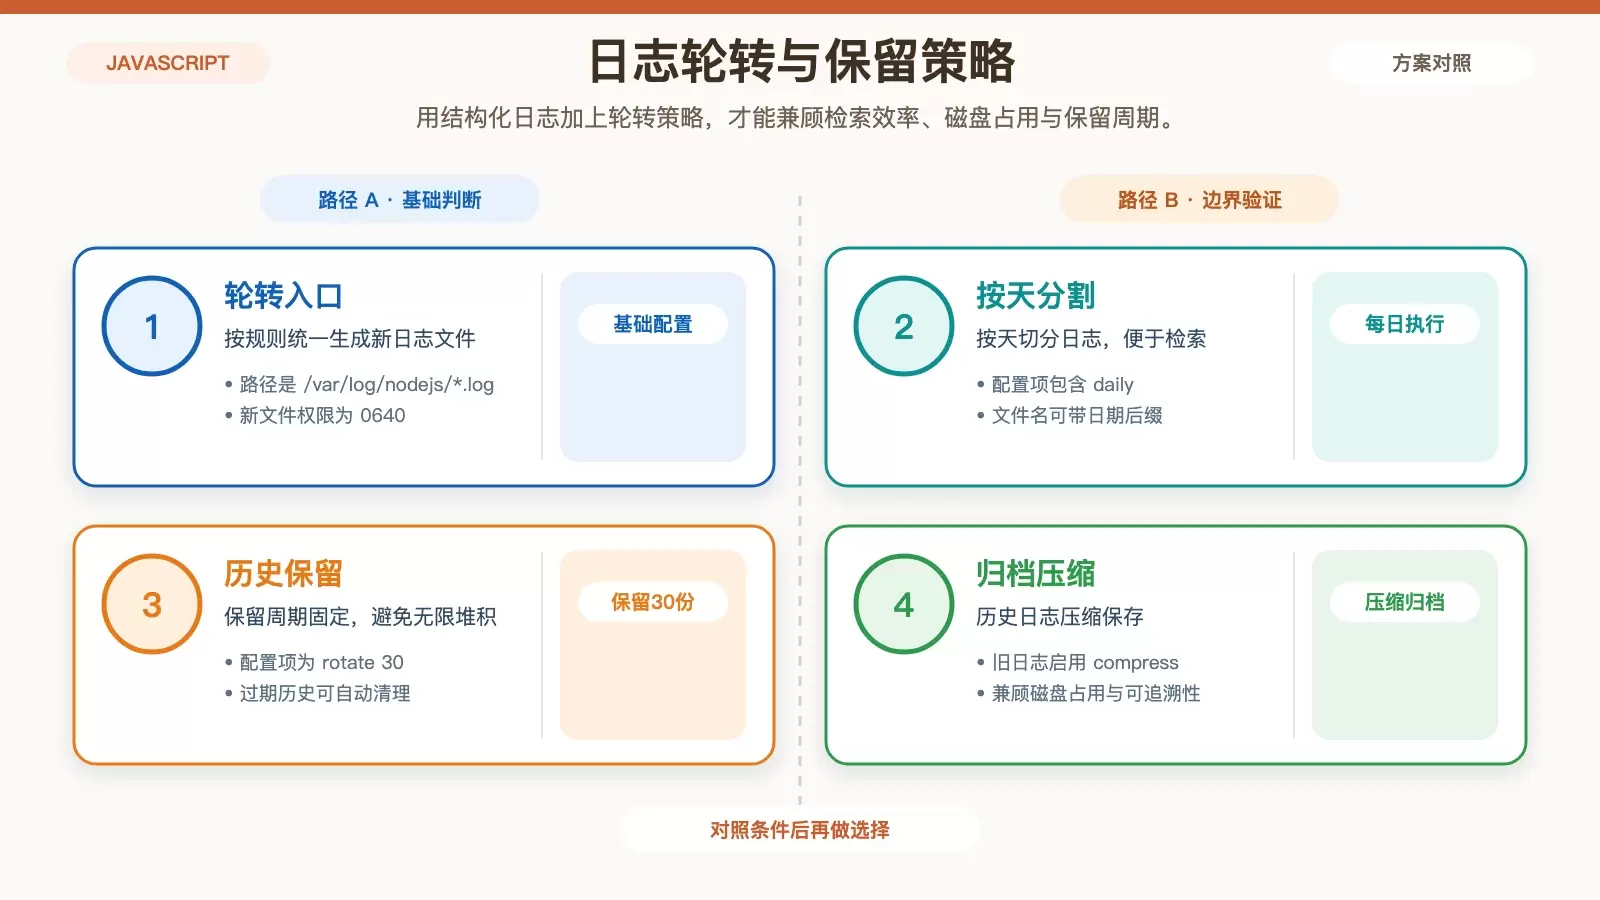
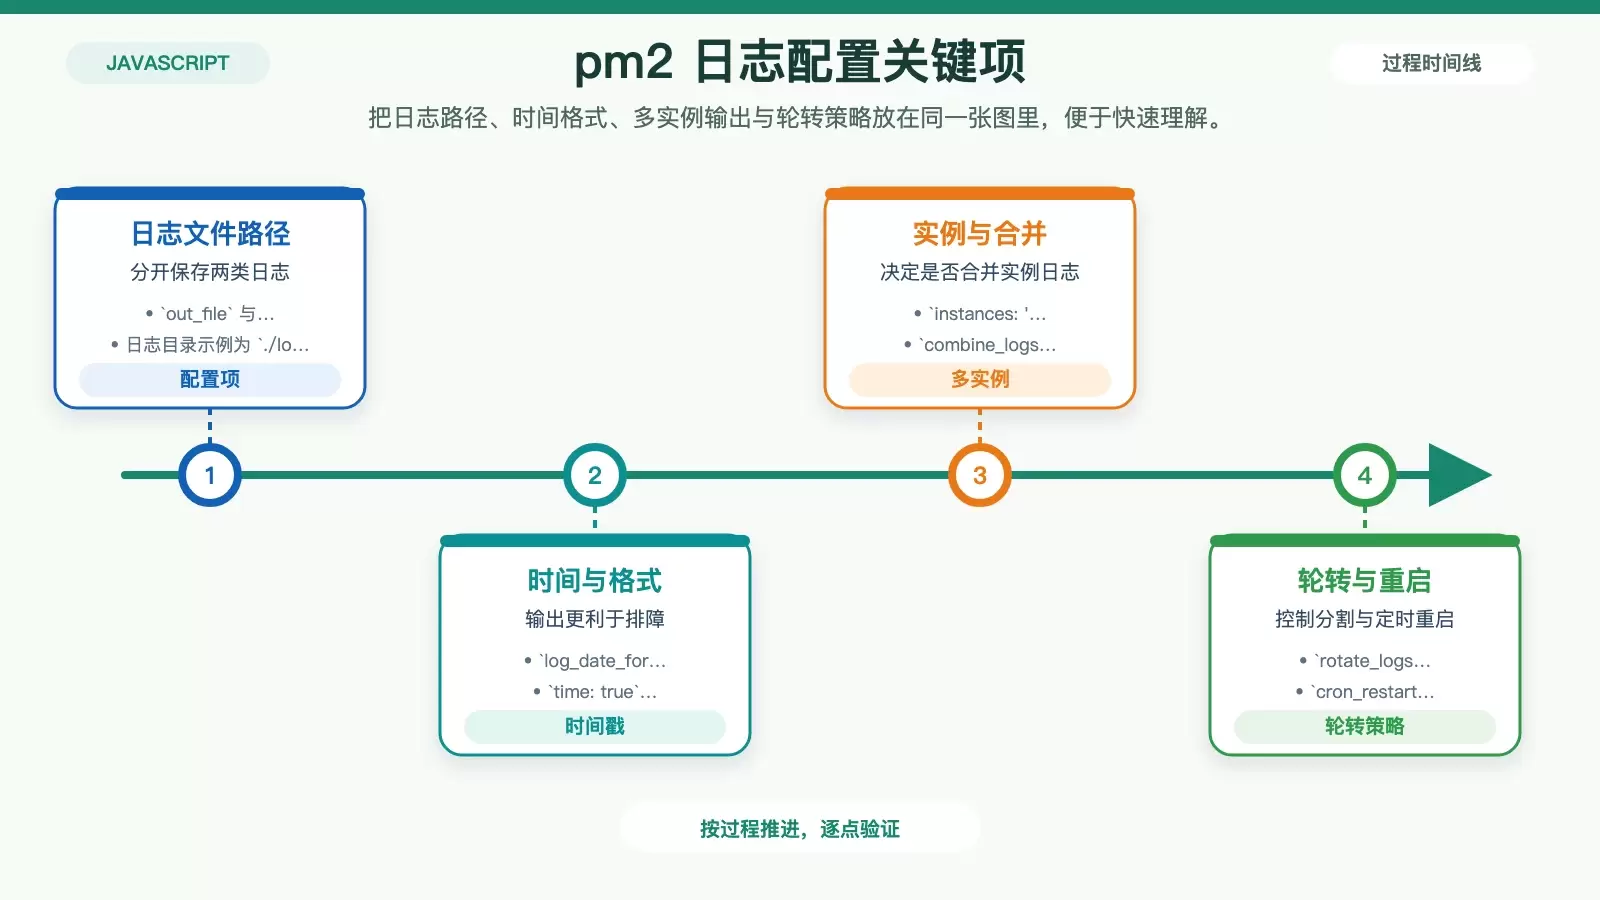
在 Ubuntu 上部署 Node.js 服务时,日志文件如果长期不做分割,很快就会影响排障和日常维护。本文基于 pm2 的常见用法,整理出安装、启动、配置 `ecosystem.config.js`、查看日志以及启停应用的完整流程,并说明哪些参数真正关系到日志管理。
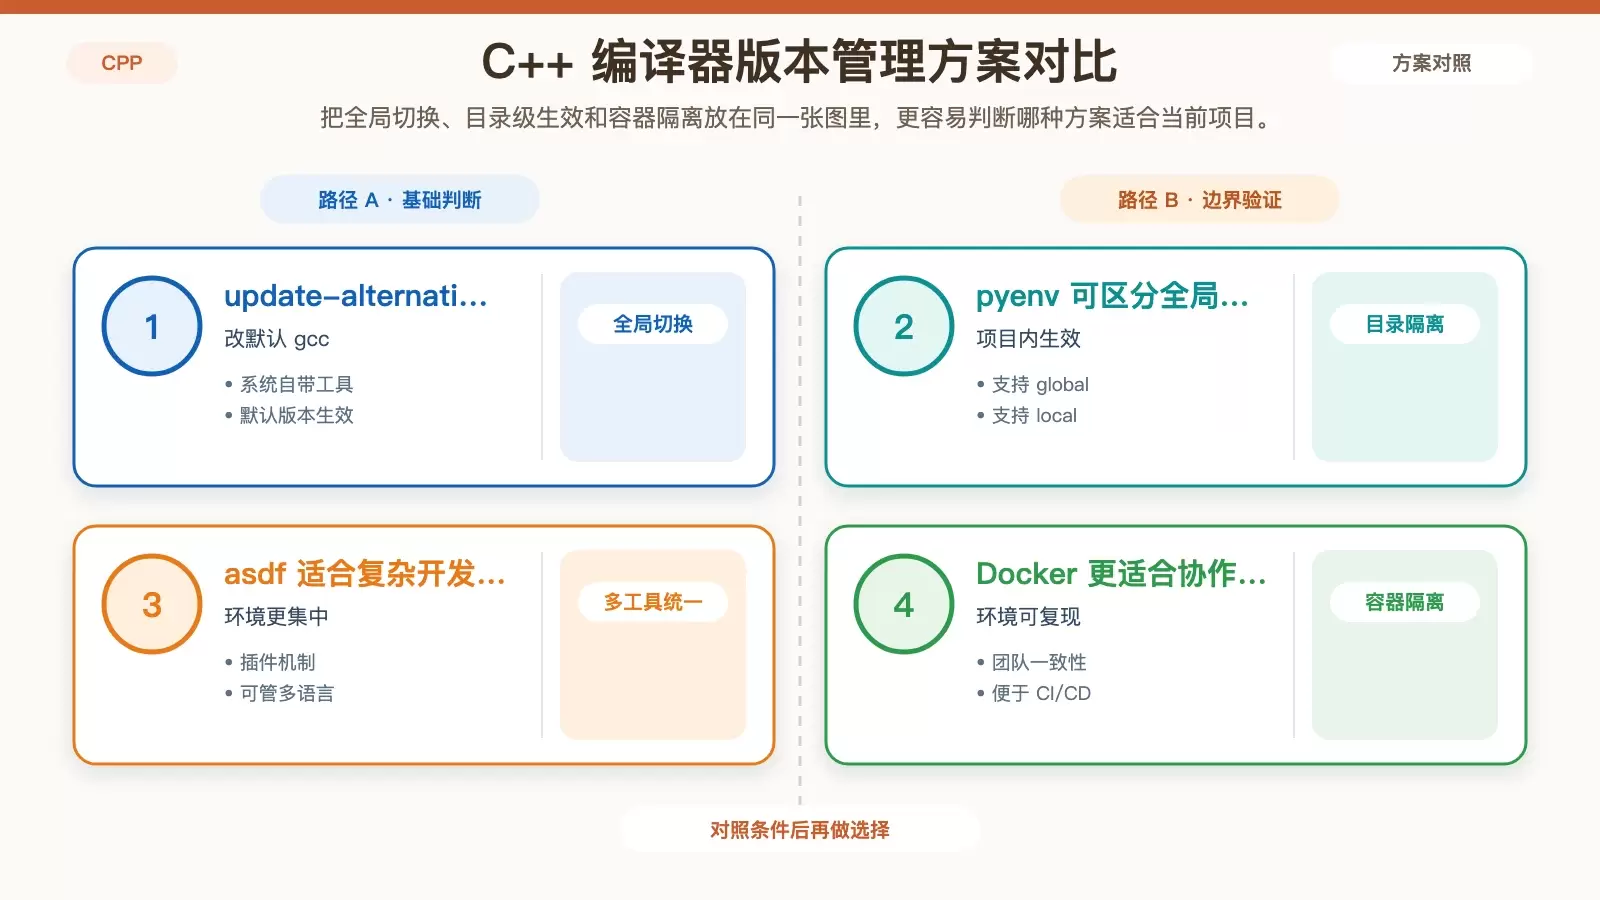
在 Linux 上做 C++ 开发,“版本控制”其实分成两件事:一是管理 GCC/G++ 这类编译工具链版本,二是用 Git 管理项目源码历史。本文按这两个维度拆解常见方案,保留安装与切换命令,并给出不同使用场景下的选型依据。