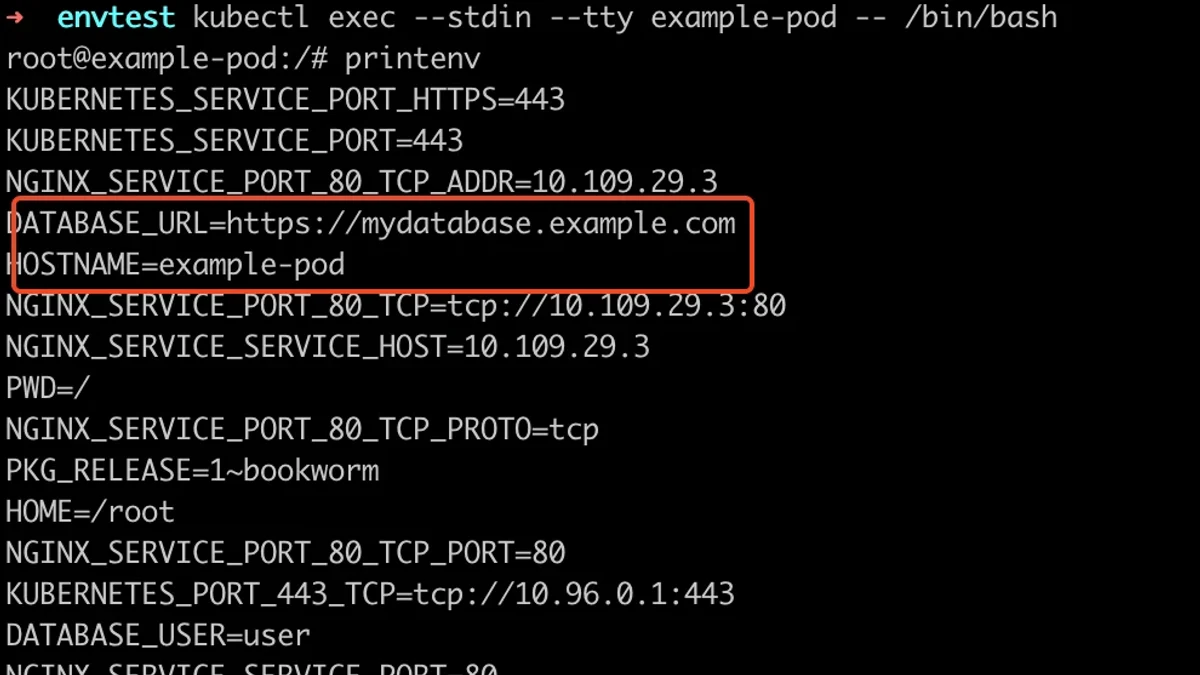
Kubernetes配置:ConfigMap与Secret管理
从配置注入的基本概念出发,带读者完成 ConfigMap 与 Secret 的创建、挂载和验证,并重点说明敏感信息保护、更新生效与常见配置陷阱。
2026-09-09
6


从配置注入的基本概念出发,带读者完成 ConfigMap 与 Secret 的创建、挂载和验证,并重点说明敏感信息保护、更新生效与常见配置陷阱。
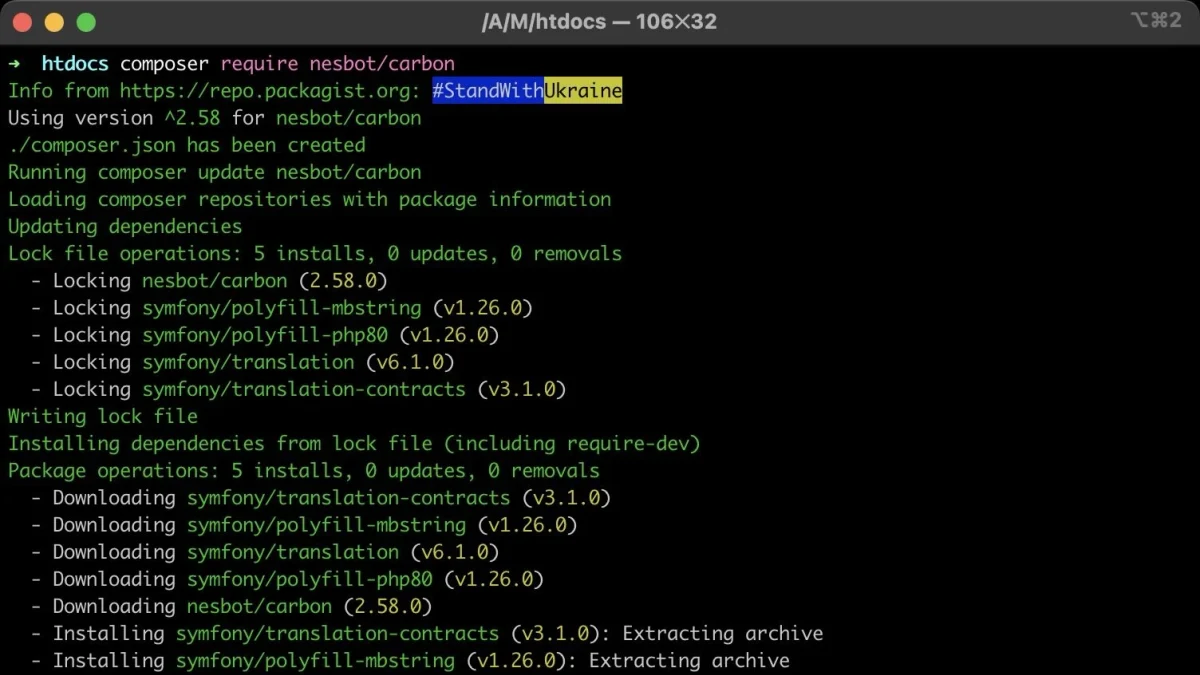
从 Composer 依赖版本约束、composer.lock 锁定机制入手,结合安装、更新与镜像配置,演示如何在开发、部署和团队协作中稳定管理 PHP 项目依赖,并通过命令验证配置效果,最后总结常见误区与排障方法。
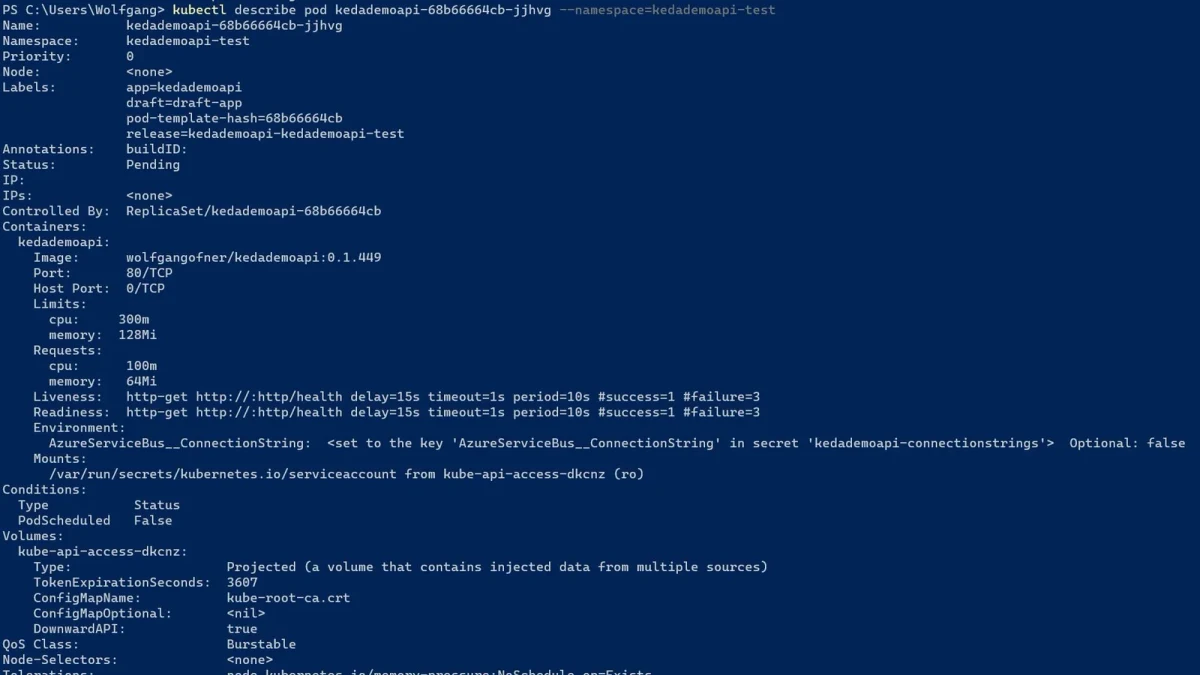
从 VPA 的工作原理出发,带读者完成建议值查看、策略配置与效果验证,并重点说明更新模式、资源边界、调度风险以及与 HPA 等机制配合时的常见坑。
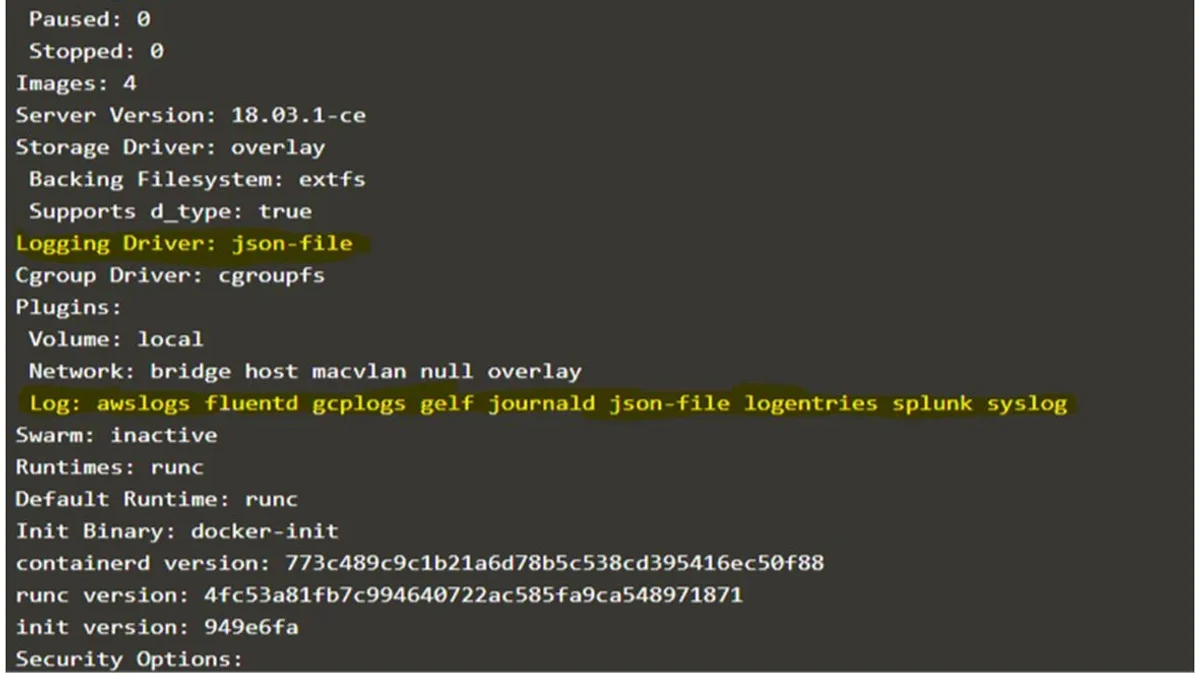
介绍Docker日志驱动的作用与默认json-file、syslog的适用场景,完成两种驱动的配置、验证、切换及常见问题排查。
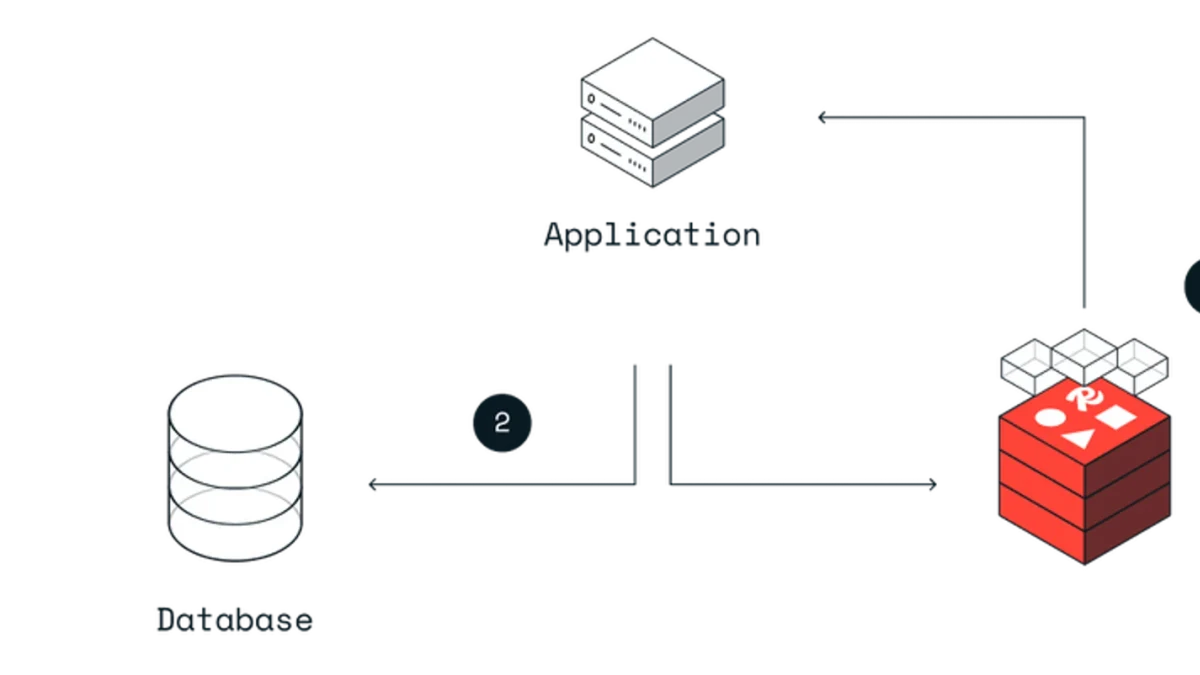
从缓存架构、数据模型、性能指标和实际压测出发,对比Redis与Memcached的适用场景,并结合配置、基准测试与常见问题帮助读者选择合适的缓存方案。
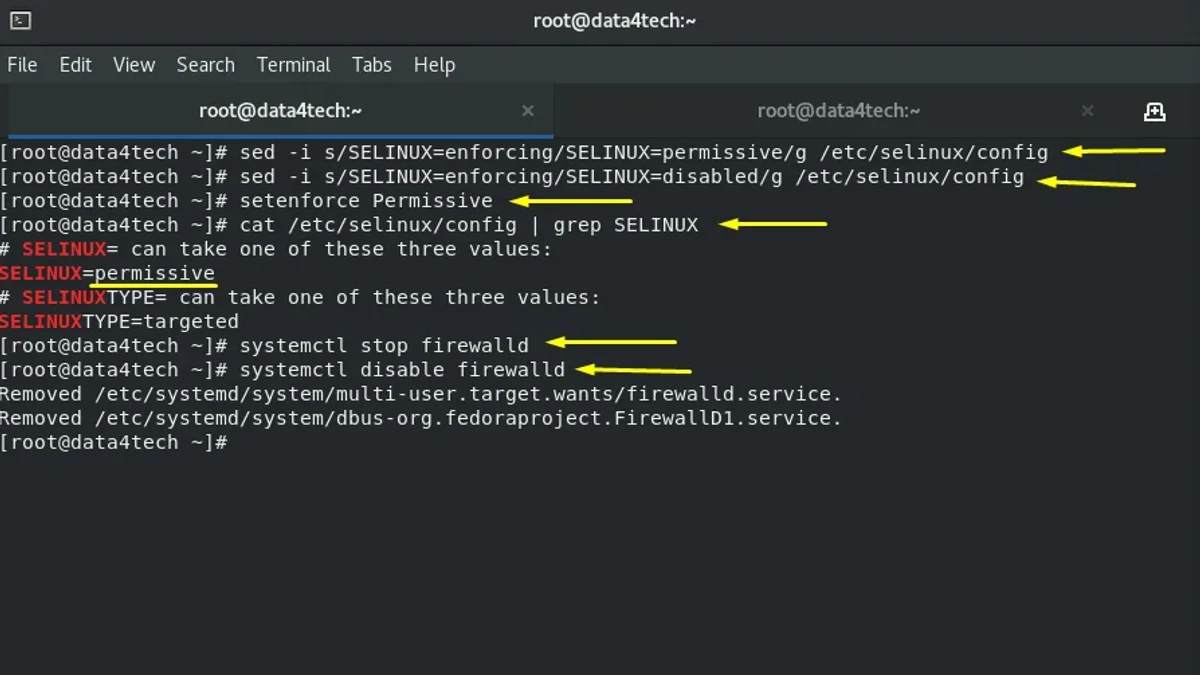
从服务器初始化安全基线出发,系统梳理防火墙规则与SELinux策略的配置、验证、联动排障及常见避坑方法,帮助在保证服务可用的同时建立合理的访问控制边界。
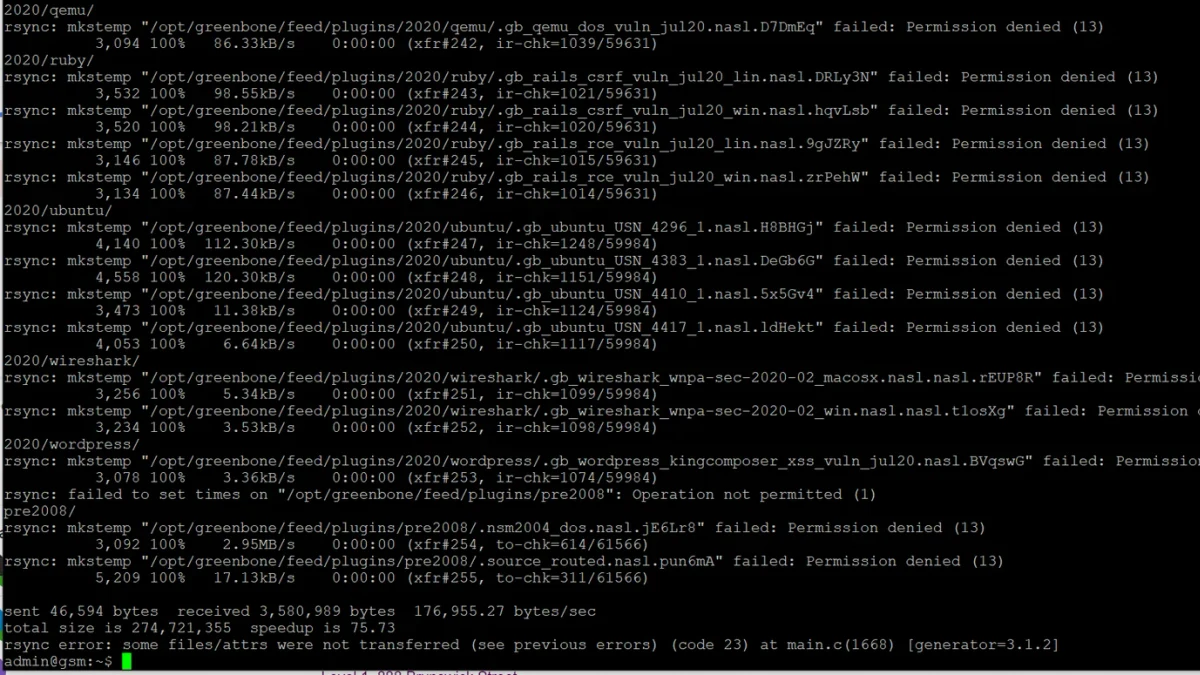
介绍OpenVAS(Greenbone Vulnerability Management)的基本架构与安全使用边界,围绕安装配置、扫描任务、结果验证和常见问题,帮助读者在授权环境中完成一次规范的漏洞扫描。
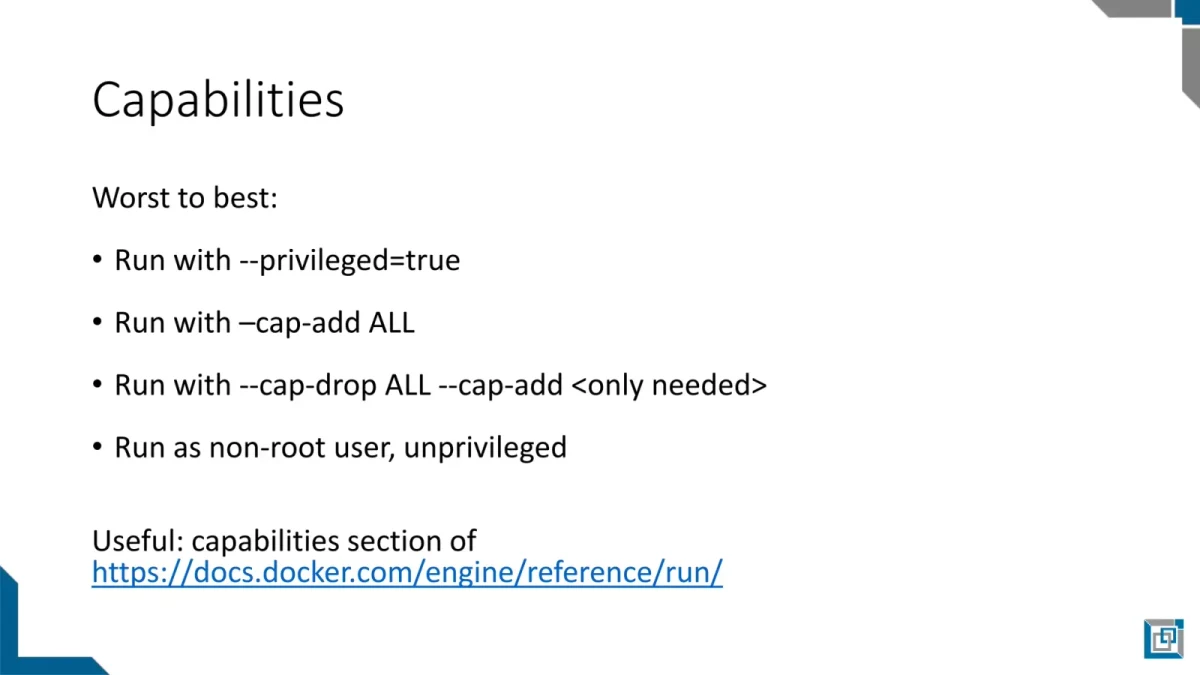
从最小权限原则出发,理解 Docker 中 seccomp 与 Linux capabilities 的职责边界,并通过实际命令配置、验证限制效果,掌握容器安全加固与常见避坑方法。
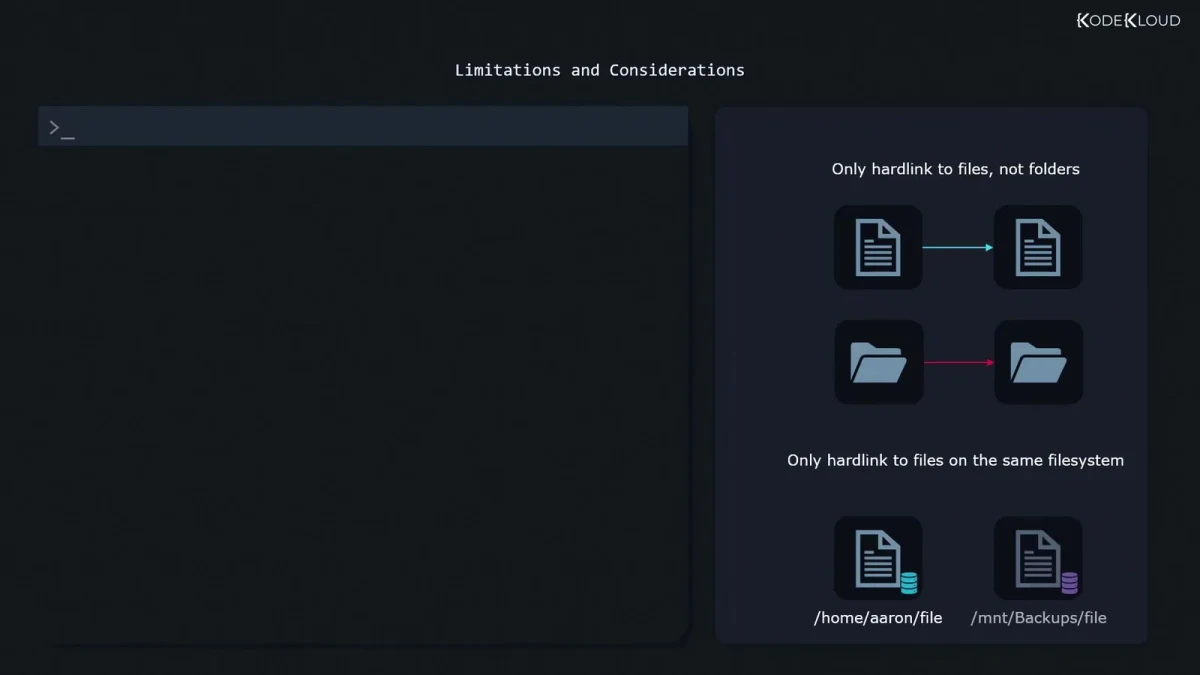
从inode与目录项的关系出发,掌握Linux软链接和硬链接的创建、查看、删除与行为差异,并通过实验验证链接对文件内容、inode和文件删除的影响,同时避开跨文件系统、目录硬链接等常见误区。
从查找原理、常用命令、实际性能测试和使用避坑四个方面,对比Linux中find与locate的效率差异,帮助读者根据文件数量、实时性和查询条件选择合适的工具。
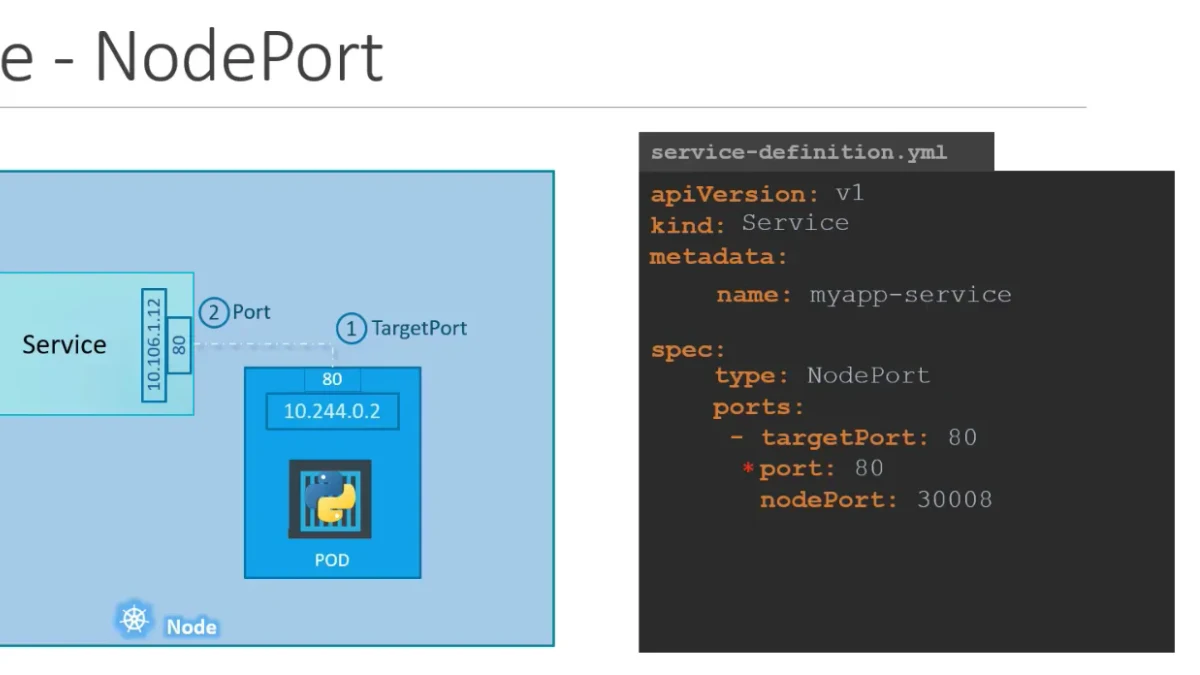
介绍Kubernetes Service对外暴露服务的基本机制,对比NodePort与LoadBalancer的适用场景、配置方式、访问验证及常见避坑点,帮助读者根据集群环境选择合适的服务暴露方案。
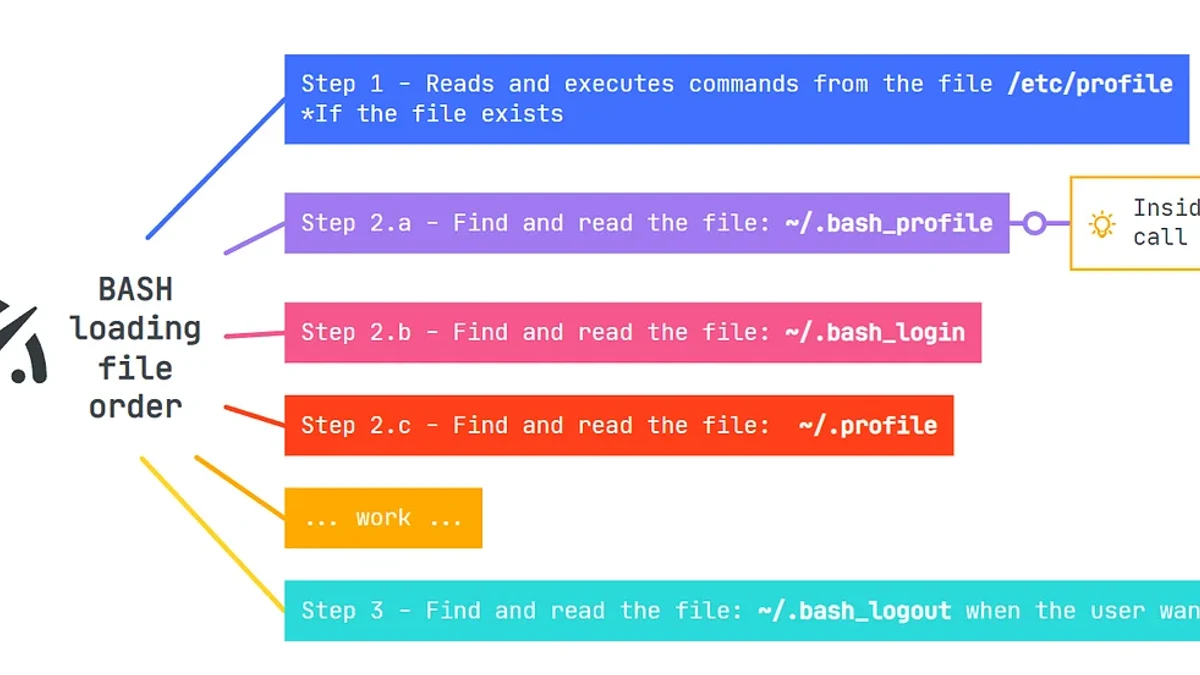
梳理Linux Bash环境变量配置文件的职责与加载顺序,重点理解登录Shell与非登录Shell的区别,并通过实际命令验证变量来源,避免重复配置、配置不生效等常见问题。