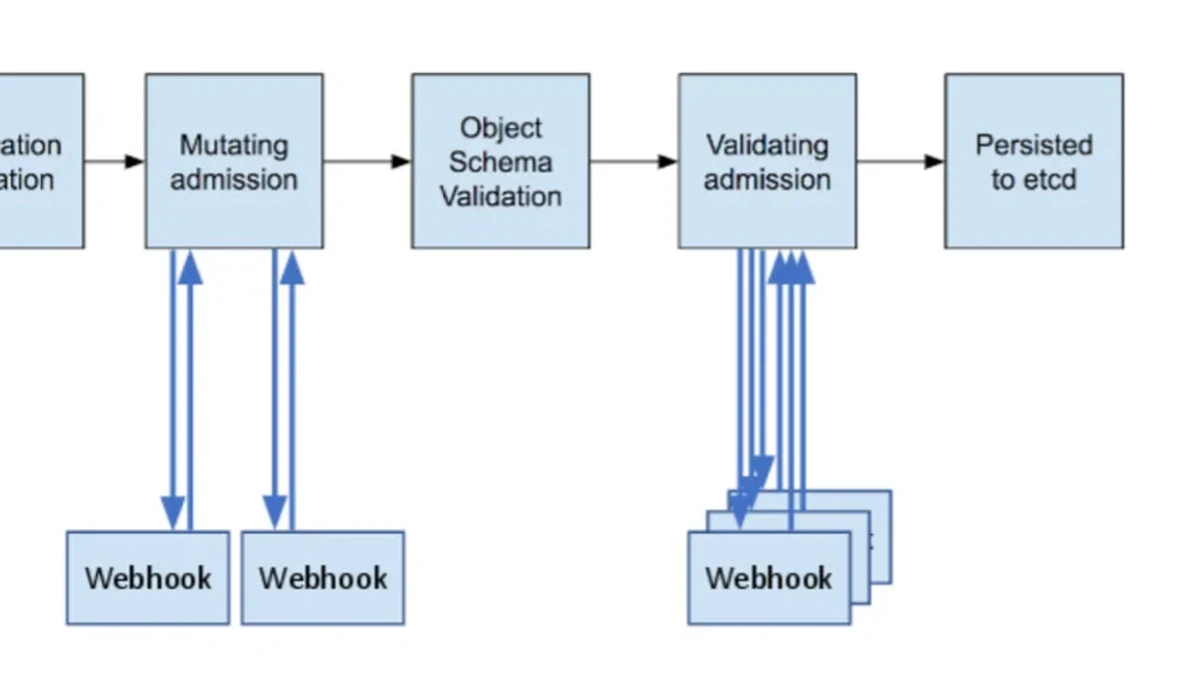
Kubernetes部署:滚动更新与回滚历史
围绕 Kubernetes Deployment 的滚动更新与回滚历史,按“理解机制 → 执行更新 → 验证结果 → 查看历史与回滚 → 排查避坑”的路径组织内容,帮助读者掌握实际发布流程,并理解 ReplicaSet、Revision、更新策略和历史保留之间的关系。 Kubernetes +1
2026-09-10
7


围绕 Kubernetes Deployment 的滚动更新与回滚历史,按“理解机制 → 执行更新 → 验证结果 → 查看历史与回滚 → 排查避坑”的路径组织内容,帮助读者掌握实际发布流程,并理解 ReplicaSet、Revision、更新策略和历史保留之间的关系。 Kubernetes +1
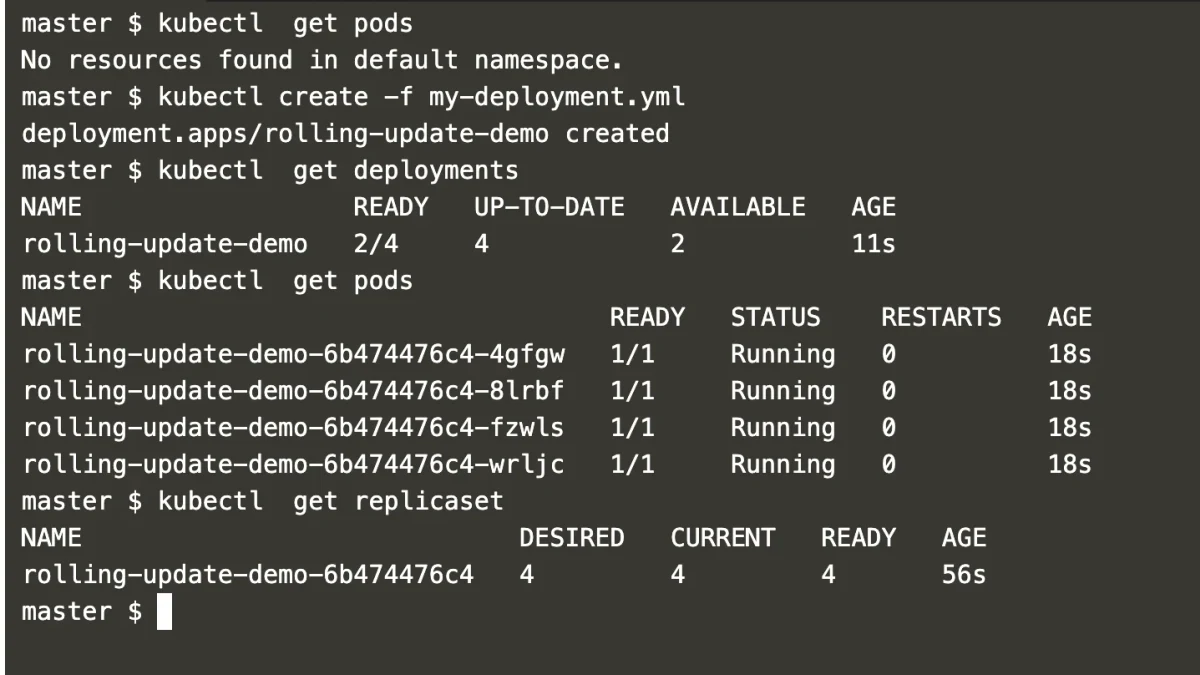
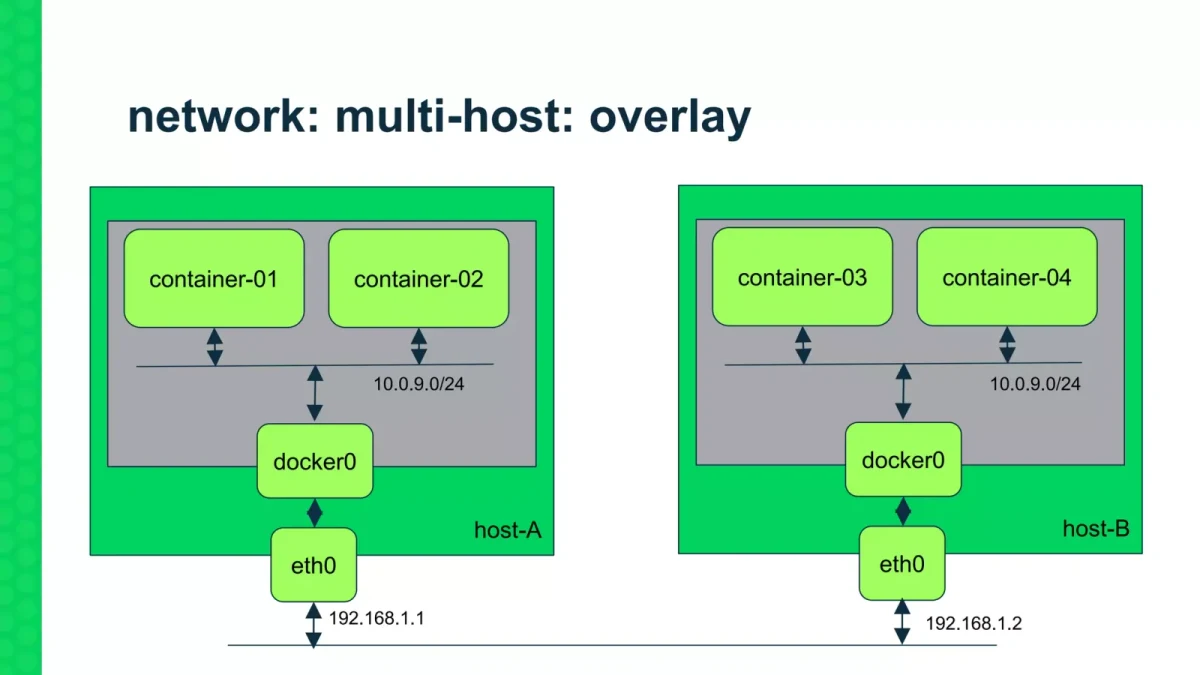
从跨主机容器通信的原理出发,介绍Docker overlay网络与etcd在网络状态存储中的关系,并通过搭建、验证和故障排查帮助读者形成可落地的部署认知。
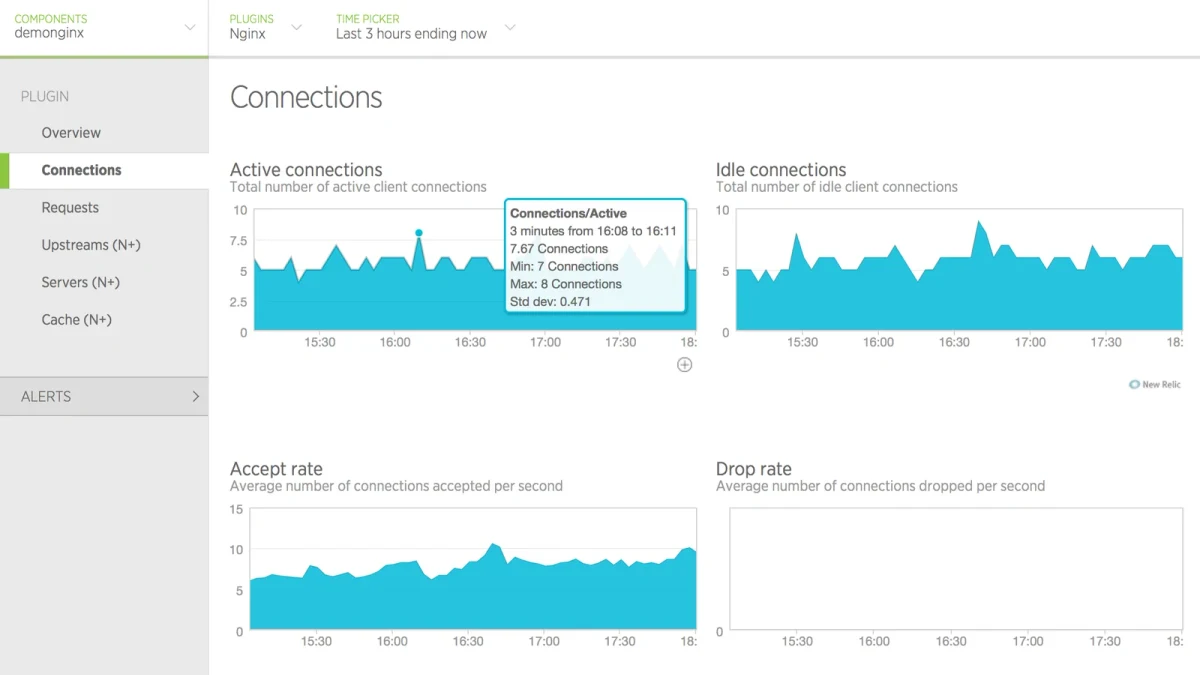
从 keepalive 的工作机制出发,系统讲清 Nginx 客户端长连接的超时时间与单连接请求数配置,并通过验证方法、典型场景和常见误区帮助读者正确调优。
从识别异常User-Agent到配置请求频率限制,系统介绍Nginx常用反爬思路,并通过验证与避坑帮助读者建立一套可落地、可调优的基础防护方案。
从WebSocket反向代理的工作机制出发,带读者完成Nginx配置、长连接参数调整与连通性验证,并集中说明常见的升级头、超时和负载均衡问题,帮助稳定运行WebSocket长连接服务。
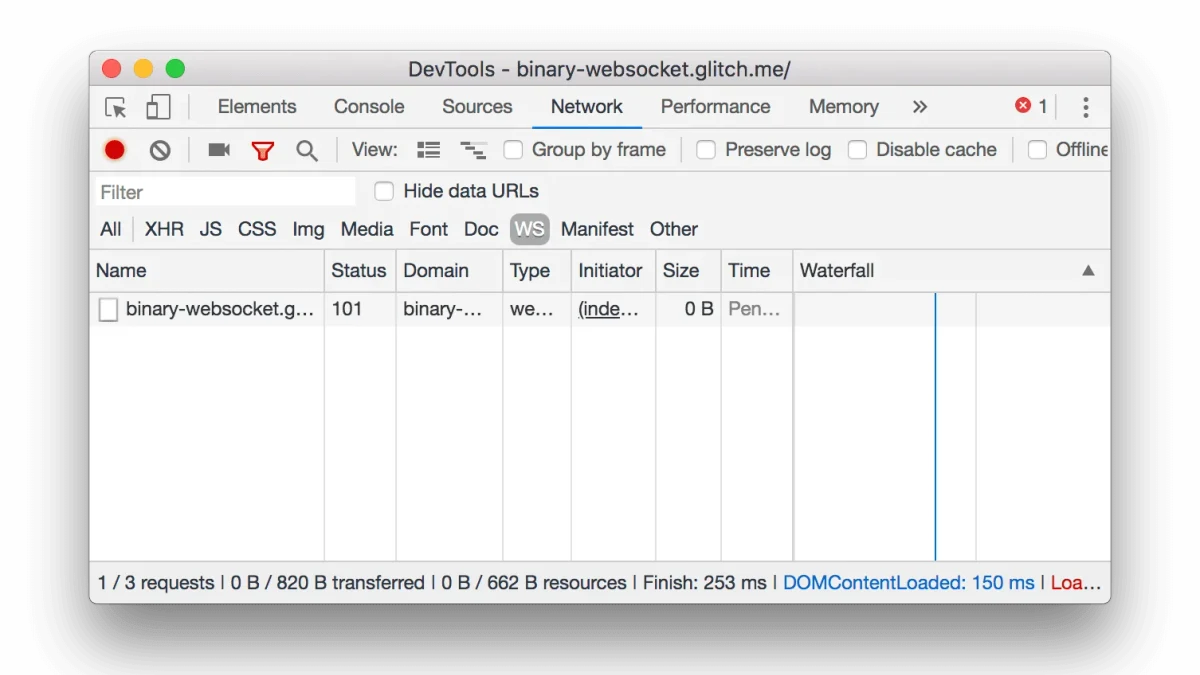
从 proxy_cache 的缓存机制与关键配置入手,完成缓存命中验证,并进一步掌握 purge 清理的配置、执行方式及常见失效问题,帮助读者建立可操作、可排错的 Nginx 缓存管理流程。
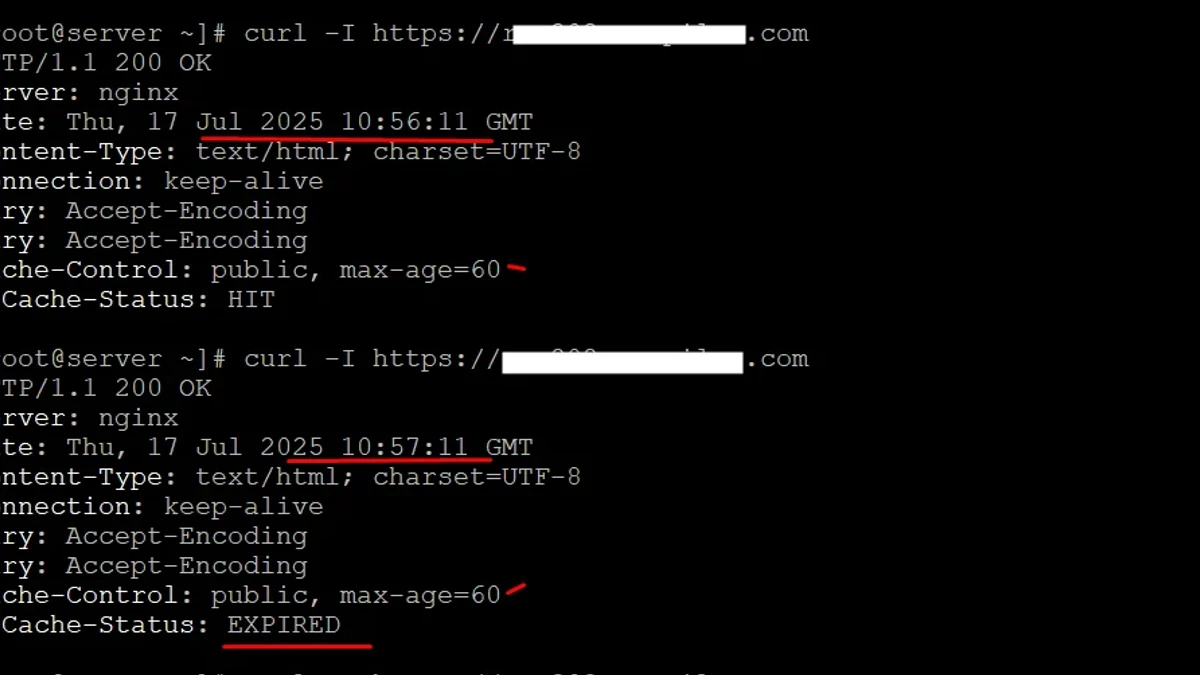
从安全上下文(SecurityContext)的核心概念出发,演示如何让Pod与容器以非Root用户运行,并通过验证命令确认配置生效,同时梳理常见权限问题与生产环境避坑要点。
从 DaemonSet 的核心机制出发,依次讲清适用场景、YAML 部署、节点选择与调度、状态验证和常见避坑,帮助读者完成一次可验证的节点级守护进程部署。DaemonSet 的核心特征是确保所有或指定节点运行一个 Pod 副本,适合日志采集、节点监控、网络组件等节点本地能力。 Kubernetes +1
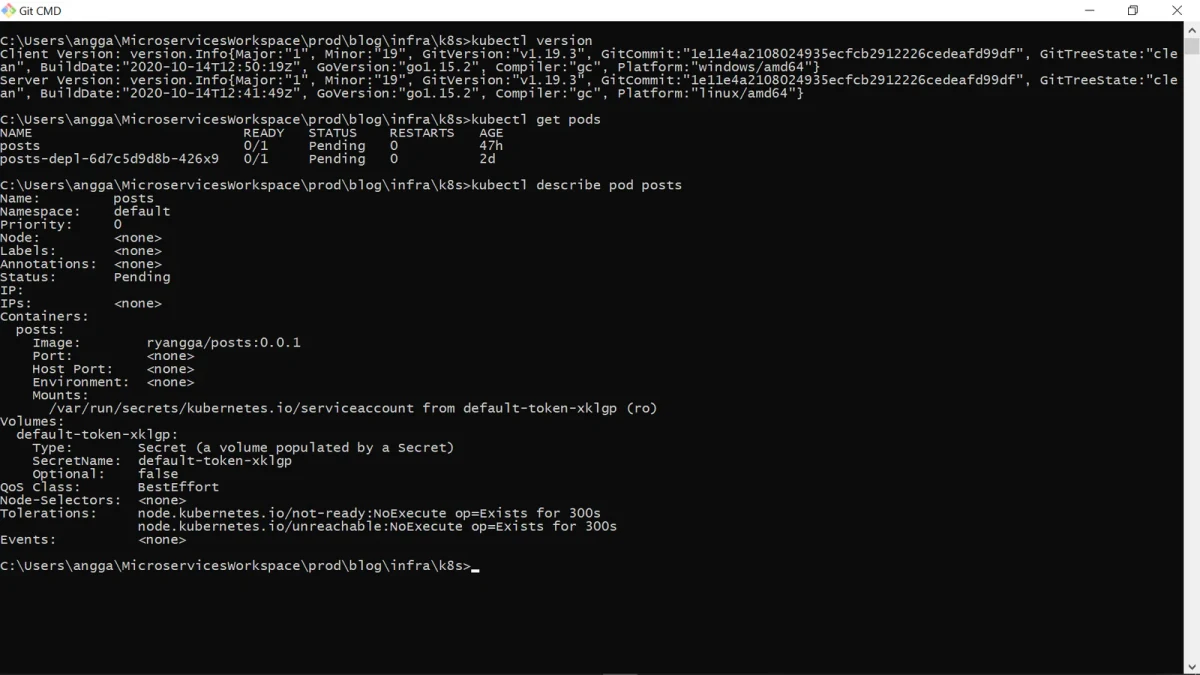
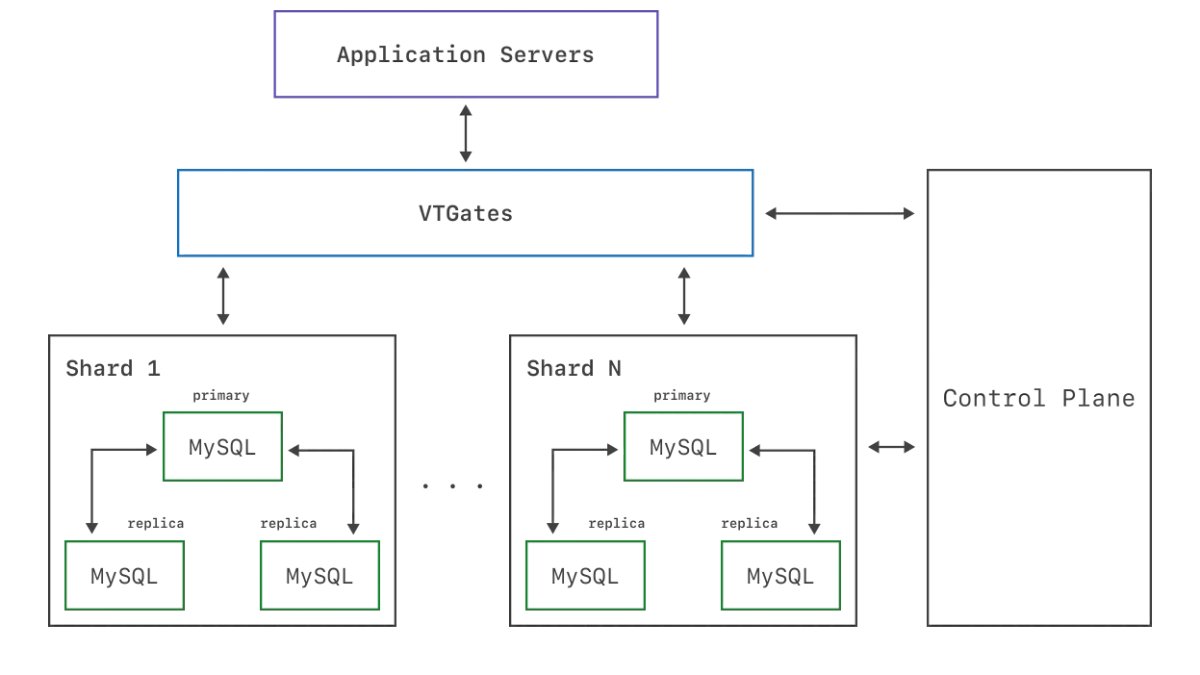
从分库分表的核心概念出发,对比 ShardingSphere 与 Vitess 的架构、分片路由、部署接入、扩容迁移与适用场景,帮助读者完成技术选型并规避常见坑。
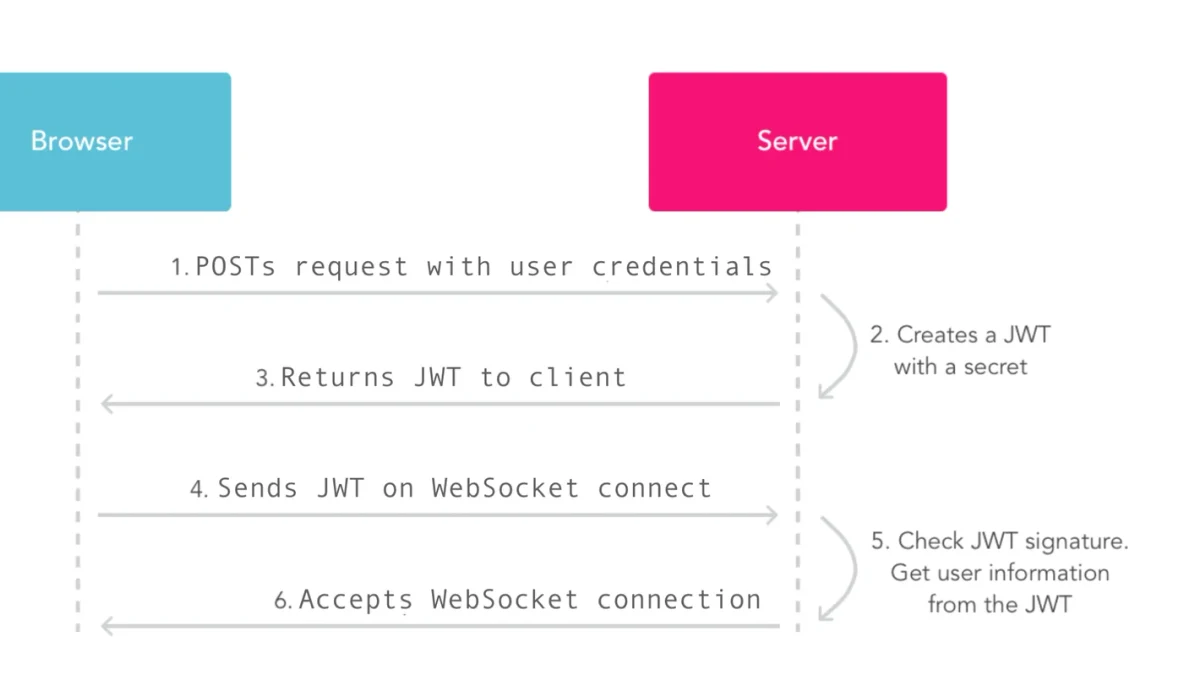
从WebSocket连接风险、wss加密配置到服务端安全控制与实战验证,帮助读者建立完整的WebSocket安全防护思路,并避开常见配置误区。
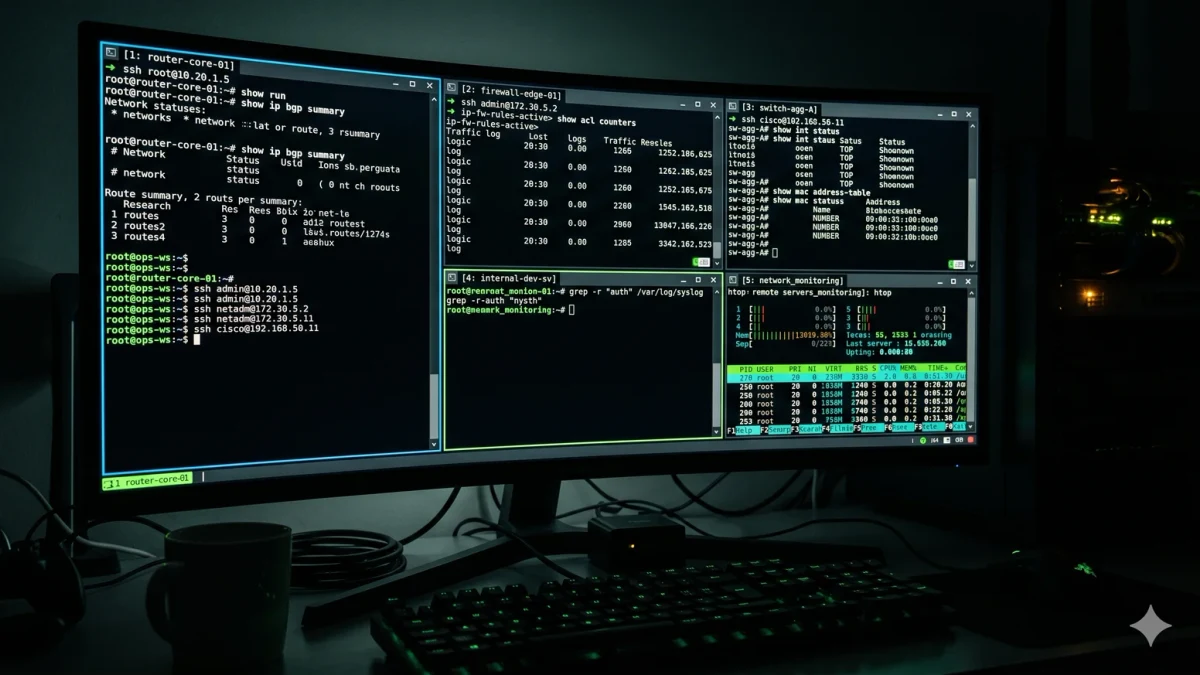
从理解网络路径与延迟丢包指标入手,结合traceroute定位故障节点,再用mtr持续验证链路质量,最后总结常见误判与排查避坑。
本文围绕PodSecurityPolicy(PSP)的核心概念、典型配置与验证方式展开,同时明确说明PSP已在Kubernetes 1.25移除,实际使用应优先采用Pod Security Admission(PSA)或第三方准入策略,避免读者在新版本集群中照搬过时配置。