

Kubernetes服务暴露:NodePort与LoadBalancer

理解Service与NodePort、LoadBalancer的暴露机制
Kubernetes Service 是 Pod 的逻辑抽象与网络入口,底层依赖 kube-proxy 维护的 iptables 或 IPVS 规则实现请求转发。ClusterIP 仅限集群内部通信;NodePort 会在集群每个工作节点上绑定指定端口,将外部流量引入并转发至对应 Service;LoadBalancer 则依赖云厂商或外部负载均衡控制器,自动分配公网 IP 并代理流量。流量路径上,客户端请求先抵达节点 NodePort 或云 LB,经 kube-proxy 路由到后端 Pod 的 targetPort。典型场景中,内部微服务调用使用 ClusterIP,开发测试或轻量对外使用 NodePort,生产级公网入口则推荐 LoadBalancer。
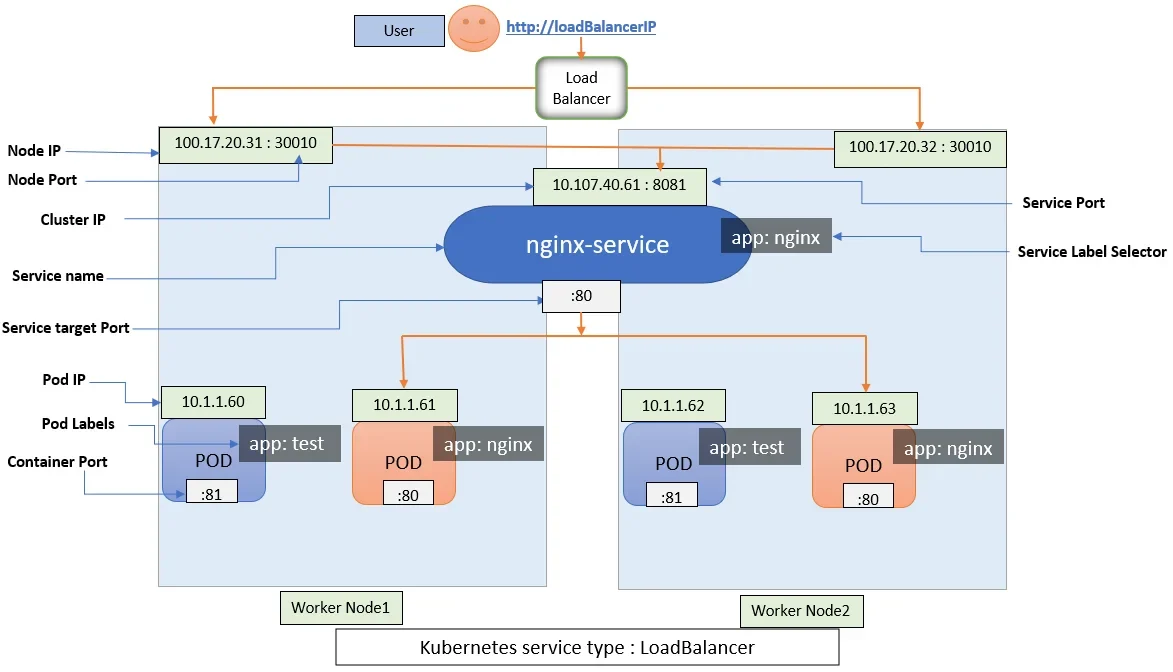
配置NodePort并验证集群外访问
配置 NodePort 需在 Service YAML 中声明 type: NodePort。核心参数包含 port(Service 内部虚拟端口)、targetPort(Pod 容器实际监听端口)与 nodePort(节点暴露端口,默认范围 30000-32767)。例如,将容器 8080 端口映射为 Service 的 80 端口,并指定 nodePort 为 30080。部署后执行 kubectl get svc 可查看 PORT(S) 列显示 80:30080/TCP。验证时,使用集群任意节点的公网或内网 IP 配合 30080 端口发起 curl http://<NodeIP>:30080 请求,若返回应用响应即表示暴露成功。操作前务必确认节点安全组或防火墙已放行该端口范围,否则请求将被直接丢弃。
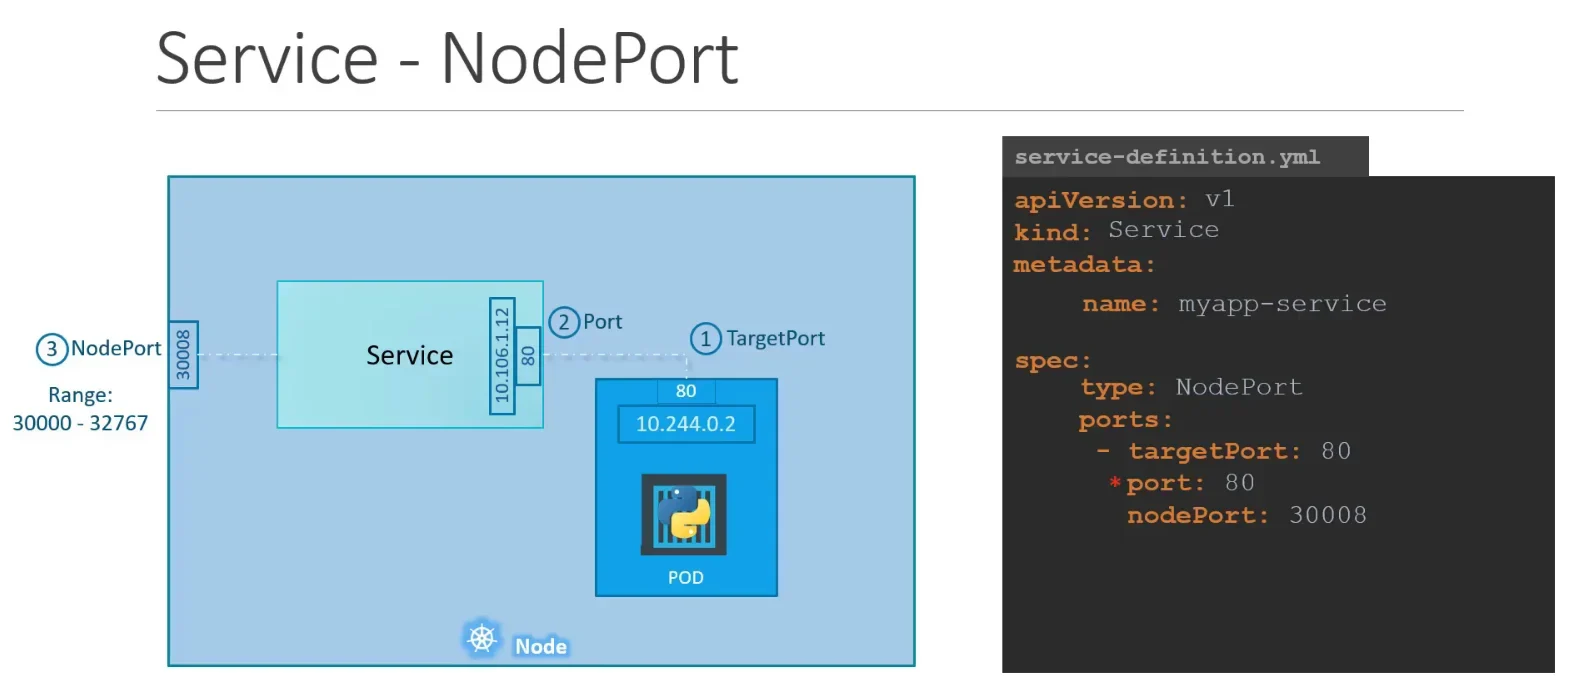
配置LoadBalancer并理解云环境实现
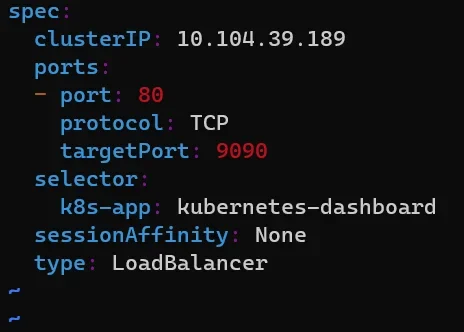
在阿里云、AWS 或腾讯云等托管 K8s 环境中,将 Service type 设为 LoadBalancer 后,云控制器管理器(CCM)会自动调用底层 API 创建负载均衡实例,并将分配的公网 IP 写入 Service 的 EXTERNAL-IP 字段。配置时仅需声明 type: LoadBalancer 及端口映射,无需手动指定 nodePort。部署后通过 kubectl get svc 观察 EXTERNAL-IP 从 <pending> 变为实际 IP,随后直接访问该 IP 即可。若在裸金属或本地集群中未部署 MetalLB 等第三方 LB 控制器,该字段将长期处于 Pending 状态,此时需借助 Ingress 或 NodePort 替代,因为原生 K8s 不提供内置的公网负载均衡能力。
NodePort与LoadBalancer选择及常见避坑
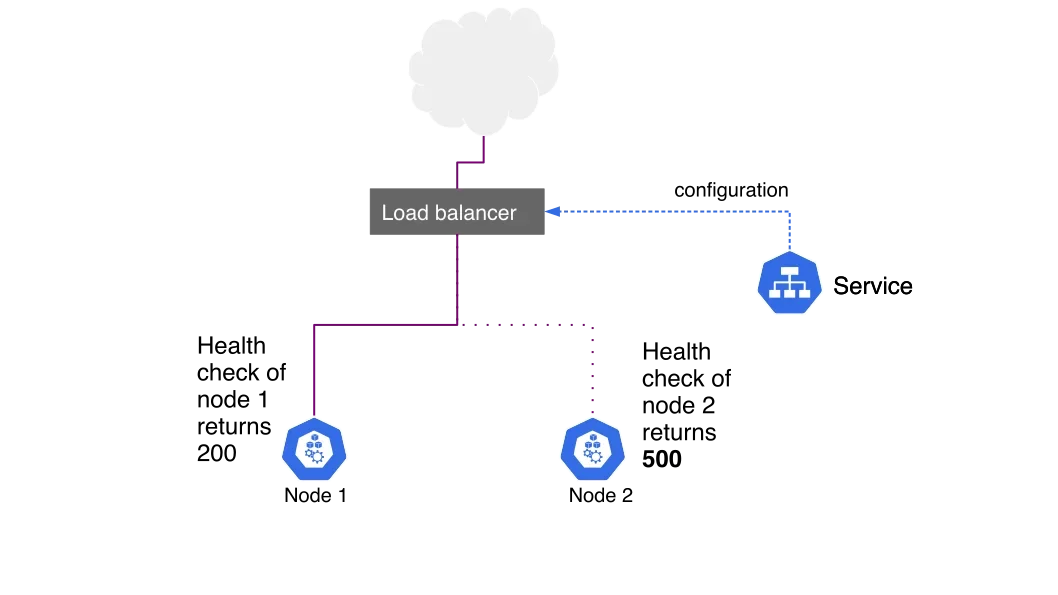
方案选择需综合考量:NodePort 无需云依赖且配置简单,但端口范围受限,直接暴露节点 IP 存在安全风险且不利于统一入口管理;LoadBalancer 提供标准公网 IP 与高可用架构,适合生产环境,但依赖云厂商计费与控制器支持。常见避坑点包括:NodePort 端口冲突或超出范围导致创建失败;LoadBalancer 长期 Pending 多因云账号权限不足或缺少 CCM;防火墙未放行 NodePort 或云 LB 健康检查路径配置错误,导致流量被拦截或后端 Pod 被剔除。建议生产环境优先使用 LoadBalancer 或 Ingress,并配合网络策略限制访问源,定期审计 Service 端点状态以确保流量正常转发。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









