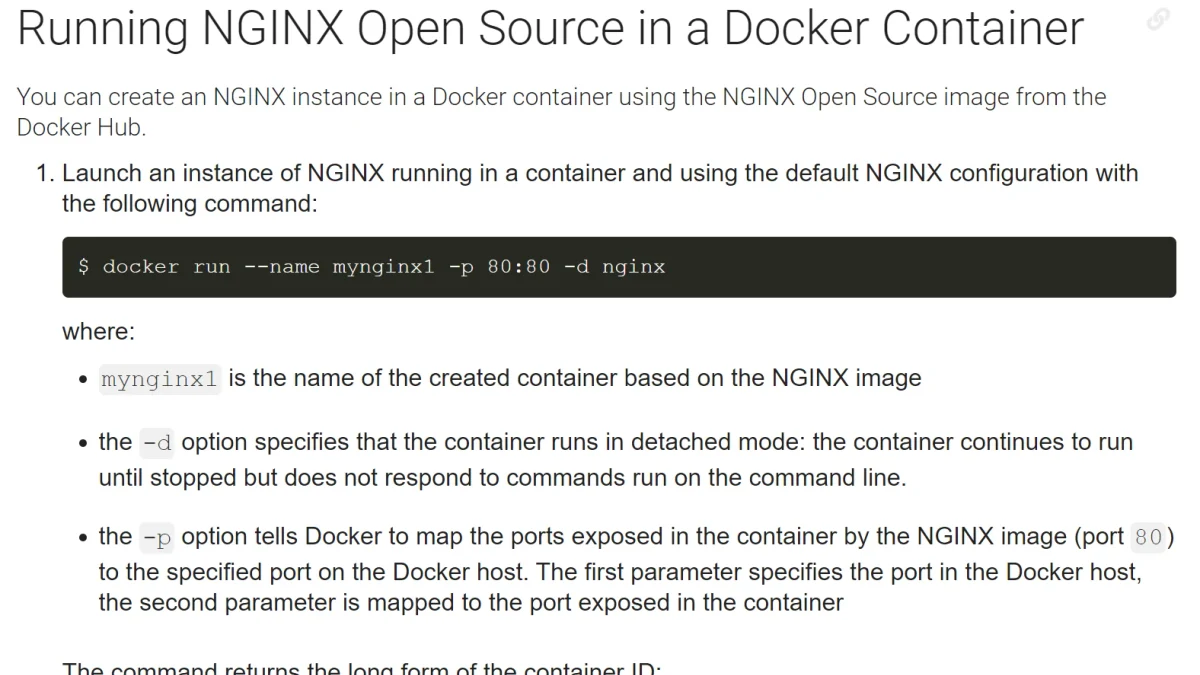
Linux安全审计:auditd规则与日志监控
从auditd审计框架入手,完成规则配置、关键事件采集、日志查询与监控验证,并总结规则性能、日志轮转及误报控制等常见避坑点。
2026-09-09
6


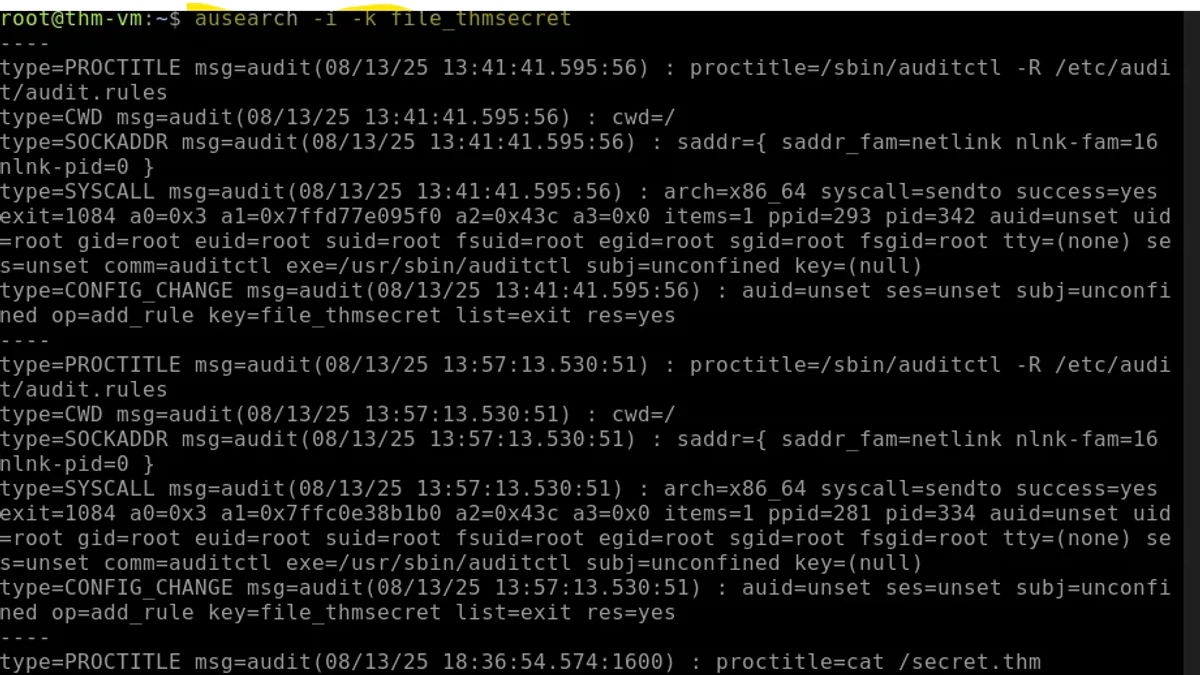
从Docker网络模型入手,对比bridge与host两种模式的网络隔离、IP与端口行为,并通过实际操作和连通性验证掌握选择方法,最后总结常见配置误区与排查思路。
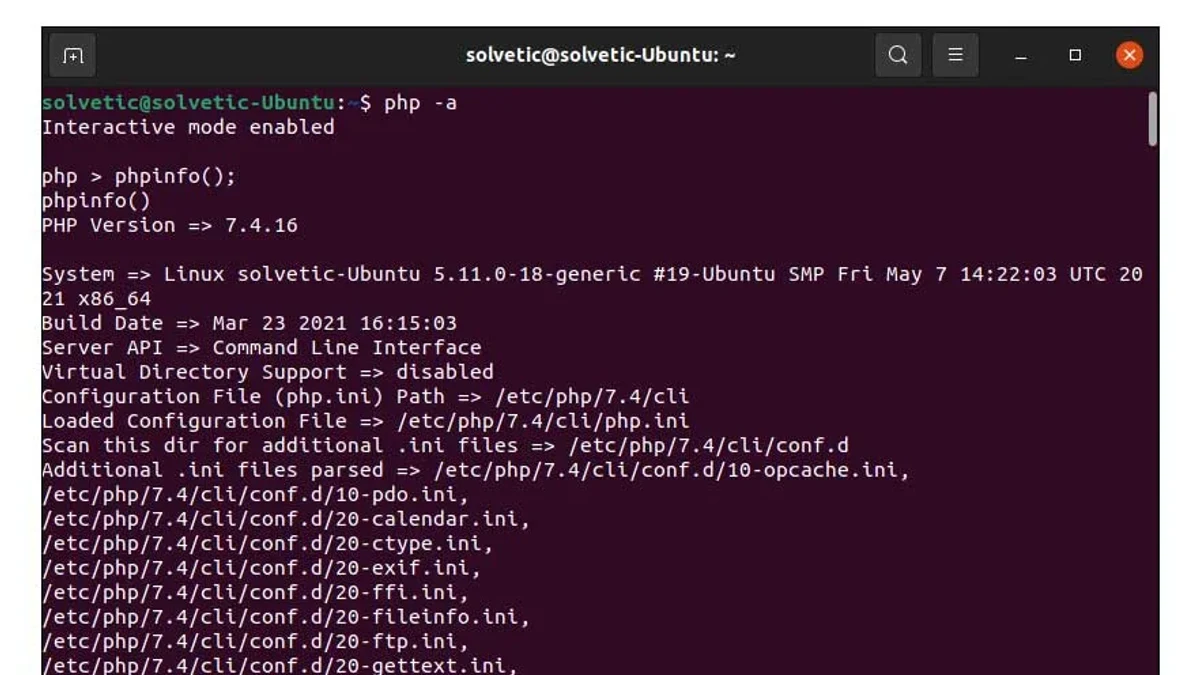
围绕PHP开发环境搭建过程中最常见的故障,从错误识别、配置检查到运行验证进行系统排查,帮助读者快速定位PHP命令不可用、Web服务器无法运行、端口冲突、扩展缺失、数据库连接失败等问题,并掌握实用的避坑方法。
从服务器环境准备、前后端部署到数据库连接与域名访问,系统掌握全栈项目上线的完整流程,并通过结果验证与常见问题排查确保项目稳定运行。
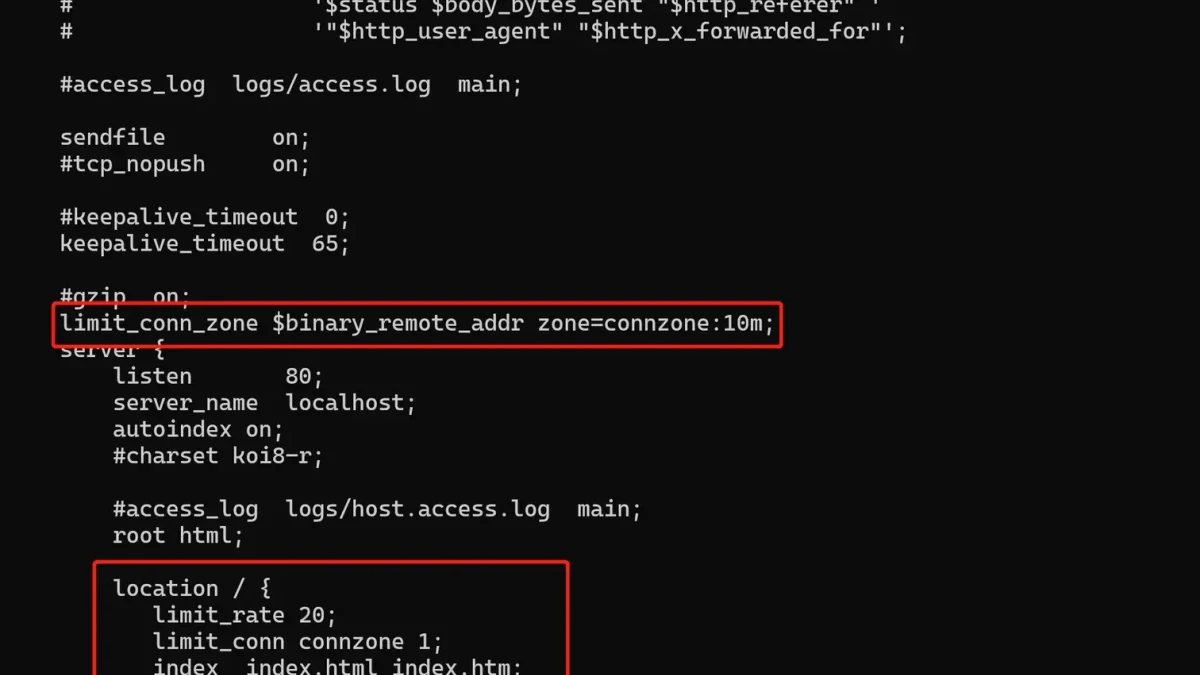
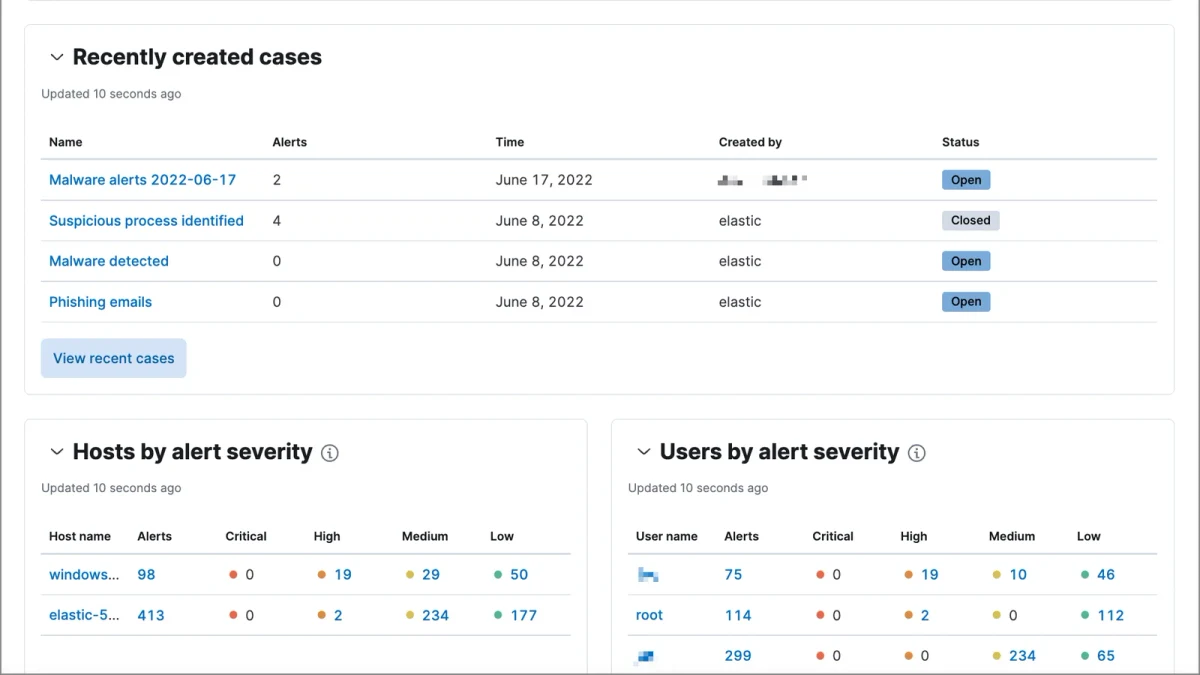
围绕安全日志采集、入侵检测规则、性能优化与告警运营,系统梳理从架构设计到效果验证的进阶方法,帮助读者降低日志处理开销、提升检测准确率,并避免常见配置与运维陷阱。
从Docker基础环境配置入手,掌握镜像与容器的核心管理操作,再通过端口、数据卷、网络等配置完成一个可运行的容器化案例,并结合状态检查、日志排查和常见错误处理验证部署结果。
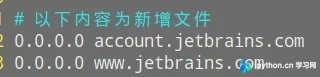
本文详细介绍在Linux系统中下载、安装并永久激活PyCharm Professional 2020.1版本的完整步骤。内容涵盖从官网获取安装包、解压运行,到使用第三方激活文件进行注册,以及通过修改hosts文件和输入特定激活码实现激活的两种常见方法,帮助用户顺利使用专业版功能。
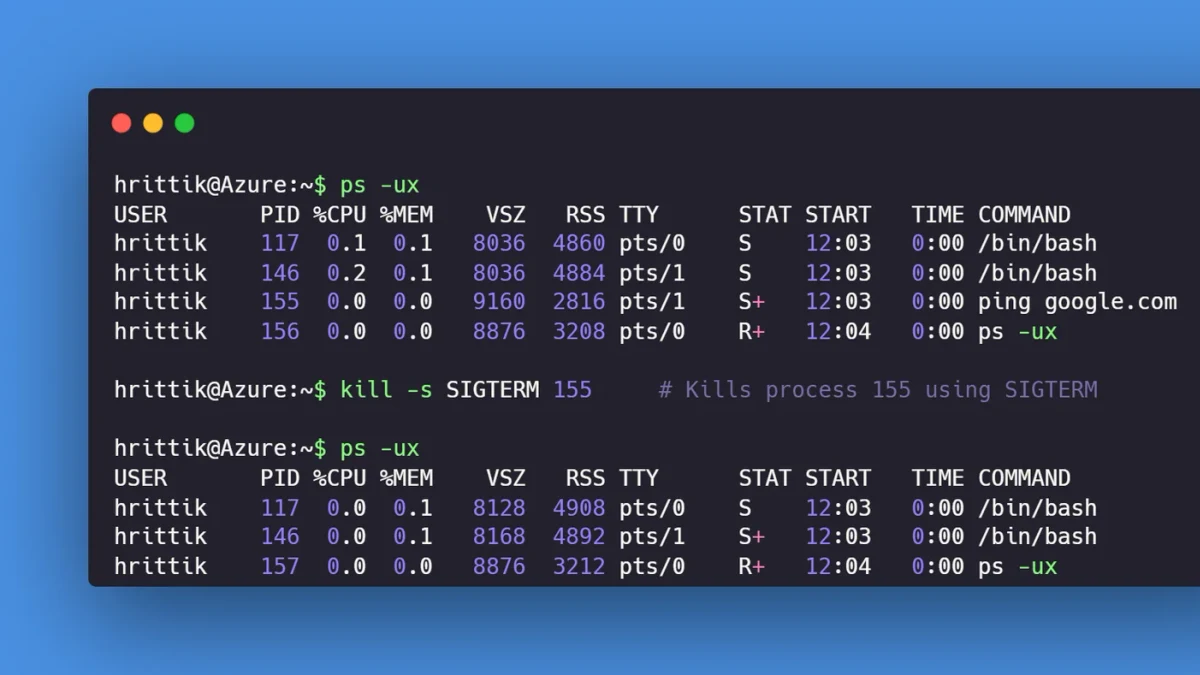
从Linux进程信号的基本机制出发,掌握kill发送信号、trap在Shell中捕获信号的方法,并通过可验证的实验理解优雅退出、脚本清理与常见避坑。
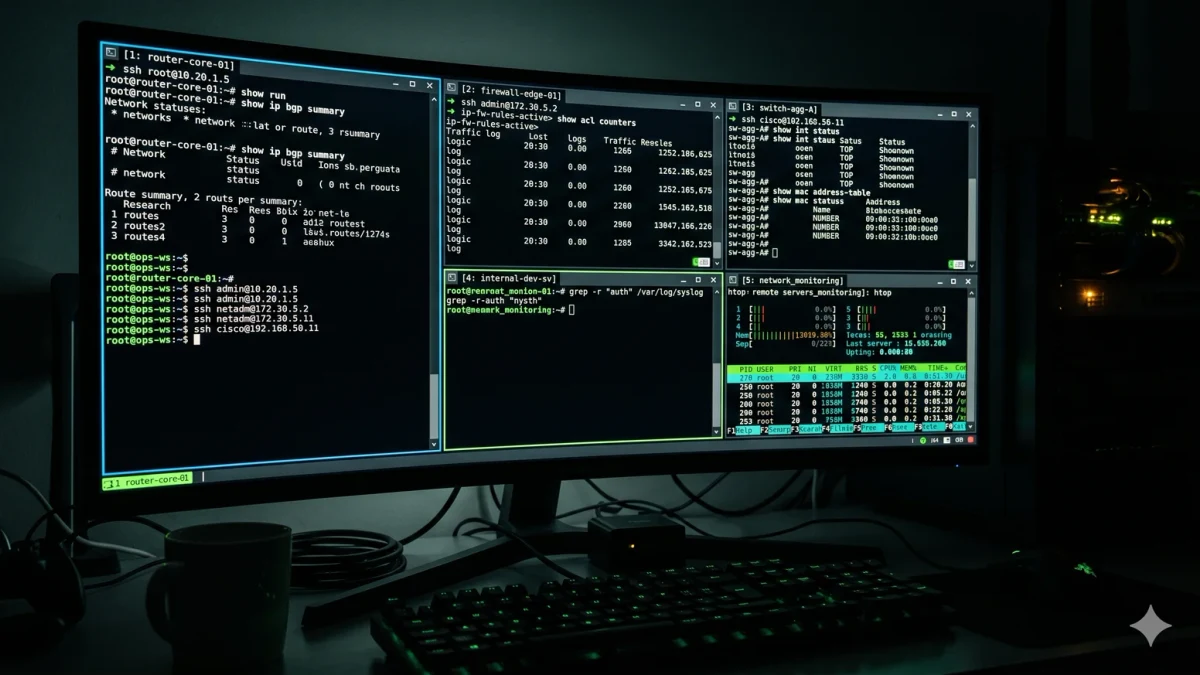
从理解网络路径与延迟丢包指标入手,结合traceroute定位故障节点,再用mtr持续验证链路质量,最后总结常见误判与排查避坑。
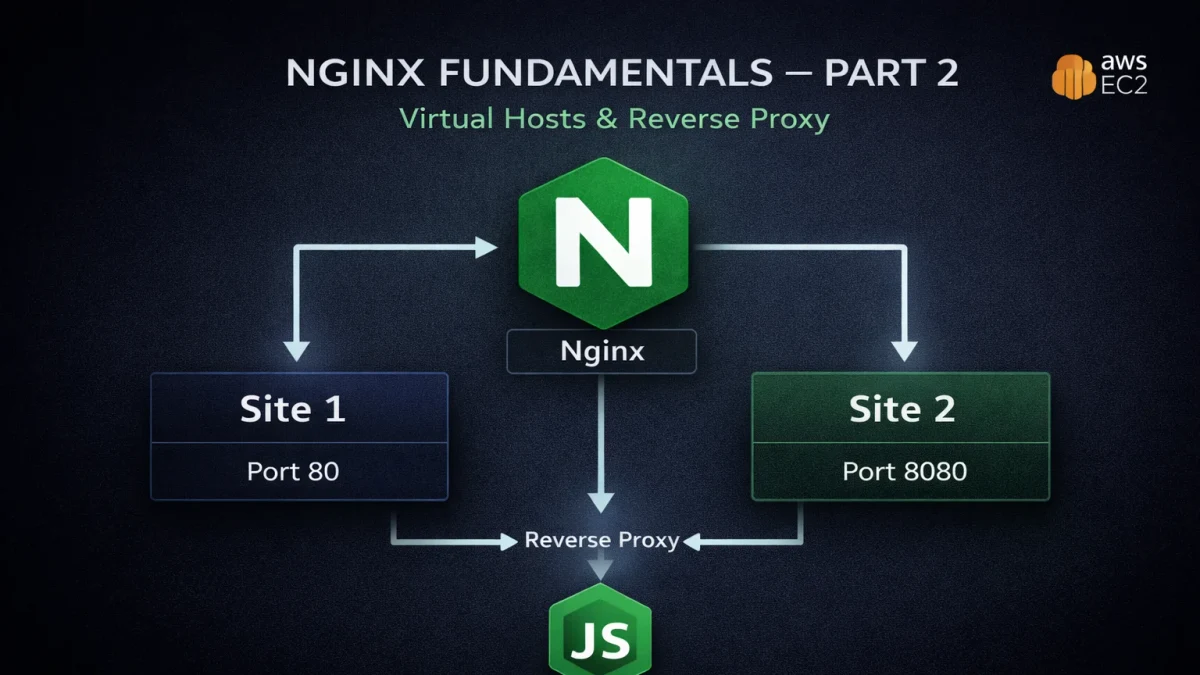
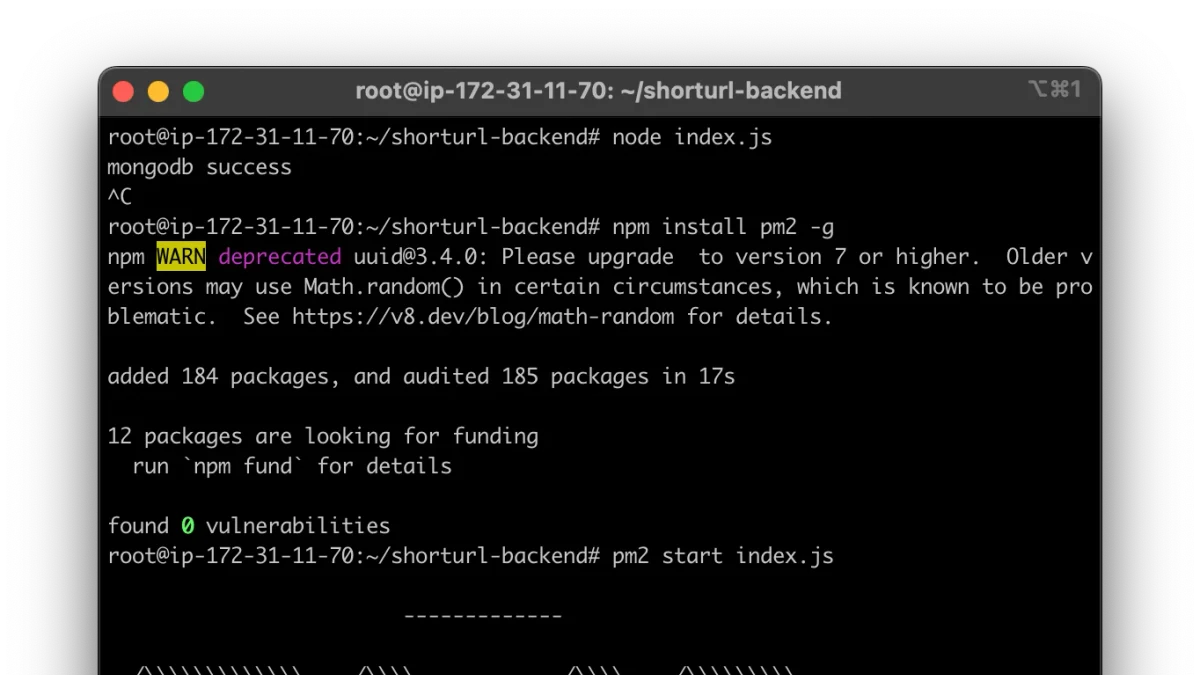
从前端构建、后端服务、数据库与服务器环境入手,完整梳理全栈项目从本地开发到线上部署的基本流程,并通过域名访问、接口请求和数据库连接验证部署结果,同时总结环境配置、端口、安全与常见故障等避坑要点。
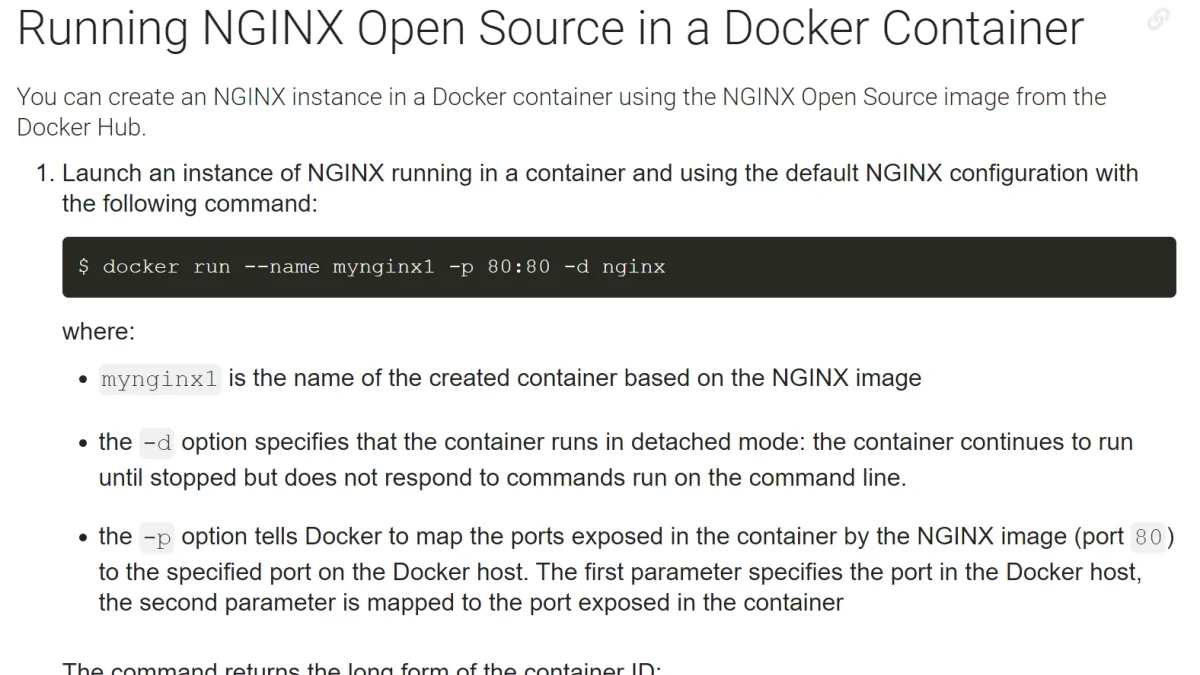
从 Docker 容器的前台(foreground)与后台(detached)运行模式入手,说明两种模式的区别、常用切换操作、状态验证及容易踩坑的命令与进程问题,帮助读者快速掌握实际使用方法。