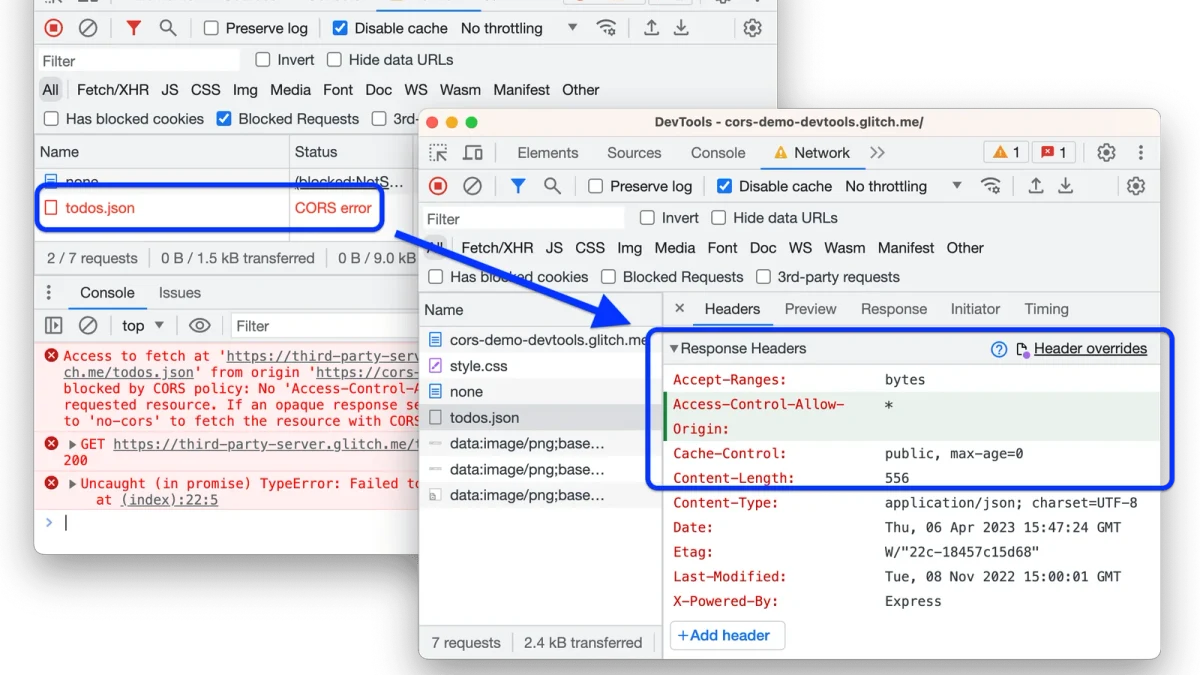
Nginx缓存:proxy_cache与purge清理
从 proxy_cache 的缓存机制与关键配置入手,完成缓存命中验证,并进一步掌握 purge 清理的配置、执行方式及常见失效问题,帮助读者建立可操作、可排错的 Nginx 缓存管理流程。
2026-09-09
6


从 proxy_cache 的缓存机制与关键配置入手,完成缓存命中验证,并进一步掌握 purge 清理的配置、执行方式及常见失效问题,帮助读者建立可操作、可排错的 Nginx 缓存管理流程。
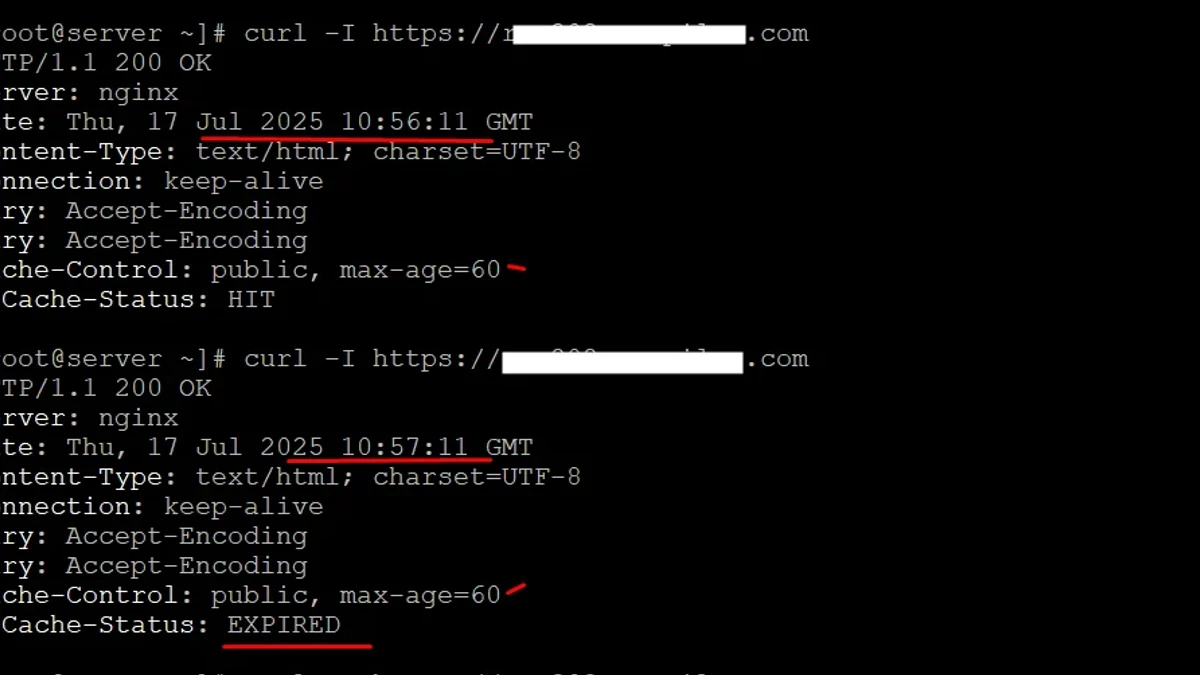
从安全上下文(SecurityContext)的核心概念出发,演示如何让Pod与容器以非Root用户运行,并通过验证命令确认配置生效,同时梳理常见权限问题与生产环境避坑要点。
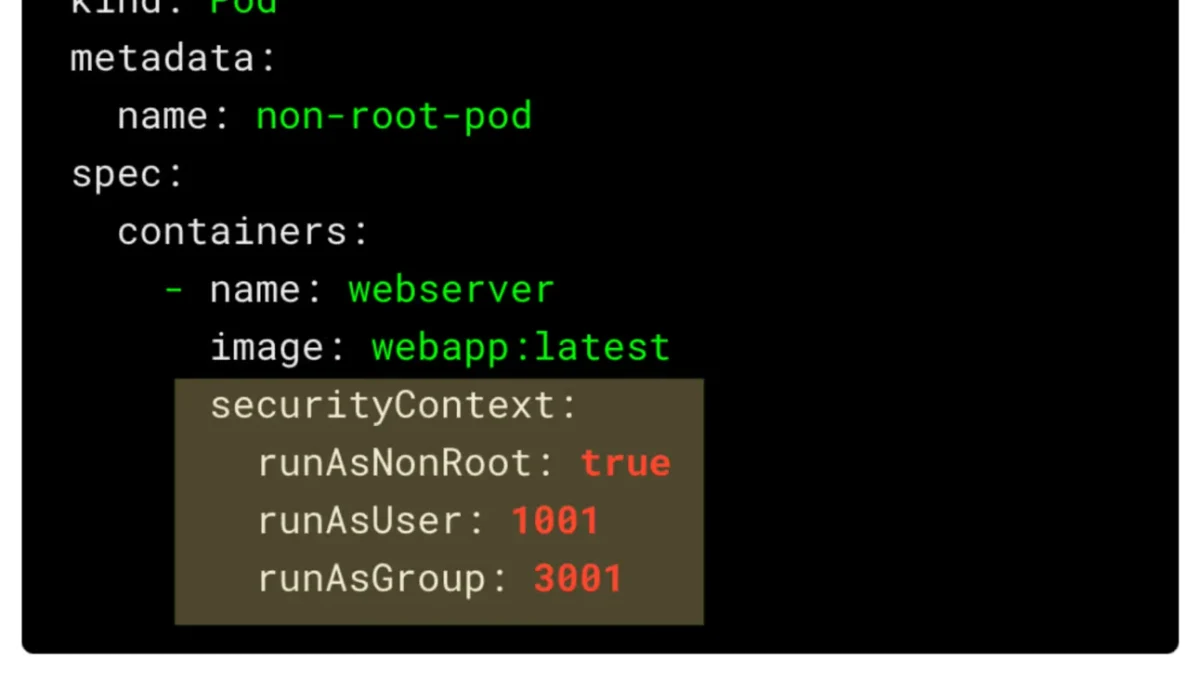
从 DaemonSet 的核心机制出发,依次讲清适用场景、YAML 部署、节点选择与调度、状态验证和常见避坑,帮助读者完成一次可验证的节点级守护进程部署。DaemonSet 的核心特征是确保所有或指定节点运行一个 Pod 副本,适合日志采集、节点监控、网络组件等节点本地能力。 Kubernetes +1
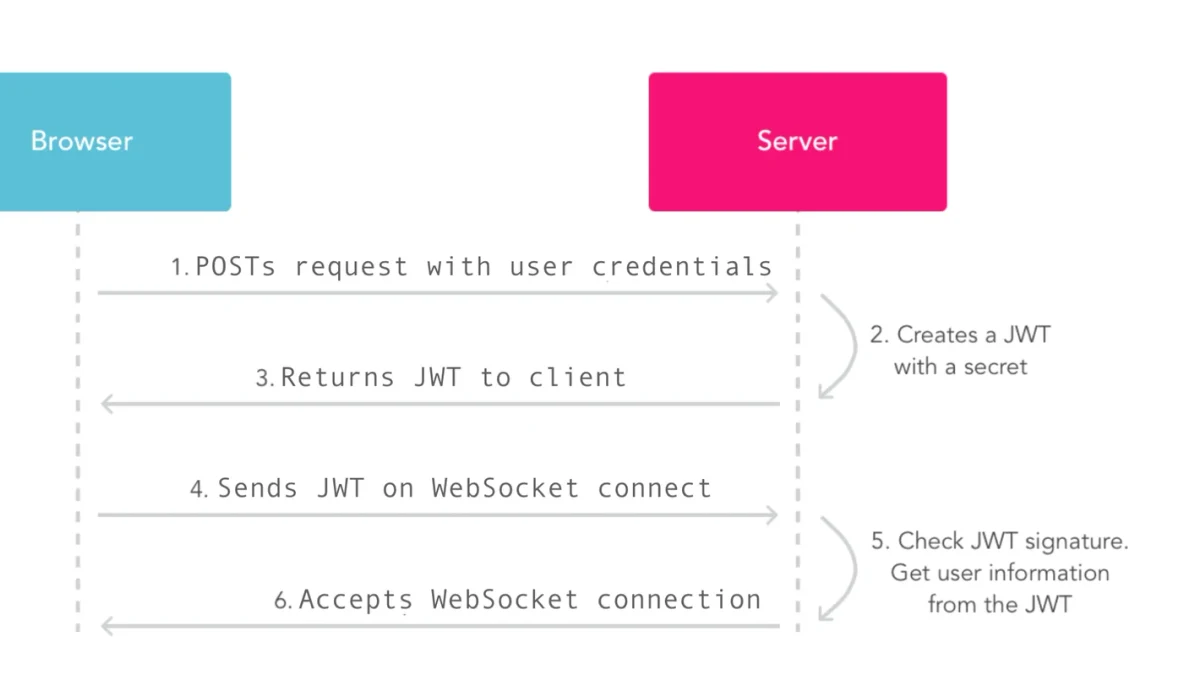
从WebSocket连接风险、wss加密配置到服务端安全控制与实战验证,帮助读者建立完整的WebSocket安全防护思路,并避开常见配置误区。
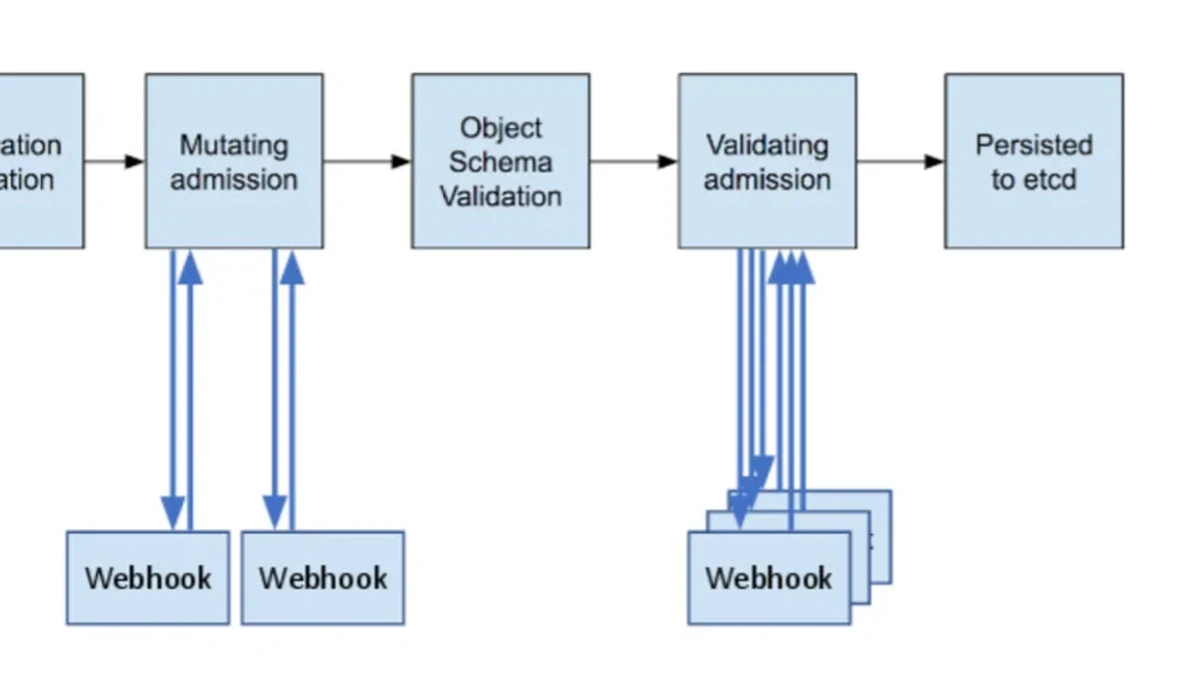
本文围绕PodSecurityPolicy(PSP)的核心概念、典型配置与验证方式展开,同时明确说明PSP已在Kubernetes 1.25移除,实际使用应优先采用Pod Security Admission(PSA)或第三方准入策略,避免读者在新版本集群中照搬过时配置。
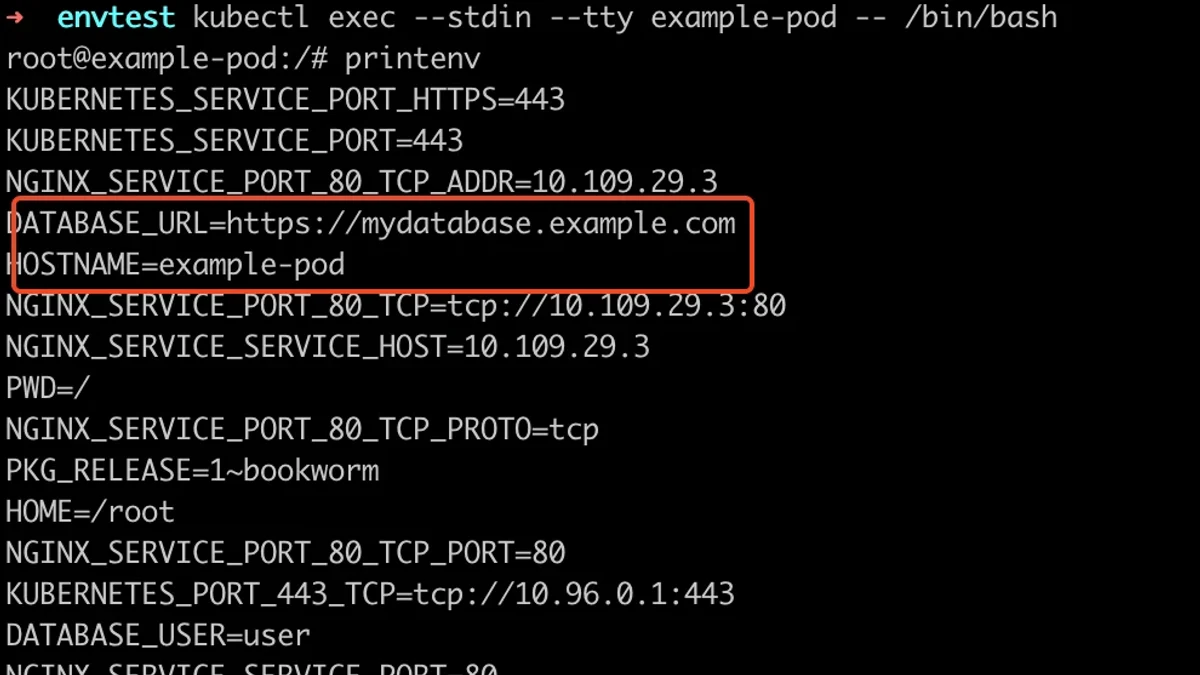
从配置注入的基本概念出发,带读者完成 ConfigMap 与 Secret 的创建、挂载和验证,并重点说明敏感信息保护、更新生效与常见配置陷阱。
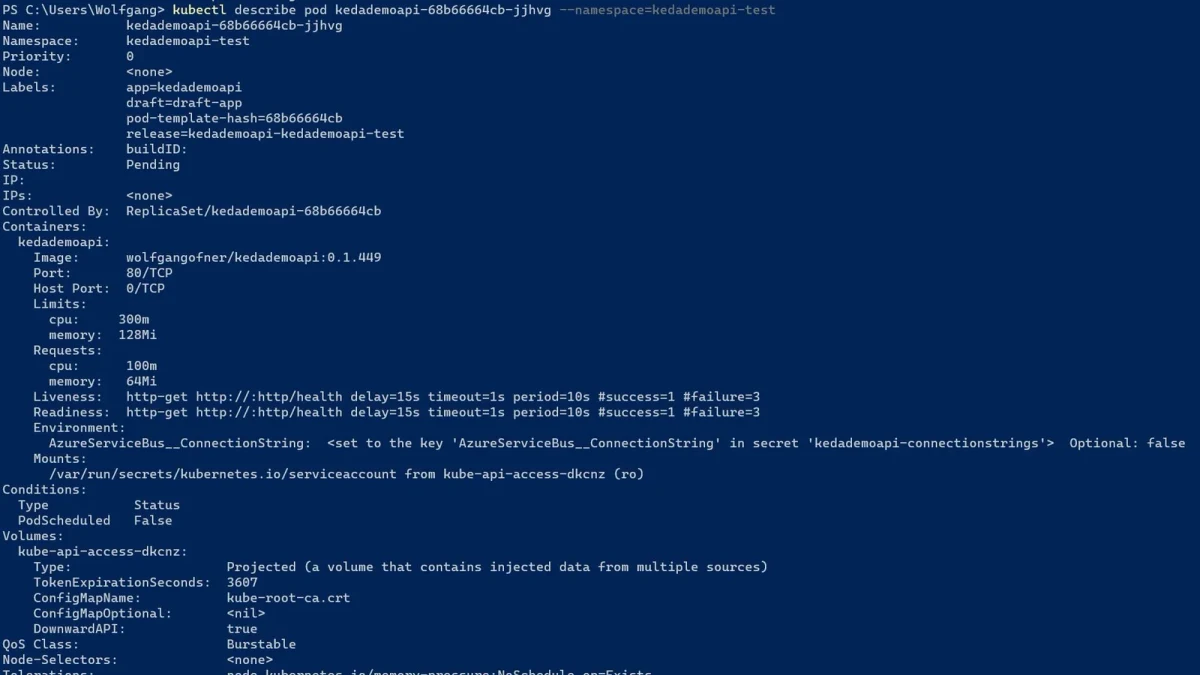
从 VPA 的工作原理出发,带读者完成建议值查看、策略配置与效果验证,并重点说明更新模式、资源边界、调度风险以及与 HPA 等机制配合时的常见坑。
从缓存架构、数据模型、性能指标和实际压测出发,对比Redis与Memcached的适用场景,并结合配置、基准测试与常见问题帮助读者选择合适的缓存方案。
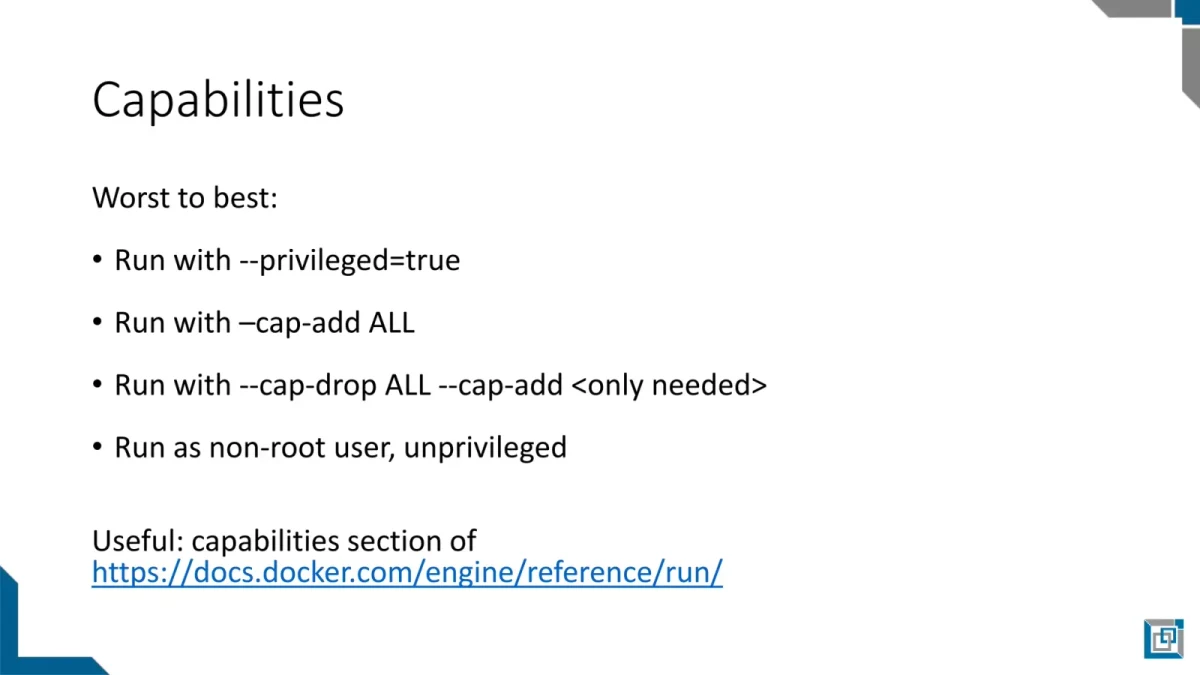
从最小权限原则出发,理解 Docker 中 seccomp 与 Linux capabilities 的职责边界,并通过实际命令配置、验证限制效果,掌握容器安全加固与常见避坑方法。
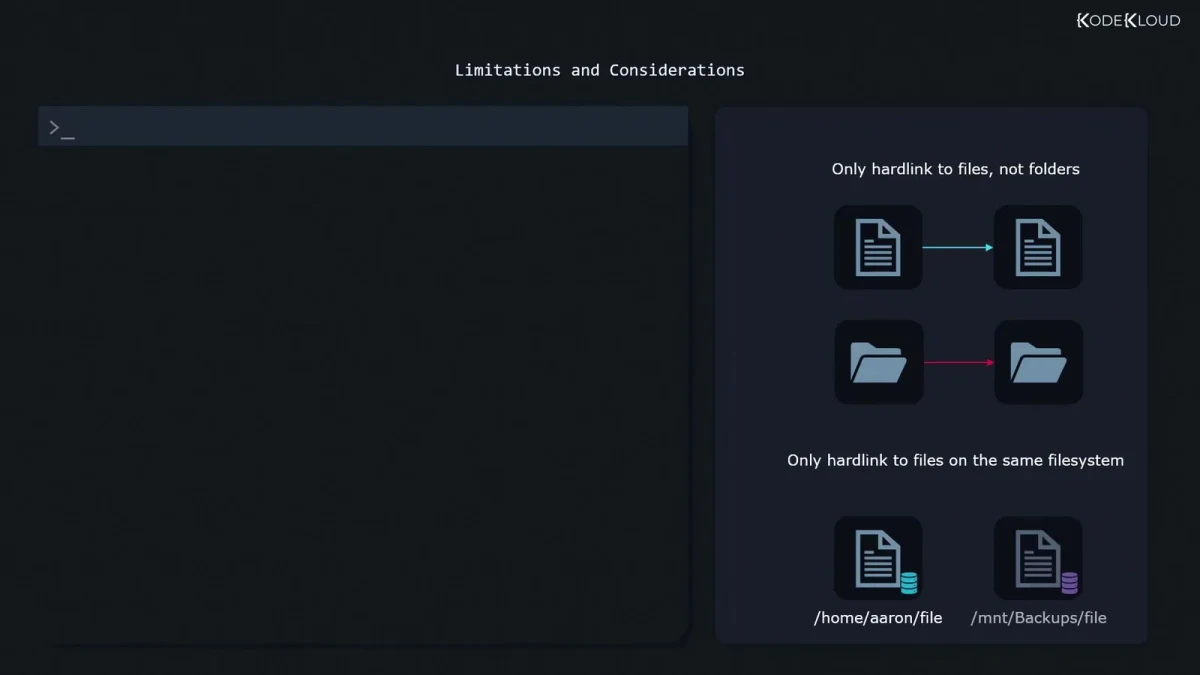
从inode与目录项的关系出发,掌握Linux软链接和硬链接的创建、查看、删除与行为差异,并通过实验验证链接对文件内容、inode和文件删除的影响,同时避开跨文件系统、目录硬链接等常见误区。
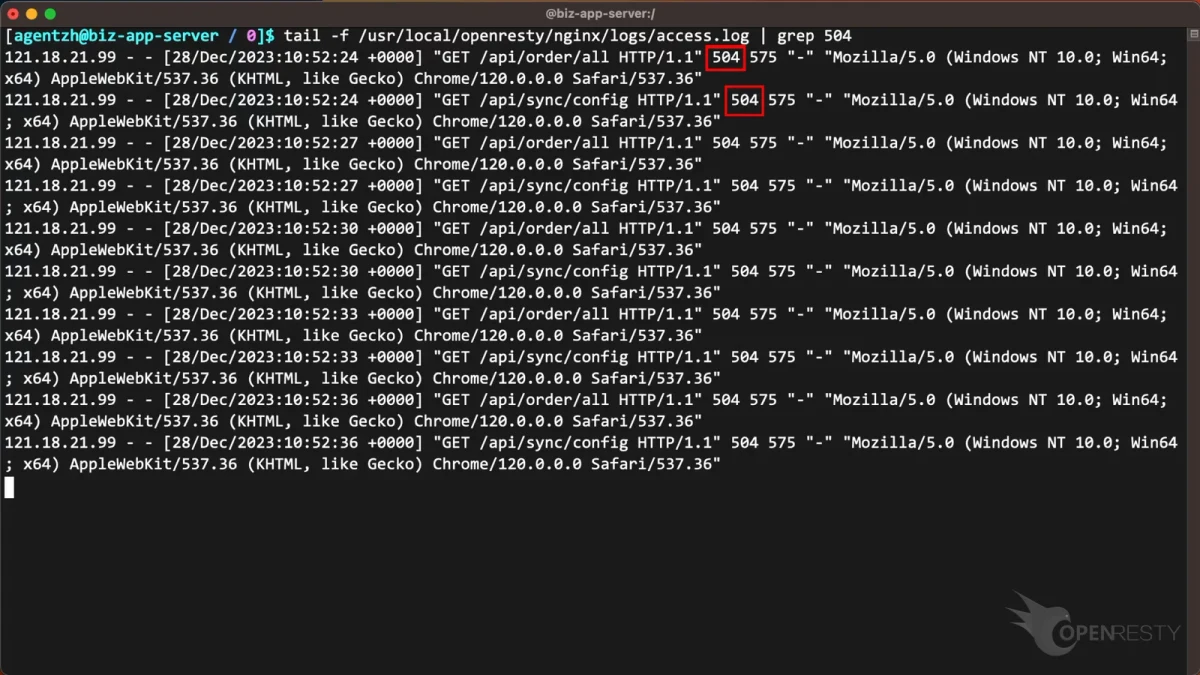
从Nginx反向代理WebSocket连接的工作机制入手,完成HTTP版本升级与Upgrade/Connection头配置,并通过浏览器和命令行验证连接状态,同时梳理常见配置错误、代理超时和连接升级失败等问题。
从浏览器同源策略与CORS机制入手,讲清Nginx通过add_header配置跨域响应头的方法,覆盖常见GET/POST请求、预检OPTIONS请求、凭证与安全限制,并通过浏览器和curl验证配置效果。