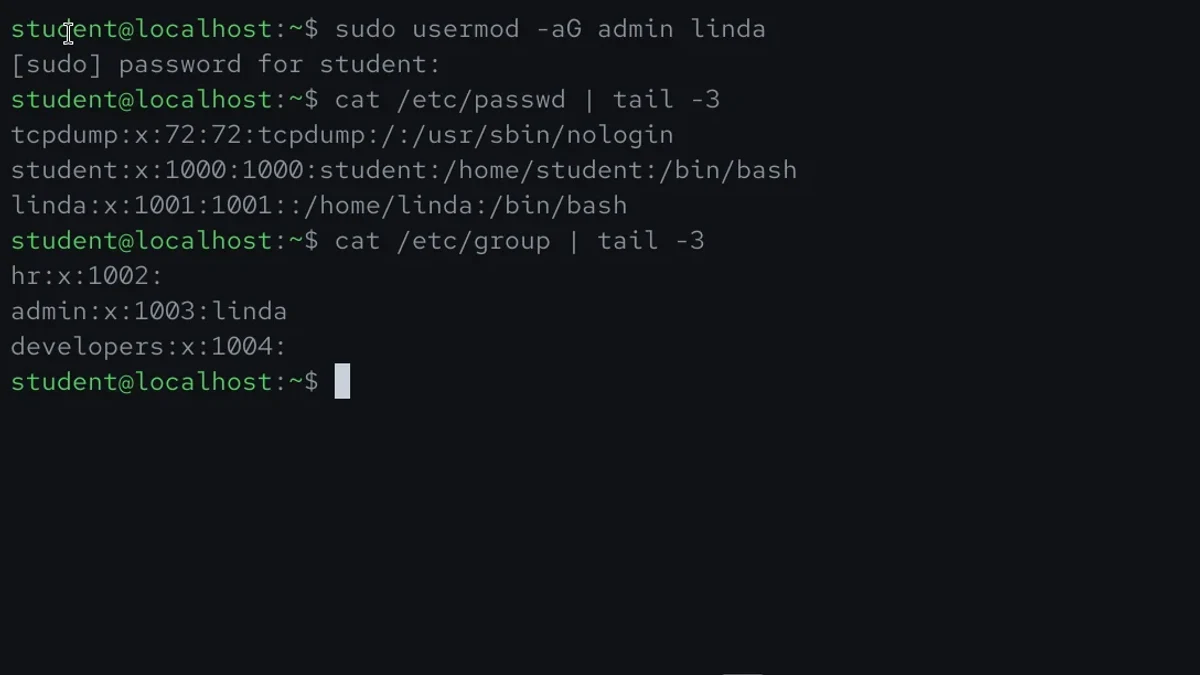
Linux用户管理:useradd与usermod参数
系统讲清Linux用户创建与修改的核心参数、典型操作、结果验证及常见权限与配置陷阱,帮助读者从会用命令到能安全管理用户。
2026-09-10
4


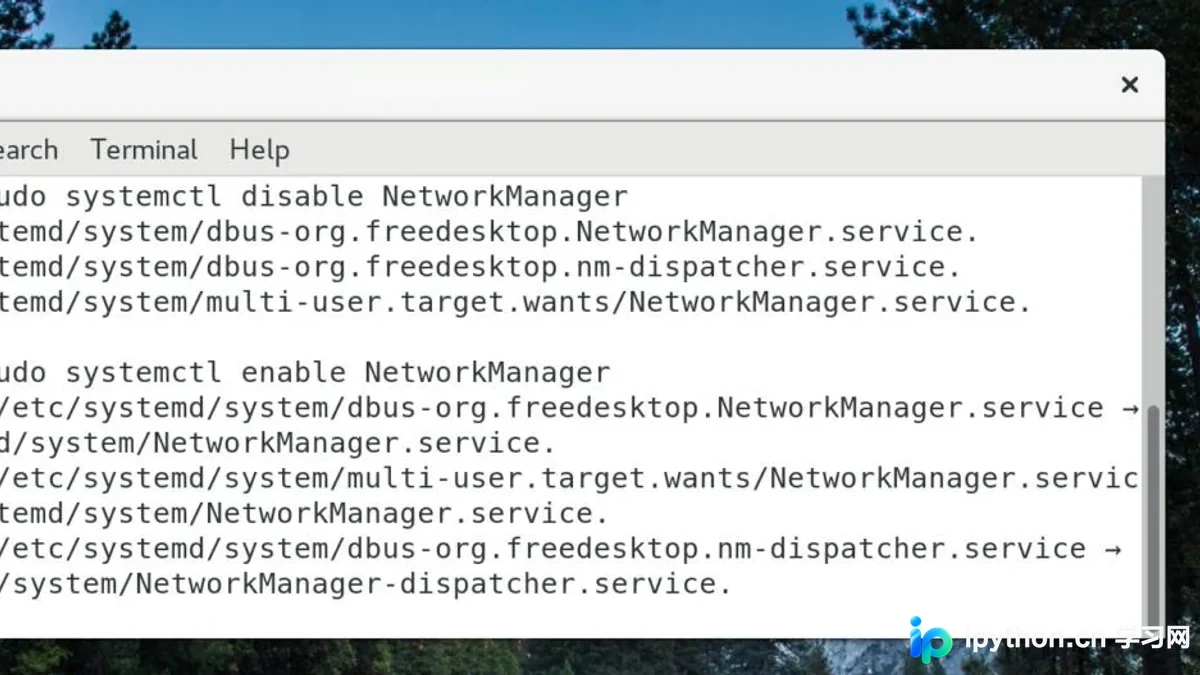
介绍 systemd 启动项管理的核心概念,围绕 systemctl enable、disable 展开服务设置、状态验证与常见误区,帮助读者安全管理 Linux 服务的开机自启。
从Linux内存回收机制出发,梳理swap的作用、使用与监控,以及oom_score/oom_score_adj如何影响OOM选择;通过可验证的命令和示例,帮助读者安全调整内存压力下的进程行为,并避开常见配置误区。
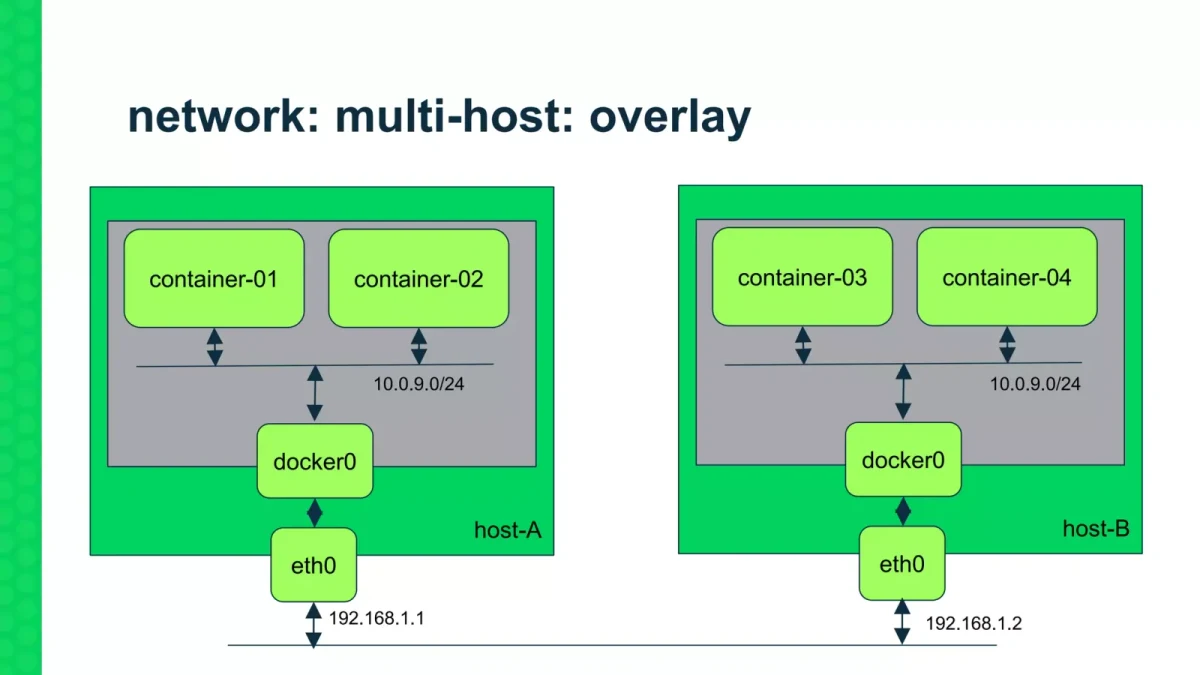
从跨主机容器通信的原理出发,介绍Docker overlay网络与etcd在网络状态存储中的关系,并通过搭建、验证和故障排查帮助读者形成可落地的部署认知。
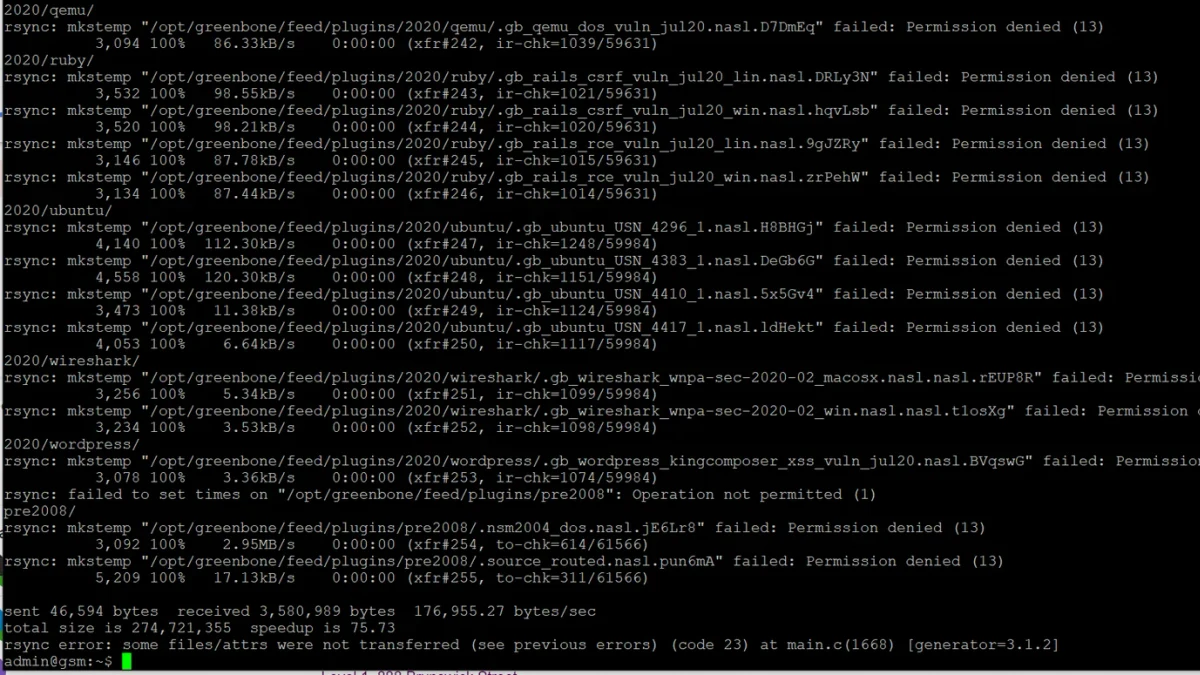
介绍OpenVAS(Greenbone Vulnerability Management)的基本架构与安全使用边界,围绕安装配置、扫描任务、结果验证和常见问题,帮助读者在授权环境中完成一次规范的漏洞扫描。
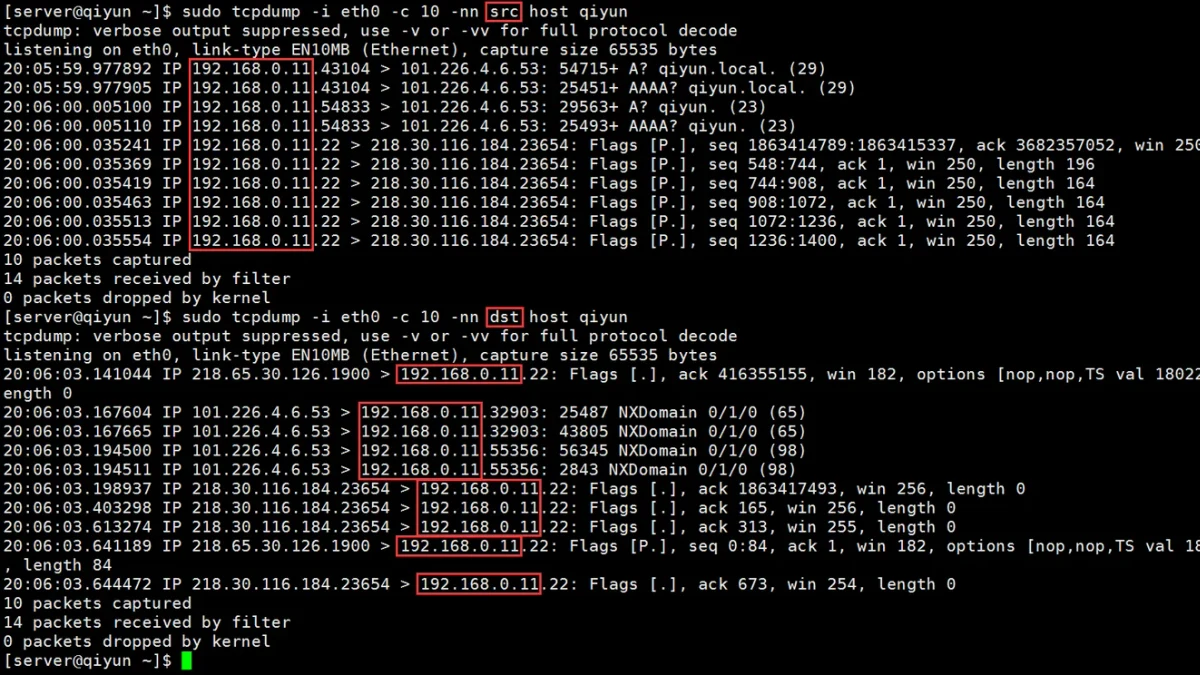
从tcpdump抓取网络数据包入手,掌握按网卡、协议、IP、端口和方向进行精准过滤,再将抓包文件交给Wireshark进行可视化分析,完成从采集、筛选、定位到验证的完整排障流程,并覆盖常见过滤错误与抓包避坑。
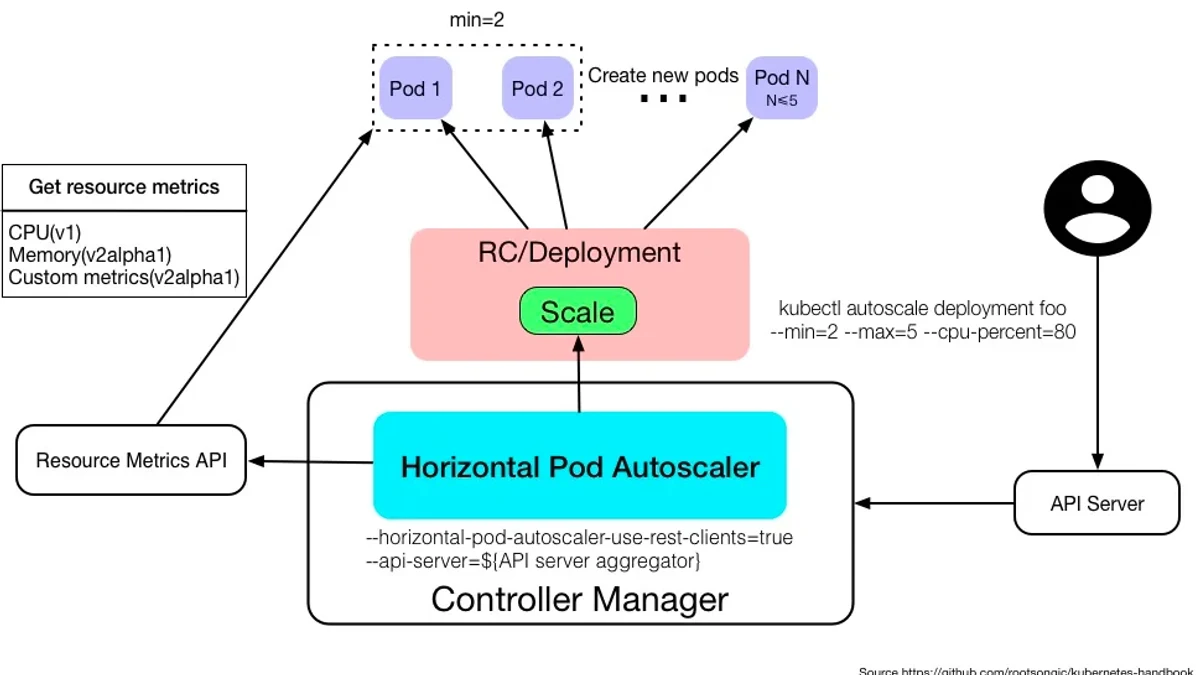
介绍 Kubernetes HorizontalPodAutoscaler(HPA)的工作原理,并以 Deployment + CPU 指标为例完成 Metrics Server 准备、HPA 配置、扩缩容验证及常见问题排查。HPA 通过指标自动调整工作负载的 Pod 副本数,资源指标通常通过 metrics.k8s.io API 获取。
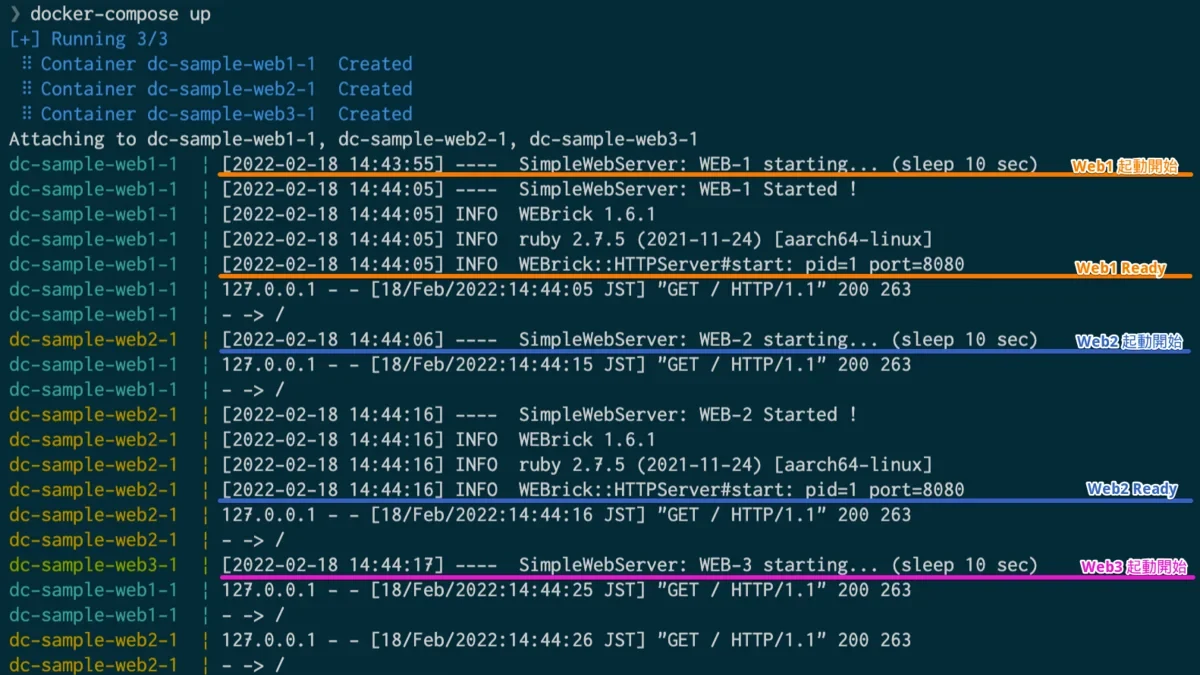
理解 Docker Compose 中 depends_on 的启动依赖机制,结合 healthcheck 实现“服务健康后再启动依赖服务”,并通过实际配置与验证方法掌握常见坑点。
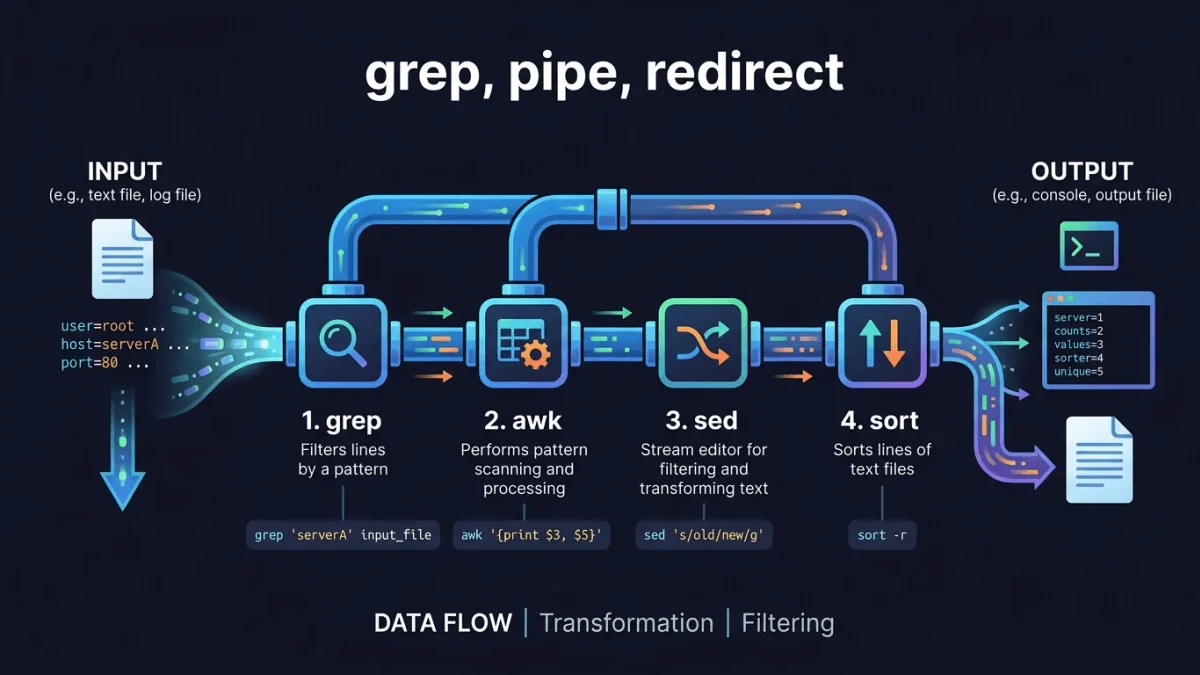
掌握awk与sed的核心语法、常用文本处理场景及组合使用方法,并通过实际命令完成文本筛选、列处理、替换和批量修改,同时注意正则、引号、原文件修改等常见问题。
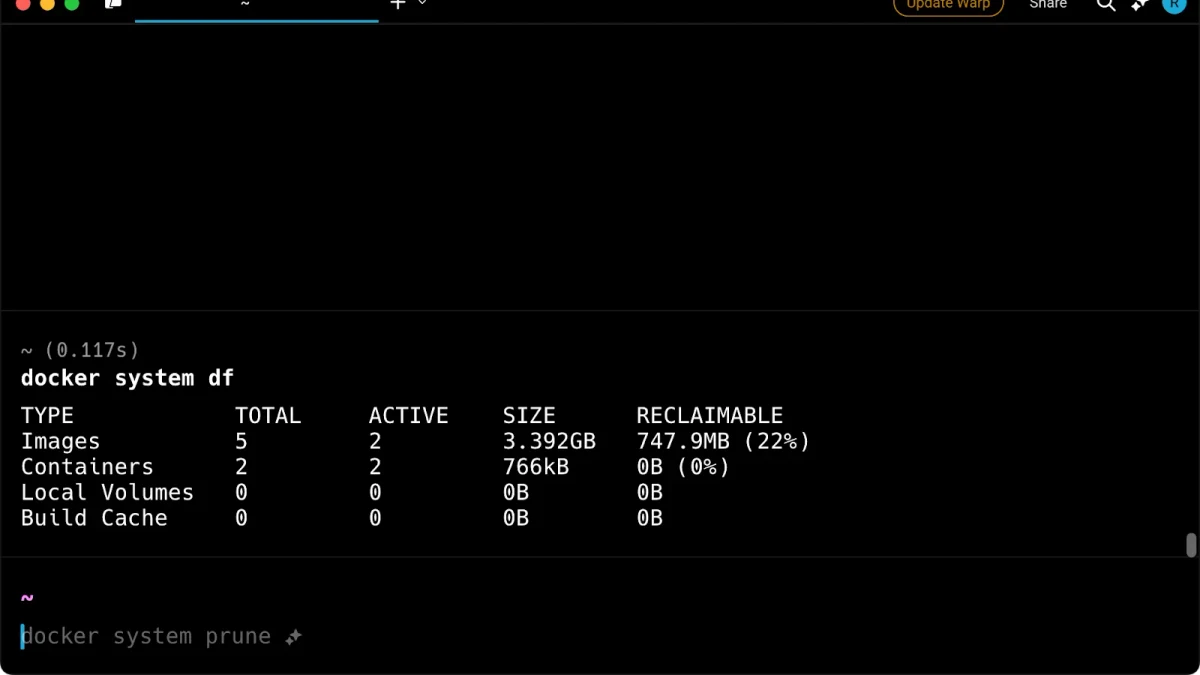
系统梳理Docker容器管理中的高频故障,从错误识别、日志定位到网络与资源问题排查,结合命令验证和修复思路帮助运维人员快速定位容器无法启动、访问异常、资源不足等常见问题,并总结日常运维中的避坑要点。
介绍VSCode编辑Python代码时常用的注释快捷键,包括单行注释、取消注释、块注释,以及快捷键自定义、冲突排查和实际操作验证。VSCode默认提供Windows/Linux与macOS对应的注释快捷键,且可在Keyboard Shortcuts中修改。 Visual Studio Code +1