网络安全知识普及:常见攻击手法与防御机制详解
从“攻击者如何进入”到“系统如何防住、如何验证防御是否有效”,用通俗且可操作的方式梳理网络安全核心知识。内容覆盖钓鱼与账号攻击、漏洞与注入、恶意软件及拒绝服务等常见威胁,并结合纵深防御、最小权限、补丁管理、输入验证、日志监控等机制,帮助读者建立完整的安全防护思路。
2026-09-15
13

从“攻击者如何进入”到“系统如何防住、如何验证防御是否有效”,用通俗且可操作的方式梳理网络安全核心知识。内容覆盖钓鱼与账号攻击、漏洞与注入、恶意软件及拒绝服务等常见威胁,并结合纵深防御、最小权限、补丁管理、输入验证、日志监控等机制,帮助读者建立完整的安全防护思路。
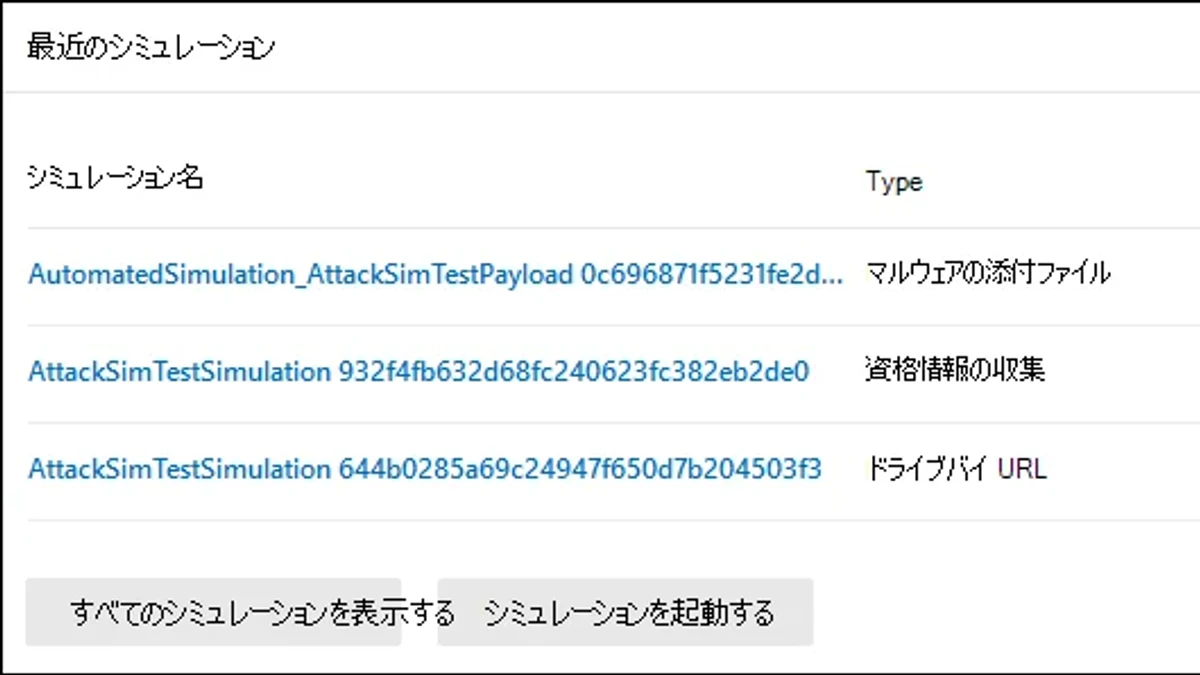
以网络安全宣传周为契机,把一次性宣传活动升级为企业内网安全文化建设闭环:先识别风险与目标,再设计分层活动,随后用实战演练验证员工行为,最后通过数据复盘和制度固化形成长效机制。重点覆盖企业员工最常遇到的钓鱼邮件、账号与密码、数据保护、终端使用和内网访问等场景,避免活动停留在横幅、培训和资料发放层面。
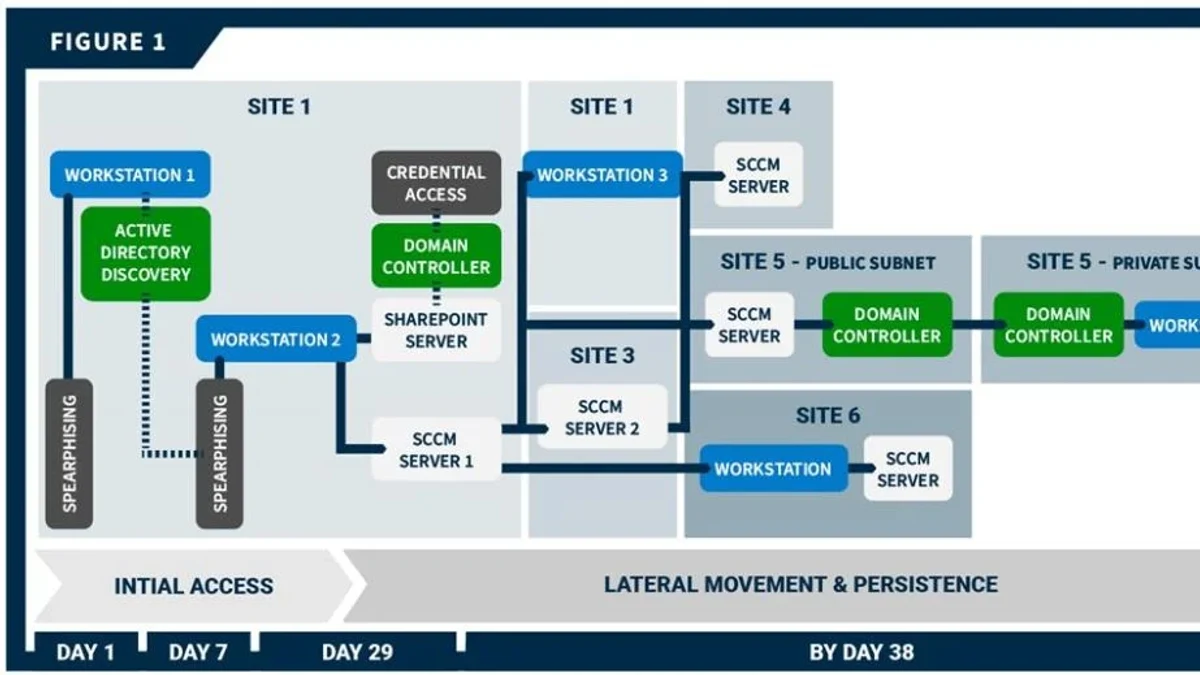
以“基础原理→安全测试→实战验证→进阶能力”为主线,帮助读者建立从网络与系统基础到Web安全、基础设施渗透及高级攻防的完整技能图谱,并明确每阶段的学习重点、实践方式与常见误区。
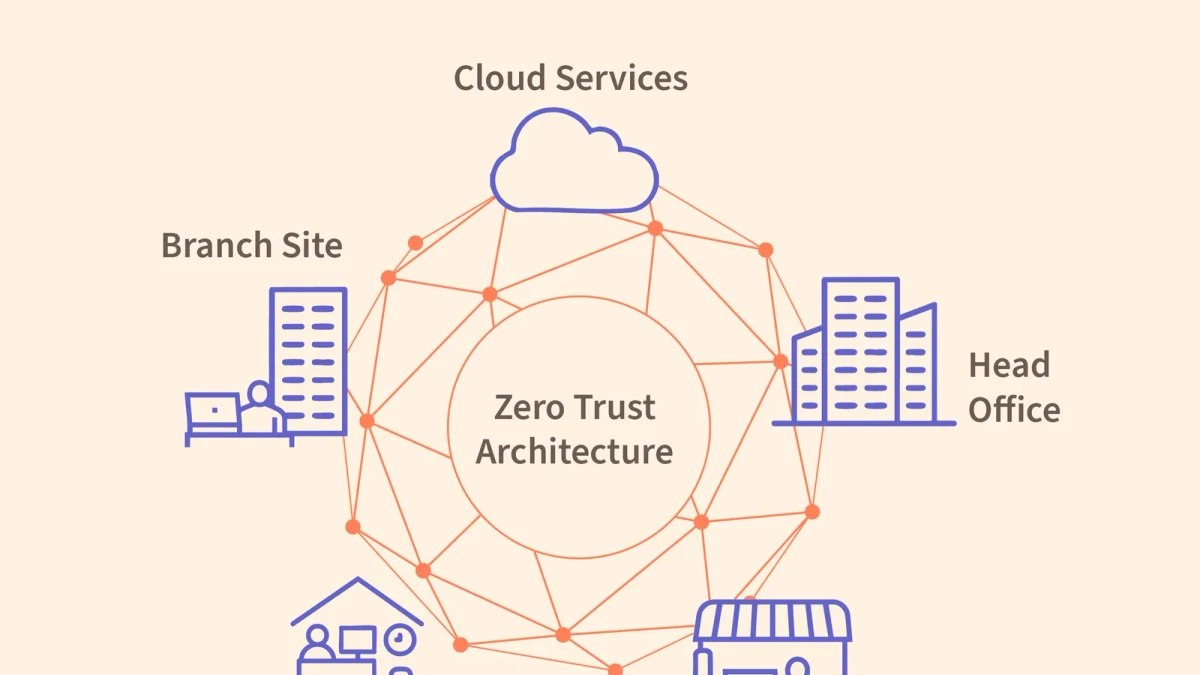
围绕“可信访问”从架构理念到落地实施,系统梳理零信任核心原则、访问架构设计、身份与终端控制、策略实施及效果验证,帮助企业建立可持续运营的安全访问体系并规避常见实施误区。
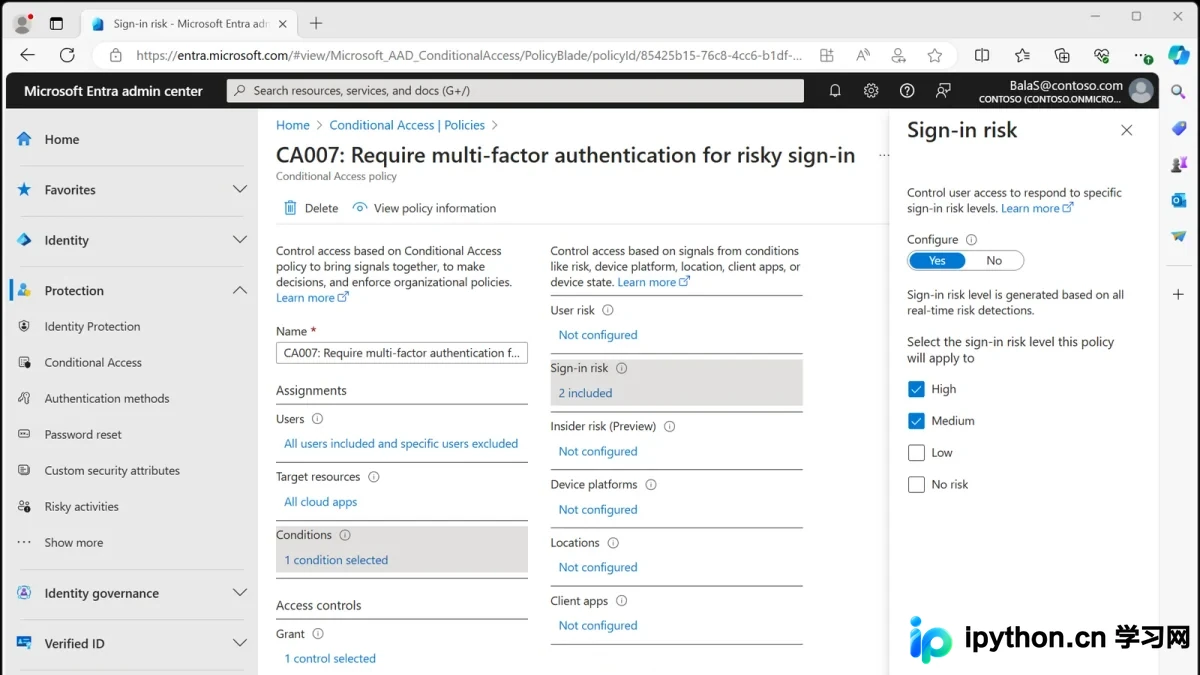
2026年1月1日起施行的新修订《网络安全法》进一步强化网络运营者的安全保护义务、个人信息保护衔接、关键信息基础设施保护及违法责任。本文以企业实际合规场景为主线,帮助企业快速理解核心条款、识别高风险环节,并形成可落地的整改与验证路径。 全国人民代表大会 +
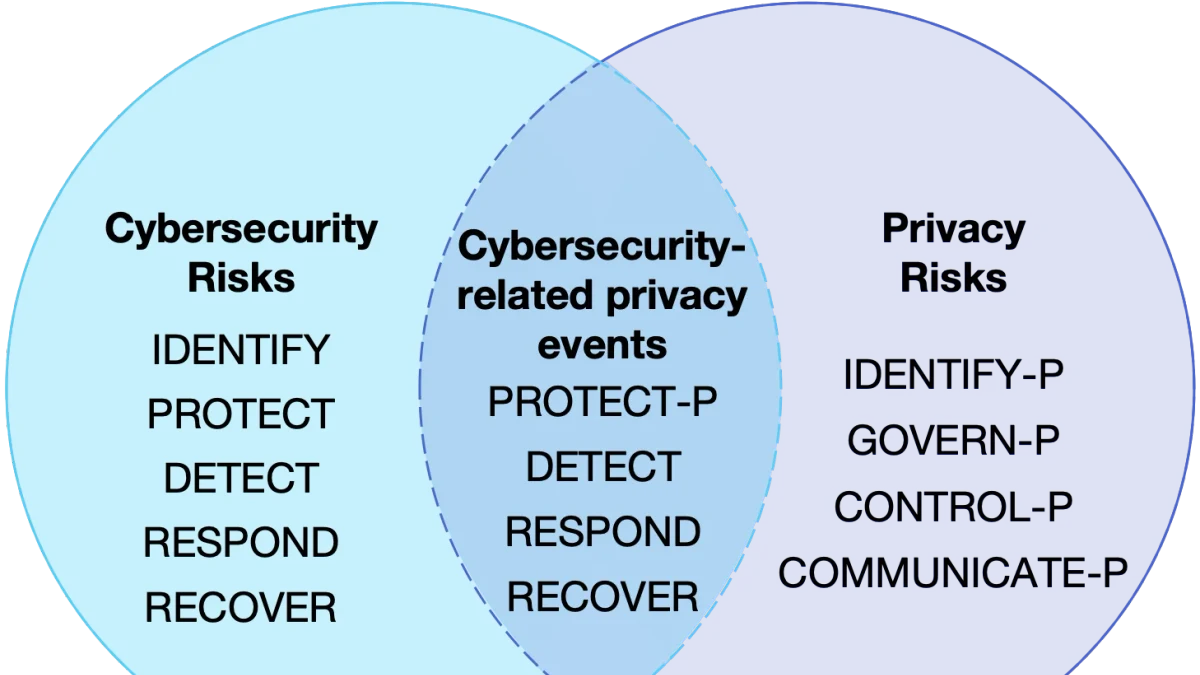
从网络、操作系统与编程基础,到漏洞分析、安全工具链,再到检测响应与实战验证,系统梳理网络安全工程师真正需要掌握的能力,并突出“会原理、能操作、可验证、少踩坑”的学习路径。
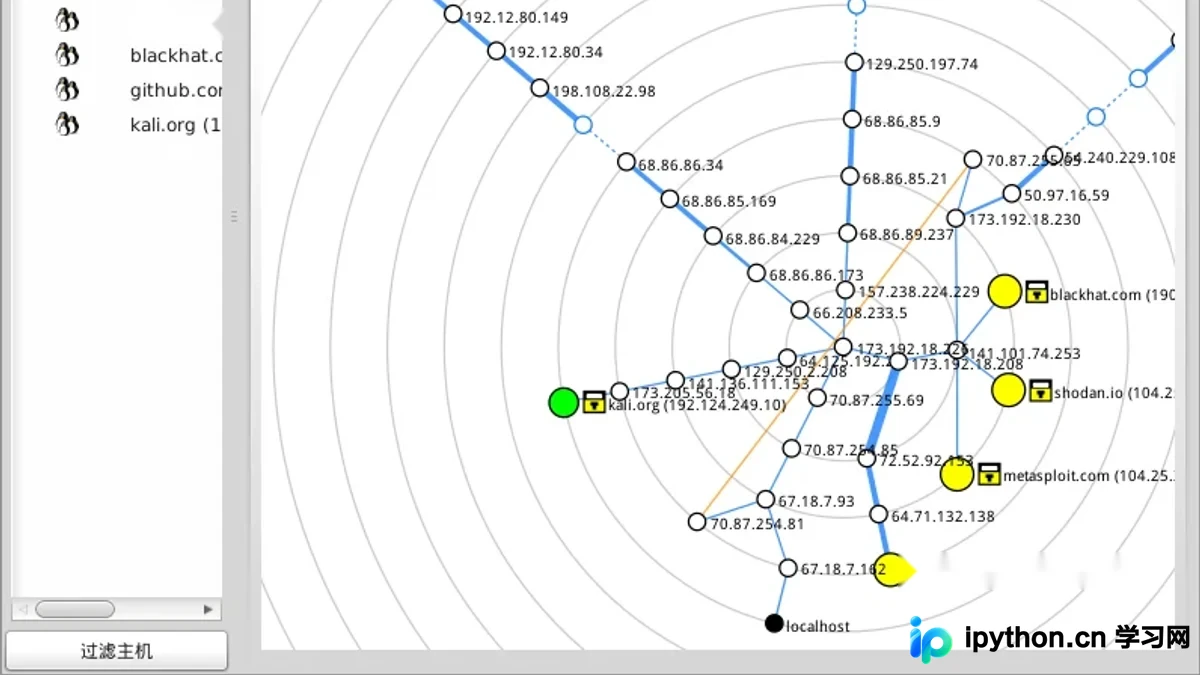
以“基础知识→核心技能→实战训练→能力验证与避坑”为主线,帮助零基础或转行读者建立清晰的网络安全技能树,并通过可操作的实验资源检验学习成果。
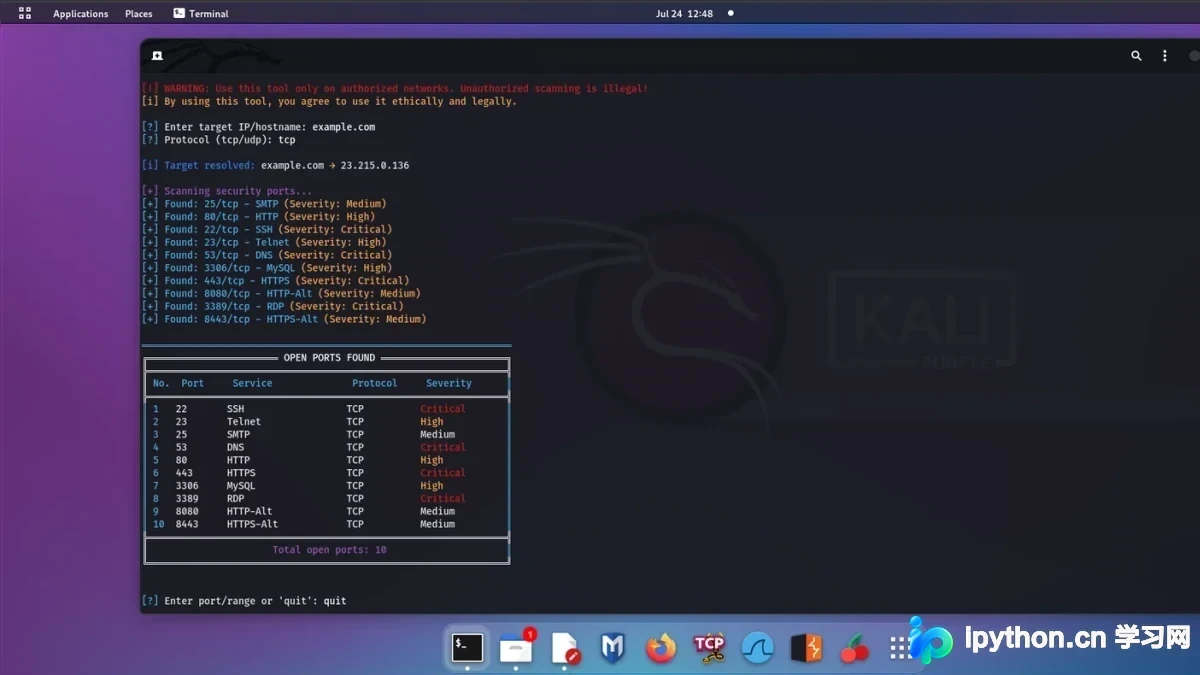
围绕“选证书—补基础—备考与报名—实战验证—避坑进阶”梳理网络安全工程师考证路径,兼顾国内常见认证与国际认证的定位差异,帮助零基础及转行读者明确学习顺序,并把证书准备与真实安全岗位能力结合起来。
区分ChatGPT桌面应用打不开、Codex任务启动失败和CLI命令找不到,逐步检查Windows与macOS的PATH、CODEX_HOME、认证和证书配置,并通过临时验证与重启复测确认修复。
从容器安全基础出发,梳理镜像漏洞扫描的核心流程、风险验证与修复方法,帮助读者建立从镜像构建、扫描、处置到上线验证的完整安全闭环,并避开常见误区。
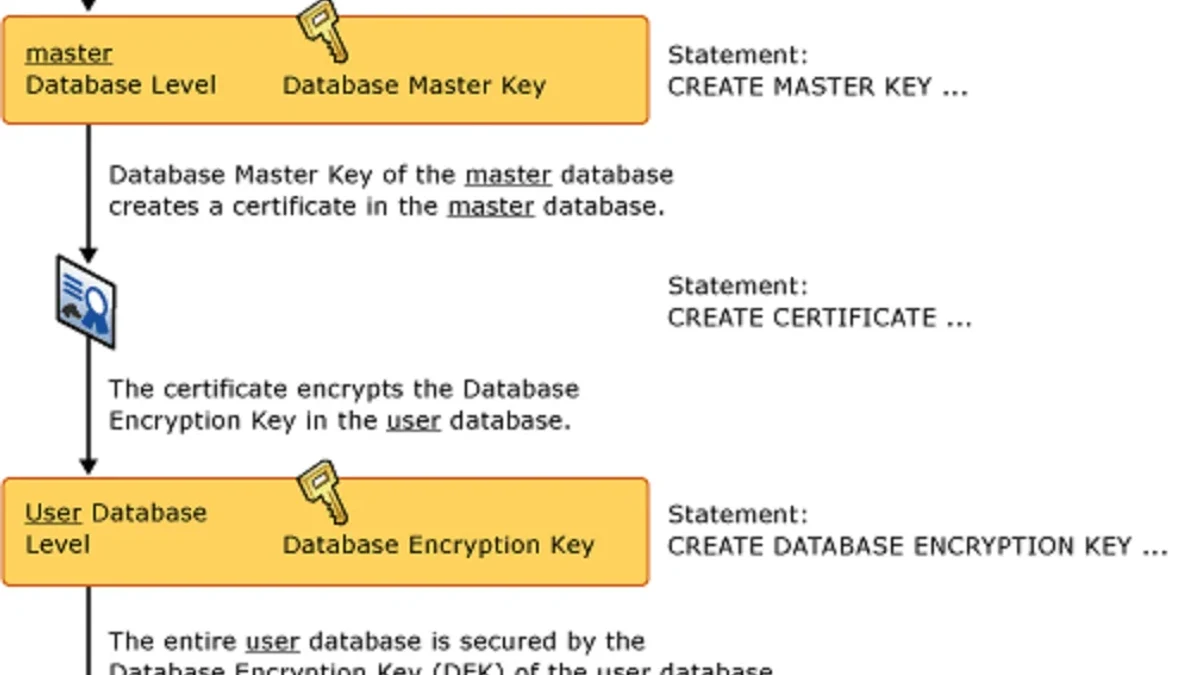
围绕数据库透明数据加密(TDE)的合规审计场景,按“概念与合规目标→配置实施→验证审计→风险避坑”的路径,帮助读者建立从理解到落地的完整操作框架。