

网络安全技能图谱:从基础网络到高级渗透测试

网络与系统基础:构建安全能力底座
网络安全的核心在于对底层通信机制的深刻理解,而非仅仅记忆术语。首先,必须掌握OSI七层模型与TCP/IP四层模型的对应关系,理解数据在封装与解封装过程中的变化。重点在于IP地址与子网划分的逻辑,这是网络寻址的基础,需熟练计算子网掩码以确定网络段;同时,DNS解析过程决定了域名到IP的映射效率与安全性,而HTTP/HTTPS协议则涉及会话保持与加密传输机制。在传输层,TCP的三次握手与UDP的无连接特性决定了不同应用场景下的可靠性与延迟表现。此外,需熟悉路由器、交换机、防火墙等网络设备的功能边界,特别是防火墙如何基于规则过滤流量。在操作系统层面,Linux与Windows的基础命令、进程管理、用户权限模型(如Linux的UID/GID或Windows的ACL)是日常运维与攻击的基础。例如,通过Wireshark抓取本地回环接口的HTTP请求,观察TCP握手细节,或通过Linux终端使用netstat查看当前活跃连接,都是验证网络理解的有效实践。只有当你能解释清楚一个数据包从客户端到服务器再返回的完整路径及其状态变化时,才算真正构建了安全能力的底座。
安全测试基础:从信息收集到漏洞验证
安全测试并非盲目扫描,而是一套严谨的工程流程。首要步骤是明确授权范围与测试边界,确保在合法合规的前提下进行,避免对非目标系统造成意外影响。信息收集阶段,利用Nmap等工具进行端口扫描与服务识别是标准动作,但关键在于理解“为什么测”:例如,开放80端口可能运行Web服务,开放22端口可能暴露SSH版本漏洞。此时,需结合Wireshark分析流量特征,判断服务指纹是否准确。漏洞发现后,风险判断至关重要,需区分CVSS评分与实际业务影响。验证阶段,不能仅依赖工具输出,而应手动构造Payload进行复现,例如通过浏览器或curl发送特定请求,观察服务器响应差异。证据留存包括截图、日志记录和原始数据包保存,确保证据链完整。常见误区是将工具参数背诵当作技能,实际上,理解Nmap的SYN扫描与TCP Connect扫描的区别,或Wireshark过滤表达式的逻辑,比记住命令更重要。通过构建一个包含Web服务器、数据库和中间件的简单实验室,模拟从资产发现到漏洞验证的全过程,并记录每一步的操作理由与结果,是提升测试规范性的有效方法。
Web与系统安全:掌握高频漏洞与实战方法
Web安全的核心在于理解HTTP会话机制、认证授权逻辑以及数据输入处理流程。常见的漏洞如SQL注入、XSS跨站脚本、CSRF跨站请求伪造等,其根源往往在于应用对用户输入缺乏严格校验或对会话状态管理不当。例如,SQL注入是因为后端数据库直接将拼接后的字符串执行,导致恶意代码注入;XSS则是由于未对输出进行编码,使得脚本在用户浏览器中执行。在实战中,需利用Burp Suite等代理工具拦截请求,修改参数观察响应变化,从而验证漏洞存在。此外,权限提升是Web渗透向系统渗透过渡的关键。在Linux环境中,通过查找SUID文件、内核漏洞或配置错误实现提权;在Windows环境中,则可能利用Token权限或组策略缺陷。修复建议通常包括输入过滤、输出编码、使用预编译语句等。复测环节需确认修复措施是否彻底,例如修补SQL注入后,需再次尝试不同格式的Payload。建议在OWASP Juice Shop等靶场环境中,优先实践这些高频漏洞,理解其成因与修复原理,避免在真实业务中因盲目测试导致服务中断。通过构建包含Web服务器、数据库和代理工具的实验室,模拟典型攻击链路,有助于系统化掌握Web安全技能。
进阶渗透与能力验证:从单点漏洞走向完整攻防
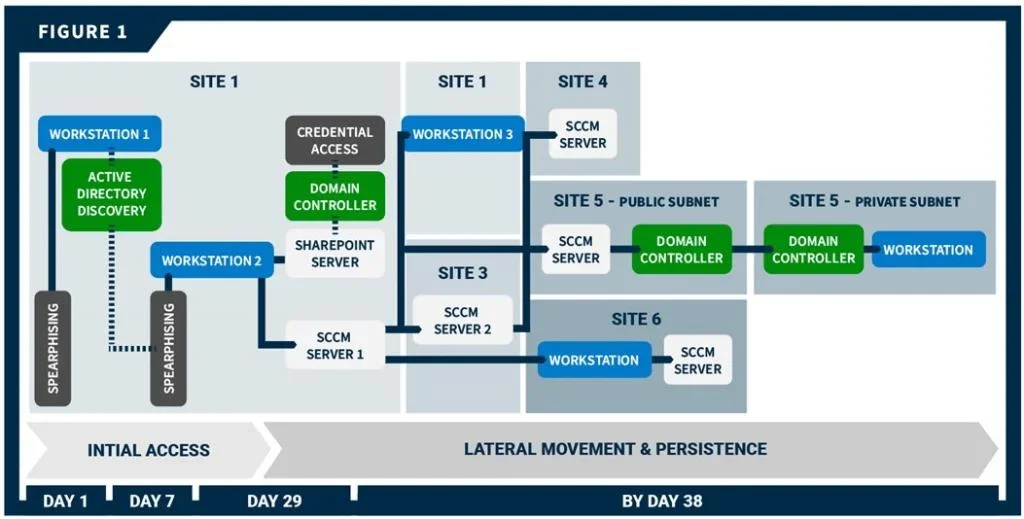
进阶渗透测试要求从单点漏洞利用转向整体环境评估,涵盖内网横向移动、Active Directory域控攻击、云环境配置及API接口安全。初始访问后,需通过凭证窃取、Pass-the-Hash等技术实现权限提升与横向移动,最终评估对核心业务的影响。例如,在域环境中,利用Mimikatz提取内存中的明文密码,或通过Kerberoasting攻击获取服务账号票据,进而控制域控服务器。云环境中,需关注IAM权限配置错误、存储桶公开访问等风险;API安全则需关注认证失效、过度数据暴露等问题。验证标准可通过CTF比赛、靶场实验或授权项目设定,如在规定时间内完成从外网入口到域控控制的完整路径。常见坑包括过度依赖扫描器导致漏报、只会复现已知漏洞缺乏创新、忽视权限边界导致操作越权,以及测试记录不完整导致结果无法追溯。因此,建立标准化的测试记录模板,详细记录每一步操作、所用工具、预期结果与实际结果,是专业性的体现。通过构建包含外网入口、DMZ、内网域控及云资源的隔离靶场,模拟真实企业网络拓扑,可有效锻炼从单机测试到整体环境评估的综合能力。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









