Python使用PyCrypto库实现字符串AES/DES加解密示例
本文介绍如何在Python中利用PyCrypto库实现字符串的可逆加密与解密。通过安装[[wp:a0]]库,支持AES和DES算法,示例重点演示了DES加密过程:设定8位密钥,对文本加密后转换为16进制存入数据库,并展示完整的加解密测试代码,确保数据在数据库中无特殊字符且可恢复。
2026-10-13
5

本文介绍如何在Python中利用PyCrypto库实现字符串的可逆加密与解密。通过安装[[wp:a0]]库,支持AES和DES算法,示例重点演示了DES加密过程:设定8位密钥,对文本加密后转换为16进制存入数据库,并展示完整的加解密测试代码,确保数据在数据库中无特殊字符且可恢复。
本文详解Python中RSA加密解密的完整流程,重点解决密文因包含二进制数据导致的保存、传输及打印乱码问题。通过Base64编码转换,实现密文在文本环境下的安全存储与网络传输,并演示公钥私钥文件的生成与加载方法。
本文深入解析Python Web开发中SQL注入漏洞的成因,重点对比字符串拼接与占位符用法的差异。通过实际代码示例展示错误用法导致的语法报错,并给出基于MySQLdb模块的参数化查询解决方案,帮助开发者有效防御SQL注入攻击。
本文介绍如何利用Python的pydbg库对Firefox浏览器进程进行Hook,通过拦截nspr4.dll中的PR_Write函数,在数据加密前捕获包含密码的明文缓冲区。代码展示了进程查找、动态挂钩及内存读取的核心逻辑,仅供安全研究与技术交流,严禁用于非法用途。
本文详细介绍 Python 中用于处理 JSON Web Token 的 python_jwt 库。内容涵盖该库的核心特性、安装方法以及生成、解析和验证 JWT 的具体代码示例。同时深入探讨其在 Web 应用登录、RESTful API 鉴权、单点登录及敏感数据传输等场景下的实际应用,帮助开发者构建安全可靠的身份认证系统。
在Python中生成安全的随机密码是保障系统安全的基础需求。本文对比了伪随机数模块random的安全隐患,详细介绍如何通过标准库secrets生成加密级随机字符串与URL安全密码,并提供基于单词组合的XKCD风格长密码实现方案,帮助开发者快速掌握高安全性密码的生成方法。
本文详细解析Python中使用AES ECB模式进行加密的实现流程,包括核心原理、代码步骤演示、安全风险警示以及CBC/GCM等替代方案推荐,帮助开发者掌握基础加密技术并实践安全防护最佳做法。
本文介绍了一种使用Python实现的简单文本可逆加密算法。通过读取文件内容,将每个字符的ASCII码值加上一个用户指定的密码数值进行加密,解密时则执行相反操作。代码包含文件读写、异常处理及简单的交互界面,适用于初学者理解加密与解密的基本原理。
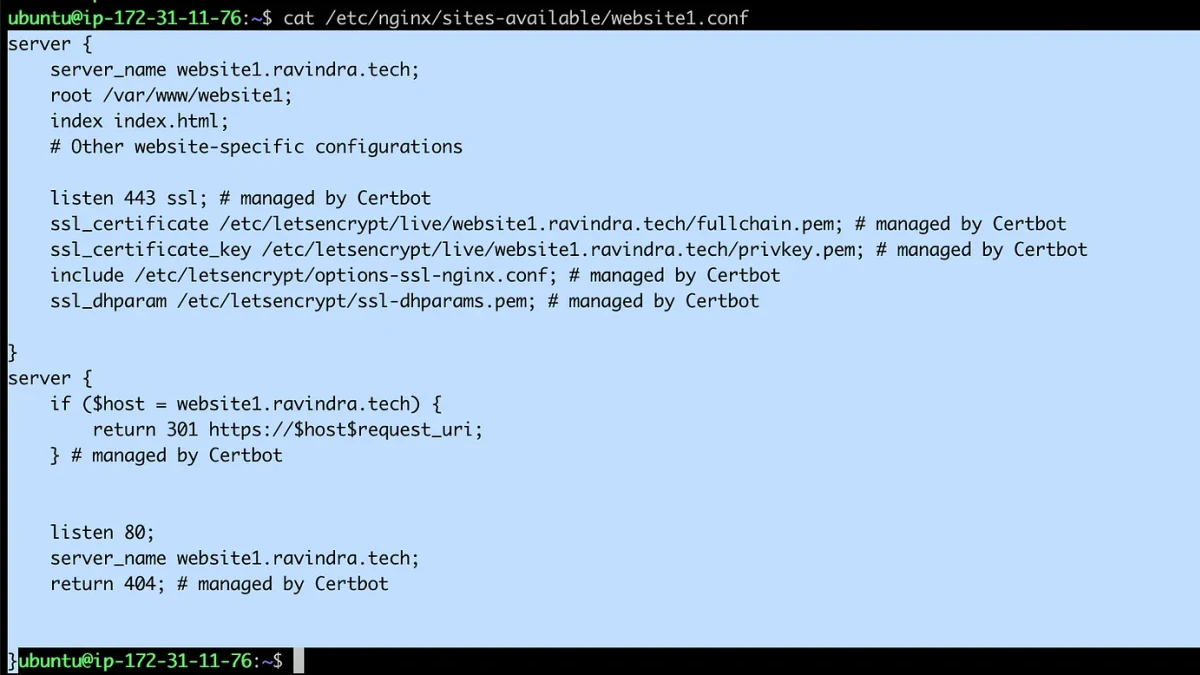
从域名控制权验证、证书申请,到 Nginx/Apache 部署、HTTPS 验证与自动续期,按实际运维流程梳理完整配置路径,并集中说明证书链、私钥权限、DNS/端口验证、续期失败等常见坑。Let’s Encrypt 通过 ACME 实现自动化签发与续期,Certbot 是官方推荐的常用客户端之一。 Let's Encrypt +1
围绕网络安全主题绘画,从主题定位、视觉元素选择、寓意构建、画面组织到效果验证与常见误区,梳理一套可直接执行的创作方法,帮助读者将抽象的安全理念转化为清晰、有感染力且易于理解的视觉作品。
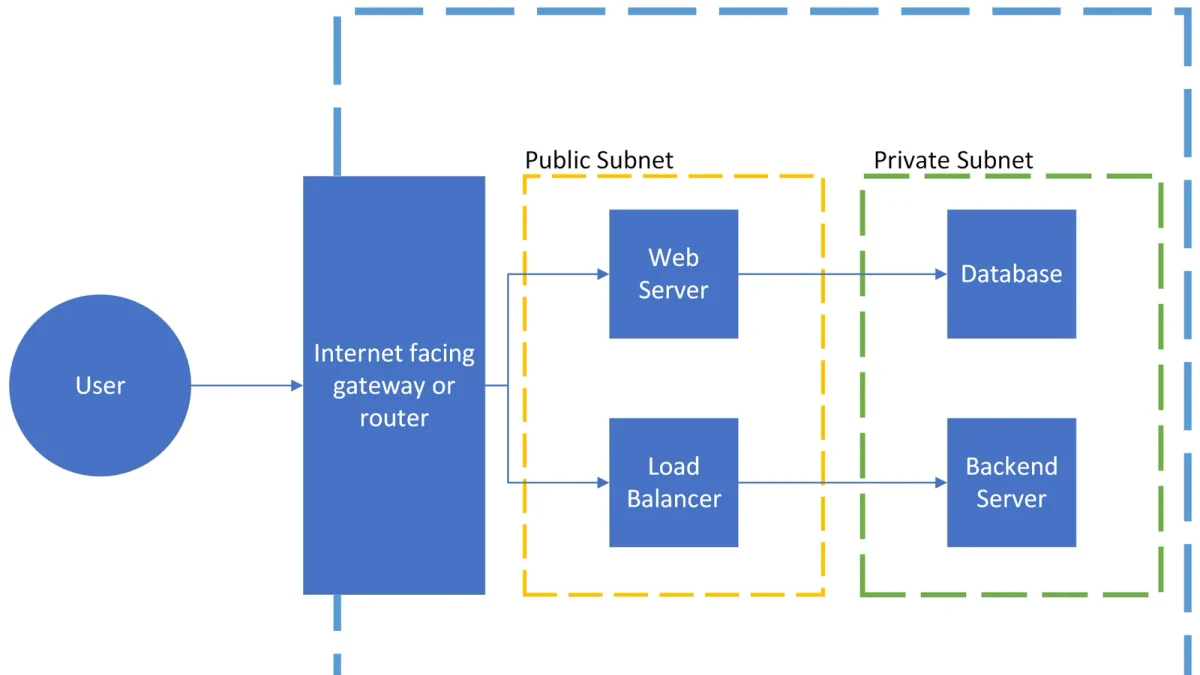
围绕网络安全主题征文,从选题定位、文章结构、素材搜集、观点提炼到事实核验与常见误区,帮助读者快速搭建一篇逻辑清晰、内容可信且有现实价值的中文文章。
文章围绕“行业趋势—龙头筛选—数据验证—风险避坑”展开,帮助读者理解AI、云原生、零信任与安全平台整合如何改变网络安全行业,并建立从看赛道到看公司、再到看估值与风险的分析框架。当前行业投资逻辑正从单纯的合规防御转向AI驱动的安全需求与平台化整合,但高估值、竞争加剧及业绩兑现仍是核心风险。