C# 实现 ODT、ODS、ODP 到 DOCX、XLSX、PPTX 的完整转换
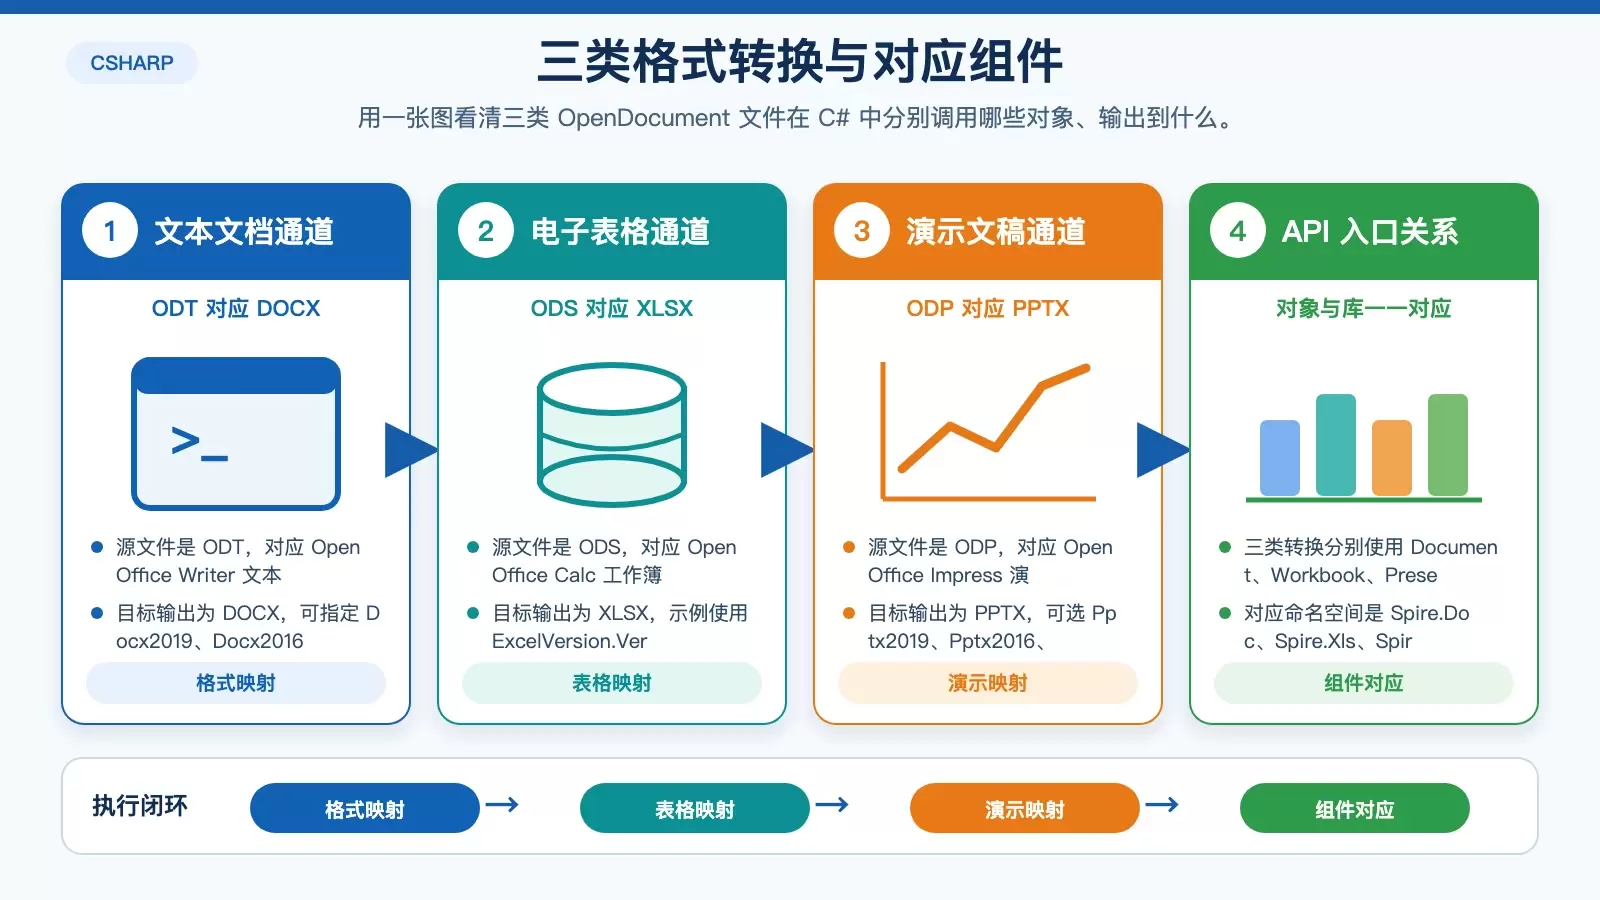
本文梳理了在 C# 中把 ODT、ODS、ODP 转成 DOCX、XLSX、PPTX 的实现方式,覆盖所需 .NET 文档库、三类核心代码示例,以及路径、异常、资源释放和授权等落地注意事项,适合直接评估能否接入现有业务系统。 OpenDocument 和 Microsoft Office 并不是简单的“同类格式不同后缀”,它们背后对应的是两套不同的文档标准,因此在业务系统里直接互通时,格式错乱和对象丢失。

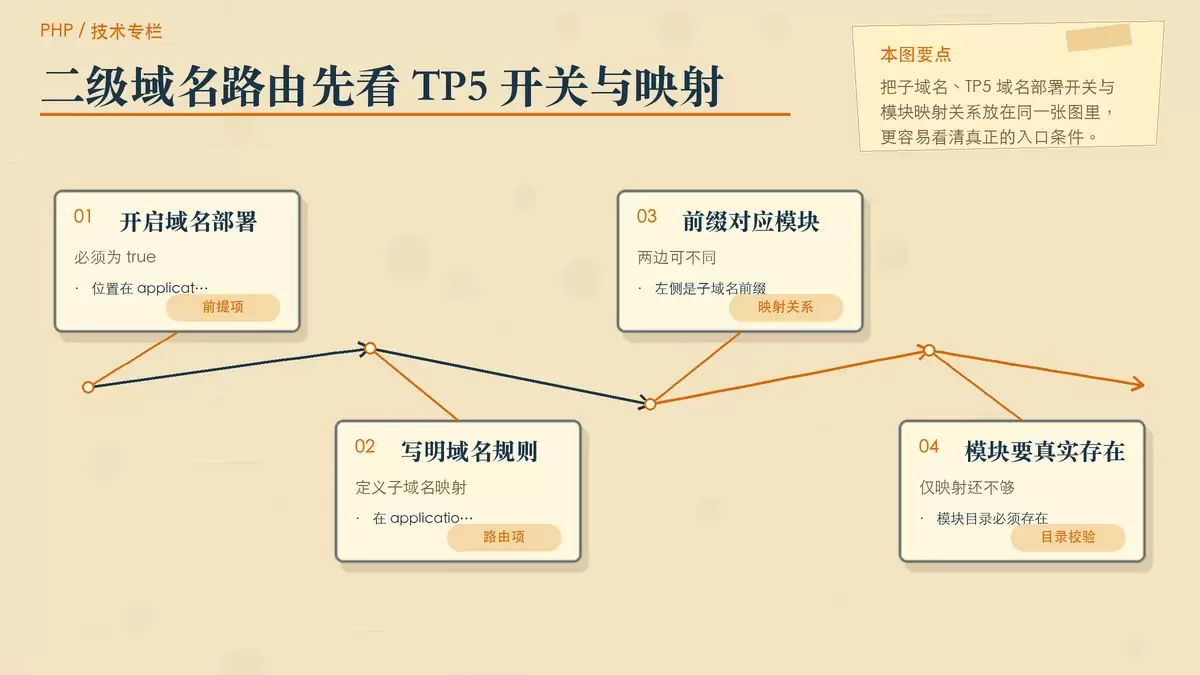
在宝塔面板里给 ThinkPHP5 做二级域名绑定,真正决定是否生效的不是“把域名加进去”这一步,而是 TP5 的域名部署开关、`__domain__` 路由、DNS 解析、证书覆盖范围,以及 `/public` 运行目录与伪静态是否同时到位。本文按排查顺序梳理关键配置和常见误区。

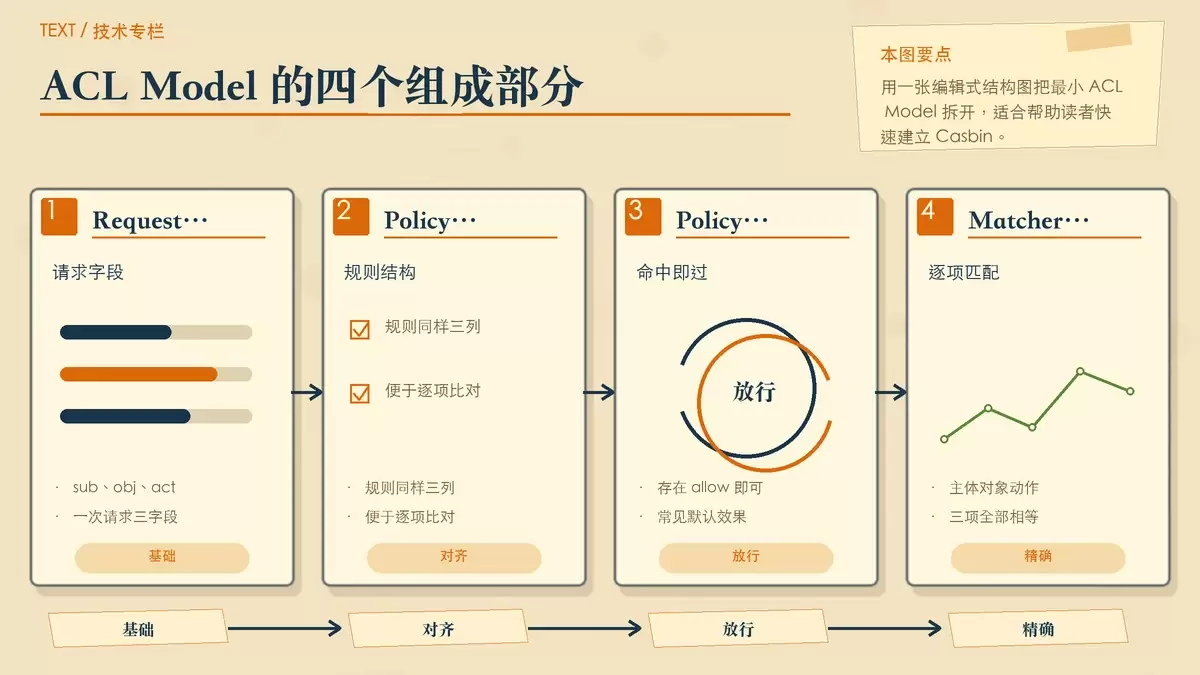
这篇文章用 Casbin 最基础的 ACL 模型切入,解释 PERM 四个组成部分分别负责什么、最小可用的 model 与 policy 如何配合工作,以及配置换行和 ABAC 条件表达式的使用边界。读完后,你可以判断一条授权请求是如何被模型匹配并放行的。

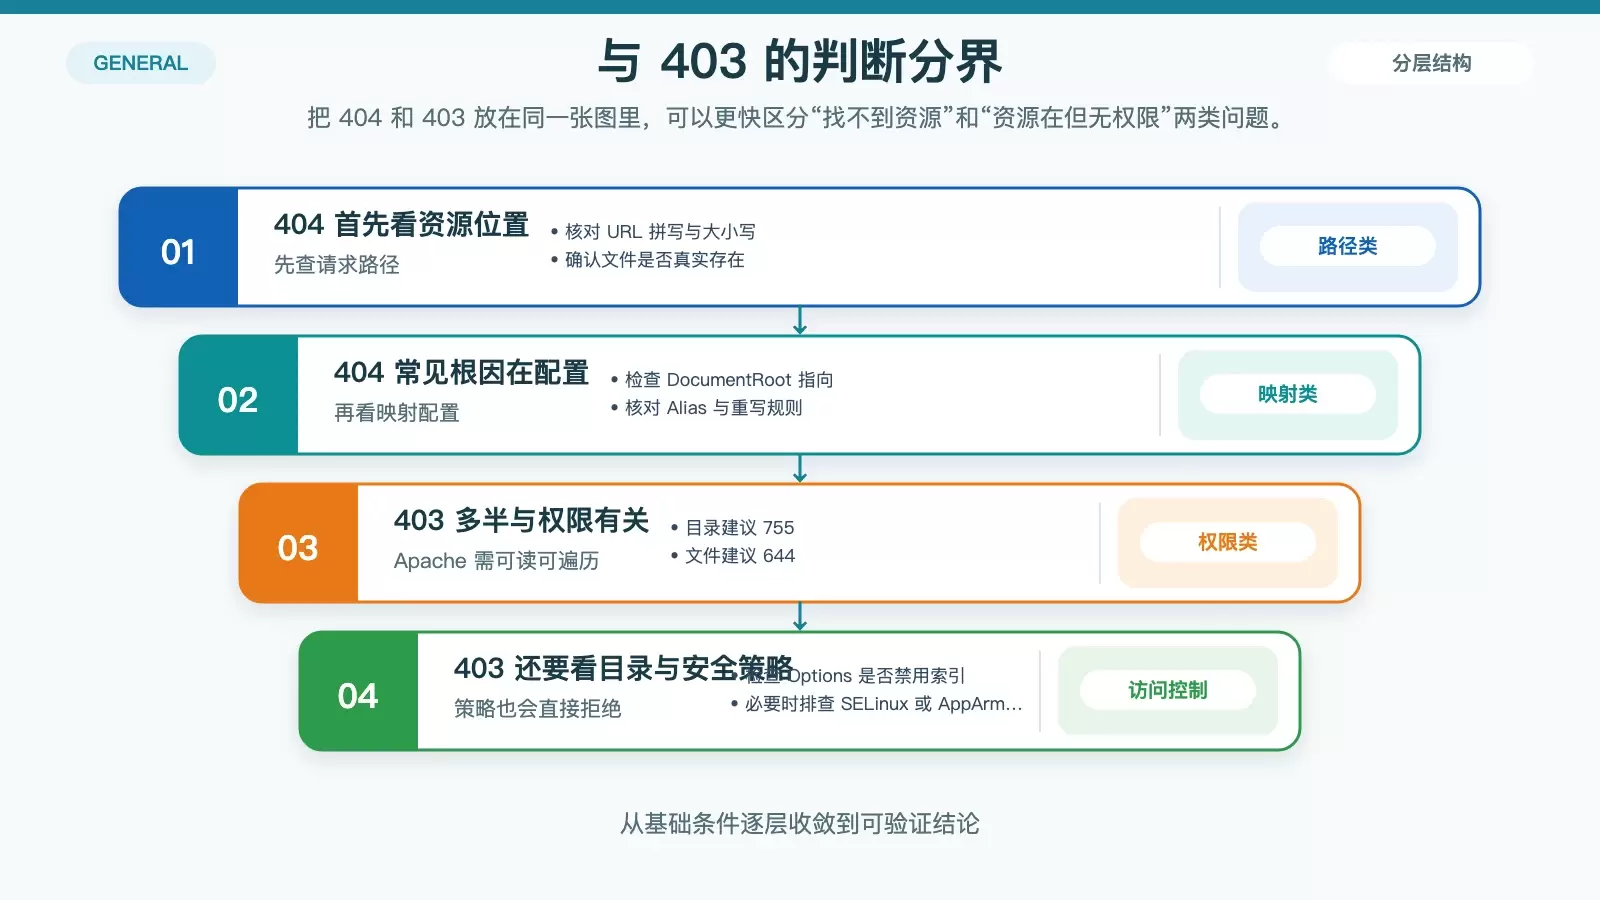
Apache 的错误日志里,404、403、500、401 以及配置、权限、模块、证书相关报错最常见,但同一个状态码背后往往对应不同根因。本文按“日志表现、常见原因、排查思路”重组这些高频问题,方便你在看见报错时更快判断该查 URL、配置、权限、模块还是 SSL 文件。

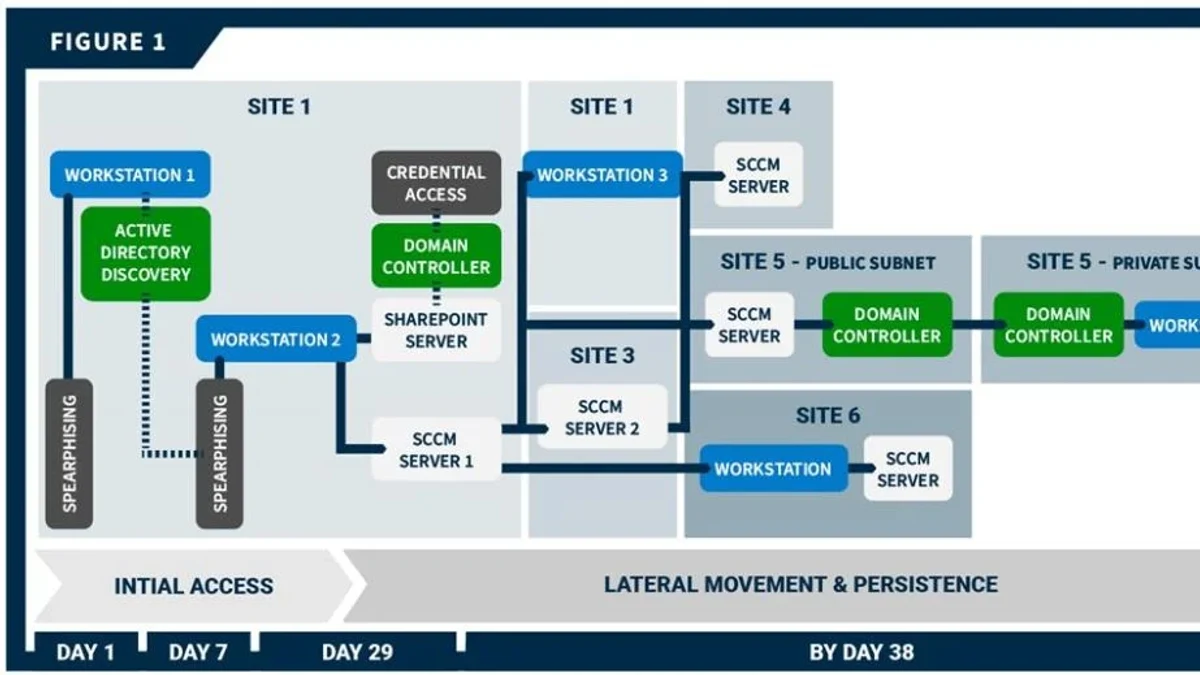
从“攻击者如何进入”到“系统如何防住、如何验证防御是否有效”,用通俗且可操作的方式梳理网络安全核心知识。内容覆盖钓鱼与账号攻击、漏洞与注入、恶意软件及拒绝服务等常见威胁,并结合纵深防御、最小权限、补丁管理、输入验证、日志监控等机制,帮助读者建立完整的安全防护思路。

以“基础原理→安全测试→实战验证→进阶能力”为主线,帮助读者建立从网络与系统基础到Web安全、基础设施渗透及高级攻防的完整技能图谱,并明确每阶段的学习重点、实践方式与常见误区。

2026年1月1日起施行的新修订《网络安全法》进一步强化网络运营者的安全保护义务、个人信息保护衔接、关键信息基础设施保护及违法责任。本文以企业实际合规场景为主线,帮助企业快速理解核心条款、识别高风险环节,并形成可落地的整改与验证路径。 全国人民代表大会 +

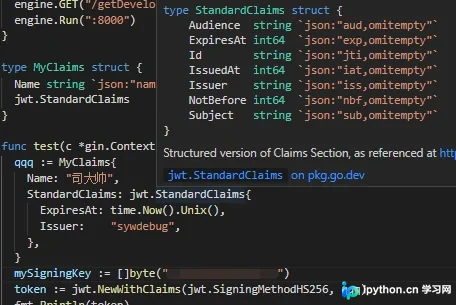
本文详细介绍在Go语言中如何使用jwt-go库实现基于JSON Web Token的身份认证。内容涵盖库的安装、秘钥配置、HS256算法下Token的生成与签名、以及后端对Token的解析、验证及过期处理,帮助开发者快速掌握Go应用中的无状态鉴权机制。

围绕网络安全主题绘画,从主题定位、视觉元素选择、寓意构建、画面组织到效果验证与常见误区,梳理一套可直接执行的创作方法,帮助读者将抽象的安全理念转化为清晰、有感染力且易于理解的视觉作品。

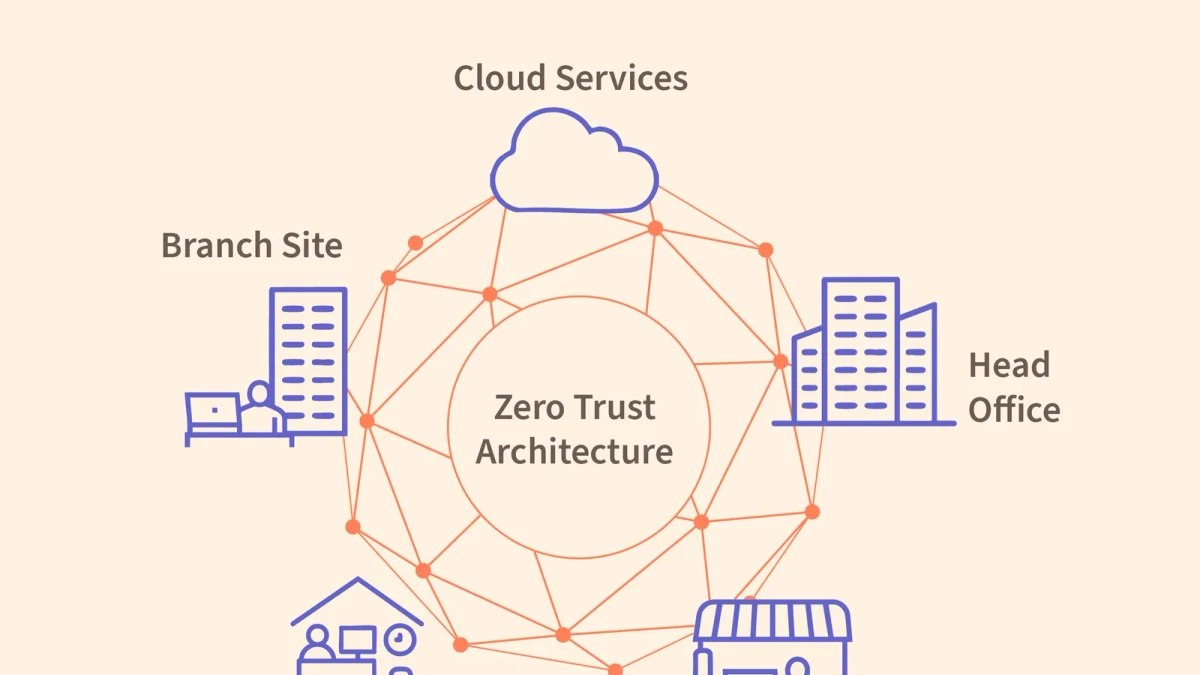
文章围绕“行业趋势—龙头筛选—数据验证—风险避坑”展开,帮助读者理解AI、云原生、零信任与安全平台整合如何改变网络安全行业,并建立从看赛道到看公司、再到看估值与风险的分析框架。当前行业投资逻辑正从单纯的合规防御转向AI驱动的安全需求与平台化整合,但高估值、竞争加剧及业绩兑现仍是核心风险。

以“基础知识→核心技能→实战训练→能力验证与避坑”为主线,帮助零基础或转行读者建立清晰的网络安全技能树,并通过可操作的实验资源检验学习成果。

围绕“选证书—补基础—备考与报名—实战验证—避坑进阶”梳理网络安全工程师考证路径,兼顾国内常见认证与国际认证的定位差异,帮助零基础及转行读者明确学习顺序,并把证书准备与真实安全岗位能力结合起来。