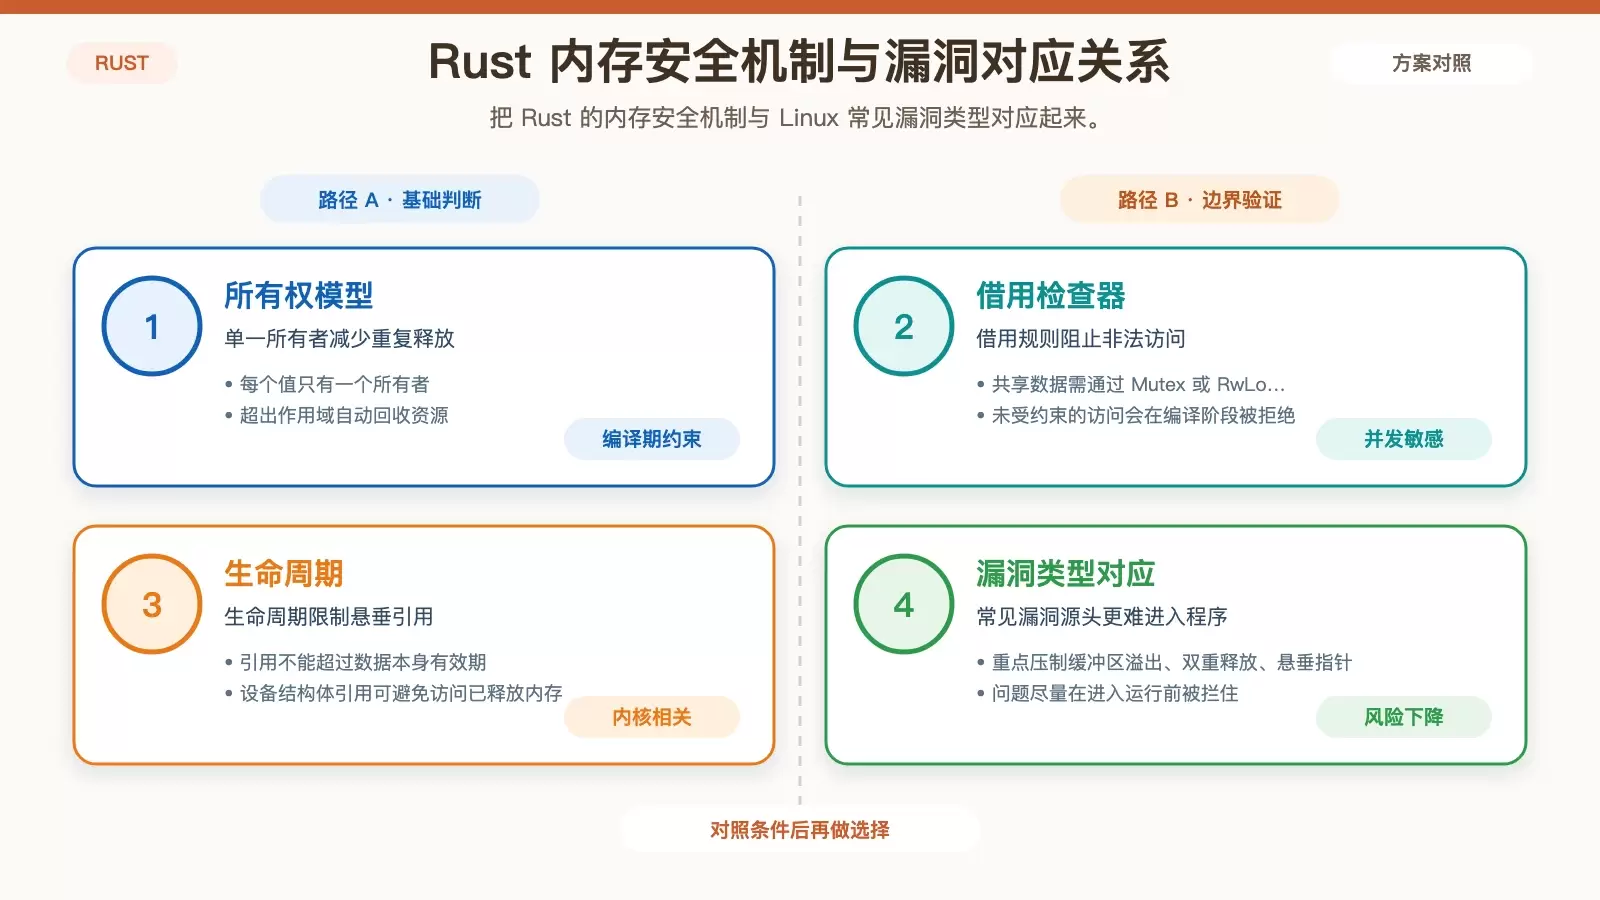
Rust 如何利用 Linux 安全特性
Rust 在 Linux 上的价值,不只是性能更高,更关键的是它把内存安全、并发安全和错误处理前移到编译阶段。本文按内存、并发、类型系统、内核模块与运维实践几个层面拆解 Rust 如何借助 Linux 安全机制降低漏洞与运维风险。
2026-08-23
83

Rust 在 Linux 上的价值,不只是性能更高,更关键的是它把内存安全、并发安全和错误处理前移到编译阶段。本文按内存、并发、类型系统、内核模块与运维实践几个层面拆解 Rust 如何借助 Linux 安全机制降低漏洞与运维风险。
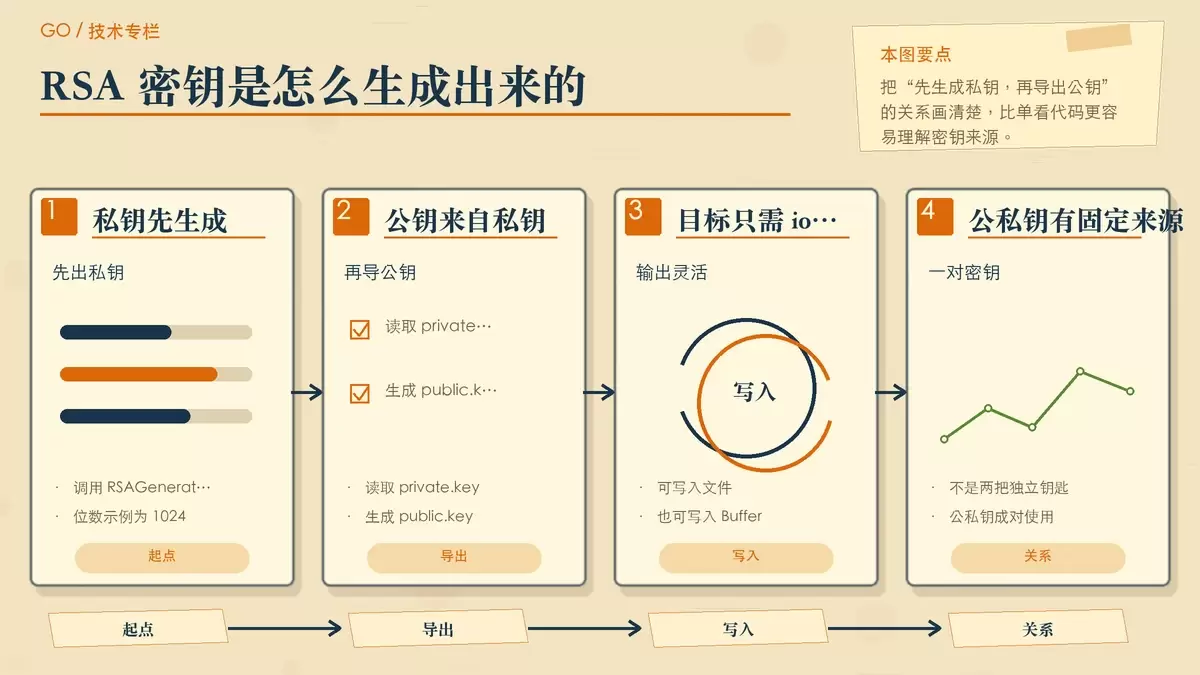
这篇文章用一个更省代码的 Go 封装库,梳理 RSA 在实际开发里的三个基本动作:生成密钥、公钥加密私钥解密、私钥签名公钥验签。示例都基于 `github.com/forgoer/openssl`,适合想快速落地 RSA 功能、同时分清加密和签名职责的 Go 开发者。
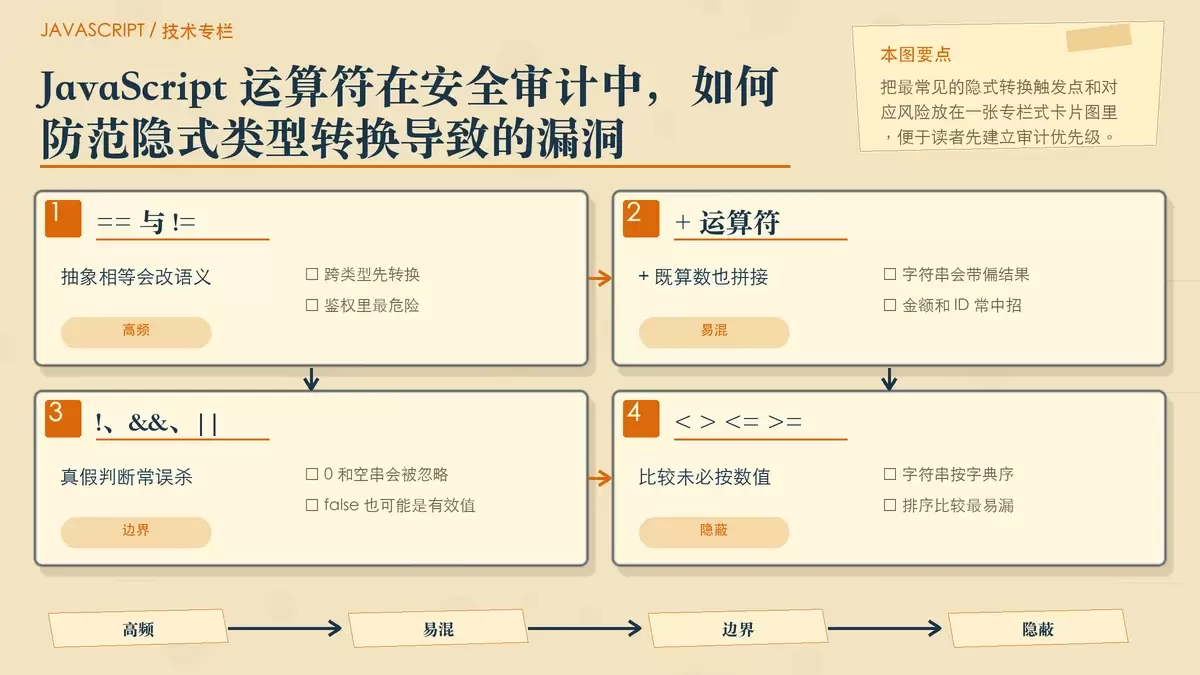
JavaScript 的隐式类型转换常被当成编码细节,但在鉴权、计费、排序和输入校验里,它完全可能演变成权限绕过或逻辑误判。本文围绕审计中最常见的高危运算符,整理可直接落地的检查清单,并给出适合纳入工程流程的防御方式。
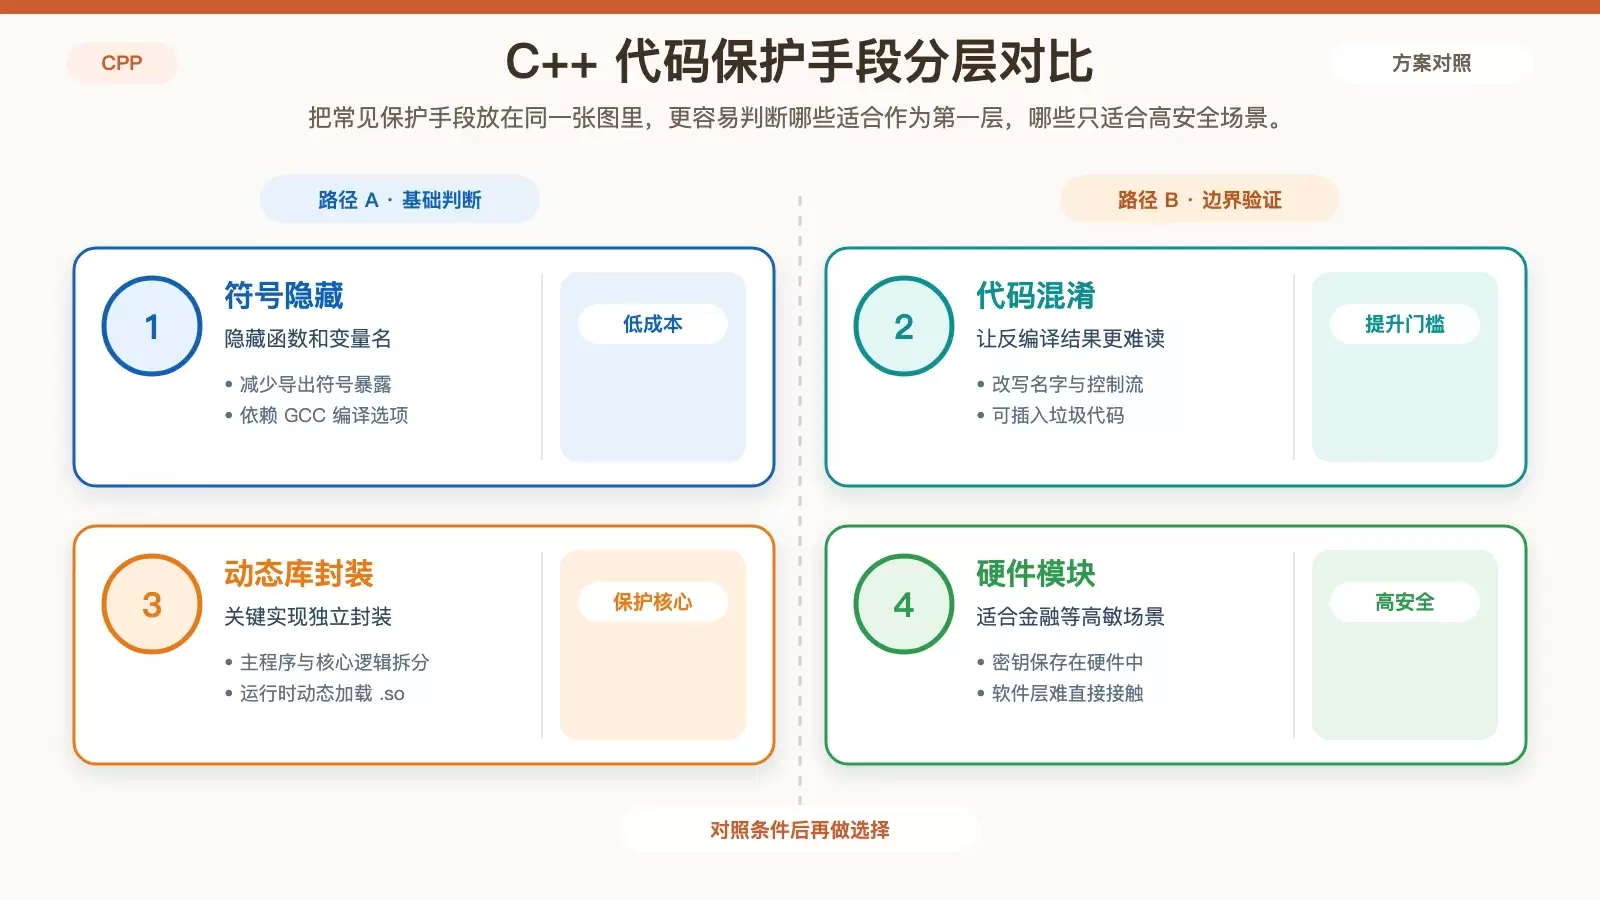
在 Linux 上保护 C++ 代码,本质上不是“绝对防破解”,而是分层提高逆向成本。常见做法包括隐藏符号、混淆、动态库封装、自建编码流程,以及更高成本的硬件加密模块,不同方案适合的安全等级和维护成本差异很大。
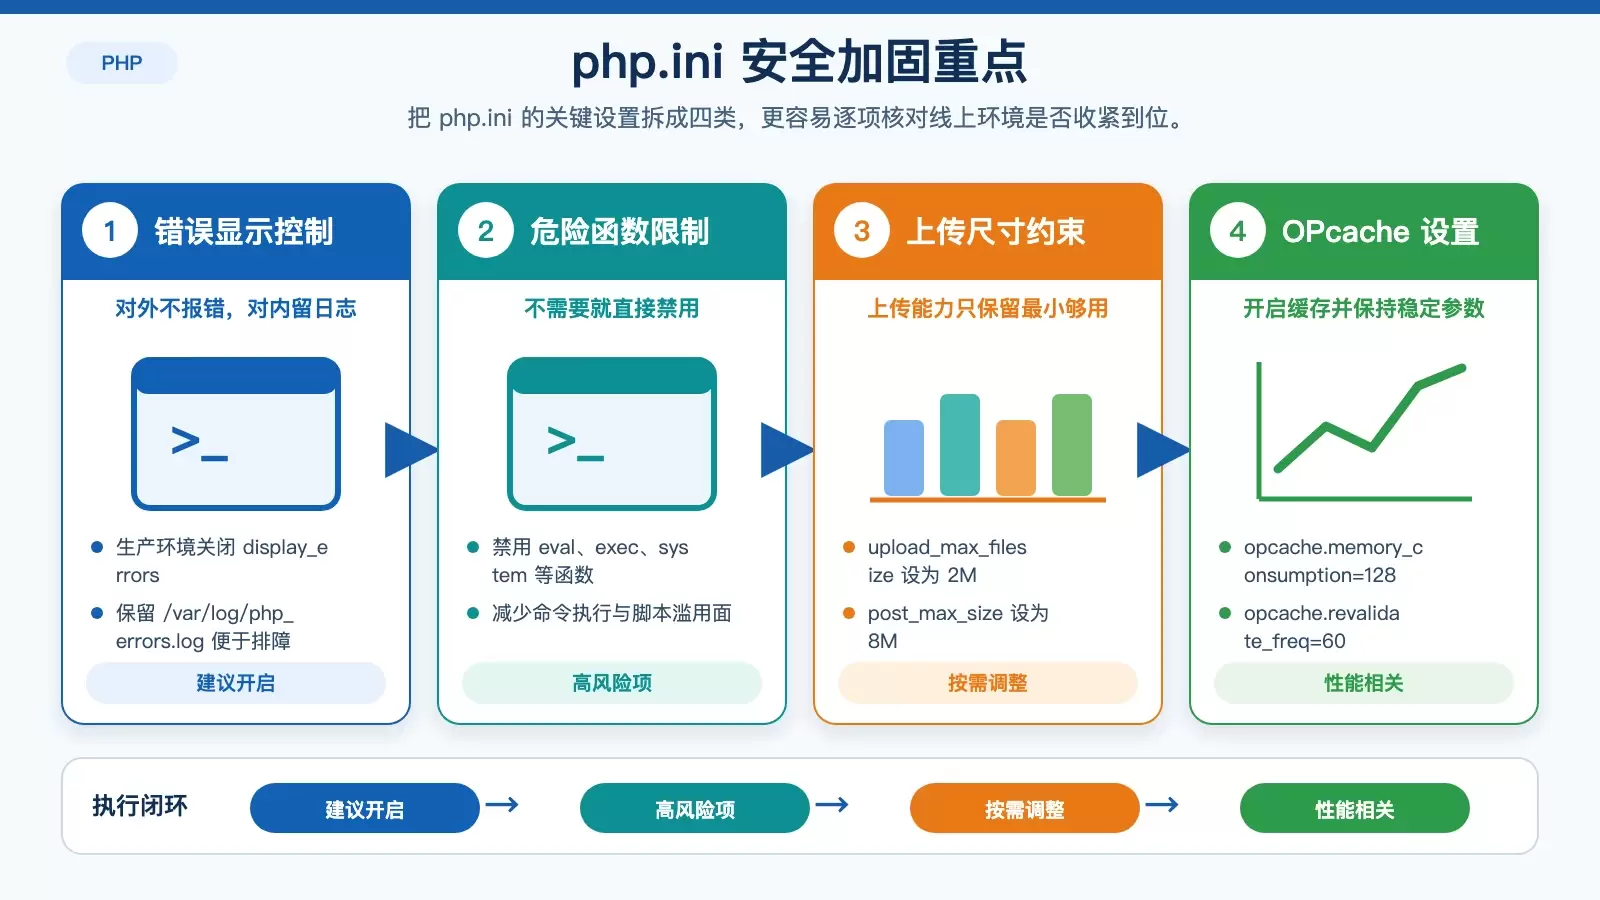
Linux 服务器上的 PHP 安全配置,重点不在某一个参数,而在系统更新、PHP 版本、`php.ini`、HTTPS、Web 服务器、防火墙和备份这几层同时收紧。本文按部署顺序梳理关键设置,并保留可直接参考的命令与配置示例。
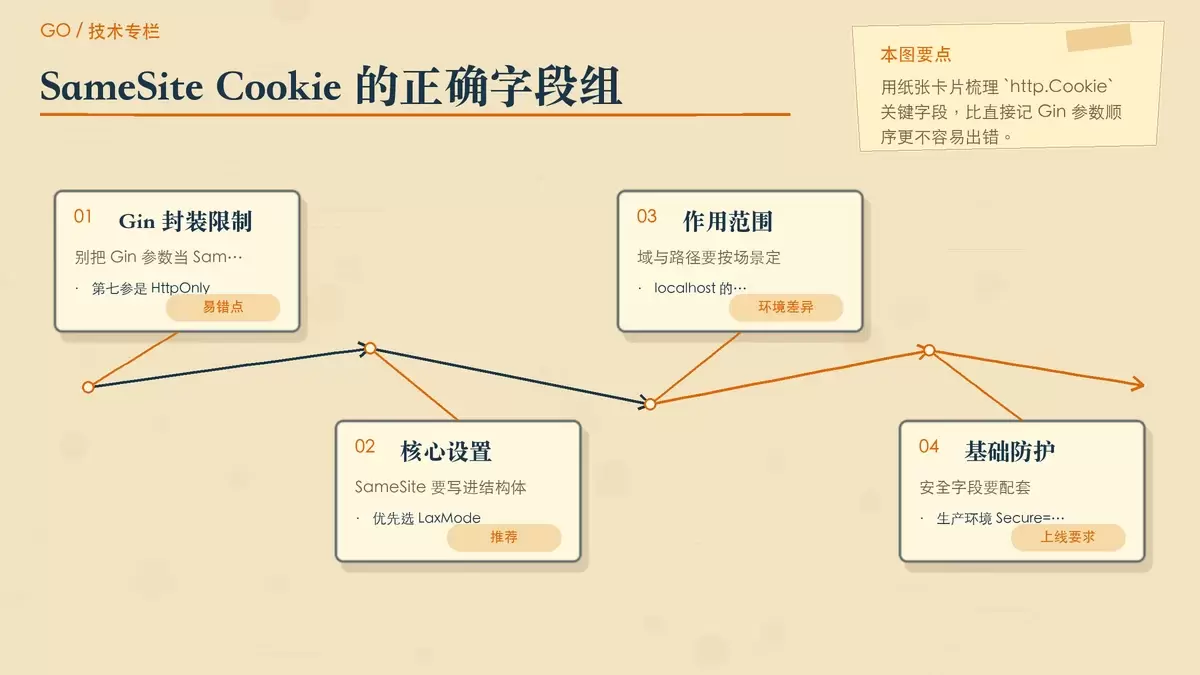
在 Gin 里给 Cookie 加上 SameSite,不能靠 `c.SetCookie()` 猜参数位置。真正生效的做法,是直接构造 `http.Cookie` 并通过 `http.SetCookie()` 写回响应,同时把 `Domain`、`Path`、`Secure`、`HttpOnly` 等字段一起配对处理。 Gin 里设置 Cookie 看似只是一次 `c.SetCookie()` 调用,但只要涉及 `SameSite`,这层封装就很容易让人误判参数含义,结果登录态能写入,CSRF 防护却没有真正启用。
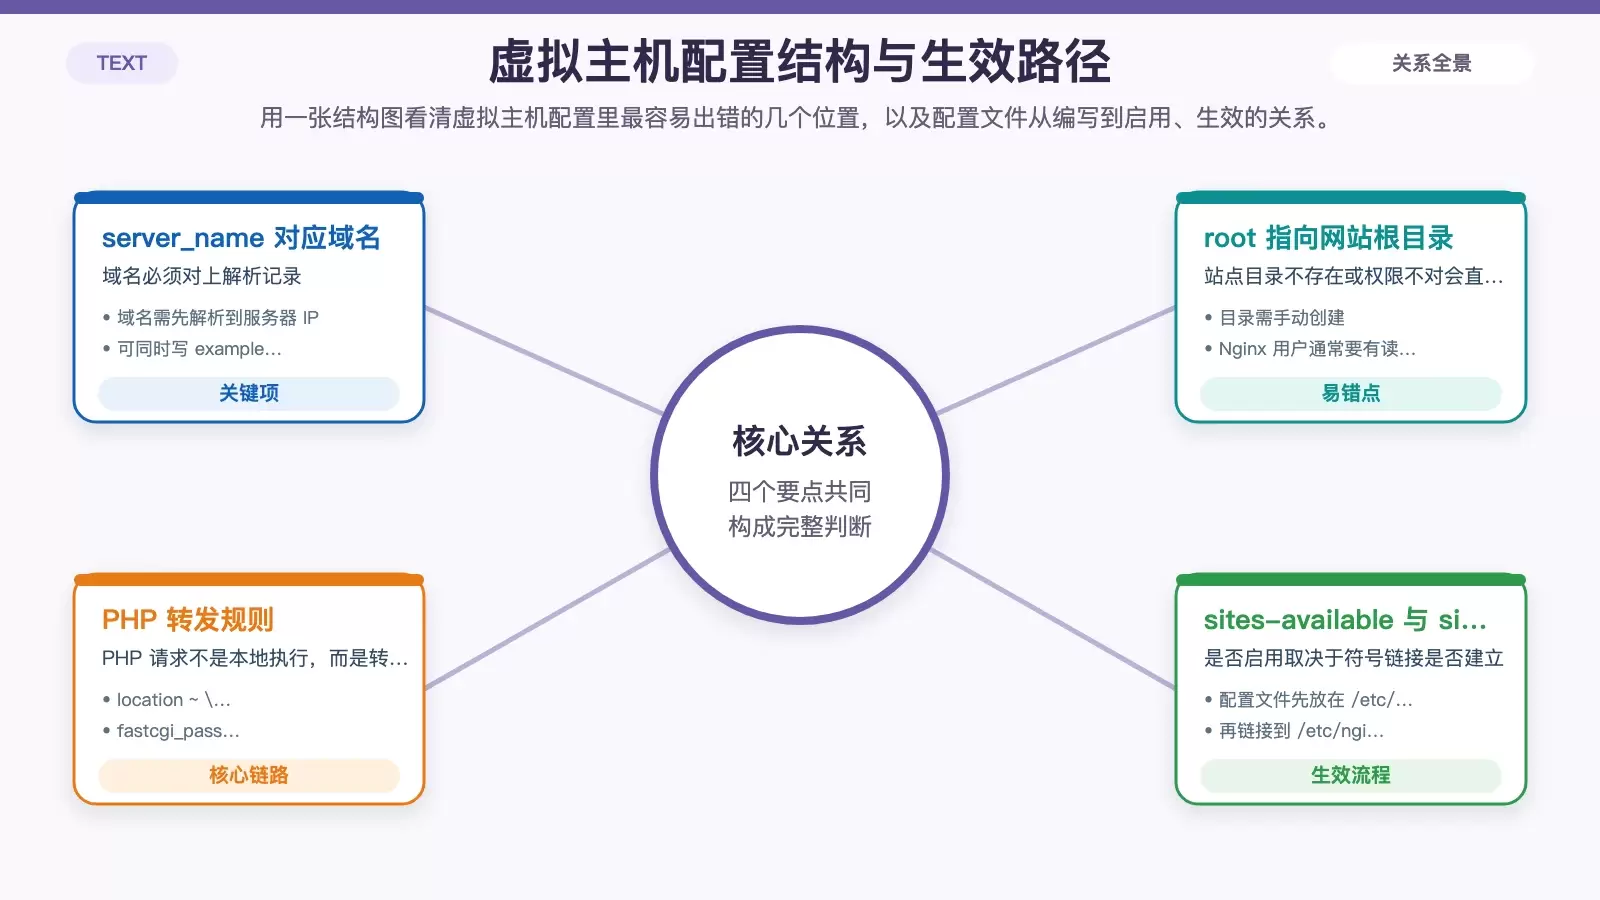
本文按 LNMP 实际部署顺序,梳理 Nginx 在站点接入中的关键配置:安装、虚拟主机、PHP-FPM 对接、MySQL 准备,以及 HTTPS、缓存和防火墙等常见加固项。适合需要快速搭起可用 Web 环境,同时希望避开路径不匹配、权限错误和配置未生效等问题的读者。
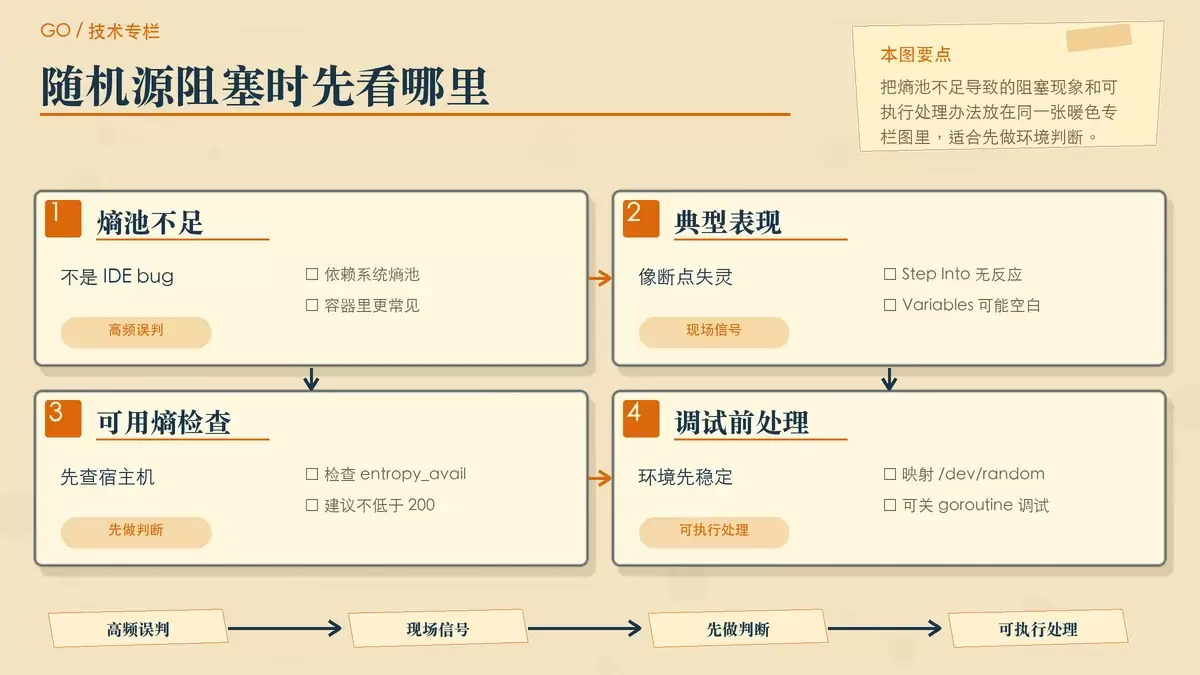
在 GoLand 里调试加密代码,常见问题并不都来自 IDE。本篇围绕熵不足导致的阻塞、内联优化让断点失效、GCM 解密表面成功却输出异常,以及 RSA 公钥解析无明显报错这四类场景,整理出更适合排查的观察方法与处理顺序。
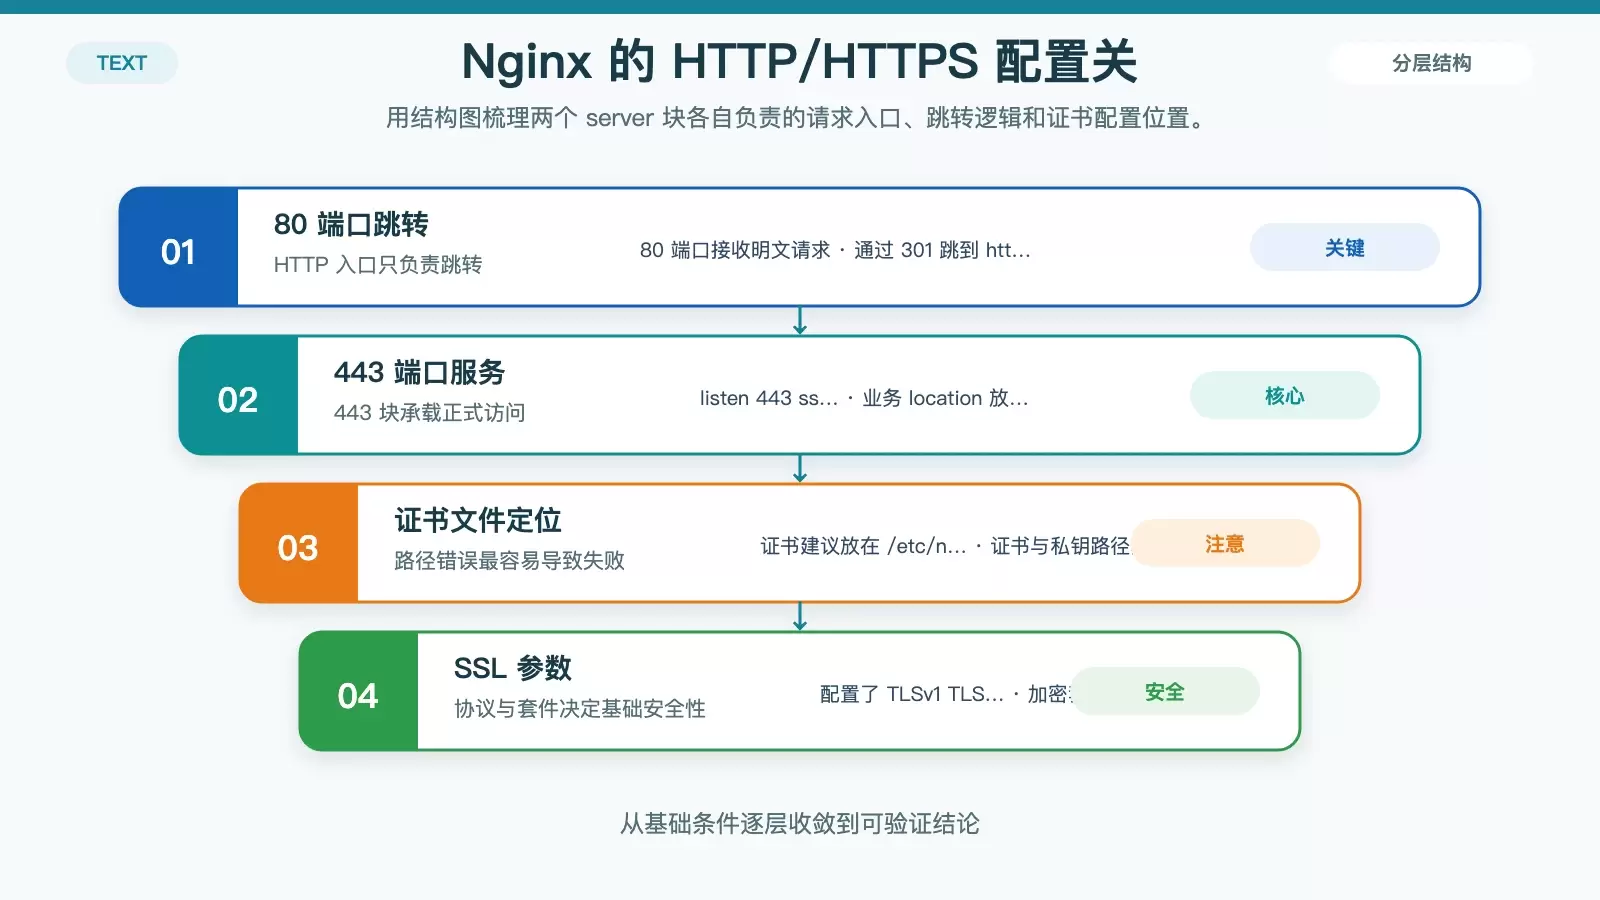
给 Nginx 开启 HTTPS,关键不在步骤多,而在证书、配置路径和重载顺序是否准确。本文按“证书准备、server 配置、重定向与生效验证”梳理完整流程,并保留可直接参考的配置与命令,便于快速判断哪里最容易出错。
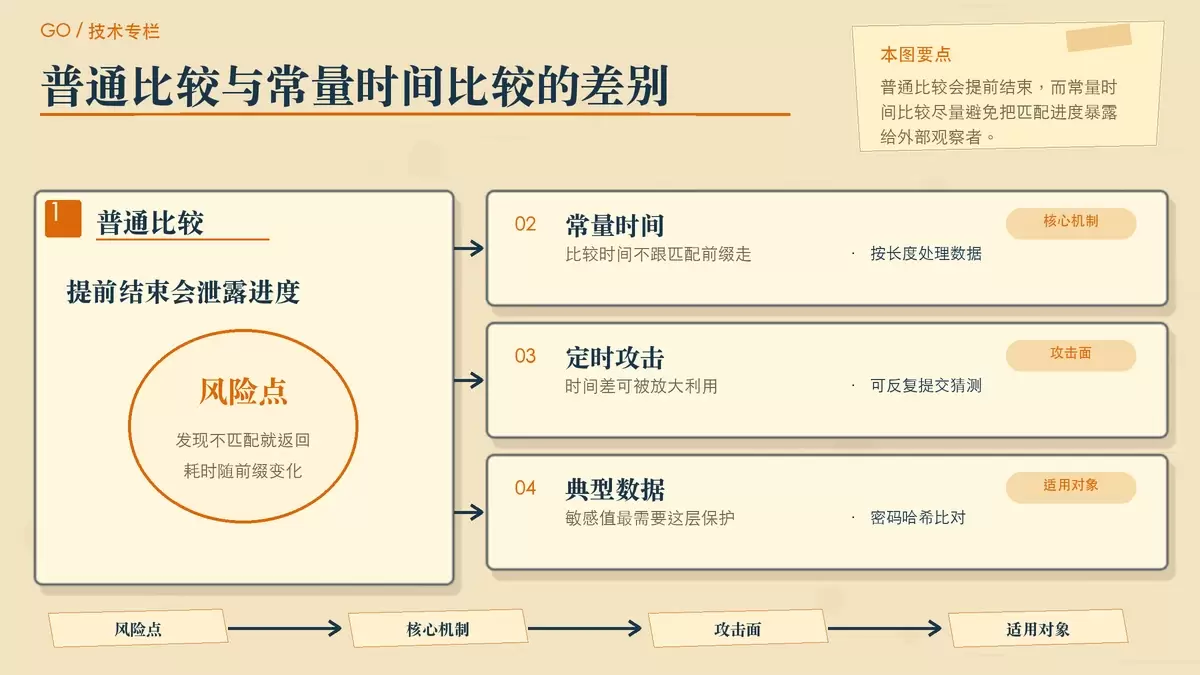
Go 的 `crypto/subtle` 包不负责加密算法本身,却常出现在真正安全的实现里。它解决的是容易被忽视的时间侧信道问题:比较、选择和拷贝敏感数据时,尽量不让执行时间暴露额外信息。本文结合常见场景,梳理它能做什么、适合放在哪,以及使用时要避开的误区。
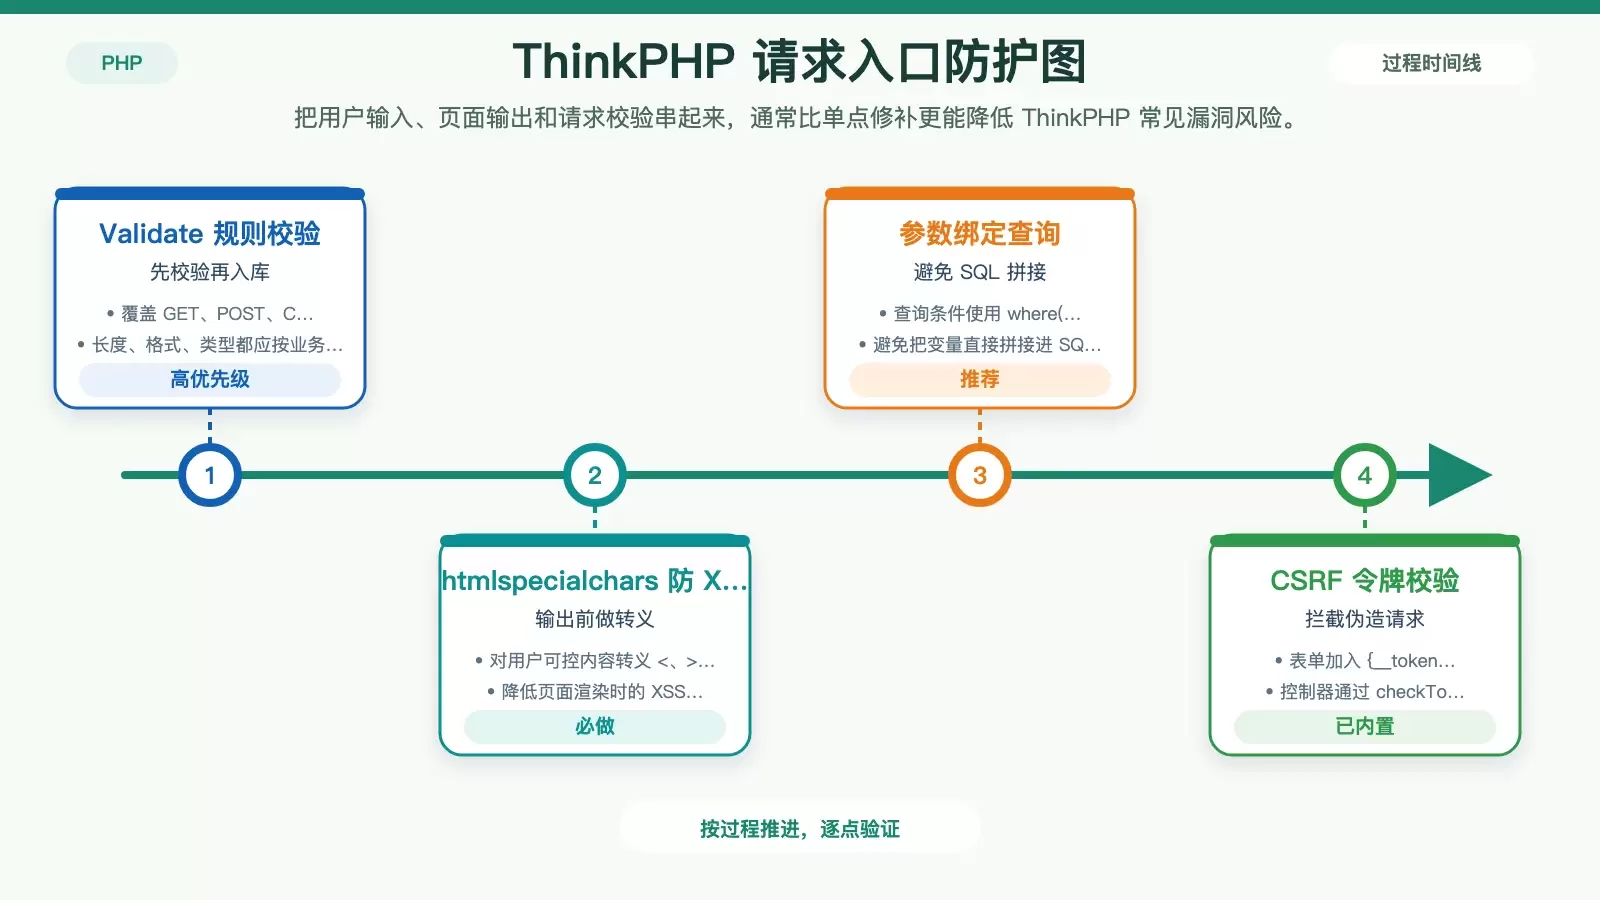
ThinkPHP 安全防护不能只盯某一个点,真正有效的是把框架更新、输入校验、内置机制、上传限制、运行环境和审计监控一起落实。本文按实际开发流程梳理这六个环节,帮助你快速搭出一套可执行的基础防线。
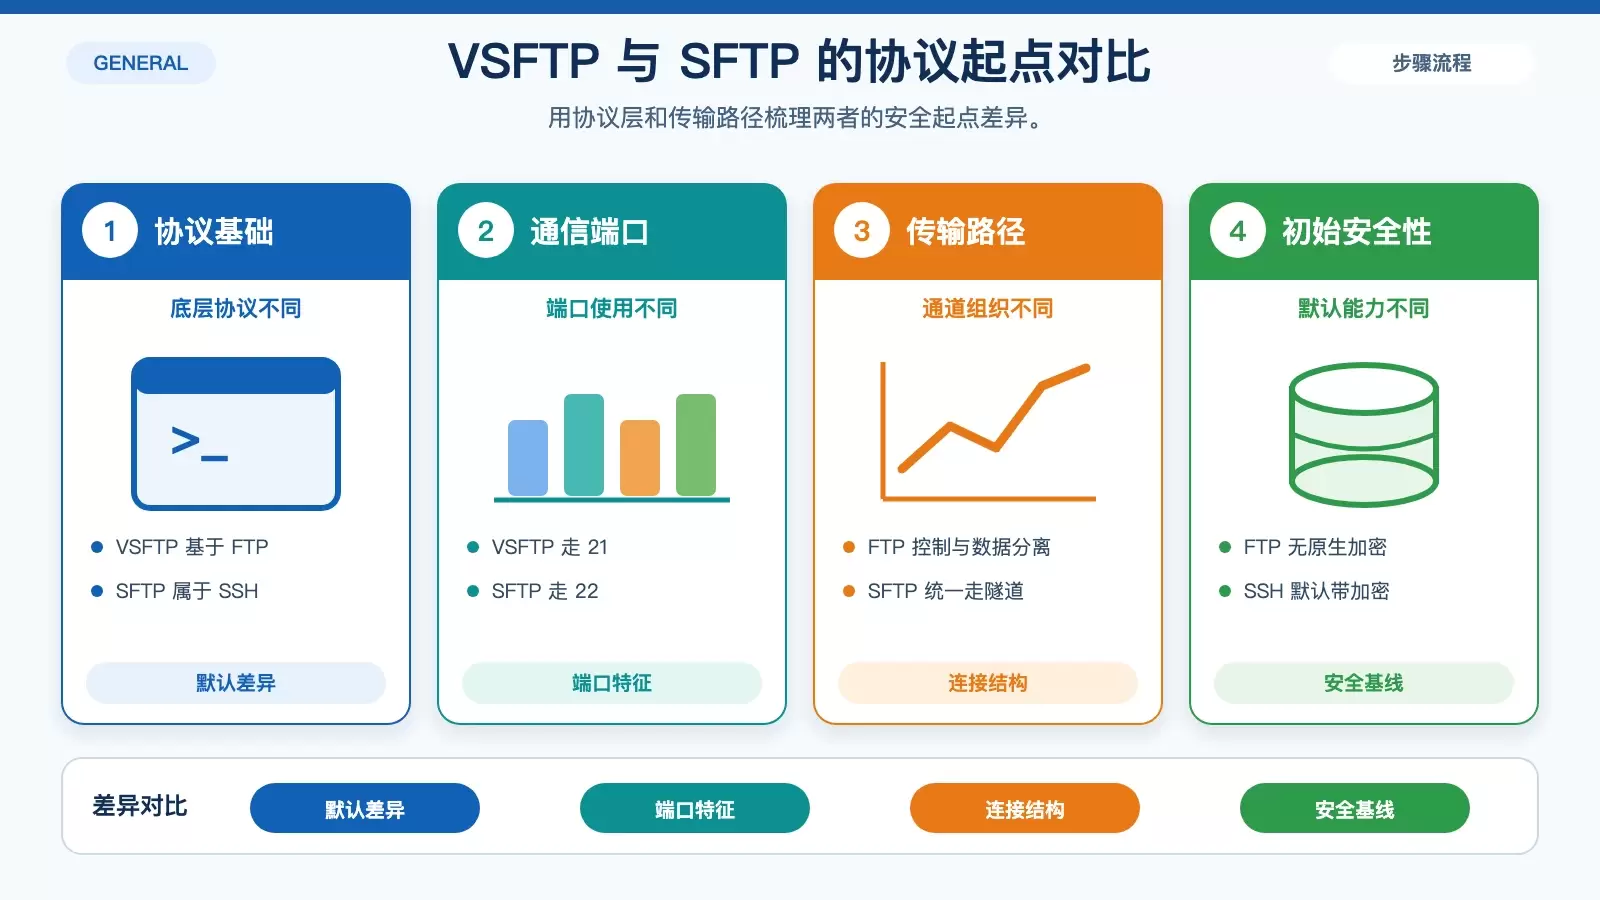
VSFTP 和 SFTP 都能完成文件传输,但两者在底层协议、加密方式、认证机制和运维复杂度上差异很大。若把“默认安全性”和“出错风险”一起纳入判断,SFTP 通常更适合现代生产环境,VSFTP 则更依赖额外加固。