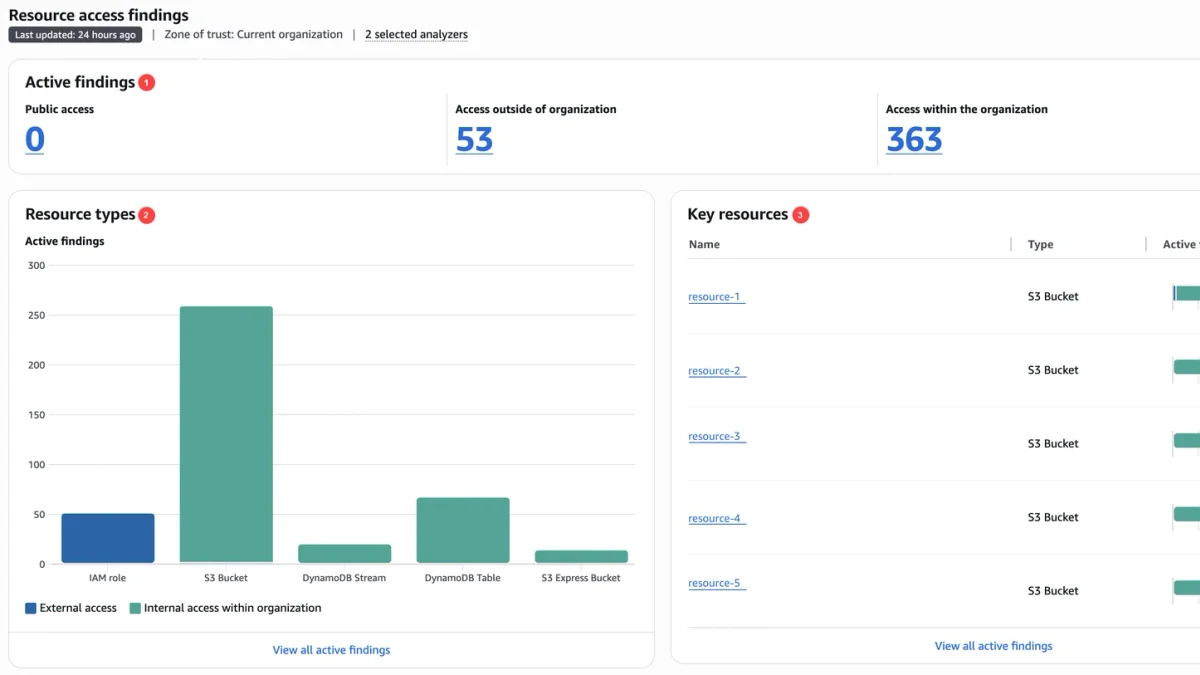
Kubernetes service mesh:Istio与Envoy集成
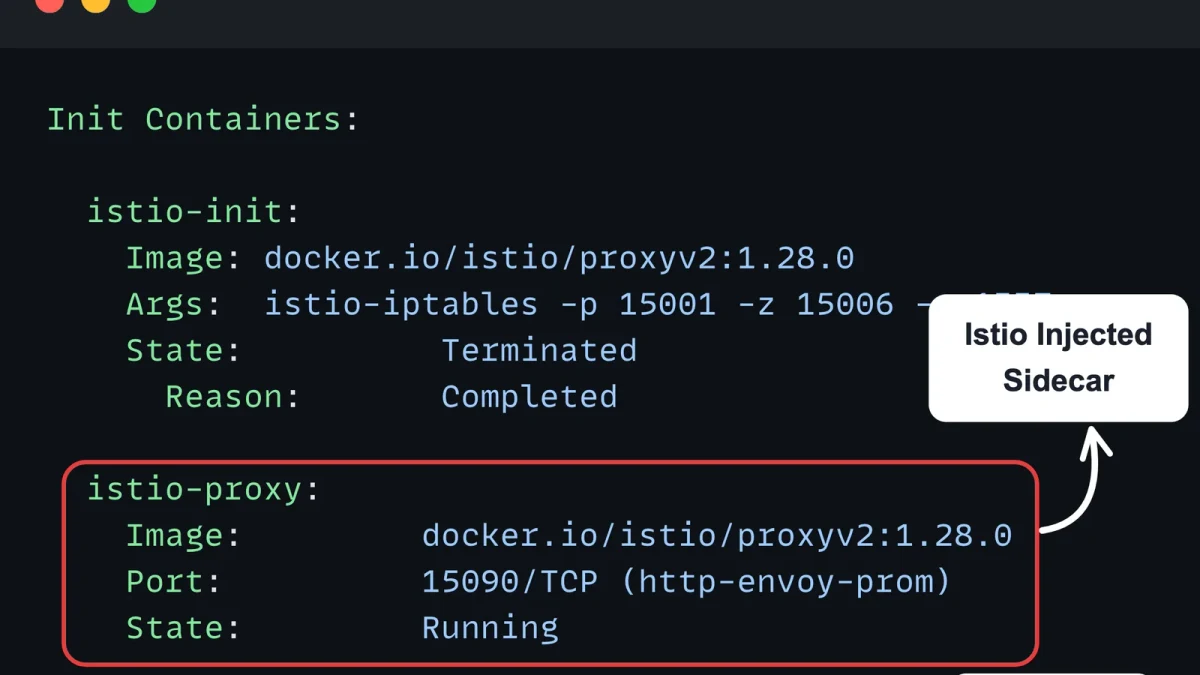
本文围绕 Kubernetes 中 Istio 与 Envoy 的集成实践,依次讲清控制平面与数据平面、Envoy Sidecar 注入、流量治理与安全能力,并通过验证与常见问题排查帮助读者建立完整的服务网格实践路径。Istio 的数据平面由 Envoy 代理承担流量拦截与治理,控制平面负责服务发现、配置下发和证书管理。
2026-09-09
6

本文围绕 Kubernetes 中 Istio 与 Envoy 的集成实践,依次讲清控制平面与数据平面、Envoy Sidecar 注入、流量治理与安全能力,并通过验证与常见问题排查帮助读者建立完整的服务网格实践路径。Istio 的数据平面由 Envoy 代理承担流量拦截与治理,控制平面负责服务发现、配置下发和证书管理。
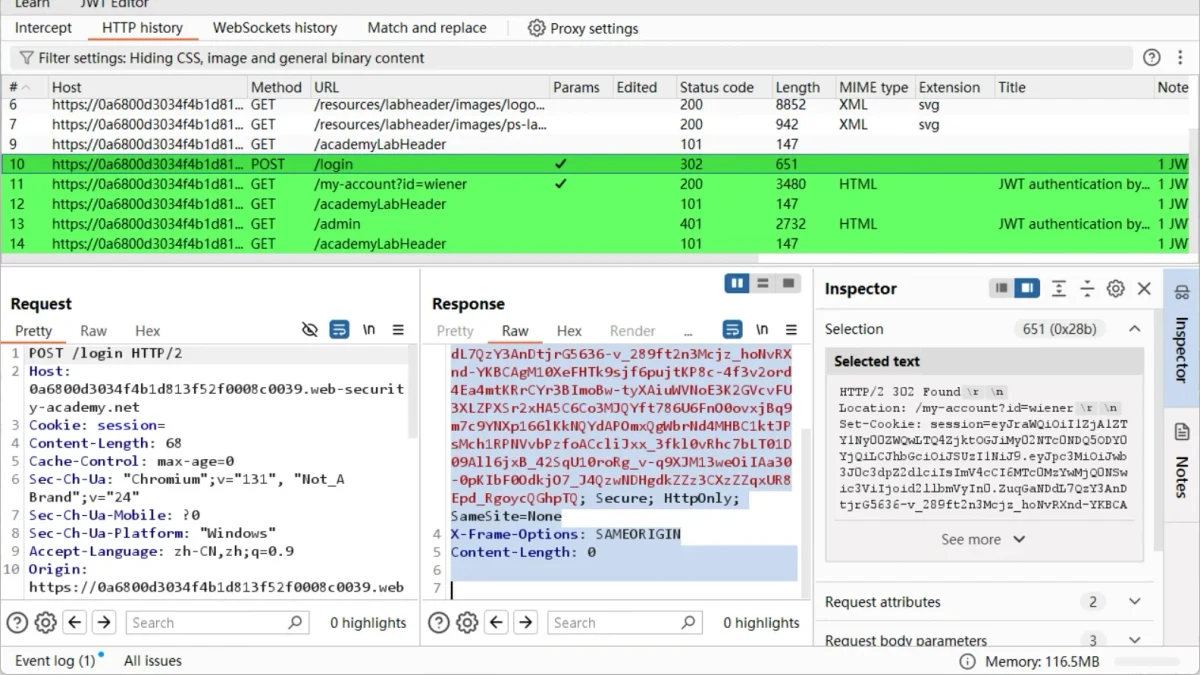
系统梳理JWT算法混淆与kid注入的原理、风险表现、测试思路、防御方案与验证方法,帮助开发和安全人员识别JWT验证链路中的典型设计缺陷,并通过安全实验理解正确的修复方式。
围绕安全日志采集、入侵检测规则、性能优化与告警运营,系统梳理从架构设计到效果验证的进阶方法,帮助读者降低日志处理开销、提升检测准确率,并避免常见配置与运维陷阱。
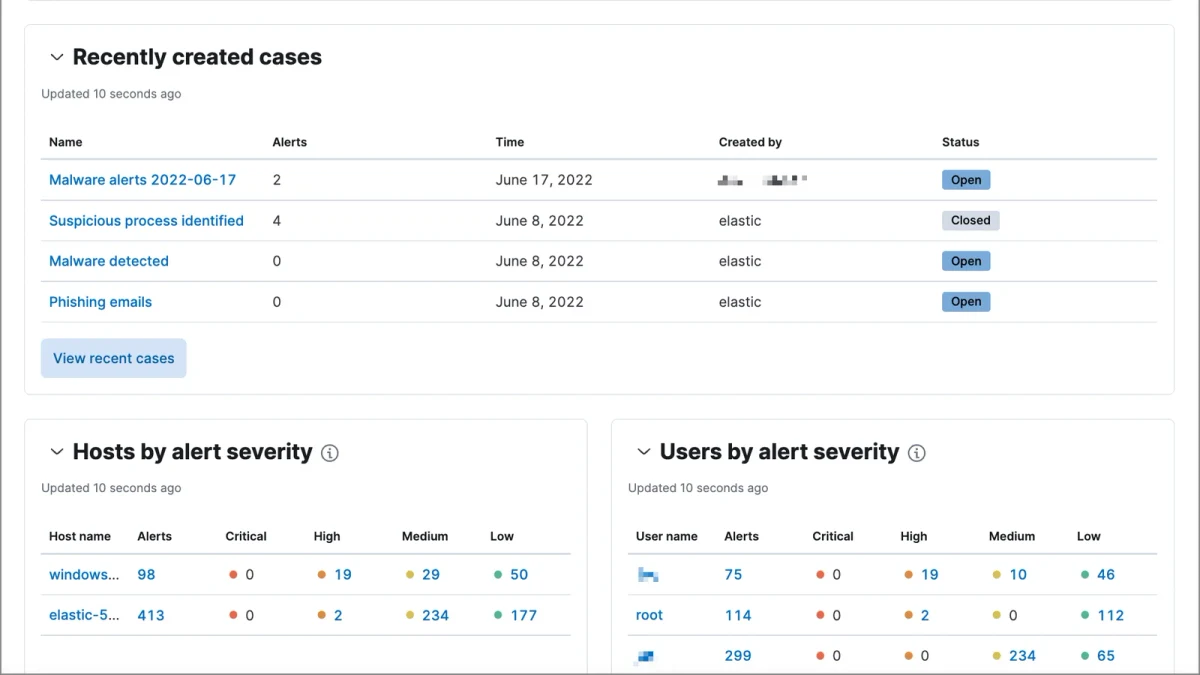
围绕安全日志采集、入侵检测告警与异常排查,系统梳理日志缺失、解析异常、告警误报、检测失效等高频问题,帮助读者建立从现象识别到原因定位、修复验证及风险规避的完整排查思路。
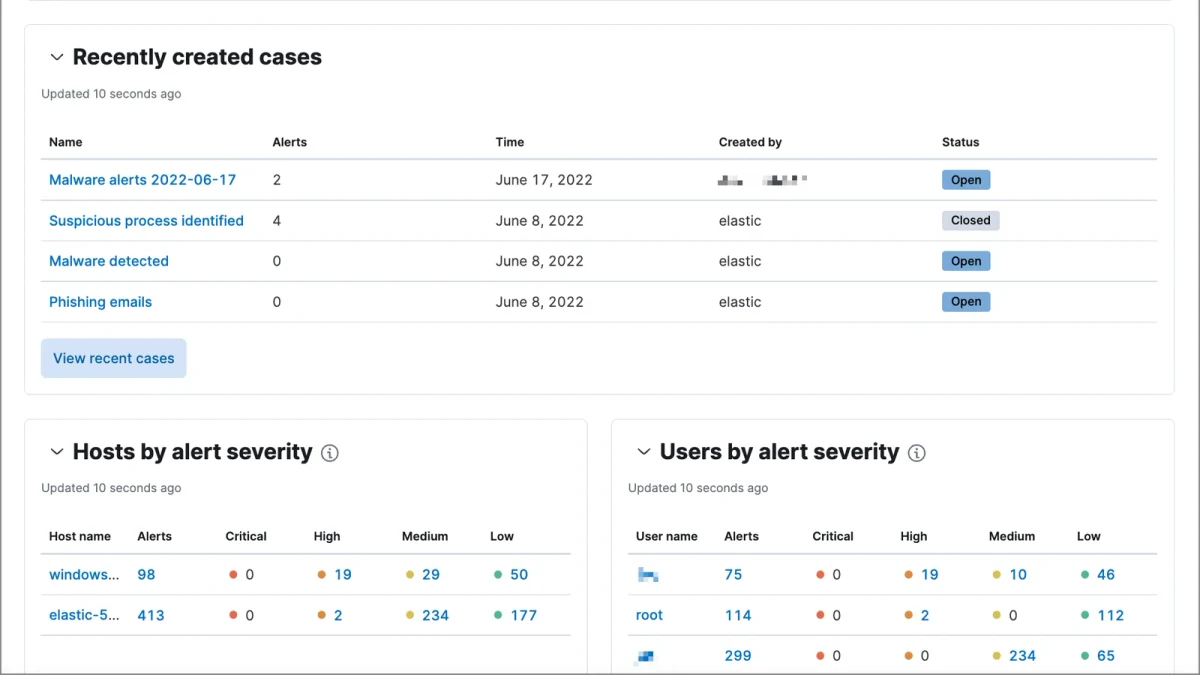
本文介绍使用Python的pyDes库实现DES加密与解密的方法。通过示例代码展示如何配置密钥、偏移量及填充模式,并演示将加密结果转换为Hex字符串或Base64格式输出的具体实现。包含完整的加解密函数定义及调用示例,适用于需要处理DES算法及特定数据格式转换的开发场景。
在Python中生成安全的随机密码是保障系统安全的基础需求。本文对比了伪随机数模块random的安全隐患,详细介绍如何通过标准库secrets生成加密级随机字符串与URL安全密码,并提供基于单词组合的XKCD风格长密码实现方案,帮助开发者快速掌握高安全性密码的生成方法。
从OWASP Top 10的安全风险框架入手,帮助读者理解高频Web应用漏洞的成因、识别方法、验证思路与防护要点,并通过常见误区总结安全开发与测试中的避坑方法。
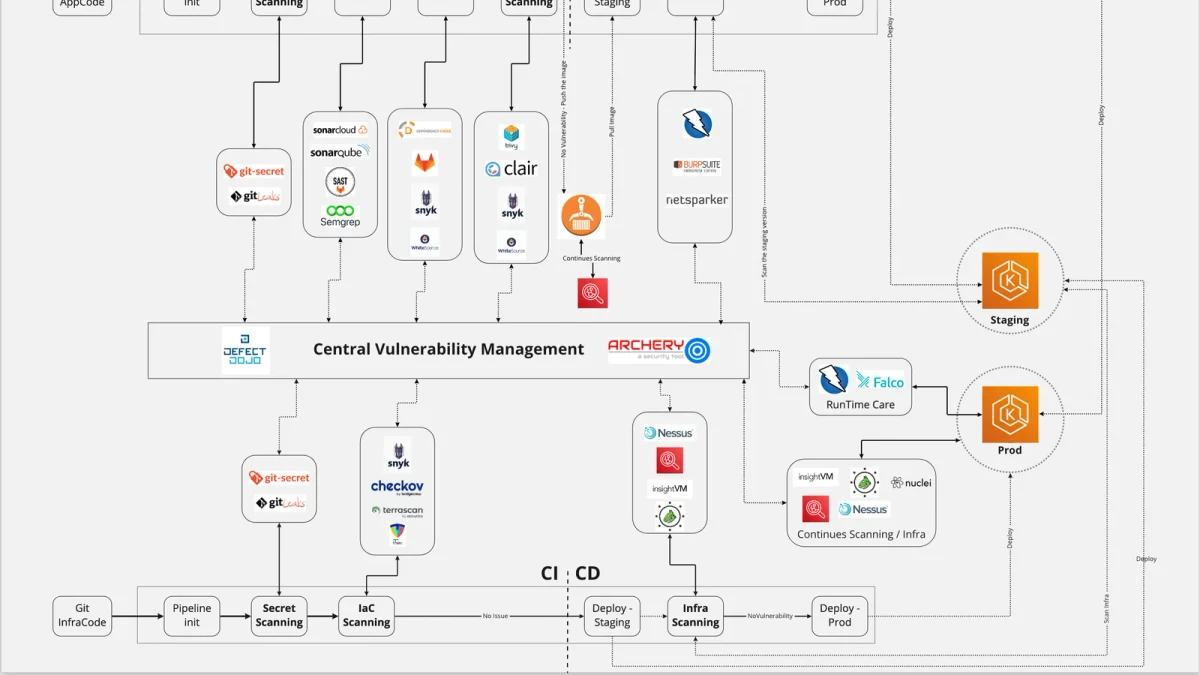
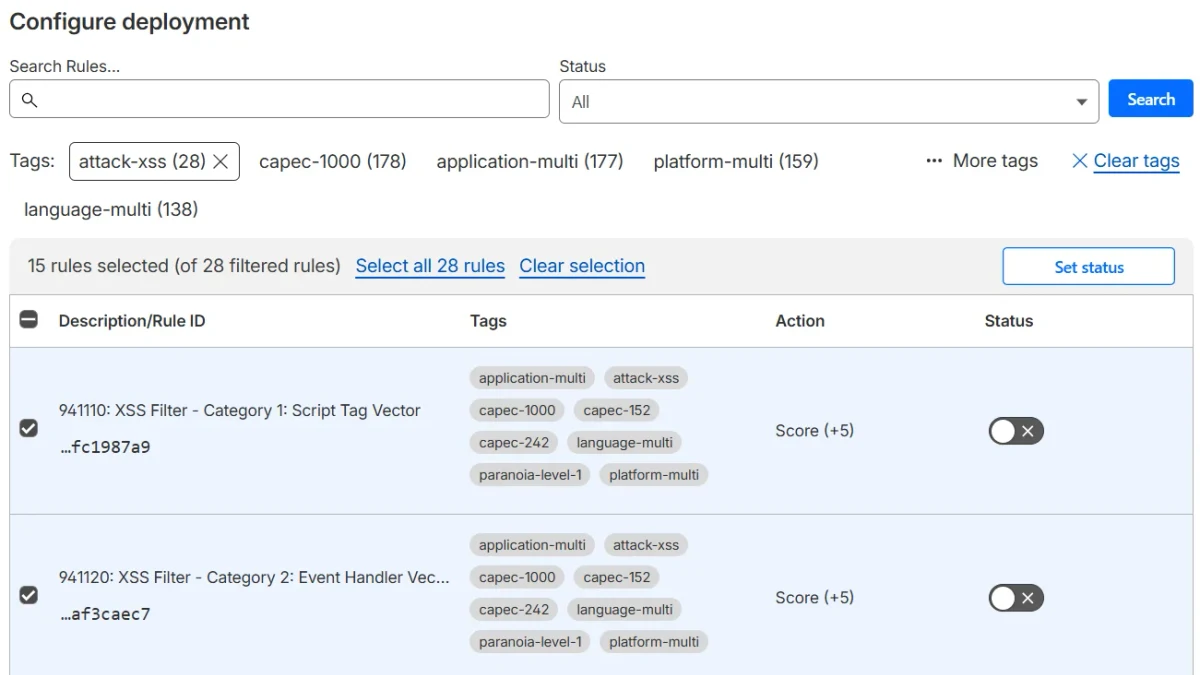
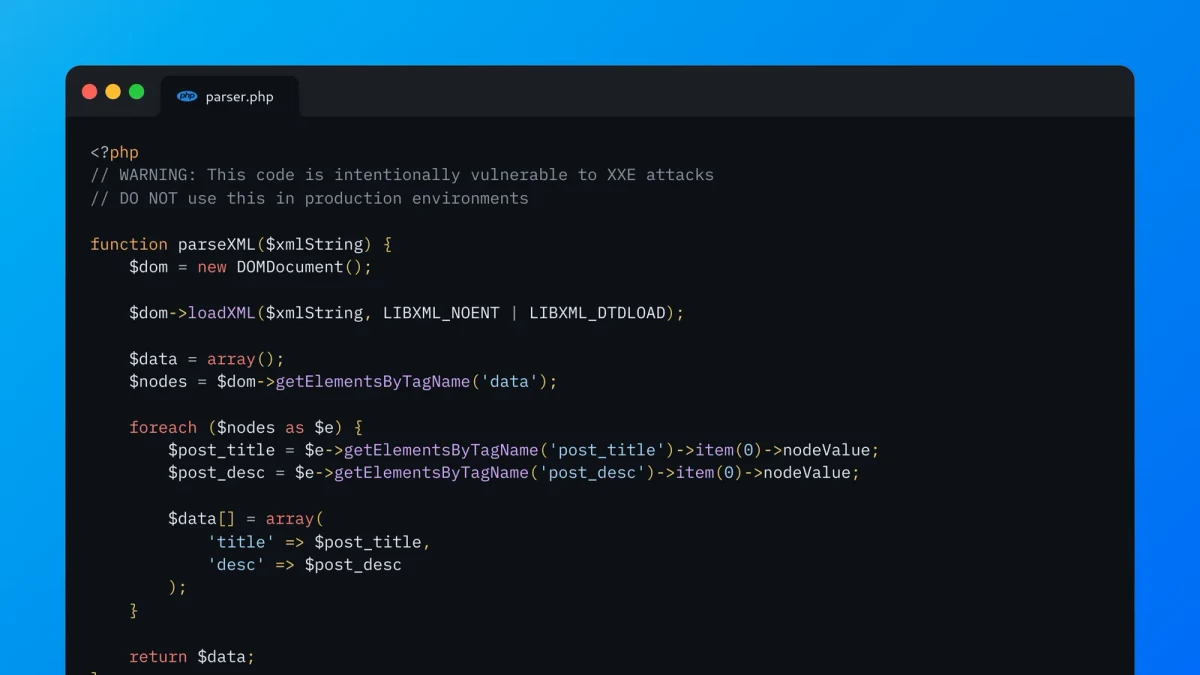
介绍OpenVAS(Greenbone Vulnerability Management)的基本架构与安全使用边界,围绕安装配置、扫描任务、结果验证和常见问题,帮助读者在授权环境中完成一次规范的漏洞扫描。
从云环境安全边界与身份访问控制入手,系统梳理IAM用户、角色、策略和最小权限的配置方法,并通过权限验证、审计与常见误区帮助建立可落地的云安全权限管理体系。