

Django内置加密工具:make_password与check_password用法详解
本文介绍Django框架提供的内置加密工具,重点讲解make_password和check_password函数的使用。通过具体代码示例,演示如何对原始密码进行加密处理以及验证密码是否匹配,帮助开发者快速掌握Django中的基础安全实践。
2026-10-13
6

本文介绍Django框架提供的内置加密工具,重点讲解make_password和check_password函数的使用。通过具体代码示例,演示如何对原始密码进行加密处理以及验证密码是否匹配,帮助开发者快速掌握Django中的基础安全实践。
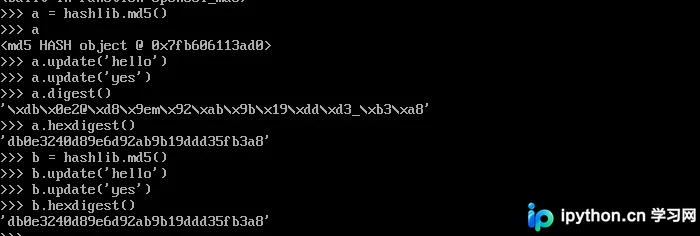
本文深入解析Python标准库hashlib,介绍MD5、SHA系列等常见摘要算法的原理与区别。通过代码示例演示如何创建Hash对象、更新数据并获取摘要值。重点探讨摘要算法在密码存储中的应用,说明其防篡改特性及与加密算法的区别,帮助开发者安全地处理用户凭证。
本文深入解析Python内置的三个核心加密模块:hashlib用于MD5/SHA单向哈希校验,hmac结合密钥实现消息认证,secrets生成密码级安全随机数。通过具体代码示例展示各模块API用法、参数设置及结果输出,帮助开发者掌握数据加密、身份验证及安全令牌生成的最佳实践。
本文详解Flask框架中CSRF保护的实现方法。涵盖CsrfProtect模块的初始化、表单与无表单视图的保护配置、自定义错误处理及AJAX请求头设置。针对常见导入错误导致的Bad Request异常提供排查建议,帮助开发者全面保障Web应用安全。
本文详解Django框架中防御CSRF攻击的核心机制。通过启用默认的CsrfViewMiddleware中间件,并在HTML模板中使用{% csrf_token %}标签生成隐藏域,实现服务器与浏览器的Token比对验证。文章提供了settings.py配置及模板代码示例,帮助开发者快速理解并应用Django的安全防护策略。
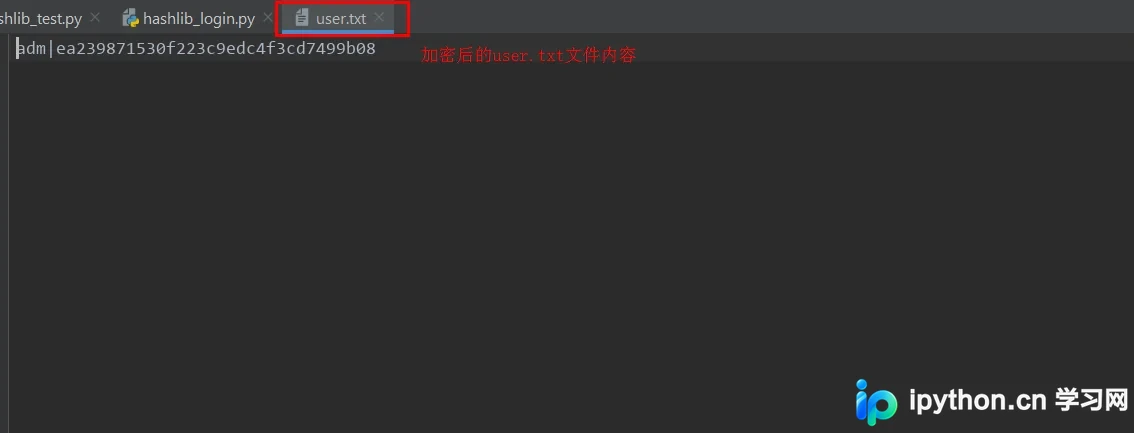
本文详细介绍Python中hashlib模块的用法,涵盖MD5、SHA1至SHA512及SHA3系列算法的加密实现。通过具体代码示例展示各算法的输出结果,并深入解析如何利用hashlib.md5()结合加盐技术实现用户注册与登录验证功能,包含完整的代码逻辑与文件处理细节。
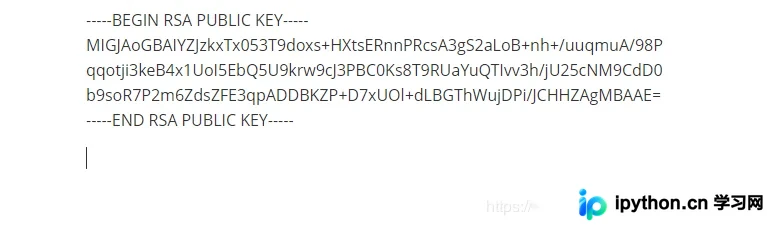
本文详细介绍如何使用Python的rsa库生成密钥对,实现数据的公钥加密私钥解密,以及API接口的私钥签名公钥验签功能。包含完整的安装步骤、核心代码实现及密钥保存方法,帮助开发者快速掌握RSA在Python中的应用。
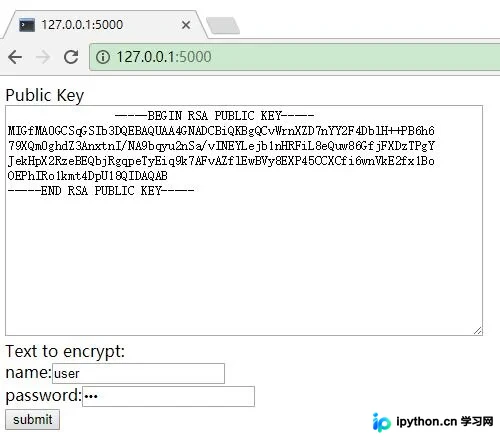
本文详解如何在Flask应用中实现前端RSA加密与后端Python解密。通过PyCryptodome生成密钥对,前端使用jsencrypt.js进行数据加密,后端接收并解密用户凭证,有效防止密码在传输过程中被窃听。
本文详解 Django 插件 django-fernet-fields 的安装与核心用法。通过 EncryptedCharField 等字段实现应用层对称加密,确保密钥不入库。重点说明非确定性加密导致的索引、唯一性约束及查找限制,并提供可空字段的安全处理建议,保障数据库存储安全。
本文介绍Python中文字与Unicode及ASCII码相互转换的方法,并提供基于随机数偏移的简单加密解密实现代码。通过ord和chr函数结合正则表达式解析,演示如何对字符串进行基础加密处理及还原。
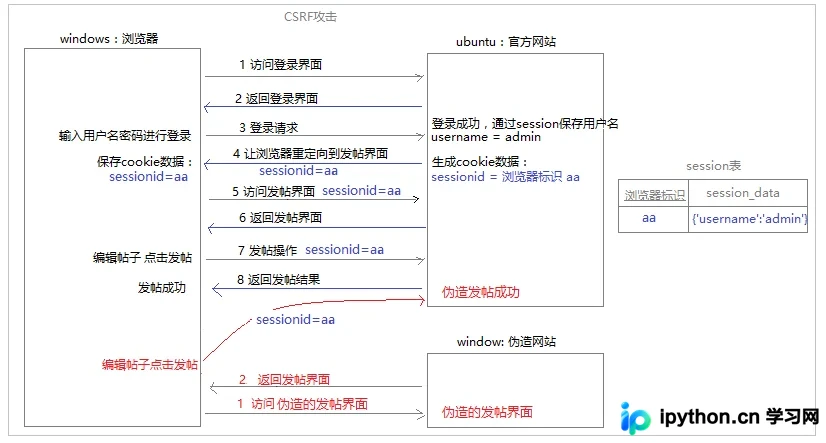
本文深入解析Django框架中的CSRF(跨站请求伪造)防护机制。通过演示攻击流程,说明为何仅靠登录验证不足以防患。重点讲解开启CsrfViewMiddleware、使用{% csrf_token %}标签及POST请求的重要性,并剖析服务器生成隐藏域与Cookie比对的核心原理,帮助开发者构建安全的Web应用。
本文详细讲解如何使用Python对加密RAR文件进行暴力破解。通过itertools模块生成数字字典,结合unrar库与多线程技术加速解密过程。文章分析了zipfile不支持AES及rarfile不抛出异常等技术难点,提供了从字典生成到GUI界面的完整代码示例,旨在帮助开发者掌握压缩包安全测试的基本方法。