Ubuntu 快速安装 PHP 8.2:从 PPA、扩展到 Composer 一次装好
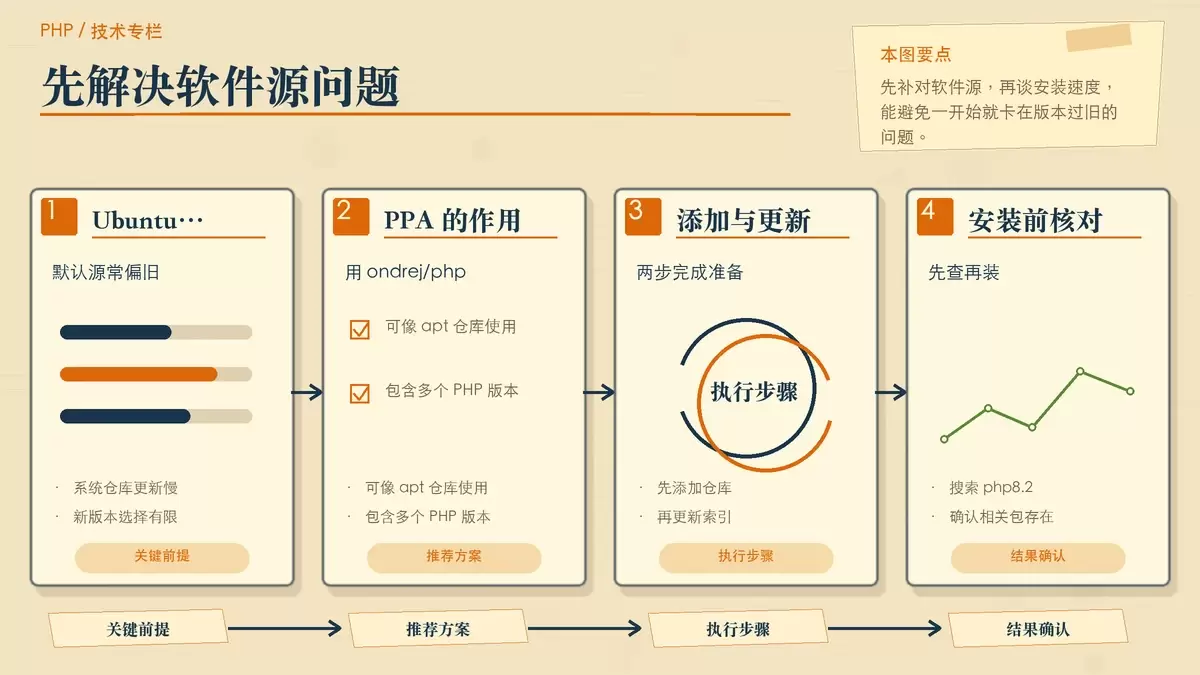
在 Ubuntu 上装 PHP 8.2,其实不必走源码编译这条慢路。本文按实际部署顺序整理了从添加 `ondrej/php` PPA、安装 `php8.2-fpm` 与常用扩展,到配置 Composer 和核对版本的完整流程,命令可直接照用,也能帮助你判断当前系统仓库是否满足版本需求。
2026-08-25
18

在 Ubuntu 上装 PHP 8.2,其实不必走源码编译这条慢路。本文按实际部署顺序整理了从添加 `ondrej/php` PPA、安装 `php8.2-fpm` 与常用扩展,到配置 Composer 和核对版本的完整流程,命令可直接照用,也能帮助你判断当前系统仓库是否满足版本需求。
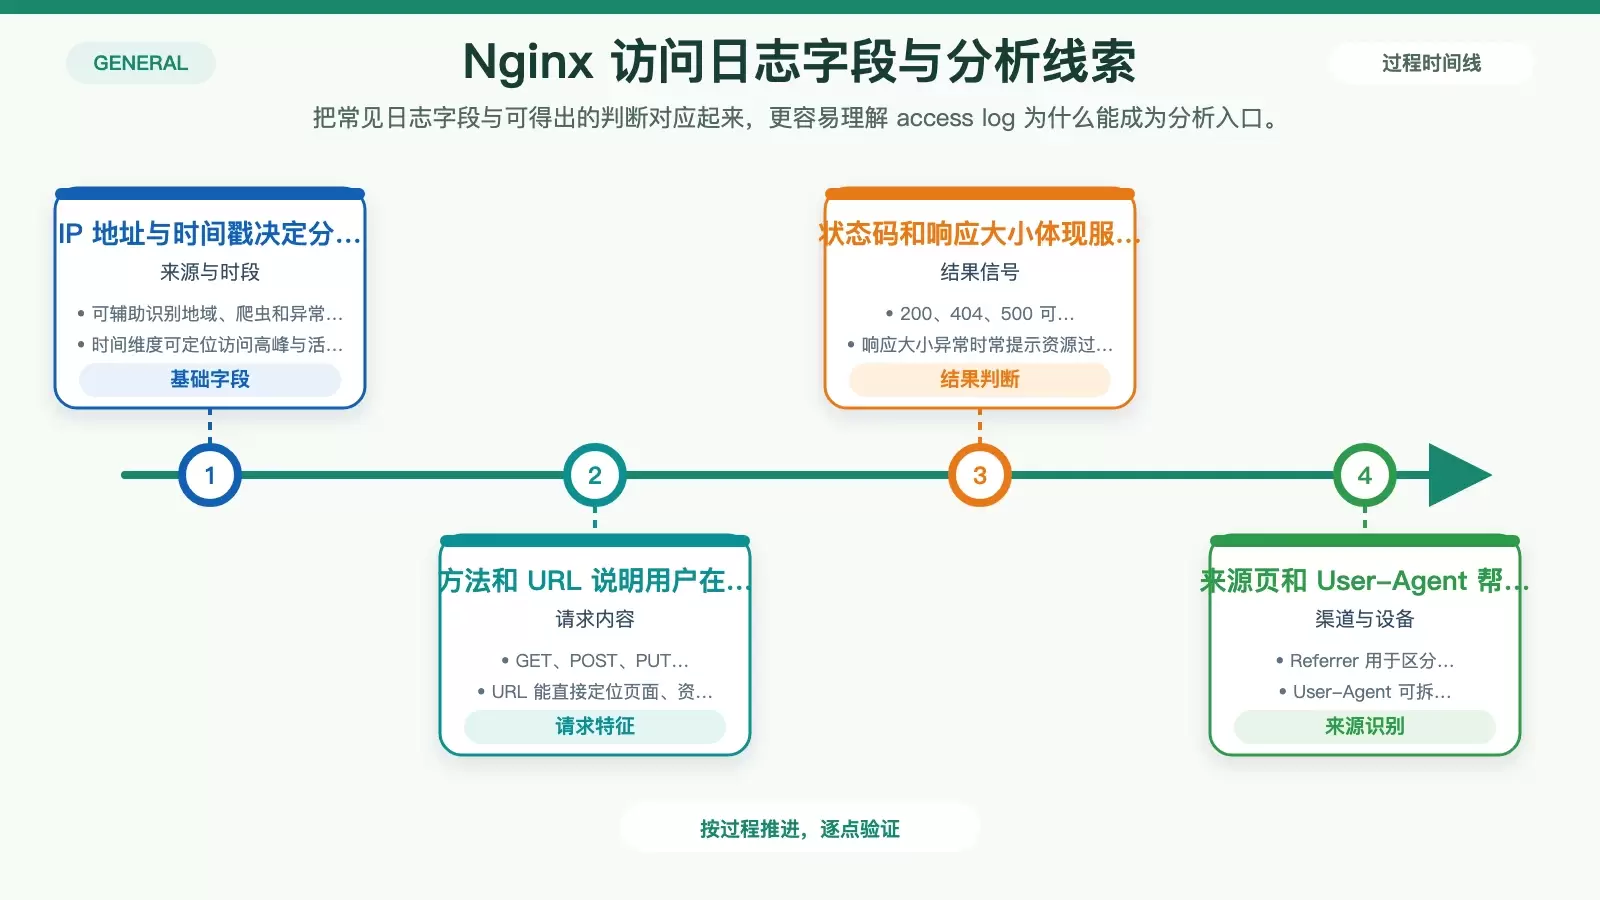
Nginx 访问日志中的“访问模式”,本质上是把每一次请求拆成可分析的数据记录。读懂 IP、时间、URL、状态码、Referrer、User-Agent 等字段后,就能从日志里看出流量来源、热门页面、设备分布、异常请求和潜在性能问题。
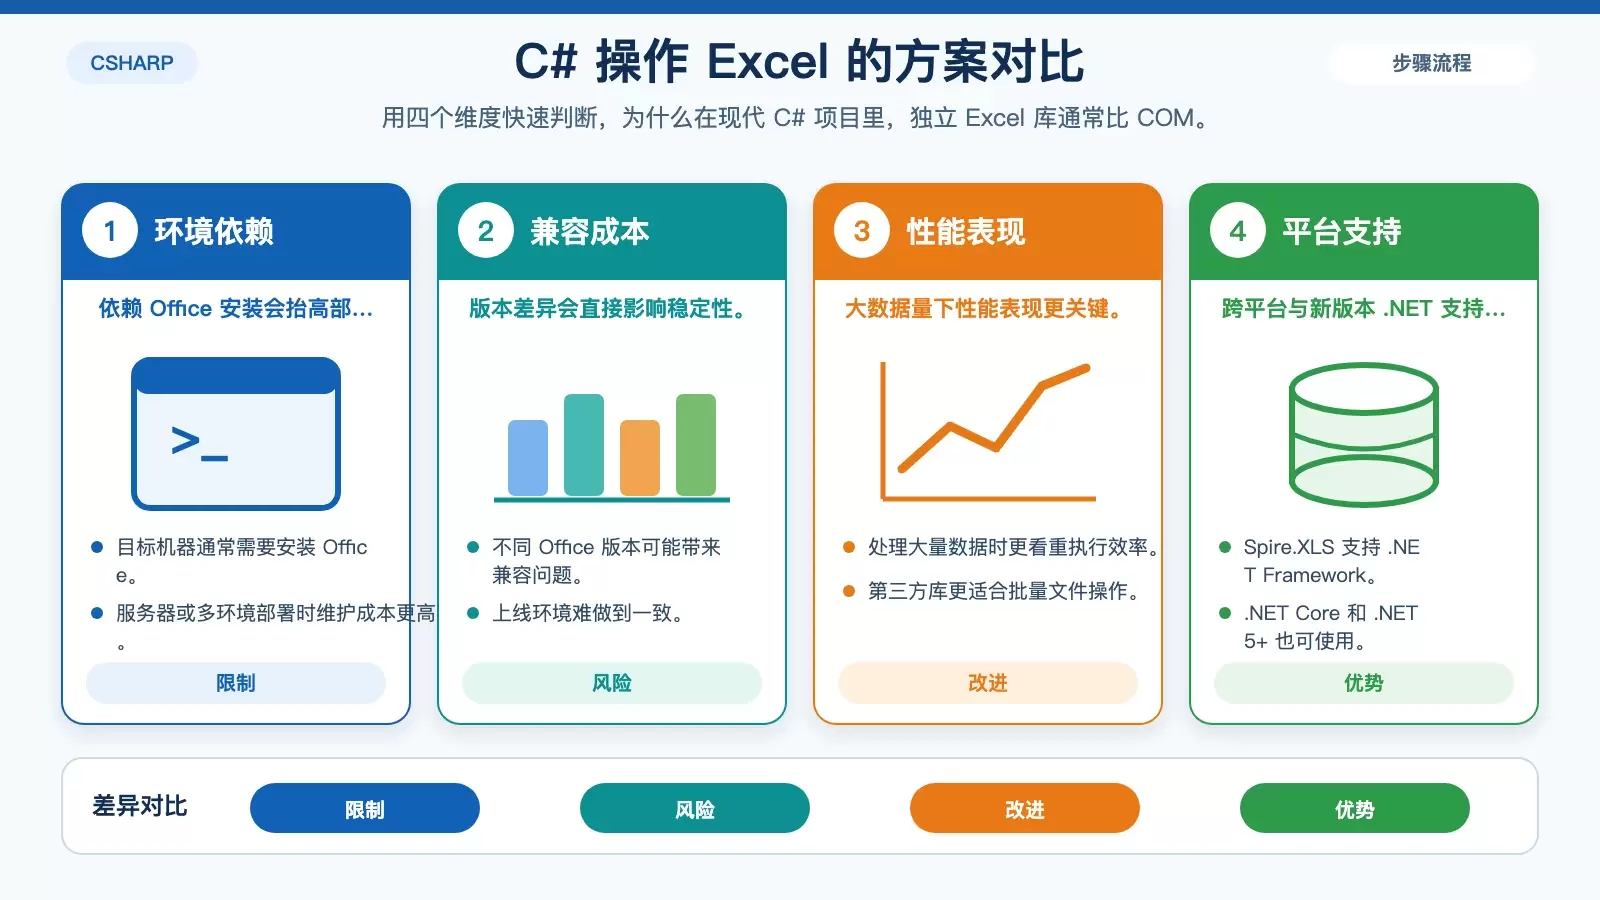
这篇文章围绕 C# 中常见的 Excel 增删改查需求,整理了使用 Spire.XLS for .NET 的实际做法。相比依赖 Office 的 COM Interop,它在部署、性能和跨平台支持上更省事,适合做导入导出、报表生成和批量数据处理。 在 C# 项目里处理 Excel,看似只是文件读写,实际往往牵扯部署环境、性能表现和后续维护成本。
这篇文章围绕 C++ 文件打开状态验证展开,梳理了从 `is_open()`、`good()`、`fail()`、`bad()` 到 C++17 `std::filesystem` 权限与存在性检查的常用做法,并补充了异常处理、`errno` 与日志记录等错误管理思路,适合作为文件 I/O 健壮性处理的入门参考。
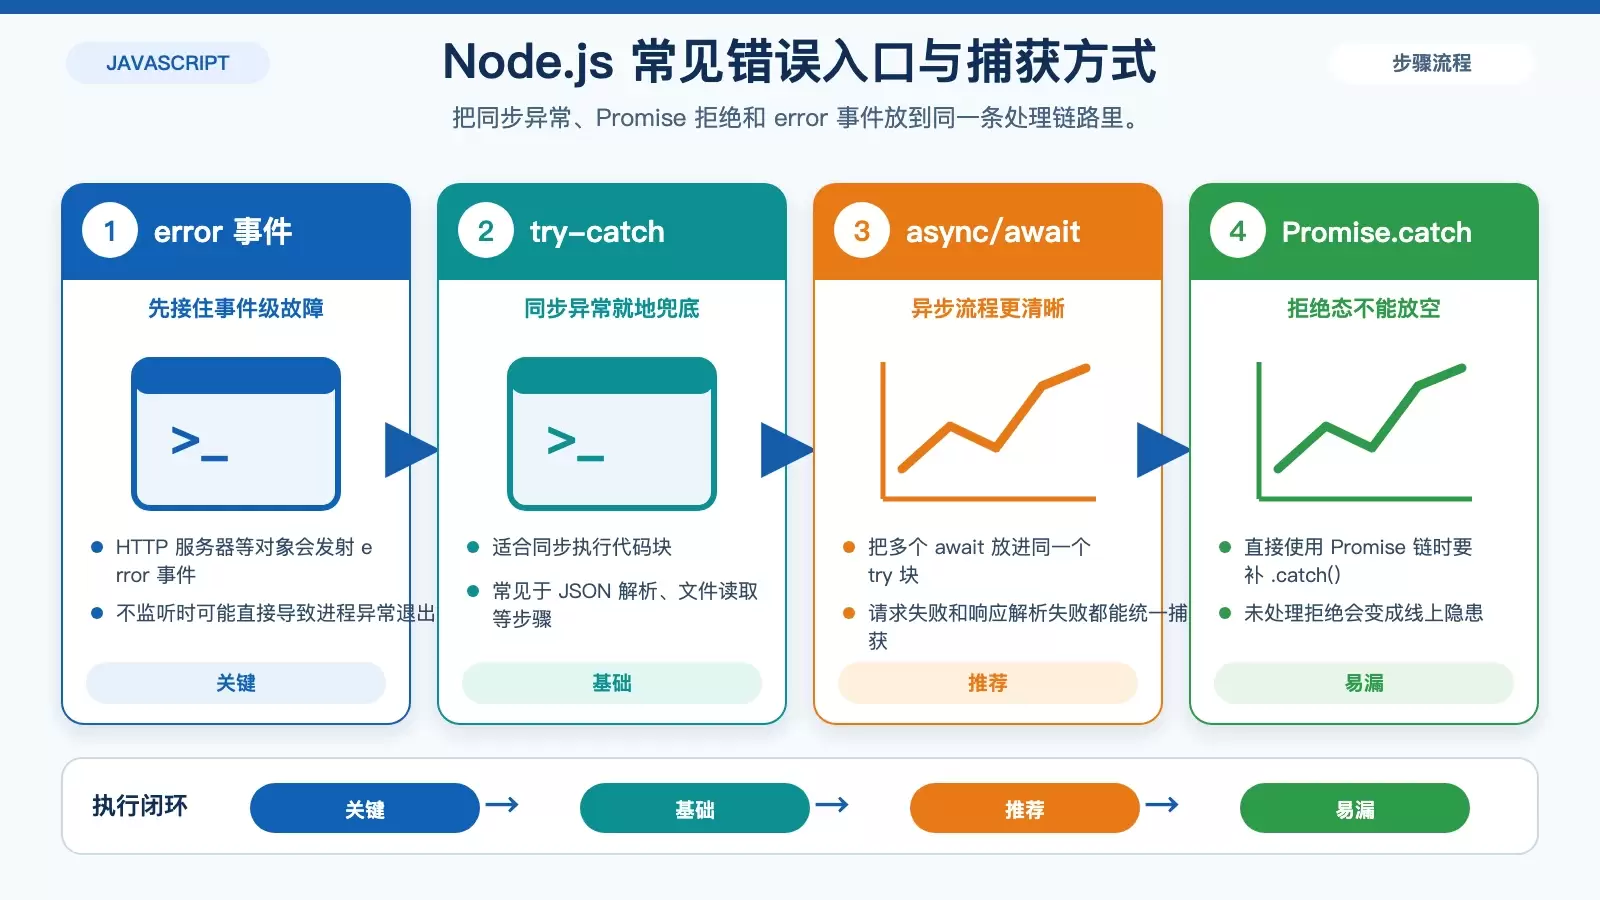
Node.js 部署在 Linux 上后,真正影响稳定性的往往不是单个 bug,而是错误有没有被及时捕获、记录和恢复。本文从事件监听、同步与异步异常处理、日志留存,到 PM2 和 Sentry 这类生产工具,梳理一套更适合线上环境的排错思路。
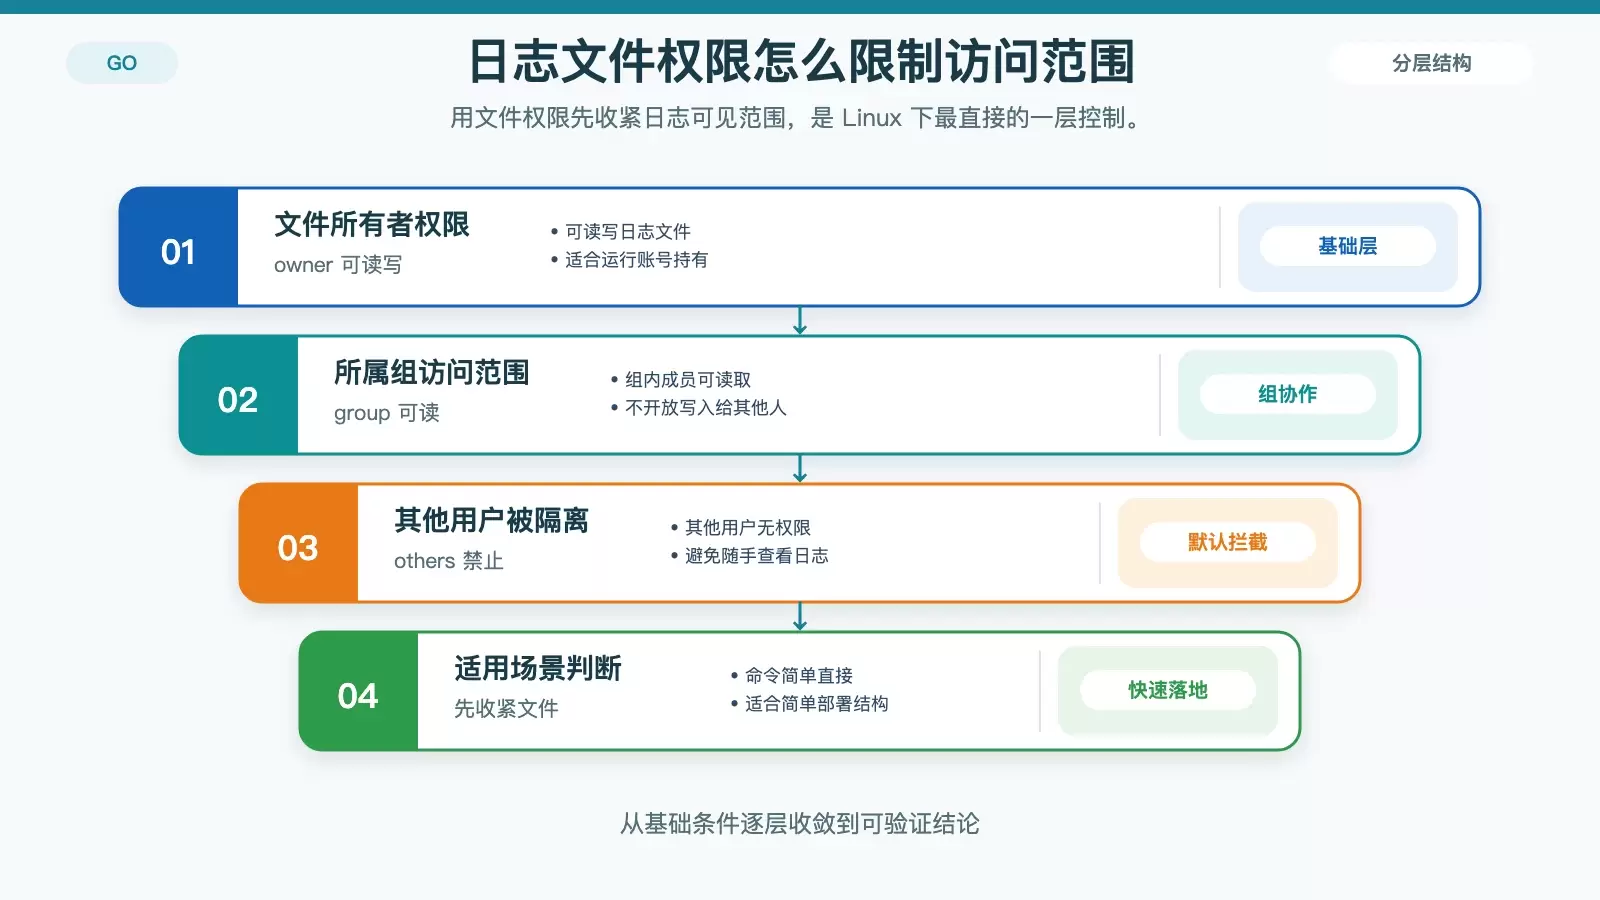
在 Linux 上用 Golang 写日志时,权限控制不能只盯着代码本身,日志文件的归属、可见范围和进程访问边界都需要一起设计。本文从文件权限、日志级别、第三方库到 SELinux/AppArmor 逐步梳理,帮助你按场景选出够用且可落地的方案。
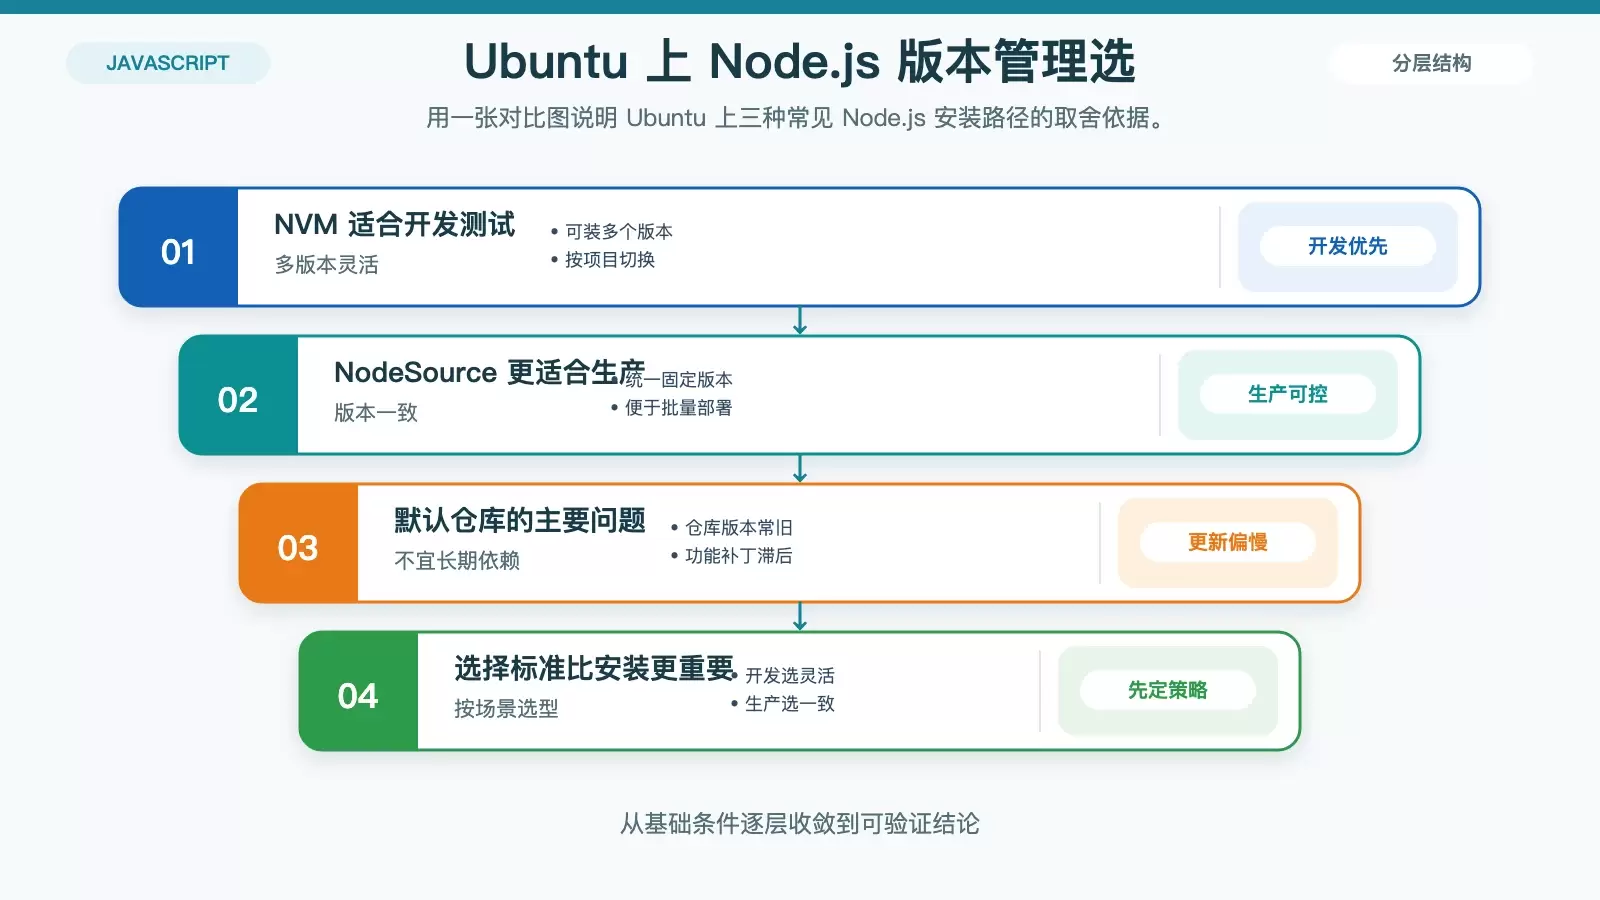
在 Ubuntu 上跑 Node.js,真正影响稳定性的往往不是“能不能启动”,而是版本管理、安全边界、性能调优和上线后的监控维护。本文按这四个环节梳理可落地做法,保留关键命令、配置和代码示例,方便你判断哪些适合开发环境,哪些更适合生产环境。
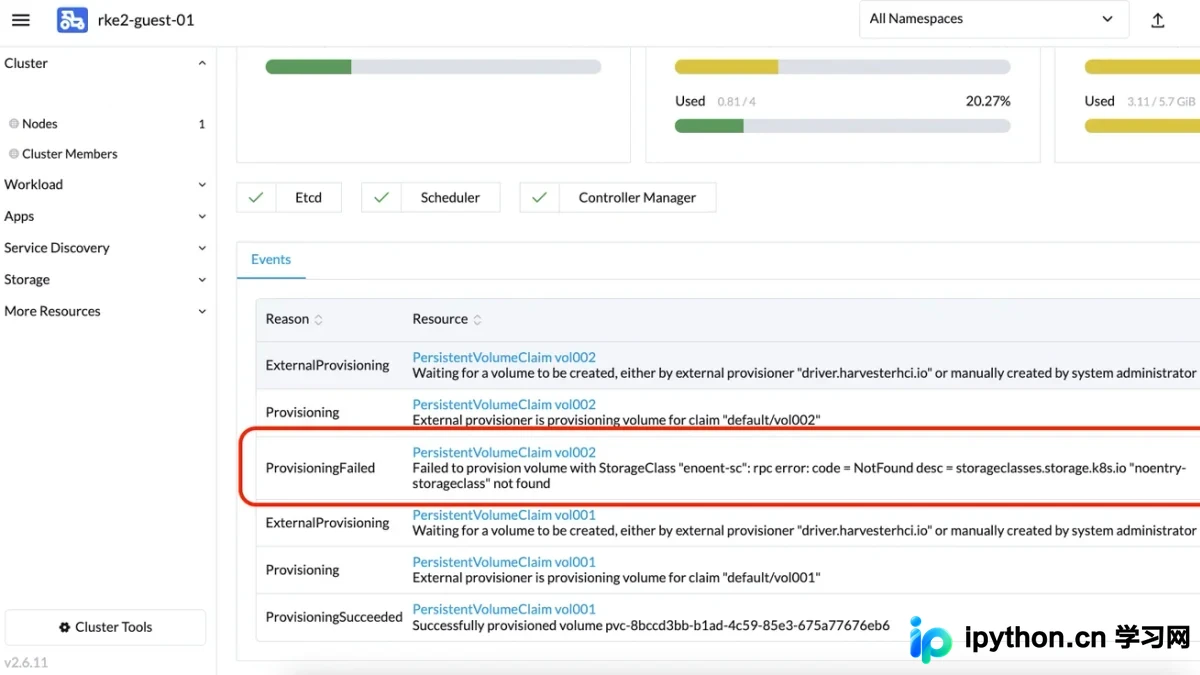
从 StorageClass、PVC 与 PV 的关系入手,梳理动态供给的配置与使用流程,再通过扩容操作、状态验证和常见故障排查,帮助读者建立一套可落地的 Kubernetes 持久化存储管理方法。重点覆盖动态供给、PVC 扩容、验证与避坑。
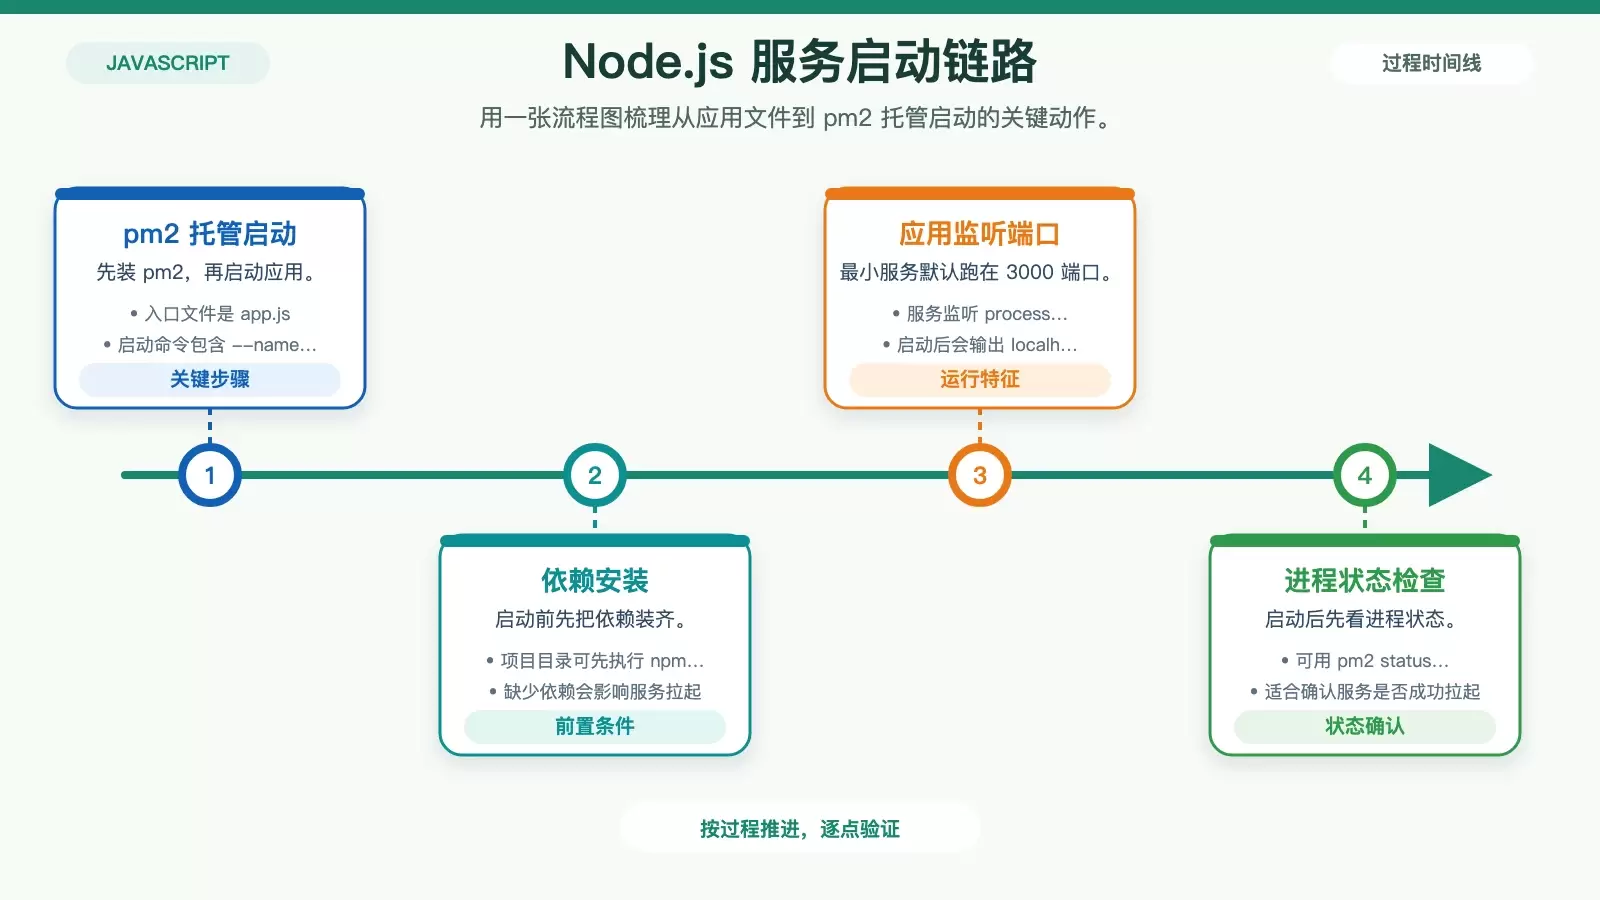
这篇文章把“CentOS 上如何把 Node.js 服务跑起来”整理成一套更适合直接照做的流程:先确认 Node.js 环境,再创建示例服务,随后用 pm2 启动、查看状态并设置开机自启。文中保留原始命令和示例代码,适合快速部署入门服务。
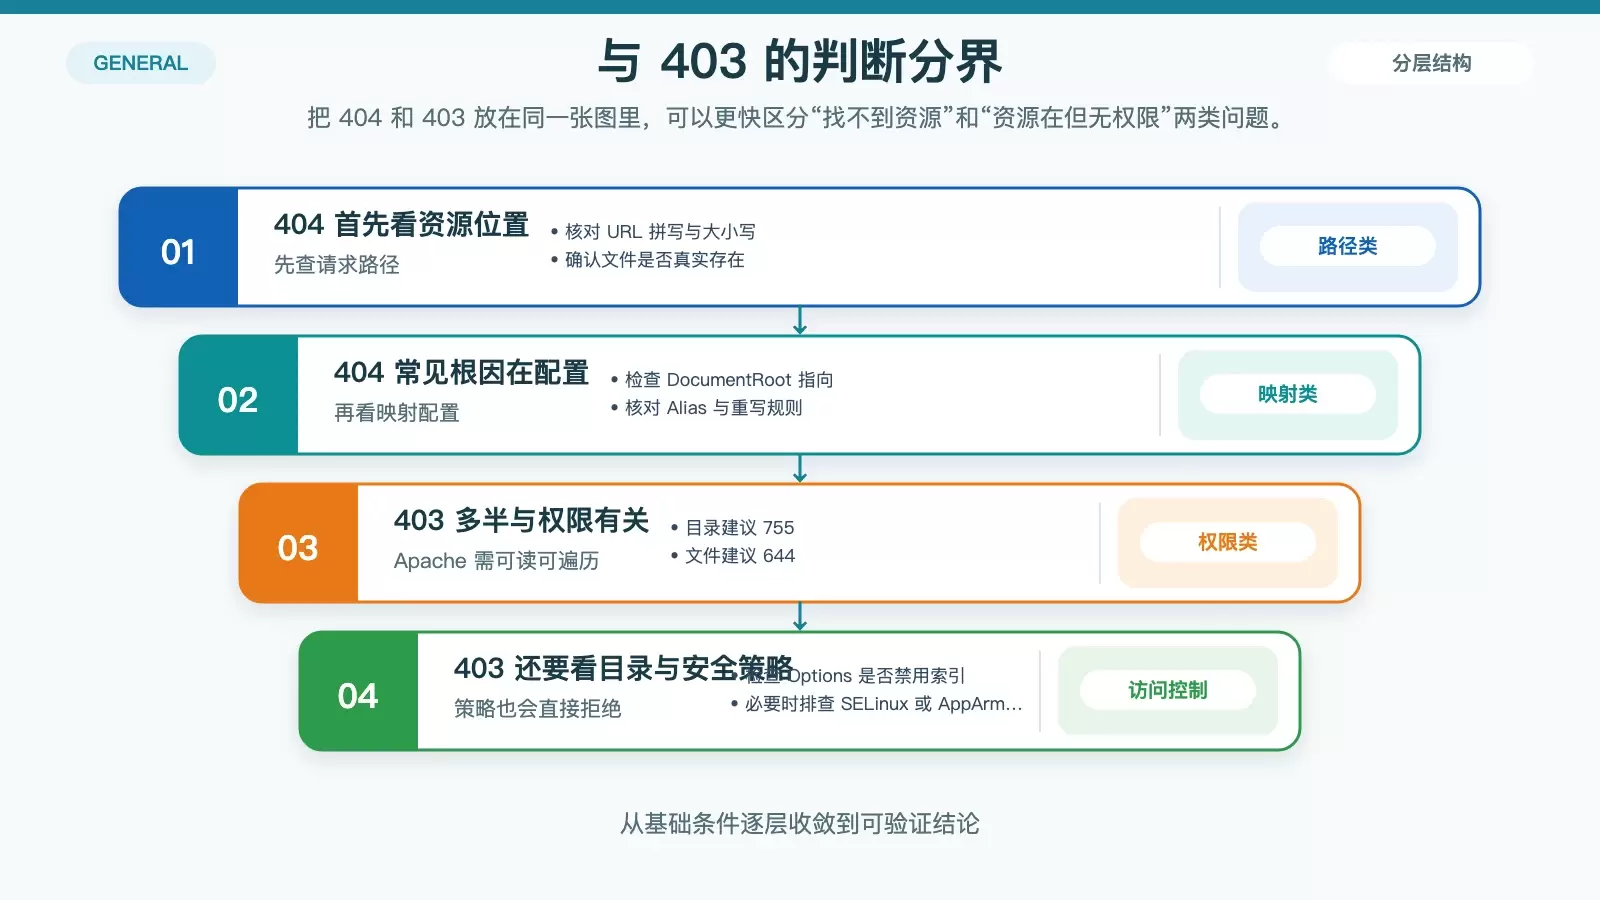
Apache 的错误日志里,404、403、500、401 以及配置、权限、模块、证书相关报错最常见,但同一个状态码背后往往对应不同根因。本文按“日志表现、常见原因、排查思路”重组这些高频问题,方便你在看见报错时更快判断该查 URL、配置、权限、模块还是 SSL 文件。
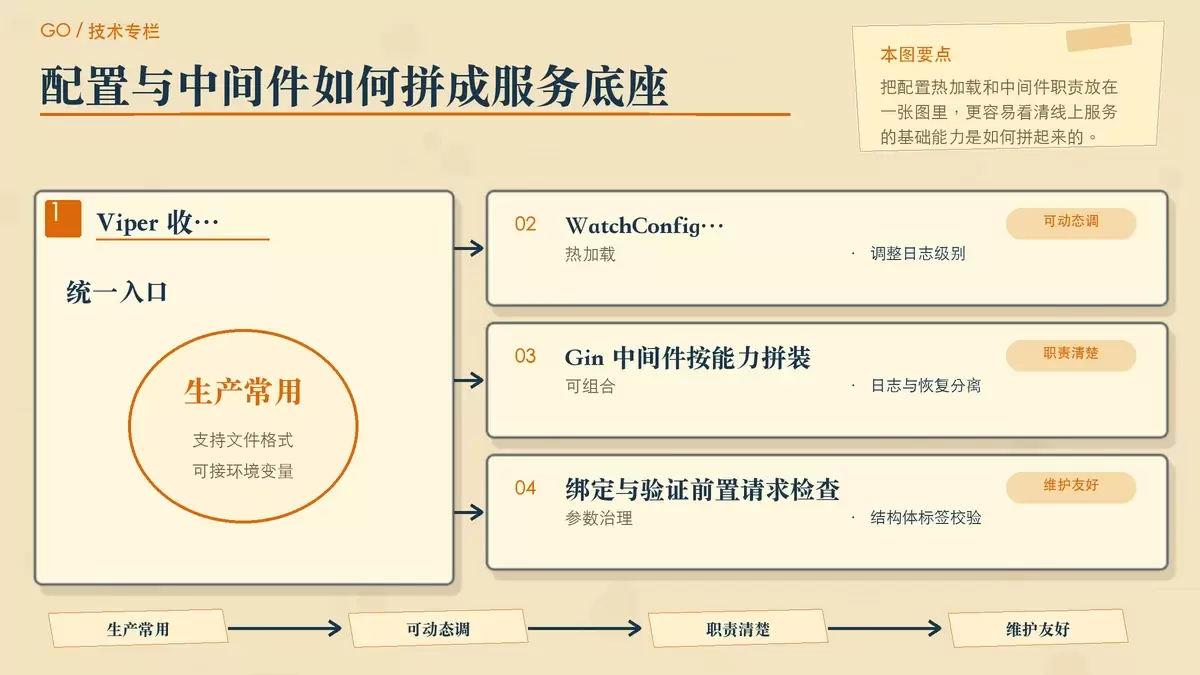
这篇文章把一套常见的 Go 后端技术栈按“项目里到底要解决什么问题”重新拆开,覆盖配置、CLI、Web、数据库、测试、日志和代码质量七个环节。每一部分都保留原文提到的工具特性、替代方案与关键代码,方便你按项目规模、部署方式和团队习惯判断该怎么组合。
从“攻击者如何进入”到“系统如何防住、如何验证防御是否有效”,用通俗且可操作的方式梳理网络安全核心知识。内容覆盖钓鱼与账号攻击、漏洞与注入、恶意软件及拒绝服务等常见威胁,并结合纵深防御、最小权限、补丁管理、输入验证、日志监控等机制,帮助读者建立完整的安全防护思路。