


文件能否成功打开,往往决定了后续读写逻辑是否可靠。很多 C++ 程序并不是输在读写本身,而是输在“文件其实没准备好”这一步:路径不存在、权限不足、模式不对,都会让程序在运行时留下隐患。下面就按“基础检查、状态验证、错误管理”三层来梳理,帮助你判断什么时候该用流状态判断,什么时候该引入 `std::filesystem`,以及如何把错误信息保留下来用于排查。
先理解 C++ 文件处理的基础对象
常用文件流类有哪些
C++ 标准库提供了几种最常见的文件流类型,不同场景下职责明确:
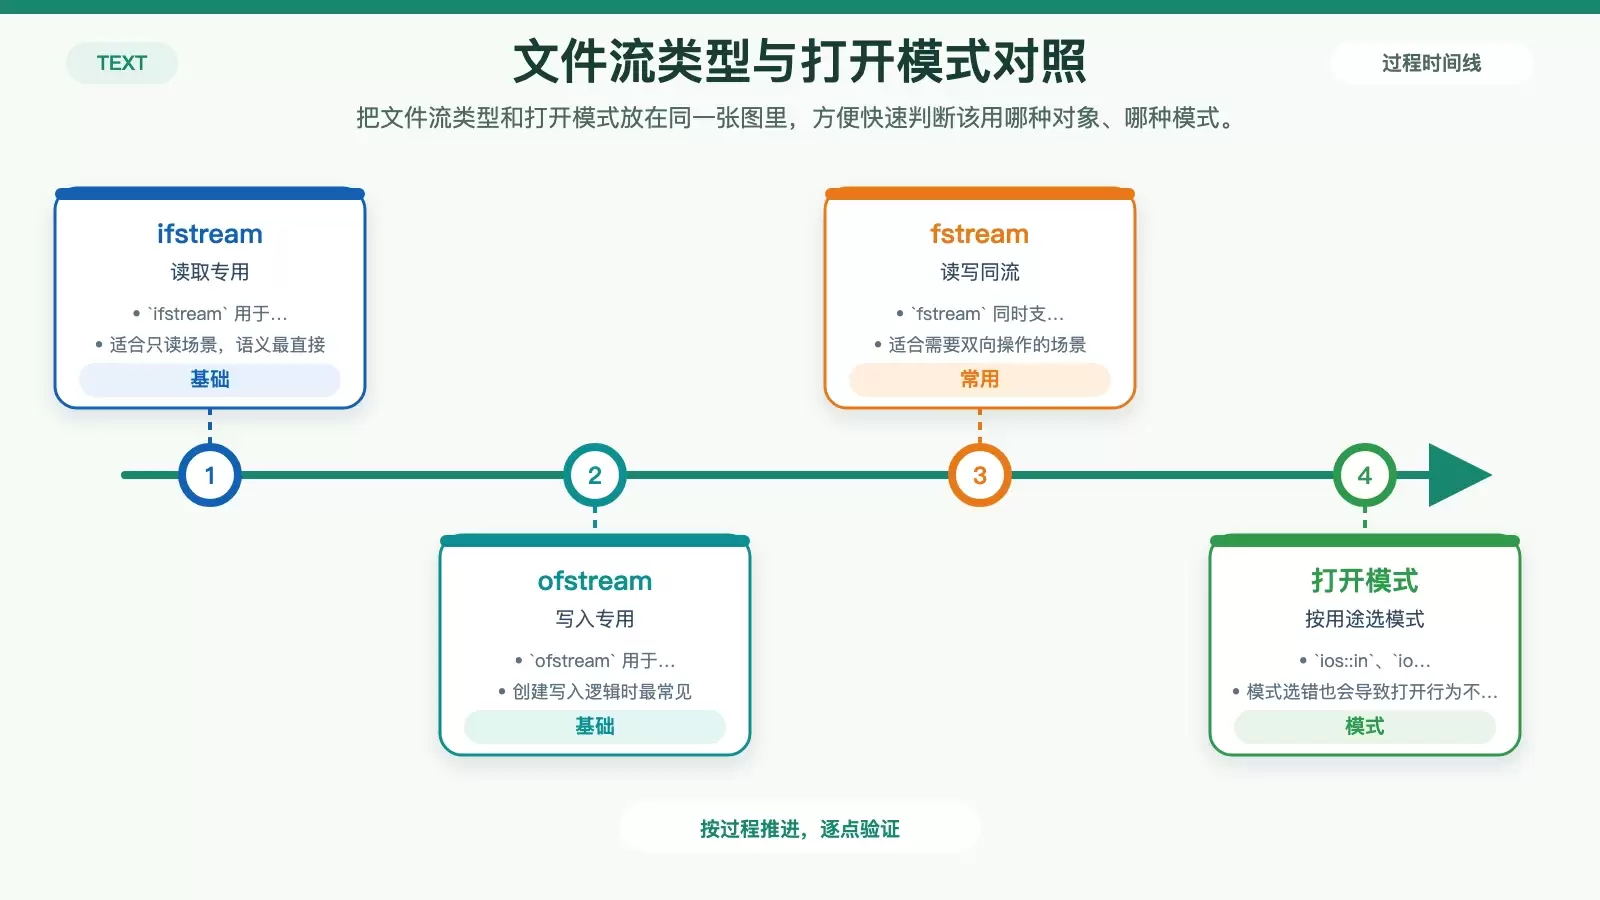
| 类 | 用途 | 描述 |
|---|---|---|
ifstream |
输入文件流 | 从文件读取数据 |
ofstream |
输出文件流 | 向文件写入数据 |
fstream |
文件流 | 读取和写入文件 |
如果只是读取内容,优先用 ifstream;只写入时使用 ofstream;读写都需要时再使用 fstream。这样代码意图更清晰,也更容易排查问题。
打开文件后,第一步先检查状态
最基础也最重要的一步,就是在文件打开后立即确认是否成功。下面这段代码保留了最典型的写法:
#include <fstream>
#include <iostream>

int main() {
    // 打开文件用于写入
    std::ofstream outputFile("example.txt");

    // 检查文件是否成功打开
    if (!outputFile.is_open()) {
        std::cerr << "Error opening file!" << std::endl;
        return 1;
    }

    // 向文件写入内容
    outputFile << "Hello, LabEx!" << std::endl;

    // 关闭文件
    outputFile.close();

    return 0;
}
这类判断适合放在所有文件操作入口。无论读文件还是写文件,都不要默认“构造成功就能正常工作”。
文件打开模式怎么选
很多“打不开文件”问题,本质上不是路径错了,而是打开模式和操作目的不一致。原文提到的几种常见模式包括:
ios::in:打开用于输入操作。ios::out:打开用于输出操作。ios::app:追加到文件末尾。ios::binary:以二进制模式打开。
例如,文本写入通常只需要 ios::out,而日志追加更适合 ios::app。如果处理图片、音频或其他非文本内容,则应考虑 ios::binary。
验证文件打开状态时,应该检查什么
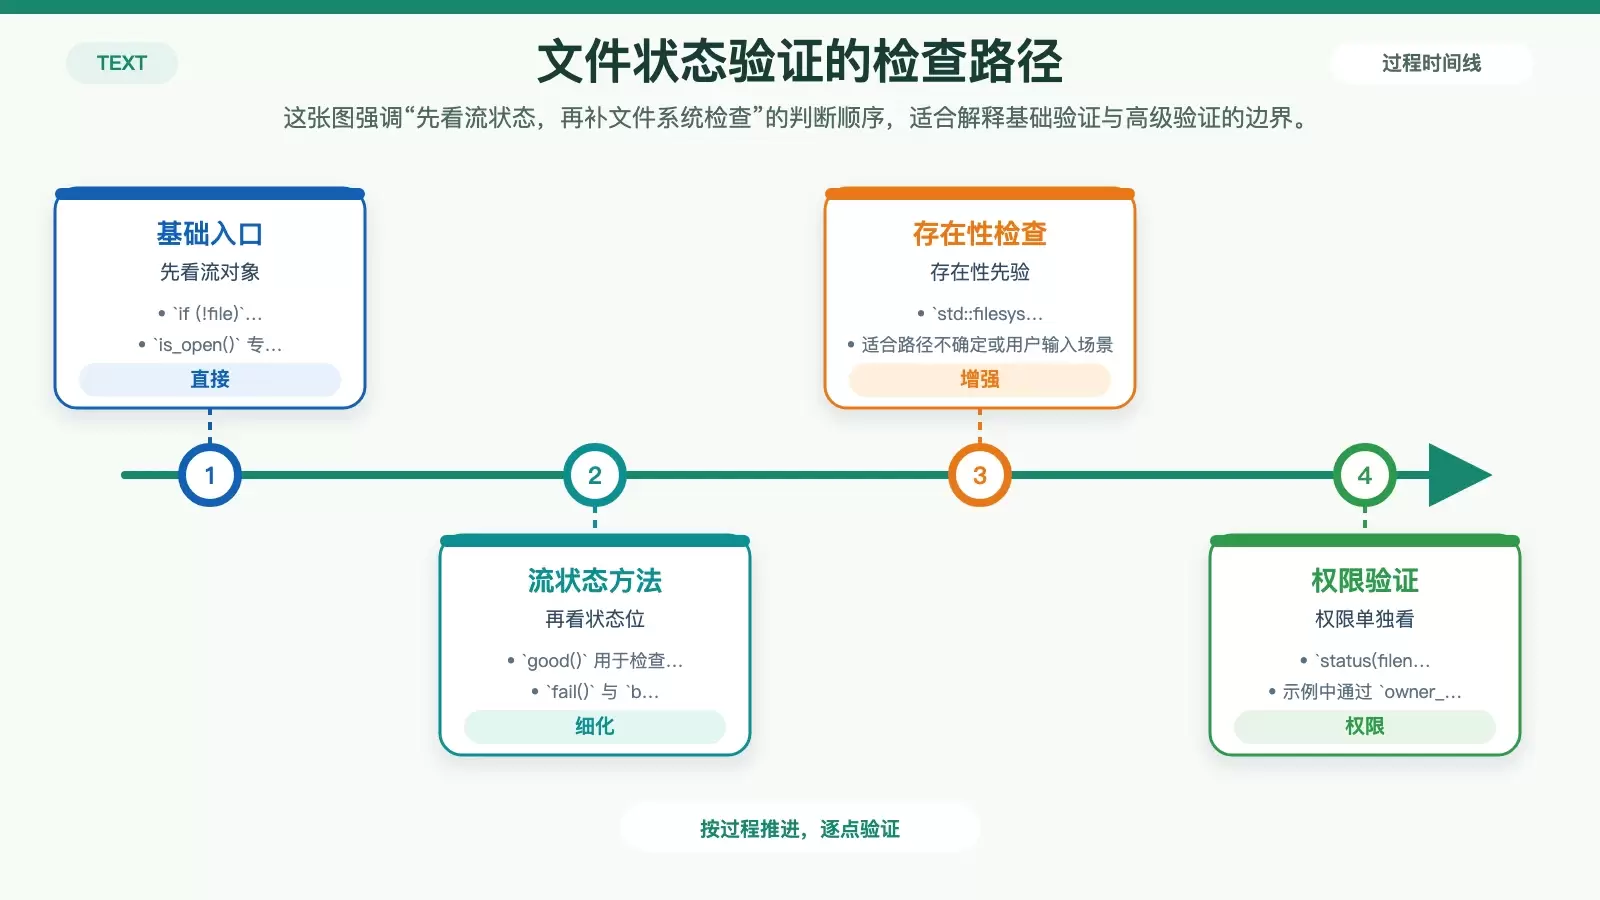
最直接的方法:检查流状态
如果你只想快速确认“文件是否已经打开”,那么流对象本身就能给出结果:
#include <fstream>
#include <iostream>

void checkFileStatus(const std::string& filename) {
    std::ifstream file(filename);

    // 多种状态检查方法
    if (!file) {
        std::cerr << "文件无法打开" << std::endl;
    }

    if (file.is_open()) {
        std::cout << "文件成功打开" << std::endl;
    }
}
这里有两个常见入口:
if (!file):适合快速判断当前流是否处于可用状态。file.is_open():专门判断文件流是否已经打开。
在简单场景中,这两种方式已经足够覆盖大多数需求。
`is_open()`、`good()`、`fail()`、`bad()` 分别表示什么
如果要更细致地判断失败原因,可以继续看流状态接口:
| 方法 | 用途 | 返回类型 |
|---|---|---|
is_open() |
检查文件流是否打开 | bool |
good() |
检查整体流状态 | bool |
fail() |
检测逻辑错误 | bool |
bad() |
检测严重错误 | bool |
可以这样理解:
is_open()回答的是“文件句柄是否已建立”。good()回答的是“当前流整体是否健康”。fail()更偏向操作失败或格式不符合预期。bad()则通常意味着更严重的底层错误。
因此,验证“能不能打开”时先看 is_open() 或 !file;验证“后续读写是不是还能继续”时,再结合 good()、fail()、bad()。
仅靠流对象不够时,再加上 `std::filesystem`
如果你需要在打开前就先确认文件是否存在、权限是否满足,那么 C++17 的 std::filesystem 更合适。原文示例代码如下:
#include <fstream>
#include <filesystem>
#include <iostream>

bool verifyFileStatus(const std::string& filename) {
    // 检查文件是否存在
    if (!std::filesystem::exists(filename)) {
        std::cerr << "文件不存在" << std::endl;
        return false;
    }

    // 检查文件权限
    std::filesystem::perms p = std::filesystem::status(filename).permissions();

    bool isReadable = (p & std::filesystem::perms::owner_read)!=
                       std::filesystem::perms::none;

    return isReadable;
}

int main() {
    std::string filename = "/path/to/file.txt";

    // LabEx提示:在操作前始终验证文件状态
    if (verifyFileStatus(filename)) {
        std::ifstream file(filename);
        // 继续进行文件操作
    }

    return 0;
}
这类做法适合以下场景:
- 文件路径来自用户输入,存在较高不确定性。
- 程序运行在 Linux 环境,需要显式考虑权限位。
- 文件操作失败后,希望更早定位是“文件不存在”还是“无读取权限”。
文件打不开时,错误处理要做到哪一步
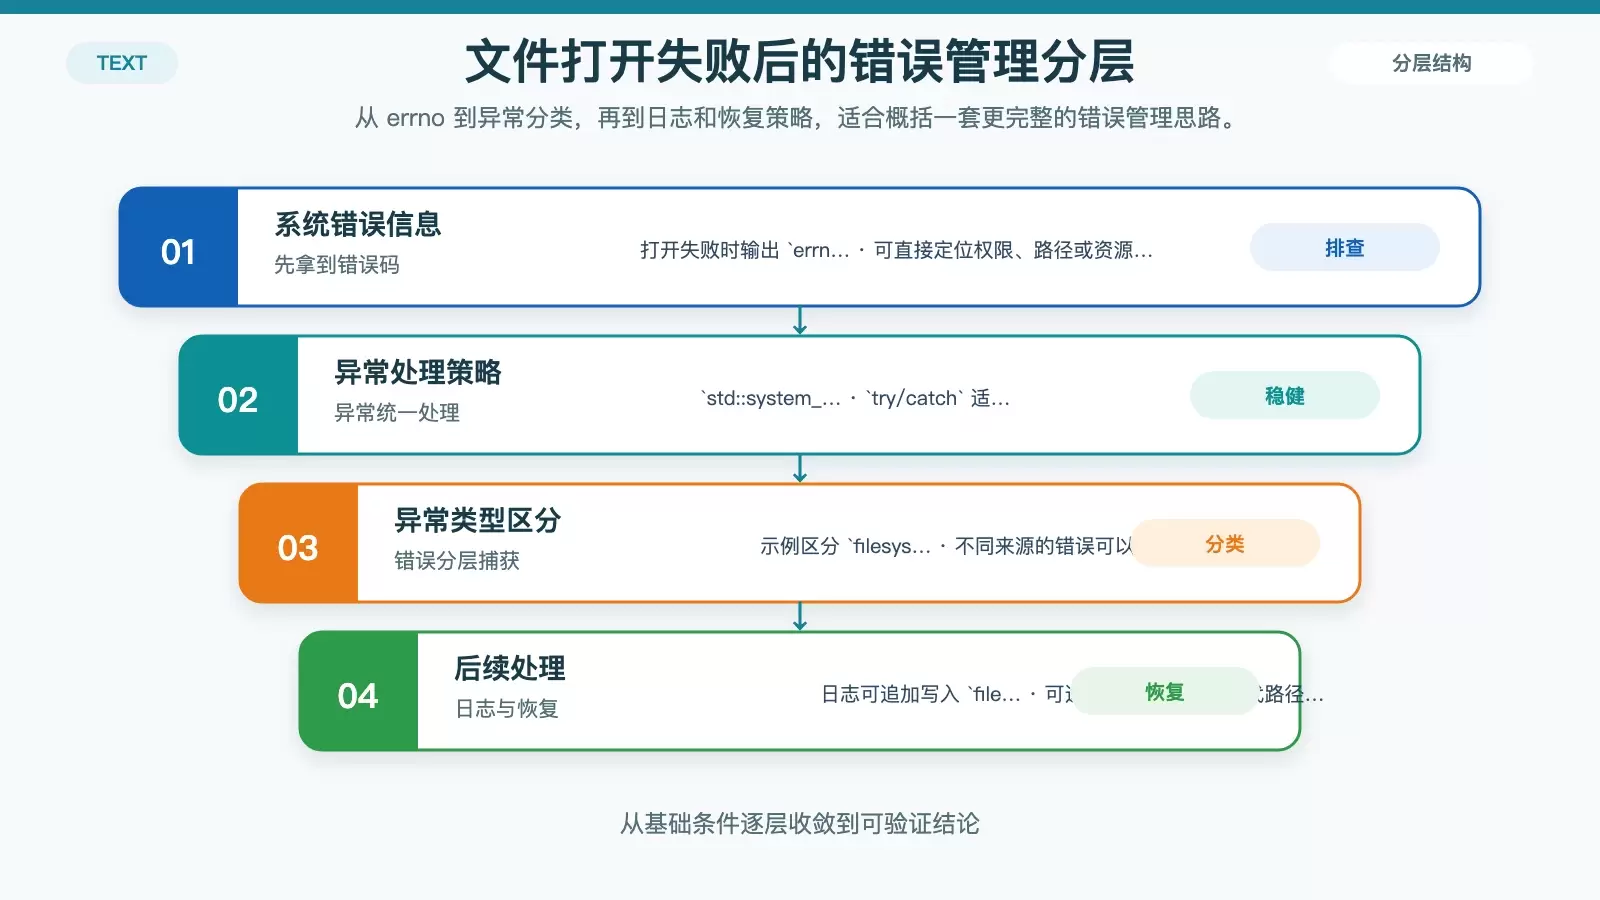
先给出可排查的错误信息
很多教程只写“打开失败”,但在真实项目里,这种提示几乎没有帮助。更实用的做法,是把错误码和错误描述一起输出:
std::ifstream file;
file.open("example.txt");

if (!file) {
    // 详细的错误处理
    std::cerr << "错误代码:" << errno << std::endl;
    std::cerr << "错误描述:" << strerror(errno) << std::endl;
    return false;
}
这样当问题来自权限、路径、资源限制或系统层面时,排查效率会明显更高。
需要更稳健时,用异常和系统错误对象统一处理
当文件操作已经是业务流程的一部分,单个 if (!file) 往往不够。原文给出了一种更完整的错误处理模式:
#include <fstream>
#include <iostream>
#include <system_error>
#include <filesystem>

class FileErrorHandler {
public:
    static bool safeFileOperation(const std::string& filename) {
        try {
            // 检查文件是否存在
            if (!std::filesystem::exists(filename)) {
                throw std::runtime_error("文件不存在");
            }

            // 尝试打开文件
            std::ifstream file(filename);

            // 详细的错误检查
            if (!file) {
                throw std::system_error(
                    errno,
                    std::system_category(),
                    "无法打开文件"
                );
            }

            // LabEx提示:执行安全的文件操作
            return true;
        }
        catch (const std::filesystem::filesystem_error& e) {
            std::cerr << "文件系统错误:" << e.what() << std::endl;
            return false;
        }
        catch (const std::system_error& e) {
            std::cerr << "系统错误:"
                      << e.code() << " - "
                      << e.what() << std::endl;
            return false;
        }
        catch (const std::exception& e) {
            std::cerr << "一般错误:" << e.what() << std::endl;
            return false;
        }
    }
};

int main() {
    std::string filename = "/path/to/example.txt";

    if (!FileErrorHandler::safeFileOperation(filename)) {
        std::cerr << "关键文件操作失败" << std::endl;
        return 1;
    }

    return 0;
}
这一套适合关键路径:先用 std::filesystem::exists() 做前置检查,再用 std::system_error 保留系统错误上下文,最后分层捕获不同异常来源。
日志记录和恢复策略,决定问题能否复现
除了当场报错,更重要的是把错误留下来,方便后续回放和分析。原文的日志函数很适合做最小实现:
void logFileError(const std::string& filename,
                  const std::string& errorMessage) {
    std::ofstream logFile("file_errors.log", std::ios::app);
    if (logFile) {
        logFile << "时间戳:" << std::time(nullptr)
                << " 文件:" << filename
                << " 错误:" << errorMessage << std::endl;
    }
}
在此基础上,可以继续扩展几类常见恢复思路:
- 实现重试机制,处理偶发性的可恢复错误。
- 提供替代文件路径,减少单一路径失效带来的影响。
- 在严重错误下优雅降级,保证程序基本可用。
- 输出友好的错误消息,方便用户理解问题来源。
原文提到的常见错误场景也值得提前纳入设计:文件未找到、权限被拒绝、磁盘已满、意外格式,这些都可能让“文件打开失败”表现出完全不同的后果。
一套更实用的文件状态验证建议
如果把全文内容压缩成可执行的实践原则,大致可以归纳为下面几条:
- 文件一打开就检查状态,至少做一次
is_open()或!file判断。 - 需要更高可靠性时,同时检查存在性、权限和流状态,不要只依赖单一接口。
- 根据实际用途选择合适的打开模式,如
ios::app、ios::binary等。 - 在 Linux 或其他系统环境中,明确考虑权限与平台差异。
- 对关键文件操作输出详细错误信息,必要时结合
errno、strerror(errno)和std::system_error。 - 记录关键错误日志,为后续定位和恢复策略提供依据。
简单来说,判断文件能不能打开,只靠一次布尔判断往往不够;真正稳健的实现,应该把“是否存在、是否有权限、流是否健康、失败后能否定位”一并考虑进去。









