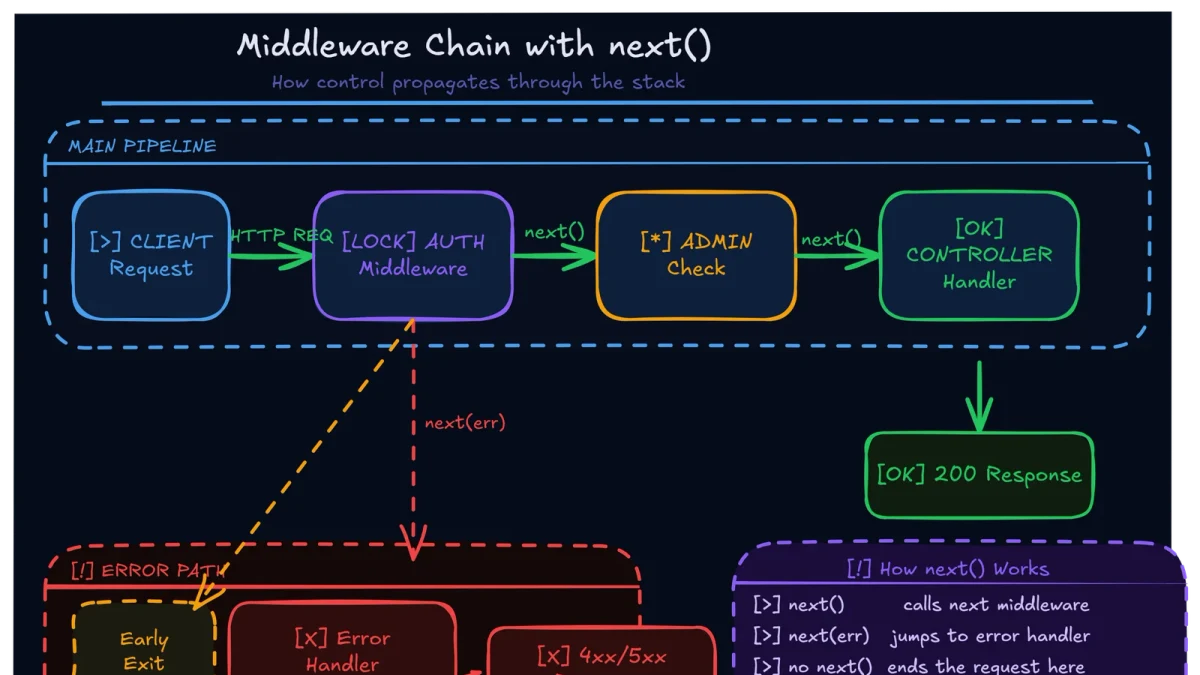
Node.js中间件:错误捕获与日志记录中间件
从中间件执行顺序与错误传播机制入手,逐步实现统一错误捕获、结构化日志记录和生产环境异常处理,并通过验证与常见避坑确保中间件真正可靠可用。
2026-09-10
11

从中间件执行顺序与错误传播机制入手,逐步实现统一错误捕获、结构化日志记录和生产环境异常处理,并通过验证与常见避坑确保中间件真正可靠可用。
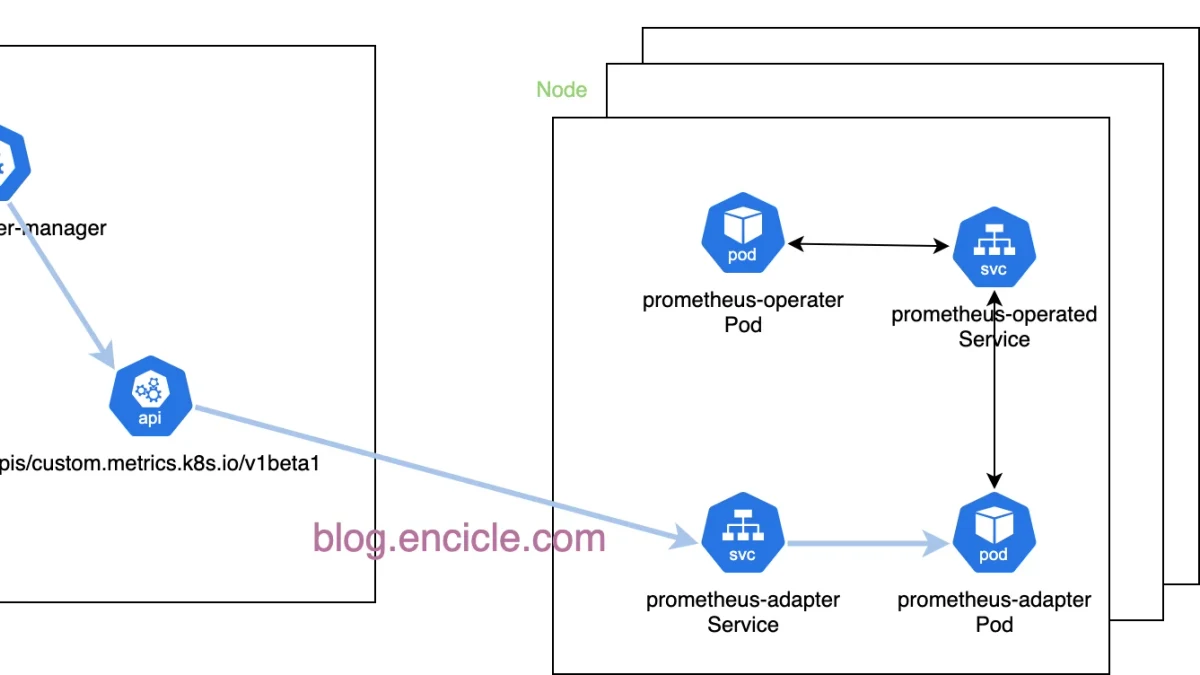
从“Prometheus 已采集指标”到“HPA 真正按业务指标扩缩容”,系统梳理自定义指标链路、Prometheus Adapter 配置、HPA 接入、验证方法与常见故障。重点解释 metrics.k8s.io、custom.metrics.k8s.io 与 external.metrics.k8s.io 的区别,以及指标标签映射、查询规则和指标发现等最容易出错的环节。
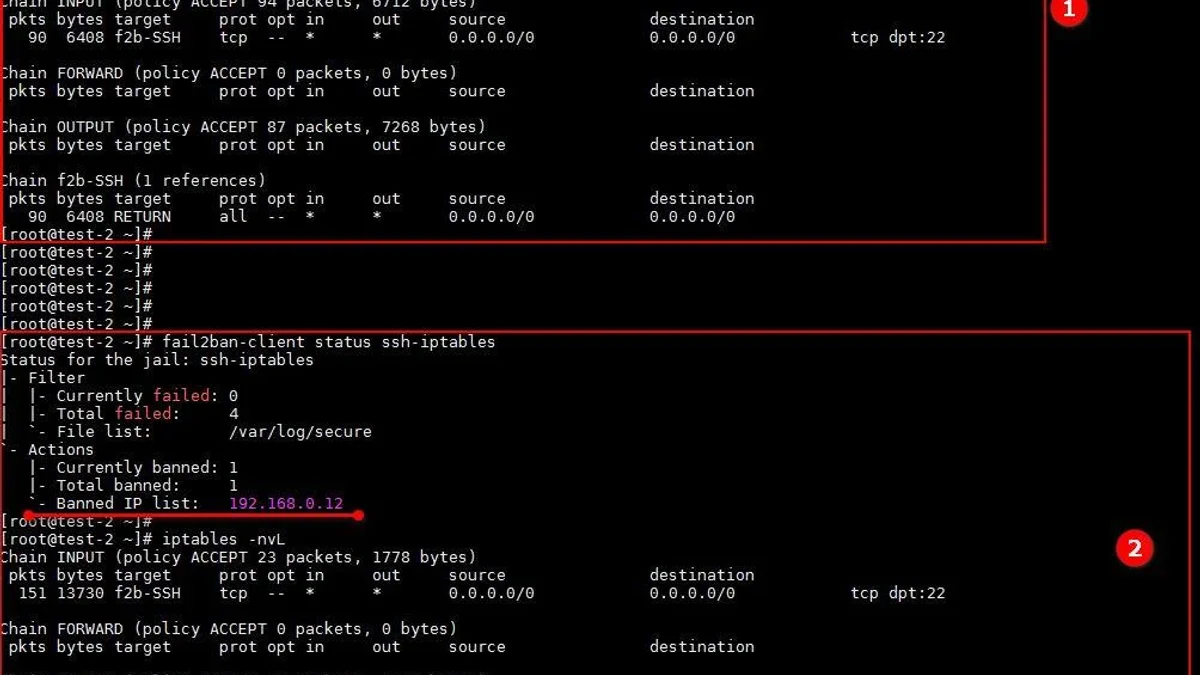
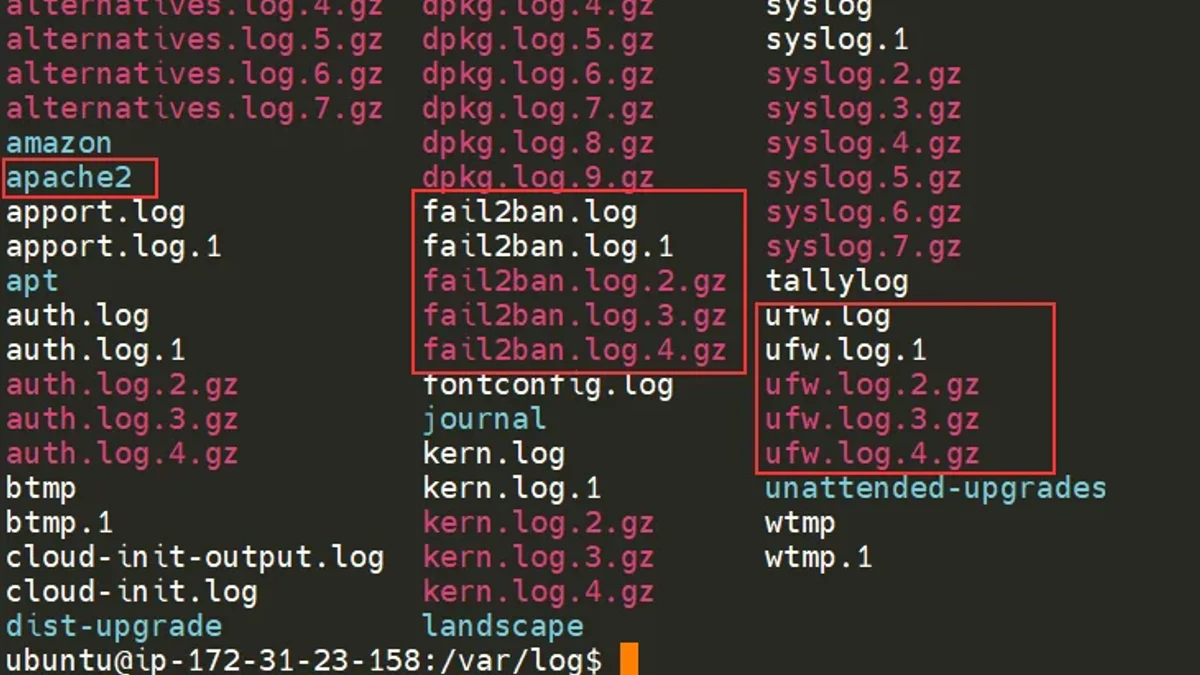
介绍 fail2ban 如何根据日志识别恶意登录行为,并通过 iptables 动态封禁攻击源;重点覆盖部署、联动配置、效果验证与常见避坑,帮助读者搭建一套可实际运行的主机入侵防护方案。
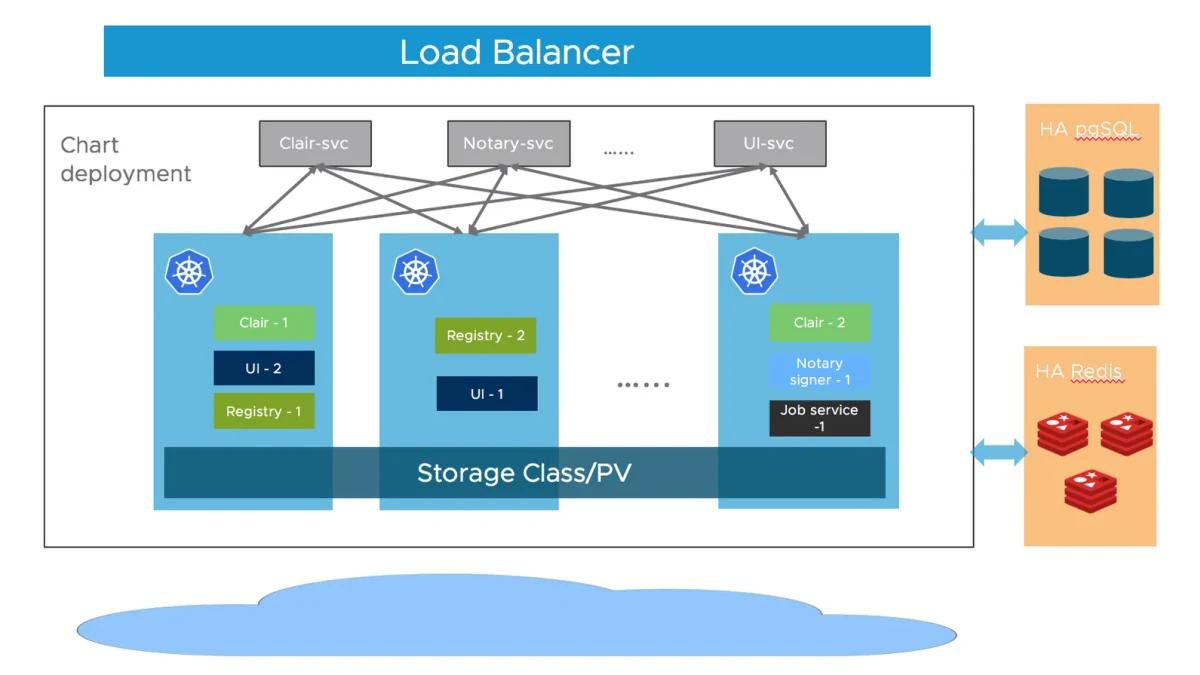
从Harbor的核心能力与部署前提入手,完成私有仓库搭建、Docker客户端接入、镜像推送与同步,并通过验证和常见问题排查确保仓库可稳定使用。
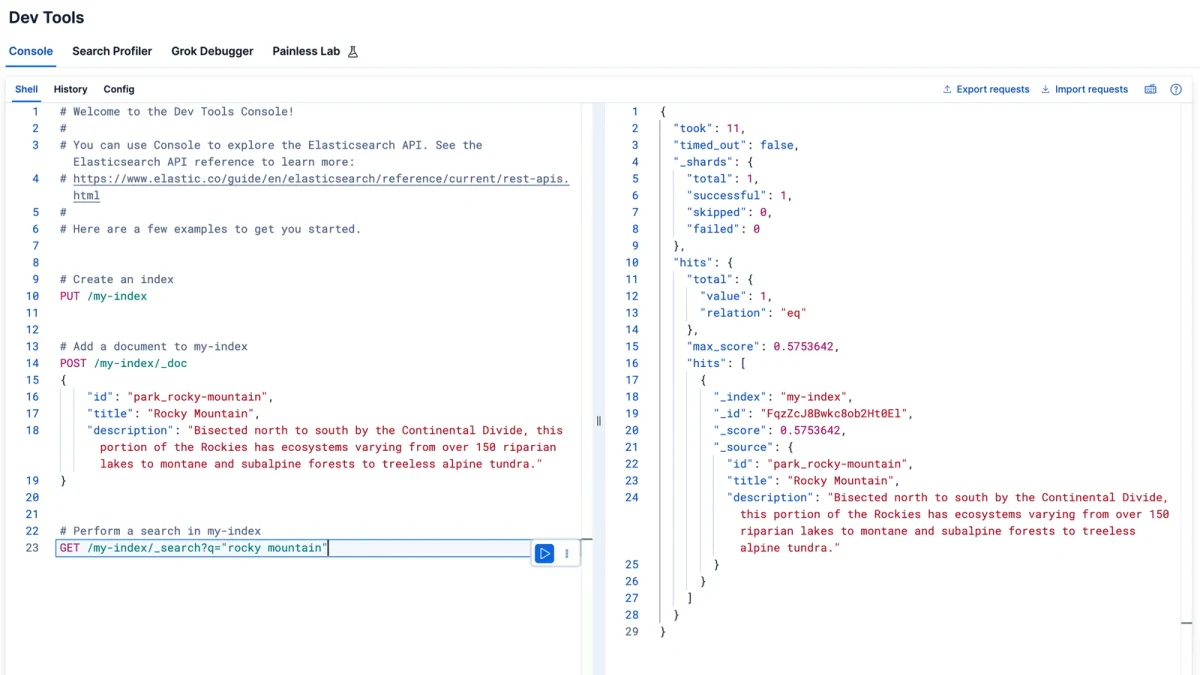
对比 Elasticsearch 与 MySQL FULLTEXT 的核心原理、适用场景、基础操作和效果验证,帮助读者根据数据规模、查询复杂度与运维成本选择合适的全文检索方案,并避开常见配置与性能陷阱。
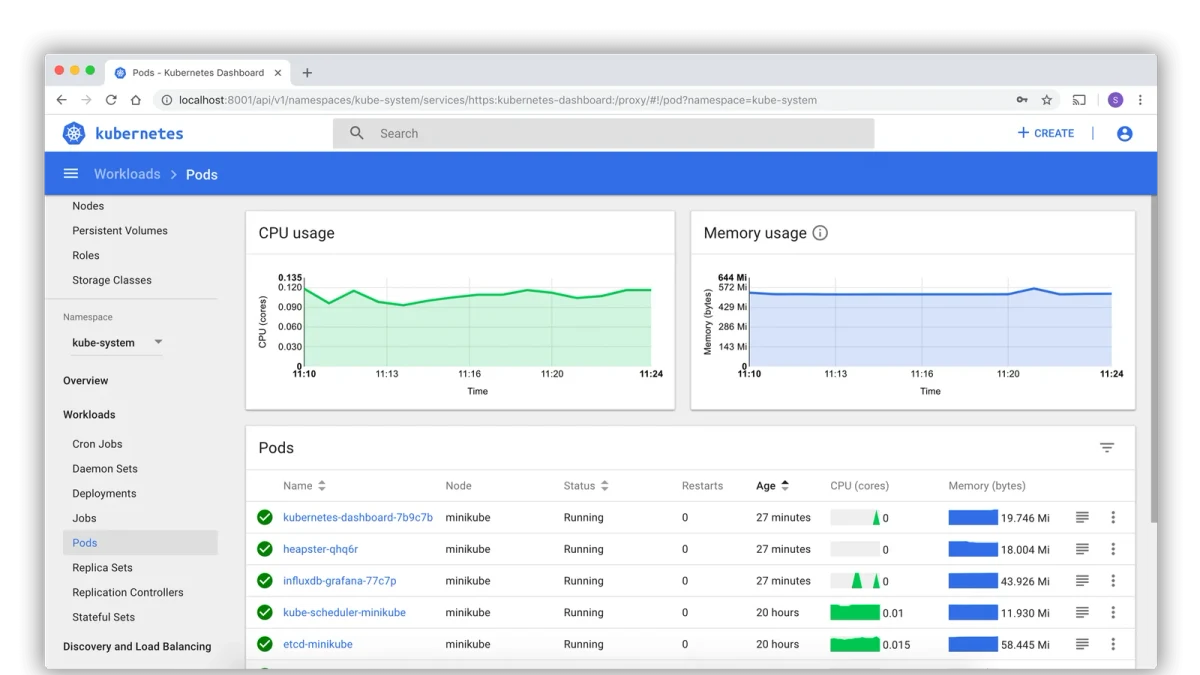
说明 ConfigMap 更新后为什么有时会自动生效、有时必须重启 Pod,并以 Deployment 为核心给出一套可控的滚动重启方案。重点覆盖配置注入方式、更新操作、验证结果以及常见失效场景。
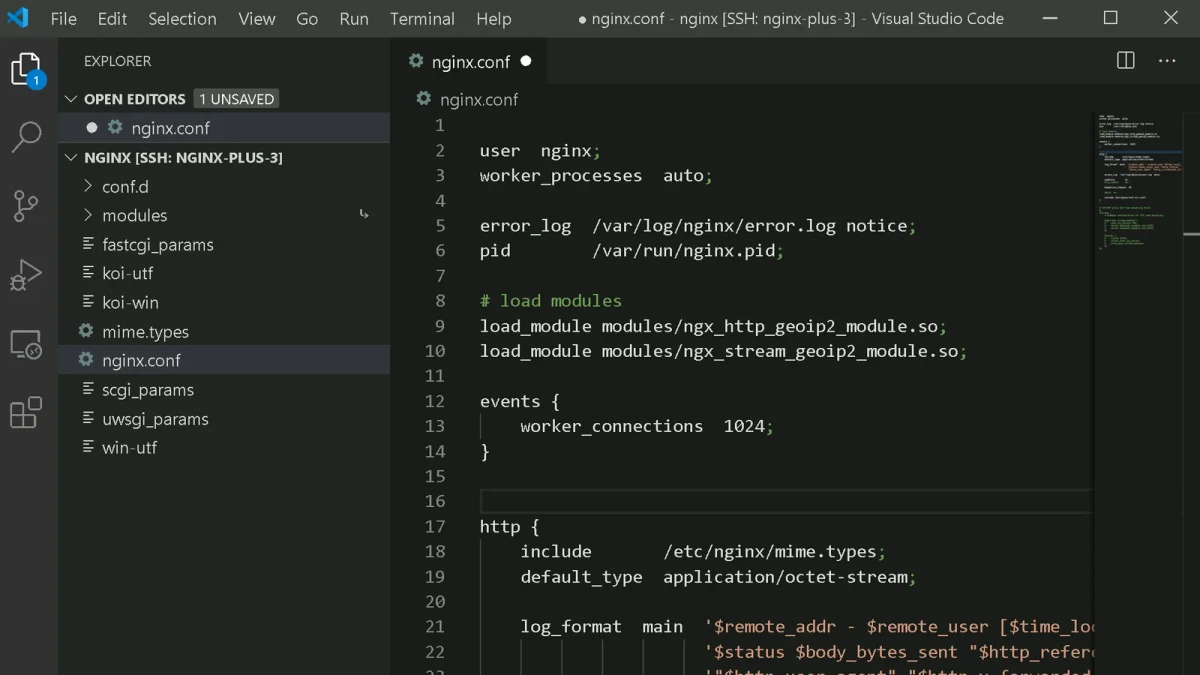
从IP白名单、黑名单的基础配置入手,对比allow/deny与geo模块的适用场景,结合配置示例说明部署、验证及常见避坑方法,帮助读者建立可落地的Nginx访问控制方案。
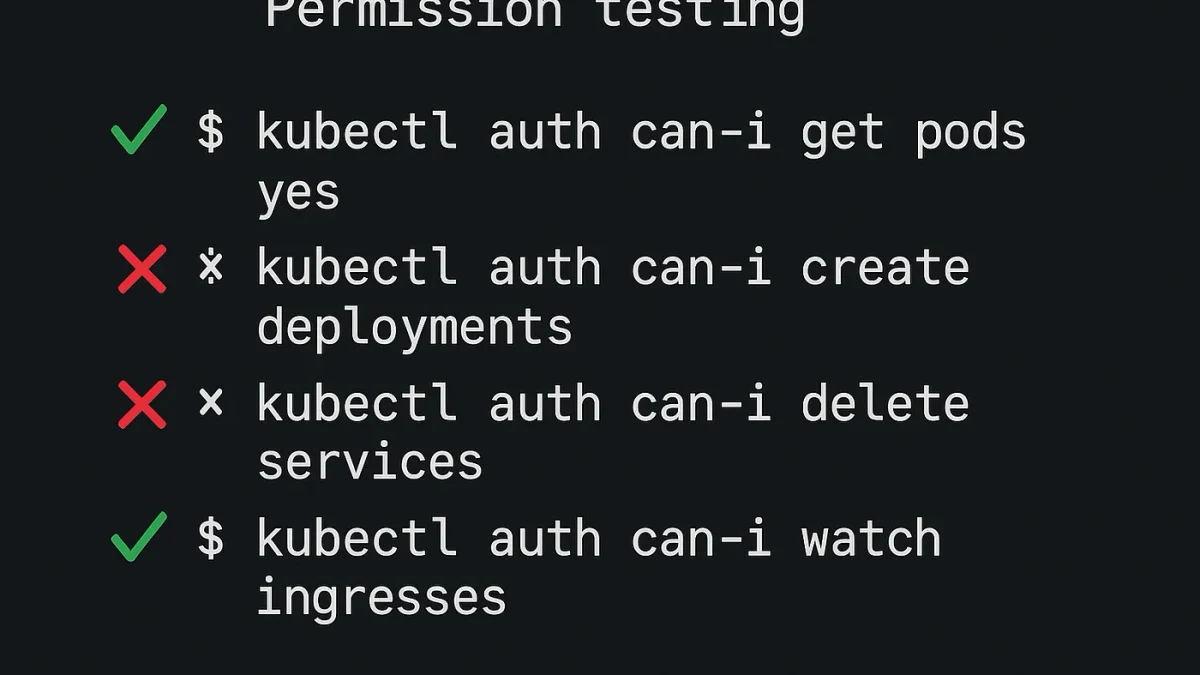
从 Role、ClusterRole 与 Binding 的关系入手,逐步完成命名空间级和集群级授权,并通过 kubectl 验证权限,重点避开绑定范围、roleRef 与过度授权等常见坑。
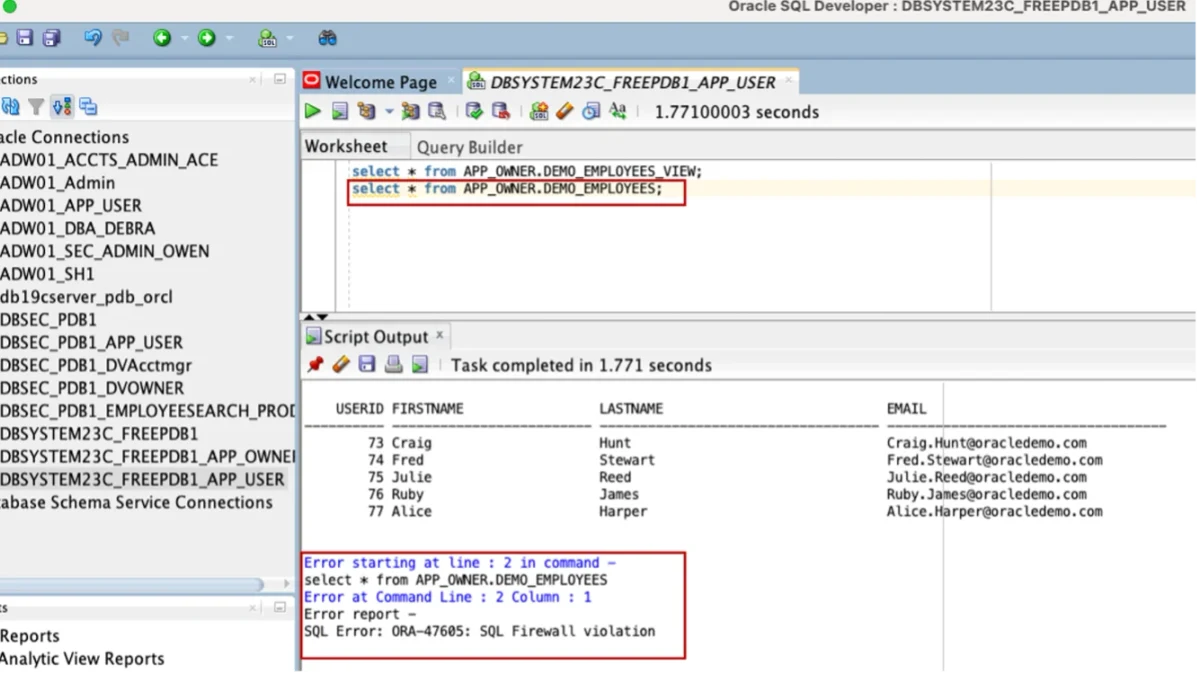
从SQL防火墙的基本原理出发,梳理SQL Firewall如何识别异常语句、建立允许规则并执行行为阻断,重点覆盖实际部署、效果验证与常见误区,帮助读者建立从“识别”到“阻断”的完整安全防护思路。
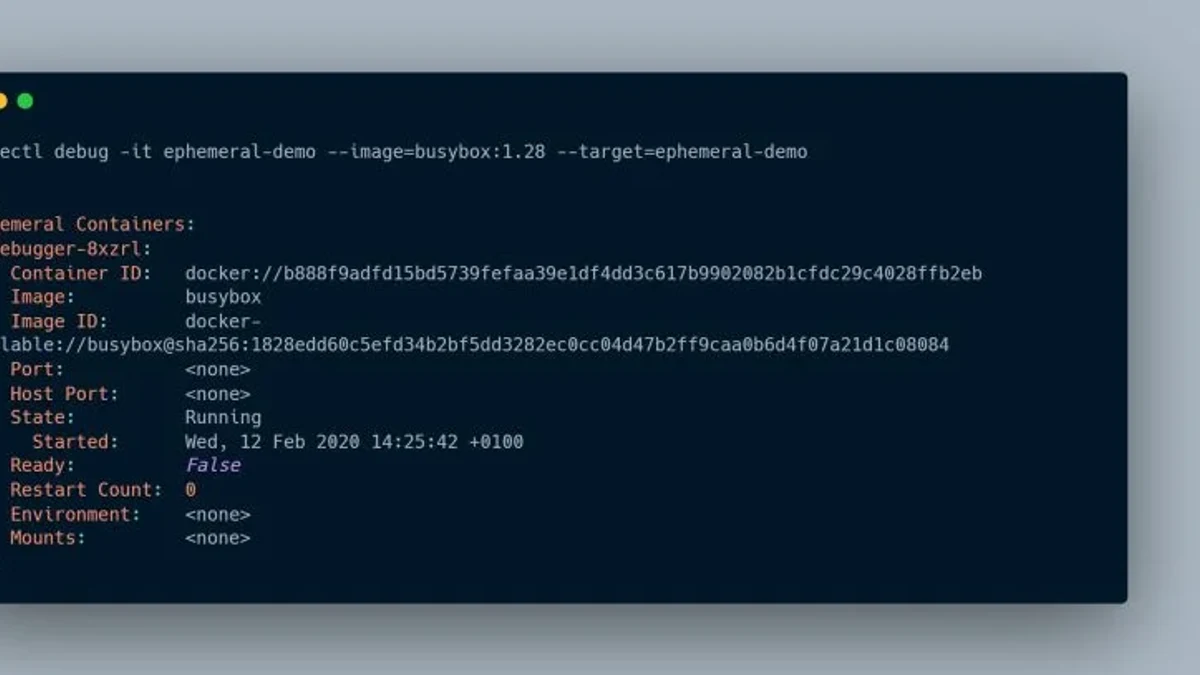
介绍 Kubernetes Ephemeral Container(临时容器)的定位、使用场景与安全边界,并通过从发现问题到进入 Pod 调试、采集信息、验证修复的流程,帮助读者建立一套可复用的故障排查方法。
从Linux内存回收机制出发,梳理swap的作用、使用与监控,以及oom_score/oom_score_adj如何影响OOM选择;通过可验证的命令和示例,帮助读者安全调整内存压力下的进程行为,并避开常见配置误区。