网络安全:Kubernetes RBAC越权与审计
从RBAC权限模型出发,结合典型越权场景、权限验证与审计日志,系统讲清如何发现、验证和修复Kubernetes中的过度授权与权限提升风险。Kubernetes RBAC通过Role、ClusterRole及对应Binding控制访问范围,审计机制则可记录用户、资源、操作及授权结果,为排查越权行为提供依据。
2026-09-09
6

从RBAC权限模型出发,结合典型越权场景、权限验证与审计日志,系统讲清如何发现、验证和修复Kubernetes中的过度授权与权限提升风险。Kubernetes RBAC通过Role、ClusterRole及对应Binding控制访问范围,审计机制则可记录用户、资源、操作及授权结果,为排查越权行为提供依据。
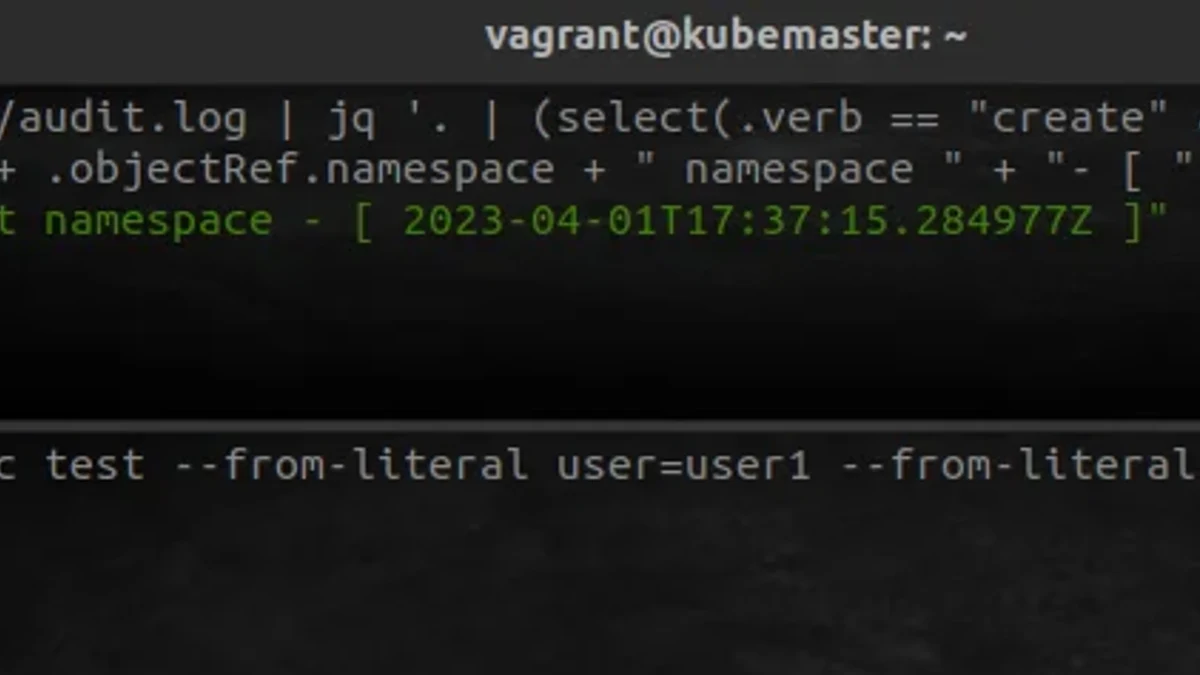
系统理解HTTP请求走私的成因,重点对比CL.TE场景下前端代理与后端服务器对请求边界的不同解析方式,并通过安全验证思路掌握识别、排查与防护方法。
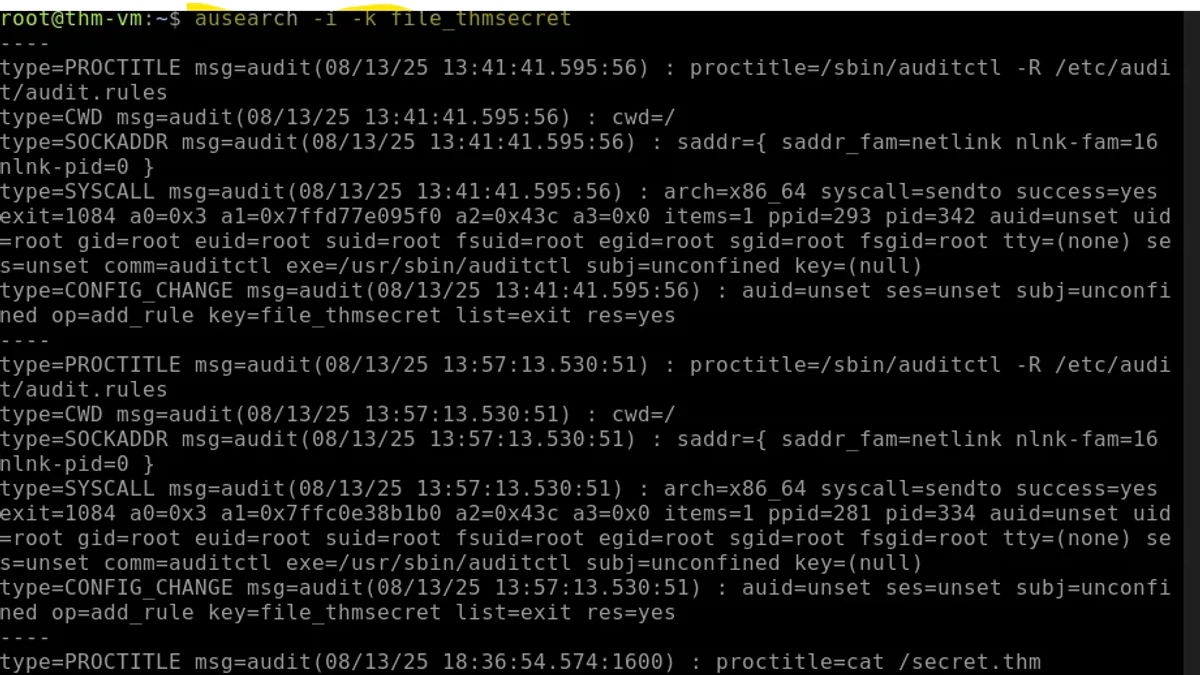
介绍 Kubernetes API Audit 的作用、审计策略配置、控制面启用方法,以及如何验证日志是否正常生成,并覆盖日志级别、敏感信息、性能与日志轮转等常见避坑点。
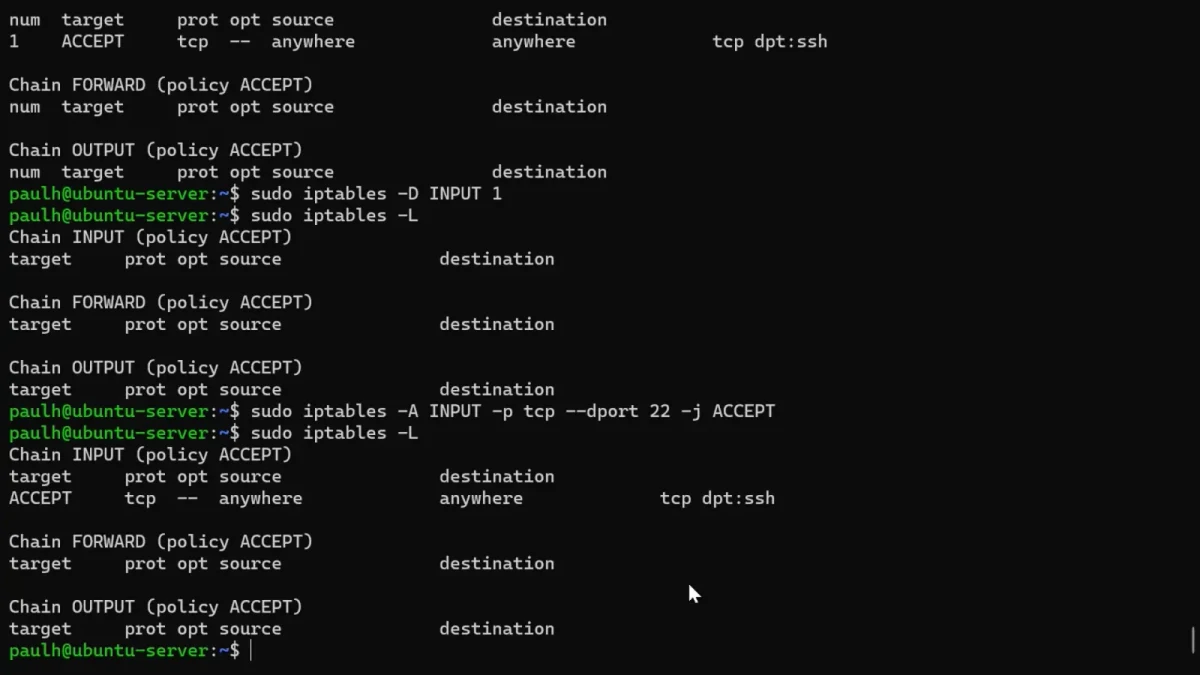
从时序数据模型与存储机制入手,对比 InfluxDB 与 Prometheus 的数据写入、查询、保留策略和适用场景,并通过实际配置与验证掌握两者在监控指标存储中的使用方法及常见避坑点。
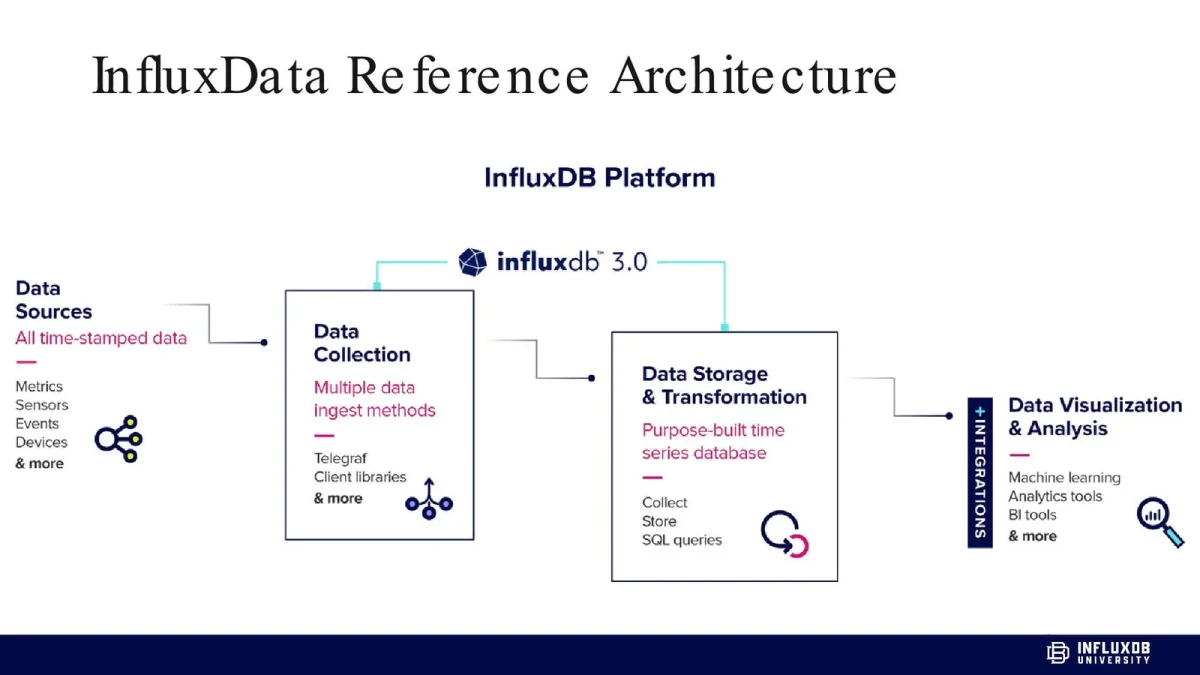
介绍如何使用 Filebeat 模块采集常见服务日志,并通过多行过滤正确合并堆栈跟踪等跨行日志,完成从配置、采集到 Elasticsearch/Kibana 验证的完整流程。
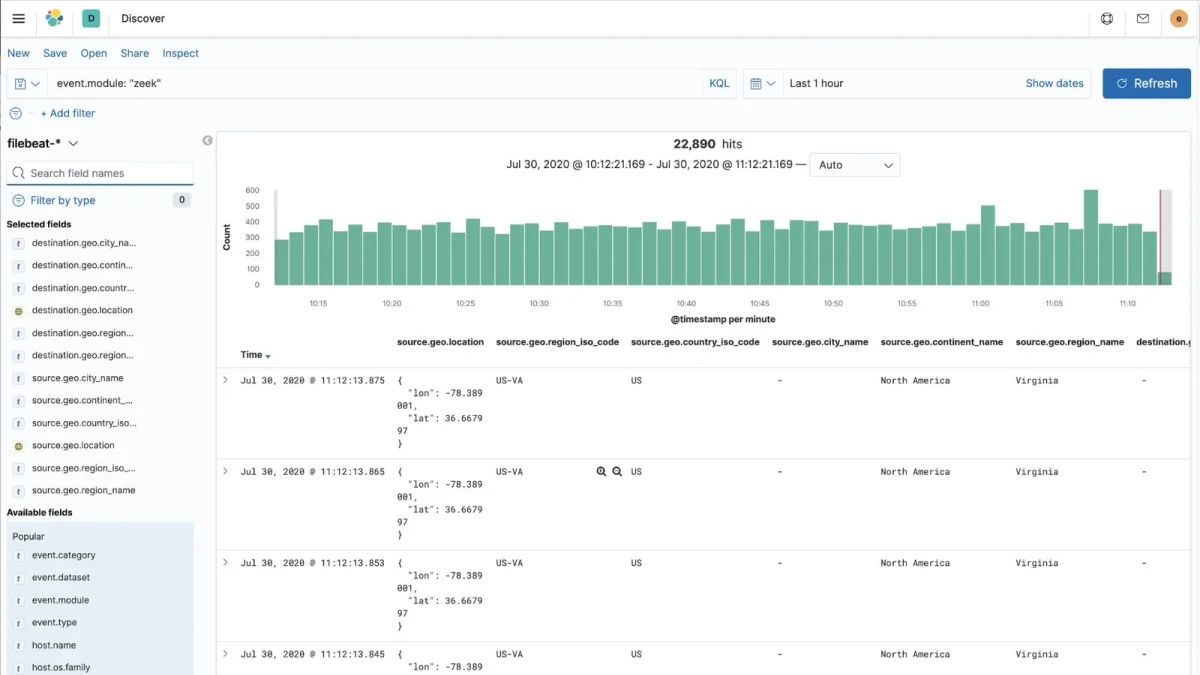
介绍 Kubernetes 节点维护的标准流程:先检查节点与 Pod 状态,再使用 cordon 停止新 Pod 调度,使用 drain 安全驱逐工作负载,维护完成后通过 uncordon 恢复调度;同时说明 DaemonSet、emptyDir、PodDisruptionBudget 等常见阻塞点与避坑方法。
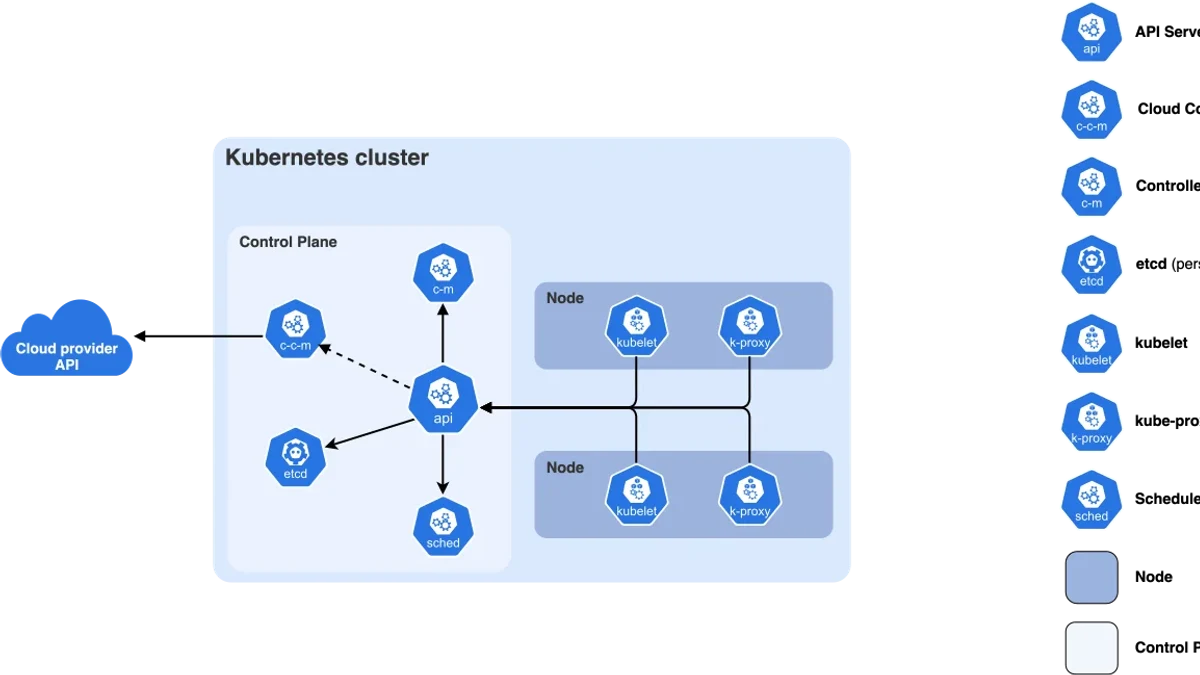
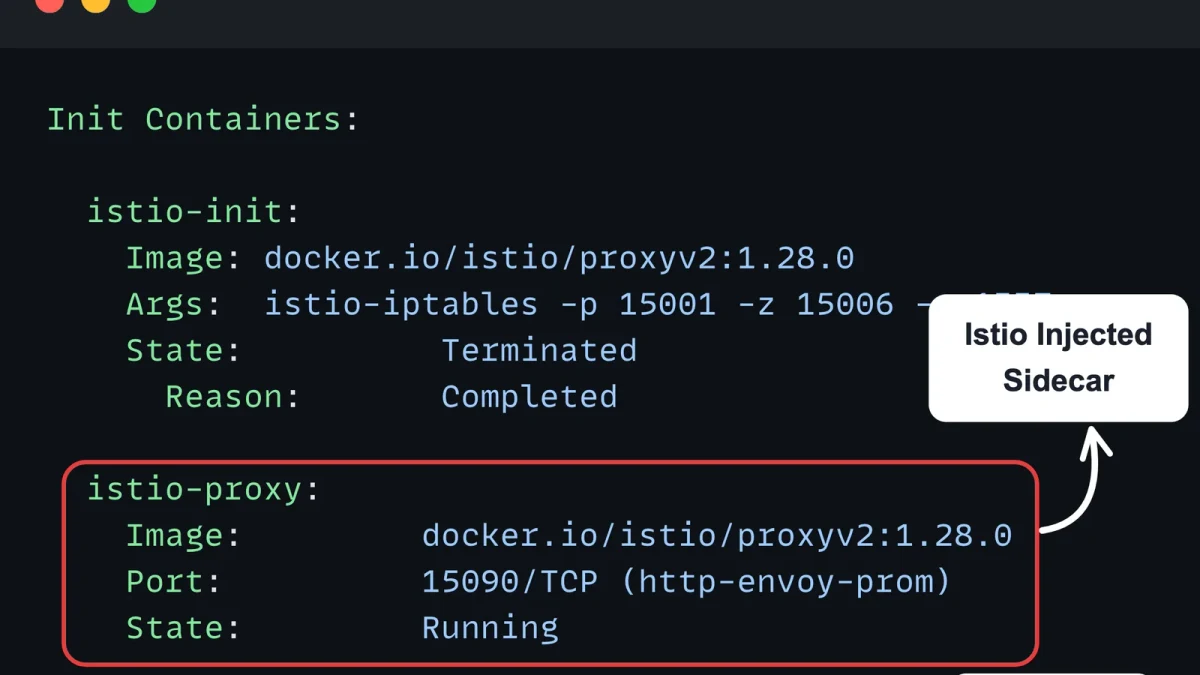
本文围绕 Kubernetes 中 Istio 与 Envoy 的集成实践,依次讲清控制平面与数据平面、Envoy Sidecar 注入、流量治理与安全能力,并通过验证与常见问题排查帮助读者建立完整的服务网格实践路径。Istio 的数据平面由 Envoy 代理承担流量拦截与治理,控制平面负责服务发现、配置下发和证书管理。
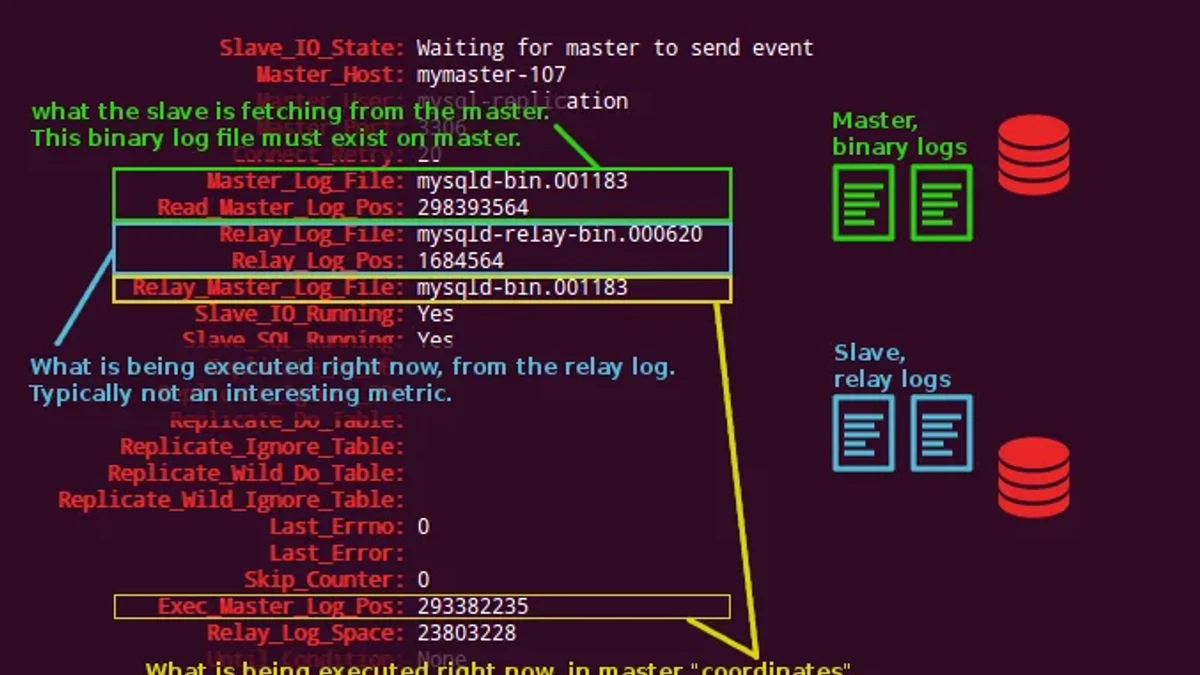
系统讲解MySQL主从复制中的半同步复制与GTID机制,从复制架构和核心原理入手,完成半同步复制与GTID配置,并通过状态检查与故障场景验证复制可靠性,同时总结常见配置误区与运维避坑要点。
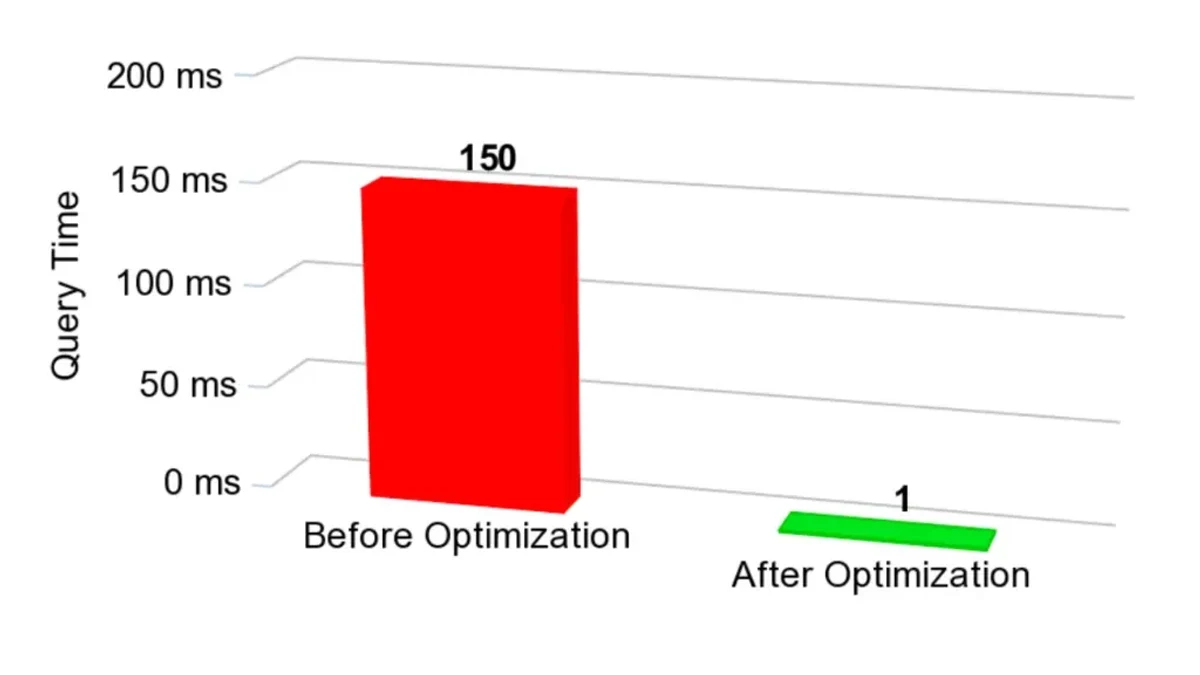
通过慢查询日志定位高耗时、高频率和高负载SQL,使用pt-query-digest生成结构化分析报告,并结合执行计划与索引检查确定优化方向,最后验证优化效果并避免常见分析误区。
围绕PHP开发环境搭建过程中最常见的故障,从错误识别、配置检查到运行验证进行系统排查,帮助读者快速定位PHP命令不可用、Web服务器无法运行、端口冲突、扩展缺失、数据库连接失败等问题,并掌握实用的避坑方法。