PHP从入门到精通:ThinkPHP与FastAdmin开发实战指南:从基础配置到完整案例
本文以一个可落地的后台管理案例为主线,带读者完成ThinkPHP与FastAdmin的开发环境搭建、项目配置、数据与业务功能开发、后台页面与权限管理,并通过实际运行结果验证完整流程,同时总结开发中的常见问题与避坑方法。
2026-09-08
7

本文以一个可落地的后台管理案例为主线,带读者完成ThinkPHP与FastAdmin的开发环境搭建、项目配置、数据与业务功能开发、后台页面与权限管理,并通过实际运行结果验证完整流程,同时总结开发中的常见问题与避坑方法。
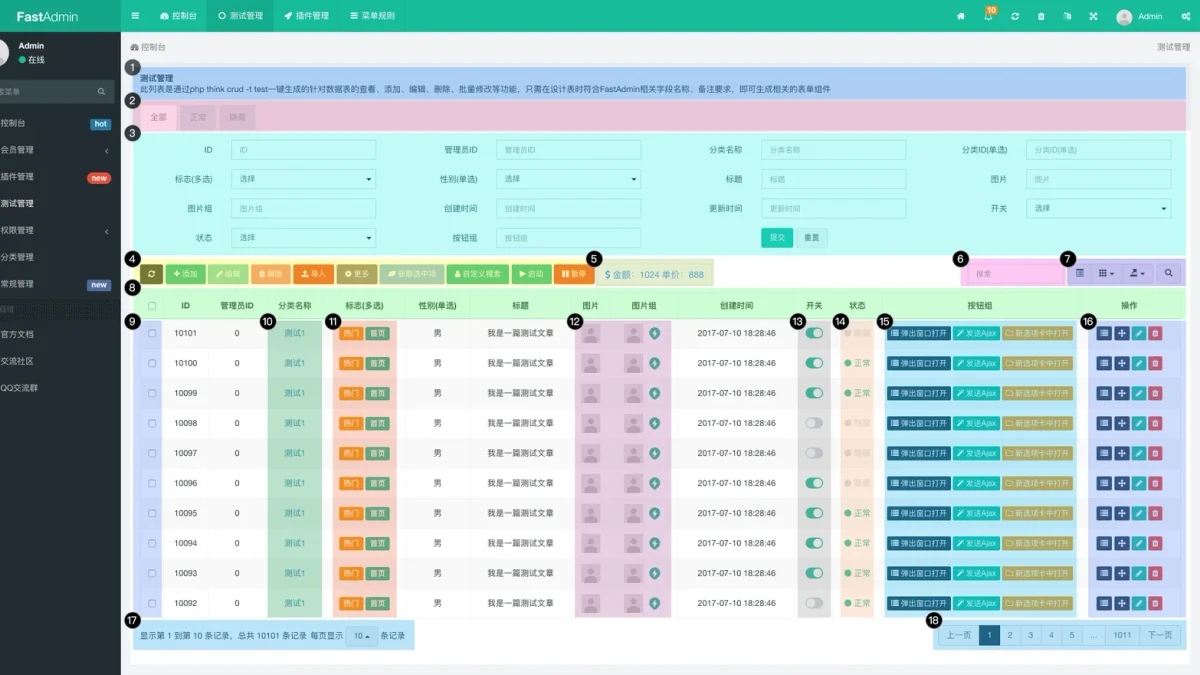
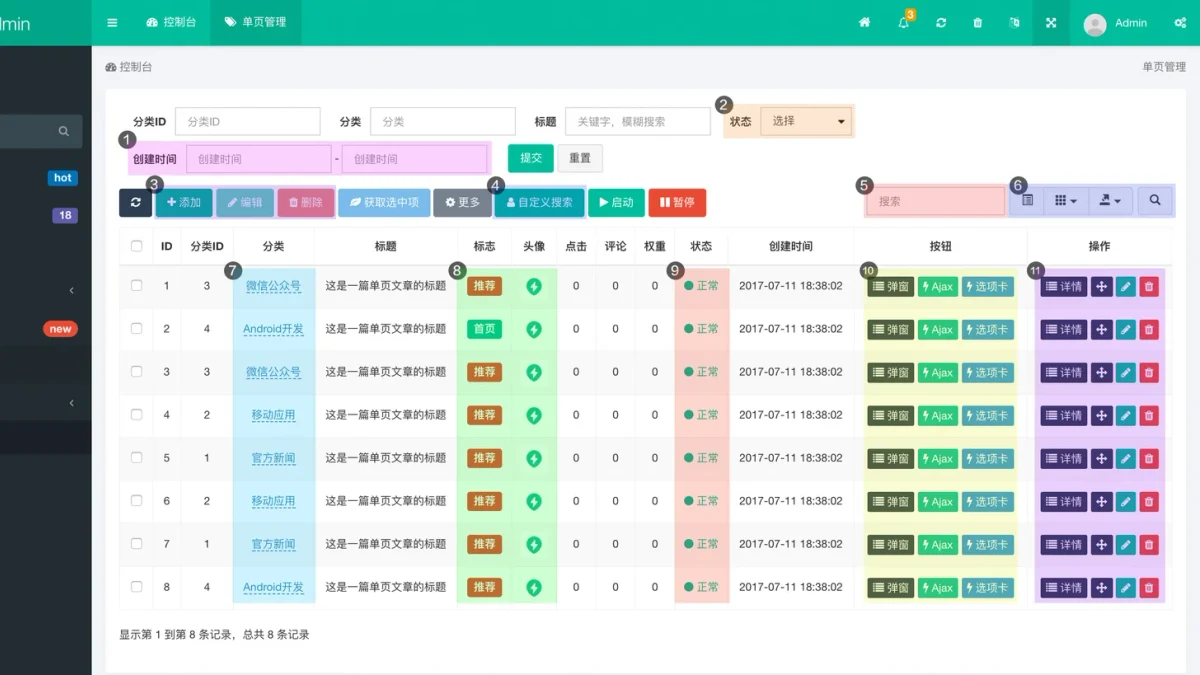
本文以一个可运行的后台管理项目为主线,带读者从环境准备与项目创建入手,理解ThinkPHP核心架构,再结合FastAdmin完成后台功能开发,最后通过页面、接口和数据库结果验证实现是否正确,并总结开发过程中常见的配置与排错问题。
通过一个完整Laravel项目案例,系统掌握开发环境搭建、项目结构与核心配置、路由与控制器、数据库与模型、视图交互以及最终运行验证,并总结开发过程中常见的配置与调试问题。
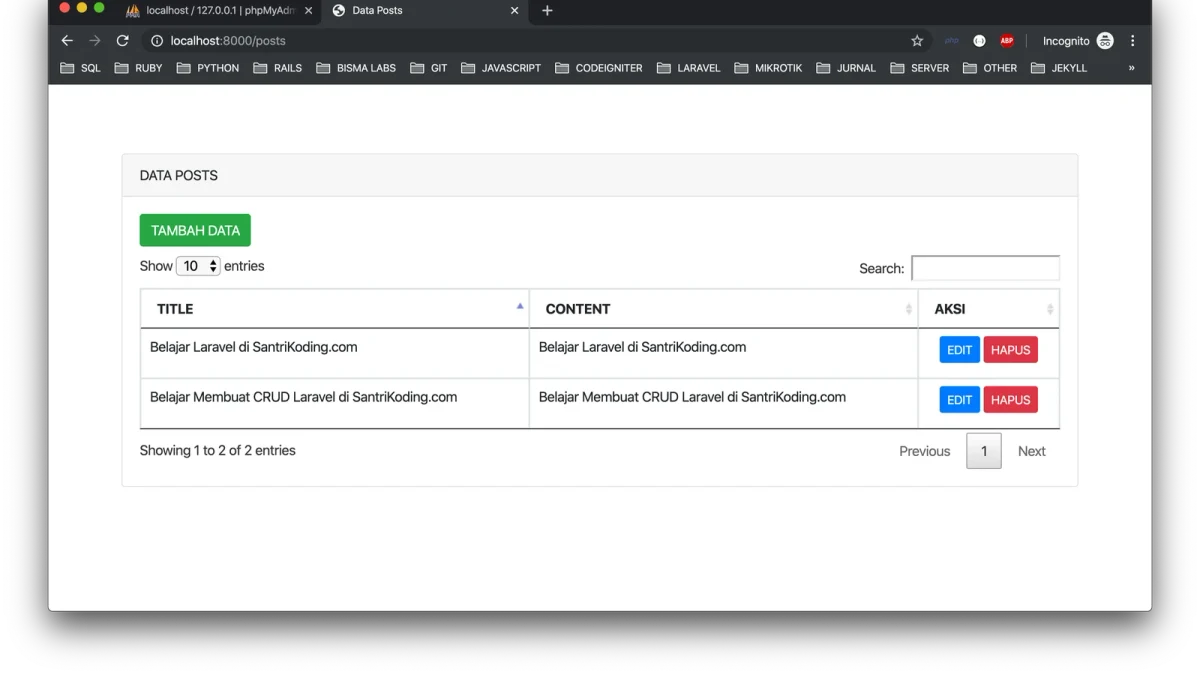
从Laravel项目创建与环境配置入手,逐步掌握路由、控制器、模型、数据库迁移与Blade视图等核心概念,通过一个完整的小型项目串联开发流程,并结合运行结果与常见报错进行验证和排错。
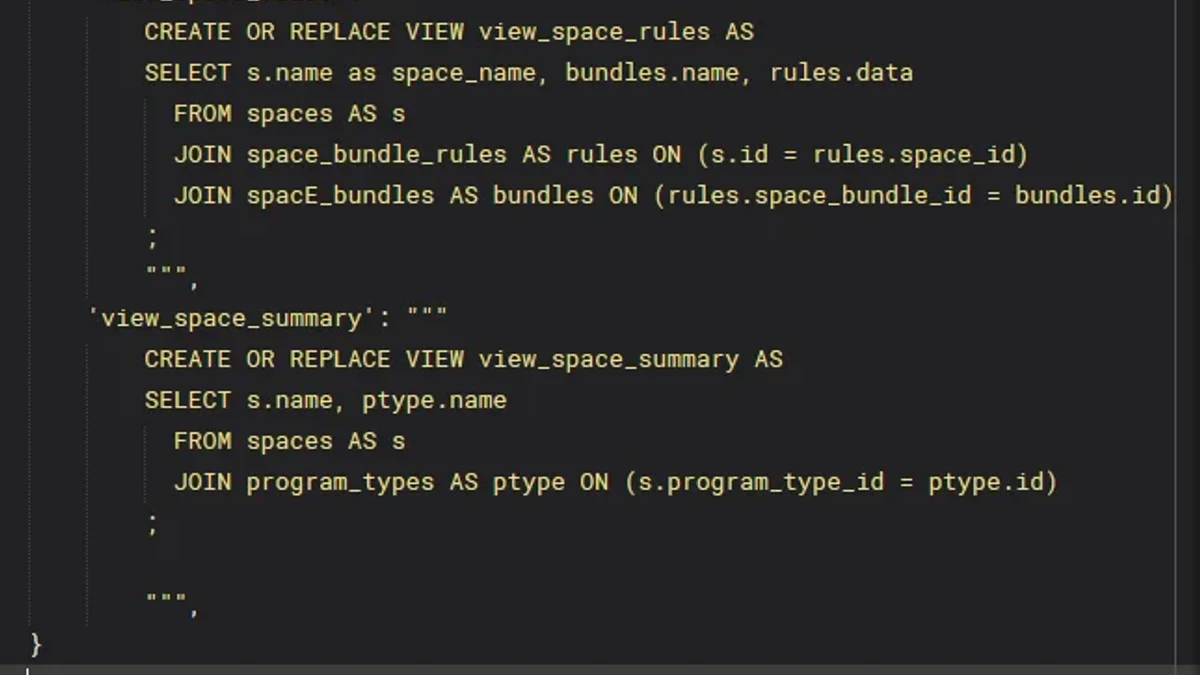
介绍Python使用三引号编写多行SQL语句时的缩进、换行、引号选择和格式控制方法,帮助避免SQL字符串中出现不必要的空格、换行和格式混乱。
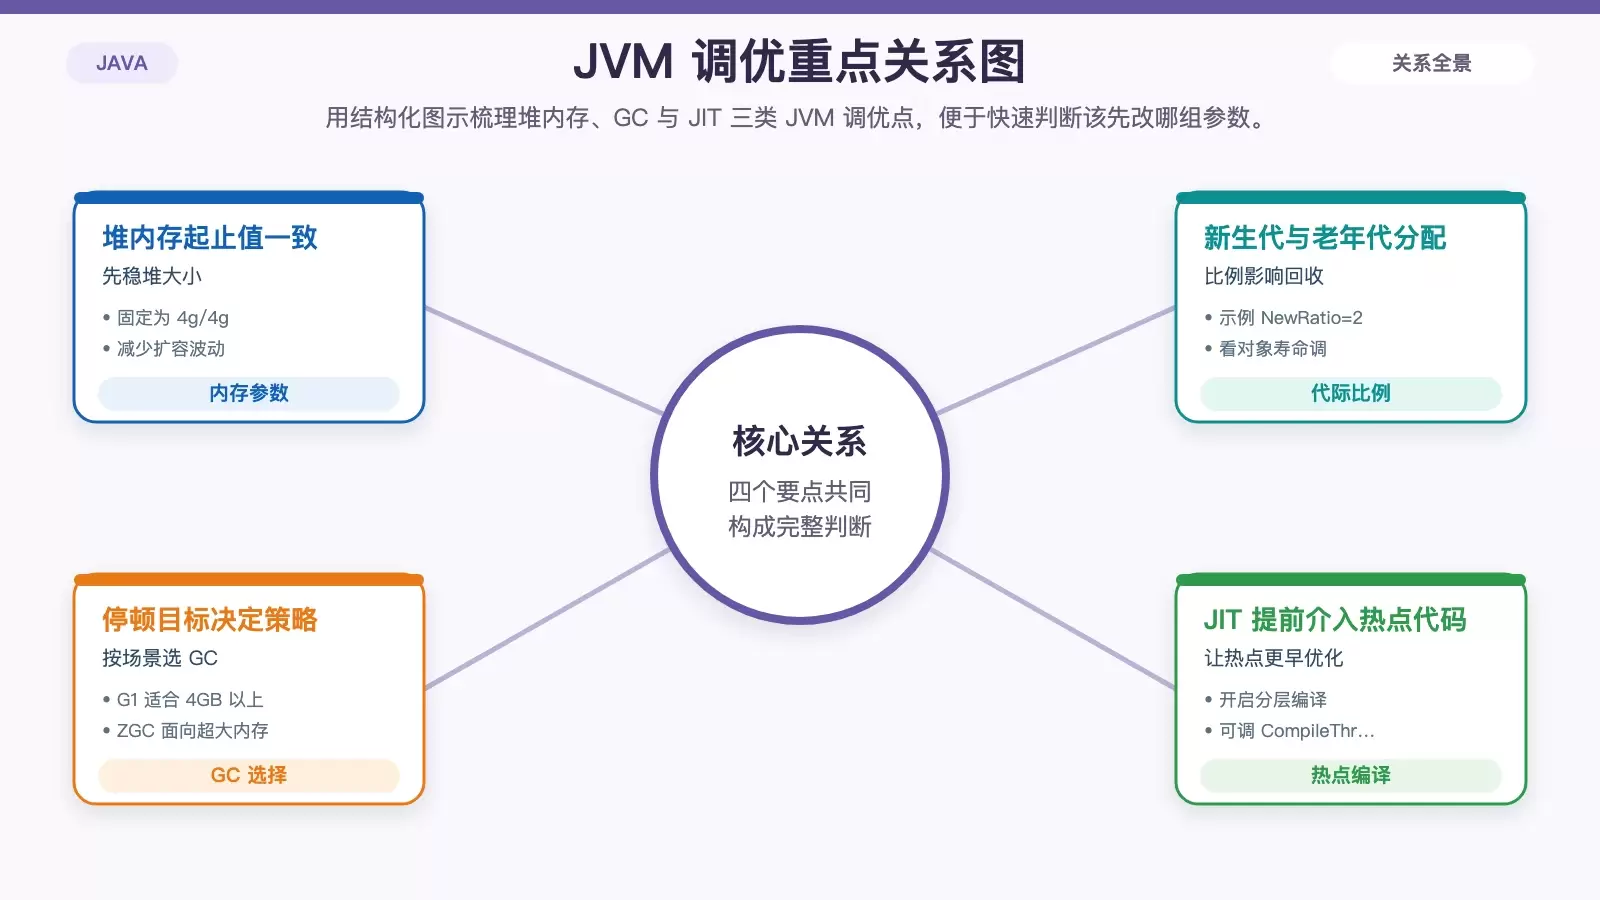
Ubuntu 上的 Java 应用变慢,问题通常不只在硬件。文章从 JVM 参数、代码写法、系统内核、数据库访问到监控排查五个层面拆开说明,保留常用命令与参数,帮助你判断该先调哪一层、怎么验证是否真的有效。
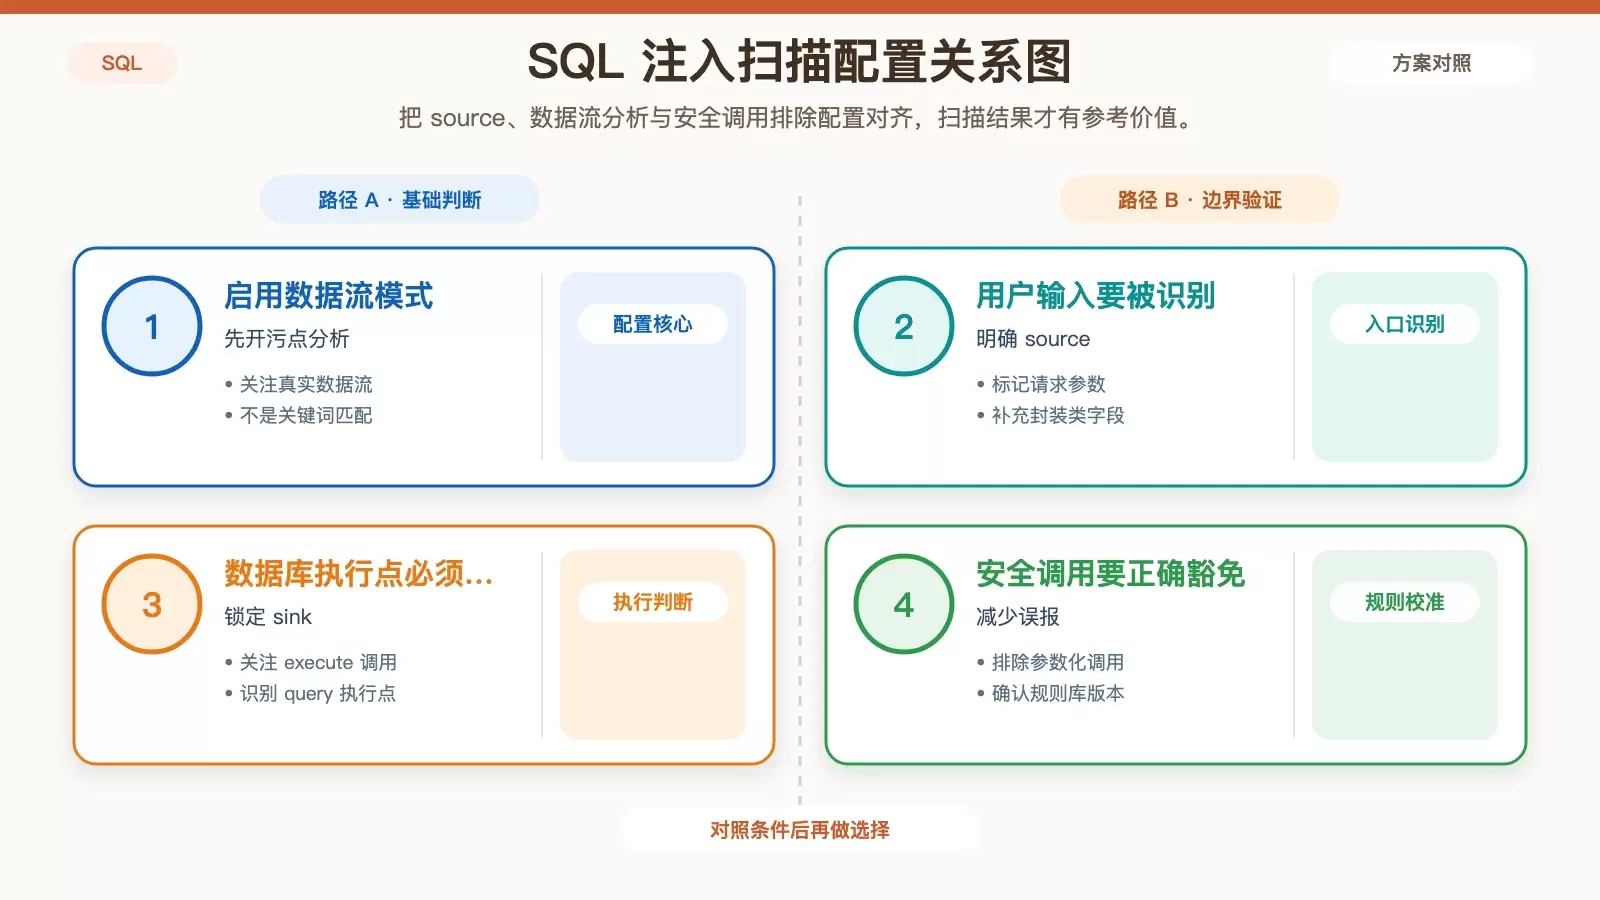
SAST 发现 SQL 注入,核心依赖 AST 分析和污点追踪:把用户输入一路跟到数据库执行点。但扫描结果并不能直接等同于漏洞结论,配置不完整会漏报,规则理解不到位也会误报。要把结果用起来,关键在于先配对 source、sink 和安全调用,再结合人工复核与 DAST 做交叉验证。
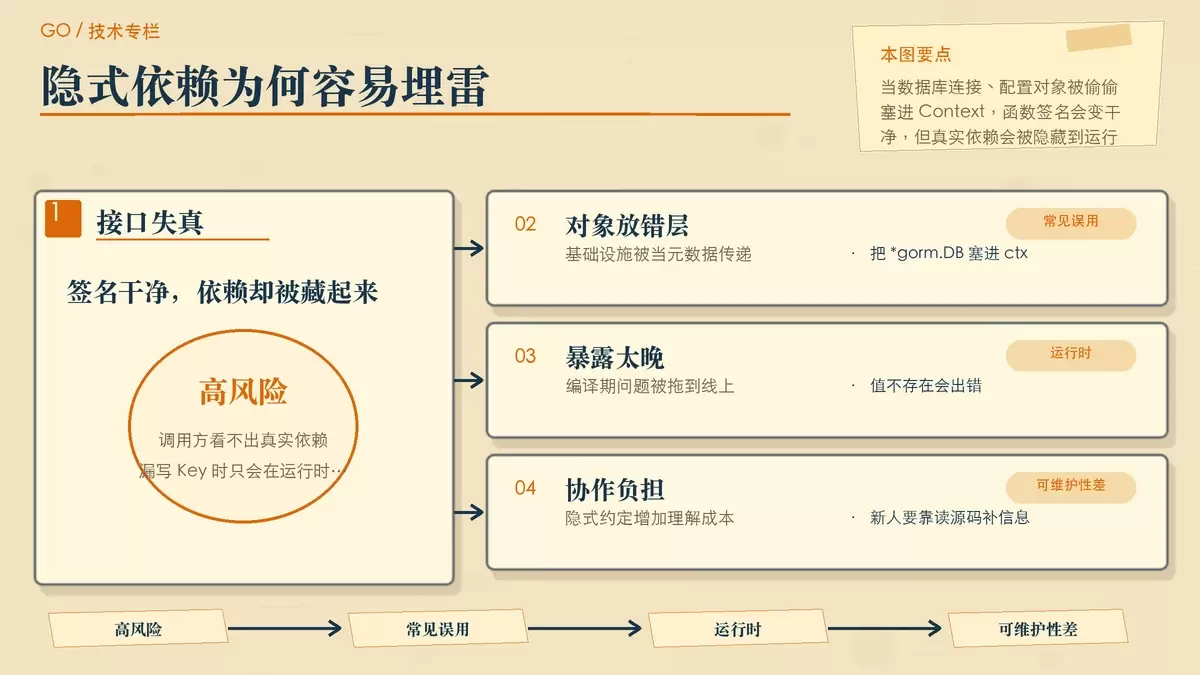
`context.Value` 常被拿来偷渡数据库连接、配置和业务参数,表面省事,实际把依赖隐藏进运行时。本文围绕 Go 中最常见的两类问题展开:类型断言导致的 panic,以及字符串 Key 冲突;再给出私有 Key 与强类型封装的可落地写法,并说明哪些数据该放进 Context。
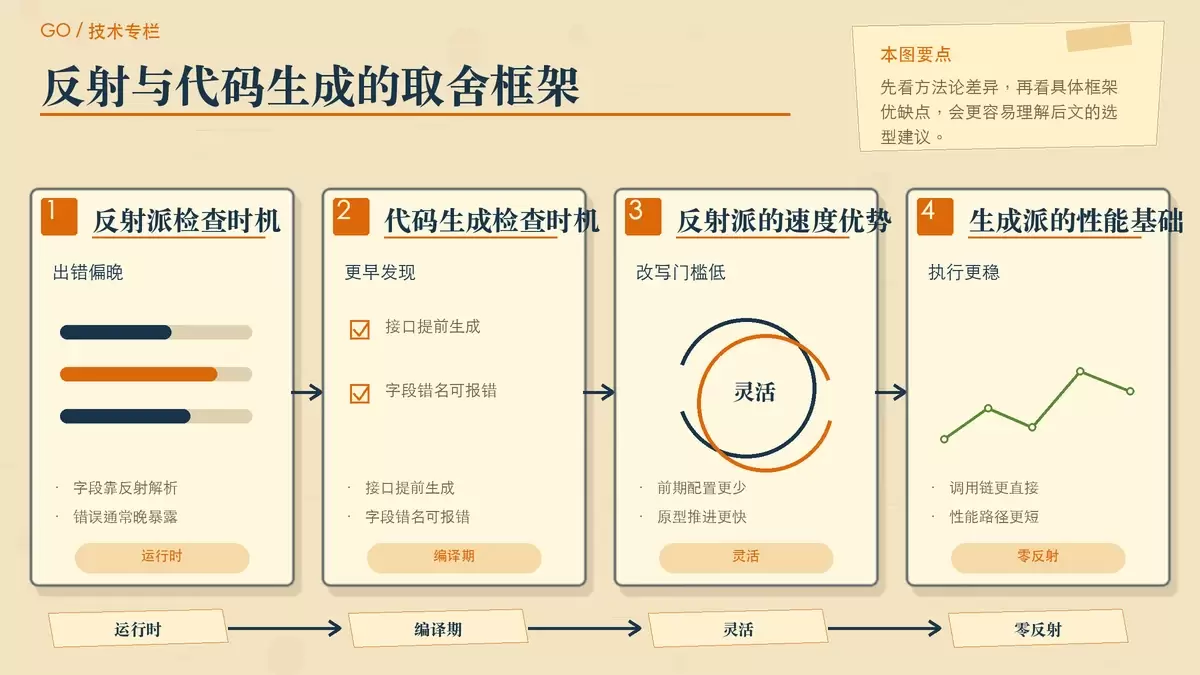
Go 数据库框架的争论,核心已经不只是 API 好不好用,而是运行时反射与编译期代码生成两条路线的取舍。把 GORM、Ent、SQLC 放到同一业务场景里比较后,可以更清楚地判断:你到底更需要上线速度、重构安全,还是对 SQL 与性能的绝对掌控。
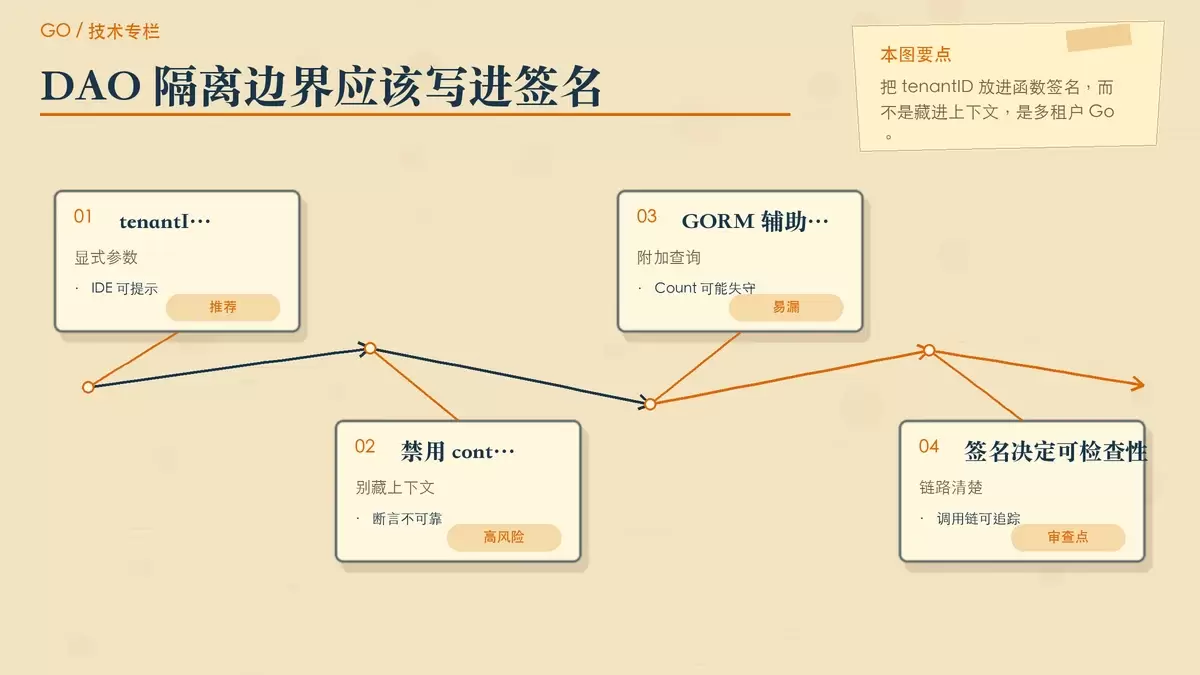
GoLand 能提升 Go 开发效率,但它本身不会替你完成多租户隔离。真正决定系统是否安全的,是 DAO 参数设计、数据库连接池与 schema 管理、缓存 key 规则,以及认证链路里 tenantID 的传递方式。本文按这些高风险点拆开说明哪些做法可靠、哪些做法会在压测和审计中出问题。
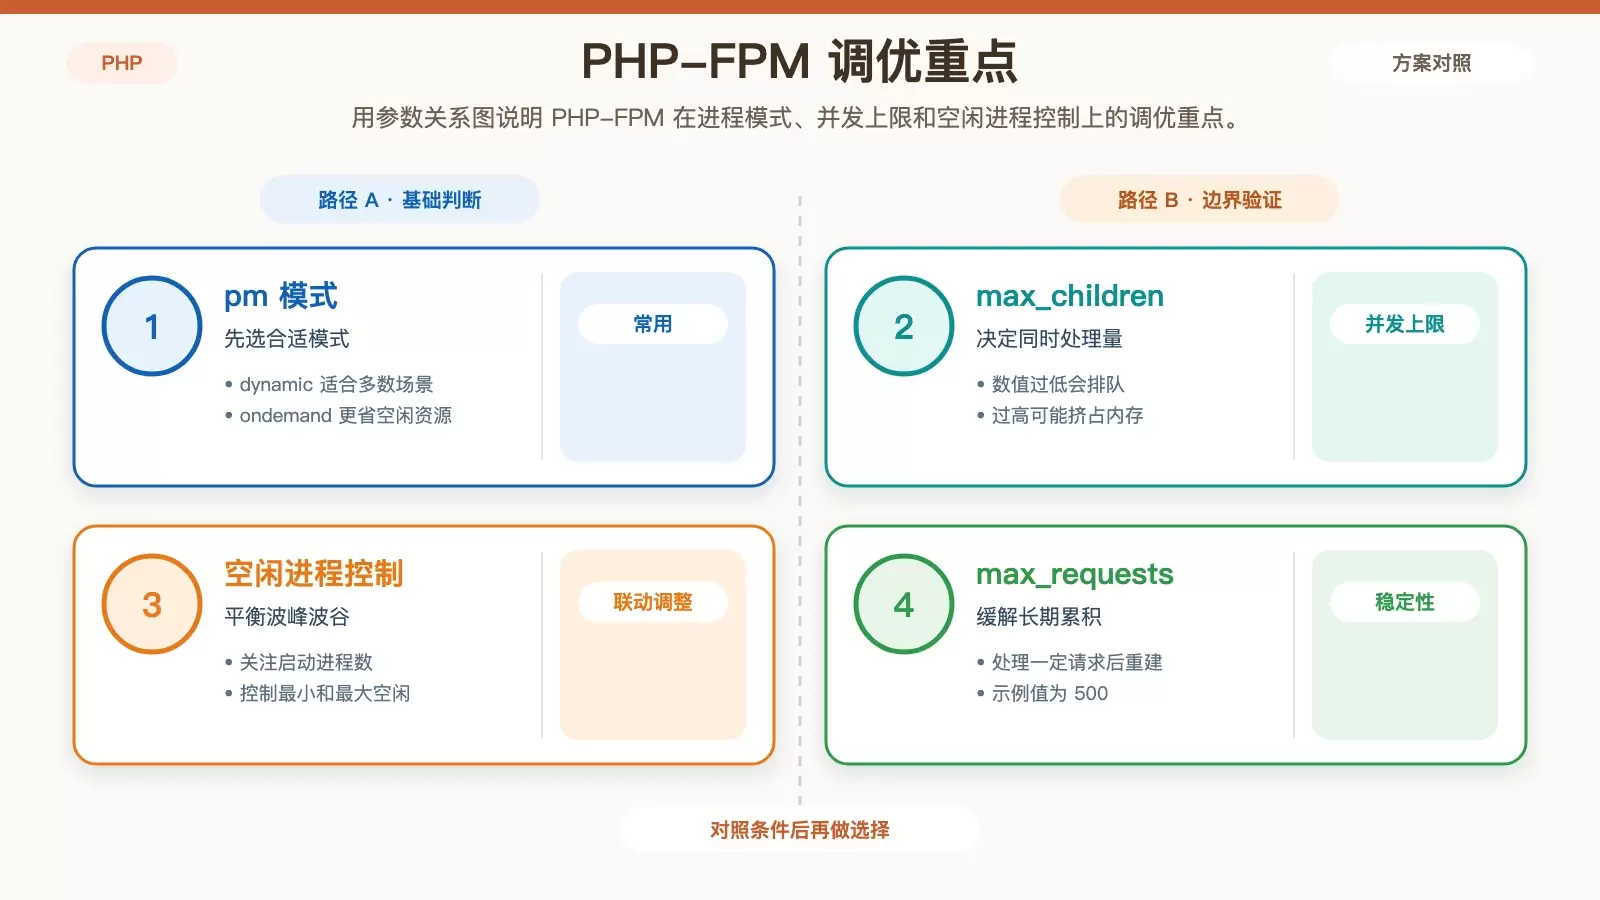
Linux 环境下跑 PHP,性能差距往往不在“语言本身”,而在版本、进程管理、缓存、数据库和系统参数这些基础环节。本文按实际排查顺序梳理 PHP 优化要点,并给出 PHP-FPM、OPcache 和运维维护中的关键配置思路。