


在 Go 项目里,context.Context 几乎是每层代码都会接触到的参数,但越常用,越容易被滥用。很多团队一开始只是想少传几个参数,最后却把数据库连接、配置项甚至业务控制参数都塞进 context.Value,让接口看起来很“干净”,实际却把依赖关系藏进了运行时。判断这件事是否合理,关键要看两点:它是不是请求级元数据,以及离开 Context 后能否用显式参数或依赖注入表达得更清楚。
把依赖塞进 Context,为什么问题很大
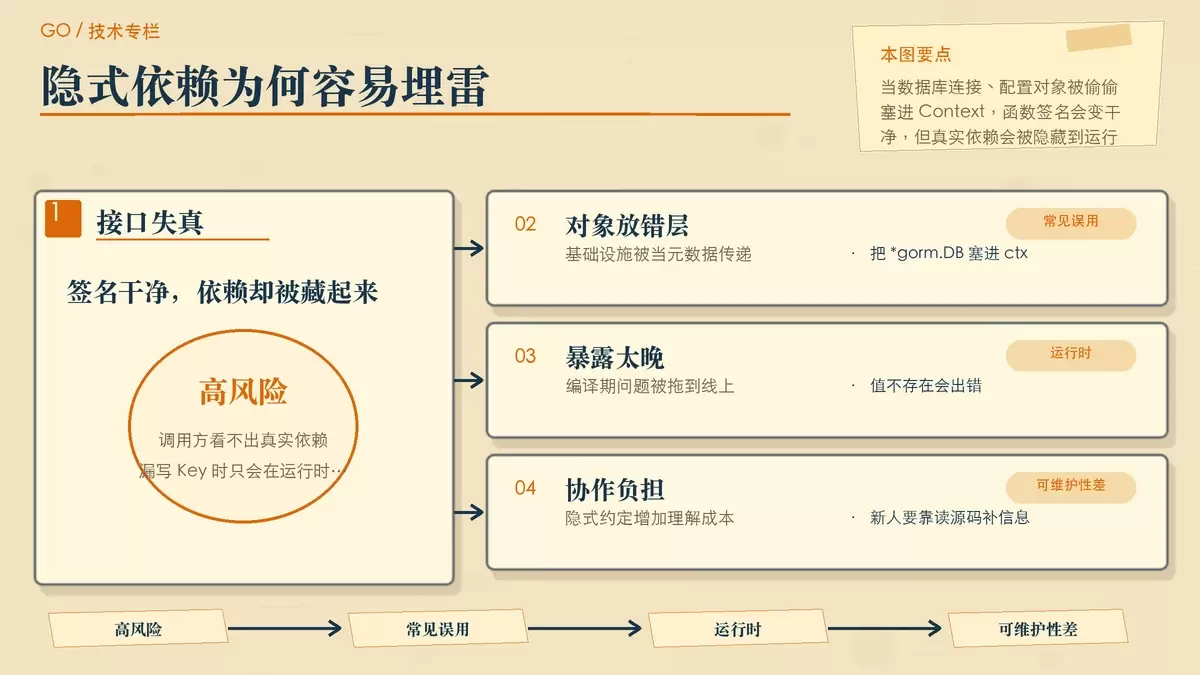
context.Value 最常见的误用,是把本该显式表达的依赖偷偷塞进去,比如 *gorm.DB 或全局配置。代码表面上只接收一个 ctx,但真正运行时却还依赖某个特定 Key 已经被提前写入。
func SaveUser(ctx context.Context, u *User) error {
    db := ctx.Value("db").(*gorm.DB) // 从上下文中读取连接
    return db.Create(u).Error
}
这段代码的问题不在于能不能跑,而在于接口表达失真。调用方看到 SaveUser(ctx, u),并不知道它暗中还要求 ctx 里必须带有 "db",而且值还得正好是 *gorm.DB。一旦调用链上有人忘了写入,或者写入了错误类型,错误不会在编译期暴露,而是直接在运行时出问题。
这会带来两个直接后果:
- 依赖关系不透明,函数真实需要什么,只能靠读源码推断。
- 本来可以在设计阶段发现的问题,被推迟到运行时甚至线上环境才暴露。
对数据库连接、配置对象、日志记录器这类基础设施来说,这种写法尤其不合适。它们的生命周期通常远长于单次请求,本质上属于应用依赖,而不是请求上下文的一部分。把这类对象挂进 Context,只是把依赖注入绕开了,并没有减少复杂度。
两类最常见的坑:运行时 panic 和 Key 冲突
context.Value 返回的是 any,只要读值,就绕不开类型断言。这也是它最容易把问题拖到运行时的地方。
func ProcessAuth(ctx context.Context) string {
    return ctx.Value("jwt-token").(string) // 类型不匹配或不存在时会 panic
}
如果 jwt-token 没写进去,或者某个中间件把它换成了别的类型,这里就会直接 panic。为了避免崩溃,很多人会开始补防御式代码:
val, ok := ctx.Value("jwt-token").(string)这种写法当然比直接断言更稳,但如果整个项目里到处都是这样的读取逻辑,说明问题并没有真正解决,只是把脆弱点分散到了更多地方。
另一类更隐蔽的问题是 Key 冲突。很多人习惯直接用字符串做 Key,比如 "user"、"token"、"traceId"。在小项目里似乎没事,但只要中间件、公共库、第三方包一多,冲突风险就会上来。不同模块只要用了同样的字符串,就可能互相覆盖值,最后读取到的是谁写进去的,往往很难第一时间判断。
因此,context.Value 的风险通常不是单点故障,而是组合故障:一边是 any 带来的断言不安全,另一边是字符串 Key 带来的命名碰撞。两者叠加后,问题排查成本会明显上升。
更稳妥的 Key 写法:使用未导出的私有类型
要避免 Key 冲突,Go 社区给出的常见实践很明确:不要用裸字符串做 Key,而是使用包内未导出的自定义类型。
package auth

type ctxKey struct{} // 关键步骤:定义未导出的私有结构体类型
var userTokenKey = ctxKey{}
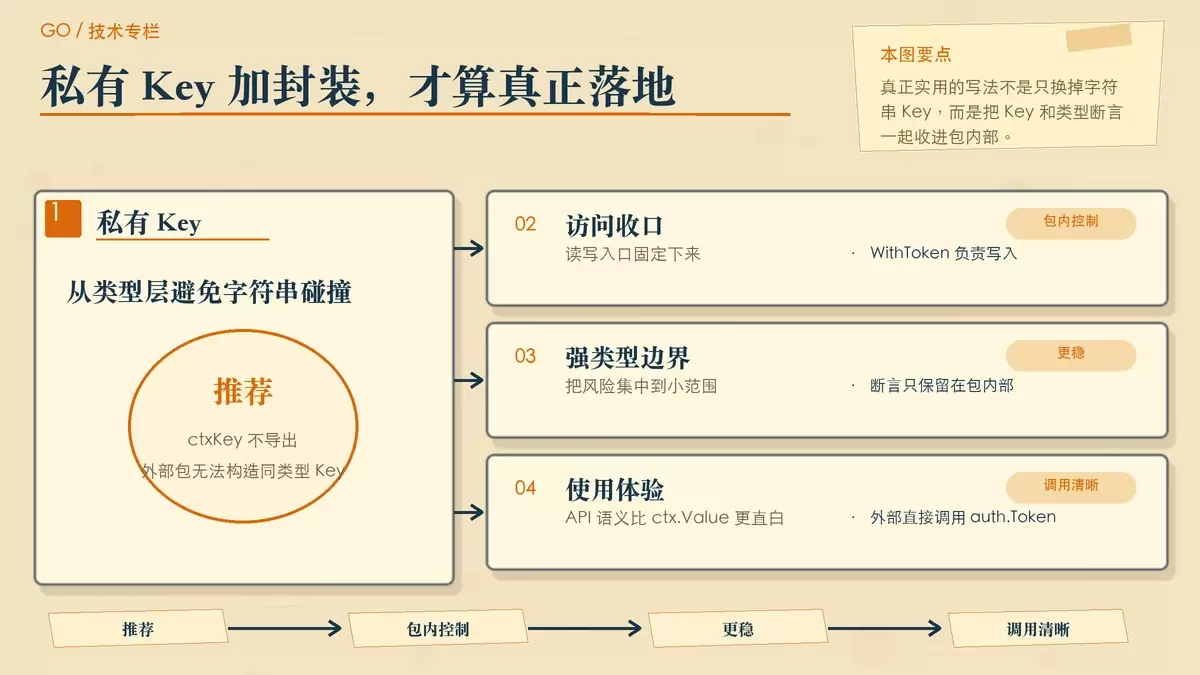
这样做的关键,在于接口值比较时不仅看值,还看类型。只有“类型相同且值相同”,两个 Key 才会被认为是同一个。因为这里的 ctxKey 是未导出的私有类型,外部包既拿不到这个类型,也构造不出同类型同值的 Key。
即使别的包也写了一个看起来一模一样的定义:
type ctxKey struct{}在编译器眼里,它仍然是另一个完全不同的类型,彼此不会冲突。这比约定“大家都别用同样的字符串”可靠得多,因为安全性来自类型系统本身,而不是团队纪律。
这一层处理解决的是“不会撞 Key”,但还没有解决“外部到处做类型断言”的问题。真正想把风险继续往里收,还得再包一层强类型访问函数。
把断言收口到包内:用强类型函数封装读写
定义好私有 Key 后,最好不要让业务代码在外部直接调用 ctx.Value。更实用的方式,是把写入和读取都封装成强类型函数,让包外只接触明确的 API。
func WithToken(ctx context.Context, token string) context.Context {
    return context.WithValue(ctx, userTokenKey, token)
}

func Token(ctx context.Context) (string, bool) {
    token, ok := ctx.Value(userTokenKey).(string)
    return token, ok
}
这样一来,类型断言只集中在包内部的一个小范围内。外部业务层不需要知道 Key 的细节,也不需要自己处理 any。
func HandleRequest(ctx context.Context) {
    newCtx := auth.WithToken(ctx, "jwt_payload_data")
    if token, ok := auth.Token(newCtx); ok {
        // 执行正常的鉴权逻辑...
    }
}
这类封装至少带来三点收益:
- 调用侧接口更清晰,读代码的人能直接看出这里操作的是 Token。
- Key 与断言逻辑被收口,后续修改类型时影响面更小。
- 包外不再依赖字符串常量和裸断言,误用概率明显降低。
当然,这并不意味着任何数据都适合照这个模板塞进 Context。封装解决的是“怎么更安全地用”,不是“用什么都合理”。
哪些数据适合放进 Context,哪些不适合
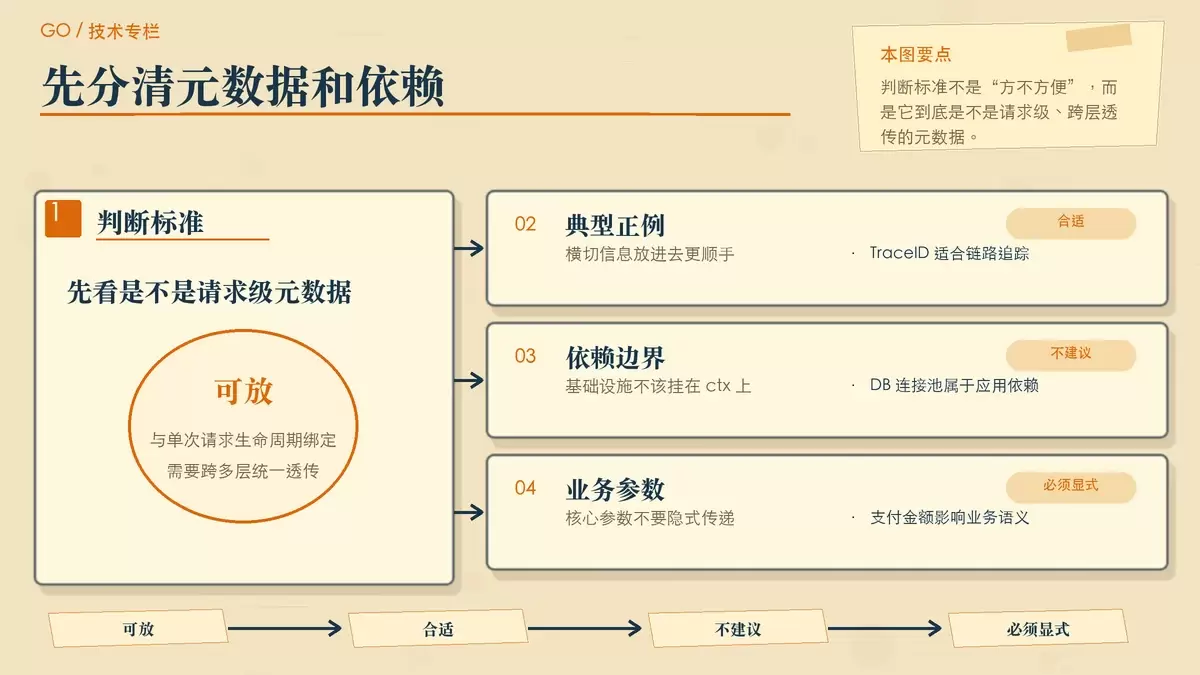
判断一项数据能不能放进 Context,最实用的标准不是“写起来方不方便”,而是看它是否属于请求级、跨层透传的元数据。
适合放进去的
典型是与单次请求生命周期强绑定、又会在多层调用之间传递的数据,比如:
TraceID- 解析后的
UserID - 客户端 IP
这类信息通常不是某个业务函数的核心输入,却会在日志、鉴权、链路追踪等多个横切位置反复使用。为了避免每一层函数都显式带一个 traceId 参数,放进 Context 是合理的。
不该放进去的
另一类则应明确排除:
- 数据库连接池、Redis 实例、日志记录器等基础设施依赖
- 支付金额、订单状态、控制分支开关等业务核心参数
前者生命周期通常覆盖整个应用进程,应该通过结构体字段、构造函数或依赖注入管理;后者则直接影响业务语义,更应该在函数签名中显式出现。把它们塞进 Context,只会让调用关系变得模糊。
以 TraceID 和 *gorm.DB 为对比会更直观:TraceID 是请求附带的元数据,天然适合随调用链透传;而 *gorm.DB 是应用基础设施,和某个具体请求并不是同一层概念。两者都能放进 Context,但只有前者符合它的职责边界。
代码评审时可以重点看什么
回到实践层面,context.Context 的核心职责始终是传递取消、超时等控制流信号,context.Value 只是顺带提供了一个跨层携带元数据的通道。只要发现某个接口开始依赖 ctx 中的隐藏业务参数驱动逻辑,就值得在 Code Review 里追问:这个值是不是应该改成显式参数,或者改成结构体依赖。
更稳妥的做法可以总结为三条:
- 把基础设施依赖留在依赖注入体系里,不要塞进
Context。 - 确实需要透传的请求元数据,使用未导出的私有 Key。
- 对外暴露
WithXxx/Xxx这类强类型函数,把断言控制在包内部。
这样既能保留 Context 在请求链路中的便利性,也能避免它演变成隐式全局变量容器。对 Go 代码来说,依赖摆在明面上,通常比“看起来参数更少”更重要。









