JWT令牌:RS256非对称签名与公钥验证
从RS256的非对称签名原理出发,掌握JWT的私钥签名、公钥验证、令牌解析与安全配置,并通过实际代码验证签名与识别常见配置错误。
2026-09-09
30

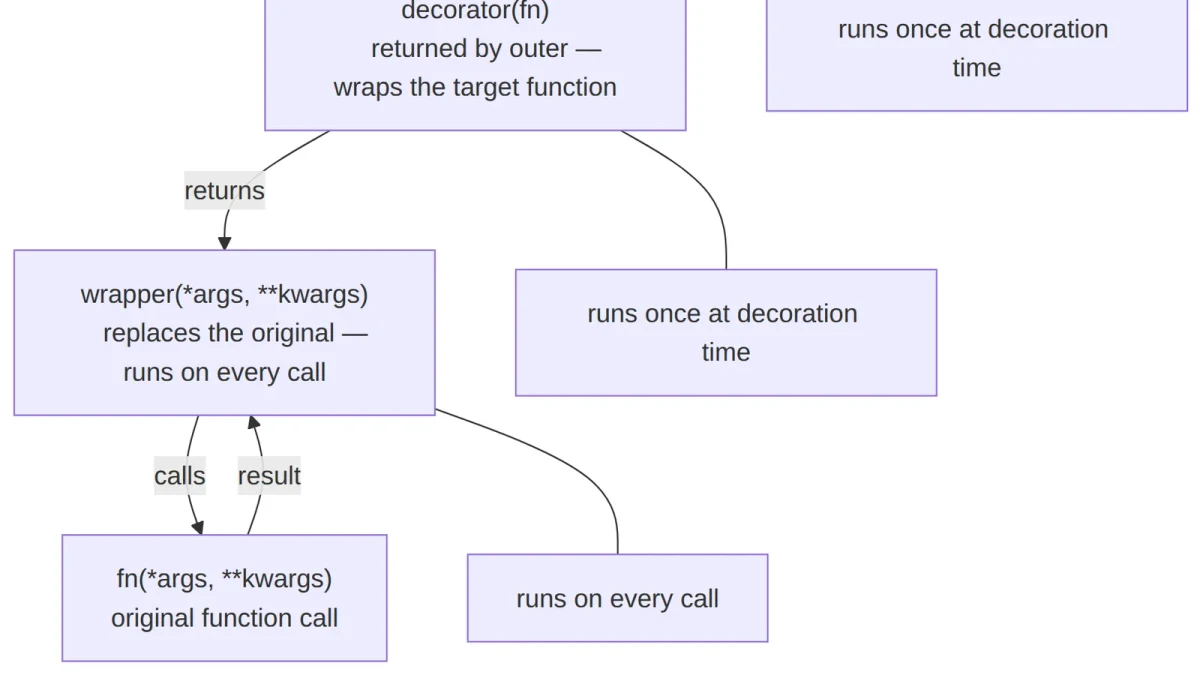
从装饰器的闭包结构出发,系统掌握带参数装饰器、被装饰函数参数传递、functools.wraps包装,以及常见参数与元数据丢失问题,并通过可运行示例完成验证。
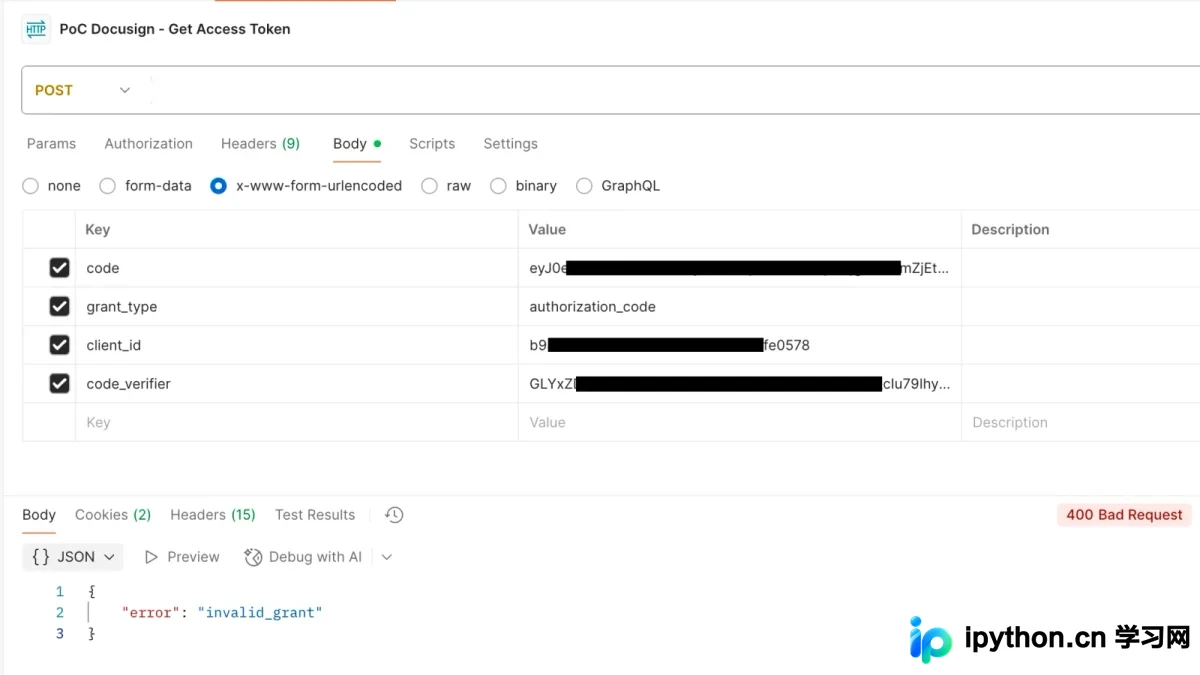
介绍OAuth2授权码模式面临的授权码拦截与注入风险,并通过PKCE的code_verifier、code_challenge和S256机制建立一次性证明链路;结合完整授权流程、实现配置与安全验证,帮助开发者正确落地PKCE并规避常见降级和参数复用问题。
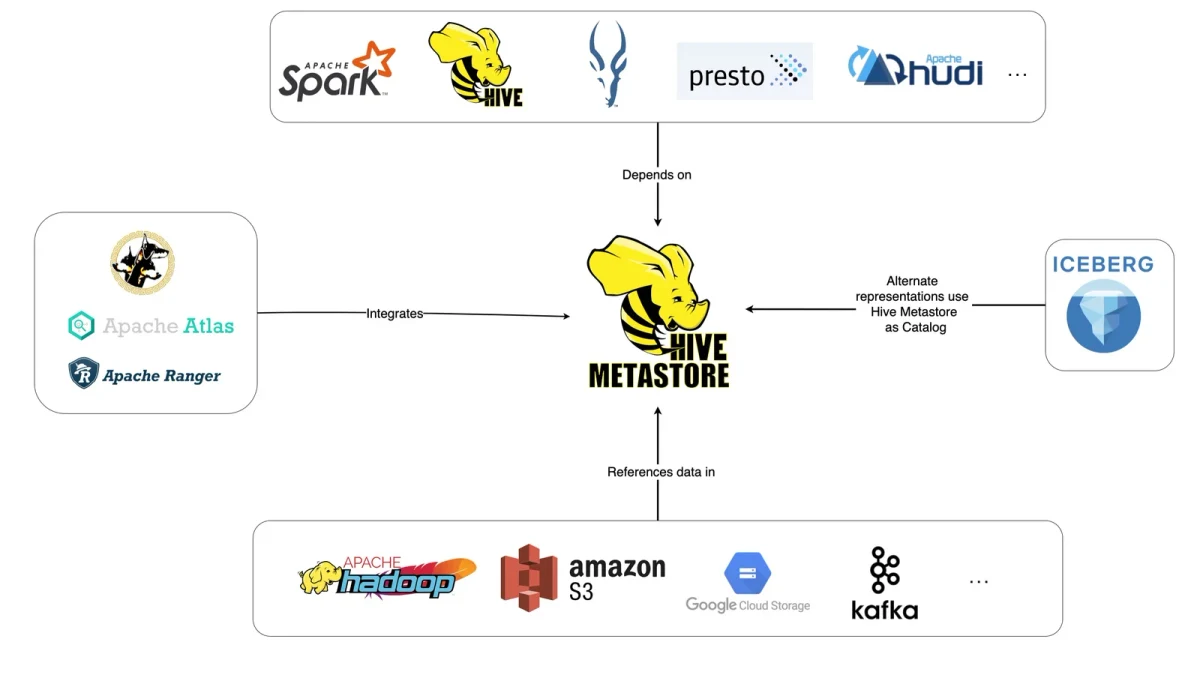
从数据仓库分层、Hive表与SQL查询入手,逐步理解Hive与Spark SQL的角色差异、数据读写与计算协作,并通过执行验证与常见性能问题建立完整的离线数仓实践认知。
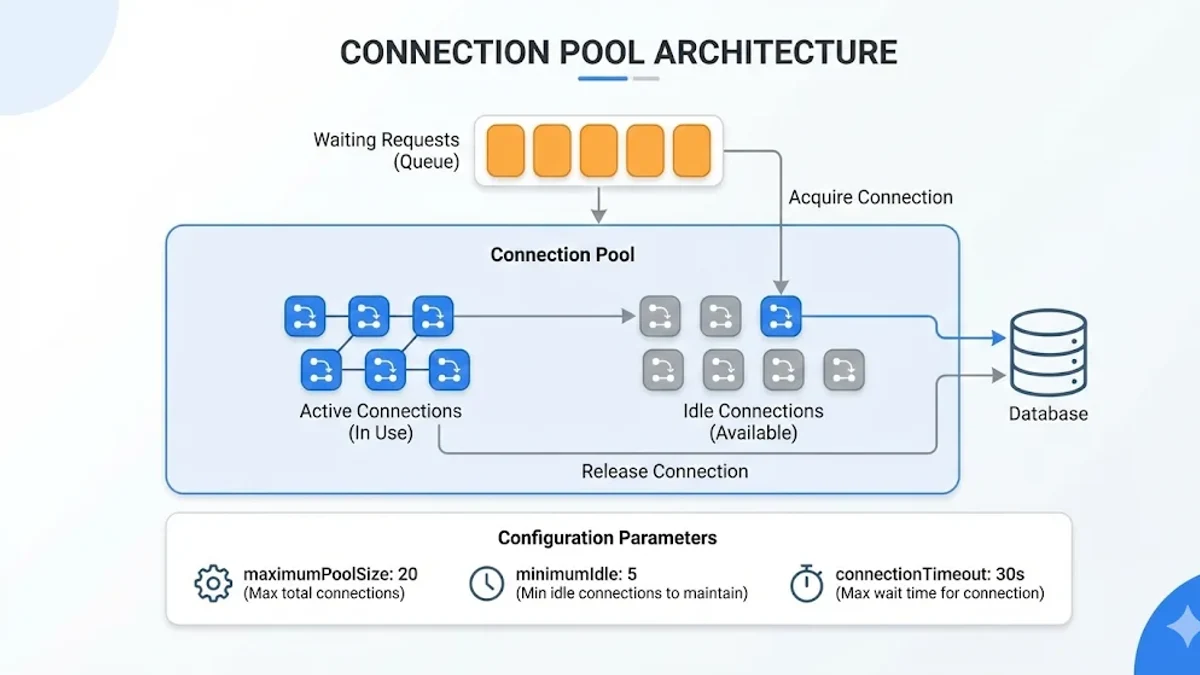
从连接池、MySQL并发连接上限与空闲连接超时的关系入手,系统讲清参数配置、容量估算、调优验证以及常见误区,帮助避免连接耗尽、频繁创建连接和大量Sleep连接等问题。
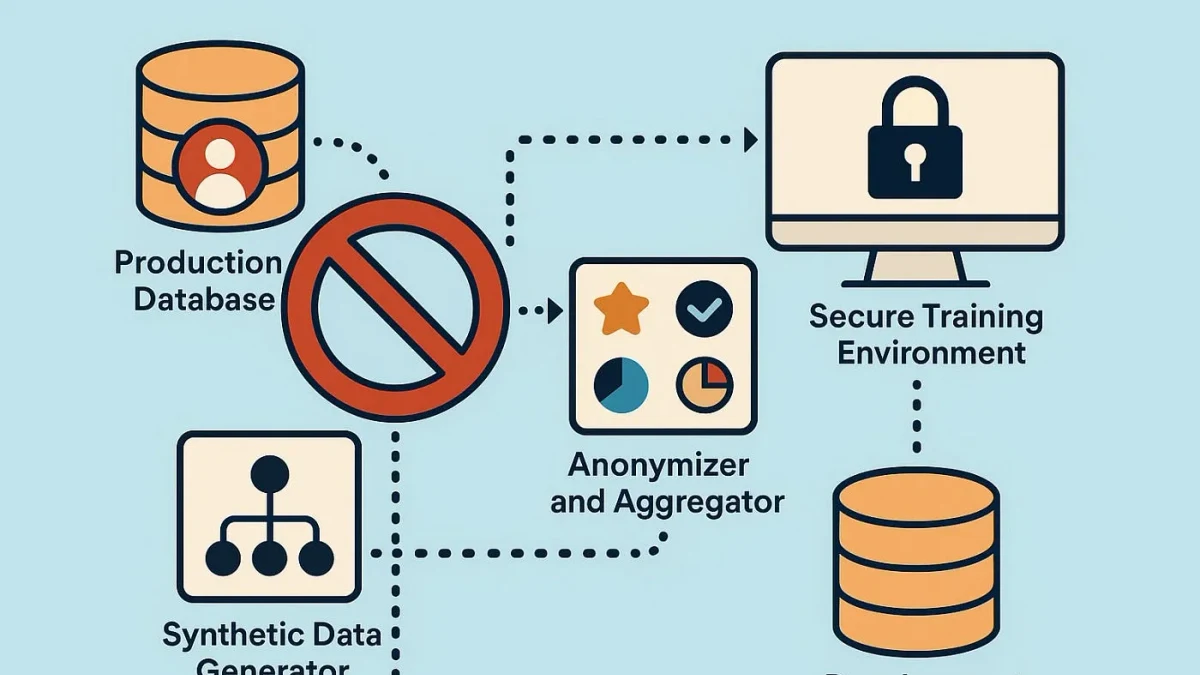
介绍 Python Faker 的基本用法,掌握常见类型测试数据生成、批量填充与可复现数据配置,并了解本地化、唯一值、随机种子以及生产环境中的数据安全避坑。
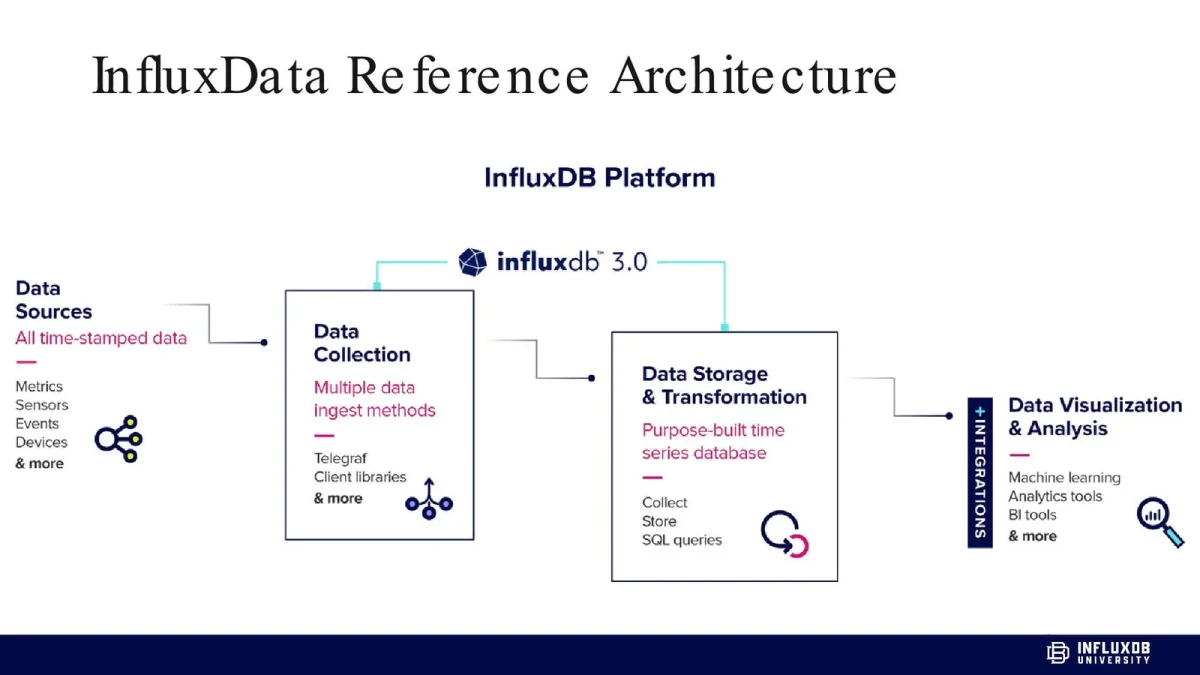
从时序数据模型与存储机制入手,对比 InfluxDB 与 Prometheus 的数据写入、查询、保留策略和适用场景,并通过实际配置与验证掌握两者在监控指标存储中的使用方法及常见避坑点。
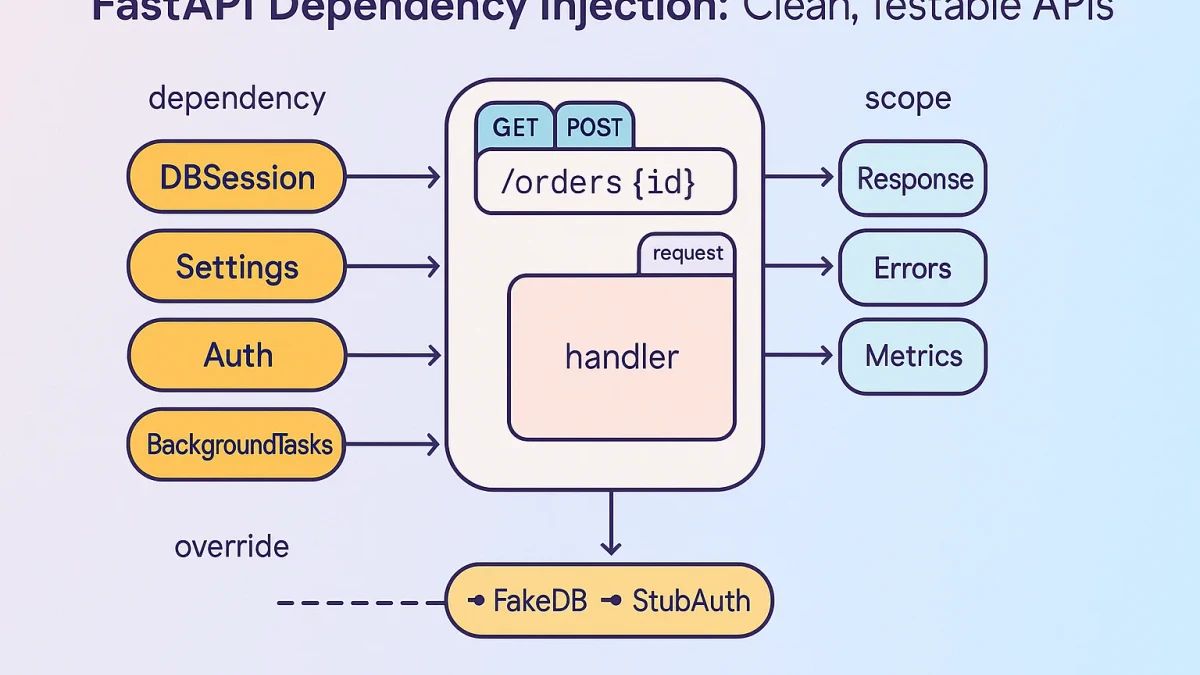
从依赖注入的核心概念入手,掌握 FastAPI 中 Depends 的声明、依赖复用、嵌套依赖与资源管理,并通过实际接口验证执行流程,同时覆盖常见配置与设计误区。
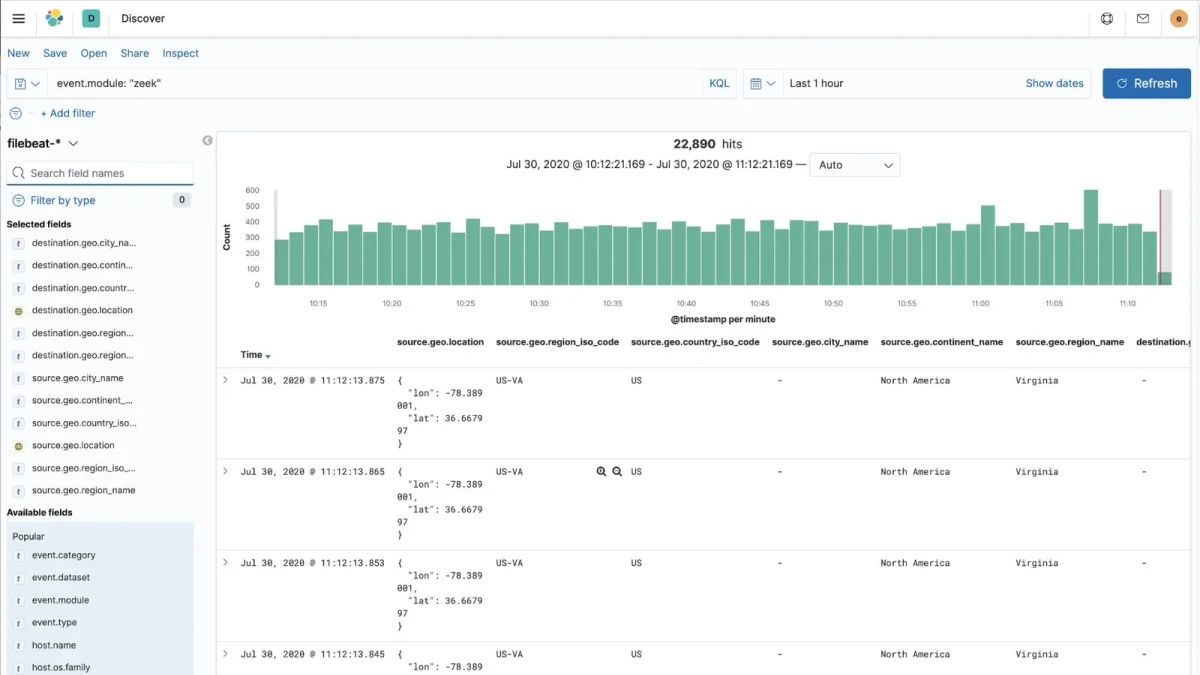
介绍如何使用 Filebeat 模块采集常见服务日志,并通过多行过滤正确合并堆栈跟踪等跨行日志,完成从配置、采集到 Elasticsearch/Kibana 验证的完整流程。
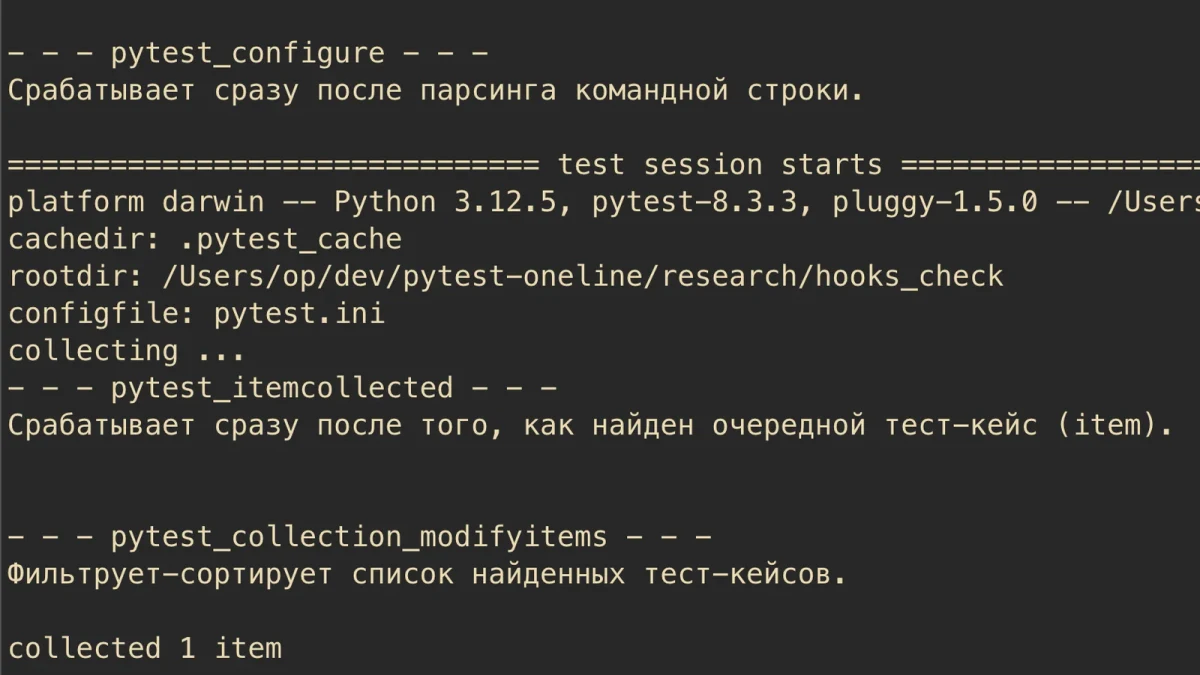
介绍pytest插件中钩子函数的作用、定义方式与执行时机,通过一个可运行的插件示例实现测试生命周期扩展,并验证钩子行为,同时总结常见配置与兼容性问题。
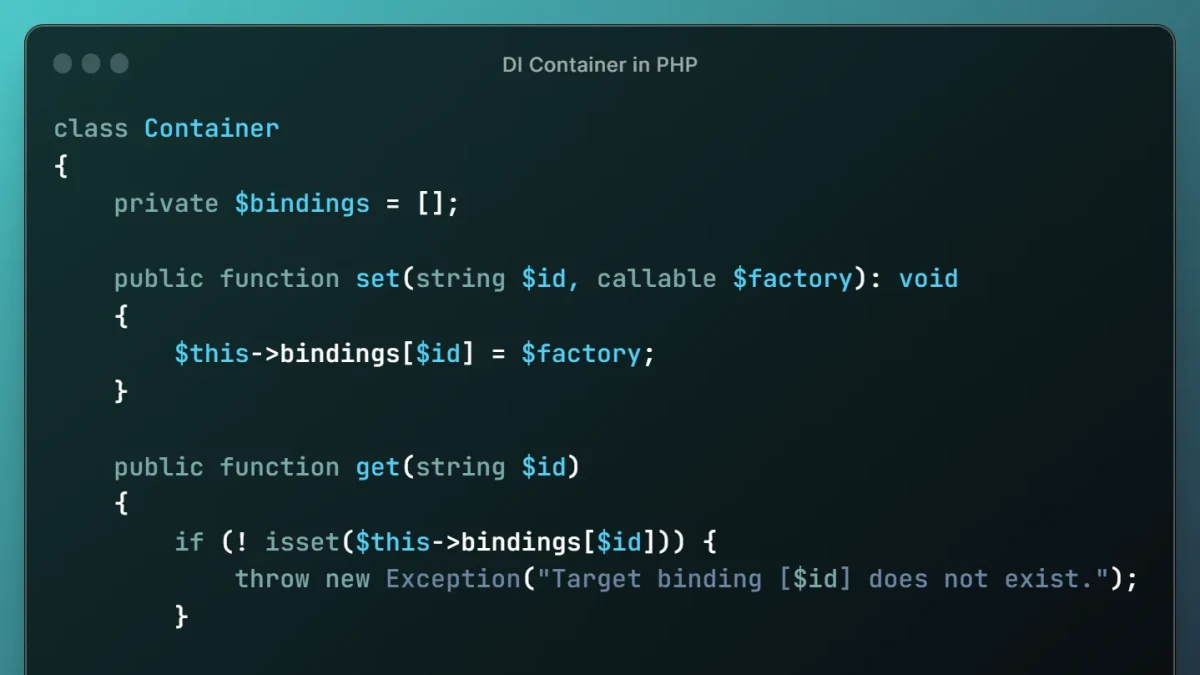
从依赖注入与控制反转的基本概念入手,使用 PHP-DI 配置容器、注册服务与接口实现,并通过实际代码验证自动注入和容器解析,同时总结常见配置错误与避坑方法。
本文围绕 Kubernetes 中 Istio 与 Envoy 的集成实践,依次讲清控制平面与数据平面、Envoy Sidecar 注入、流量治理与安全能力,并通过验证与常见问题排查帮助读者建立完整的服务网格实践路径。Istio 的数据平面由 Envoy 代理承担流量拦截与治理,控制平面负责服务发现、配置下发和证书管理。