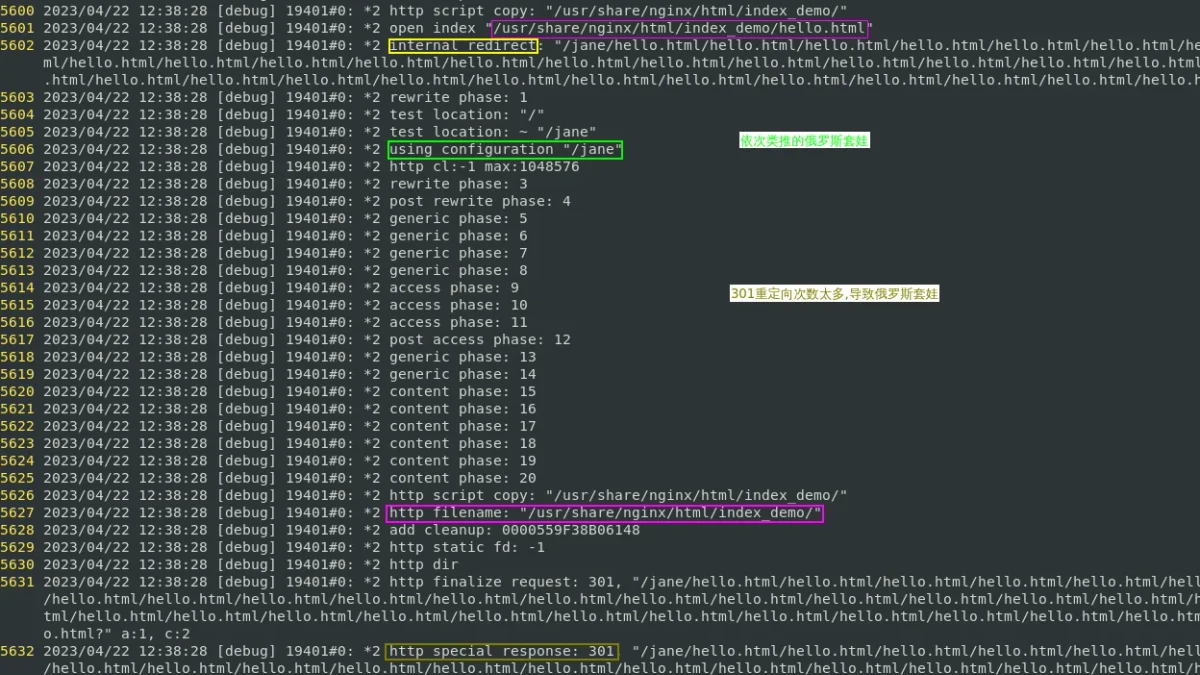
Linux内核参数:sysctl网络优化
介绍Linux中sysctl网络参数的作用、常见优化项、配置方法与验证思路,帮助读者在明确业务场景和系统资源的前提下进行安全调优,避免盲目修改导致网络性能下降或系统异常。
2026-09-09
24

介绍Linux中sysctl网络参数的作用、常见优化项、配置方法与验证思路,帮助读者在明确业务场景和系统资源的前提下进行安全调优,避免盲目修改导致网络性能下降或系统异常。
系统梳理敏感信息在日志中的泄漏风险,掌握敏感字段识别、脱敏规则设计、代码与日志配置实施、效果验证及常见避坑方法,降低日志采集与排障过程中的数据暴露风险。
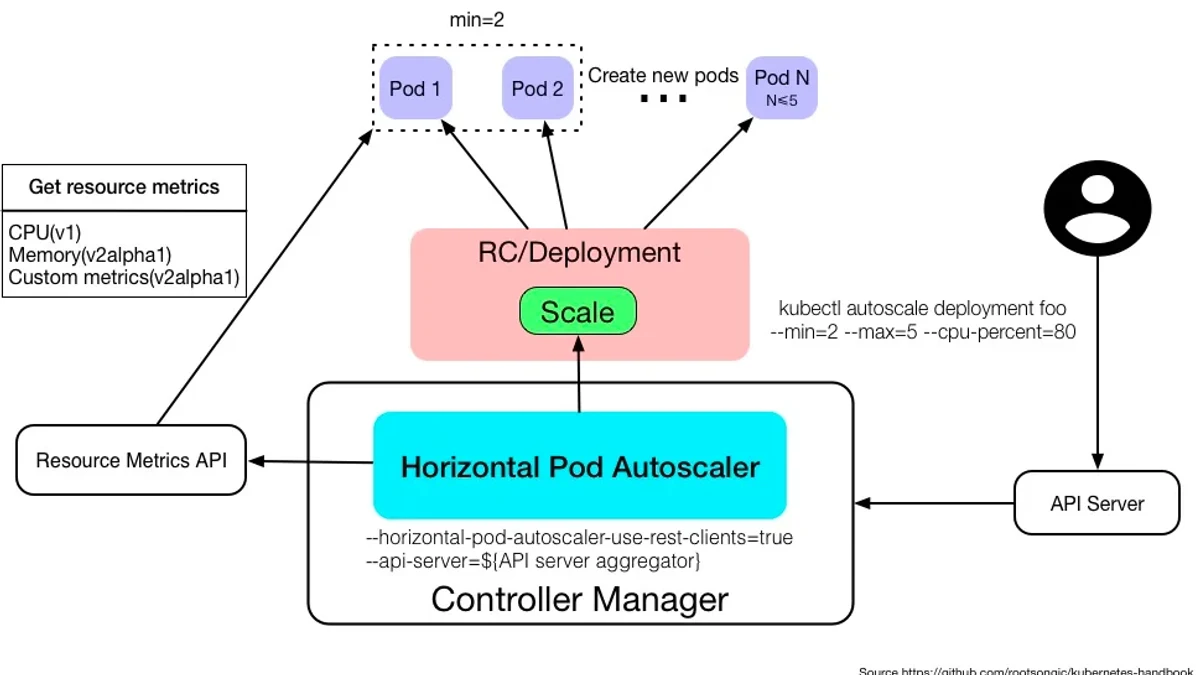
介绍 Kubernetes HorizontalPodAutoscaler(HPA)的工作原理,并以 Deployment + CPU 指标为例完成 Metrics Server 准备、HPA 配置、扩缩容验证及常见问题排查。HPA 通过指标自动调整工作负载的 Pod 副本数,资源指标通常通过 metrics.k8s.io API 获取。
从RBAC权限模型出发,结合典型越权场景、权限验证与审计日志,系统讲清如何发现、验证和修复Kubernetes中的过度授权与权限提升风险。Kubernetes RBAC通过Role、ClusterRole及对应Binding控制访问范围,审计机制则可记录用户、资源、操作及授权结果,为排查越权行为提供依据。
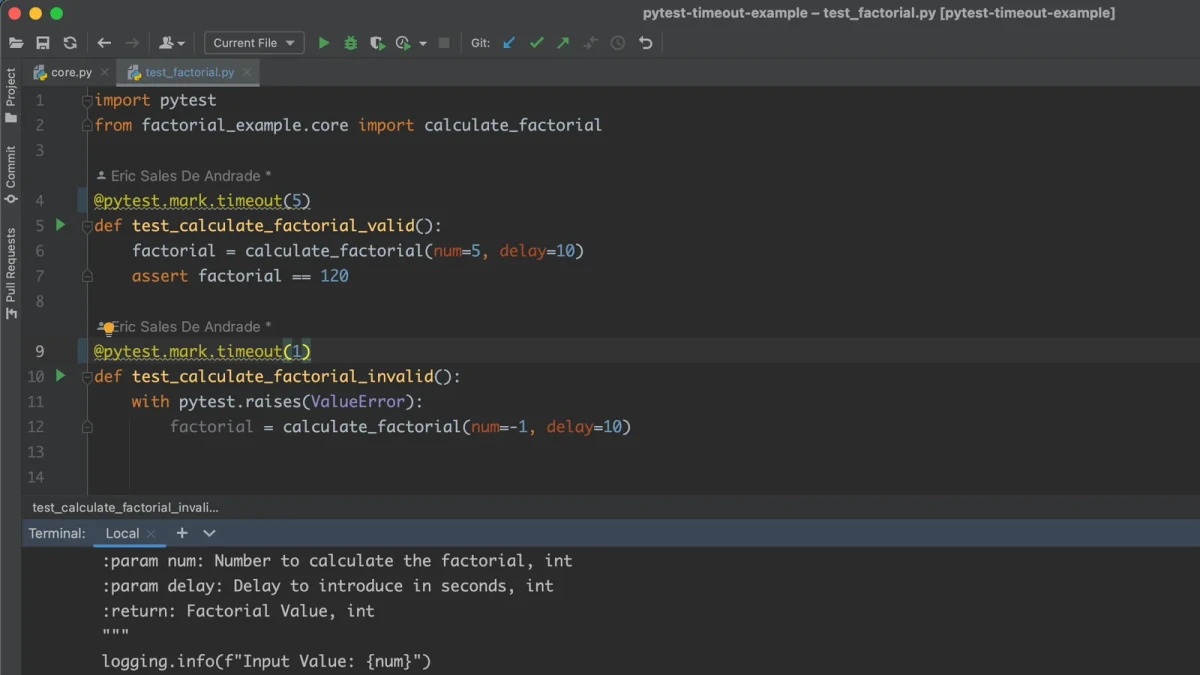
介绍如何使用 pytest-timeout 为 pytest 测试设置超时限制,覆盖安装配置、单个测试与全局超时、验证超时行为,以及线程/进程模型和误判问题等常见避坑点。
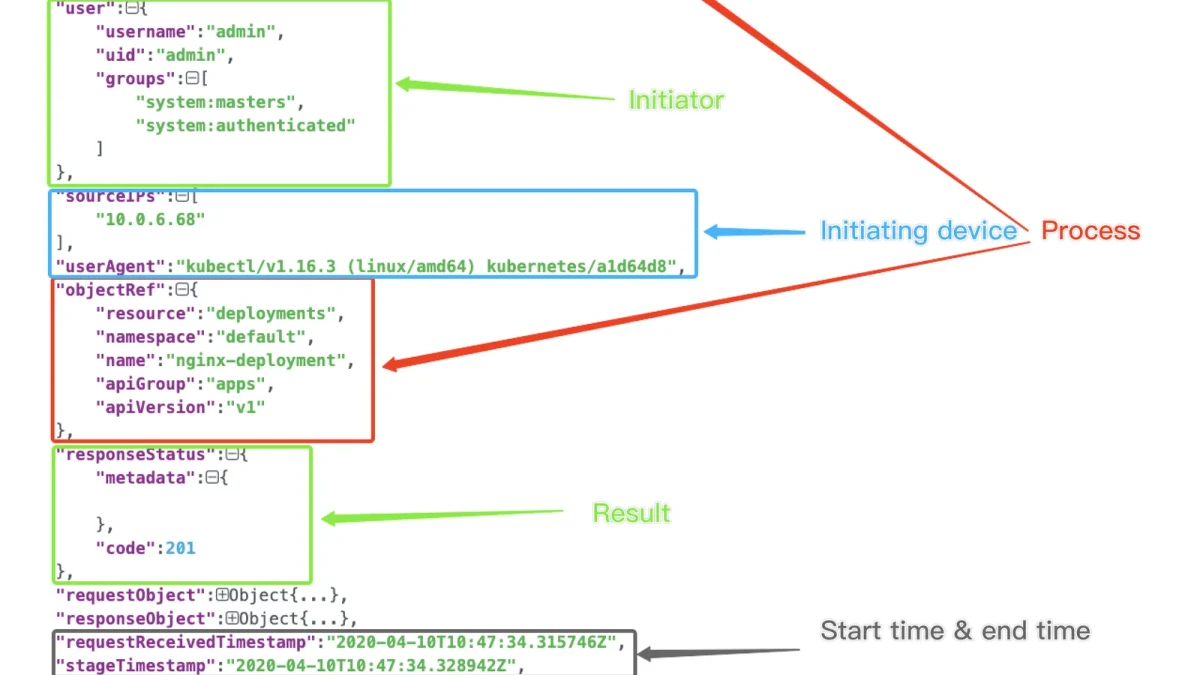
介绍 Kubernetes API Audit 的作用、审计策略配置、控制面启用方法,以及如何验证日志是否正常生成,并覆盖日志级别、敏感信息、性能与日志轮转等常见避坑点。
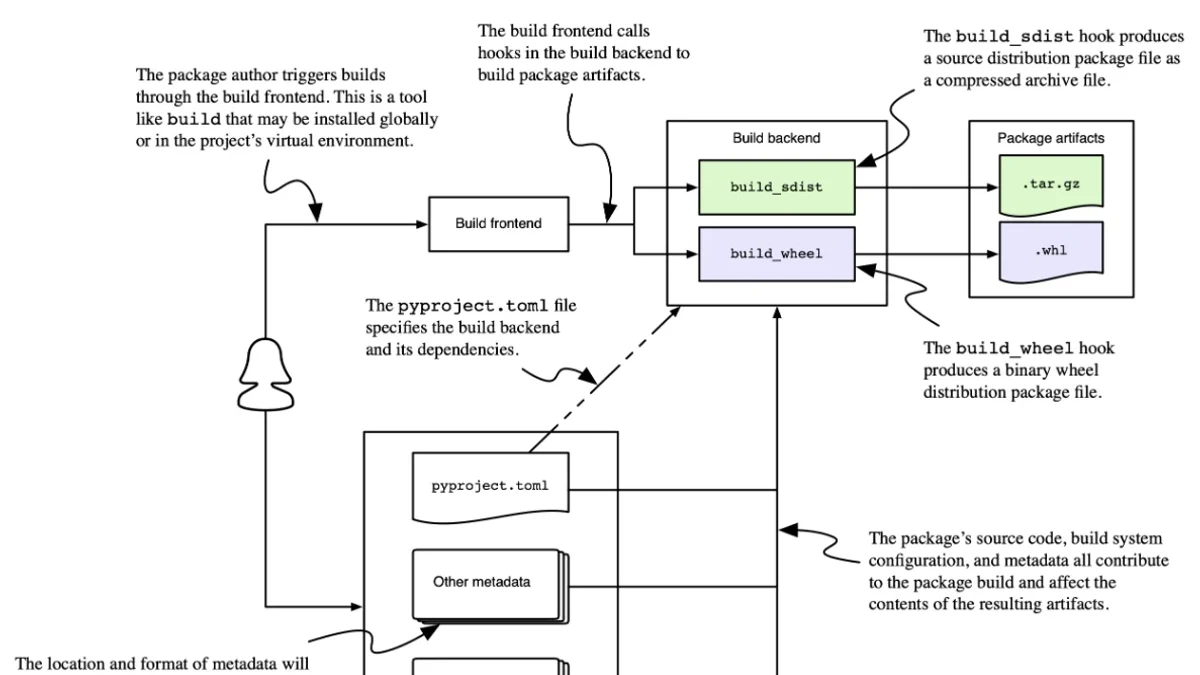
介绍Wheel(.whl)的基本结构与分发优势,重点区分纯Python Wheel和包含平台相关二进制扩展的Wheel,并通过构建、检查与安装验证掌握平台依赖、标签选择及常见打包问题。
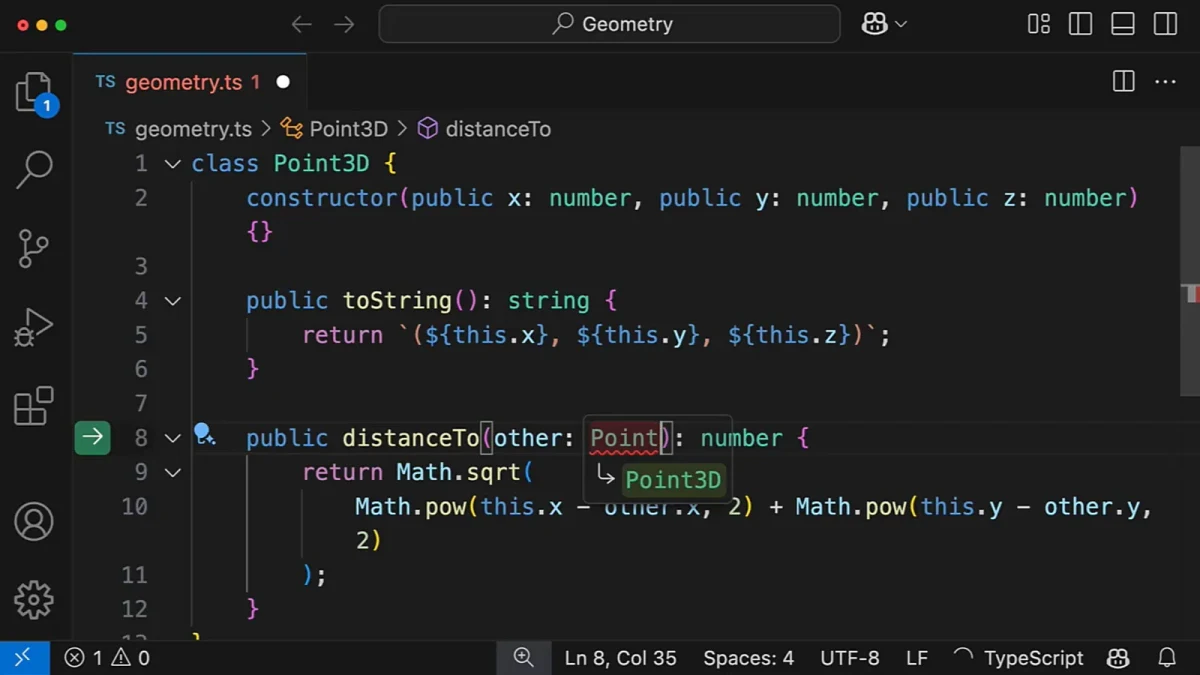
从TypeScript类型推断的基本机制出发,理解上下文类型如何影响表达式推断,并进一步掌握条件类型中的类型判断、分发与推断技巧,最后通过实际代码验证常见场景并规避类型推断失效与过度复杂的问题。
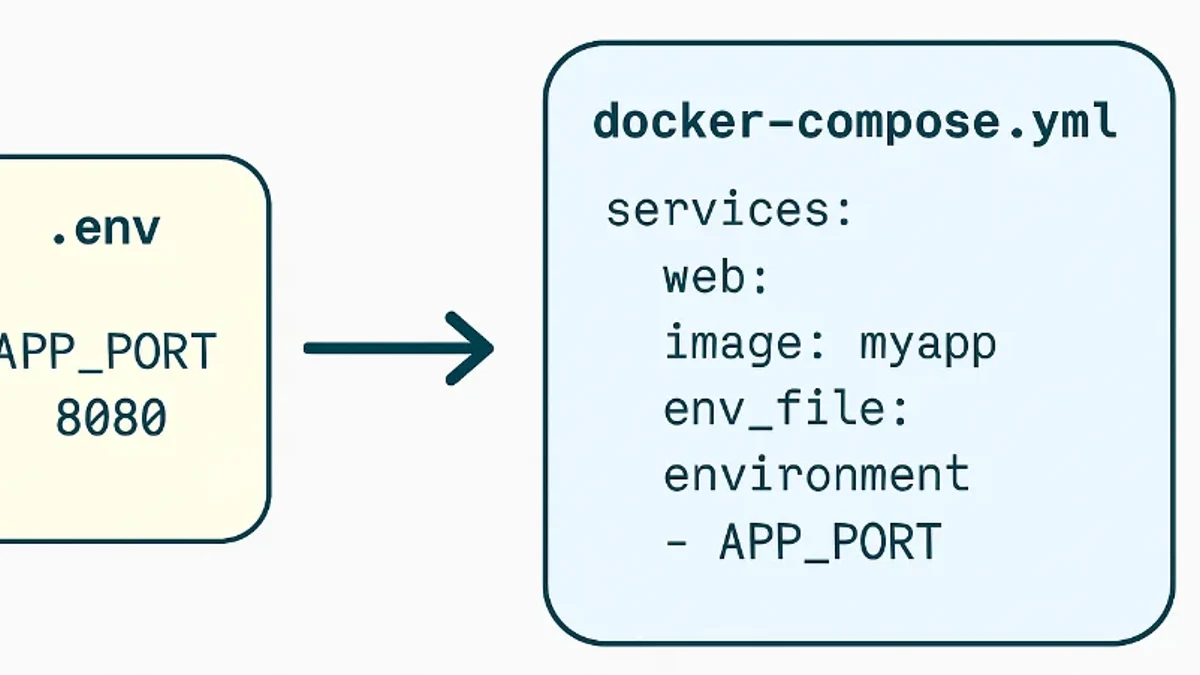
掌握 Docker Compose 中环境变量的定义、注入与优先级,并结合 depends_on 配置服务启动依赖,最后通过实际验证与常见避坑确保多容器应用按预期运行。
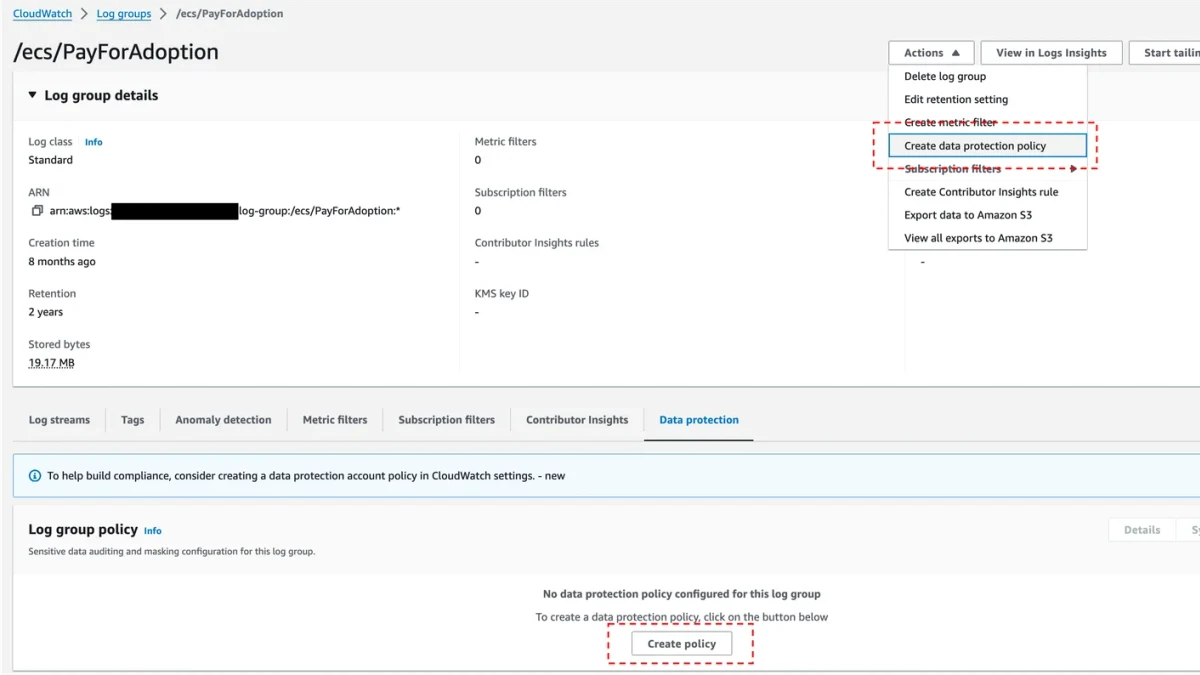
从Nginx URL重写与目录映射的实际配置入手,理解rewrite与alias的职责区别,完成根目录映射配置,并通过请求验证结果,重点规避路径拼接、location匹配和rewrite循环等常见问题。