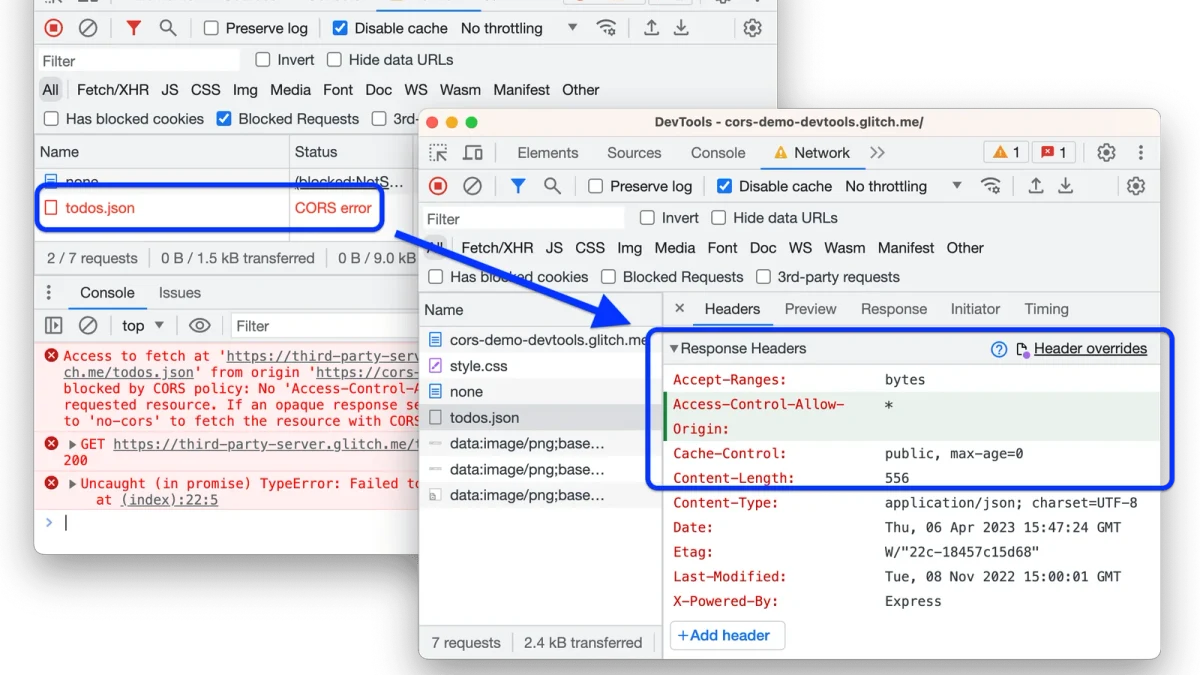
Docker日志:json-file与syslog驱动配置
介绍Docker日志驱动的作用与默认json-file、syslog的适用场景,完成两种驱动的配置、验证、切换及常见问题排查。
2026-09-09
25

介绍Docker日志驱动的作用与默认json-file、syslog的适用场景,完成两种驱动的配置、验证、切换及常见问题排查。
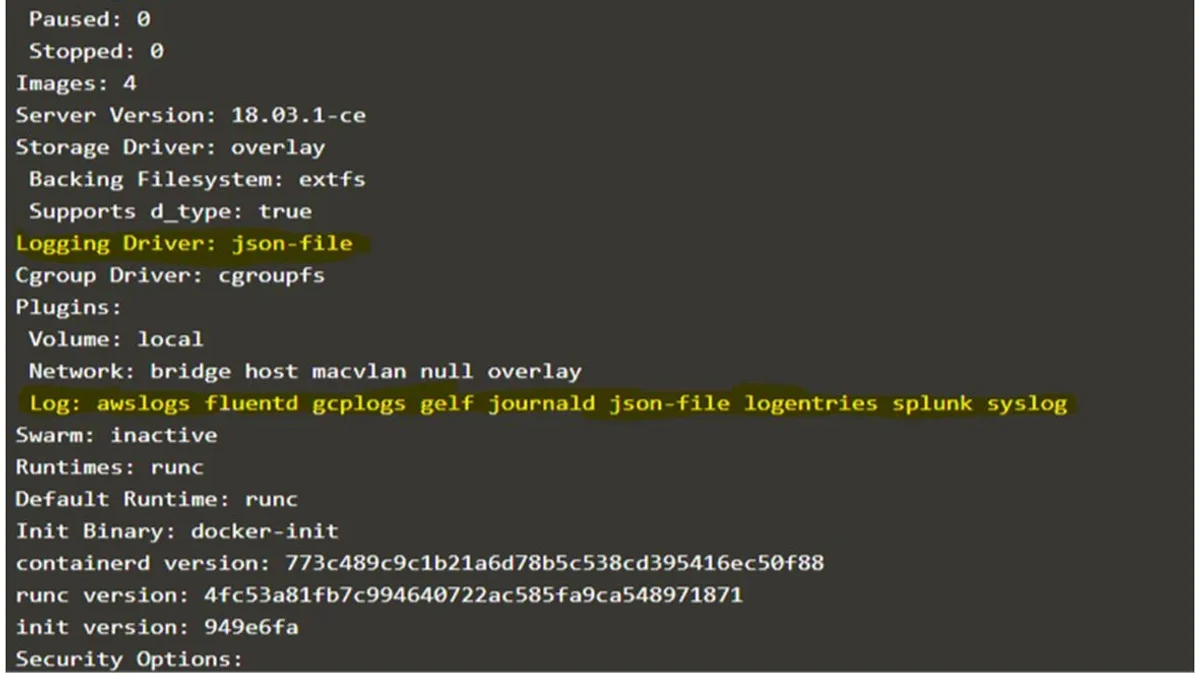
从缓存架构、数据模型、性能指标和实际压测出发,对比Redis与Memcached的适用场景,并结合配置、基准测试与常见问题帮助读者选择合适的缓存方案。
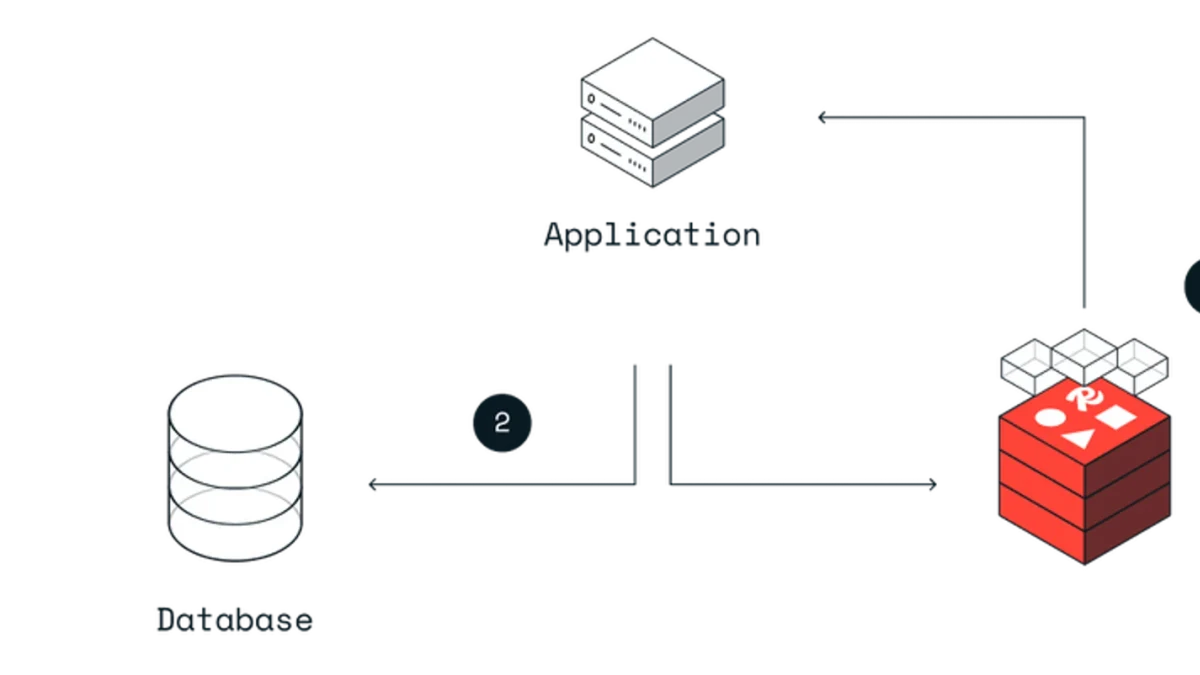
从服务器初始化安全基线出发,系统梳理防火墙规则与SELinux策略的配置、验证、联动排障及常见避坑方法,帮助在保证服务可用的同时建立合理的访问控制边界。
介绍OpenVAS(Greenbone Vulnerability Management)的基本架构与安全使用边界,围绕安装配置、扫描任务、结果验证和常见问题,帮助读者在授权环境中完成一次规范的漏洞扫描。
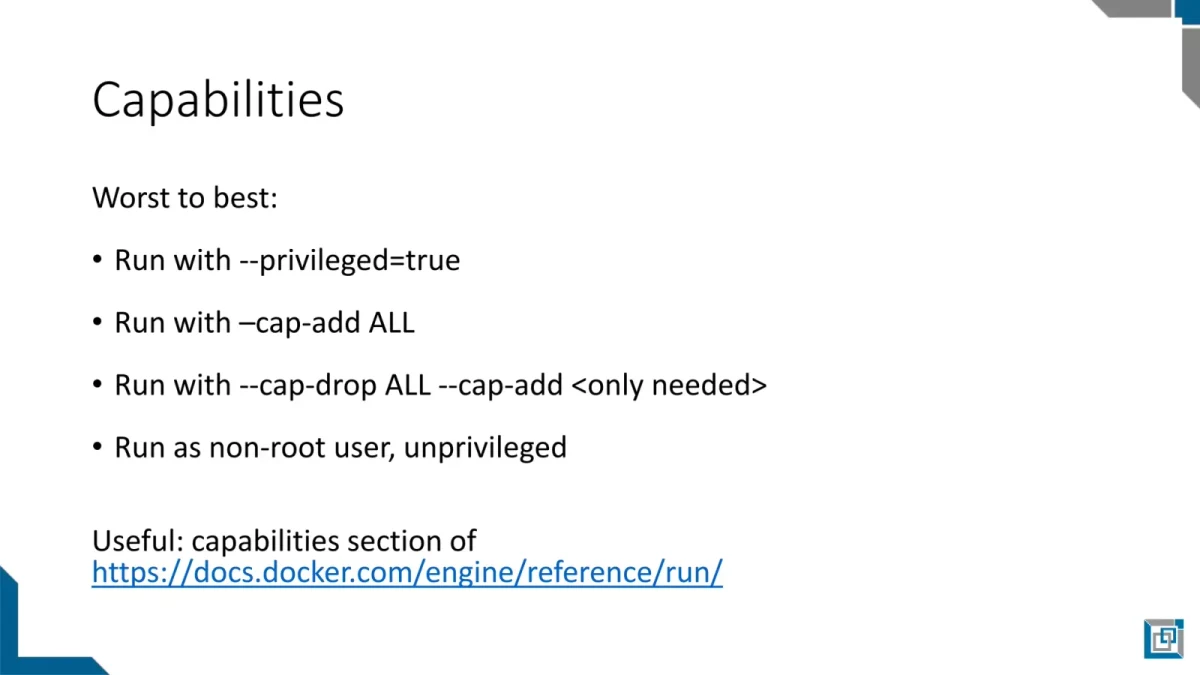
从最小权限原则出发,理解 Docker 中 seccomp 与 Linux capabilities 的职责边界,并通过实际命令配置、验证限制效果,掌握容器安全加固与常见避坑方法。
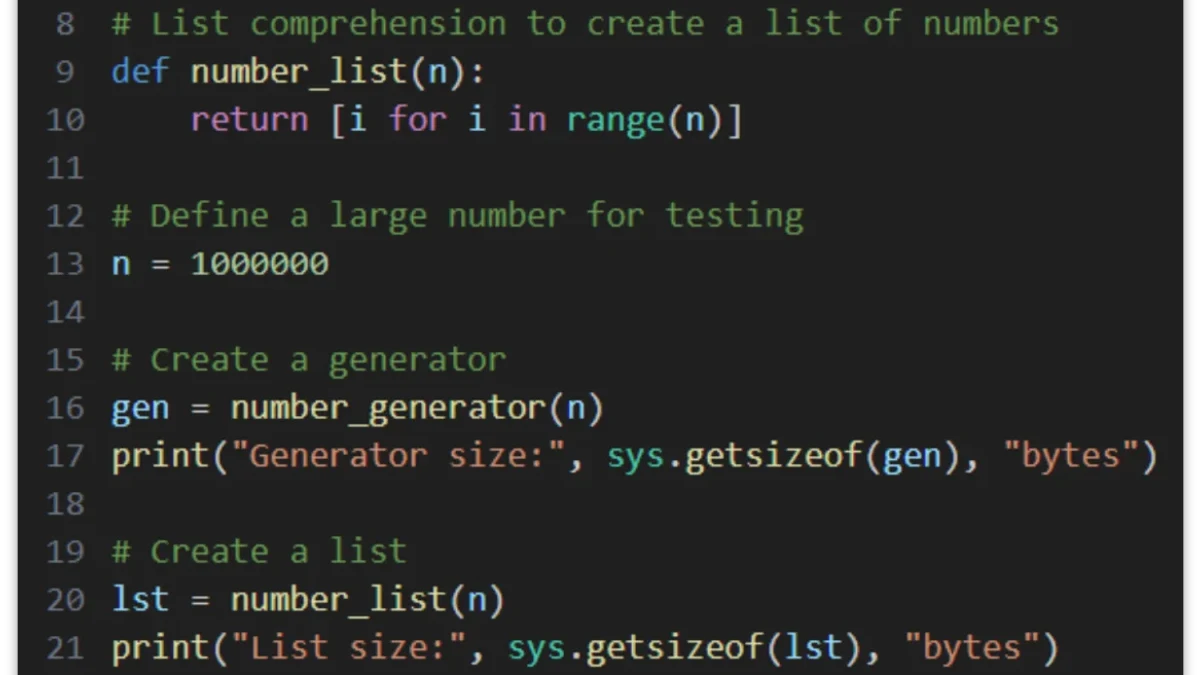
通过 memory-profiler 对 Python 程序进行逐行内存占用分析,掌握安装配置、标记目标函数、运行采样、解读报告以及定位内存增长与优化验证的完整流程。
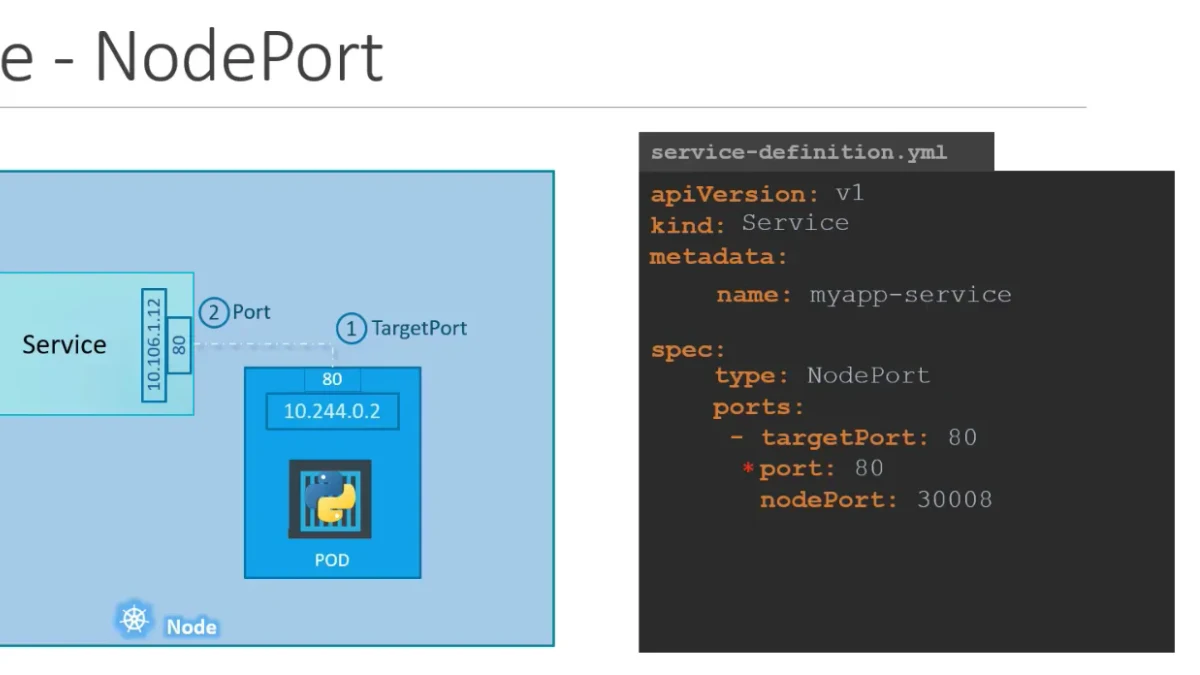
介绍Kubernetes Service对外暴露服务的基本机制,对比NodePort与LoadBalancer的适用场景、配置方式、访问验证及常见避坑点,帮助读者根据集群环境选择合适的服务暴露方案。
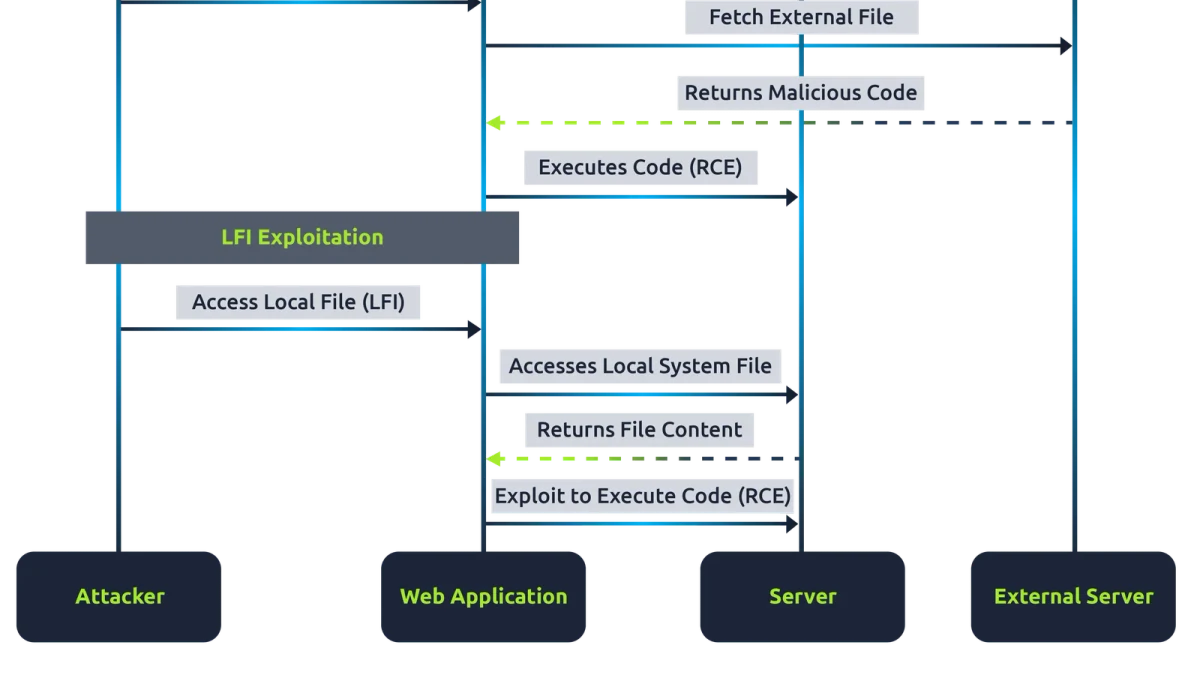
从PHP文件包含机制出发,梳理本地文件包含(LFI)、远程文件包含(RFI)与allow_url_include配置的关系,结合安全验证、风险判断和防护实践,帮助开发者识别并修复文件包含漏洞。
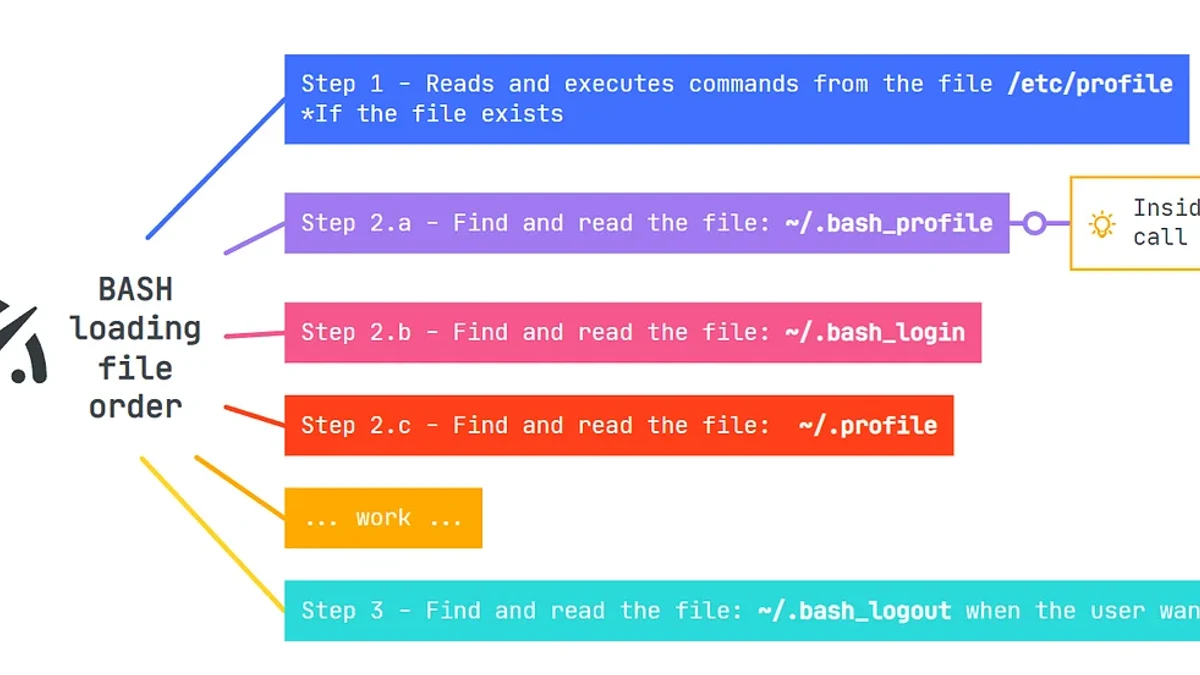
梳理Linux Bash环境变量配置文件的职责与加载顺序,重点理解登录Shell与非登录Shell的区别,并通过实际命令验证变量来源,避免重复配置、配置不生效等常见问题。
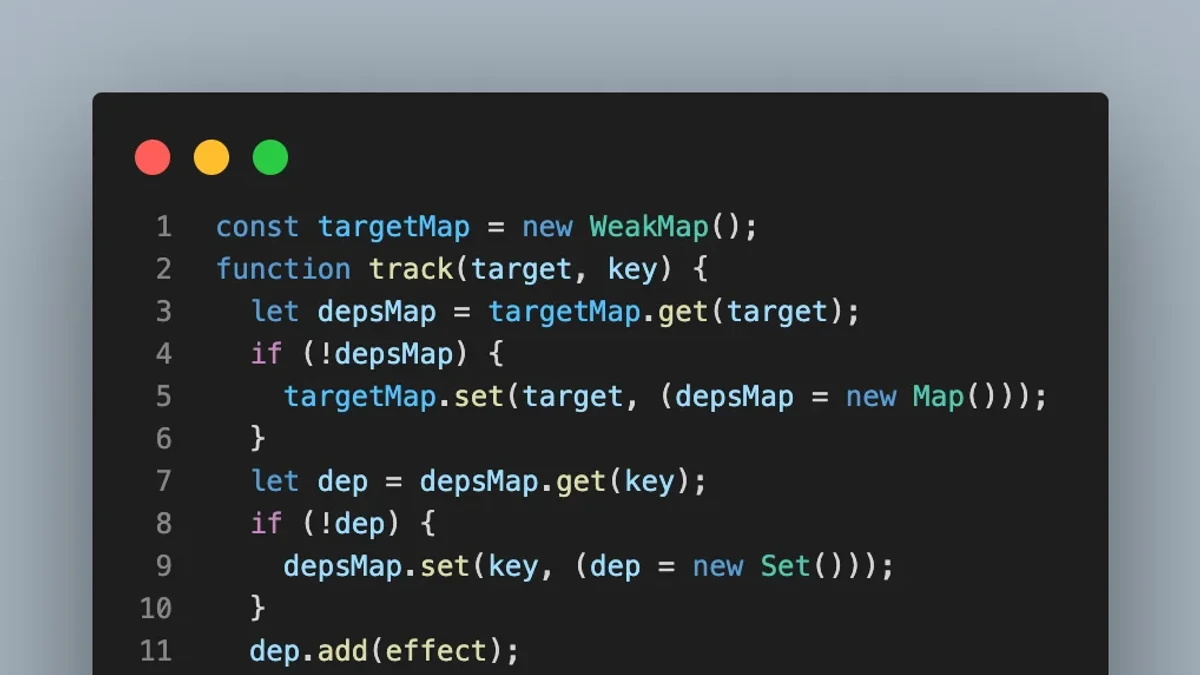
从Vue 3响应式系统的核心机制出发,拆解Proxy拦截、Reflect操作、依赖收集与触发更新的实现链路,并通过简化代码验证常见行为与避坑点。
从Nginx反向代理WebSocket连接的工作机制入手,完成HTTP版本升级与Upgrade/Connection头配置,并通过浏览器和命令行验证连接状态,同时梳理常见配置错误、代理超时和连接升级失败等问题。
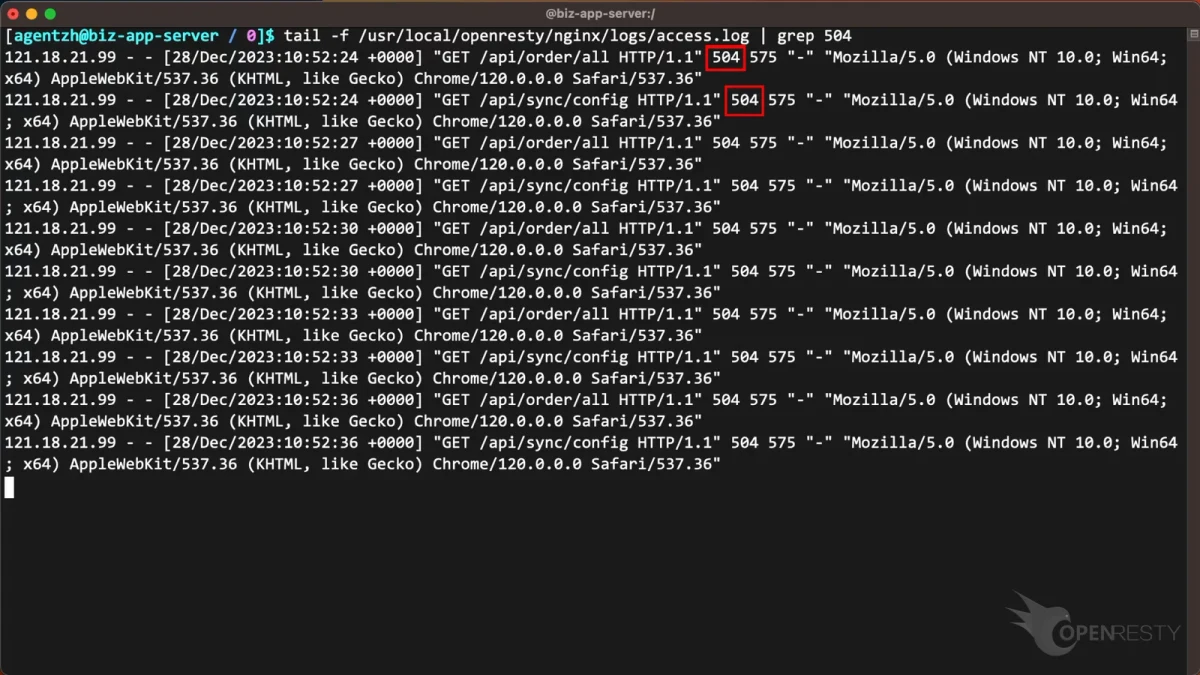
从浏览器同源策略与CORS机制入手,讲清Nginx通过add_header配置跨域响应头的方法,覆盖常见GET/POST请求、预检OPTIONS请求、凭证与安全限制,并通过浏览器和curl验证配置效果。