网络安全宣传周活动策划:企业内网安全文化建设指南
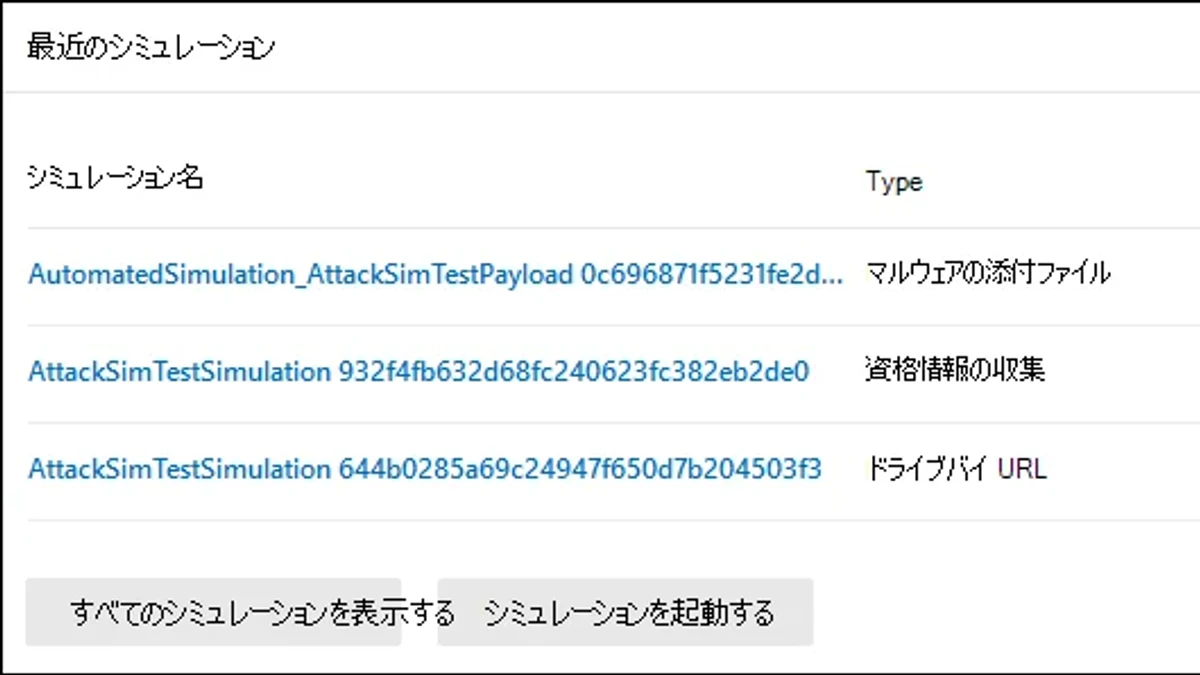
以网络安全宣传周为契机,把一次性宣传活动升级为企业内网安全文化建设闭环:先识别风险与目标,再设计分层活动,随后用实战演练验证员工行为,最后通过数据复盘和制度固化形成长效机制。重点覆盖企业员工最常遇到的钓鱼邮件、账号与密码、数据保护、终端使用和内网访问等场景,避免活动停留在横幅、培训和资料发放层面。
2026-09-15
21

以网络安全宣传周为契机,把一次性宣传活动升级为企业内网安全文化建设闭环:先识别风险与目标,再设计分层活动,随后用实战演练验证员工行为,最后通过数据复盘和制度固化形成长效机制。重点覆盖企业员工最常遇到的钓鱼邮件、账号与密码、数据保护、终端使用和内网访问等场景,避免活动停留在横幅、培训和资料发放层面。
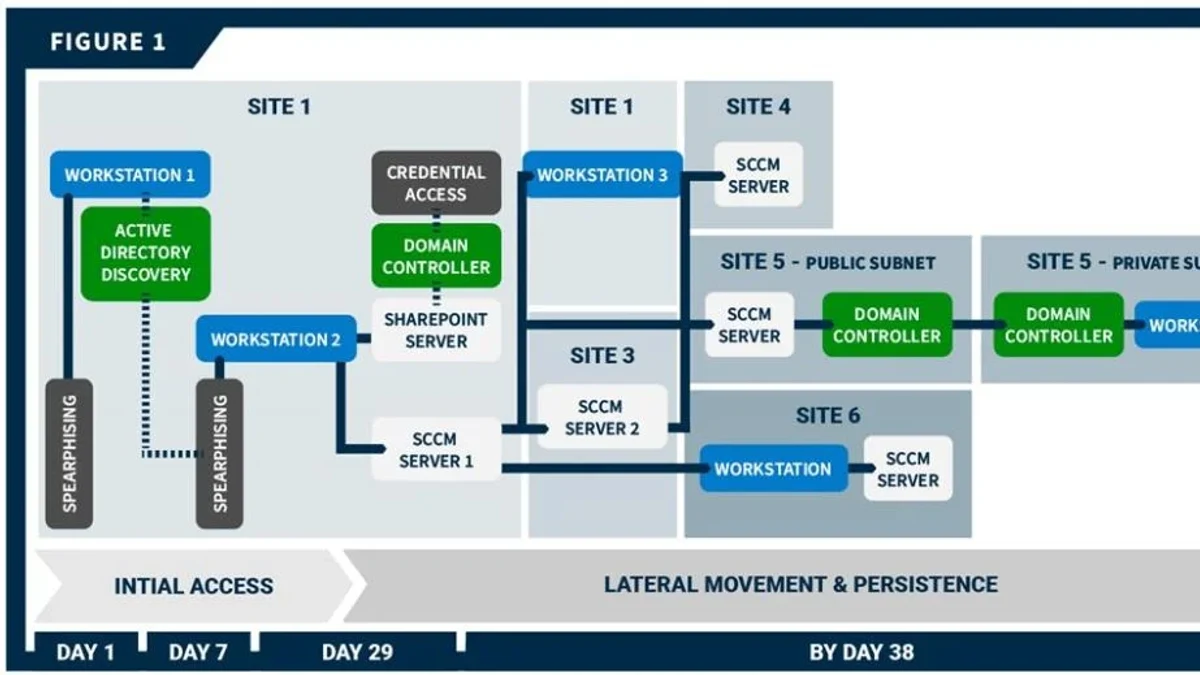
以“基础原理→安全测试→实战验证→进阶能力”为主线,帮助读者建立从网络与系统基础到Web安全、基础设施渗透及高级攻防的完整技能图谱,并明确每阶段的学习重点、实践方式与常见误区。
围绕“可信访问”从架构理念到落地实施,系统梳理零信任核心原则、访问架构设计、身份与终端控制、策略实施及效果验证,帮助企业建立可持续运营的安全访问体系并规避常见实施误区。
2026年1月1日起施行的新修订《网络安全法》进一步强化网络运营者的安全保护义务、个人信息保护衔接、关键信息基础设施保护及违法责任。本文以企业实际合规场景为主线,帮助企业快速理解核心条款、识别高风险环节,并形成可落地的整改与验证路径。 全国人民代表大会 +
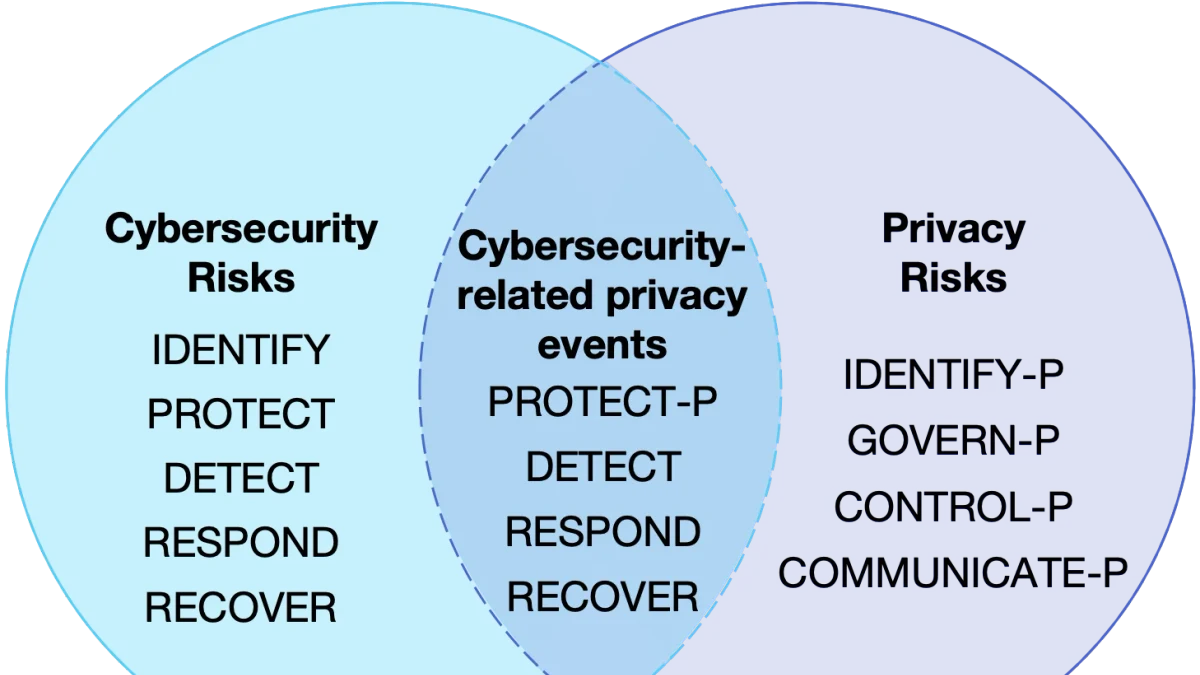
围绕现行国家标准 GB/T 45654-2025,从标准理解、数据与模型安全、服务侧防护、评估验证到常见合规误区,帮助生成式人工智能服务提供者建立可落地的安全与合规闭环。该标准已于2025年11月1日起实施。 全国标准信息公共服务平台 +1
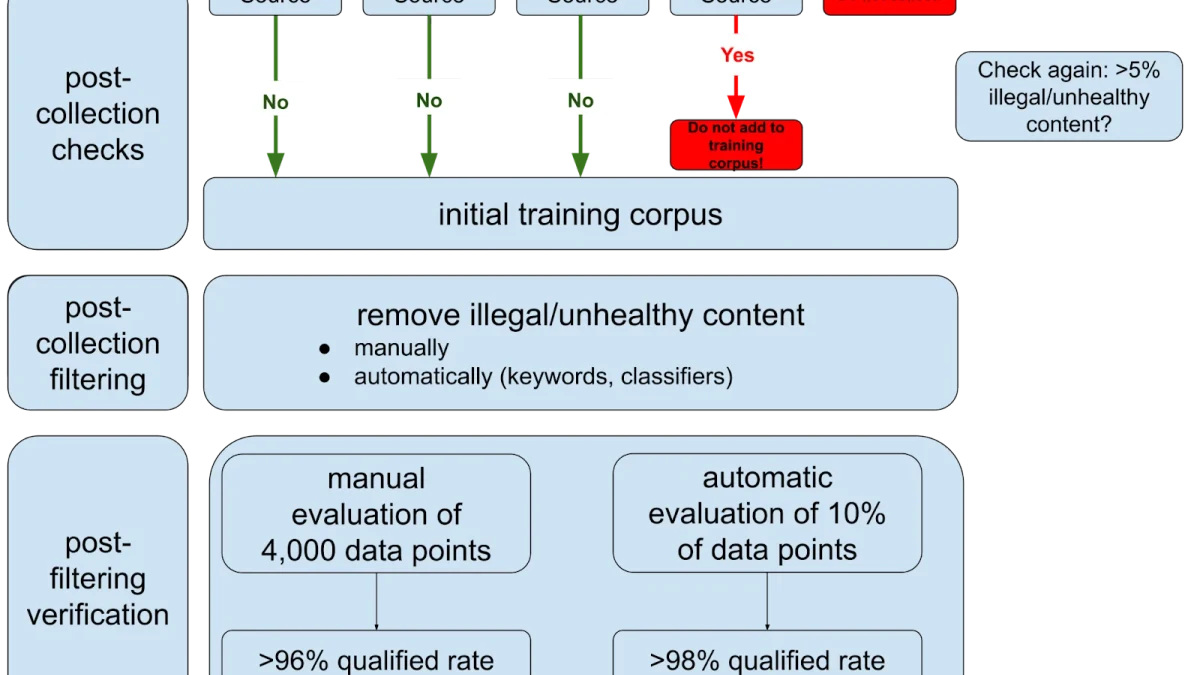
从网络、操作系统与编程基础,到漏洞分析、安全工具链,再到检测响应与实战验证,系统梳理网络安全工程师真正需要掌握的能力,并突出“会原理、能操作、可验证、少踩坑”的学习路径。
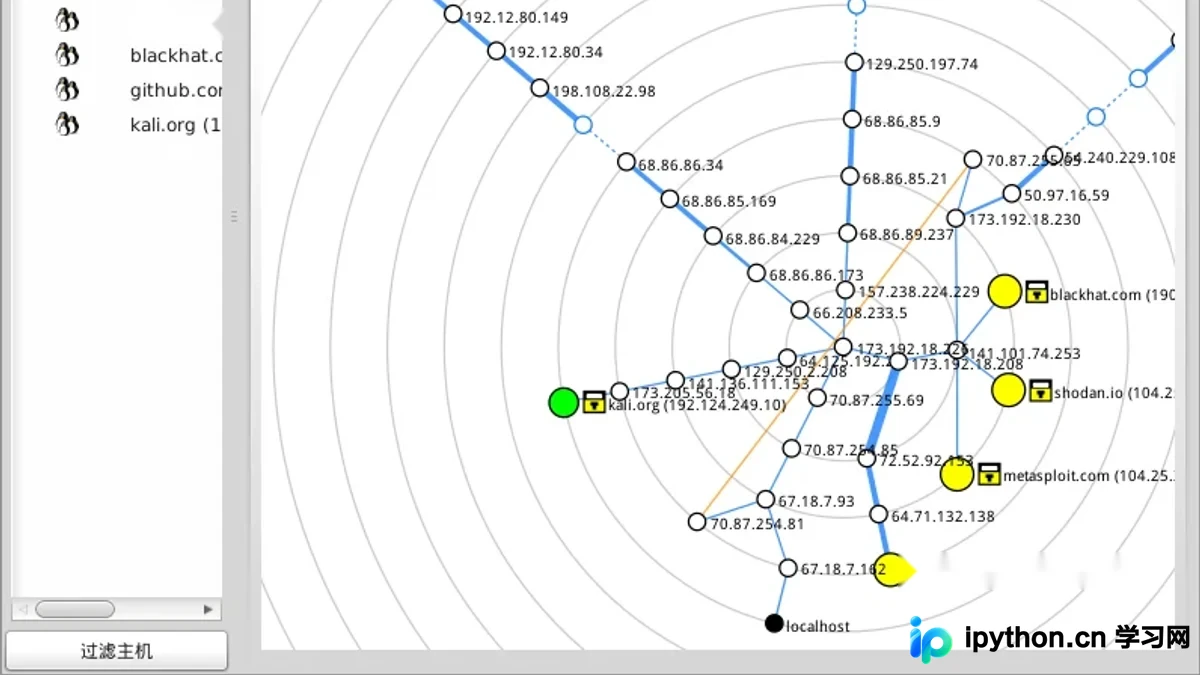
以“基础知识→核心技能→实战训练→能力验证与避坑”为主线,帮助零基础或转行读者建立清晰的网络安全技能树,并通过可操作的实验资源检验学习成果。
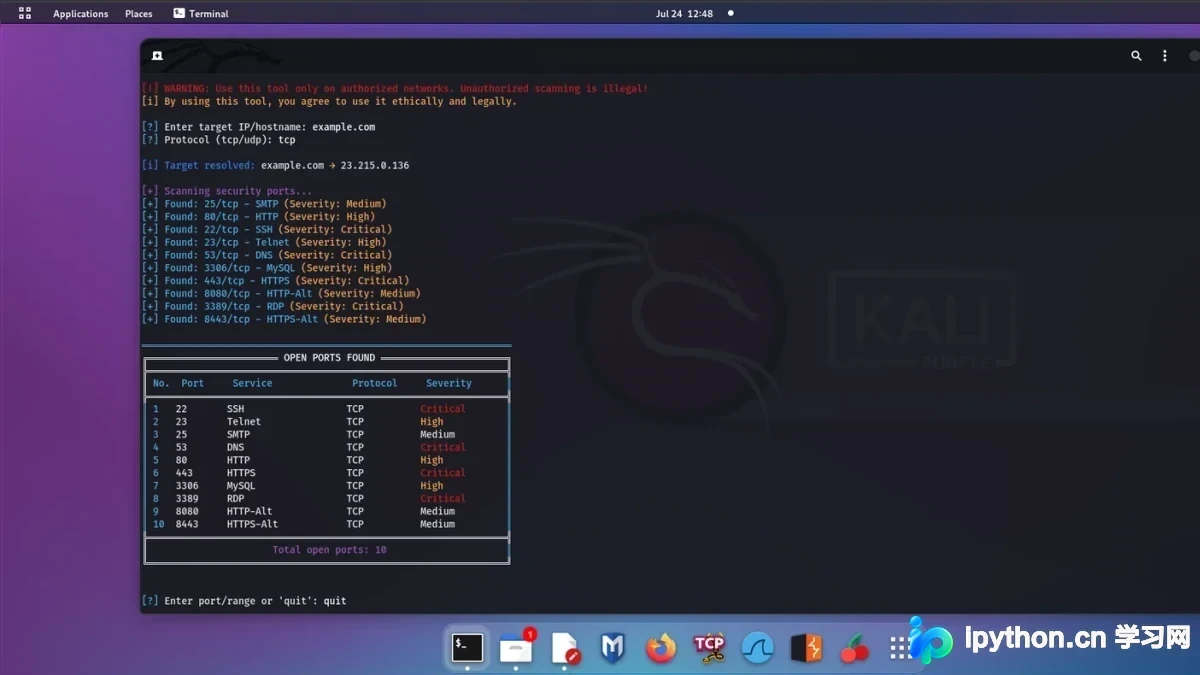
围绕“选证书—补基础—备考与报名—实战验证—避坑进阶”梳理网络安全工程师考证路径,兼顾国内常见认证与国际认证的定位差异,帮助零基础及转行读者明确学习顺序,并把证书准备与真实安全岗位能力结合起来。
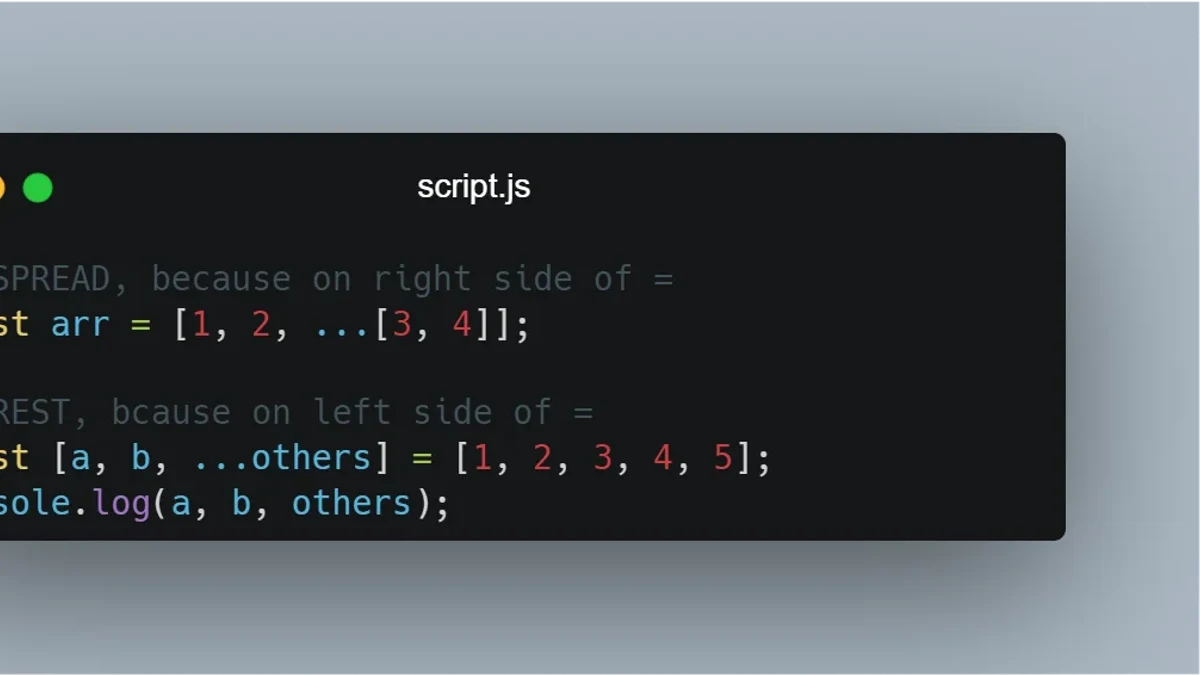
系统梳理现代 JavaScript 最常用的 ES6+ 核心语法,从变量与函数、数据操作,到模块化与异步编程,再延伸到现代运算符和工程实践;重点结合可运行示例、结果验证与常见误区,帮助读者从“会写”提升到“写得稳、写得清晰”。
围绕网站开发中的实际需求,对AI编程辅助工具进行分类、操作体验与效果验证,帮助读者快速判断哪些工具真正能提升开发效率,并避开代码质量、隐私、安全与过度依赖等常见问题。
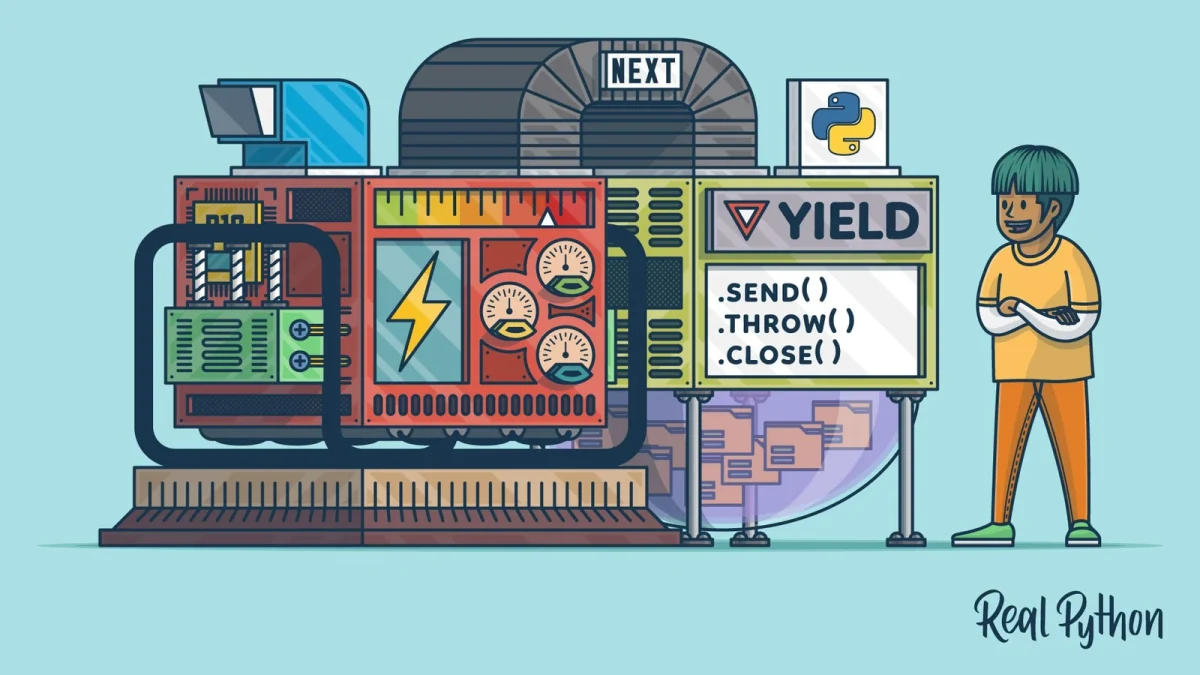
从函数增强、惰性数据处理到并发任务执行,系统串联装饰器、生成器与并发编程的核心机制,并通过可运行示例、结果验证和常见误区帮助读者形成可迁移的工程实践能力。
从闭包的作用域机制、原型链的对象继承,到Promise与async/await异步流程,结合可运行代码、调试验证和常见陷阱,系统梳理现代JavaScript高级编程中最需要掌握的核心概念与实践方法。