HTTPS证书配置指南:申请、部署与自动续期
从域名控制权验证、证书申请,到 Nginx/Apache 部署、HTTPS 验证与自动续期,按实际运维流程梳理完整配置路径,并集中说明证书链、私钥权限、DNS/端口验证、续期失败等常见坑。Let’s Encrypt 通过 ACME 实现自动化签发与续期,Certbot 是官方推荐的常用客户端之一。 Let's Encrypt +1
2026-09-15
35

从域名控制权验证、证书申请,到 Nginx/Apache 部署、HTTPS 验证与自动续期,按实际运维流程梳理完整配置路径,并集中说明证书链、私钥权限、DNS/端口验证、续期失败等常见坑。Let’s Encrypt 通过 ACME 实现自动化签发与续期,Certbot 是官方推荐的常用客户端之一。 Let's Encrypt +1
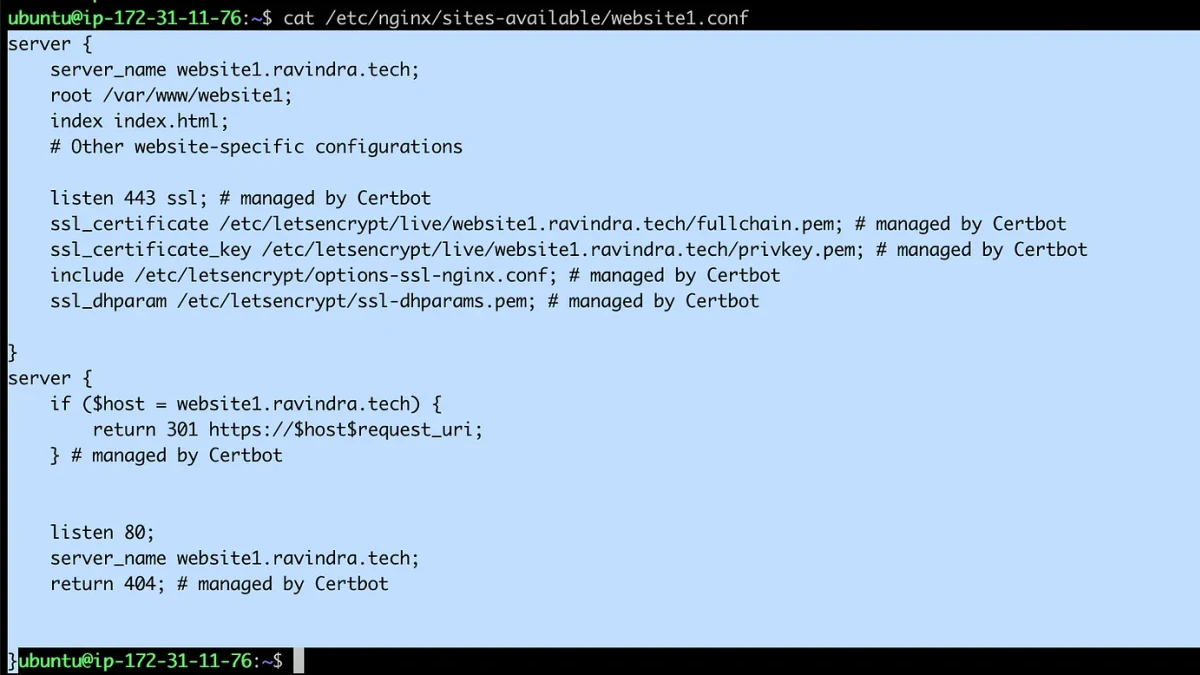
从可维护性和可扩展性出发,系统梳理 Flask 项目的结构设计,重点解决蓝图拆分、配置管理、扩展初始化与模块依赖等实际问题,并通过验证与避坑建议帮助读者建立适合中小型项目演进的架构。
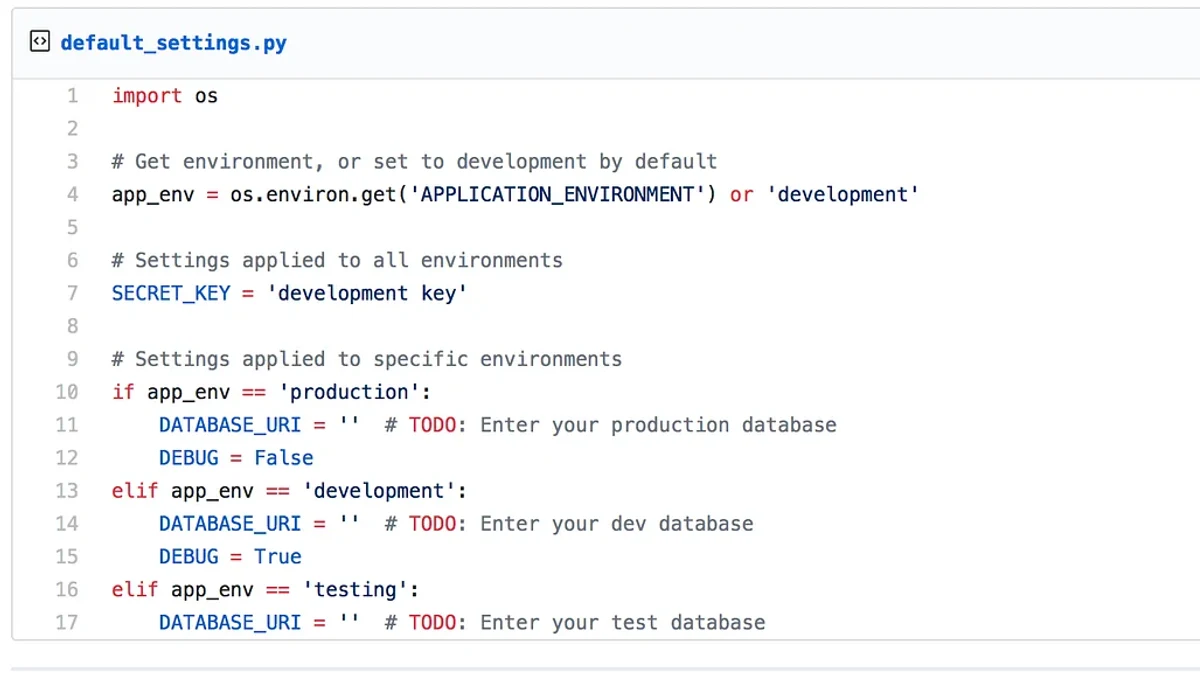
围绕单实例 Redis 分布式锁的完整生命周期展开,从正确加锁到自动过期、续期、按持有者安全释放,再通过并发与异常场景验证实现是否可靠。重点强调 SET NX PX、唯一随机值、Lua 原子操作以及锁过期后的竞态风险,避免使用 SETNX+DEL 等容易踩坑的旧模式。
从浏览器 JavaScript 的单线程执行模型出发,逐步理解调用栈、宏任务、微任务与事件循环之间的关系,并通过典型代码示例验证实际执行顺序,掌握常见异步题与开发中的避坑方法。
以一份典型业务数据为例,按照“数据概览→缺失值处理→重复值处理→异常值识别与处理→结果验证”的流程,系统讲清 Pandas 数据清洗中最常见的问题、核心操作与容易踩坑的地方。重点覆盖 isna()/isnull()、dropna()/fillna()、duplicated()/drop_duplicates(),以及基于统计规则识别异常值,并强调清洗前后数据量与关键指标的验证。
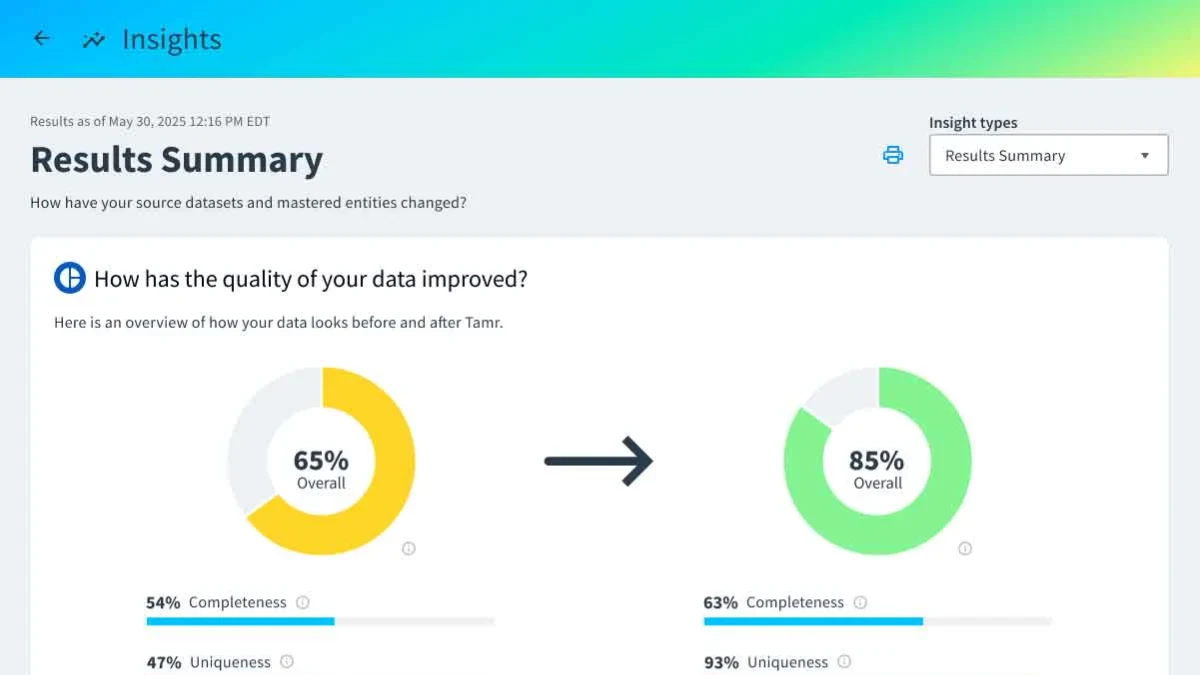
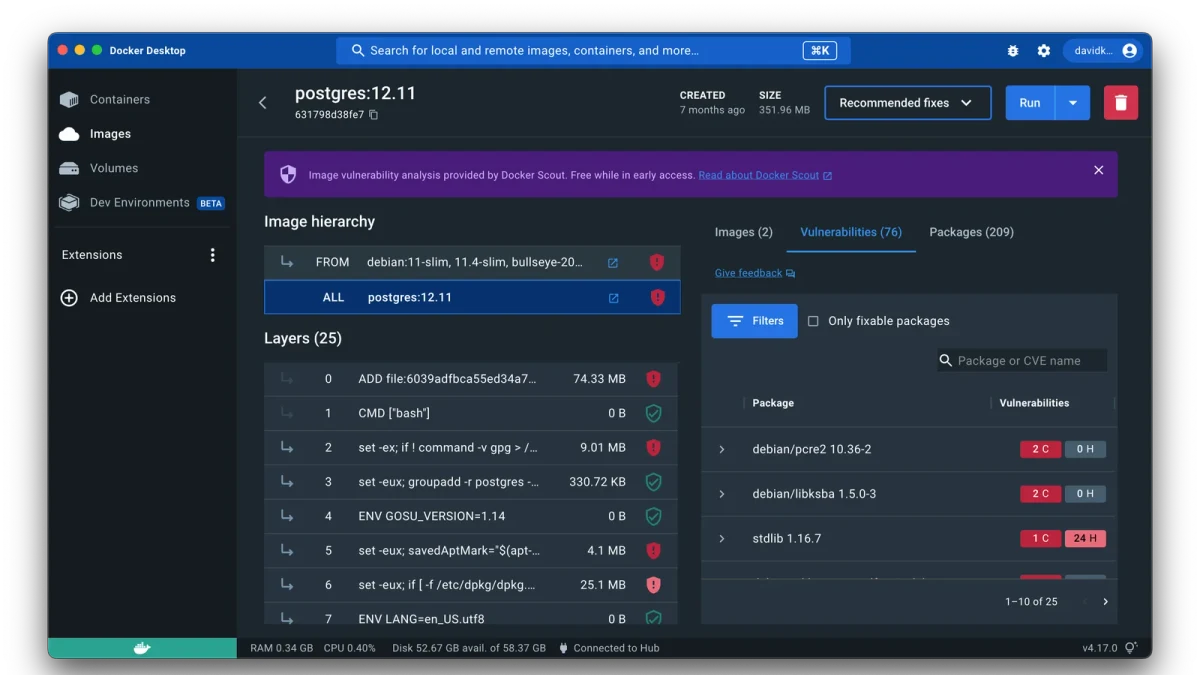
围绕网络安全主题绘画,从主题定位、视觉元素选择、寓意构建、画面组织到效果验证与常见误区,梳理一套可直接执行的创作方法,帮助读者将抽象的安全理念转化为清晰、有感染力且易于理解的视觉作品。
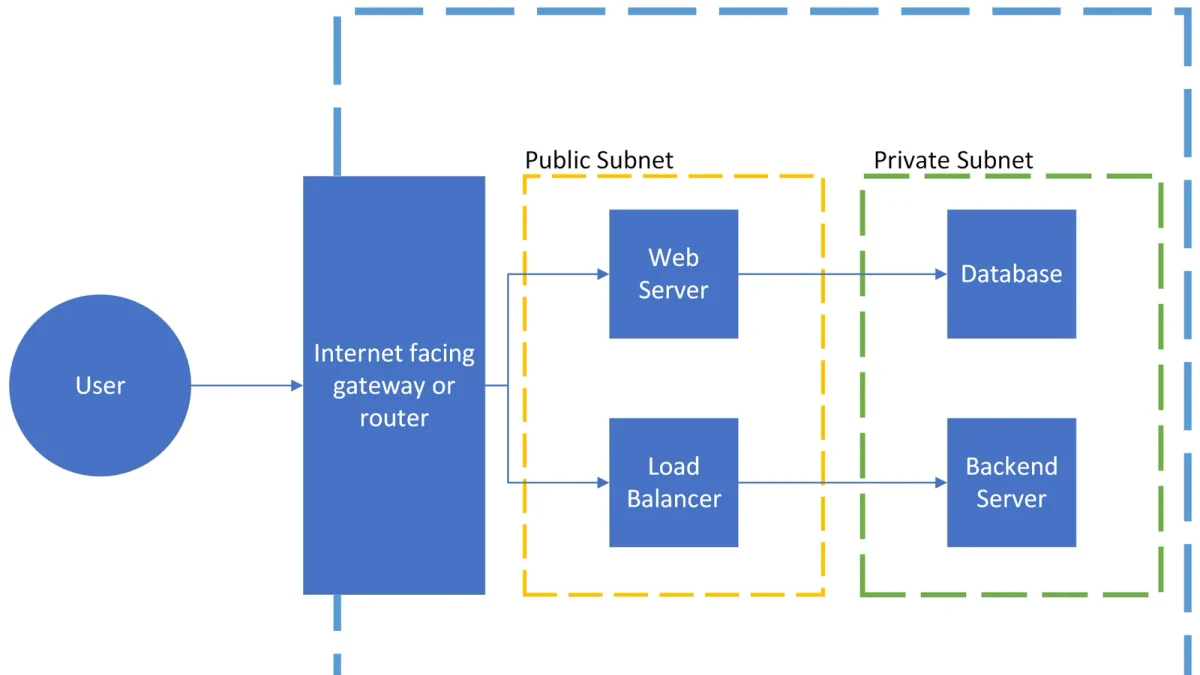
围绕网络安全主题征文,从选题定位、文章结构、素材搜集、观点提炼到事实核验与常见误区,帮助读者快速搭建一篇逻辑清晰、内容可信且有现实价值的中文文章。
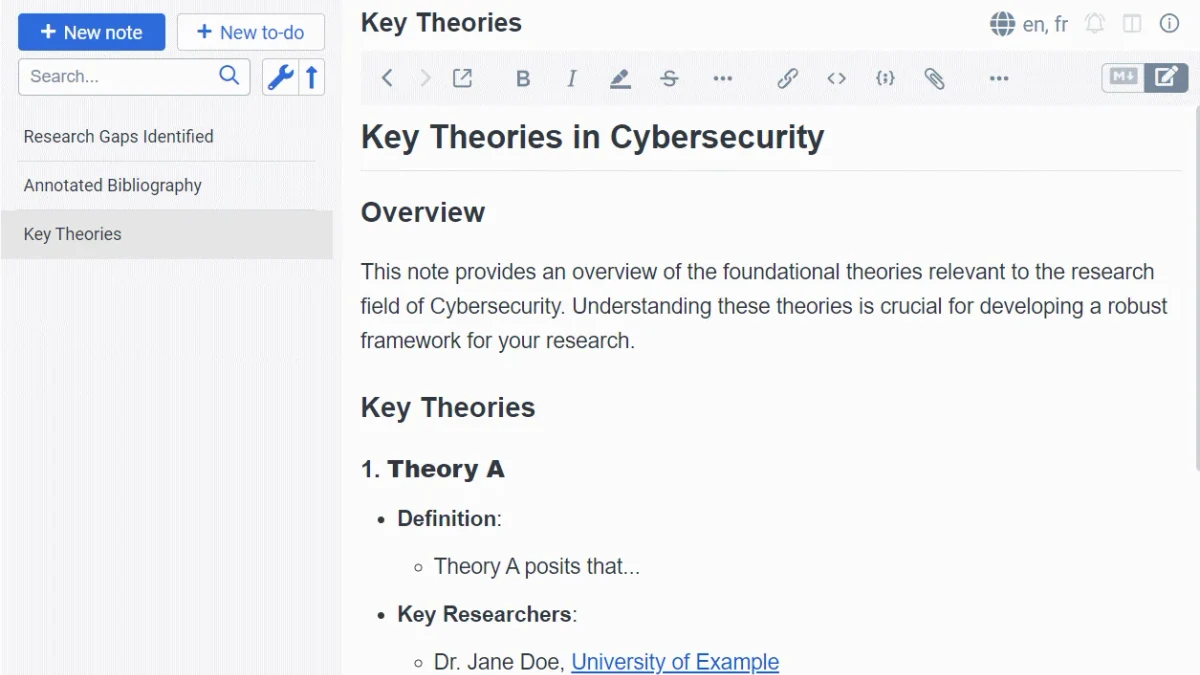
文章围绕“行业趋势—龙头筛选—数据验证—风险避坑”展开,帮助读者理解AI、云原生、零信任与安全平台整合如何改变网络安全行业,并建立从看赛道到看公司、再到看估值与风险的分析框架。当前行业投资逻辑正从单纯的合规防御转向AI驱动的安全需求与平台化整合,但高估值、竞争加剧及业绩兑现仍是核心风险。
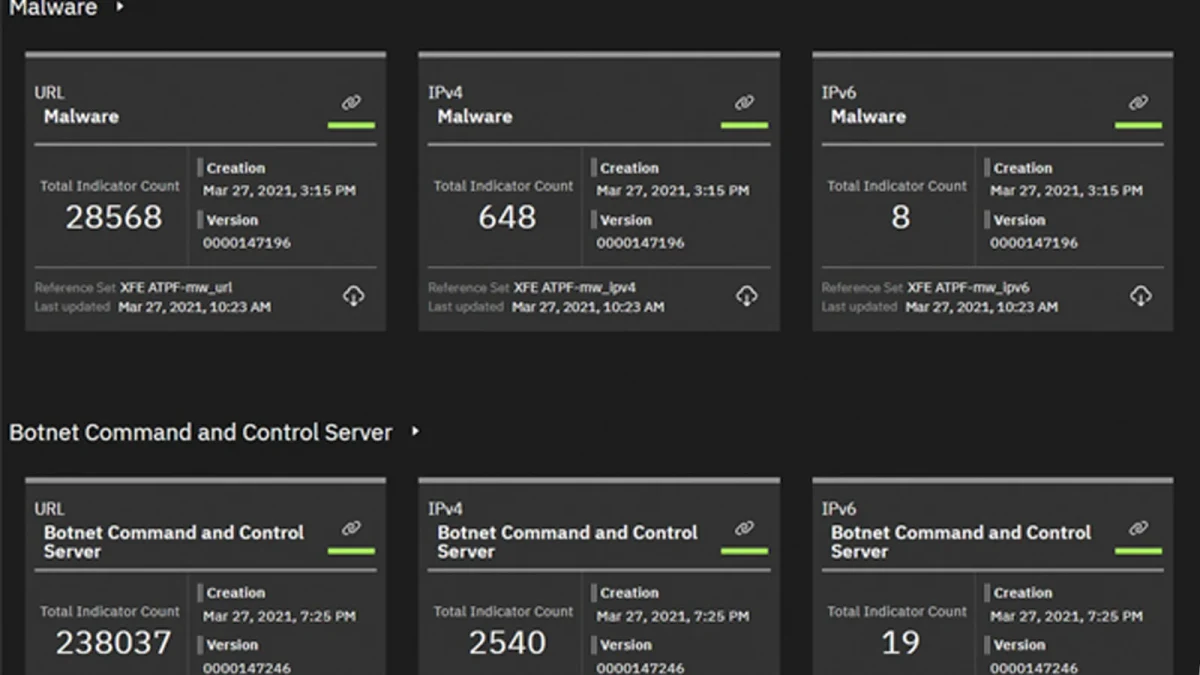
从“攻击者如何进入”到“系统如何防住、如何验证防御是否有效”,用通俗且可操作的方式梳理网络安全核心知识。内容覆盖钓鱼与账号攻击、漏洞与注入、恶意软件及拒绝服务等常见威胁,并结合纵深防御、最小权限、补丁管理、输入验证、日志监控等机制,帮助读者建立完整的安全防护思路。