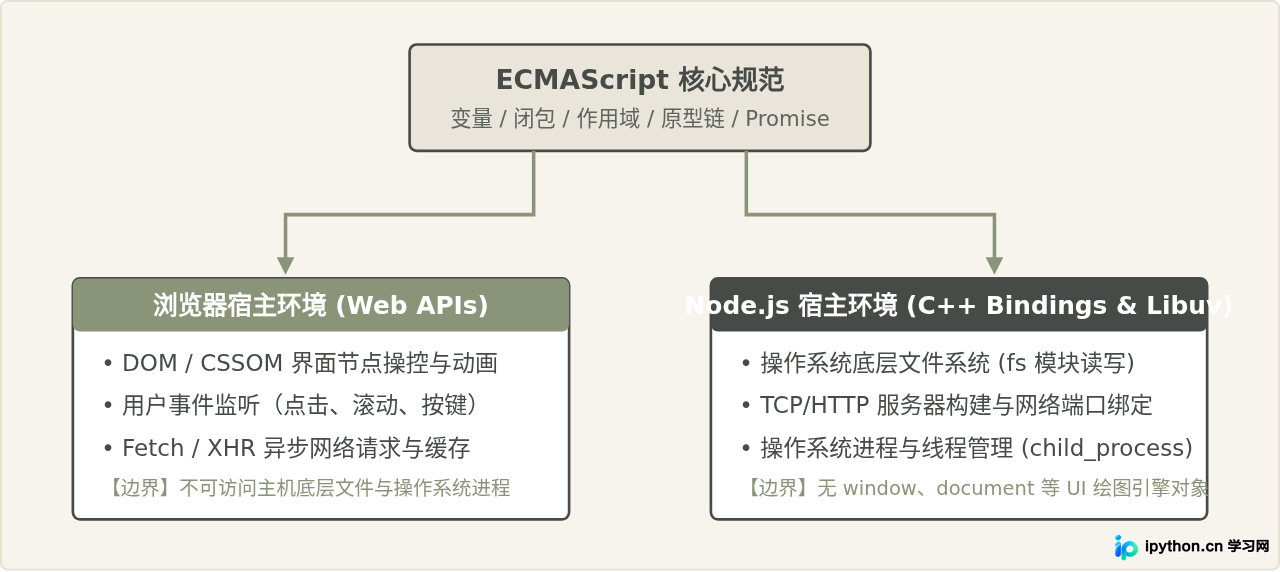
JavaScript能做什么?从网页交互到Node.js服务端应用
系统解析JavaScript的核心能力:从浏览器内的DOM操作、事件监听与异步数据交互,到借助Node.js处理本地文件、搭建高性能HTTP服务端API的完整实践与原理辨析。
2026-09-18
10

系统解析JavaScript的核心能力:从浏览器内的DOM操作、事件监听与异步数据交互,到借助Node.js处理本地文件、搭建高性能HTTP服务端API的完整实践与原理辨析。
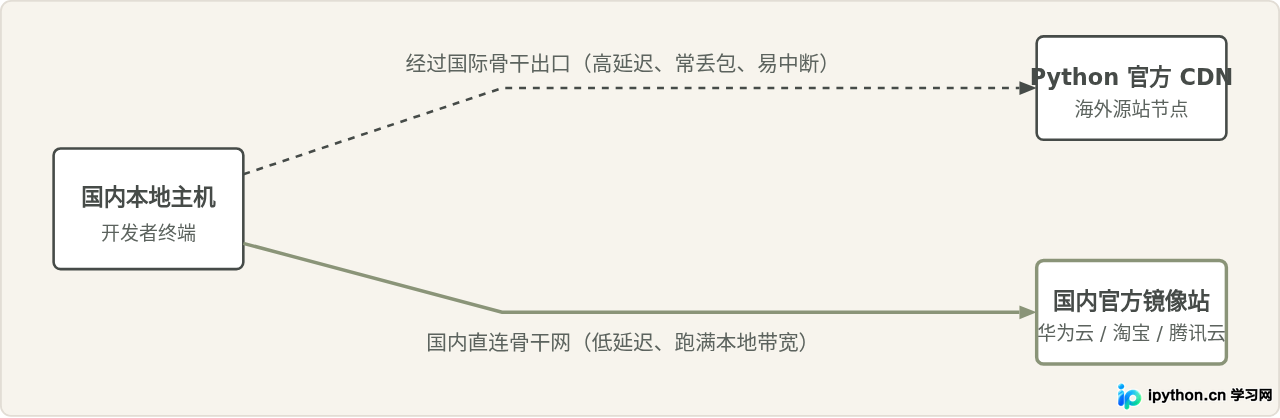
针对国内直接访问Python官方网站下载安装包速度慢、连接超时的问题,本文系统梳理从各大高校与云厂商镜像站获取官方安装包的可靠路径、文件校验方法以及后续pip镜像配置建议。
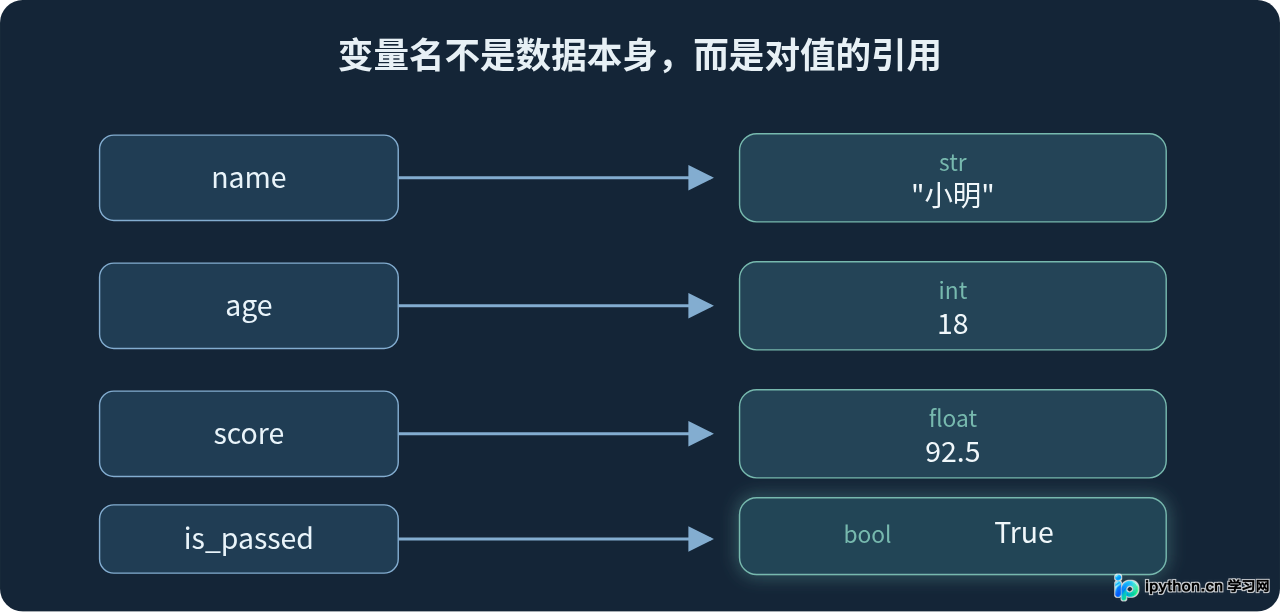
系统讲解Python核心语法中的变量、数据类型、条件判断、for与while循环、函数定义、参数、返回值和作用域,并配合完整代码示例与SVG图示帮助快速理解和查阅。
python开发实战测试python开发实战测试python开发实战测试python开发实战测试python开发实战测试python开发实战测试python开发实战测试python开发实战测试python开发实战测试python开发实战测试
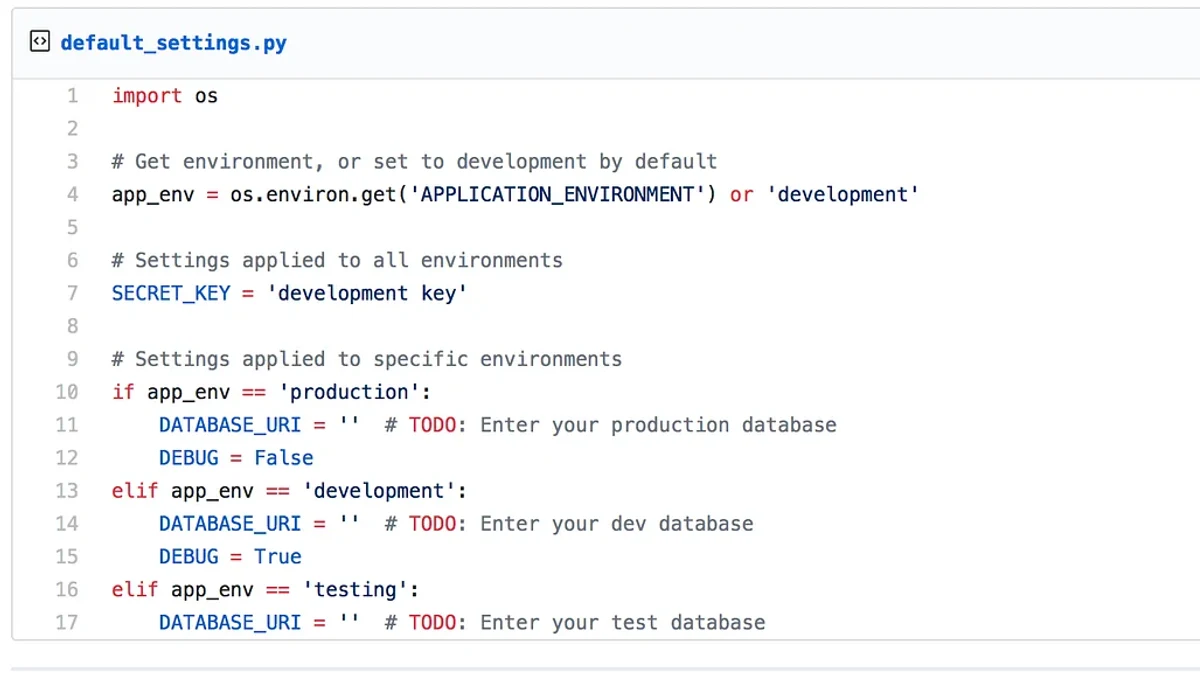
从可维护性和可扩展性出发,系统梳理 Flask 项目的结构设计,重点解决蓝图拆分、配置管理、扩展初始化与模块依赖等实际问题,并通过验证与避坑建议帮助读者建立适合中小型项目演进的架构。
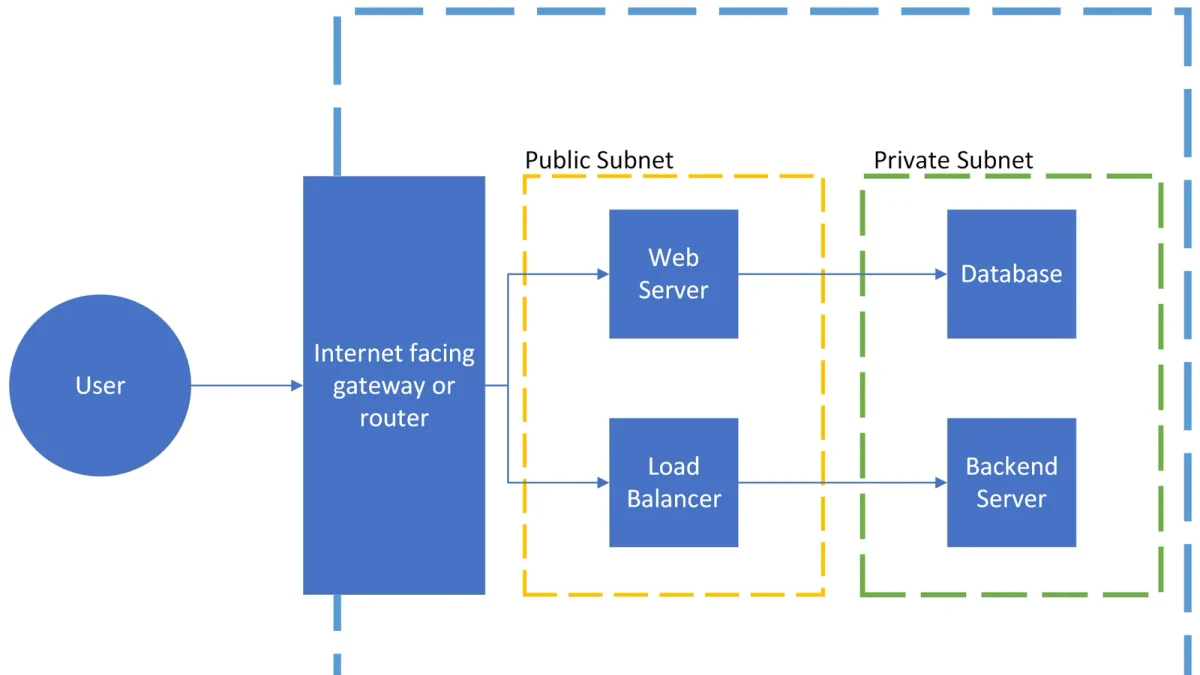
围绕网络安全主题绘画,从主题定位、视觉元素选择、寓意构建、画面组织到效果验证与常见误区,梳理一套可直接执行的创作方法,帮助读者将抽象的安全理念转化为清晰、有感染力且易于理解的视觉作品。
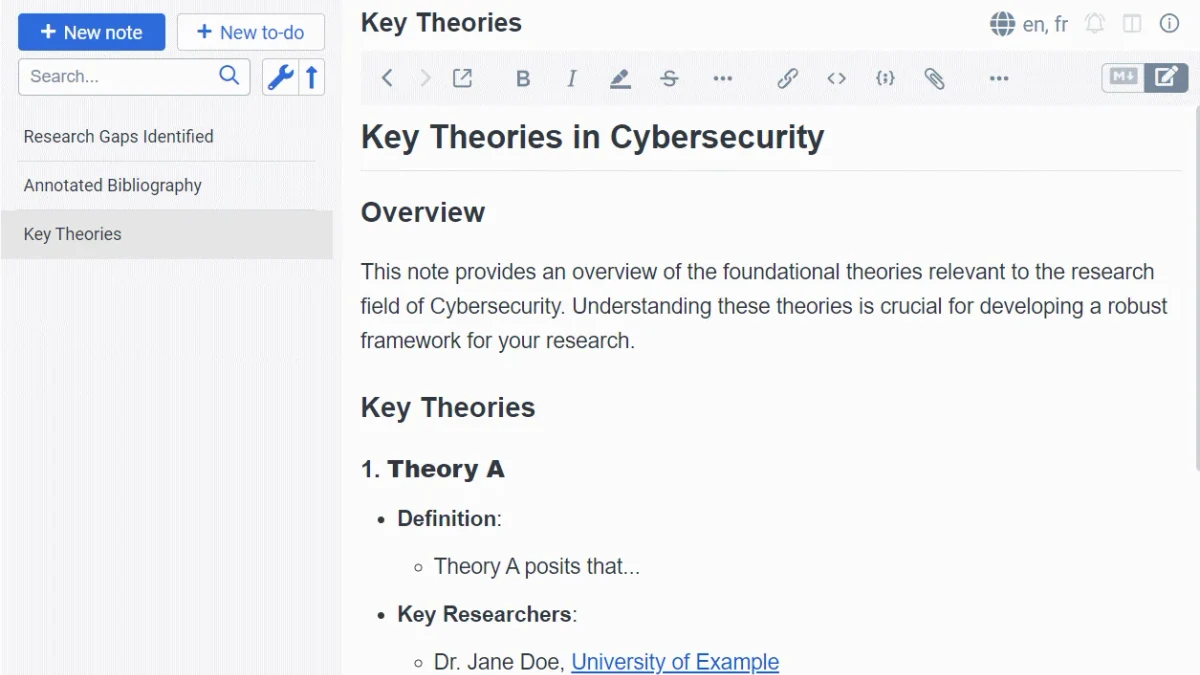
围绕网络安全主题征文,从选题定位、文章结构、素材搜集、观点提炼到事实核验与常见误区,帮助读者快速搭建一篇逻辑清晰、内容可信且有现实价值的中文文章。
文章围绕“行业趋势—龙头筛选—数据验证—风险避坑”展开,帮助读者理解AI、云原生、零信任与安全平台整合如何改变网络安全行业,并建立从看赛道到看公司、再到看估值与风险的分析框架。当前行业投资逻辑正从单纯的合规防御转向AI驱动的安全需求与平台化整合,但高估值、竞争加剧及业绩兑现仍是核心风险。
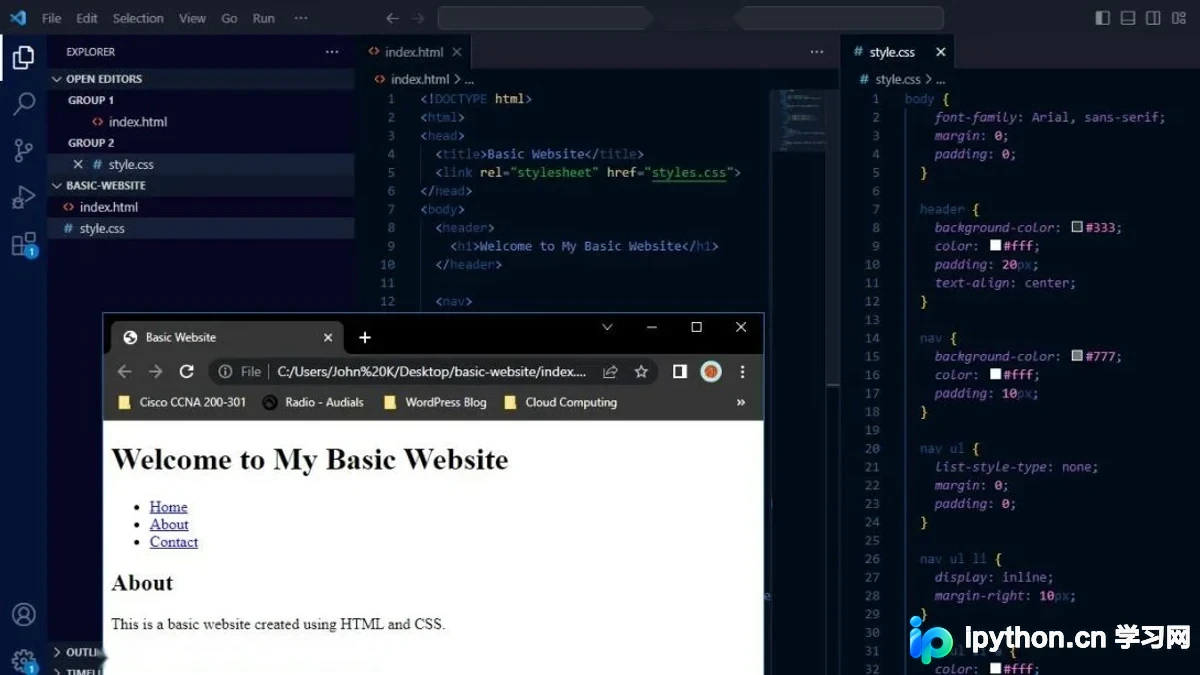
从网页结构、视觉样式到基础交互,建立一套适合初学者的网站编程知识体系。文章将围绕实际操作展开,帮助读者理解三者分工、完成一个简单页面,并通过浏览器验证效果,同时避开常见入门误区。
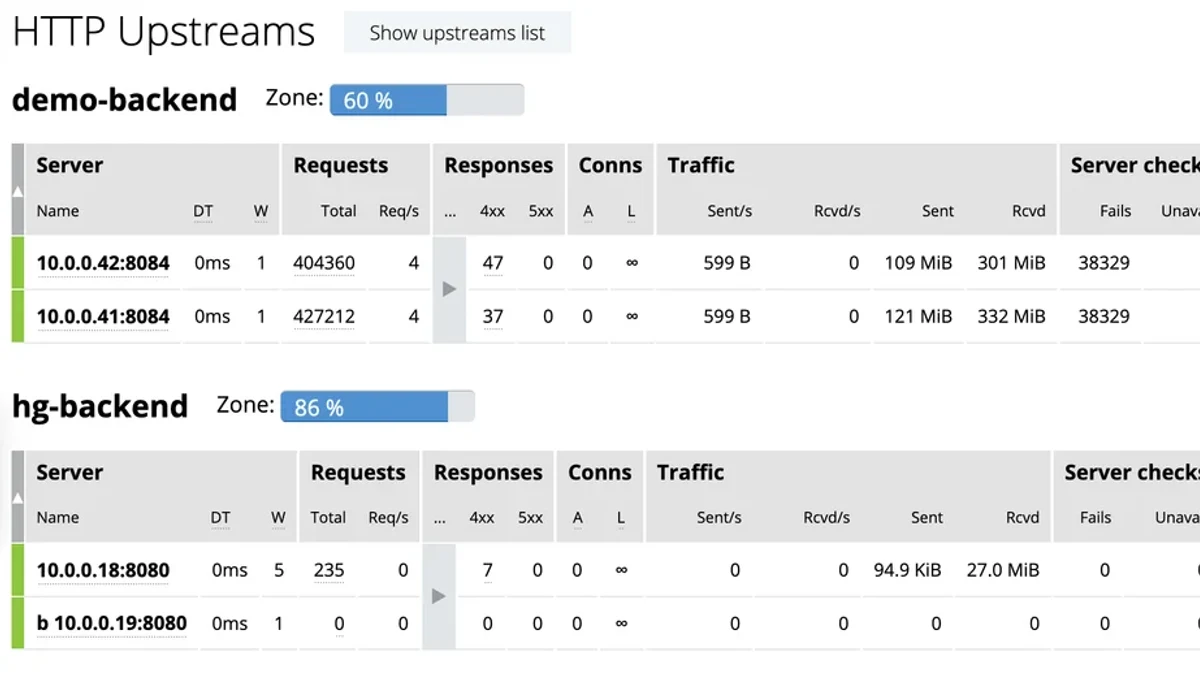
系统梳理Nginx upstream健康检查的核心机制:先理解被动健康检查如何通过真实请求失败摘除后端,再掌握主动健康检查的适用场景、配置方式与验证方法,最后总结版本差异、常见误区和生产环境避坑要点。
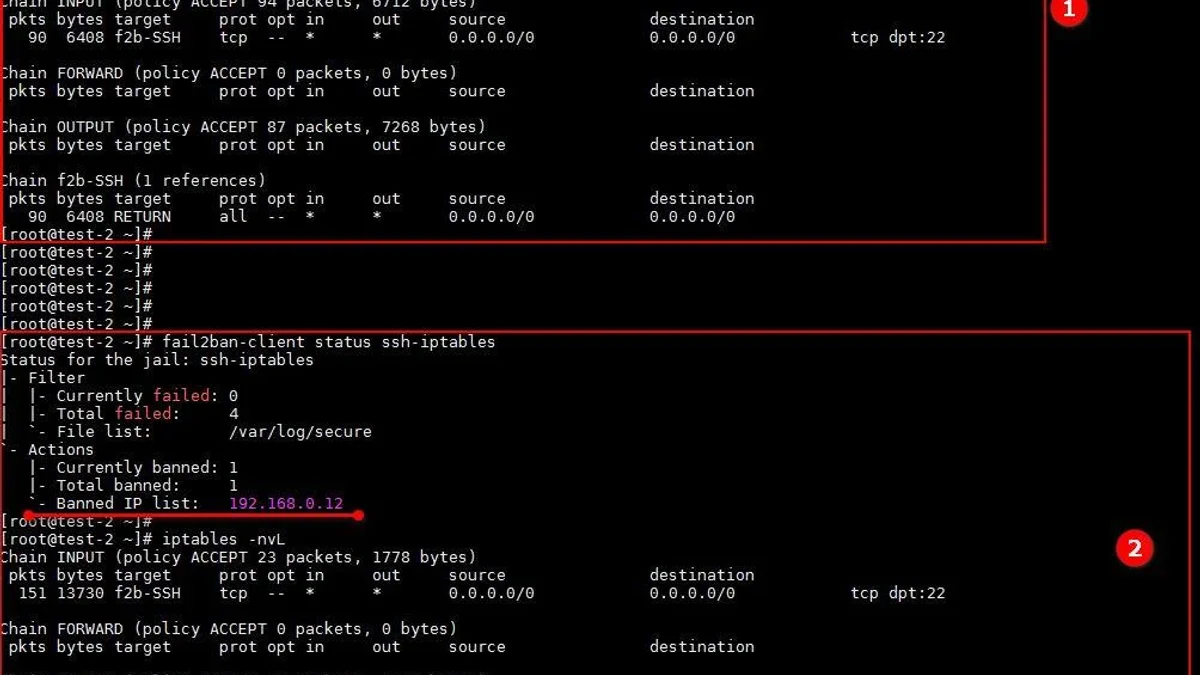
介绍 fail2ban 如何根据日志识别恶意登录行为,并通过 iptables 动态封禁攻击源;重点覆盖部署、联动配置、效果验证与常见避坑,帮助读者搭建一套可实际运行的主机入侵防护方案。
说明 ConfigMap 更新后为什么有时会自动生效、有时必须重启 Pod,并以 Deployment 为核心给出一套可控的滚动重启方案。重点覆盖配置注入方式、更新操作、验证结果以及常见失效场景。