Nginx访问控制:allow/deny与geo模块
从IP白名单、黑名单的基础配置入手,对比allow/deny与geo模块的适用场景,结合配置示例说明部署、验证及常见避坑方法,帮助读者建立可落地的Nginx访问控制方案。
2026-09-10
10

从IP白名单、黑名单的基础配置入手,对比allow/deny与geo模块的适用场景,结合配置示例说明部署、验证及常见避坑方法,帮助读者建立可落地的Nginx访问控制方案。
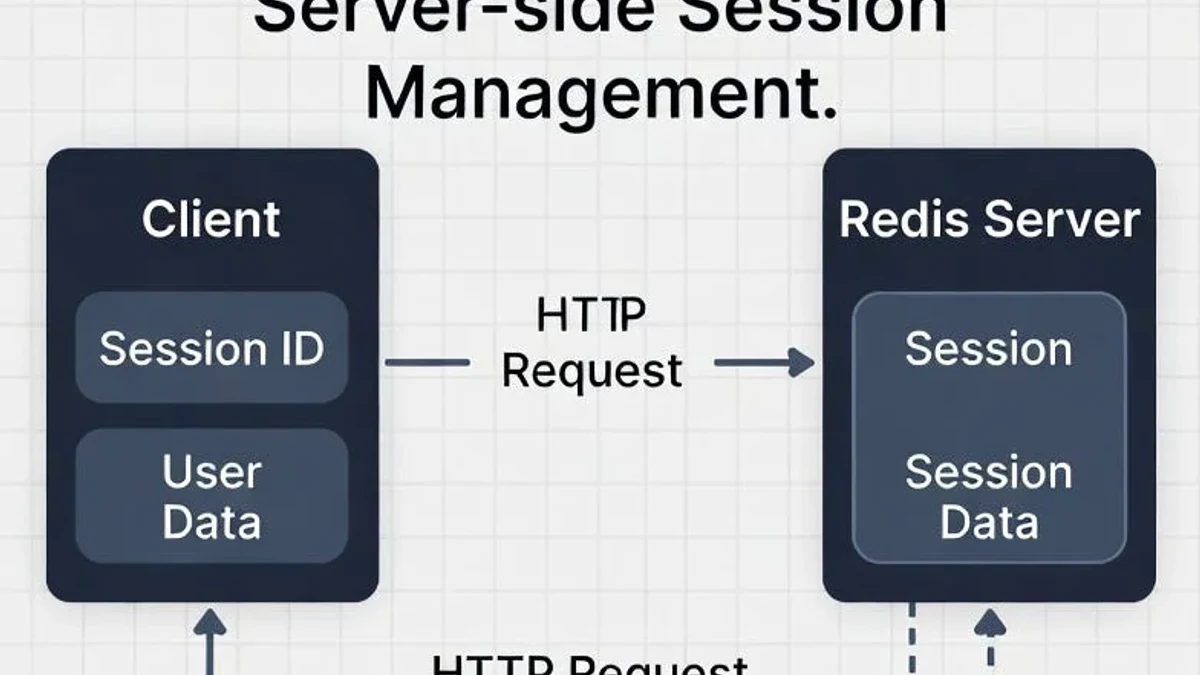
从 PHP Session 的工作机制出发,讲清如何使用 Redis 作为 Session 存储、如何配置与验证读写链路,以及垃圾回收、过期策略和常见故障的避坑方法。
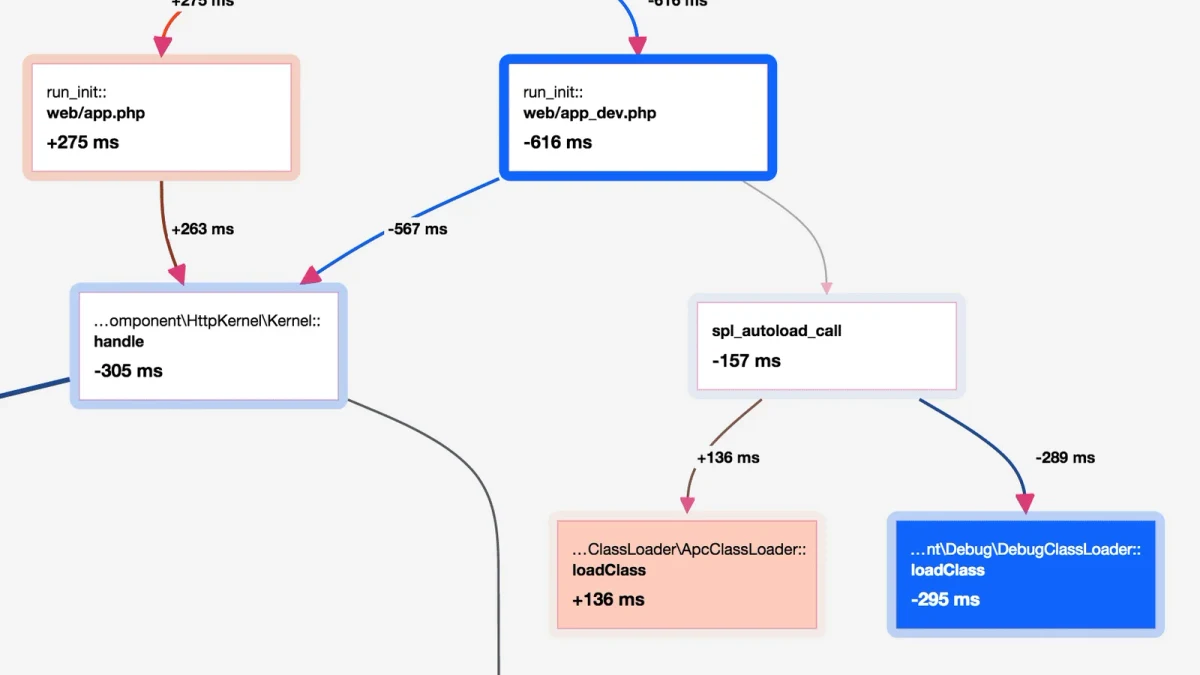
从PHP性能分析的核心概念出发,对比Xdebug与Blackfire的定位、安装配置和实际使用流程,并通过结果验证与常见避坑帮助开发者建立可复用的性能诊断方法。
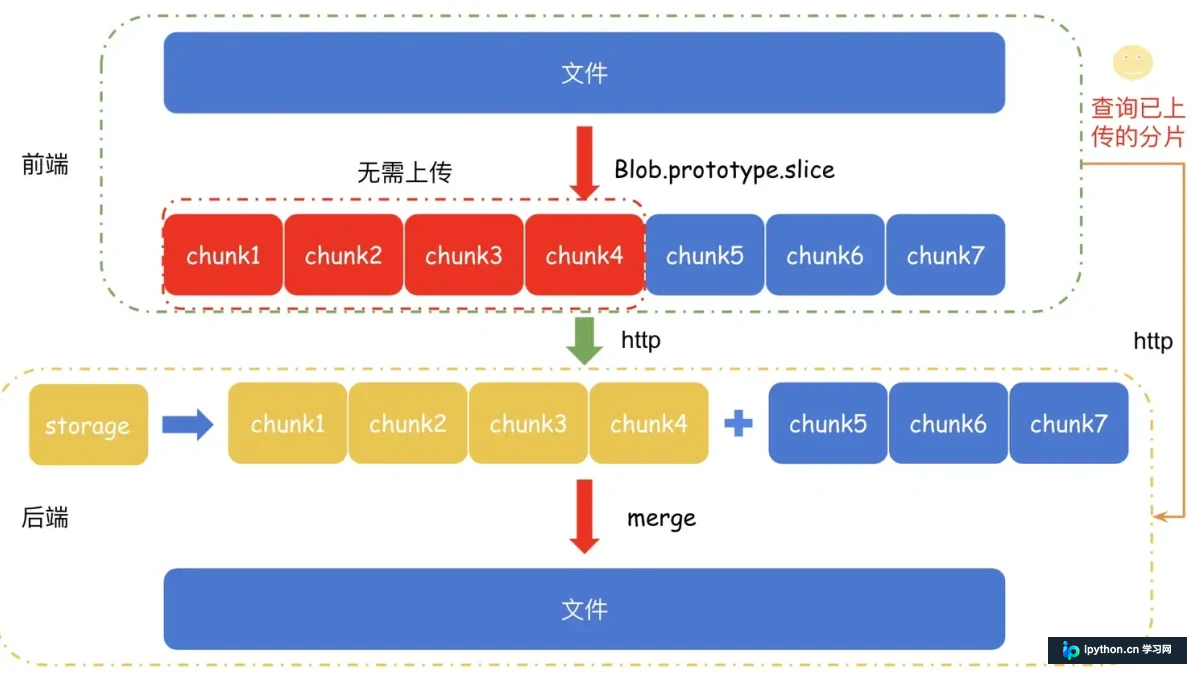
从浏览器分片、PHP服务端接收与临时存储,到分片合并、上传进度反馈和异常重试,完整规划一套适合大文件上传的实现思路,并重点覆盖文件校验、并发控制、断点续传与安全避坑。
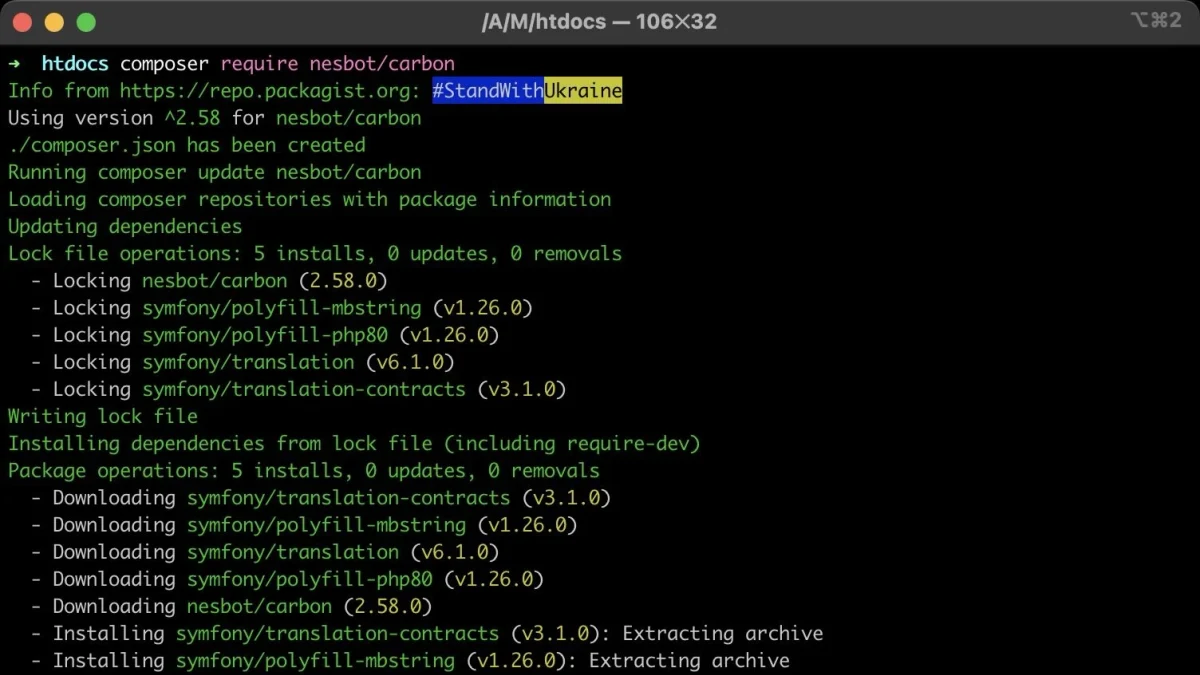
从 Composer 依赖版本约束、composer.lock 锁定机制入手,结合安装、更新与镜像配置,演示如何在开发、部署和团队协作中稳定管理 PHP 项目依赖,并通过命令验证配置效果,最后总结常见误区与排障方法。
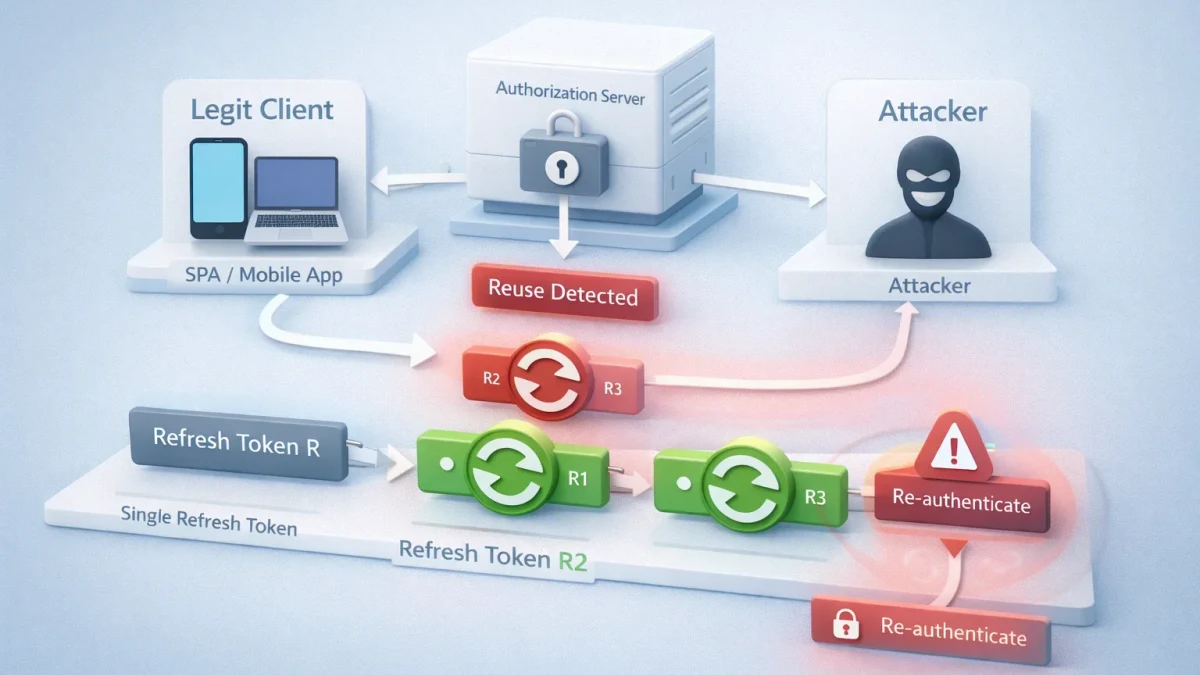
从JWT无状态认证的优势与局限出发,系统规划登录、访问令牌校验、JWT黑名单、刷新令牌轮转及异常吊销机制,并通过测试验证完整认证链路,同时总结令牌泄露、重放攻击、轮转竞态和存储安全等常见坑。
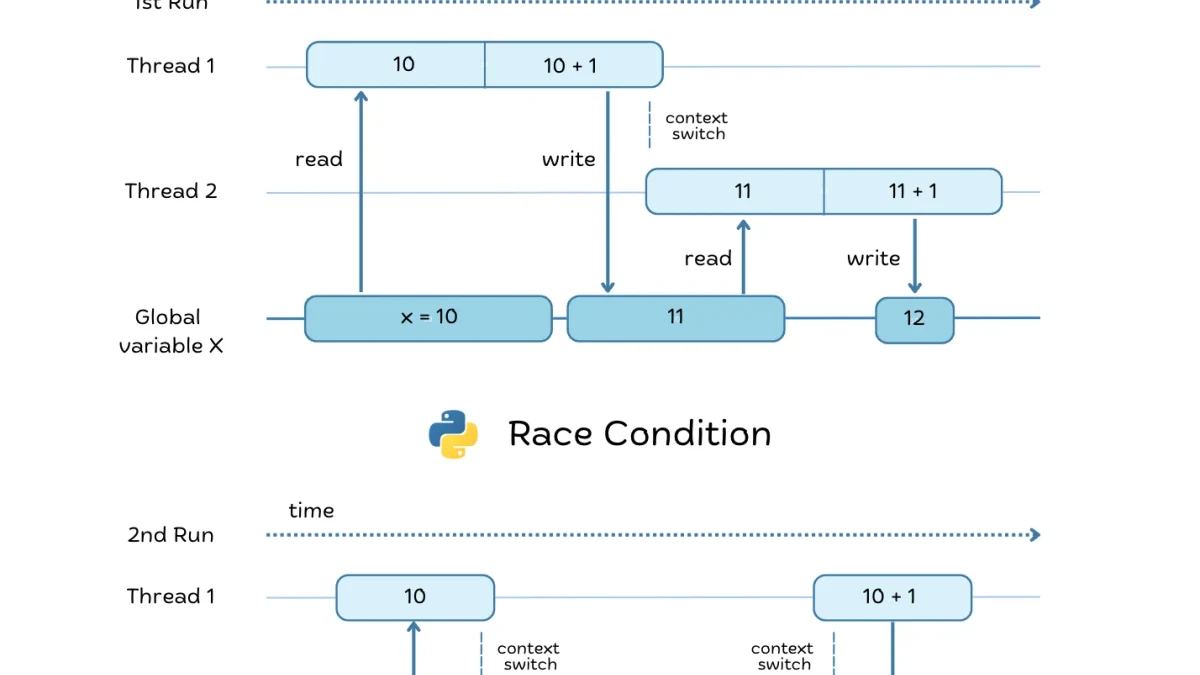
从线程池的核心概念出发,掌握 concurrent.futures.ThreadPoolExecutor 的基本用法、任务提交与结果获取,并通过实际场景验证并发效果,同时避开共享数据、异常处理和线程数量设置等常见坑。
从Vue 3响应式系统的核心机制出发,拆解Proxy拦截、Reflect操作、依赖收集与触发更新的实现链路,并通过简化代码验证常见行为与避坑点。
从备份原理、适用场景、执行方式到恢复验证,对比物理备份与逻辑备份的差异,帮助数据库管理员根据数据规模、恢复目标、跨版本迁移和运维成本选择合适的备份方案。
系统讲解PHP传统错误与异常的区别,掌握set_error_handler自定义错误处理、try-catch异常捕获及二者协作方式,并通过验证与常见避坑建立可靠的错误处理机制。