

Python打包的exe能被反编译还原吗?原理与风险解析
深入解析Python打包生成的exe文件是否能被反编译还原,揭示PyInstaller打包内部工作原理、逆向还原实操流程、常见防御误区及生产环境可行的代码保护方案。
.exe 文件,不仅能被反编译,而且在未加特殊防御的前提下,还原为高可读性 Python 源代码的过程极为简单,通常只需几分钟。其根本原因在于:Python 官方与常规打包器并不是将代码编译为底层的 CPU 机器指令,而是将 Python 解释器、运行时依赖以及编译后的字节码(.pyc)打包封装在一个自解压的可执行外壳内。本文将详细拆解打包的底层原理、逆向还原的具体链条,并给出切实有效的代码保护策略。
一、为什么 Python 打包不是“真正的编译”?
很多初次使用 Python 开发桌面工具或向客户分发程序的开发者,容易产生一个直觉上的认知偏差:既然最终生成了 Windows 平台标准的 .exe 可执行文件,那么代码是不是就已经像 C/C++ 或 Go 一样被转变成了由操作系统直接运行的机器码?
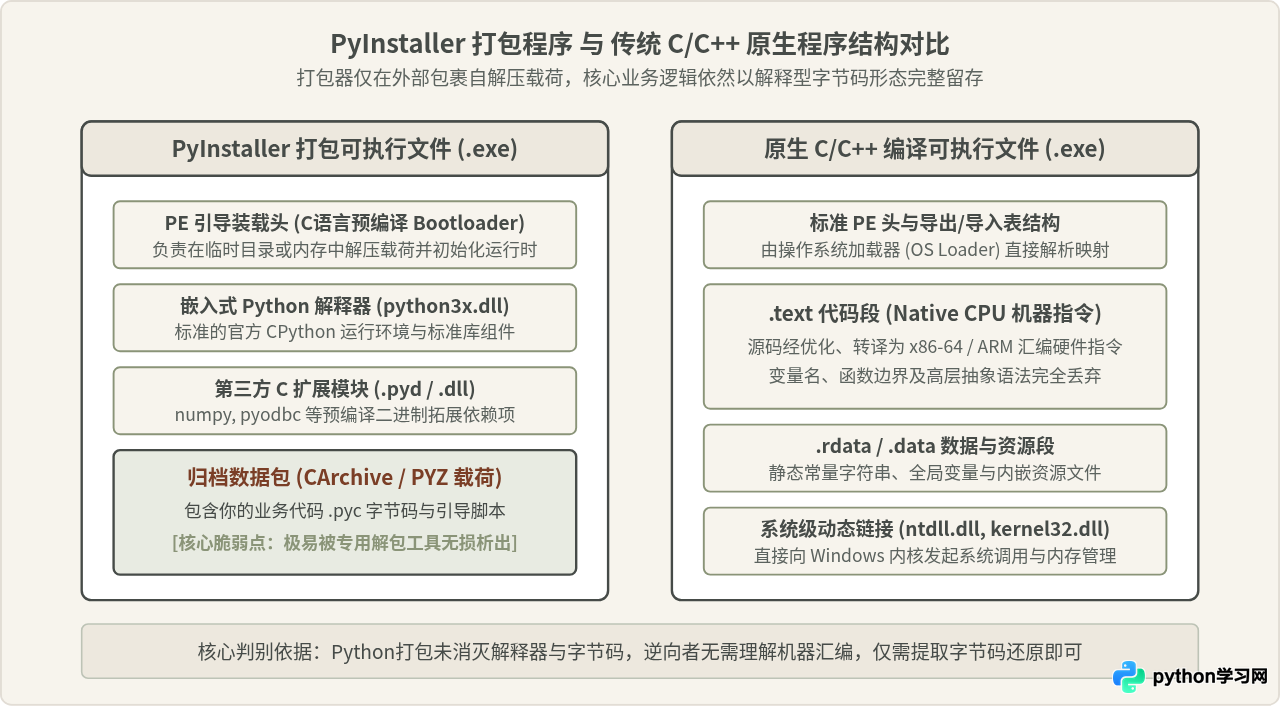
答案是否定的。以最为流行的打包工具 PyInstaller 为例,它本质上是一个“文件归档与运行时捆绑工具”(Bundler / Packager),而非“原生机器码编译器”(Native Compiler)。
当执行 pyinstaller -F main.py 构建单文件可执行程序时,工具内部经历了以下关键流程:
- 源码编译:PyInstaller 首先调用 Python 标准库中的
compile()函数,将所有的.py业务源码编译为 Python 虚拟机专属的中间字节码文件(.pyc)。 - 依赖收集:分析项目代码的导入树,收集所需的 Python 运行时核心动态库(如
python310.dll)、C 扩展模块(.pyd)以及系统底层依赖。 - 组装封装:将引导加载器(Bootloader,一段用 C 语言编写并预先编译好的微型可执行程序)、Python 解释器 DLL、依赖库以及包含所有
.pyc字节码的归档包(CArchive/PKG)压入同一个 PE 格式文件中。
当用户在 Windows 系统中双击运行该 .exe 时,最先执行的是这段通用的 Bootloader。单文件模式下,Bootloader 会在系统的临时目录(通常为 C:\Users\<用户名>\AppData\Local\Temp\_MEIxxxxxx)中释放上述动态库与环境,随后在内存中启动内置的 Python 解释器,并指定加载运行你的主入口字节码。
二、逆向还原实操流程:攻击者是如何拿到源码的?
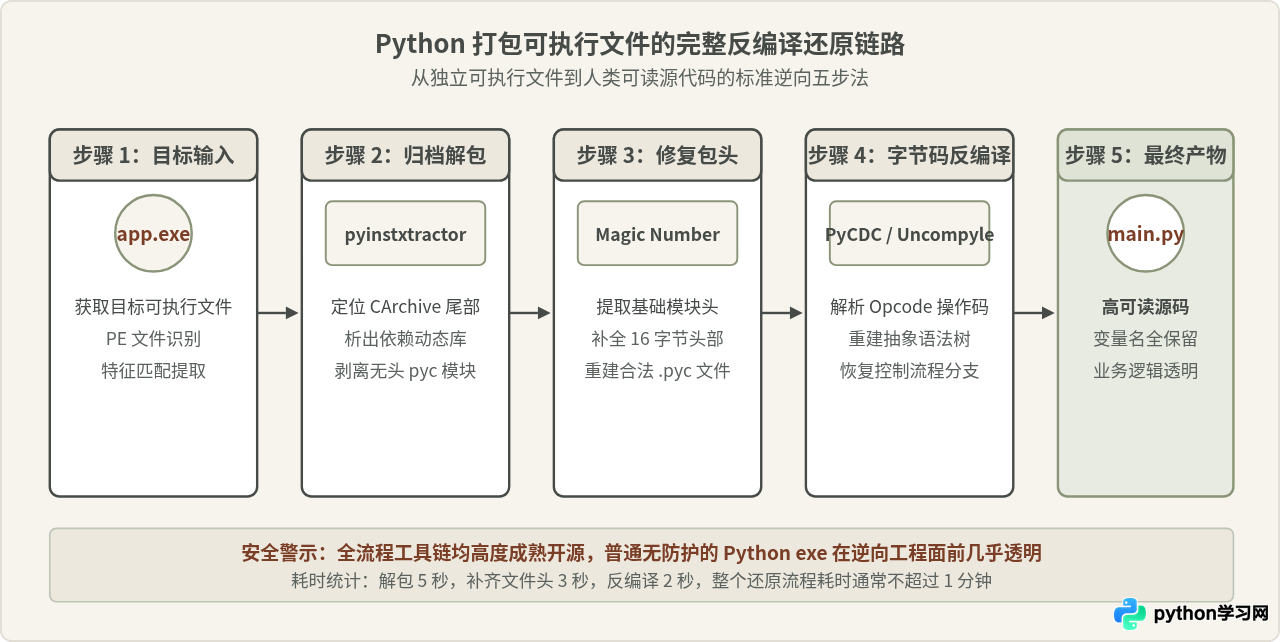
掌握了打包的本质之后,逆向还原的路径就变得显而易见了。攻击者根本不需要使用 OllyDbg 或 IDA Pro 等底层逆向工具去费力调试汇编代码,针对 Python .exe 的逆向工程已经高度自动化。通常只需两个阶段的工具链配合:解包提取字节码 和 字节码反编译回源代码。
1. 第一阶段:使用 pyinstxtractor 进行归档提取
pyinstxtractor.py(PyInstaller Extractor)是业界最通用的开源提取脚本。它的工作原理非常直接:读取目标 .exe 文件的末尾结构,定位 PyInstaller 追加的 Cookie 标识,解析出包内每个文件的偏移量、压缩长度与文件名,然后将归档的内容完整解压到本地文件夹中。
攻击者只需在命令行中输入一行命令:
python pyinstxtractor.py target_program.exe执行完成后,脚本会输出以下典型的提取目录结构:
[+] Processing target_program.exe
[+] Pyinstaller version: 2.1+
[+] Python version: 3.10
[+] Length of package: 12584960 bytes
[+] Found 142 files in CArchive
[+] Successfully extracted pyinstaller archive: target_program.exe_extracted
在解压后的 target_program.exe_extracted 目录中,能够清晰看到项目的核心入口文件(如 main)以及支撑运行的引导模块。此时,文件的后缀虽然可能是无后缀或 .pyc,但它已经从黑盒 .exe 中脱壳而出。
2. 第二阶段:补齐 Magic Number(文件头修复)
这里存在一个容易让初学者困惑的技术细节:从 PyInstaller 归档中直接提取出的主程序字节码文件,往往无法直接用普通的反编译工具打开,提示“Magic Number Mismatch”或文件格式损坏。这是为什么?
这是因为 PyInstaller 在将 .pyc 压入包内时,为了优化体积和内部加载速度,主动剥离了标准 pyc 文件的文件头。标准的 .pyc 文件前 16 个字节由四部分组成:
- Magic Number(4 字节):标明该字节码由哪个具体版本的 Python 编译器生成(例如 Python 3.8、3.10 拥有各自独特的 Magic 数值)。
- Bitfield 校验标志(4 字节):PEP 552 引入的哈希验证机制标记。
- 时间戳或源码哈希(4 字节):记录生成该字节码时的源文件修改时间。
- 源文件大小(4 字节):源文件字符数,用于检验字节码是否过期。
幸运的是,解压目录中同级存在的 struct 或 pyimod01_os_path 等依赖文件通常保留了完整的文件头。逆向工具或攻击者只需截取这些前置依赖的前 16 个字节,二进制追加复制到主程序文件头部,就能完美修复为标准的 main.pyc 文件。
3. 第三阶段:字节码反编译(Opcode -> Python 源码)
有了完整的 .pyc 字节码,接下来就是将字节码指令翻译回高阶 Python 代码。目前社区有成熟的逆向引擎:
- PyCDC (Decompyle++):采用 C++ 编写,执行速度极快,对现代高版本 Python(如 Python 3.9 至 3.11+)有极好的指令集兼容度。
- uncompyle6 / decompyle++:老牌的 Python AST 还原工具,适合 Python 2.7 到 3.8 的精准还原,生成的代码缩进与语法与原生几乎一致。
执行反编译命令:
pycdc main.pyc > main.py由于 Python 字节码具有强类型和符号表特性,反编译生成的 main.py 不仅能完整恢复 if-else、循环结构与类继承,甚至连原始变量名、函数名、参数名和异常捕获分支都会原封不动地呈现出来。除注释与代码排版空白被丢弃外,业务逻辑几乎等同于直接开源。
三、常见误区辨析:这些防护手段真的有用吗?
面对源码极易泄露的事实,开发者在实践中常常尝试各种“看似安全”的手段。然而,由于对技术边界缺乏准确理解,许多做法其实只能防住毫无技术的普通用户,在逆向人员面前几乎形同虚设。
误区 1:“使用了 PyInstaller 的 --key 选项加密就万无一失”
--key 参数,允许开发者指定一个 16 字符的密钥,利用 TinyAES 算法对字节码进行对称加密。这一做法看似牢固,但其设计存在致命的逻辑闭环矛盾:为了能够正常运行,可执行文件必须能够自行解密并执行字节码。
这意味着解密密钥必须随程序一同分发。PyInstaller 会将该密钥以常量形式内嵌在 C 编写的 Bootloader 中,或者在启动解包阶段注入内存。逆向分析者既可以通过静态逆向搜索密钥字符串,也可以直接使用内存断点或简单的 Python 脚本挂钩(Hook)pyimod02_importers 中的解密函数,在运行时直接 dump 出解密后的明文字节码。因此,官方早在 PyInstaller 6.0 之后就已经正式弃用了该选项,承认其无法提供实质性防护。
误区 2:“把源码先编译为 .pyc 再打包,别人没有 .py 就读不懂”
这种观点混淆了“人类阅读障碍”与“机器可逆性”。.pyc 文件不是杂乱无章的哈希乱码,而是结构极其严谨的 Python 虚拟机指令集(Opcode)。每一条指令(如 LOAD_CONST、STORE_FAST、CALL_FUNCTION)都与 Python 语法有一对一的高度映射关系。
只要字节码没有经过特殊对抗混淆,现代反编译器能在几百毫秒内重建完整的语法树。仅仅将 .py 改为 .pyc,防范效果几乎为零。
误区 3:“单文件模式(--onefile)比目录模式(--onedir)更安全”
--onefile 的设计初衷是为了软件分发时的便携性(只有一个可执行文件),并非安全特性。正如前面所述,单文件运行时本质上就是自解压,解压的目标是公共临时目录。任何人甚至都不需要专门的逆向工具,只需在程序运行时打开 %TEMP% 文件夹,找到对应的 _MEIxxxxxx 临时目录并复制出来,就已经拿到了完整的运行目录与字节码。
四、面向生产的实用代码防护体系
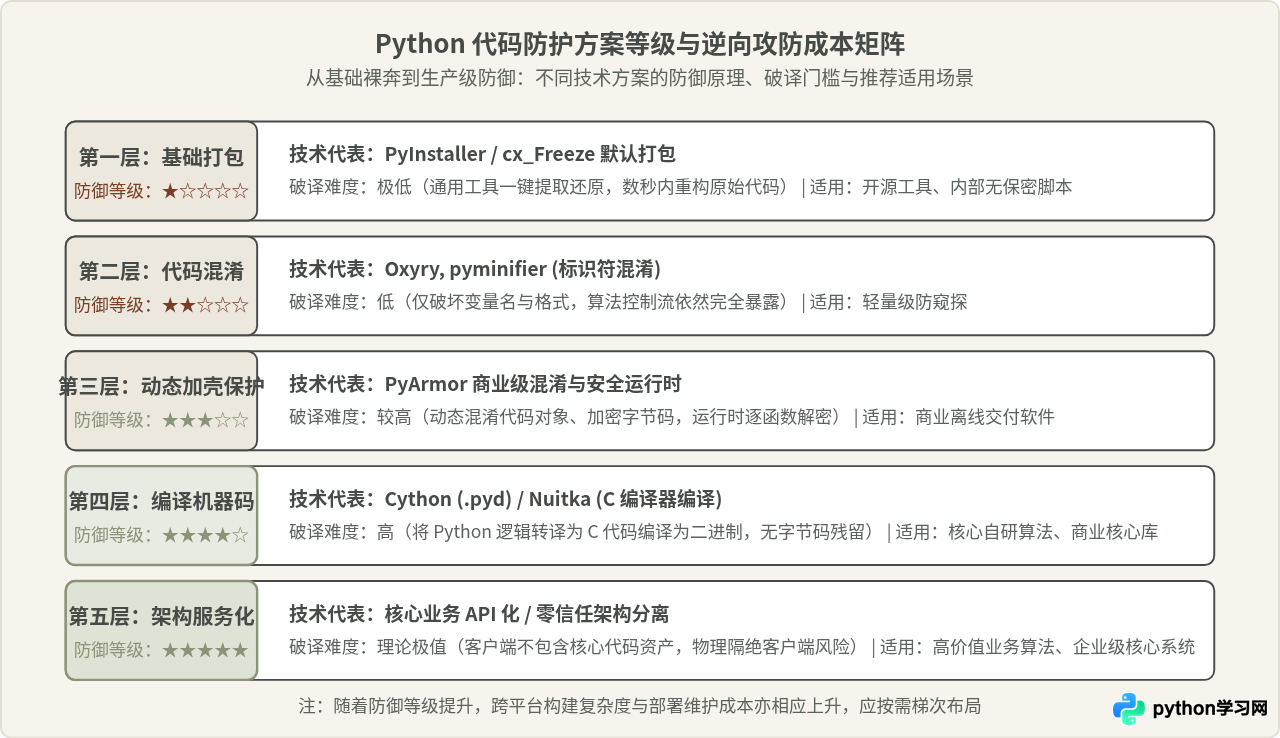
如果业务软件必须离线交付给客户,或者包含核心商业资产、算法逻辑与敏感凭据,应该如何构建可靠的防护体系?在工程落地中,我们应当根据防护深度、性能开销与维护成本建立多层防御机制。
1. 方案一:使用 Cython 将核心模块编译为二进制 C 扩展(推荐)
Cython 是业界成熟的高性能与代码保护兼备的方案。其核心思想是:将 Python 源码先自动转译为 C 代码,再调用 GCC 或 MSVC 将其编译为平台专属的二进制动态链接库(Windows 下为 .pyd,Linux 下为 .so)。
例如,将敏感的核心业务逻辑存放在 core_algorithm.py 中,编写一个简单的 setup.py:
from setuptools import setup
from Cython.Build import cythonize

setup(
    ext_modules=cythonize("core_algorithm.py", compiler_directives={'language_level': "3"})
)
执行编译命令后生成 core_algorithm.cp310-win_amd64.pyd:
python setup.py build_ext --inplace此时,原有的 .py 源码可以彻底从工程中删除,主程序 main.py 依然可以通过 import core_algorithm 正常调用。当再次使用 PyInstaller 打包时,打包器会将该 .pyd 作为纯粹的二进制 C 扩展库打包,内部全是机器指令,不再包含任何原始的 Python 字节码。攻击者面对的是标准的 C 汇编反编译难题,逆向门槛瞬间提升数个数量级。
2. 方案二:使用 Nuitka 替代 PyInstaller 实施全项目编译
Nuitka 是另一种强大的 Python 编译器。与 PyInstaller 不同,Nuitka 致力于将你的整个 Python 工程及其包含的模块逐一转译为 C 源码,最终编译成真正的机器二进制可执行文件。
基本使用命令如下:
nuitka --standalone --onefile --enable-plugin=numpy main.py通过 Nuitka 编译产出的可执行文件,不再依赖独立的字节码解压流程,大大增加了代码分析和反汇编提取的难度。不过需要注意,Nuitka 深度依赖本地 C++ 编译器(如 Visual Studio 或 MinGW64),大型项目的编译耗时相对较长,并且对部分动态反射特性较为复杂的库需要针对性适配插件。
3. 方案三:采用专业混淆工具 PyArmor 实施加壳与许可授权
如果项目较为庞大、重构或引入 C 编译器成本较高,使用 PyArmor 是一种成熟且高性价比的选择。PyArmor 并非简单地替换变量名,而是采取了多重防护机制:
- 动态代码加密:对每个函数的 Code Object 进行混淆与 AES 加密,在运行前是密文形态。
- 运行时按需解密:只有当程序执行流真正调度进入特定函数时,才在内存中瞬间解密该段字节码,执行完毕后立即重新擦除或覆盖。
- 反调试与环境绑定:支持绑定机器网卡 MAC 地址、硬盘序列号或设置固定运行截止日期,内置反内存调试机制。
4. 方案四:架构分层,核心资产服务化(终极防御)
在信息安全领域有一条被反复验证的定律:凡是完全交付到不可信客户端本地运行的软件,都无法实现 100% 的绝对安全。只要投入足够的时间、逆向能力和算力,任何客户端二进制都有被动态脱壳、反汇编与修补篡改的可能。
对于具有极高商业价值的核心资产(如私有交易算法、深度学习核心推理权重、高敏感风控规则),最为稳妥的工程决策是从架构层面拆分:
- 将外围的图形界面(GUI)、数据展示、文件选择与交互逻辑打包在客户端。
- 将关键算法、核心鉴权与重度计算部署在私有云端或受控服务器上,客户端通过带签名和鉴权的 HTTPS API 进行交互调用。
五、发布前安全选型与防护决策指南
为了让不同规模的项目能够快速找到适宜的平衡点,以下决策流程图梳理了从开发完成到发布交付的标准技术选型路径:
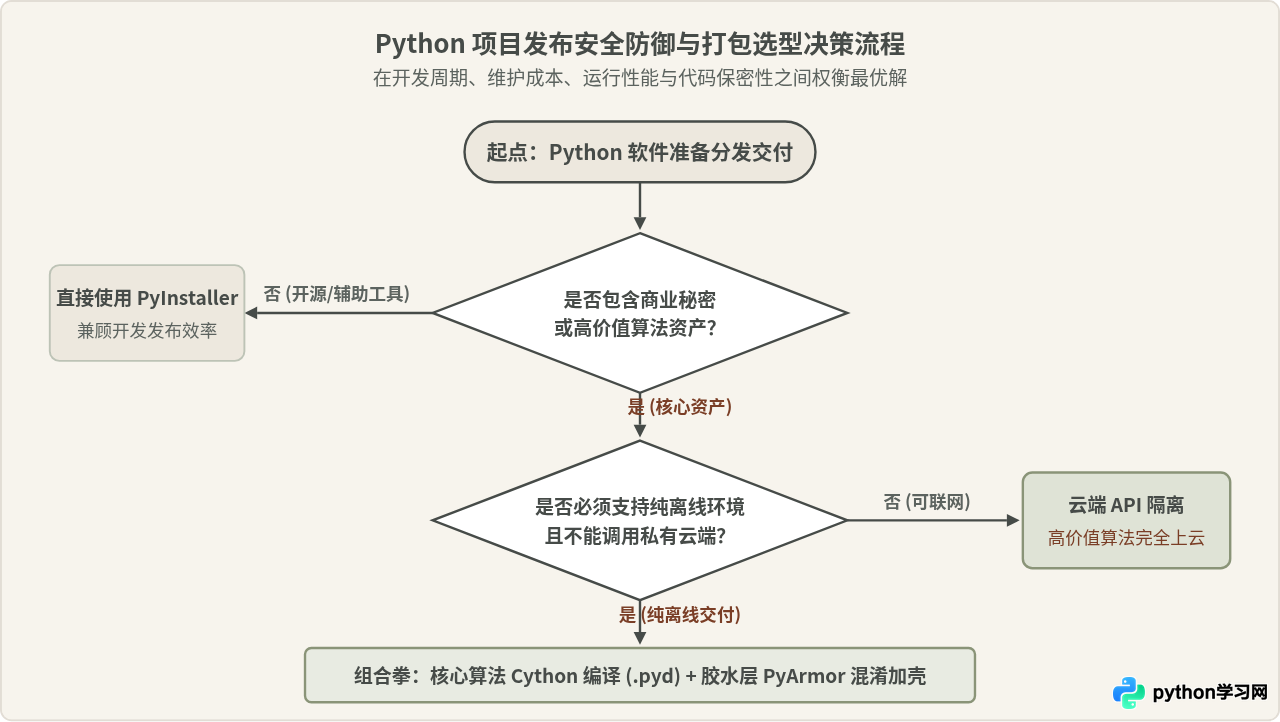
六、全文总结与实践清单
回顾本文的核心问题:Python 打包的 exe 能被反编译还原吗?
答案是:未经特殊处理的默认打包程序,必然能被轻易还原为高可读性源码。这是由 Python 的语言生态、打包器的自解压机制以及字节码的符号保留特性决定的。在软件交付与安全工程中,建议团队遵循以下实用清单:
- 切勿盲信默认打包:永远不要把普通的
pyinstaller -F当作代码保密手段。 - 弃用伪安全参数:不要再使用已废弃的
--key选项,它只会带来心理安慰而无法抵御逆向。 - 敏感逻辑坚决剥离:将数据库连接串、API 密钥、私有证书等绝密信息移出客户端代码,采用动态鉴权或环境变量注入。
- 核心代码编译为 C 模块:对核心商业逻辑使用
Cython编译为.pyd/.so二进制,消除字节码逆向通道。 - 商业分发叠加混淆与授权:使用成熟的商用加壳工具(如 PyArmor)进行动态运行时保护与机器特征许可绑定。
明确技术本质与攻击成本,结合项目自身所处的发展阶段选择适宜的防御梯级,才是兼顾开发敏捷性与知识产权安全的成熟工程实践。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









