

Python打包exe怎么进行简单的代码加密与保护
详细讲解Python打包为exe后的反编译风险,以及通过Cython编译为二进制pyd、代码混淆加密(PyArmor)与Nuitka全编译等实用方法,实现简单有效的代码加密与安全保护。
.pyc 字节码与 Python 解释器打包压缩在一起,使用常规解包工具可在数十秒内无损还原源代码。要实现简单而有效的代码保护,核心策略是在打包前将核心算法或鉴权逻辑编译为 C 扩展动态库(.pyd 机器码),或结合 PyArmor 等工具进行字节码加固与动态保护,从而在不增加复杂重构成本的前提下有效阻断反编译工具。
一、为什么默认打包的 exe 几乎等同于“明文分发”
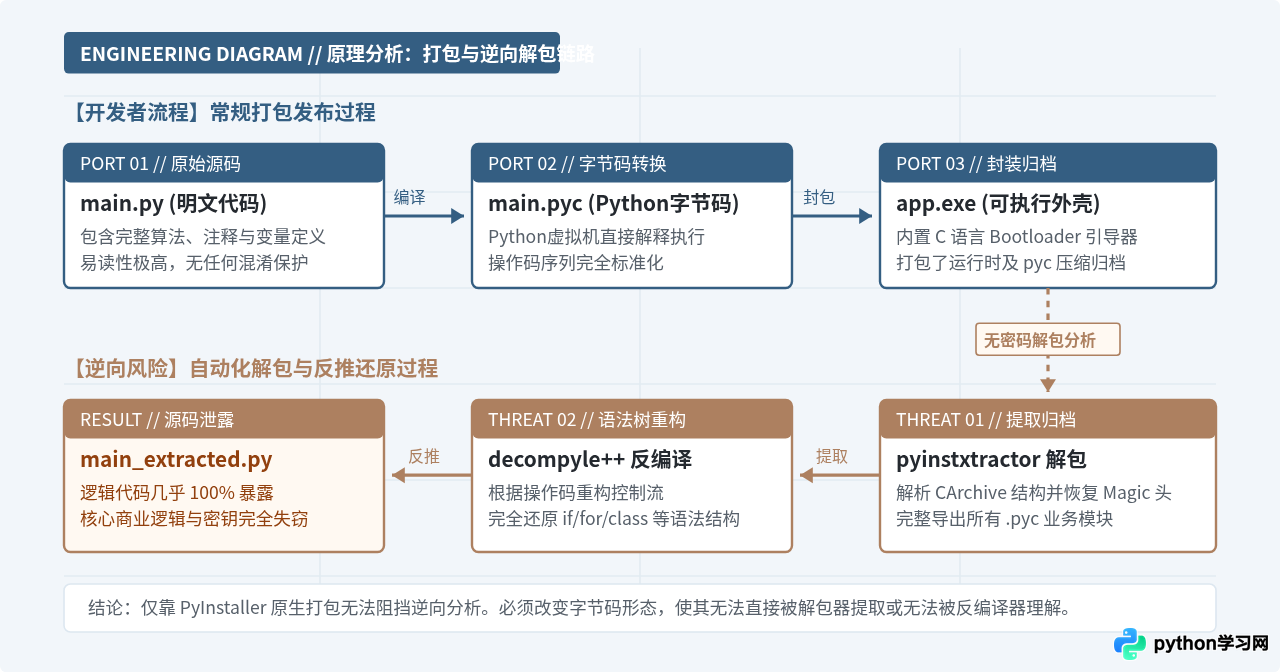
很多开发者在初次分发 Python 桌面软件时,会使用 pyinstaller -F main.py 生成单文件可执行程序。许多人误以为打包后的 exe 是直接由编译器生成的机器码程序,然而 PyInstaller 的工作机制实质上是“自解压引导器(Bootloader)+ Python 运行环境 + 压缩的字节码归档包”。
当可执行程序启动时,Bootloader 会在内存或临时目录中解压运行时和预编译的 .pyc 文件,并由内置的 Python 解释器执行这些字节码。这一架构决定了它天然存在被完整逆向的脆弱点:
- 解包工具开箱即用: 使用公开开源的
pyinstxtractor.py脚本,仅需一行命令python pyinstxtractor.py main.exe,就能瞬间从 exe 提取出所有的.pyc文件及依赖库。 - 字节码反编译无障碍: 提取出的
.pyc文件保留了原始代码的操作码、函数名与变量名。配合decompyle++(pycdc)或uncompyle6等自动化反编译工具,便可直接反推还原出结构清晰的原始.py代码。
二、核心方案:使用 Cython 编译关键模块为二进制动态库(.pyd)
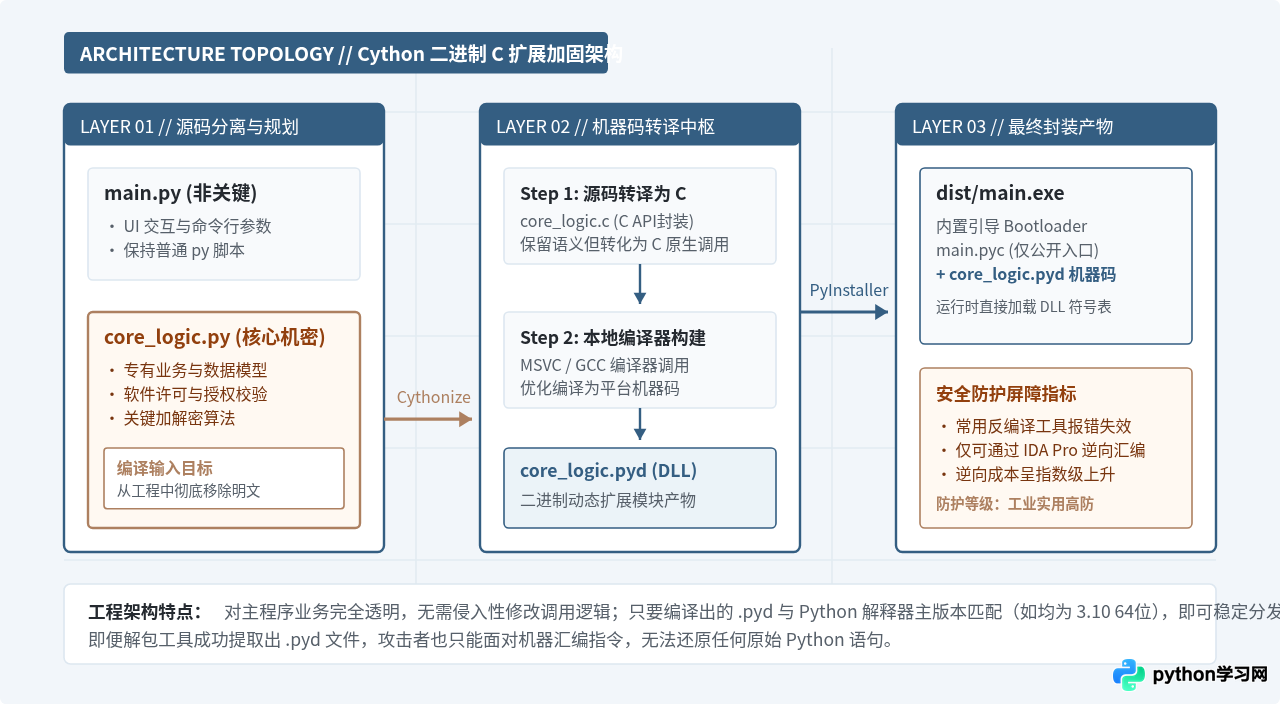
对于大部分涉及核心商业逻辑、授权验证算法或专有计算模型的项目,“Cython 编译关键模块 + PyInstaller 打包入口” 是目前生态中最成熟、兼容性最佳且防御强度极高的标准方案。
在 Windows 平台上,C 语言扩展模块的文件扩展名为 .pyd。它的本质是一个 Windows 动态链接库(DLL),里面存放的是 CPU 直接执行的 x86/x64 机器汇编指令,而不是 Python 字节码。反编译工具面对 .pyd 时完全失效,攻击者若想逆向,只能使用 IDA Pro 或 Ghidra 等专业反汇编器进行汇编级逆向,破解门槛显著提高。
1. 项目结构设计与模块分离
为了让编译流程简单清晰,建议将不需要保密的界面层(如 Tkinter / PyQt)、配置读取与主入口保留为普通 .py,而将真正的核心业务与算法抽离到一个或多个子模块中:
my_project/
├── main.py          # 启动入口(保留为 .py,负责调用核心模块)
├── core_logic.py    # 核心算法与鉴权模块(待编译为 .pyd)
└── setup.py         # Cython 编译构建配置脚本
2. 编写核心逻辑与调用入口
在 core_logic.py 中存放我们的敏感代码:
# core_logic.py - 需要保护的核心逻辑
def verify_license(key: str) -> bool:
    """验证软件授权许可"""
    salt = 0x5F3759DF
    computed = sum(ord(c) ^ salt for c in key) % 10000
    return computed == 4821

def process_business_data(data_list: list) -> list:
    """核心商业运算模型"""
    return [x * 1.085 + 3.14 for x in data_list]
在 main.py 中照常导入该模块:
# main.py - 启动文件
import sys
from core_logic import verify_license, process_business_data

def main():
    user_key = input("请输入授权激活码: ")
    if not verify_license(user_key):
        print("错误: 授权码无效,程序即将退出。")
        sys.exit(1)

    print("授权通过,正在执行计算...")
    raw_data = [10, 20, 30, 40]
    result = process_business_data(raw_data)
    print("计算结果:", result)

if __name__ == "__main__":
    main()
3. 编写 setup.py 并编译生成 .pyd
确保已安装 cython 和 setuptools,并在系统中配置好 C 编译器(如 Visual Studio Build Tools 或 MinGW-w64):
pip install cython setuptools编写 setup.py 脚本:
# setup.py
from setuptools import setup
from Cython.Build import cythonize

setup(
    ext_modules=cythonize(
        ["core_logic.py"],
        compiler_directives={"language_level": "3"}
    )
)
打开终端,执行编译命令:
python setup.py build_ext --inplace执行完成后,目录中会生成一个形如 core_logic.cp310-win_amd64.pyd 的二进制文件。此时便可以删除原始的 core_logic.py 和生成的 core_logic.c 源码。启动 python main.py,Python 会自动加载并无缝调用该 .pyd 二进制模块。
4. 配合 PyInstaller 打包为最终 exe
将 core_logic.cp310-win_amd64.pyd 重命名为 core_logic.pyd(简化导入),然后执行 PyInstaller 打包:
pyinstaller -F main.pyPyInstaller 在分析 main.py 的导入依赖时,会自动检测到同目录下的 core_logic.pyd,并将其作为二进制扩展依赖完整收纳进生成的 exe 中。
三、轻量方案:使用 PyArmor 进行字节码混淆与动态保护
如果项目体积庞大、依赖繁杂,或者在目标机器上配置 C 编译器比较繁琐,那么利用专门的 Python 保护工具 PyArmor 是另一种行之有效的途径。
与简单的变量名替换不同,PyArmor 采用的是动态字节码加密机制:它不仅混淆变量与函数名,还会将 Python 字节码本身进行加密,并在执行时通过其专有的 C 扩展运行时库在内存中即时解密。一旦执行完毕,内存中的字节码会被立即清空,这使得常规的内存 Dump 和静态反编译器均无法工作。
1. 安装与加固操作步骤
PyArmor 可以直接通过 pip 安装:
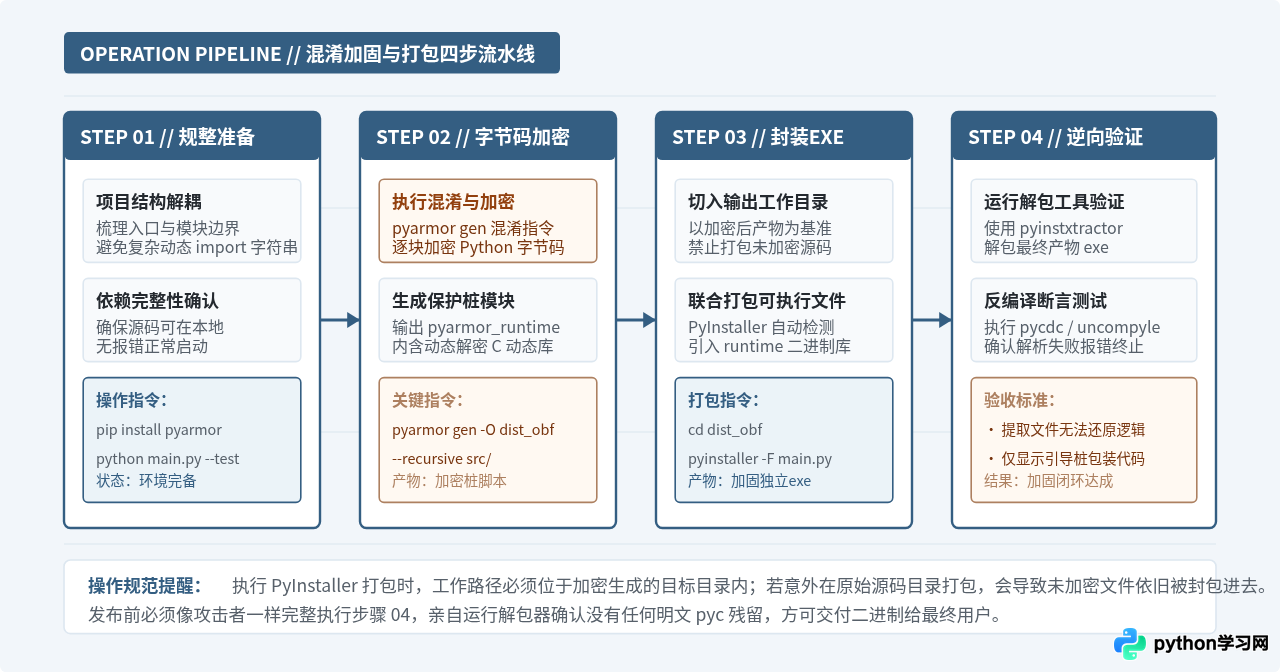
pip install pyarmor使用 PyArmor 8.x+ 进行整体工程加密生成保护目录:
# 将 src 目录下的全部 Python 脚本加密输出到 dist_obf 目录
pyarmor gen -O dist_obf src/main.py执行完成后,dist_obf 目录下会包含:
- 加密后的
main.py(其中核心字节码已转换为不可读的二进制数据包和引导桩); pyarmor_runtime/文件夹(包含动态加载和解密所需的平台二进制扩展)。
2. 配合 PyInstaller 打包加密后的代码
在加密目录 dist_obf 中直接调用 PyInstaller 打包:
cd dist_obf
pyinstaller -F main.py
PyInstaller 会自动将加密后的脚本及 pyarmor_runtime 二进制模块一并收入可执行程序中。最终生成的 exe 在运行时与原始程序完全一致,但解包后得到的所有 .pyc 文件内部均已被加密保护,反编译时会直接报错终止。
四、整包原生替代方案:使用 Nuitka 全编译打包
除了“先混淆/编译、后使用 PyInstaller 打包”的组合方案外,Nuitka 提供了另一条更为彻底的技术路线。Nuitka 本身就是一个将 Python 代码翻译为 C++ 的编译器,它不需要借助 PyInstaller,就能直接输出独立的二进制 .exe。
1. Nuitka 的工作原理
与 PyInstaller 的“外壳解压”机制完全不同,Nuitka 在执行时会深度解析你的 Python 代码语法树,并将全部 Python 逻辑翻译为对应的 C++ 源代码,随后调用本地的 C/C++ 编译器(如 GCC 或 MSVC)将其链接编译为一个高度优化的原生 Windows PE 可执行文件。
在这种模式下,生成的 exe 不再依赖解压 .pyc 到本地运行,其内部逻辑已经完全被物理转换为机器码,从架构根源上消除了被一键解包提取出 .pyc 的可能。
2. Nuitka 基础打包命令
安装 Nuitka:
pip install nuitka zstandard使用 Nuitka 编译生成独立单文件 exe:
nuitka --standalone --onefile --windows-disable-console --output-dir=build_out main.py常用关键参数说明:
--standalone:创建独立分发包,自动搜集并包含所有依赖库;--onefile:将所有产物压缩为一个单独的.exe文件;--windows-disable-console:如果是图形界面程序(GUI),禁用黑色的控制台命令提示符窗口;--output-dir=build_out:指定构建与编译产物的输出路径。
eval()、动态导入或非常冷门动态特性的库,可能需要配合 Nuitka 提供的专属插件或选项进行调优。
五、方案选型与商业软件防范策略总结
在实际工程交付中,并不存在“绝对无法被破解”的客户端软件。商业安全防护的本质是“抬高攻击者的逆向成本,使其破解所耗费的经济与时间代价远远超过代码本身的商业价值”。根据项目的实际规模、开发维护周期以及防篡改要求,可以参考以下选型决策:
| 防护方案 | 逆向难度 | 配置复杂度 | 打包与构建速度 | 最佳适用场景 |
|---|---|---|---|---|
| 原生 PyInstaller | ★☆☆☆☆(极低) | 非常简单 | 极快(几十秒) | 个人学习练习、内部调试工具、无保密需求的公开小脚本 |
| PyArmor 字节码混淆 | ★★★☆☆(中等) | 简单(免编译环境) | 快 | 轻量商业工具交付、防脚本小子随意篡改、快速分发 |
| Cython 核心模块转 .pyd | ★★★★☆(高) | 中等(需配置 C 编译器) | 中等(仅编译核心模块) | 【推荐】包含专有算法、模型参数、授权校验模块的企业交付软件 |
| Nuitka 全编译独立程序 | ★★★★★(极高) | 中高(依赖完整编译链) | 较慢(全量 C++ 编译) | 对安全性要求极严苛、希望提升运行效率的高价值独立软件 |
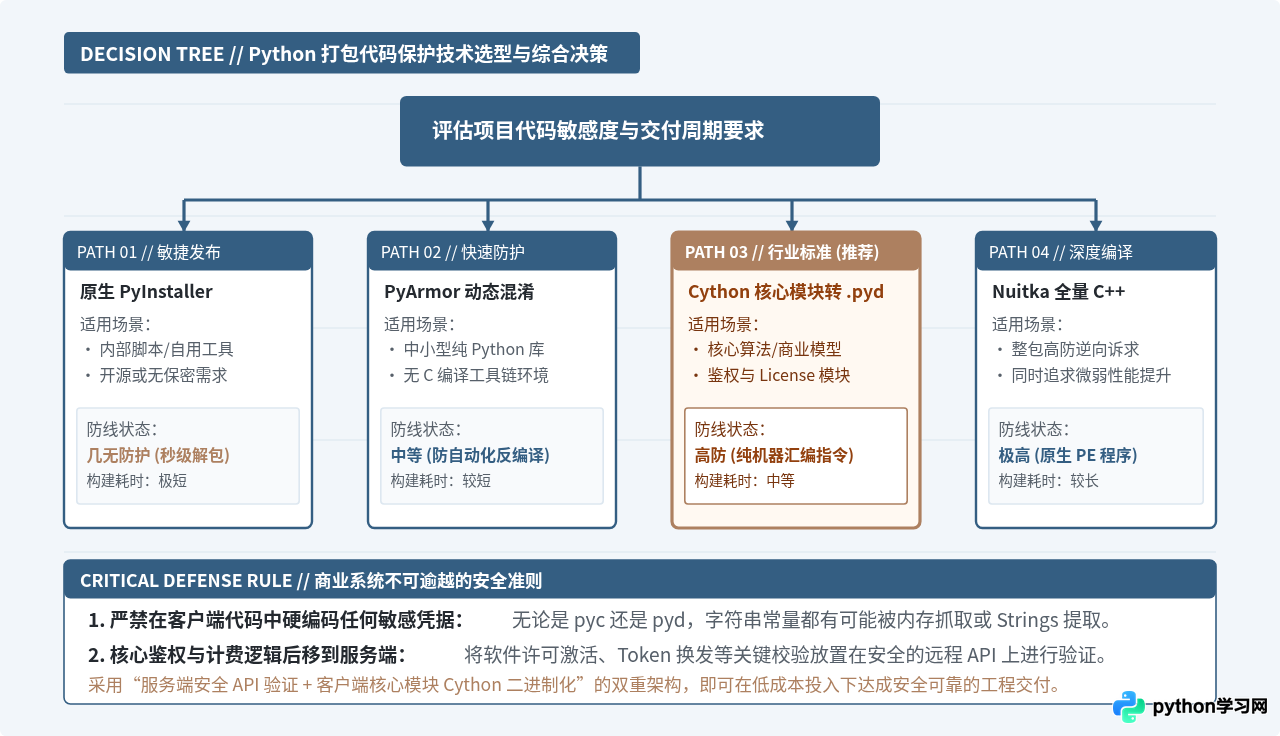
六、写在最后的操作复盘与建议
对于大部分个人开发者与企业团队而言,盲目追求“100% 绝对防破解”往往会带来巨大的构建复杂度与兼容性负担。在实际操作中,按照以下精简清单执行即可获得性价比极高的保护效果:
- 保持主入口轻量: 让
main.py仅仅做界面渲染、参数解析与模块调用,真正的核心商业逻辑收敛在core/独立模块中。 - 核心算法编译为 .pyd: 在本地配置好 MSVC 或 MinGW,通过
Cython脚本将core.py转译编译为二进制机器码core.pyd。 - 彻底清理开发残留: 删除本地构建生成的
.c源码及原始的.py文件,确保最终打包目录只包含.pyd和入口文件。 - 亲自验证打包效果: 软件打包成 exe 后,在交付客户之前,务必在无源码的环境中使用
pyinstxtractor自行解包,亲自验证反编译器无法读取关键算法,方可上线分发。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









