

Python打包工具能实现代码加密吗?其安全保护作用解析
深入解析PyInstaller等Python打包工具的底层机制,阐述打包与加密的根本区别,演示反编译提取源码的原理,并提供真正有效的Python代码保护方案与选型建议。
Python打包工具不能实现代码加密。无论是广泛使用的PyInstaller、cx_Freeze,还是PyOxidizer,它们的核心作用都是将Python解释器、依赖第三方库以及编译后的字节码合并为一个方便分发的独立可执行程序或目录,整个过程并不具备密码学意义上的加密与混淆能力。任何具备基础知识的开发者,借助现成的解包工具与反编译脚本,都可以在数十秒内将打包生成的可执行文件还原为高度可读的Python源代码。
一、打包工具的底层机制:它究竟对代码做了什么?
很多开发者在刚刚接触项目分发时,看到pyinstaller -F main.py命令生成了一个体积几十兆的.exe或Linux ELF二进制文件,便误以为源码已经被编译成了底层机器指令或被严密保护。要理解为什么打包无法加密,必须先剖析打包工具在构建阶段与运行阶段的实际运作流程。
以业内使用最为广泛的PyInstaller为例,其工作过程主要分为两个截然不同的阶段:
- 构建阶段(Build):PyInstaller会分析你的入口脚本,追踪所有的
import依赖。随后,它通过Python内置的标准库py_compile将.py脚本编译为.pyc字节码文件。接着,PyInstaller收集运行所必需的Python动态链接库(如python310.dll或libpython3.so)以及C扩展模块,最后将上述所有文件通过自定义的归档格式(CArchive)与一段用C语言编写的预编译启动器(Bootloader)拼接成单一的可执行文件。 - 运行阶段(Runtime):当用户双击生成的
.exe文件时,最先执行的是Bootloader启动程序。单文件模式下,Bootloader会在操作系统的临时目录(例如Windows下的C:\Users\用户名\AppData\Local\Temp\_MEIxxxxxx)中创建文件夹,将内部打包的所有.pyc文件、动态库及资源解压到磁盘中;随后加载嵌入式Python解释器,将该临时路径加入sys.path,并从主模块入口启动解释执行。程序退出时,再清理该临时文件夹。
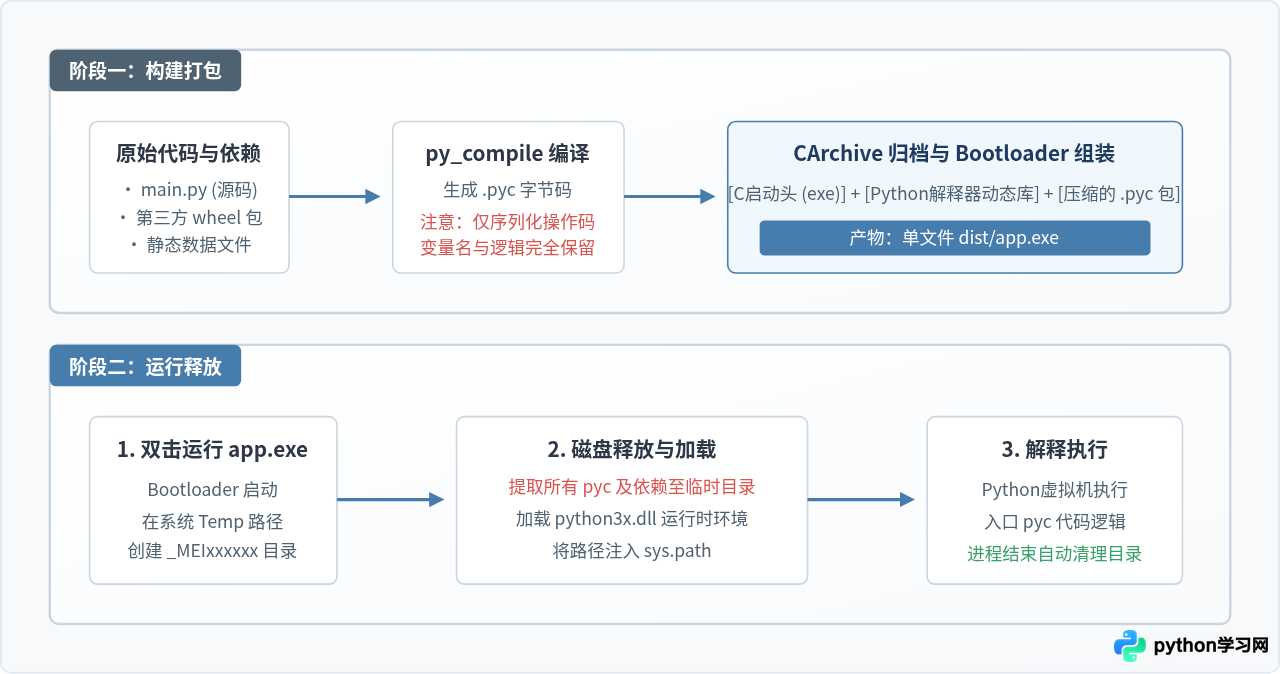
从上述流程可以清晰看出,打包本质上是一个“文件归档与环境自包含”的过程。它既没有对代码做不可逆的机器码转换,也没有建立任何密钥校验机制,打包文件里的代码依然以标准Python字节码的形式存在。
二、逆向实测:为什么打包文件能被秒级反编译?
为了让读者直观认识到打包并不具备防逆向能力,我们可以通过一个标准的操作实例,看看从一个普通的.exe还原到原始Python源码需要哪些步骤。
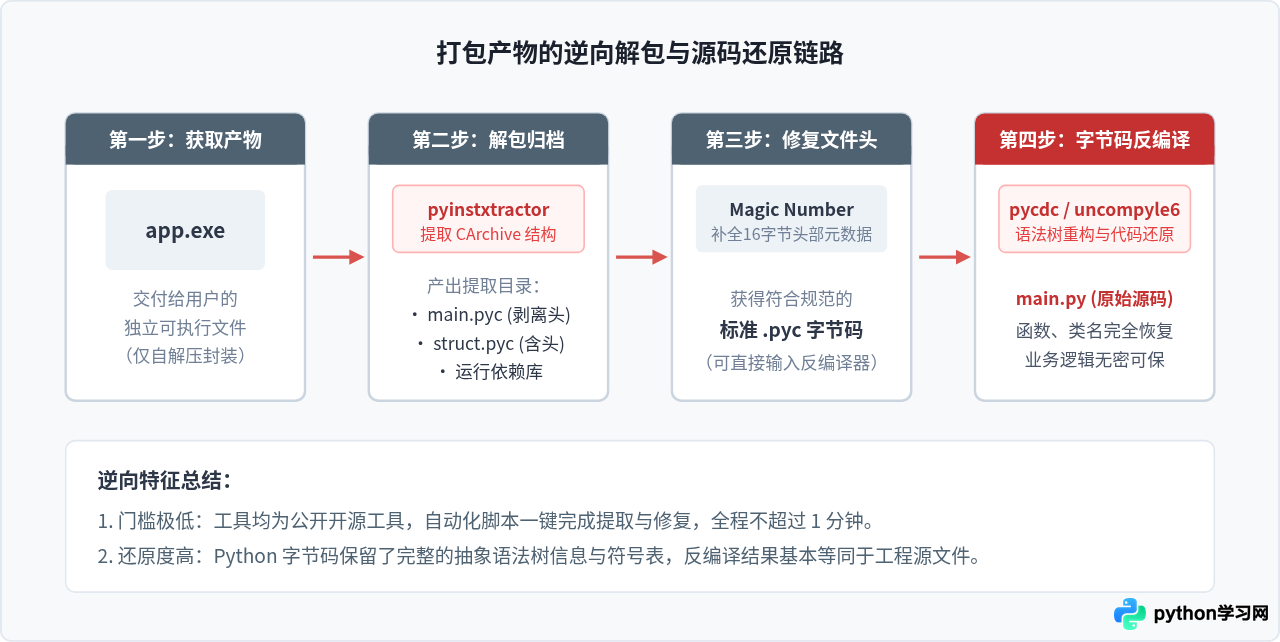
步骤一:使用 pyinstxtractor 提取可执行文件归档
社区中广泛使用的开源脚本pyinstxtractor.py专门用来解析PyInstaller构建的CArchive文件格式。在具备Python环境的命令行中执行:
# 语法:python pyinstxtractor.py <目标可执行文件>
python pyinstxtractor.py dist/app.exe执行后,工具会解析文件头中的目录结构,并在当前路径生成一个名为app.exe_extracted的文件夹。该文件夹内包含了打包时嵌入的所有内容:Python标准动态链接库、第三方扩展、struct.pyc基础文件以及主业务代码对应的main.pyc。
步骤二:补全字节码文件头(Magic Number)
PyInstaller在打包时为了节省空间或优化加载,有时会剥离.pyc文件头部的16字节数据(包含Magic Number、时间戳和源文件大小标识)。但解包工具通常会自动从同目录提取的struct.pyc中获取该Python版本对应的Magic Number,并自动或提示手动填充回main.pyc的头部,从而得到一个合法的标准字节码文件。
步骤三:使用反编译工具还原源码
有了标准的.pyc文件后,就可以使用专门的Python反编译器还原代码。针对不同的Python版本,常见工具包括:
- pycdc (Decompyle++):基于C++开发,支持广泛的Python字节码反编译,执行速度极快。
- uncompyle6:适用于Python 2.7到Python 3.8的高质量反编译器。
在终端中执行如下反编译命令:
# 使用 pycdc 直接将 pyc 输出为源码
pycdc main.pyc > main_recovered.py打开生成的main_recovered.py,你会发现函数名、类结构、分支逻辑、甚至硬编码在代码中的算法与连接字符串都清晰可见,与开发者编写的原始代码几乎完全一致(仅注释会丢失,因为Python编译为字节码时不保留注释文本)。
早期的PyInstaller曾提供过
--key加密参数,使用AES-256算法对字节码进行简单加密。然而,这种加密也是“掩耳盗铃”:因为Python解释器在运行时必须解密字节码才能执行,所以解密密钥必须随Bootloader一同发布并硬编码在可执行文件中。逆向人员只需从可执行文件内存或二进制特征中提取出该密钥,即可直接解密。正因如此,PyInstaller官方已在后续版本中正式废弃并移除了该选项。
三、打包工具的真实定位:它能提供怎样的“安全保护”?
既然打包不能防止专业逆向,是不是意味着打包在安全层面毫无价值?答案取决于你防范的对象是谁。
严格来说,打包工具提供的是“运行便携性”与“低级防篡改”,而非代码保密:
- 防止非技术人员随意查看或修改:直接分发
.py文件时,终端用户右键用记事本即可打开修改,容易造成代码泄露或由于用户随意编辑引发运行异常。打包成单一可执行文件后,隐藏了直接暴露在文件系统中的源码文件,能有效避免这种无意识的误触。 - 固定运行时环境:将特定版本的Python解释器与第三方依赖打包在一起,避免了目标机因环境差异、依赖包版本冲突导致的运行时问题。
- 增加小白用户的窥探成本:对于不具备逆向知识、不了解Python执行机制的普通用户,可执行文件的封装确实构成了一道天然屏障。
因此,如果你仅仅希望交付给客户一个开箱即用、不易被不小心改坏的工具软件,打包工具是合格的;但如果你的代码中包含核心专利算法、商业交易策略、付费激活逻辑或私有API凭据,仅靠打包是完全无法保障安全的。
四、常见代码保护手段对比与安全层级
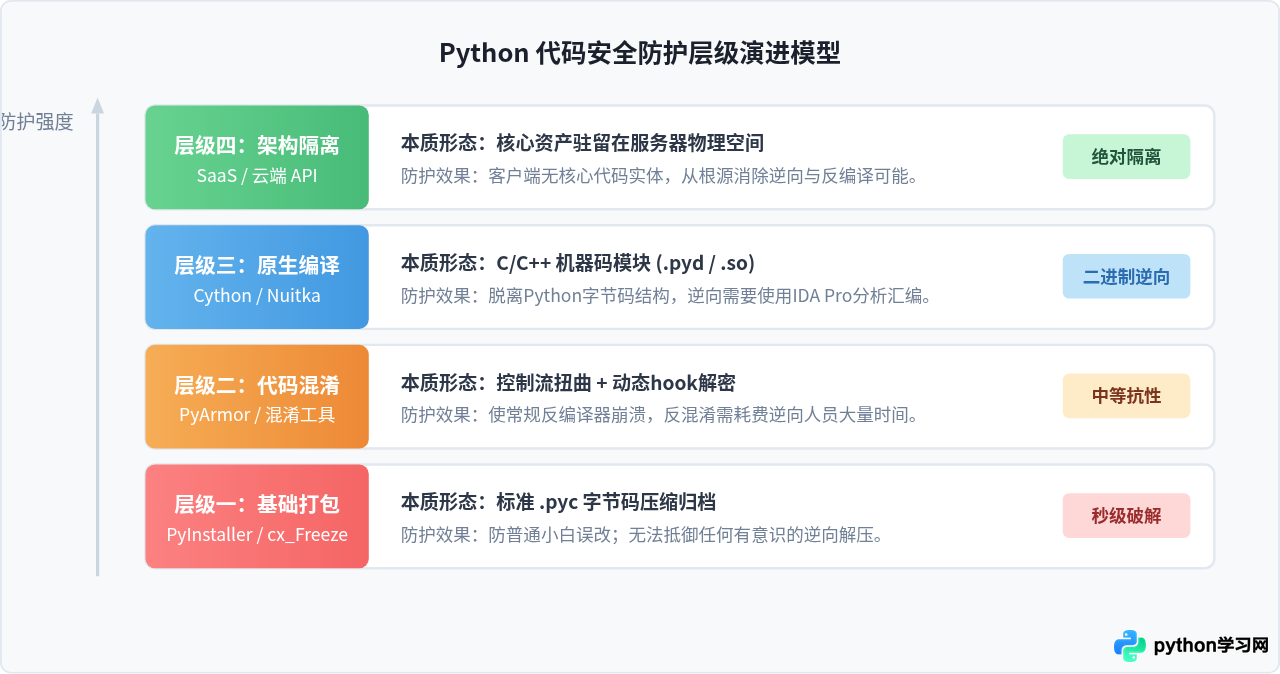
在Python技术栈中,根据安全级别与防护原理的不同,主流的代码保护方案可以划分为四个层级:
| 方案层级 | 代表工具 / 技术 | 保护原理 | 逆向难度 | 适用场景与局限 |
|---|---|---|---|---|
| L1 基础打包 | PyInstaller / cx_Freeze | 打包为exe,仍为.pyc字节码 | 极低(工具秒解) | 内部管理工具、交付普通非技术终端用户 |
| L2 字节码混淆 | PyArmor / Oxyry | 混淆变量、控制流扁平化、动态hook解密 | 中等(抗逆向成本高) | 需要发布脚本或轮子,防范多数分析者 |
| L3 原生编译 | Cython / Nuitka | 将Python转换为C/C++并编译为机器码 | 高(等同于C/C++逆向) | 核心算法模块,需IDA/Ghidra反汇编分析 |
| L4 架构隔离 | 云端 API / SaaS 模式 | 核心逻辑部署在服务器,客户端仅做调用 | 极高(本地无代码) | 高价值商业秘密、数据模型、核心计费系统 |
五、实现真正代码保护的实用方案
如果业务确实对代码保密性有明确要求,应当放弃“靠打包解决加密”的幻想,根据项目特点采用以下经过工程验证的成熟方案:
方案一:使用 Cython 将核心模块编译为原生扩展 (.pyd / .so)
Cython可以将Python代码转化为C语言代码,并调用本地C编译器(如MSVC或GCC)编译为动态链接库(Windows下为.pyd,Linux下为.so)。
操作示例:假设有核心算法文件core_algo.py,编写一个构建脚本setup.py:
from setuptools import setup
from Cython.Build import cythonize

setup(
    ext_modules=cythonize("core_algo.py", compiler_directives={'language_level': "3"})
)
在命令行执行编译:
python setup.py build_ext --inplace编译完成后会生成core_algo.cp310-win_amd64.pyd。此时可以删除原有的core_algo.py,主程序main.py仍然可以像导入普通模块一样执行import core_algo。逆向人员面对编译后的.pyd文件,常规的Python反编译工具彻底失效,只能使用IDA Pro等二进制逆向工具阅读反汇编或C伪代码,逆向成本大幅飙升。
方案二:采用 Nuitka 全面编译为机器码并打包
Nuitka是一个更现代的Python编译器。它不同于PyInstaller的简单打包,而是真正将整个Python工程递归翻译成C++代码,并链接libpython编译成完全独立的机器码可执行文件:
# 使用 Nuitka 编译并打包为独立可执行文件
nuitka --standalone --onefile --show-progress main.py虽然这会增加编译时的耗时并要求系统配置C++编译器工具链,但生成的二进制文件中已经不包含容易被解析的.pyc结构,兼具了分发便利性与机器码级别的防护深度。
方案三:采用专业混淆工具(如 PyArmor)
如果项目受限于跨平台环境或动态特性,无法方便地引入C编译器,可以采用针对Python字节码层级的专业加密混淆工具PyArmor。它不仅修改变量名,更会在函数级别对字节码进行动态加密与混淆,在运行时通过内置的动态保护库在内存中进行即时解密与保护,并支持绑定机器硬件ID与设置使用期限。
六、总结与落地建议
回顾核心问题:“Python打包工具能实现代码加密吗?”——答案是明确的否定。打包工具的定位是软件工程中的分发工具(Packaging & Distribution),它的使命是简化安装流程、统一运行环境,而不是作为安全防御工具。
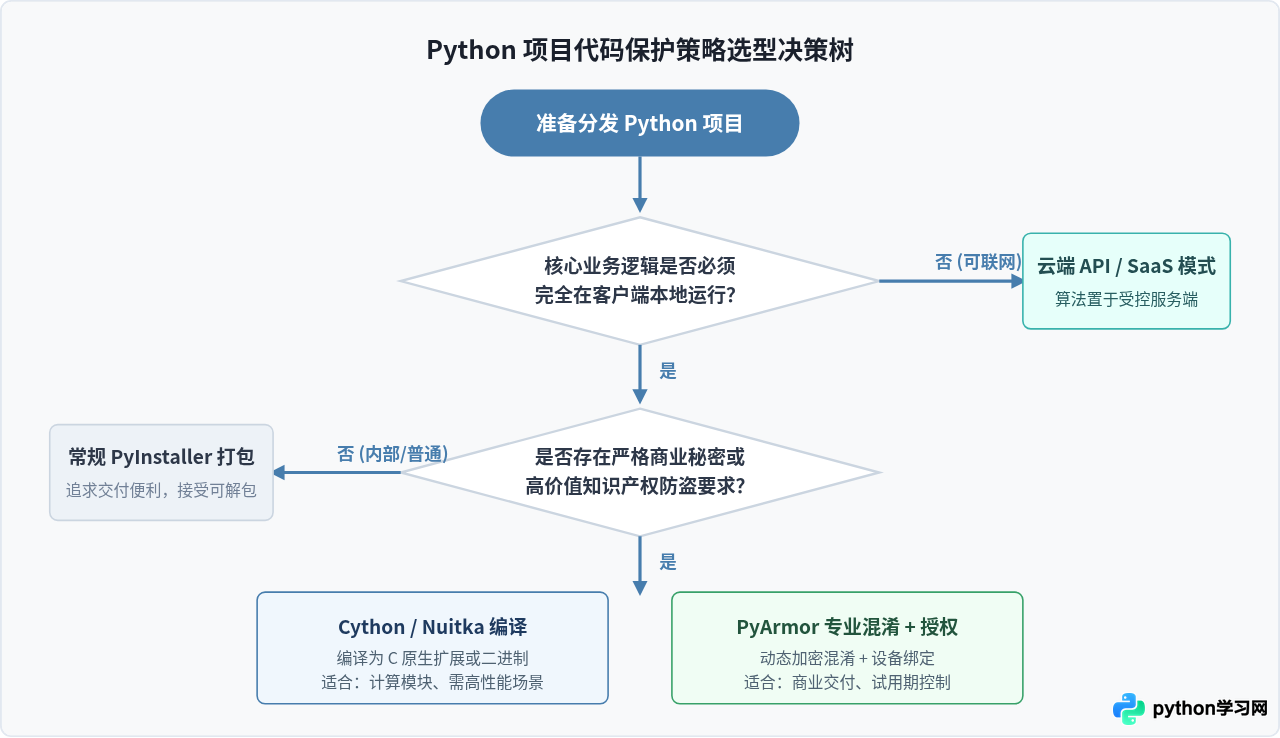
在实际开发交付中,建议根据项目的实际威胁模型进行分级防护:
- 对于常规内部工具、辅助脚本或不涉及核心算法的交付物,使用PyInstaller直接打包即可,无须过早进行复杂的防御设计。
- 如果存在算法被窥探的风险,优先将核心计算部分抽离为独立模块,使用Cython编译为
.pyd/.so,非敏感逻辑继续保持Python脚本调用。 - 如果涉及高价值商业变现、反向破解对公司有重大经济损失的场景,最好的防护永远是架构隔离:将核心算法部署为云端微服务,客户端仅作为呈现交互界面与收发数据的瘦客户端,从根本上杜绝客户端被反编译的风险。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









