

怎么用python-mvenv配合PEP668避开外部托管?
详细解析在现代 Linux 系统中由于 PEP 668 引发的 externally-managed-environment 外部托管报错机理,并提供使用 python -m venv 构建隔离环境避开外部托管限制的完整实操指南与最佳实践。
一、外部托管报错的根源:认识 PEP 668
在以往的 Linux 与 Unix 系统使用习惯中,很多开发者习惯在终端里直接敲下 pip install package_name,甚至加上 sudo 进行全局安装。这种操作实际上是在直接修改操作系统的核心目录(例如 /usr/lib/python3.x/dist-packages)。
然而,现代操作系统的大量核心服务(例如 Debian/Ubuntu 的 apt 辅助脚本、网络守护进程 network-manager、防火墙 ufw、以及云平台初始化的 cloud-init)都深度依赖由发行版官方打包的 Python 库。当用户使用 pip 全局安装或升级包时,极易因依赖版本漂移(如覆盖安装了更高版本的 urllib3 或 requests),直接导致系统的系统级工具崩溃。
为了从根本上消除这种“包管理器与 pip 双向踩踏”的隐患,Python 官方推出了 PEP 668 规范(标明外部托管的 Python 环境)。当操作系统发行版将 Python 环境标记为“外部托管”时,会在对应 site-packages 根目录下放置一个名为 EXTERNALLY-MANAGED 的标记配置文件。
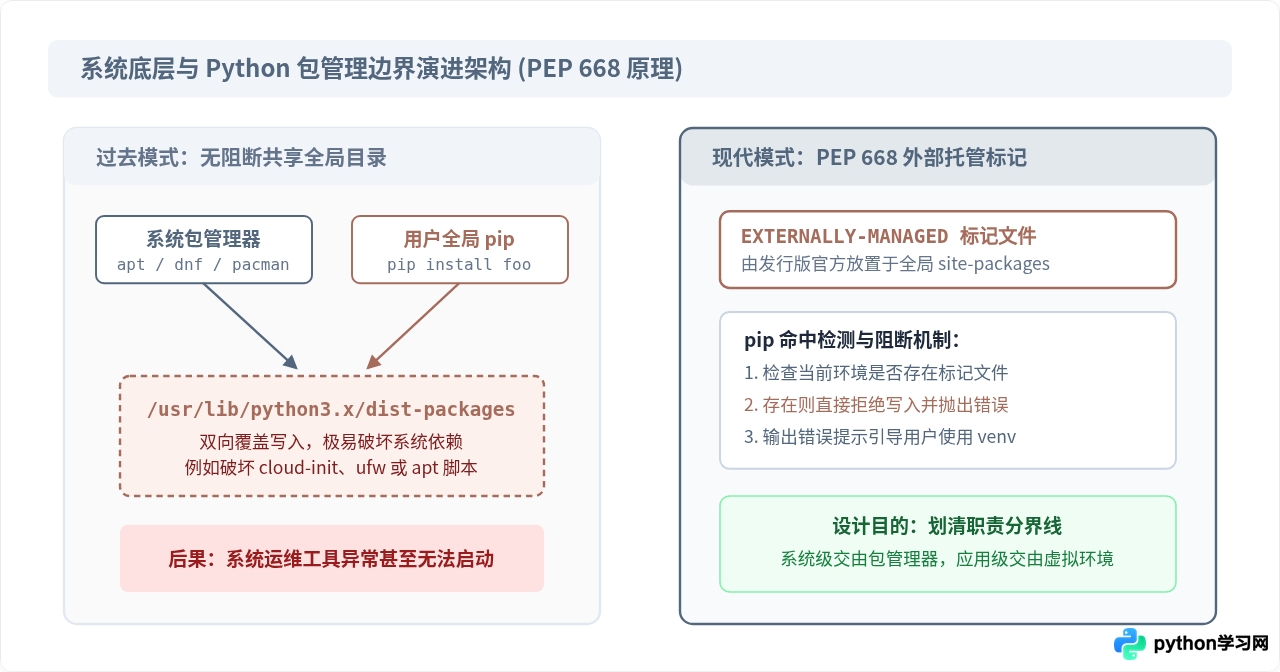
当现代版本的 pip 尝试在全局环境下执行写操作时,检测到该文件便会主动终止安装,并输出如下标准错误提示:
× This environment is externally managed
╰─> To install Python packages in this system, try:
apt install python3-xyz
If you wish to install a non-Debian-packaged Python package,
create a virtual environment using 'python3 -m venv path/to/venv'.
这一报错常被初学者误认为是系统故障或 pip 损坏,但实际上它是一项主动设计的安全护栏。报错提示的最后一行,已经明确指出了官方规范所指引的唯一正轨:使用 python3 -m venv 建立虚拟环境。
二、为什么 python -m venv 能天然避开外部托管?
要理顺“避开外部托管”的技术机理,首先需要了解 python -m venv 在文件系统层面究竟做了什么。
虚拟环境本质上是一个轻量级的沙盒目录。执行 python -m venv .venv 时,Python 标准库会在指定路径下创建一个自包含的环境树:包含指向宿主解释器的可执行文件软链接、专属的包安装目录 site-packages,以及环境配置文件 pyvenv.cfg。
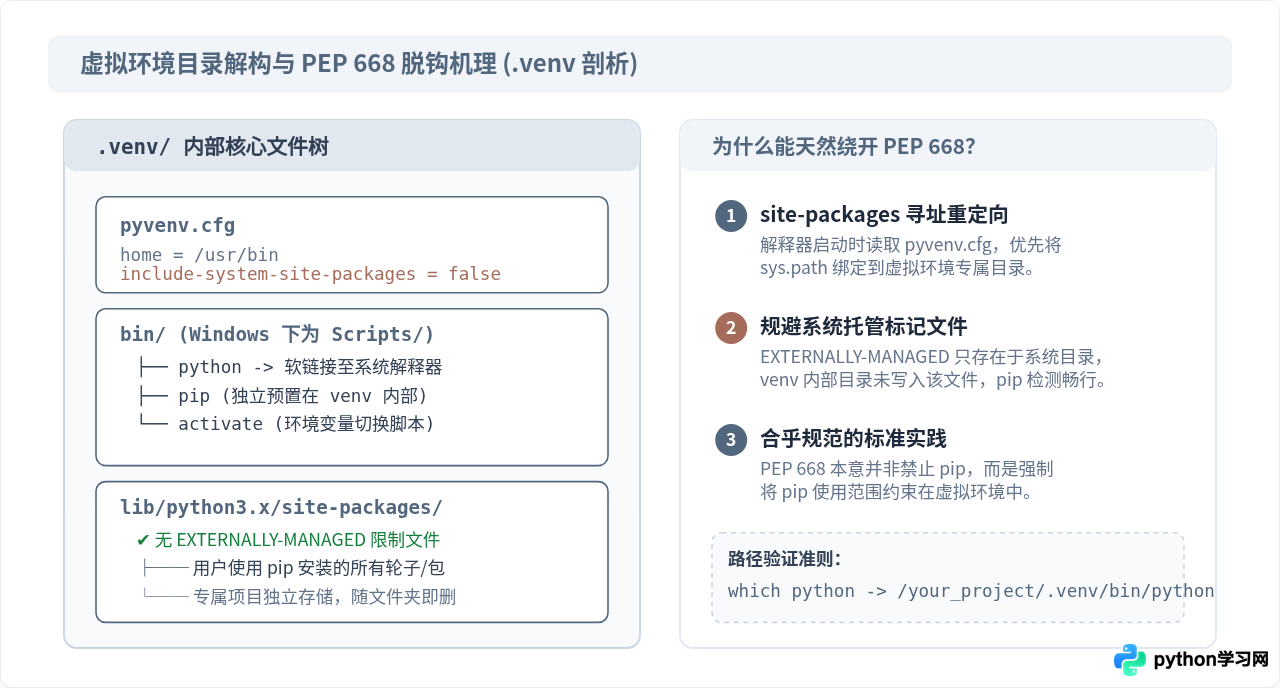
python -m venv 目录解构与脱钩机理分析这个独立目录之所以能够不受 PEP 668 任何阻碍,原因在于以下三点物理隔离特性:
-
独立的作用域与寻址:
虚拟环境拥有专属于当前项目的
site-packages。在虚拟环境下调用 pip 时,所有安装动作仅写入该目录,完全不触碰系统目录/usr/lib/...。 -
缺失 EXTERNALLY-MANAGED 标记:
PEP 668 的触发机制完全依赖解释器所在库路径下的标记文件。新建的虚拟环境内部并没有被写入
EXTERNALLY-MANAGED文件,因此 pip 认定该环境是由当前用户全权管理的开发沙盒,安装检查顺畅放行。 -
隔离与版本自由:
系统包由系统的
apt/dnf/pacman保障稳定性;项目包则在虚拟环境内由pip自由升级降级,二者各司其职,互不影响。
三、配合使用 python -m venv 的完整实操步骤
在实际操作中,从排查报错到正常完成第三方包的安装与执行,只需遵循标准四步流程:
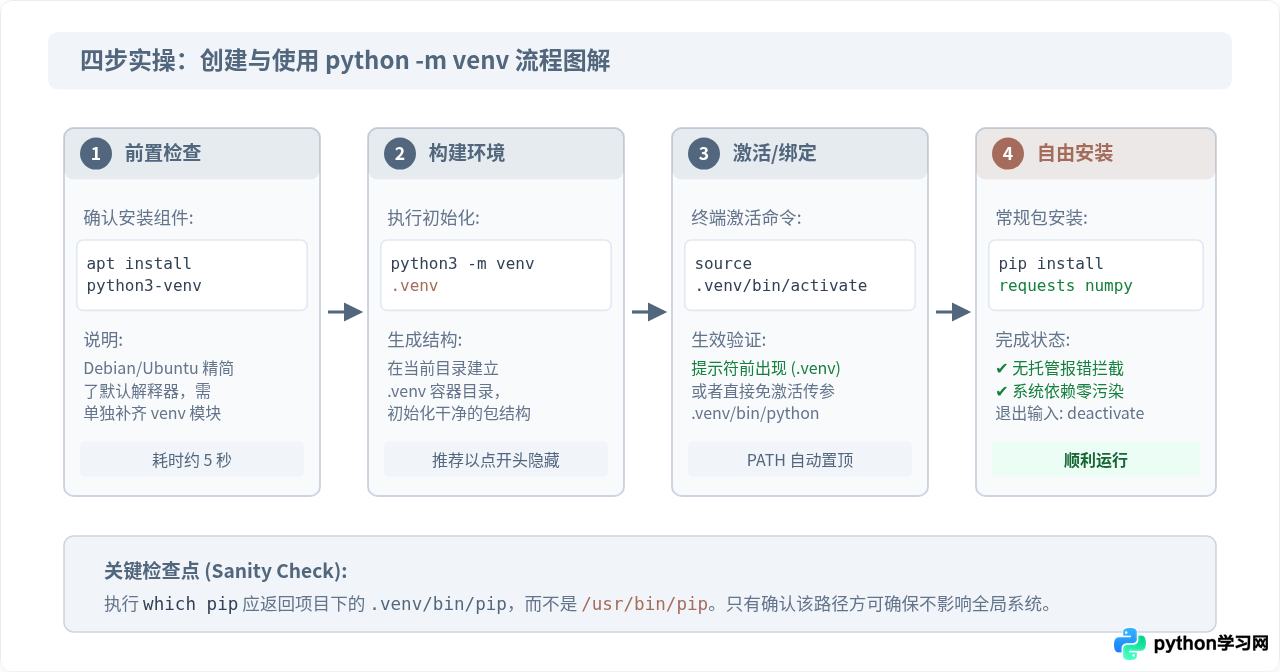
第一步:确认并补充系统基础组件
在以精简为导向的 Debian 或 Ubuntu 镜像中,系统自带的 Python 往往被分拆,默认可能没有打包 venv 模块。在执行创建前,先通过包管理器补充 python3-venv:
sudo apt update && sudo apt install -y python3-venv python3-pip注:如果使用的是 Fedora/Arch Linux 或 macOS(通过 Homebrew),通常标准 Python 已内置集成 venv,可直接跳到第二步。
第二步:在项目目录初始化虚拟环境
进入你的项目根目录,调用当前系统的 Python 解释器执行模块化创建。推荐将虚拟环境命名为 .venv,这样既直观又不易混淆代码文件:
# 进入目标项目目录
cd ~/my_project

# 创建虚拟环境(此处 .venv 为生成的环境目录名)
python3 -m venv .venv
命令执行完毕后不会有额外的终端输出,但当前目录下会新增一个 .venv 文件夹。
第三步:激活虚拟环境并检验路径隔离
创建完成后,需要让当前终端会话识别该环境。通过 source 命令激活环境变量重定向:
source .venv/bin/activate
激活成功后,Shell 提示符最前端会多出一个括号前缀,如 (.venv) user@host:~/my_project$。
此时,务必进行一次路径校验,以确保当前调用的确来自虚拟环境:
which python
which pip/home/user/my_project/.venv/bin/pip
当输出路径明确指向项目目录下的 .venv/bin/ 时,说明隔离环境已完全就绪,后续操作绝对不会影响系统级 Python。
第四步:正常使用 pip 安装依赖与运行项目
在激活状态下,直接使用常规 pip 命令安装项目所需的任何第三方库,PEP 668 的外部托管报错绝不会再次出现:
pip install requests numpy pandasDownloading requests-2.31.0-py3-none-any.whl (62 kB)
Successfully installed certifi-2023.7.22 charset-normalizer-3.2.0 idna-3.4 requests-2.31.0 urllib3-2.0.4
安装完成后,运行代码直接执行 python main.py 即可。当日常开发结束需要退回系统全局终端时,直接输入:
deactivate四、高级技巧与生产环境用法
1. 免激活模式:在定时任务或脚本中直接调用
很多人误以为必须先运行 source activate 才能使用虚拟环境,其实不然。在自动化运维、Crontab 定时任务、systemd 守护进程或 Docker 脚本中,直接调用虚拟环境内解释器的绝对路径,能取得完全一致的隔离效果,且更加稳定可靠:
# 直接用 venv 专属解释器执行脚本
/home/user/my_project/.venv/bin/python /home/user/my_project/main.py

# 直接用 venv 专属 pip 管理包
/home/user/my_project/.venv/bin/pip install -r requirements.txt
2. 需复用系统重量级库:--system-site-packages
有些底层硬件驱动库或编译极其耗时的科学计算库(例如 ROS 机器人生态包、硬件串口库、或发行版特定的 OpenCV 预编译包),可能只能通过系统的 apt 预先安装。
此时,若既想复用这些系统级库,又想安装纯 Python 扩展且避开 PEP 668 限制,可以在创建虚拟环境时附加 --system-site-packages 参数:
python3 -m venv --system-site-packages .venv
这种模式下,虚拟环境可以读取系统已经安装的全局包;但执行 pip install 新装或升级包时,写入权限依然被严格锁死在 .venv 内部,既兼顾了复用,又规避了托管冲突。
五、常见疑问与方案决策总结
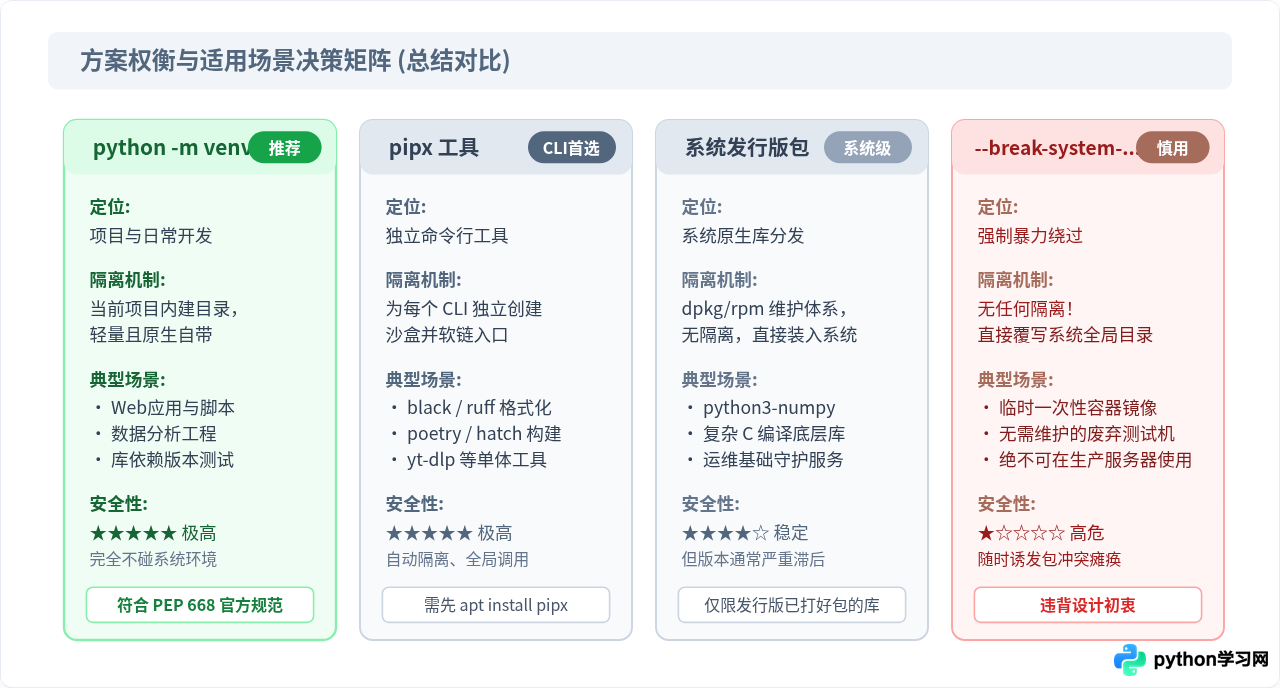
pip install --break-system-packages 参数或直接删除 EXTERNALLY-MANAGED 标记文件。这种做法是典型的“破坏性绕过”。它虽然强行关掉了报错,但会让 pip 再次覆写底层系统包。某次看似平常的依赖更新,极可能导致操作系统的网络服务、桌面环境或包管理工具崩溃,得不偿失。
如何选择最适合的解决途径?
-
针对工程开发与项目运行:
坚定使用本文介绍的
python -m venv。它是最标准、最小巧且与现代 IDE(VS Code、PyCharm)完美结合的原生工具。 -
针对全局独立 CLI 命令行工具:
如果只想在终端里全局使用某个 Python 编写的独立工具(例如代码格式化工具
black、包管理工具poetry、或下载工具yt-dlp),推荐使用发行版维护的pipx(执行sudo apt install pipx后使用pipx install <tool>)。pipx 会在后台自动为每个工具创建隔离的 venv,并将二进制入口软链接到全局 PATH。 -
删除与清理:
虚拟环境无需复杂的卸载流程。若不再需要该环境,直接删除生成的
.venv目录即可,系统里不会留下任何残留垃圾。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









