

PHP原生函数手动解析苹果支付V2 JWS令牌步骤
详细介绍如何在不依赖第三方JWT库的情况下,使用PHP原生函数和OpenSSL扩展手动完成苹果支付V2格式JWS令牌的结构拆解、Base64URL解码、证书链提取、公钥提取及签名校验的完整步骤。
在接入苹果 App Store Server Notifications V2 及 App Store Server API 时,苹果下发的所有核心通知、交易凭证(signedTransactionInfo)和续订凭证(signedRenewalInfo)均封装为符合 RFC 7515 规范的 JWS(JSON Web Signature)紧凑序列化字符串。本文介绍仅使用 PHP 原生函数与标配的 OpenSSL 扩展,手动完成 JWS 拆解、Base64URL 解码、X.509 证书链提取、签名有效性验证以及数据载荷解析的全过程。
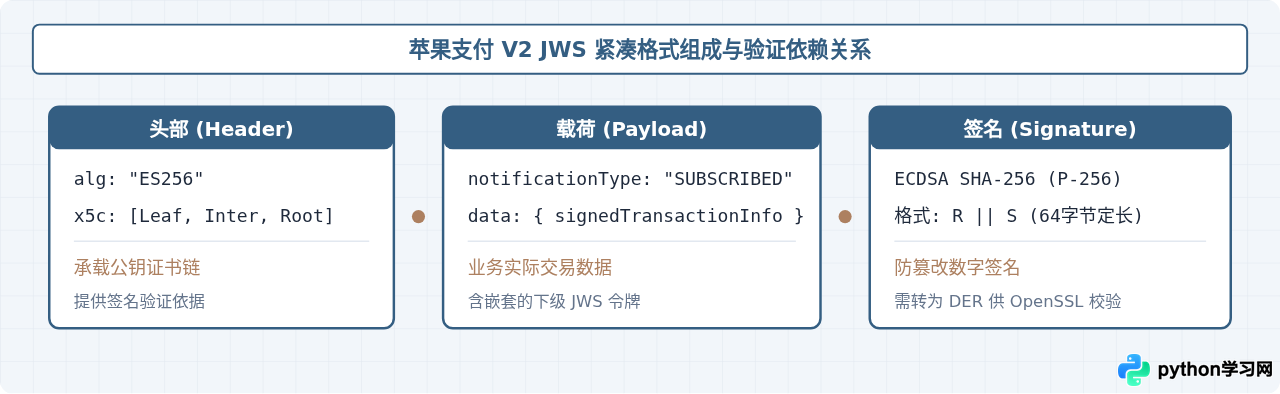
图 1:苹果支付 V2 JWS 令牌的三段式结构与数据关系
准备工作:标准环境与基础工具函数
手动解析要求 PHP 环境启用 openssl 扩展。标准的 JWS 由“头部(Header)”、“载荷(Payload)”和“签名(Signature)”三部分以英文句点 . 拼接而成,编码方式为 RFC 7515 规定的 Base64URL(将标准 Base64 的 + 替换为 -,/ 替换为 _,且省略末尾用于对齐的 = 字符)。
PHP 自带的 base64_decode 无法直接处理 Base64URL 字符集,因此首先实现两个核心辅助函数:Base64URL 解码函数,以及将原始 ECDSA 签名转换为 OpenSSL 识别的 DER 格式函数。
/**
 * Base64URL 安全解码
 */
function base64UrlDecode(string $input): string|false
{
    $remainder = strlen($input) % 4;
    if ($remainder) {
        $padlen = 4 - $remainder;
        $input .= str_repeat('=', $padlen);
    }
    return base64_decode(strtr($input, '-_', '+/'), true);
}
在 JWS 标准中,ES256 算法生成的签名是 64 字节的定长二进制数据(前 32 字节为 $R$ 值,后 32 字节为 $S$ 值)。而 PHP 的 openssl_verify 函数处理 ECDSA 验签时,要求输入符合 ASN.1 DER 编码格式。因此必须手动构建包含 Sequence 与两个 Integer 的 DER 结构包装。
/**
 * 将 ES256 原始 R||S 签名(64字节)转换为 ASN.1 DER 编码
 */
function rawSignatureToDer(string $rawSignature): string
{
    if (strlen($rawSignature) !== 64) {
        throw new InvalidArgumentException("ES256 原始签名必须严格为 64 字节");
    }

    $r = substr($rawSignature, 0, 32);
    $s = substr($rawSignature, 32, 32);

    $encodeInteger = function (string $value): string {
        // 去除左侧冗余 0x00,但若最高位为 1,则保留一个 0x00 防止被判定为负数
        $val = ltrim($value, "\x00");
        if ($val === '') {
            $val = "\x00";
        }
        if (ord($val[0]) & 0x80) {
            $val = "\x00" . $val;
        }
        return "\x02" . chr(strlen($val)) . $val;
    };

    $derR = $encodeInteger($r);
    $derS = $encodeInteger($s);

    $sequence = $derR . $derS;
    return "\x30" . chr(strlen($sequence)) . $sequence;
}
步骤一:拆解 JWS 字符串并提取各段内容
使用 explode('.', $jwsString) 将传入的令牌分割。严格按照规范,分割出的数组元素数量必须刚好为 3。
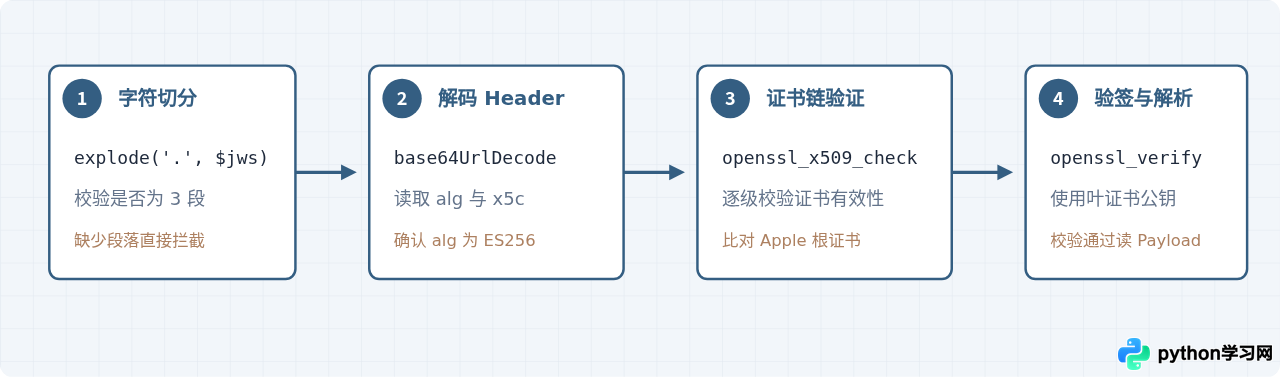
图 2:从 JWS 字符串到完整验证业务载荷的执行步骤
对第一段和第二段分别执行 Base64URL 解码与 JSON 解析,能够获得头部数组和载荷数组:
$token = "eyJhbGciOiJFUzI1NiIsLng1YyI6WyJNSUl...省略...“;

$parts = explode('.', $token);
if (count($parts) !== 3) {
    throw new Exception("JWS 结构无效:段数不等于 3");
}

[$headerB64, $payloadB64, $signatureB64] = $parts;

$headerJson = base64UrlDecode($headerB64);
$payloadJson = base64UrlDecode($payloadB64);
$rawSignature = base64UrlDecode($signatureB64);

$header = json_decode($headerJson, true);
$payload = json_decode($payloadJson, true);

if (!$header || !$payload) {
    throw new Exception("头部或载荷非有效 JSON");
}
步骤二:从头部提取 X.509 证书链与公钥
苹果在 JWS 的 header 中通过 x5c 声明证书链。x5c 是一个包含 DER 编码证书的字符串数组(按照 Base64 编码):
- x5c[0](叶子证书):直接用于签署当前 JWS 的证书,公钥位于此证书中。
- x5c[1](中间证书):Apple Worldwide Developer Relations Certification Authority 证书。
- x5c[2](根证书):Apple Root CA - G3 证书。
为了使用 PHP 的 OpenSSL 函数读取,需要将 Base64 字符串包装为标配的 PEM 文本格式(添加 -----BEGIN CERTIFICATE----- 和 -----END CERTIFICATE----- 标记,并在每 64 个字符处换行)。
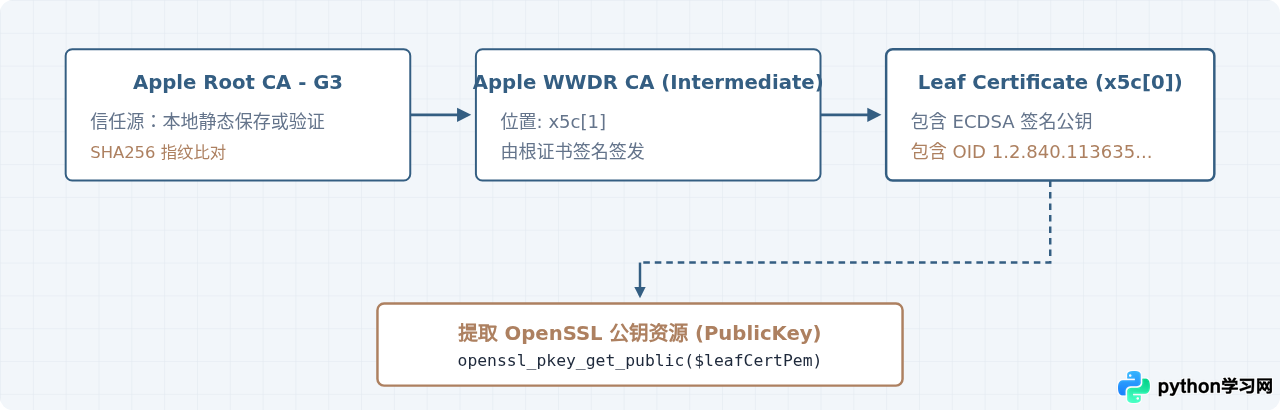
图 3:x5c 证书链校验与公钥提取机制
下面是将 x5c 数组还原为 PEM 并提取叶证书公钥的代码:
function der2pem(string $derBase64): string
{
    return "-----BEGIN CERTIFICATE-----\n" .
           chunk_split($derBase64, 64, "\n") .
           "-----END CERTIFICATE-----\n";
}

if (!isset($header['x5c']) || !is_array($header['x5c']) || count($header['x5c']) < 2) {
    throw new Exception("头部缺少有效的 x5c 证书链");
}

$leafCertPem = der2pem($header['x5c'][0]);
$intermediateCertPem = der2pem($header['x5c'][1]);

// 从叶子证书中读取公钥
$publicKey = openssl_pkey_get_public($leafCertPem);
if ($publicKey === false) {
    throw new Exception("无法从叶子证书提取公钥:" . openssl_error_string());
}
步骤三:校验证书链信任关系
只提取公钥是不够的。任何中间人都可以自建一对密钥和虚假证书来对篡改后的数据签名。因此必须确认 x5c[0] 确实是由 Apple 官方签发。
验证包括两层工作:一是使用本地保存的官方 Apple Root CA - G3 根证书校验证书链;二是检查证书链各节点未过期且有效。
// 建议预先从 Apple 官网下载 AppleRootCA-G3.cer 并转换为 PEM 保存在本地服务器
$appleRootG3Pem = file_get_contents('/path/to/AppleRootCA-G3.pem');

// 校验中间证书是否由根证书签发且在有效期内
$intermediateCheck = openssl_x509_checkpurpose(
    $intermediateCertPem,
    X509_PURPOSE_ANY,
    [$appleRootG3Pem]
);
if ($intermediateCheck !== true) {
    throw new Exception("中间证书未能通过 Apple 根证书校验");
}

// 校验叶子证书是否由中间证书签发
$leafCheck = openssl_x509_checkpurpose(
    $leafCertPem,
    X509_PURPOSE_ANY,
    [$intermediateCertPem]
);
if ($leafCheck !== true) {
    throw new Exception("叶子证书未能通过中间证书校验");
}
步骤四:使用 OpenSSL 进行签名校验
JWS 签名的原始输入数据由 headerB64 . '.' . $payloadB64 构成。苹果采用 ES256(ECDSA using P-256 and SHA-256)算法。
调用 openssl_verify 时,将签名原文字符串、转换为 DER 格式的签名数据、叶证书提取的公钥以及哈希算法 OPENSSL_ALGO_SHA256 传入:
$dataToVerify = $headerB64 . '.' . $payloadB64;
$derSignature = rawSignatureToDer($rawSignature);

$verifyResult = openssl_verify(
    $dataToVerify,
    $derSignature,
    $publicKey,
    OPENSSL_ALGO_SHA256
);

if ($verifyResult !== 1) {
    throw new Exception("JWS 签名无效,数据可能已被篡改");
}

// 验签通过,业务载荷确认有效
// $payload 中包含真实可信的通知或订单信息
步骤五:递归处理嵌套 JWS
在苹果支付 V2 的通知模型中,顶层通知载荷包含了外层信息(如 notificationType、subtype),而具体的交易明细位于 data.signedTransactionInfo 字段中,该字段本身仍然是一个符合相同规范的独立 JWS 字符串。如果属于订阅变更,data.signedRenewalInfo 也是一个 JWS 字符串。
针对嵌套的 JWS,必须使用完全相同的流程对 signedTransactionInfo 再次进行完整的拆解、验签和解码,才能拿到最终包含 transactionId、productId、expiresDate 等核心字段的真实 JSON 对象。
完整处理函数示例
将上述所有步骤串联为一个完整的、可直接引入业务的 PHP 原生处理函数:
function parseAndVerifyAppleJws(string $jwsToken, string $rootCertPath): array
{
    $parts = explode('.', $jwsToken);
    if (count($parts) !== 3) {
        throw new InvalidArgumentException("非法的 JWS 结构");
    }

    [$headerB64, $payloadB64, $sigB64] = $parts;

    $headerJson = base64UrlDecode($headerB64);
    $payloadJson = base64UrlDecode($payloadB64);
    $rawSig = base64UrlDecode($sigB64);

    if (!$headerJson || !$payloadJson || !$rawSig) {
        throw new RuntimeException("Base64URL 解码失败");
    }

    $header = json_decode($headerJson, true);
    $payload = json_decode($payloadJson, true);

    if ($header['alg'] !== 'ES256' || empty($header['x5c'])) {
        throw new RuntimeException("不支持的算法或缺少证书链");
    }

    $leafPem = der2pem($header['x5c'][0]);
    $interPem = der2pem($header['x5c'][1]);
    $rootPem = file_get_contents($rootCertPath);

    // 1. 校验证书链
    if (openssl_x509_checkpurpose($interPem, X509_PURPOSE_ANY, [$rootPem]) !== true) {
        throw new RuntimeException("中间证书校验失败");
    }
    if (openssl_x509_checkpurpose($leafPem, X509_PURPOSE_ANY, [$interPem]) !== true) {
        throw new RuntimeException("叶子证书校验失败");
    }

    // 2. 转换签名格式
    $derSig = rawSignatureToDer($rawSig);

    // 3. 提取公钥并验签
    $pubKey = openssl_pkey_get_public($leafPem);
    $dataToVerify = $headerB64 . '.' . $payloadB64;
    $res = openssl_verify($dataToVerify, $derSig, $pubKey, OPENSSL_ALGO_SHA256);

    if ($res !== 1) {
        throw new RuntimeException("JWS 验签失败");
    }

    // 4. 若载荷内部包含嵌套的 signedTransactionInfo,递归解析
    if (isset($payload['data']['signedTransactionInfo'])) {
        $payload['data']['parsedTransactionInfo'] = parseAndVerifyAppleJws(
            $payload['data']['signedTransactionInfo'],
            $rootCertPath
        );
    }
    if (isset($payload['data']['signedRenewalInfo'])) {
        $payload['data']['parsedRenewalInfo'] = parseAndVerifyAppleJws(
            $payload['data']['signedRenewalInfo'],
            $rootCertPath
        );
    }

    return $payload;
}- 缓存证书链校验结果:苹果同一个通知包内的多个 JWS(主通知与内部的 signedTransactionInfo)通常使用相同的叶证书。对证书链逐级做
openssl_x509_checkpurpose会消耗一定的 I/O 与 CPU,可在短时间内基于证书指纹(SHA-256)做内存级白名单缓存,但验签(openssl_verify)必须每次都对具体的载荷原文严格执行。 - 时钟校验:验证通过后,读取载荷内容时需核对
signedDate或业务时间戳,避免网络抖动导致接收到重放的历史通知。
总结与整体流程回顾
使用 PHP 原生函数处理苹果支付 V2 JWS 令牌,核心在于克服两处格式差异:一是处理 Base64URL 字符替换与末尾补齐,二是将 JWS 的 64 字节 raw ECDSA 签名重构为 OpenSSL 要求的 ASN.1 DER 编码格式。在理清这两个关键点后,完全可以在不加载任何第三方 Composer 依赖的前提下,实现安全、高效、轻量的通知与订单验签逻辑。
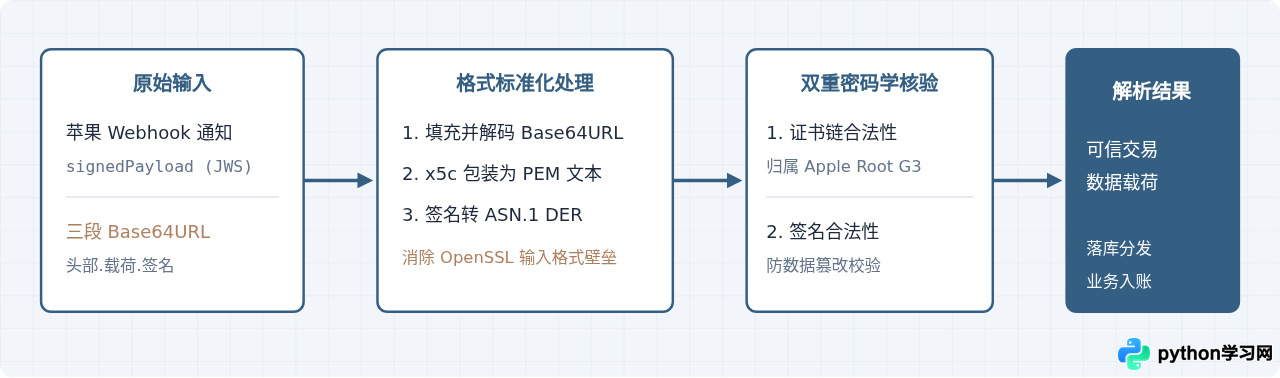
图 4:全流程数据流转与阶段控制总结
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









