

装python一定要从官网下载吗避免木马
装Python一定要从官网下载吗?本文全面解析Python下载安全防木马策略,对比官网、系统应用商店、包管理器与科学计算发行版的安全性,详解木马伪装套路与数字签名、SHA-256校验操作步骤。
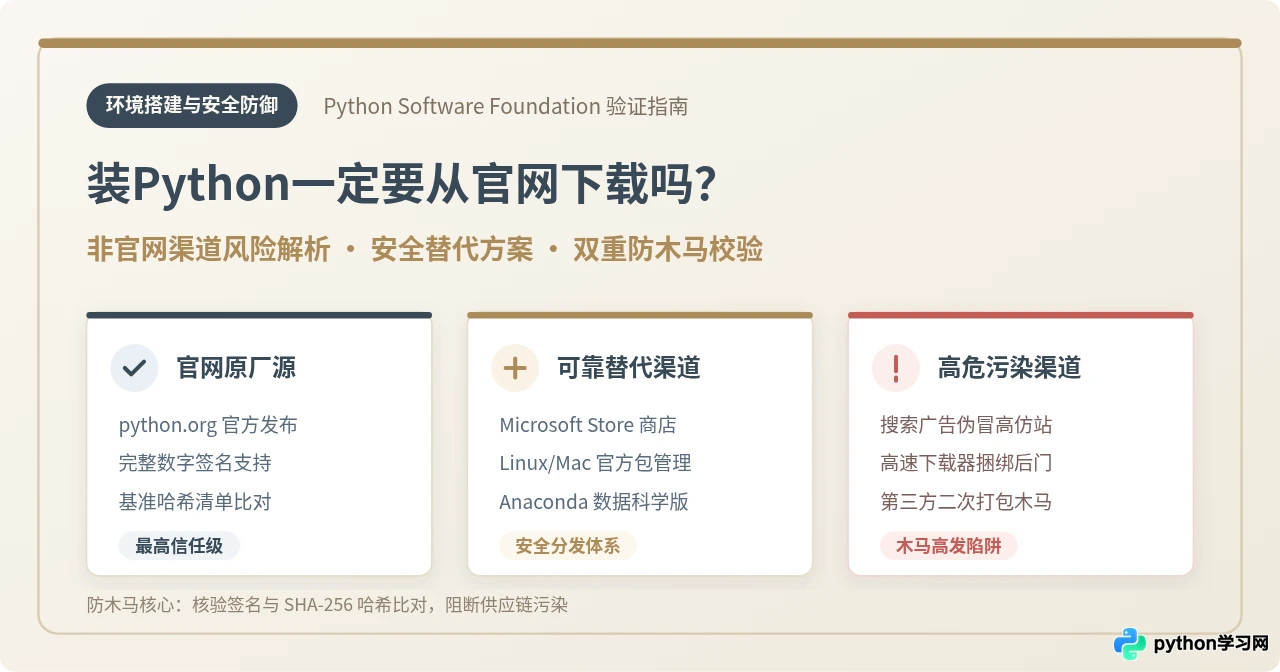
一、核心结论:防木马的关键不在“唯官网论”,而在“受信防篡改链条”
许多初学者在初次接触编程时,常被反复叮嘱“必须去官网下,别的地方全有毒”。这种警惕心非常有必要,但如果把防范措施简单理解为“只能认准某一个网页”,而在遇到海外官网连接缓慢、企业内网隔离或需要特定管理工具时,往往会不知所措甚至误入险境。
从计算机系统安全与软件供应链的角度来看,是否感染木马,取决于该安装文件从构建打包、分发传输到本地解压运行的整个链条中,是否存在被第三方非法篡改、注入恶意代码的可能。只要分发渠道具备以下两项核心特征中的至少一项,其安全性就与官方网站处于同一防御水准:
- 保留原厂公钥数字签名:安装文件完整保留了 Python 软件基金会(Python Software Foundation,简称 PSF)颁发的数字证书签名。一旦安装包被插入任何木马文件,操作系统的签名校验会立刻报错失效。
- 受信生态的中心化审计与 GPG 密钥校验:如微软官方应用商店的沙盒受控审查,或 Debian/Ubuntu/Fedora 官方源由系统维护团队进行 GPG 强签名验证的分发机制。
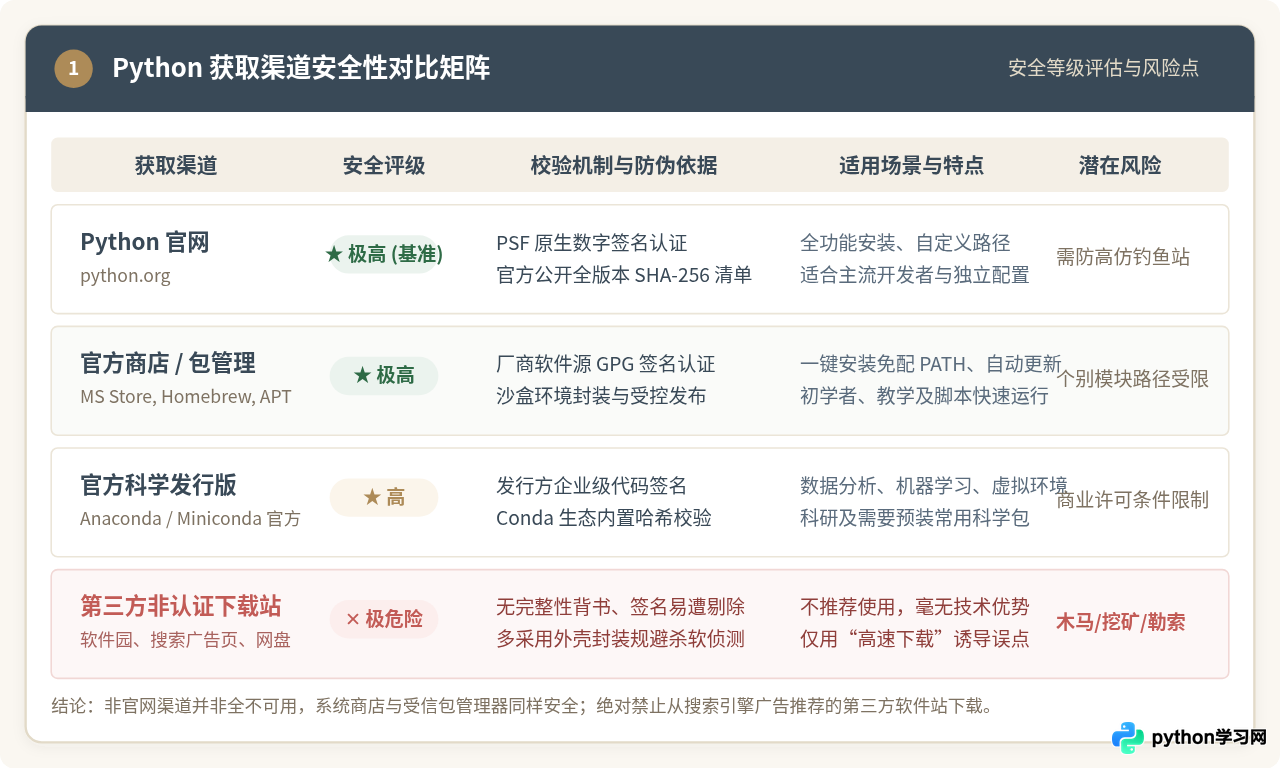
二、非官网渠道的木马从何而来?解析黑客常用的四种渗透套路
既然正规渠道各具特色,为什么网络上依然有大量“下载 Python 却中了勒索病毒或远控木马”的真实安全事故?黑客组织之所以对 Python 安装包情有独钟,是因为安装开发环境的用户通常具备系统管理员权限,且开发者电脑上往往存储着服务器 SSH 私钥、数据库凭据、源码以及商业机密。
攻击者在非官方渠道中常用的木马分发链条主要有以下四种:
1. 搜索引擎恶意竞价广告与仿冒域名(SEO 投毒)
攻击者注册形似官网的钓鱼域名(例如加入横杠、伪造国家顶级域或拼写相近的字母),随后在搜索引擎中投放关键词广告,使假冒网站排在自然搜索结果之前。网页外观往往 1:1 像素级复刻官方界面,但点击下载按钮后下发的却是植入了木马的可执行文件。
2. 第三方下载站的“高速下载器”外壳捆绑
一些老牌下载站或聚合网站,会在真实安装包外层套上一层所谓的“专用加速器”或“高速安装助手”。该程序在启动时具有管理员权限,在后台静默释放推广流氓软件、浏览器劫持插件甚至隐蔽的常驻挖矿脚本,随后才调起真正的 Python 安装界面以掩人耳目。
3. DLL 劫持与安装包重新打包(Repackaging)
黑客解包原版安装程序,向其中注入伪造的动态链接库(DLL),或者修改安装引导逻辑,植入具备键盘记录、暗网远控(RAT)功能的木马后门,再重新打包为同名 .exe 发行。这类安装包无法通过原厂数字签名审查,但若用户直接双击运行,就会在安装 Python 的同时让系统彻底沦陷。
4. 网盘与盗版资源论坛的“整合包”投毒
部分非官方教程或论坛提供所谓的“Python+全套常用库一键整合安装包”,宣称“免除后续 pip 下载繁琐”。这类整合包没有任何官方背书与校验渠道,制作者可以肆意在预装的第三方库中加入恶意代码(即典型的 Python 生态投毒攻击)。
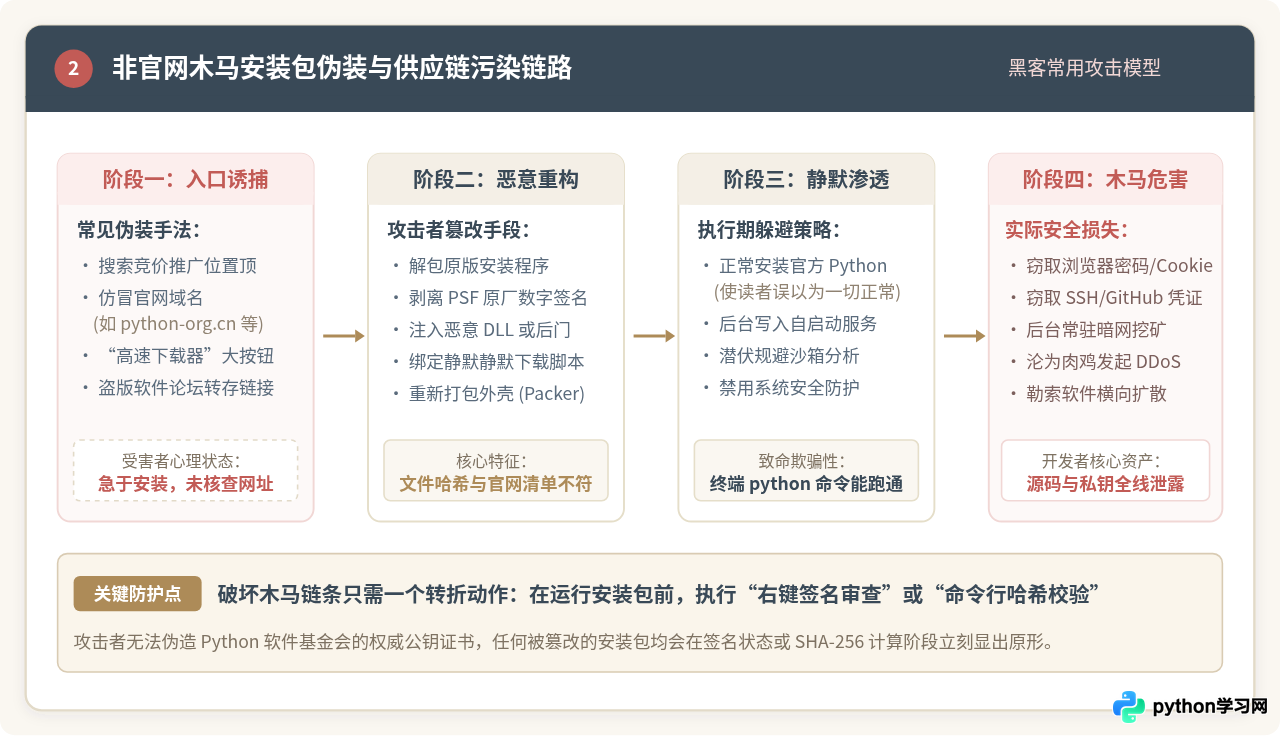
python --version)。攻击者的目的是长期潜伏窃取凭据或利用你的机器算力挖矿,因此“程序能正常运行”绝不能作为“未中木马”的判断依据。
三、除了官网,还有哪些正规可靠的安装方式?
如果你因为网络环境、企业合规限制或管理便利度等原因无法或不便直接访问 python.org,可以放心采用以下经过严格验证的官方与受信任替代方案:
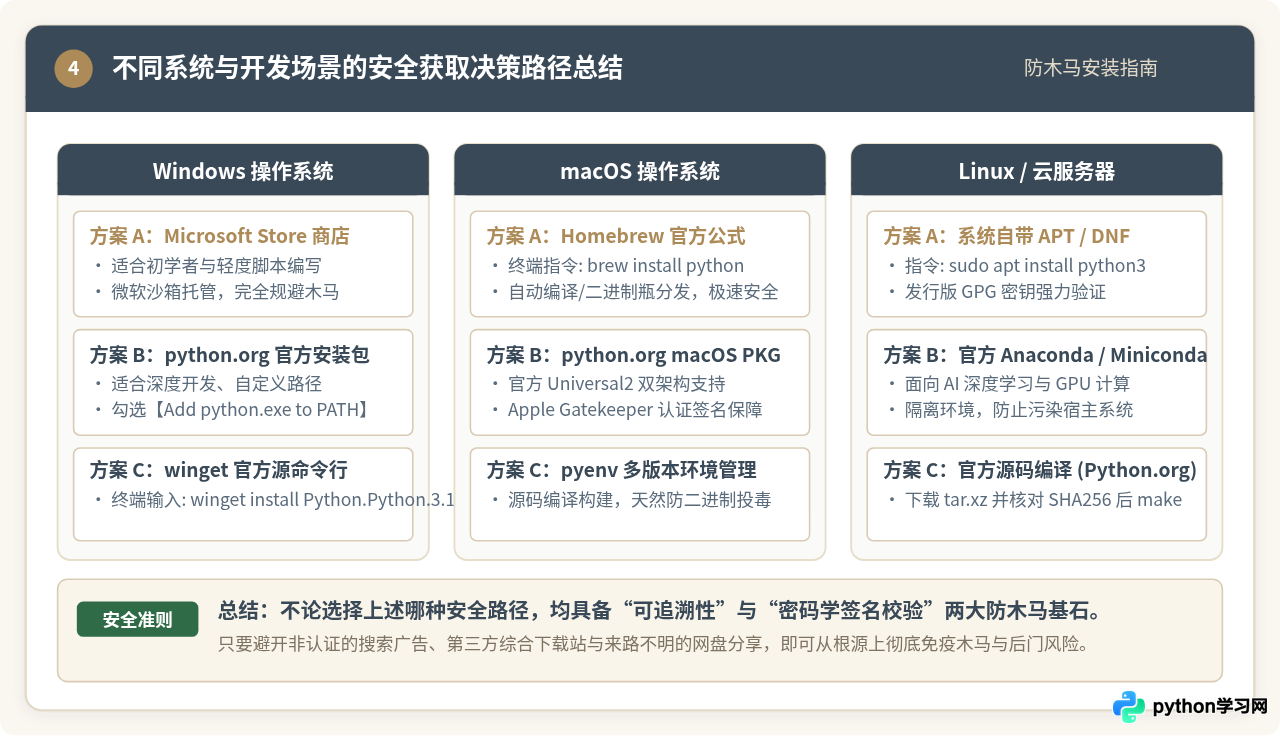
1. Windows 官方应用商店(Microsoft Store)
从 Windows 10 及 Windows 11 开始,微软与 Python 软件基金会展开了深度合作。打开系统自带的 Microsoft Store,直接搜索“Python 3.12”或对应稳定版本,发布者确认为 Python Software Foundation 即可一键安装。
- 安全优势:经过微软商店代码审核,运行于受限的沙盒环境之中,避免木马通过安装程序直接修改底层系统关键注册表。
- 操作优势:安装时会自动配置好环境变量,完全避免了手动配 PATH 的报错风险,且随商店机制自动接收安全漏洞小版本更新。
2. Linux 发行版官方包管理器(APT / DNF / Pacman)
对于 Ubuntu、Debian、CentOS、Fedora、Arch Linux 等系统,最安全且标准的方式绝不是去官网下载可执行文件,而是通过系统维护的官方软件仓库安装:
# Ubuntu / Debian 官方源安装
sudo apt update
sudo apt install -y python3 python3-pip python3-venv

# Fedora / RHEL 官方源安装
sudo dnf install -y python3 python3-pip
发行版维护团队会对源码进行独立审计、打补丁并使用其官方 GPG 私钥签名。在执行 apt 或 dnf 时,系统会自动对软件包哈希及签名进行数学比对,恶意代码根本无法通过签名校验。
3. macOS 下的 Homebrew 包管理器
macOS 开发者广泛使用的 Homebrew 拥有完全透明开源的公式定义。在终端中执行:
# 通过官方 Homebrew 审查的公式安装最新稳定版 Python
brew install python
Homebrew 采用 Git 分布式管理与 SHA-256 二进制瓶(Bottle)哈希校验,自动从受信任的镜像分发点拉取并验证,从流程上杜绝了下载站木马污染。
4. 官方数据科学分发平台(Anaconda / Miniconda)
如果你学习 Python 的主要方向是数据分析、人工智能或机器学习,直接前往 Anaconda 官方网站(anaconda.com)获取安装包是工业界的标准实践。其内部集成了经严格校验的科学计算底层依赖库,并具有独立的 Conda 包签名验证体系。
5. 教育科研镜像站(如清华大学开源软件镜像站)
在国内访问官网缓慢时,许多高校设立了官方开源镜像站。以清华大学开源镜像站(mirrors.tuna.tsinghua.edu.cn)为例,其直接镜像同步了 Python 官方 FTP 服务器上的二进制文件。只要在此类知名高校镜像站直接下载原始文件,其内容与官网是严格一致的,配合下文的哈希校验即可实现 100% 放心安装。
四、实操指南:无论从何处下载,如何双重校验彻底防范木马?
掌握了主动验证技能,你就不必在下载任何软件时疑神疑鬼。当你从某个来源下载了以 .exe、.pkg 或压缩包结尾的 Python 安装包后,在双击运行之前,严格按照以下两步进行校验:
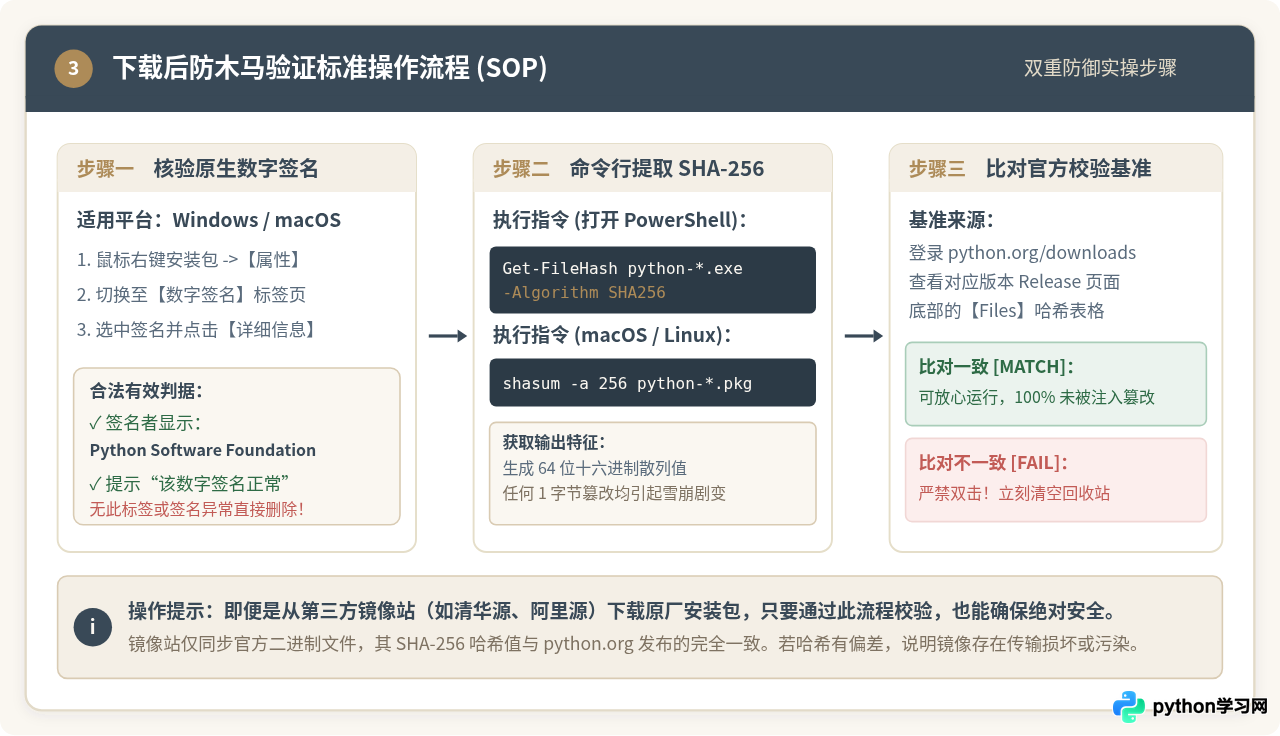
第 1 步:核查操作系统级“原生数字签名”(针对 Windows / macOS)
正规的商业软件和权威开源基金会发布的可执行程序,都会在文件内嵌入密码学证书签名。由于黑客无法拿到 Python 软件基金会的私钥,一旦黑客篡改了安装包,原来的签名就会被破坏:
- 在 Windows 资源管理器中,鼠标右键点击下载到的
python-3.x.x-amd64.exe文件,选择【属性】。 - 在弹出的属性窗口顶部,查看是否有【数字签名】标签页。如果完全没有该标签页,100% 不是官方原厂程序,直接删除!
- 如果有该标签,在签名列表中选中它,签名者名称必须准确显示为:
Python Software Foundation。 - 点击【详细信息】按钮,窗口中必须明确提示:“该数字签名正常”。这证明该文件自基金会打包签署以来,中间未被篡改过哪怕 1 个字节。
第 2 步:提取 SHA-256 哈希值与官方基准值比对(全平台通用)
哈希(Hash)算法具有极其严苛的雪崩效应,文件内容的任何细微变动(包括插入一段隐蔽的木马代码),计算出来的散列值都会彻底改变。
打开你系统中的终端,运行以下命令获取该文件的真实哈希:
# 在安装包所在文件夹按 Shift+右键 打开 PowerShell,执行计算:
Get-FileHash .\python-3.12.4-amd64.exe -Algorithm SHA256

# 终端输出示例:
Algorithm       Hash                                                               Path
---------       ----                                                               ----
SHA256 99E10A74CE0A9A208D160DC76DB0E6B65BB97BAE7348ACD82CE4D5DF2ED3A894 C:\Users\Installer\python-3.12.4-amd64.exe# macOS 或 Linux 系统终端执行:
shasum -a 256 python-3.12.4-macos11.pkg
# 终端输出示例:
4a28f73fbf506a73c15cfa103f6f1f456c28f117c093e13d96dd4a132bb82f5b python-3.12.4-macos11.pkg
计算出这一长串十六进制字符串后,使用浏览器访问官方发布公示页面 https://www.python.org/downloads/release/python-xxx/,滑到页面最下方的 Files 列表。每一款官方安装包的 MD5 与 SHA-256 散列值均在表格中白纸黑字公开列出。在浏览器中按 Ctrl + F(或 Mac 上的 Cmd + F)将你终端计算出的哈希值粘贴搜索:
- 若能够完全匹配:可以 100% 确定,你手头的这份文件与 Python 核心发布经理电脑里产出的文件一模一样,绝对不存在任何木马或后门注入。
- 若匹配失败:说明文件在下载过程中损坏,或者已经被第三方恶意篡改,严禁打开运行,立刻永久删除。
五、安全安装操作与后续开发避坑建议
确认安装包安全之后,在执行实际安装以及配置后续开发环境时,同样需要遵循几条安全操作规范:
1. 勾选关键配置项,避免滥用管理员提权
在 Windows 上运行官方安装包时,务必注意首界面的两个关键复选框:
- 勾选【Add python.exe to PATH】:将 Python 自动加入环境变量,避免后续在未知系统目录下乱改环境导致权限混乱。
- 优先选择为“当前用户”安装(Install Now):除非是多用户公用服务器,建议安装在当前用户目录(如
AppData\Local\Programs\Python)。这种安装模式不需要持续以全局管理员权限运行,能够显著降低恶意脚本越权破坏核心系统的攻击面。
2. pip 换源必须选用知名正规镜像
防住了 Python 安装包本身的木马,还要防住后续 pip install 时的投毒风险。不少初学者随意在网上搜换源教程,误用私人搭建的不明 HTTP 代理源。请统一使用具备 HTTPS 加密认证的知名高校与大厂镜像:
# 设置官方认证的高校镜像源(以清华源为例,强制 HTTPS 加密传输)
python -m pip config set global.index-url https://pypi.tuna.tsinghua.edu.cn/simple
六、常见安全疑问解答 (FAQ)
python.org 查阅官方该版本的哈希清单,在公司内网电脑上通过 PowerShell 执行 Get-FileHash 进行比对。只要哈希吻合、右键数字签名有效,即使是通过内网 U 盘或公司内网网盘传输的文件,也同样安全无虞。
- 打开【控制面板】-【卸载程序】,查看近期安装列表中是否存在形同“高速下载助手”、“壁纸/屏保助手”等陌生流氓软件,一律卸载。
- 在终端中运行
where python(Windows)或which python3(macOS/Linux),查看当前 python 执行路径是否位于正规路径。若位于临时目录或陌生第三方软件目录下,彻底删除该目录。 - 使用系统自带的 Windows Defender 或专业安全工具执行一次【全盘脱机脱壳扫描】,并及时修改浏览器内存储的重要网站密码与云服务私钥。随后重新按照本文介绍的官方或应用商店渠道重新安装。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









