

Python 安装路径有哪些安全建议?
深入解析 Python 安装路径的安全隐患与防御建议,包括 Windows 与 Linux 目录访问控制列表(ACL)配置、PATH 环境变量防劫持、虚拟环境路径隔离及基线审计实操指南。
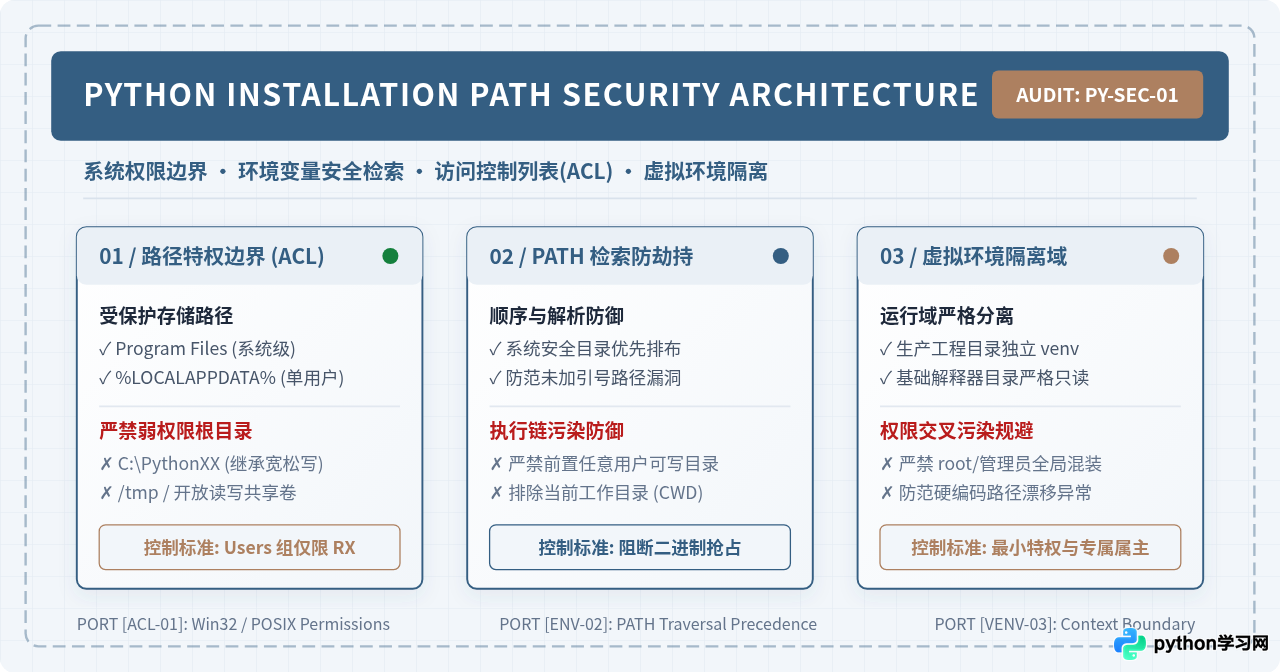
Python 的安装路径不仅是程序文件的物理存放位置,更直接划定了操作系统的安全边界与可执行文件检索链(PATH)。路径规划不当极易导致两类严重漏洞:普通用户写权限引发的本地权限提升(DLL 劫持与脚本污染),以及 PATH 环境变量顺序混乱引发的可执行程序抢占。本文梳理 Python 在主流操作系统中的安装路径选择标准、访问控制列表(ACL)基准配置、PATH 排布规范与虚拟环境隔离要求,帮助技术团队构建受控且安全的 Python 运行环境。
一、避开根目录:防范弱权限目录导致的本地权限提升
在 Windows 操作系统中,很多开发者因快捷输入或兼容历史脚本的习惯,倾向于将 Python 安装在磁盘根目录下,例如 C:\Python312 或 D:\Python。这一做法构成了严重的安全隐患。
其根本原因在于 Windows 磁盘根目录的默认权限继承机制:从系统根目录创建的新文件夹,默认会继承父目录的访问控制列表(ACL)。在默认策略下,Authenticated Users(所有经过身份验证的普通用户)对该文件夹拥有创建文件、写入数据以及向子目录添加内容的权限。这意味着系统上的任意低权限用户、受限服务账户甚至受恶意软件控制的低权限进程,均可向 C:\Python312、C:\Python312\Scripts 或 site-packages 目录中自由写入文件。
一旦攻击者向这些弱权限目录中植入了伪造的 python312.dll、篡改了 Scripts\pip.exe 或放置了包含恶意代码的 *.pth 导入钩子文件,当具备管理员特权的用户在此系统上调用 Python,或者后台以 SYSTEM 权限运行的定时任务触发 Python 脚本时,该恶意代码便会以最高特权身份执行,造成完整的本地权限提升(Local Privilege Escalation, LPE)。
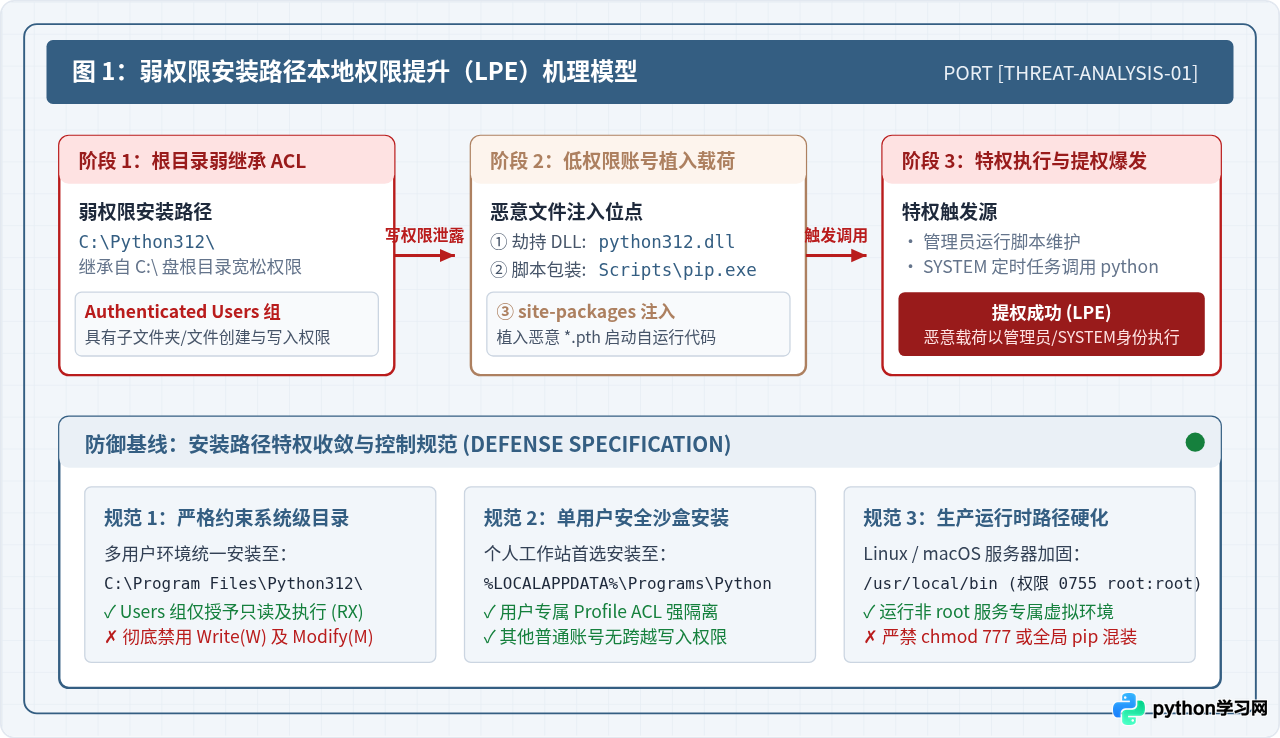
安全安装路径推荐准则
依据最小权限与运行隔离原则,Python 的物理安装路径应当根据实际使用主体进行严格划分:
- 多用户/全系统共享场景:必须安装在受操作系统内核保护的系统级目录中。在 Windows 上应选择
C:\Program Files\PythonXX;在 Linux/macOS 上应选择/usr/local/bin或/opt/python/。这些目录在默认情况下只允许系统管理员(Administrators/root)修改,普通用户仅具备读取和执行(RX)权限。 - 单用户开发工作站场景:应当安装在用户主目录专属的私有沙盒中。在 Windows 上推荐官方默认的
%LOCALAPPDATA%\Programs\Python\PythonXX;在 Linux/macOS 上推荐~/.local/bin或由版本管理工具(如 pyenv)管理的~/.pyenv/versions/。该路径继承当前用户的专属安全上下文,其他低特权账号无法跨账户写入。 - 临时与网络挂载场景:严禁将全局 Python 运行时置于公共临时目录(如
/tmp、/var/tmp)或开放读写权限的网络共享盘(UNC 路径如\\NAS\Share\Python)中。
二、访问控制列表(ACL)基准配置与核查方法
选定安装路径后,不能仅依赖安装向导的默认行为,必须主动对安装目录的文件系统访问控制列表(ACL)进行核验,确保权限达到防御基线。
1. Windows 环境下的 ACL 核查与修复
在 Windows 命令提示符(CMD)中,使用 icacls 命令核验安装目录的权限分配情况:
icacls "C:\Program Files\Python312"输出解读与判断依据:符号 (F) 代表完全控制,(RX) 代表读取与执行,(OI)(CI) 代表权限会向下继承到子文件夹与文件。如果输出中出现了 BUILTIN\Users:(W)、BUILTIN\Users:(M) 或 Authenticated Users:(W),说明普通用户拥有写(Write)或修改(Modify)权限,必须立即执行命令剥离:
icacls "C:\Program Files\Python312" /grant:r "BUILTIN\Users":(OI)(CI)(RX) /remove:g "Authenticated Users"2. Linux / POSIX 环境下的属主与权限核验
在 Linux 或 macOS 服务器上,使用 ls -ld 检查全局安装目录及其执行文件的权限属主:
ls -ld /usr/local/python3 /usr/local/bin/python3基线要求:目录权限必须严格限制为 0755(属主可读写执行,同组与其他用户仅可读和执行),文件所有者和所属组必须为 root:root。在日常维护中,切勿因普通用户安装包遇到 Permission denied 报错而粗暴执行 chmod -R 777,这种操作会彻底瓦解 Linux 系统的安全屏障。
三、不同安装路径的安全模型与权限边界对比
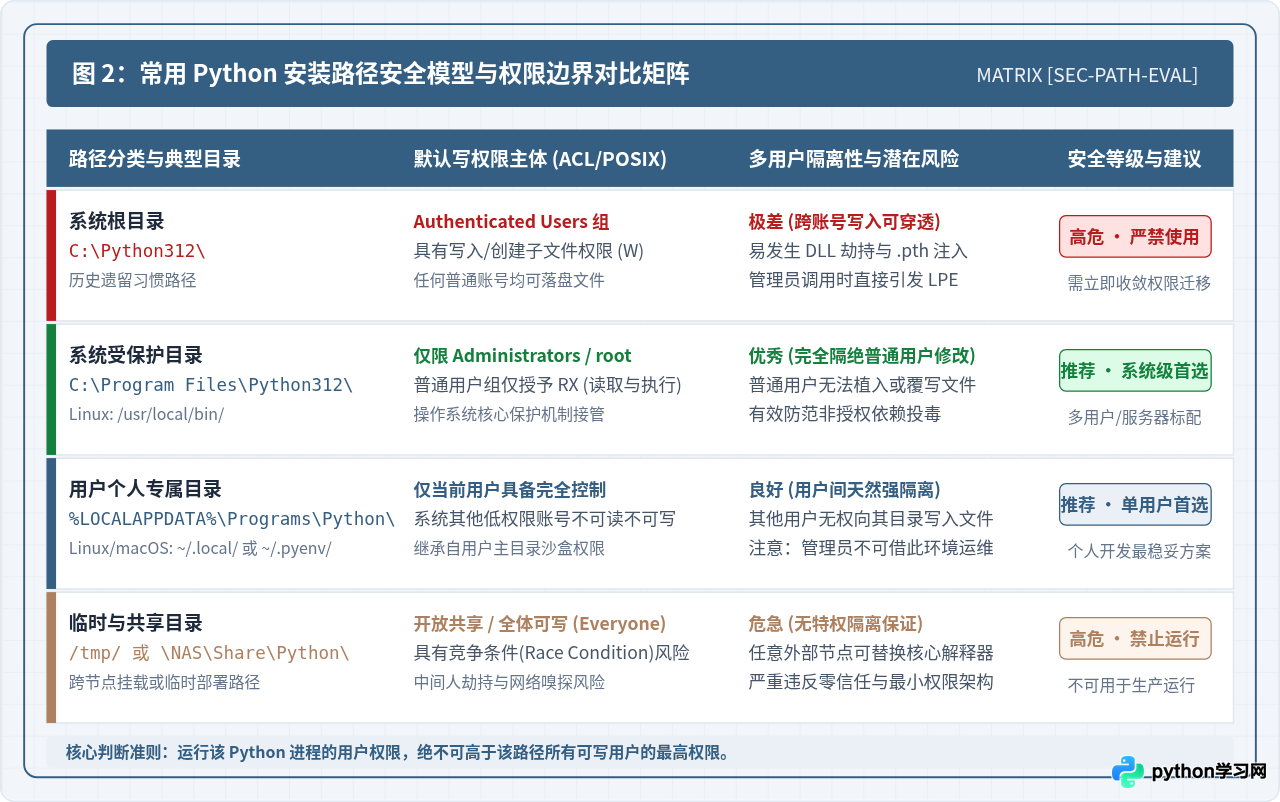
为了帮助架构师与安全运维人员更直观地评估当前系统中的 Python 路径状态,下表与架构图对比了四类典型路径的安全特征与适用场景:
| 安装路径类型 | 典型路径示例 | 写权限主体 | 多用户隔离表现 | 安全评级与建议 |
|---|---|---|---|---|
| 系统根目录 | C:\Python312\ |
Authenticated Users (普通用户可写) | 差(任何账号可注入文件,易引发提权) | 高危 • 严禁使用 |
| 系统受保护目录 | C:\Program Files\Python312\/usr/local/bin/ |
仅 Administrators / root | 优(普通用户仅只读,杜绝跨账号篡改) | 推荐 • 生产/多用户 |
| 用户专属个人目录 | %LOCALAPPDATA%\Programs\Python\~/.local/bin/ |
当前登录用户专有 | 良好(受用户 Profile ACL 强隔离) | 推荐 • 个人开发 |
| 公共共享与临时目录 | /tmp/python/\\NAS\Public\Python\ |
全体用户 (Everyone) / 任意挂载节点 | 危急(面临文件竞争条件与中间人劫持) | 高危 • 禁止运行 |
四、PATH 环境变量安全排布:防范命令劫持与未引引号漏洞
安装路径本身合规后,操作系统如何查找到该路径同样决定了系统安全。当用户在终端键入 python 或 pip 时,操作系统会自左向右(或从上到下)逐一扫描系统与用户级 PATH 环境变量中的目录,并执行第一个匹配到的二进制文件。这一解析机制引入了两个关键防御重点:
1. PATH 搜索顺序前置陷阱(Binary Precedence Hijacking)
如果低权限用户可写的目录排在受保护的系统级 Python 目录之前,攻击者只需在该弱权限目录中放置一个同名的 python.exe 或 pip.exe,当其他高权限用户在任意路径执行该命令时,系统将优先调用攻击者放置的可执行体。
安全排布规范:
- 确保
C:\Program Files\Python312\及C:\Program Files\Python312\Scripts\始终排在所有第三方软件安装目录和用户自定义目录之前。 - 在全局系统环境变量(System PATH)中,坚决排除包含当前相对工作目录(如
.)的项,防止切换到不受信的工作区目录执行命令时遭遇本地投毒。
2. 未加引号的路径空格漏洞(Unquoted Service/Registry Path)
Windows 系统在解析路径字符串时存在历史兼容逻辑:若路径中包含空格(如 C:\Program Files\...)且未被双引号完整包裹,操作系统在尝试执行时会依次尝试截断匹配:
- 尝试执行
C:\Program.exe(并把Files\Python312\python.exe作为参数传入); - 若不存在,再尝试执行
C:\Program Files\Python312\python.exe。
如果攻击者拥有 C:\ 根目录的文件写入权限,只需在 C:\ 下放置一个恶意程序命名为 Program.exe,系统服务或自动化脚本调用该 Python 解释器时,就会直接执行该恶意载荷。因此,在任何注册表键值、计划任务或服务定义中引用 Python 路径时,必须严格加上完整的双引号闭合:
"C:\Program Files\Python312\python.exe" "C:\Scripts\app.py"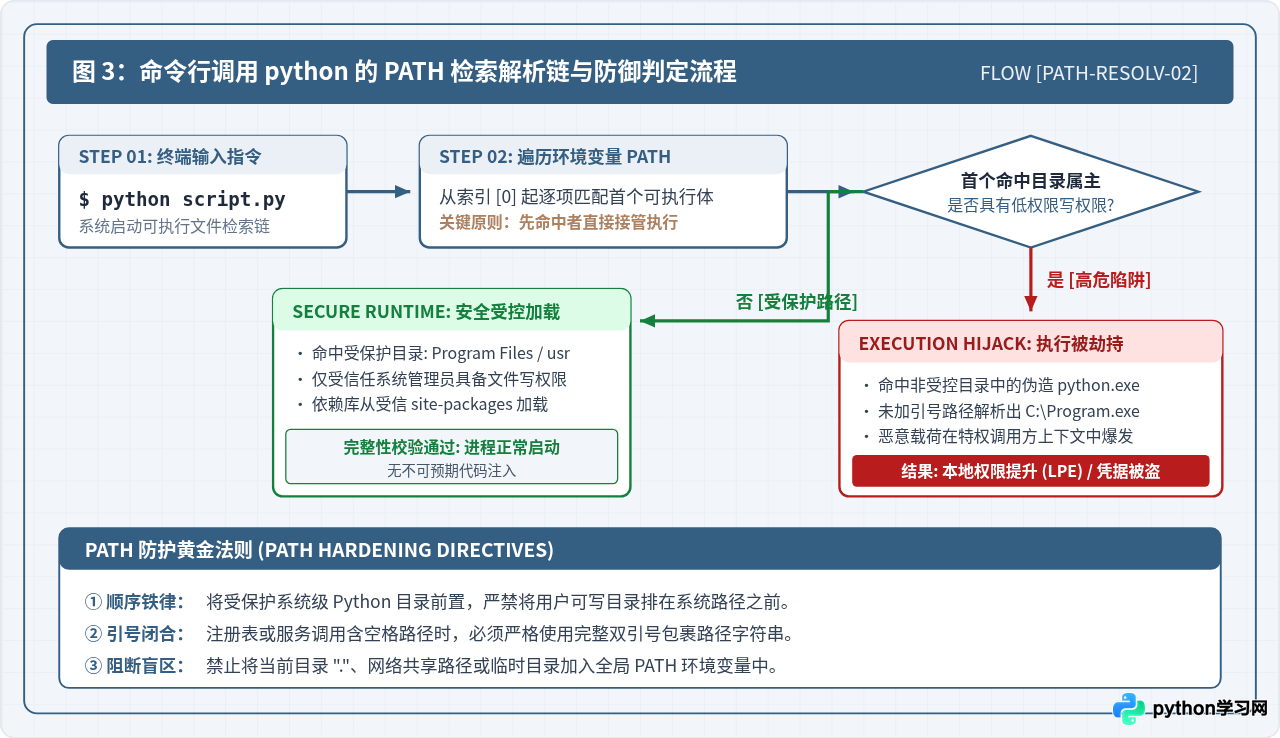
验证当前系统的 PATH 解析次序
在配置完成后,通过以下命令确认当前命令行上下文中解析到的首选 Python 是否为预期受保护路径:
Windows 平台:
where pythonLinux / macOS 平台:
which -a python3若输出首行显示的路径位于临时目录、项目工作区或非特权账号目录下,则说明 PATH 排布存在偏差,必须立即调整系统环境变量优先级。
五、虚拟环境(venv)路径的隔离规范与维护
直接向全局 Python 的 site-packages 目录安装第三方包不仅破坏了环境整洁,更是严重的权限反模式。为了保持基线纯净,全局 Python 目录应始终处于只读状态,所有具体业务必须依托独立虚拟环境。
1. 虚拟环境存放路径位置规范
- 项目内嵌隔离(推荐):将虚拟环境存放在工程根目录下的受控子目录中(如
myproject/.venv/),并确保该工程目录的属主严格对应运行该应用的非特权服务账号。 - 用户主目录集中管理:单用户开发可将所有虚拟环境统一存放在用户主目录的隐藏目录中(如
~/.virtualenvs/)。 - 严禁公共混部:严禁将虚拟环境存放在多用户共享可写的存储卷(如
/tmp/.venv或D:\SharedVenv),以防第三方普通账户篡改其中的第三方包源码。
2. 避免路径硬编码失效与属主混杂
Python 虚拟环境在创建时,会在其根目录生成 pyvenv.cfg 配置文件,并在 Scripts/activate.bat 或 bin/activate 脚本中硬编码基础解释器的绝对路径 home = ... 与虚拟环境绝对路径 VIRTUAL_ENV="..."。
当项目目录在磁盘中被随意移动或复制到其他路径时,激活脚本依然会指向原有旧路径;若旧路径被其他用户接管或存在写权限盲区,解释器将面临调用链篡改风险。正确的做法是:禁止直接重命名或跨目录复制虚拟环境文件夹。如需调整项目路径,应在新路径下使用受控脚本重新生成虚拟环境:
# 在新路径下重新构建纯净虚拟环境
python3 -m venv .venv
source .venv/bin/activate
pip install -r requirements.txt在以系统管理员(root / Administrator)身份维护服务器时,切忌在开发者个人目录下直接执行 pip install,这会导致虚拟环境内部的部分文件属主被标记为 root,引发运行时的权限混杂与更新死锁。
六、Python 安装路径安全审计与基线加固全流程
保障 Python 运行环境安全并非一次性操作,而是一套贯穿资产发现、权限硬化、检索校验与持续监控的闭环流程。下图展示了推荐的企业级安全加固全流程:
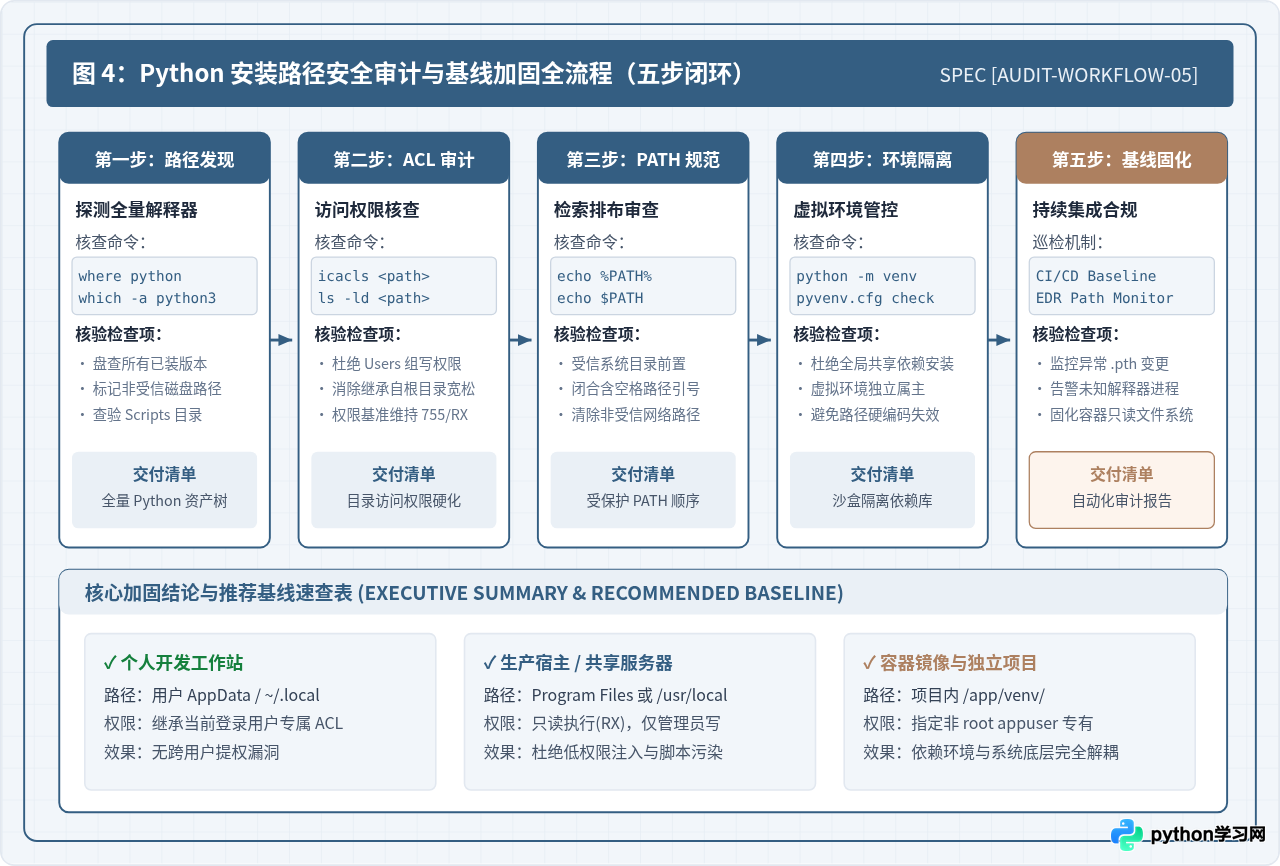
落地实施五步要点:
- 路径探测:全面盘点主机中存在的所有 Python 版本(包括内嵌于各类商业软件内部的私有解释器),排查是否存在残留于根目录的历史孤立版本。
- ACL 硬化:针对系统级与用户级解释器路径,严格校验写入权限。杜绝
Users组对全局目录的(W/M)权限,确保全局解释器处于只读保护状态。 - PATH 审查:检查环境变量中的相对路径、网络 UNC 路径与未闭合双引号的条目,将受信受保护路径固化在检索链前端。
- 环境隔离:全面推行独立
venv策略,收敛全局pip权限,业务进程仅以对应权限的非 root 专用账号运行。 - 基线固化:通过自动化终端配置脚本(如 Ansible Playbook 或 PowerShell 脚本)定期扫描
site-packages下的新增.pth文件,阻断未经授权的代码常驻。
七、常见问题解答与安全避坑清单
Q1:Windows 应用商店(Microsoft Store)安装的 Python 路径安全吗?
Windows 应用商店版 Python 安装在受到系统强制保护的 C:\Program Files\WindowsApps\ 目录中。该目录由 Windows 原生沙盒与 AppContainer 特权机制管控,普通用户和一般恶意软件无法向其写入任何文件,因此在文件系统防篡改层面上具有极高的安全性。其主要限制在于沙盒限制可能导致部分底层 C 扩展或驱动级调试工具无法加载,适合纯 Python 脚本编写及标准数据分析工作。
Q2:在 Docker 容器内部,Python 是否还需要关注路径权限?
依然需要。虽然容器提供了命名空间隔离,但容器内部的进程默认常以 root 身份运行。若容器被攻击者攻破反弹 shell,处于全局路径的 Python 解释器若权限开放,攻击者可直接修改运行时底层库实施持久化逃逸。最佳实践是在 Dockerfile 的最后阶段,将 Python 项目存放在专有的 /app 目录,创建非特权运行账号,并在构建完成前执行 RUN chown -R appuser:appuser /app && chmod -R 550 /app,以非特权用户身份启动业务。
Q3:已经将 Python 安装在弱权限路径(如 C:\Python312),最安全的整改方案是什么?
最彻底的方案是通过控制面板卸载现有版本,重新运行官方安装包,在安装向导中勾选“Customize installation”,进入高级选项勾选“Install for all users”,安装路径将自动规范为 C:\Program Files\Python312。若暂时无法重装,可立刻在管理员权限终端中执行 icacls "C:\Python312" /reset /t /c /l /q 重置所有子对象的权限继承,并强制移除 Authenticated Users 的写入权限。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









