

Python软件包仓库PyPI是什么?新手入门指南
全面解析Python官方软件包仓库PyPI的核心定位、工作机制、与pip的协作关系,以及新手如何安全查找、安装与发布Python分发包的系统化入门指南。
pip install 时,默认正是连接到 PyPI 解析依赖并下载安装包。本文系统解析 PyPI 的核心定位、它与包管理工具 pip 的底层协同逻辑、常见分发包格式(Wheel 与 sdist)的本质差异,并提供一套从检索安全防范到本地打包发布的标准化操作闭环。
一、PyPI 是什么:Python 官方的核心软件仓库
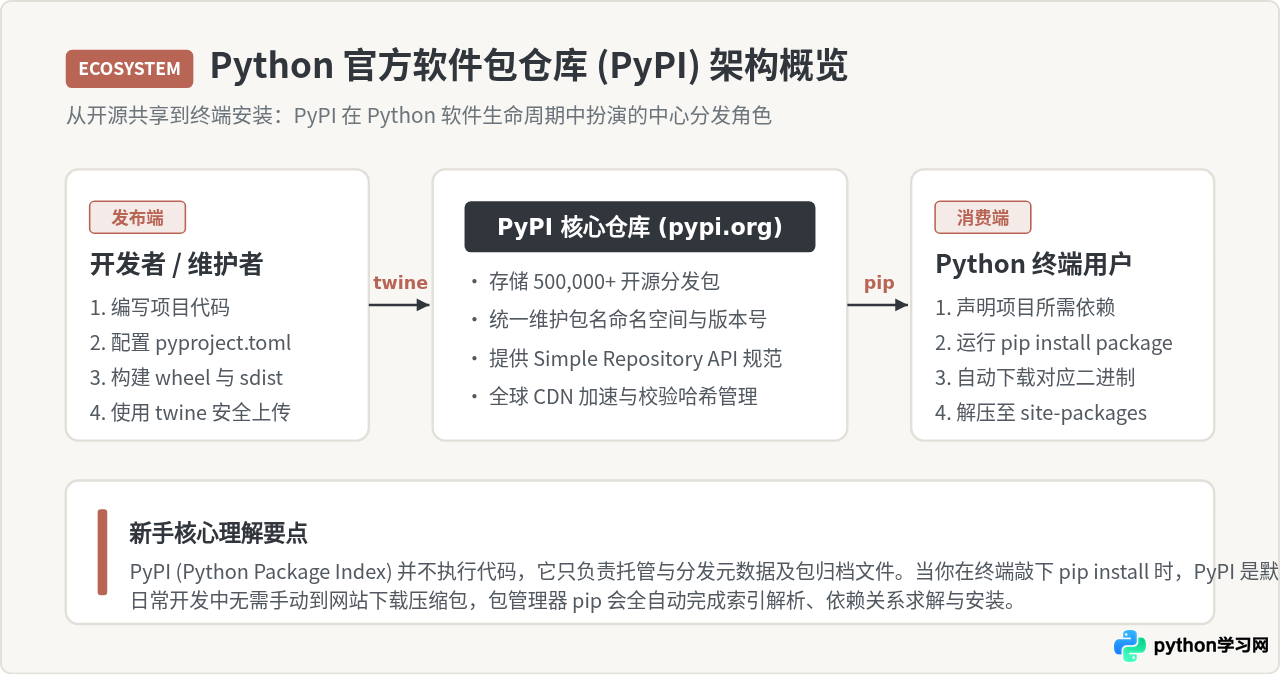
在 Python 的世界里,除了语言本身自带的 math、os、sys、json 等标准库之外,绝大部分广为人知的强大功能(例如网页请求库 requests、数据分析库 pandas、机器学习框架 scikit-learn)都属于第三方软件包。这些由全球数以万计开发者编写的开源项目,全部集中托管在同一个官方基础设施之上,这就是 PyPI(Python Package Index)。
PyPI 由 Python 软件基金会(PSF)负责日常运营与维护,承担着以下三项关键职责:
- 全局统一的命名空间: 在 PyPI 上,每一个软件包名称都具有全局唯一性。一旦某个包名被注册,其他项目便无法同名,这保证了开发者声明依赖时的确定性。
- 标准化的元数据与文件托管: PyPI 存储了每个库的所有历史发行版本、依赖声明列表、支持的操作系统与 Python 版本范围、项目主页以及实际的分发归档文件。
- 自动化索引 API(Simple Index): PyPI 为客户端工具(主要是 pip)提供高性能的机器可读接口,使包的发现、兼容性匹配与版本仲裁可以在极短时间内自动化完成。
需要理清的一个常见误区是:PyPI 本身并不在云端执行你的任何 Python 代码,它本质上是一个高度可靠、具备全球 CDN 加速的二进制文件与源码分发仓库。
二、pip 与 PyPI 如何协同工作?深入解析安装原理
很多初学者会将 pip 与 PyPI 混为一谈,甚至误以为 pip 就是仓库本身。实际上,两者是严格的客户端与服务端协作关系:pip 是安装在本地电脑上的包管理命令行工具,而 PyPI 是远端提供数据源的索引仓库。
理解两者协作的具体流程,有助于我们在遇到网络超时、版本冲突或环境不兼容报错时快速定位根因:
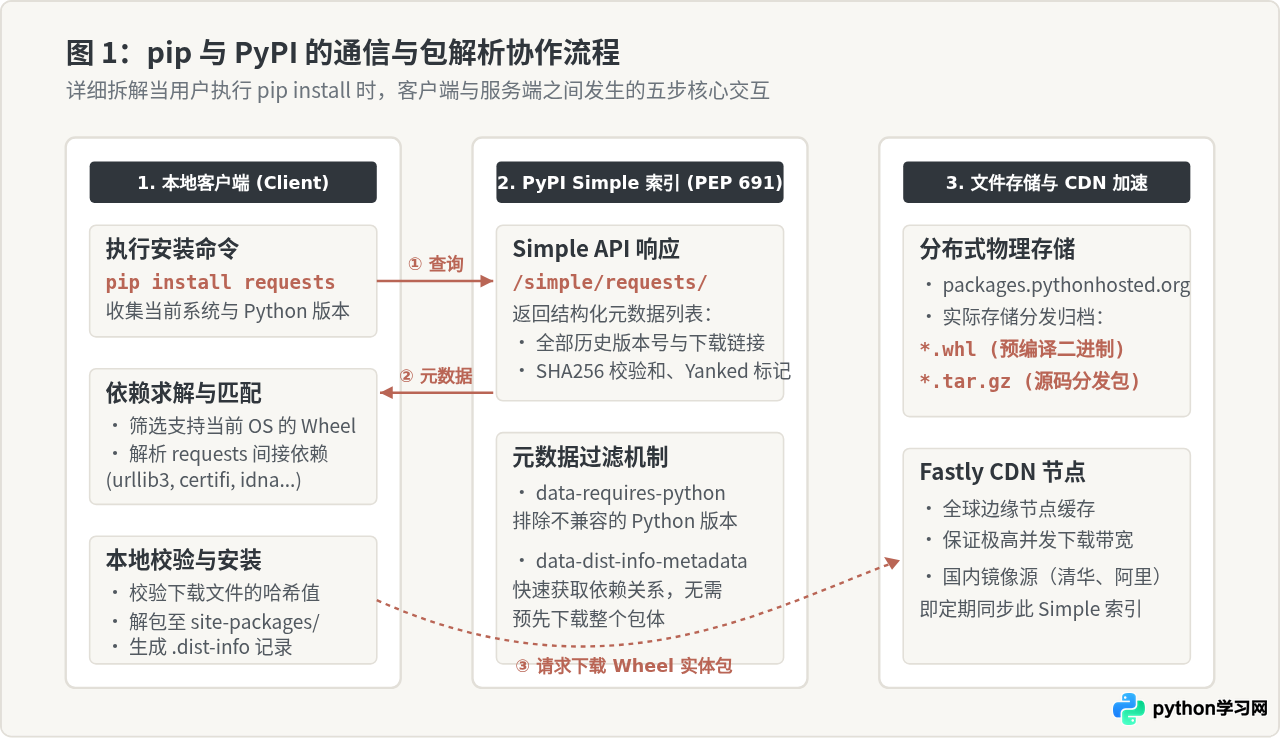
当我们在终端输入 pip install requests 时,背后执行的是一套严密的流水线:
- 发送索引请求: pip 向 PyPI 的标准简单索引端点(如
https://pypi.org/simple/requests/)发起 HTTP 请求。 - 获取版本清单与元数据: PyPI 返回包含该项目所有历史版本号、下载地址及校验和(SHA256)的结构化列表。得益于 PEP 691 等现代化标准,pip 仅需读取轻量元数据即可获知依赖关系,无需盲目下载数兆甚至数十兆的文件包。
- 本地兼容性匹配: pip 收集当前机器的 CPU 架构(如 x86_64、arm64)、操作系统(Windows、macOS、Linux)以及运行中的 Python 版本,从 PyPI 提供的候选文件中筛选出最适合当前环境的最优构建。
- 文件下载与哈希校验: 选定目标文件后,pip 从物理存储集群(通过 Fastly CDN 边缘节点)下载归档文件,并在本地比对校验和,确保传输过程中未被篡改或损坏。
- 解压与安装注册: 文件下载完成后,pip 将 Python 代码与编译好的动态库解压至当前环境的
site-packages目录中,并写入.dist-info元数据文件夹,至此完成本地安装。
国内许多高校和企业(如清华大学 TUNA、阿里云等)搭建的“PyPI 镜像站”,其本质就是搭建了定时同步服务器,将 PyPI 官方的 Simple 索引及文件存储完全镜像到国内服务器上。当你在 pip 中配置镜像源时,本质只是将默认请求地址从 pypi.org 重定向到了国内服务器,内部的包结构和解析流程完全一致。
三、核心概念辨析:Wheel 二进制包与 sdist 源码包
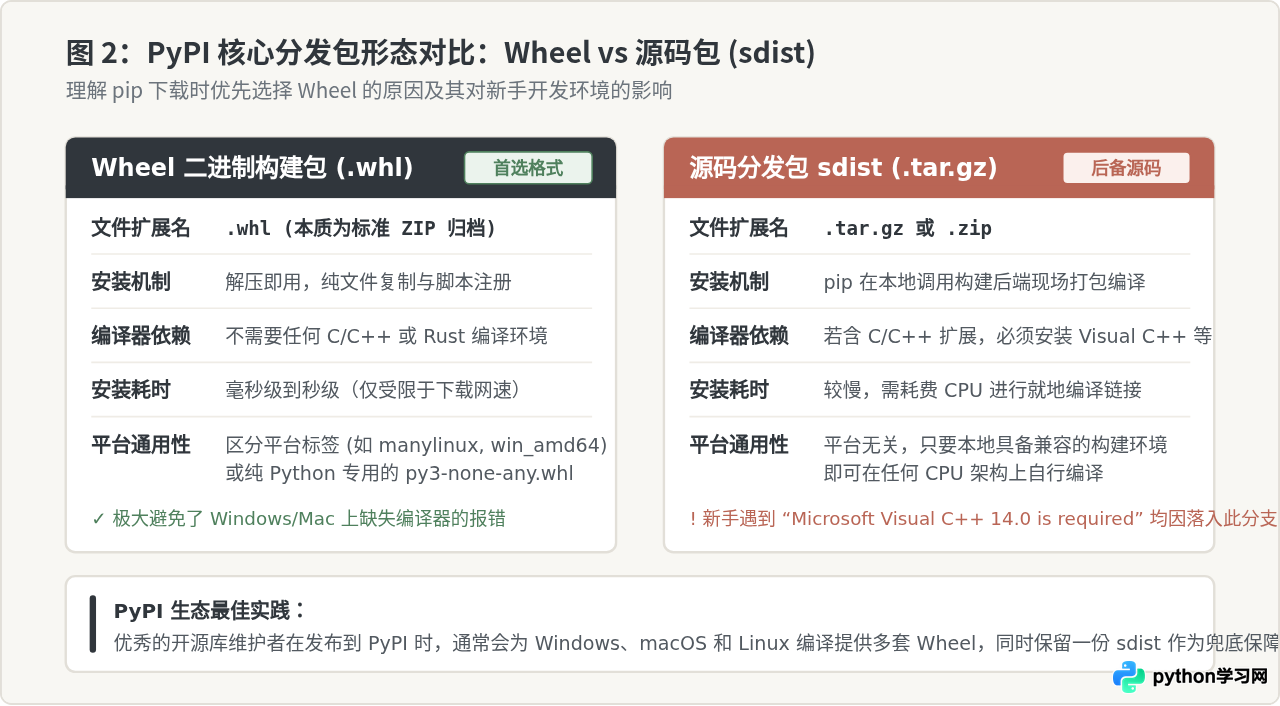
新手在通过 pip 安装库时,经常会遇到截然不同的两种体验:有的库几秒钟瞬间装好,而有的库不仅耗时几分钟,终端还不断弹出令人困惑的报错(如 Microsoft Visual C++ 14.0 is required 或缺少 GCC 编译器)。这种体验差异的根源,在于 PyPI 上托管的两大核心分发格式:Wheel 与 sdist。
1. Wheel 包(.whl):开箱即用的预构建二进制归档
Wheel 是目前 Python 社区极力推崇的标准内置分发格式。其文件名后缀为 .whl,本质上是一个遵循特定命名规则的普通 ZIP 压缩包。
Wheel 包的最大特点是在作者打包发布时就已经预先编译完成。对于包含大量底层 C/C++ 或 Rust 代码的高性能计算库(例如 numpy、cryptography),维护者会提前在各大平台的容器环境中编译出对应系统的机器指令文件(Windows 上的 .pyd、Linux 上的 .so、macOS 上的 .dylib)。
当用户通过 pip 安装 Wheel 时,本地机器不需要安装任何编译器或构建工具,pip 仅需将其解压到 site-packages 并放置在正确路径下即可立刻使用,耗时极短且极度稳定。
2. sdist 源码包(.tar.gz):需要现场编译的源代码集合
sdist 全称为 Source Distribution(源码分发),通常是以 .tar.gz 结尾的压缩包。它只包含库的原始 Python 代码、C 源代码头文件以及构建配置文件(pyproject.toml 或 setup.py)。
当 pip 在 PyPI 上没有找到能够与用户当前平台匹配的 Wheel 时,它会自动退化(Fallback)选择下载 sdist 源码包。此时,pip 必须在用户的电脑上启动构建引擎,调用本地系统安装的 C 编译器现场进行编译链接。如果用户的电脑没有配置完整的开发人员构建套件,安装过程就会发生严重中断。
| 特性维度 | Wheel 二进制包 (.whl) | sdist 源码包 (.tar.gz) |
|---|---|---|
| 文件实质 | 预编译、包含构建产物的 ZIP 归档 | 纯原始代码与构建配置脚本的压缩包 |
| 安装过程 | 纯解压缩与元数据拷贝(无代码编译) | 本地临时隔离环境现场调用构建后端编译 |
| 编译器依赖 | 无任何要求,普通用户电脑即可使用 | 含 C/C++ 扩展时必须安装对应编译器工具链 |
| 安装速率 | 极快(秒级完成) | 较慢(受限于 CPU 性能和编译耗时) |
| 生态定位 | 终端用户的首选安装目标 | 跨平台后备兜底与打包基准来源 |
四、新手在 PyPI 查找与选用第三方库的实用方法与避坑指南
PyPI 是一个面向全球开发者开放注册的去中心化公共平台。这也意味着任何人都可以在其上提交代码,其中既有被各大科技公司深度依赖的工业级基石项目,也有学生练手的小练习,甚至夹杂着极少数带有恶意的黑客钓鱼脚本。新手在选用第三方库时,必须掌握基本的甄别与防护方法。
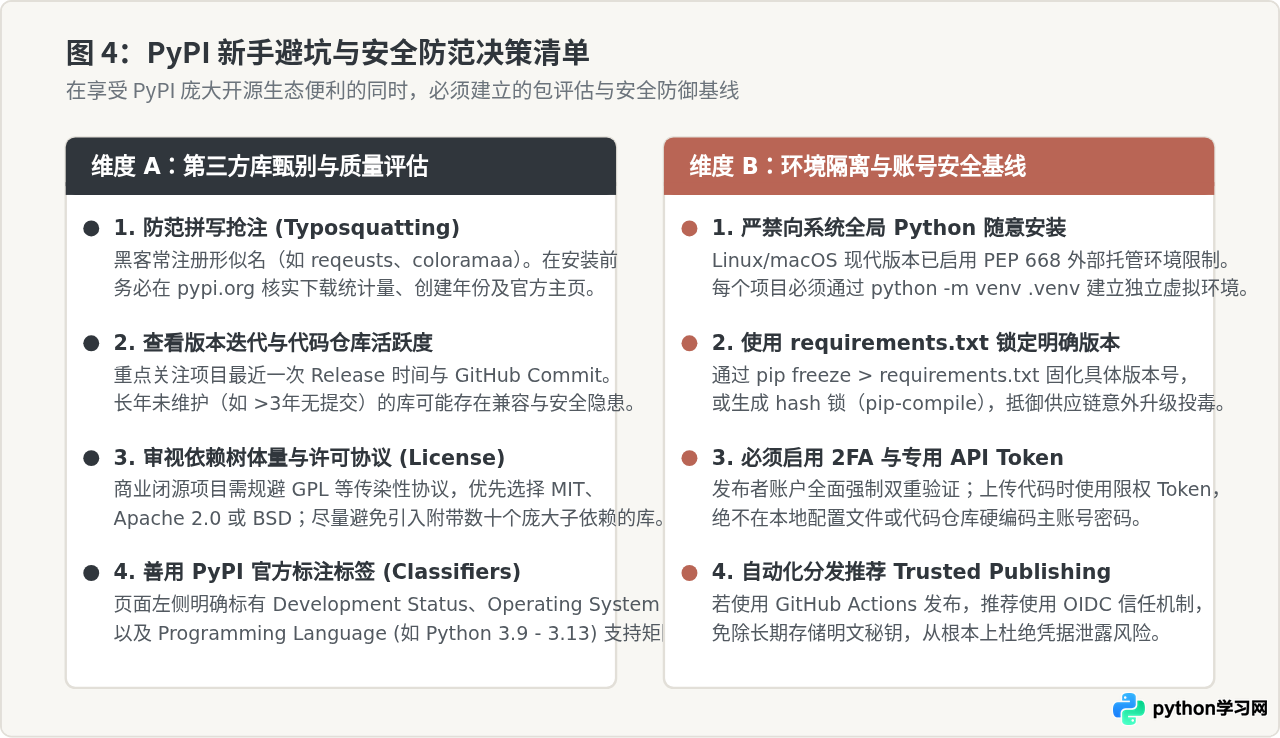
1. 警惕名称混淆与拼写抢注(Typosquatting)
“拼写抢注”是针对开源包仓库最常见的一种供应链攻击手法。恶意攻击者利用开发者键入命令时的拼写笔误,注册高度相似的名称。例如,知名网络请求库名为 requests,攻击者可能会注册 reqeusts、python-requests 或 requests-py,并在其中嵌入搜集本地凭证或 SSH 密钥的木马代码。
避坑方法: 初次接触陌生库时,切勿凭直觉盲猜包名。应先在浏览器打开 https://pypi.org/,在搜索框输入目标功能,核对官方项目的发布主页、GitHub 关联仓库 Star 数以及总下载量统计。官方主流项目通常有数以亿计的下载记录与长达多年的维护轨迹。
2. 永远在虚拟环境(venv)中执行安装
许多初学者习惯直接在系统全局 Python 环境下运行 pip install。随着学习深入,不同项目所依赖的库版本各不相同(例如项目 A 需要 pydantic 1.x,项目 B 需要 pydantic 2.x),直接在全局安装极易引发底层依赖冲突,甚至破坏操作系统内置的 Python 工具链(现代 Linux 发行版已通过 PEP 668 显式禁止全局 pip 安装)。
规范的做法是为每一个独立练习或工程创建专属的虚拟环境:
命令行操作示例# 1. 在项目根目录下创建名为 .venv 的虚拟环境
python3 -m venv .venv
# 2. 激活虚拟环境 (macOS / Linux)
source .venv/bin/activate
# 2. 激活虚拟环境 (Windows PowerShell)
.venv\Scripts\Activate.ps1
# 3. 激活后命令行提示符前会显示 (.venv),此时安全安装第三方库
pip install requests(.venv) user@machine my_project % pip install requests
Collecting requests
Downloading requests-2.32.3-py3-none-any.whl.metadata (4.6 kB)
Collecting urllib3<3,>=1.21.1 (from requests)
Downloading urllib3-2.2.3-py3-none-any.whl.metadata (6.5 kB)
Installing collected packages: urllib3, idna, charset-normalizer, certifi, requests
Successfully installed certifi-2024.8.30 charset-normalizer-3.4.0 idna-3.10 requests-2.32.3 urllib3-2.2.3五、从零开始:将自己的代码打包发布到 PyPI
理解了 PyPI 的消费端运作方式之后,动手将自己编写的工具函数或算法模块打包并上传至 PyPI,是彻底搞懂 Python 包生态的绝佳实践。现代 Python 社区已经全面普及以 pyproject.toml 为核心的构建标准,整个流程已无需编写陈旧复杂的 setup.py。
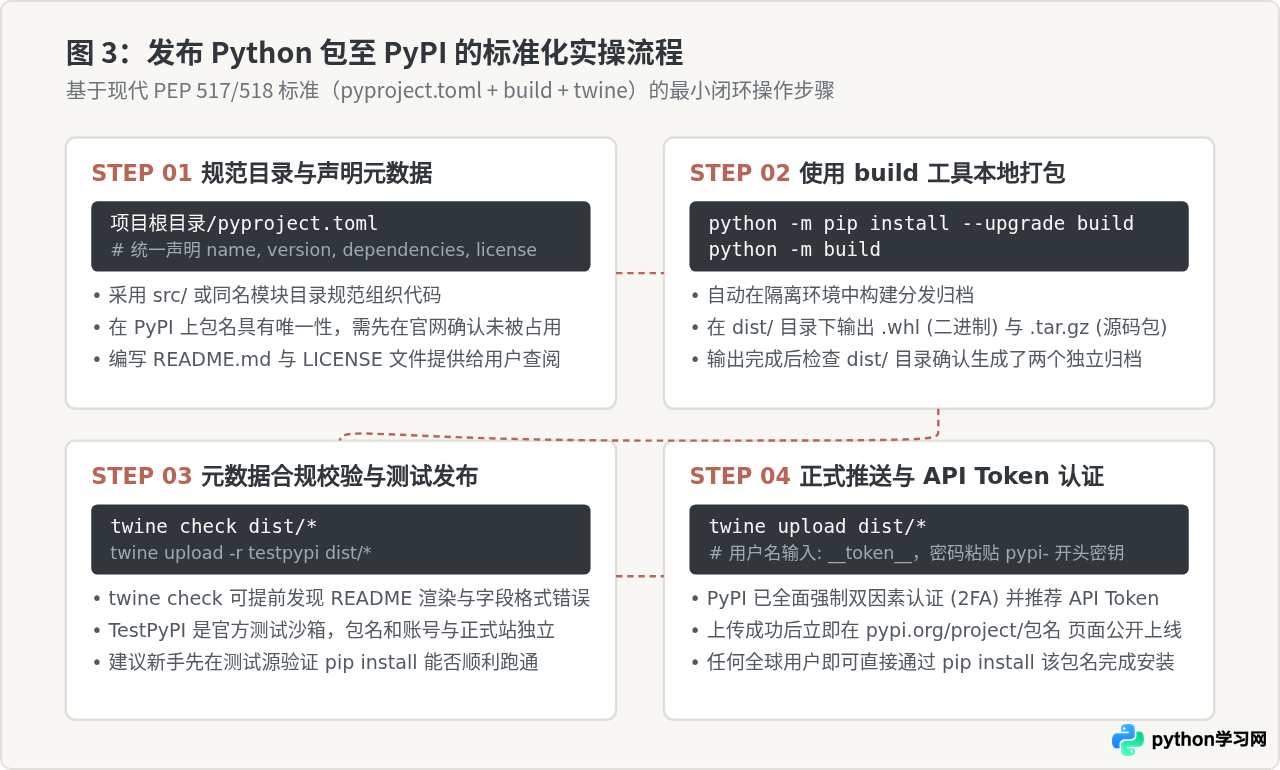
步骤一:规范项目目录结构与 pyproject.toml 配置
在本地创建规范的 src/ 布局,确保代码主体与打包配置分离:
my_sample_tool/
├── pyproject.toml       # 核心元数据与构建工具声明
├── README.md            # 项目使用说明文档(展示在 PyPI 首页)
├── LICENSE              # 开源授权协议(如 MIT)
└── src/
    └── my_sample_tool/  # 包含 __init__.py 的实际代码包目录
        ├── __init__.py
        └── core.py
在项目根目录下编写 pyproject.toml 文件,使用现代通用的 hatchling 或 flit_core 作为后端构建工具:
[build-system]
requires = ["hatchling>=1.18.0"]
build-backend = "hatchling.build"

[project]
name = "my-unique-sample-tool-2026"   # 必须在 PyPI 上未被注册
version = "0.1.0"
description = "A lightweight utility for beginners to test PyPI publishing."
readme = "README.md"
requires-python = ">=3.8"
license = { text = "MIT" }
authors = [
  { name = "YourName", email = "your_email@example.com" },
]
classifiers = [
    "Programming Language :: Python :: 3",
    "License :: OSI Approved :: MIT License",
    "Operating System :: OS Independent",
]
dependencies = []
步骤二:使用 build 模块构建分发归档
现代 Python 打包统一使用官方推荐的 build 前端命令行工具。在已激活的虚拟环境中运行:
# 安装官方构建工具 build
pip install --upgrade build

# 在 pyproject.toml 所在目录下执行构建
python -m build* Creating isolated build environment...
* Installing packages in isolated environment... (hatchling)
* Getting build dependencies for sdist...
* Building sdist...
* Successfully built my_unique_sample_tool_2026-0.1.0.tar.gz
* Getting build dependencies for wheel...
* Building wheel from sdist...
* Successfully built my_unique_sample_tool_2026-0.1.0-py3-none-any.whl命令成功执行后,工程根目录下会自动生成一个名为 dist/ 的文件夹,里面包含两个文件:一个是 .whl 二进制 Wheel 包,另一个是 .tar.gz 源码包。
步骤三:使用 twine check 进行格式校验与预发验证
在将归档文件推送到公共服务器前,必须使用专用工具 twine 验证其元数据完整性:
pip install --upgrade twine
twine check dist/*Checking dist/my_unique_sample_tool_2026-0.1.0-py3-none-any.whl: PASSED
Checking dist/my_unique_sample_tool_2026-0.1.0.tar.gz: PASSED官方专门设立了一个与主站完全隔离的测试沙箱网站 TestPyPI(test.pypi.org)。初学者可以先注册 TestPyPI 账号,并通过命令 twine upload -r testpypi dist/* 上传测试。在测试站确认页面排版及 pip install --index-url https://test.pypi.org/simple/ 安装无误后,再推向主站,避免在正式站留下无法撤销的错误测试版本。
步骤四:安全认证并上传至 PyPI
为保障全球开发供应链安全,PyPI 已经全面推行双因素身份验证(2FA),并严格禁用了直接在终端输入账户明文密码上传的方式。开发者必须在 PyPI 个人设置中生成专用的 API Token。
- 在
pypi.org登录账号,进入 Account settings -> API tokens 页面生成一个专属 Token。 - 复制以
pypi-开头的一长串密钥字符串(此密钥仅显示一次,注意安全保管)。 - 在终端执行上传命令:
twine upload dist/*Uploading distributions to https://upload.pypi.org/legacy/
Enter your username: __token__
Enter your password: [在此处粘贴你的 pypi- 开头的 API Token]
Uploading my_unique_sample_tool_2026-0.1.0-py3-none-any.whl
100% ━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━ 6.2/6.2 kB • 00:00 • 3.2 MB/s
Uploading my_unique_sample_tool_2026-0.1.0.tar.gz
100% ━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━ 4.8/4.8 kB • 00:00 • 2.8 MB/s
View at:
https://pypi.org/project/my-unique-sample-tool-2026/0.1.0/上传成功后,访问终端打印的链接,你的项目就已经正式上线到全球 Python 生态中了。世界上任何地方的开发者,只要在联网的机器上输入 pip install my-unique-sample-tool-2026,即可自动下载并使用你发布的功能。
六、常见问题解答与核心要点总结
1. 为什么已上传的包在 PyPI 上无法彻底“删除重新上传”?
在 PyPI 机制中,即使作者删除了某个具体的版本号(例如 0.1.0),PyPI 也不允许同名项目再次上传版本号完全相同的同名文件。这被称为版本不可变原则(Immutability)。其目的是防止下游用户或自动化 CI/CD 流程因为上游作者偷偷替换同版本文件而出现隐蔽的不可重现故障。如果修复了代码中的 bug,规范的做法是递增版本号(如 0.1.1)重新打包上传。
2. 安装某些老旧包时提示 “No matching distribution found”?
这通常是因为该包作者最后一次维护时只上传了适用于旧版 Python(如 Python 2.7 或 3.6)的构建文件,或者其 data-requires-python 元数据明确限制了最高版本。当前安装环境如果使用的是 Python 3.12 或更高版本,pip 会自动过滤掉不兼容的分发包。此时需寻找社区 Fork 的现代替代方案或切换至兼容的 Python 运行时。
3. 本指南核心知识清单
- 定位清晰: PyPI 是集中式、去中心化提交的官方软件仓库,为 pip 提供 Simple Index 检索与文件物理托管服务。
- 优先 Wheel: Wheel(
.whl)是开箱即用的预构建 ZIP 格式,避免在用户电脑上引发编译器缺失故障;sdist(.tar.gz)作为源码兜底。 - 隔离环境: 始终使用
python -m venv隔离不同项目的第三方库,配合pip freeze > requirements.txt固化生产依赖。 - 现代发布链: 抛弃过时的
setup.py,统一使用pyproject.toml+python -m build+twine+ API Token 完成标准化的安全发布闭环。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









