

CentOS怎么安装python3.14
本文针对CentOS系统全面讲解编译安装Python 3.14的完整操作步骤。内容涵盖前置编译依赖准备、OpenSSL 1.1.1+兼容处理、优化配置编译参数、使用make altinstall安全部署以及后续的模块验证和虚拟环境配置,确保在不破坏系统yum/dnf底层的前提下稳定运行Python 3.14。
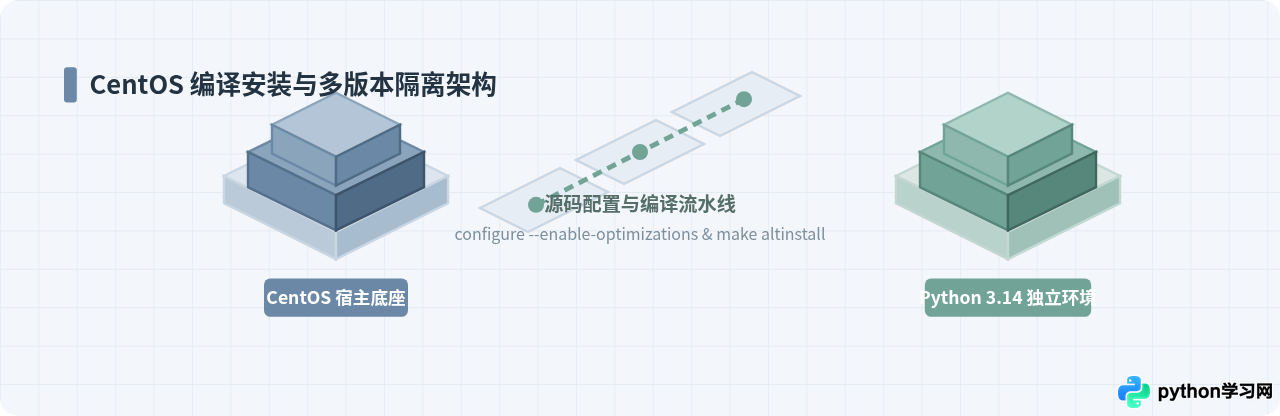
在 CentOS 上安装 Python 3.14 的标准路径是源码编译与并存安装。由于 CentOS 官方软件源(包括 EPEL)并未收录最新的 Python 3.14 版本,直接通过系统包管理器无法检索到对应组件。更关键的是,CentOS 系统的底层运行工具(例如 yum、dnf、firewalld 等)深度绑定了系统出厂自带的 Python 版本,绝不能直接替换原有的 /usr/bin/python。正确的实现方案是:先准备好 GCC 与编译依赖,特别针对 Python 3.14 所要求的 OpenSSL 1.1.1 及以上规格进行适配,下载官方源码包并配置优化编译参数,最后使用 make altinstall 将其独立部署到 /usr/local 目录,实现新旧版本安全共存。
一、系统架构与版本并存原则
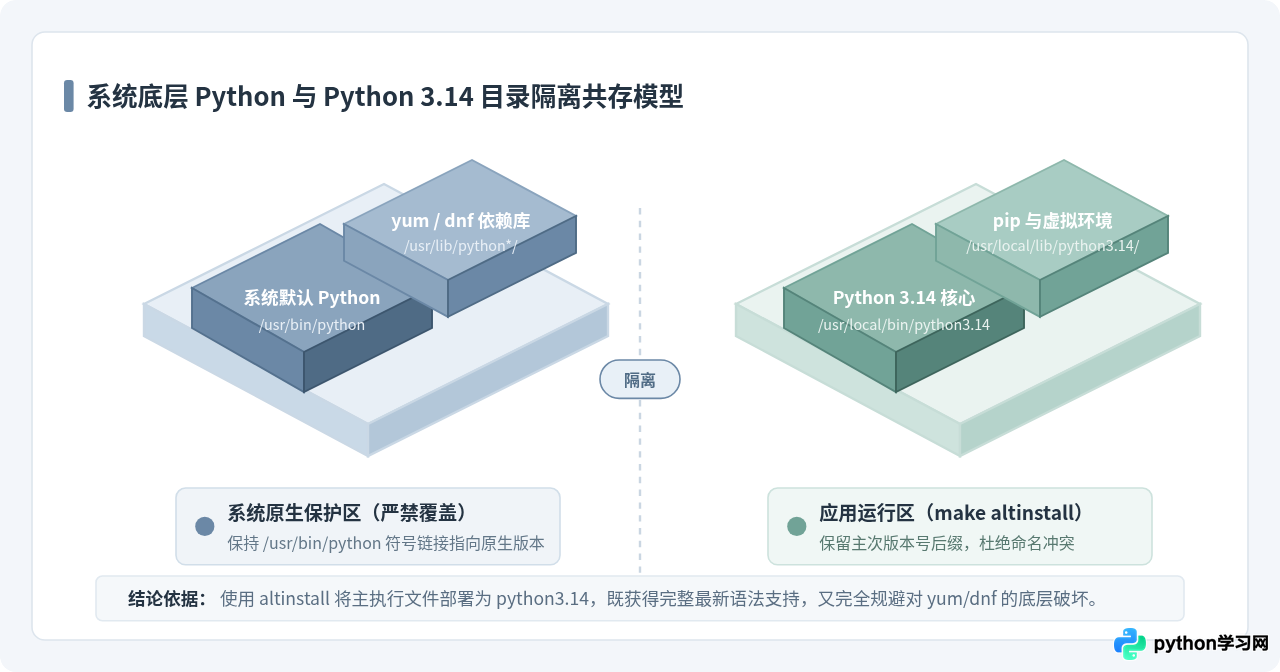
在 CentOS 操作系统中,系统管理工具与底层脚本对系统 Python 环境有着极为严格的依赖关系。在 CentOS 7 中,系统核心包管理工具 yum 依赖的是 Python 2.7;而在 CentOS Stream 8 或 9 中,核心工具 dnf 则依赖系统内建的 Python 3.6 或 Python 3.9。
很多初学者在安装新版本 Python 时容易犯下一个典型错误:试图将 /usr/bin/python 或 /usr/bin/python3 软链接直接指向新编译出来的 Python 可执行文件。这种操作会导致系统自带的包管理器因语法不兼容(如 print 语法差异、内部模块变动)直接崩溃,抛出 SyntaxError 并且无法再执行任何软件包安装与更新命令。
要安全使用 Python 3.14,必须通过独立路径部署,并采用多版本并存机制:
- 系统受保护区:保持
/usr/bin/python、/usr/bin/python3以及系统自带的/usr/lib/python*/site-packages原封不动,保障操作系统基本工具稳定运行。 - 应用运行区:将 Python 3.14 编译安装到标准用户软件目录
/usr/local/bin/python3.14,并配套独立的pip3.14和模块库目录/usr/local/lib/python3.14/。
二、安装前准备:依赖库配置与 OpenSSL 适配
源码编译 Python 需要一系列底层 C 开发库。如果在编译前缺少对应依赖,编译过程可能不会直接中断,但会导致编译生成的 Python 缺失关键内置模块,最常见的就是缺少 _ssl(导致 pip 无法访问 HTTPS)、_ctypes(导致无法调用 C 动态链接库)或 sqlite3。
1. 基础编译工具链安装
在终端中以 root 身份或使用 sudo 权限安装构建工具和常用开发头文件:
sudo yum groupinstall -y "Development Tools"
sudo yum install -y zlib-devel bzip2-devel libffi-devel readline-devel sqlite-devel xz-devel tk-devel gdbm-devel ncurses-devel
2. OpenSSL 版本的关键适配(核心难点)
Python 3.10 及以上版本(包括 Python 3.14)遵循 PEP 644 标准,强制要求编译环境所链接的 OpenSSL 版本必须大于或等于 1.1.1。不同版本的 CentOS 在这方面存在显著差异,需要分别处理:
- CentOS Stream 8 / 9 或 Rocky Linux / AlmaLinux:系统原生自带的 OpenSSL 即为 1.1.1 或 3.0 系列,只需直接安装系统开发包即可:
sudo dnf install -y openssl-devel
- CentOS 7:系统默认仓库只提供 OpenSSL 1.0.2k,直接编译会导致 Python 无法构建
_ssl扩展模块。正确的解决方式是通过 EPEL 源安装由官方维护的openssl11独立库:sudo yum install -y epel-release
sudo yum install -y openssl11 openssl11-devel
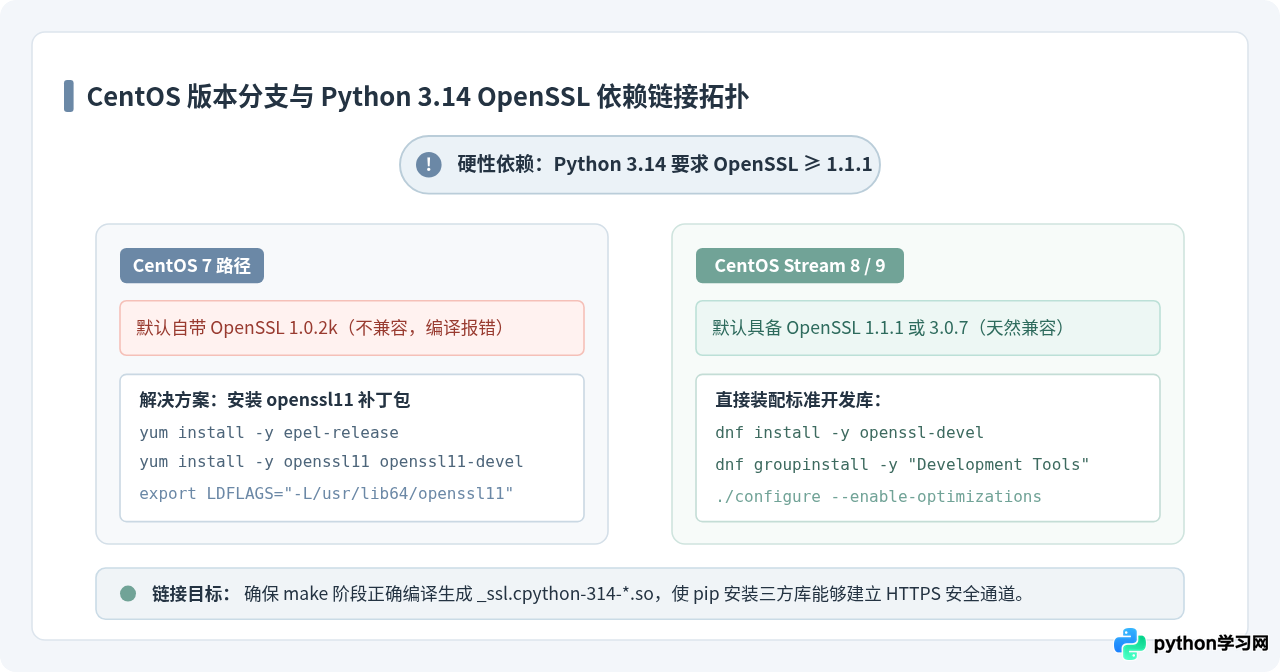
/usr/include/openssl11 与 /usr/lib64/openssl11,在后续配置 Python 源码时需要明确传入编译指示,确保 Python 链接到 OpenSSL 1.1.1。
三、获取 Python 3.14 源码与解压配置
官方源码可直接从 Python 官方文件服务器下载。下载完毕后解压归档文件并进入源码目录:
cd /usr/local/src
sudo wget https://www.python.org/ftp/python/3.14.0/Python-3.14.0.tar.xz
sudo tar -xf Python-3.14.0.tar.xz
cd Python-3.14.0
执行 ./configure 预编译检查
在进入源码根目录后,需要运行 ./configure 脚本生成 Makefile。建议携带以下关键参数:
--enable-optimizations:启用 Profile Guided Optimization(PGO)和 LTO 优化。该选项会在编译阶段自动运行测试集以采集分析数据,生成的二进制文件运行速度可提升 10%~20%,但会增加整体编译时间。--with-ensurepip=install:在安装完成时自动构建并安装匹配版本的 pip 工具。
针对 CentOS Stream 8 / 9 执行标准配置:
针对 CentOS 7(指定 openssl11 头文件与库路径):
export CFLAGS="-I/usr/include/openssl11"
export LDFLAGS="-L/usr/lib64/openssl11"
./configure --enable-optimizations --with-ensurepip=install
配置执行完成后,脚本会输出检查清单。如果终端未报出严重错误(error),且末尾提示成功生成 Makefile,即可进入编译阶段。
四、编译与安全安装步骤
编译和安装是耗时较长的步骤。通过充分利用多核 CPU 可以明显加快编译进度。
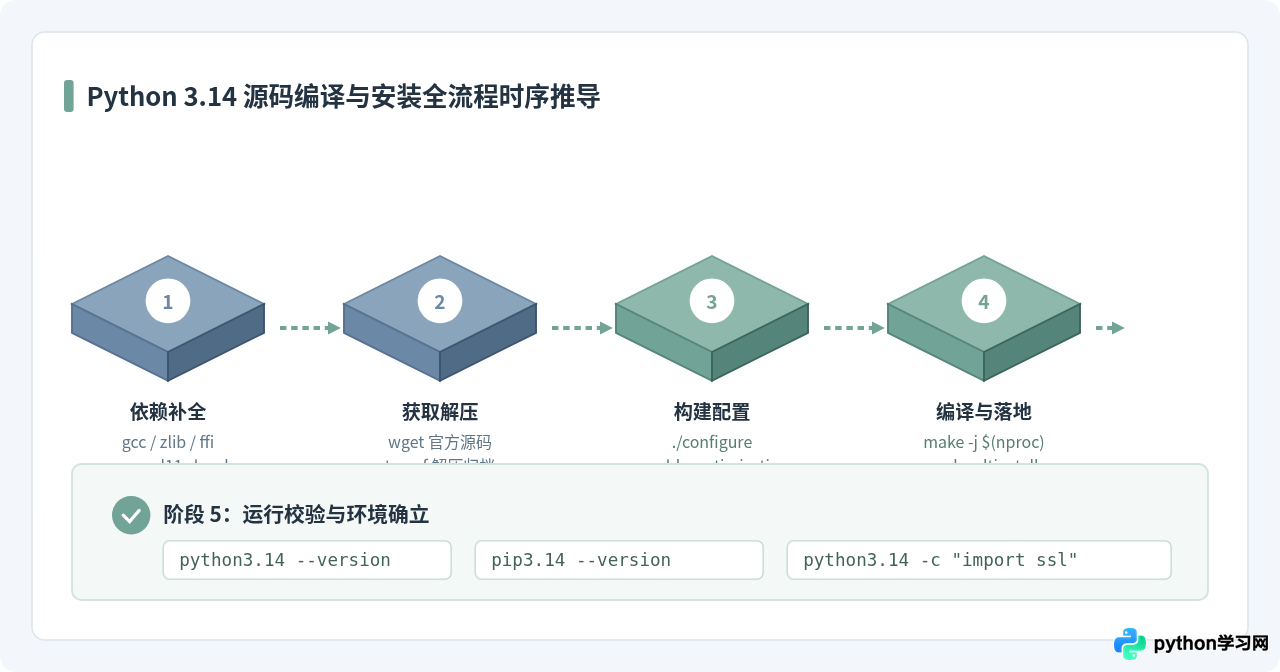
1. 多核并行编译
使用 make -j $(nproc) 调度机器的所有 CPU 核心进行并行编译:
make -j $(nproc)
--enable-optimizations 并行跑测试套件可能会触发系统 OOM(内存耗尽),导致 gcc 进程被系统杀死中断。遇到此类情况,可以改用单个核心编译:make -j 2 或不带参数的 make,并确保服务器已开启 Swap 虚拟内存。
2. 安全安装:务必使用 make altinstall
编译完成后,安装阶段切记不能执行常规的 sudo make install,必须执行:
核心机制解释:
执行 make install 会默认创建名为 python3 甚至覆盖已有的符号链接;而 make altinstall 会严格跳过创建无版本后缀的链接(如 python、python3),仅落地带有完整主次版本号的二进制文件 /usr/local/bin/python3.14 和 /usr/local/bin/pip3.14。这就从根本上避免了破坏 CentOS 底层运行环境的风险。
五、安装结果验证与环境检查
安装完成后,需要对 Python 3.14 的运行状态进行逐一核实,确保主程序和关键动态扩展模块全部装配成功。
1. 检查可执行程序与版本号
2. 检查 pip 包管理器
3. 核心扩展模块自检
执行单行代码测试 ssl、ctypes 与 sqlite3 模块是否能够正常导入:
核心模块装配成功!
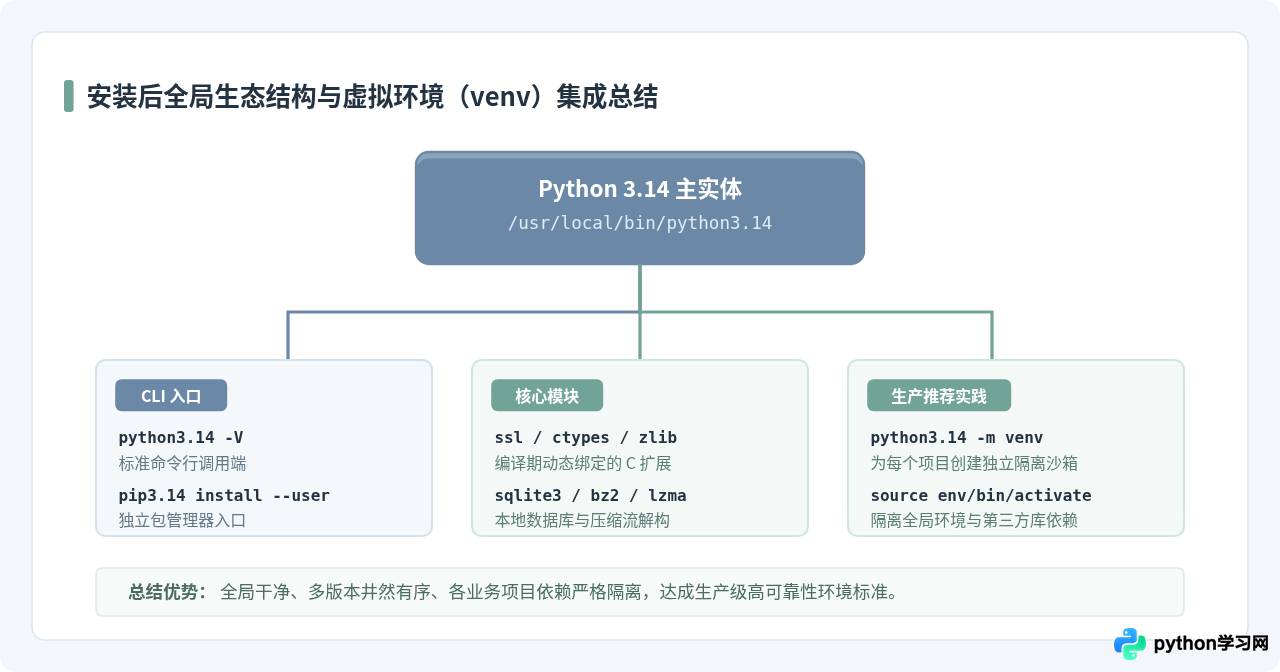
六、最佳实践:使用 venv 隔离应用开发环境
在 CentOS 生产环境中,不推荐直接使用 sudo pip3.14 install [包名] 向全局站点目录写入第三方库,这样容易导致不同业务项目之间的依赖冲突,也不便于后期维护。
利用 Python 3.14 内置的 venv 模块为每个项目创建独立的沙箱环境,是官方推荐的工程实践规范:
mkdir -p /opt/my_project && cd /opt/my_project
# 2. 使用 Python 3.14 创建隔离虚拟环境(名称设为 .venv)
/usr/local/bin/python3.14 -m venv .venv
# 3. 激活当前虚拟环境
source .venv/bin/activate
# 4. 在虚拟环境内,直接使用 python 和 pip,无需再加版本后缀
(my_project) $ which python
# 输出指向: /opt/my_project/.venv/bin/python
(my_project) $ pip install --upgrade pip
(my_project) $ pip install requests
# 5. 退出虚拟环境
(my_project) $ deactivate
七、常见故障排查与应对方案
1. 报错:No module named '_ssl'
原因排查:这是由于编译环境中的 OpenSSL 头文件或库文件版本过低(低于 1.1.1),或者在 CentOS 7 下未配置 openssl11 的查找路径,导致源码构建时跳过了 ssl 扩展。
解决方法:检查并安装 openssl11-devel,重新导出环境变量 CFLAGS 和 LDFLAGS 指向 openssl11,并在 Python 源码目录下重新执行 ./configure、make clean、make -j $(nproc) 与 sudo make altinstall。
2. 报错:No module named '_ctypes'
原因排查:缺少用于外部函数调用的开发库 libffi-devel。
解决方法:执行 sudo yum install -y libffi-devel,安装完毕后进入 Python 源码目录重新编译并运行 sudo make altinstall。
3. 编译过程异常中断(Killed 或 137 退出码)
原因排查:系统物理内存耗尽,触发 Linux 系统的 OOM Killer 杀死了 gcc 进程。
解决方法:若服务器内存低于 2GB,先通过临时创建 2GB~4GB 的 Swap 文件增加虚拟内存,然后将编译并发数调小为单核或双核:make -j 2。
4. 误改软链接导致 yum 或 dnf 无法使用
表现:执行 yum 时报错 File "/usr/bin/yum", line 30, except ... SyntaxError: invalid syntax。
解决方法:使用 root 权限将系统软链接还原为系统自带的 Python 版本(CentOS 7 还原为 ln -sf /usr/bin/python2.7 /usr/bin/python;CentOS Stream 8 还原为 ln -sf /usr/bin/python3.6 /usr/bin/python3)。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









