

Cursor CLI认证失败或命令未找到怎么解决?常见报错排查
针对 Cursor CLI 出现的 command not found 命令未找到与认证失败 401 等常见故障,系统梳理 PATH 环境变量写入、软链接修复、本地回环回调放行、代理与证书配置的完整排查思路与修复方法。
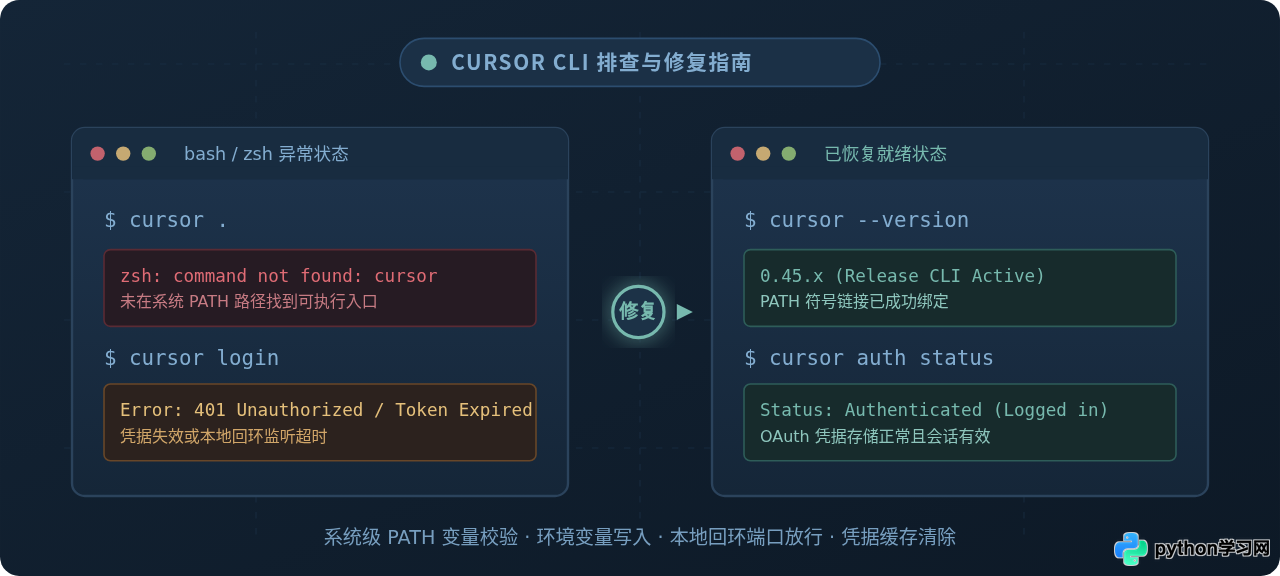
在日常开发中,许多开发者习惯在终端里进入项目目录后直接输入 cursor . 快速拉起编辑器,或者通过命令行执行 Cursor 相关的自动化与扩展任务。然而刚在新设备配置好环境,或者更新客户端版本之后,终端却经常直接抛出 zsh: command not found: cursor,或在调用需要鉴权的指令时出现 401 Unauthorized 与认证超时的报错。
这两类问题的本质截然不同:“命令未找到”是本地操作系统环境变量(PATH)或符号链接(Symlink)未正确注册导致的入口识别失效;而“认证失败”则根植于本地 OAuth 回环监听受阻、会话凭据过期、或企业代理中间人证书导致的 SSL 握手断裂。本文将从具体报错表现切入,提供清晰、可验证的排查步骤与修复方案。
一、“command not found: cursor” 报错定位与修复
当终端返回 command not found: cursor(在 Windows PowerShell 或 CMD 中通常表现为“‘cursor’不是内部或外部命令,也不是可运行的程序”)时,说明当前 Shell 在其检索路径列表($PATH)中遍历了一遍,没有发现名为 cursor 的可执行脚本或二进制链接。
产生这种情况的常见场景有两个:一是虽然安装了 Cursor 桌面端,但未触发系统级 Shell 命令注册;二是此前建立在 /usr/local/bin 下的符号链接因为应用更新、多版本覆盖或系统迁移而断裂。
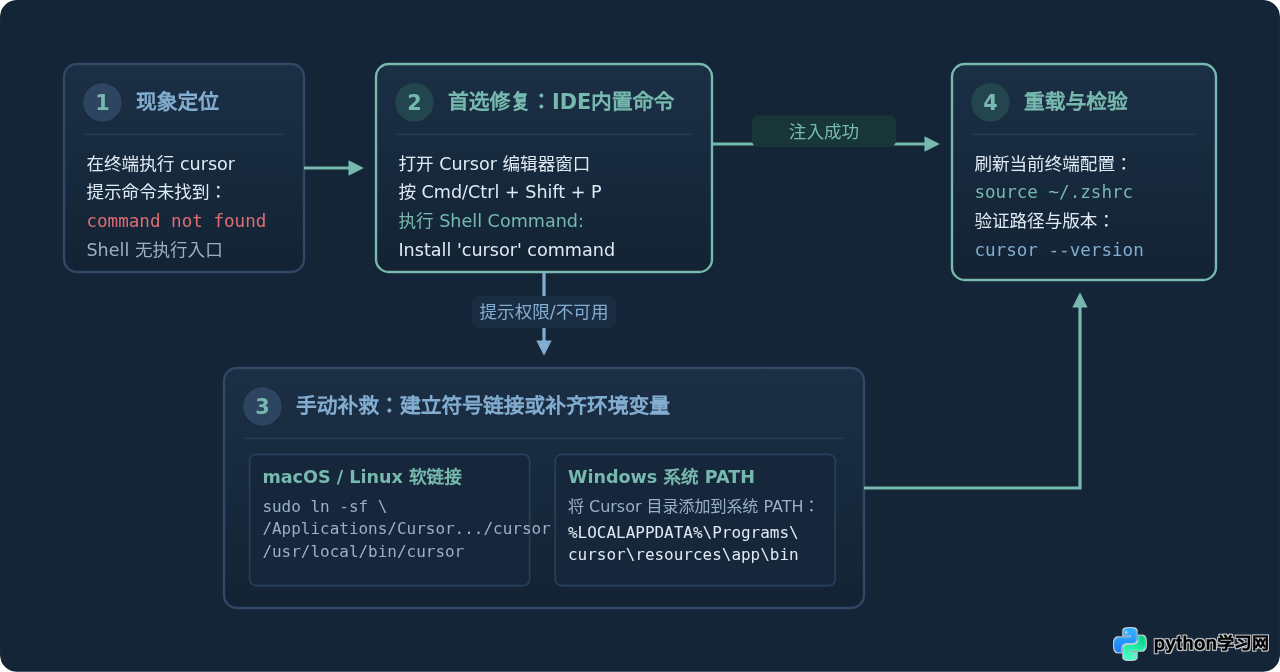
1. 优先方案:通过 Cursor 内部命令面板一键注册
Cursor 继承了 VS Code 的命令注入能力,内置了自动探测系统环境并写入 PATH 的功能。这是最规范且不易产生权限冲突的做法:
- 手动启动 Cursor 桌面应用程序。
- 按下快捷键组合唤起命令面板:macOS 用户按
Cmd + Shift + P,Windows / Linux 用户按Ctrl + Shift + P。 - 在弹出的搜索框中输入
install cursor,找到并点击运行Shell Command: Install 'cursor' command in PATH。 - 如果系统弹出管理员权限授权弹窗,输入当前系统登录密码以允许写入系统路径(如 macOS 下写入
/usr/local/bin)。
Shell Command: Uninstall 'cursor' command from PATH,说明系统曾尝试注册过该命令。此时建议先执行该卸载命令,再重新执行一次 Install,以清除可能损坏的旧链接。
2. 补救方案:手动建立符号链接(macOS / Linux)
如果由于权限受限或安全软件拦截,IDE 内置安装命令执行失败,可以打开终端手动为其建立符号链接。在 macOS 环境下,Cursor 应用内置的可执行入口位于其应用包内容内:
# 建立符号链接到系统的标准可执行路径
sudo ln -sf "/Applications/Cursor.app/Contents/Resources/app/bin/cursor" /usr/local/bin/cursor# 假设 Cursor AppImage 或解压路径在 /opt/cursor
sudo ln -sf /opt/cursor/resources/app/bin/cursor /usr/local/bin/cursor3. Windows 平台环境变量手动配置
在 Windows 环境中,如果命令未识别,通常是因为安装程序没有将可执行目录添加到用户或系统的 Path 环境变量中:
- 按下
Win + R,输入sysdm.cpl打开“系统属性”,切换至“高级”选项卡并点击“环境变量”。 - 在“用户变量”中找到并双击
Path。 - 点击“新建”,将 Cursor 的 bin 目录绝对路径添加进去,默认路径通常为:
%LOCALAPPDATA%\Programs\cursor
esourcesppin
。 - 依次点击确定保存,并完全关闭所有已打开的终端窗口重新启动。
4. 生效验证
配置完成后,必须让当前终端会话重新加载配置文件,或者直接打开一个新的终端窗口:
# 重新加载当前 Shell 配置文件(以 zsh 为例)
source ~/.zshrc

# 检查可执行文件绝对路径
which cursor

# 检查版本输出
cursor --version/usr/local/bin/cursor
0.45.11 (或当前所安装的具体版本号)
x64 (或 arm64)若输出了正确的安装路径与版本编号,说明命令未找到的问题已彻底解决。
二、Cursor CLI 认证失败(Authentication Failed)常见原因与排查
能够正常调用 cursor 命令后,另一个常见拦路虎是在登录或调用依赖账号鉴权的功能时,终端返回 Authentication failed、401 Unauthorized、或者页面打开后终端长时间等待并提示 Timeout waiting for auth callback。
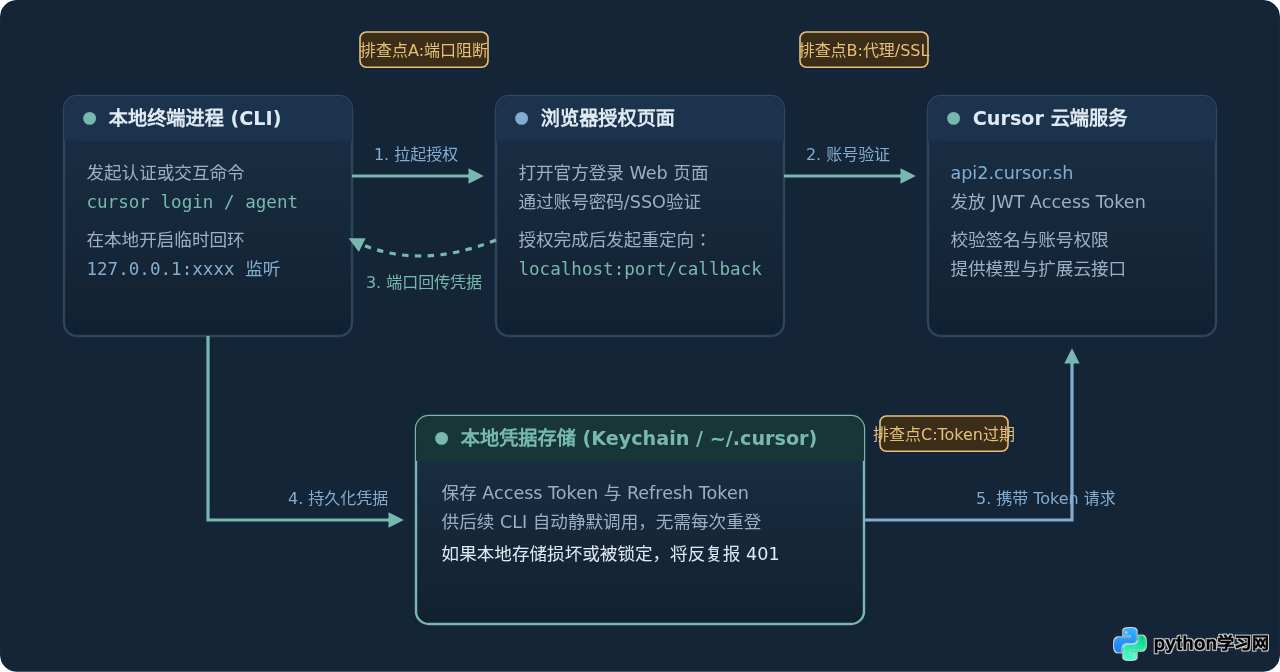
要解决鉴权问题,必须先理解 Cursor CLI 的认证链路:CLI 本身不直接在终端接收明文密码,而是通过启动本地临时回环服务器(通常绑定在 127.0.0.1 上的随机端口),引导用户在浏览器中登录;登录完成后,浏览器将认证授权码或 Token 重定向回本地端口,CLI 接收后保存至本地密钥链或配置文件,后续调用均携带该 Bearer Token 与云端通信。
1. 本地凭据过期或损坏的清理与重置
最常见的情况是:用户曾经在旧版本中完成过登录,但后服务端撤销了 Token 或 Token 已自然过期,而本地缓存中仍然保留了旧的鉴权标记,导致 CLI 每次尝试静默连接都被服务端拒绝(返回 401 Unauthorized)。
解决办法:
- 打开 Cursor 桌面客户端,点击左下角的设置齿轮图标,或者在用户中心检查当前登录状态。如果显示登录异常,先在客户端内点击
Log Out退出登录。 - 退出客户端后,彻底清除本地留存的会话缓存:
- macOS 用户检查并清理:
~/.cursor目录及系统“钥匙串访问(Keychain Access)”中带有cursor或cursor-auth相关的密钥项。 - Windows 用户检查并清理:
%APPDATA%\Cursor以及“Windows 凭据管理器”中的相关记录。 - Linux 用户检查:
~/.config/Cursor目录。
- macOS 用户检查并清理:
- 重新在客户端中完成登录,随后在终端执行
cursor login重新拉起网页进行会话同步。
2. 本地回环端口(127.0.0.1)拦截与回调超时
如果在终端执行登录命令后,浏览器已经成功登录并提示“You can now close this tab”,但终端仍然停滞在等待状态并最终超时,这通常说明本地回环监听被防火墙、杀毒软件或网络代理工具拦截。
许多代理客户端在开启“全局 TUN 模式”或系统代理时,会将 127.0.0.1 或 localhost 的流量也强行转发至虚拟网卡或代理服务,导致浏览器发往本机的回调请求无法准确到达 CLI 监听的本地进程。
# 检查当前终端是否有进程在监听回环端口
lsof -iTCP -sTCP:LISTEN -n -P | grep -E "127.0.0.1|localhost"
修复措施:
- 在代理软件的路由规则或“绕过代理域(Bypass List)”中,确保包含
localhost、127.0.0.1和::1。 - 检查本地系统防火墙设置,放行命令行进程对本地回环端口的访问权限。
- 如果在无图形界面的服务器或容器环境中运行,CLI 无法直接拉起本地浏览器,应优先使用带有 API Key 注入或离线 Token 的方式进行授权。
3. 企业网络代理与自签名证书(SSL/TLS)干扰
在企业办公内网或配有 SSL 深度包检测(DPI)的网络环境下,CLI 在与 Cursor 云端鉴权接口(如 api2.cursor.sh)通信时,可能会提示证书不受信任,例如:UNABLE_TO_VERIFY_LEAF_SIGNATURE 或 CERT_HAS_EXPIRED。
这是因为 CLI 基于 Node.js / Electron 体系运行,其内部维护了独立的 CA 根证书列表,默认不直接读取系统钥匙串中企业网关分发的自签名根证书。
# 使用 curl 探测 Cursor 认证端点连通性及握手情况
curl -Iv https://api2.cursor.sh/# 指定额外的受信任 CA 根证书文件路径
export NODE_EXTRA_CA_CERTS="/path/to/your/corporate-ca.crt"
# 如果处于代理网络环境下,显式指定代理地址
export HTTP_PROXY="http://127.0.0.1:7890"
export HTTPS_PROXY="http://127.0.0.1:7890"
export NO_PROXY="localhost,127.0.0.1"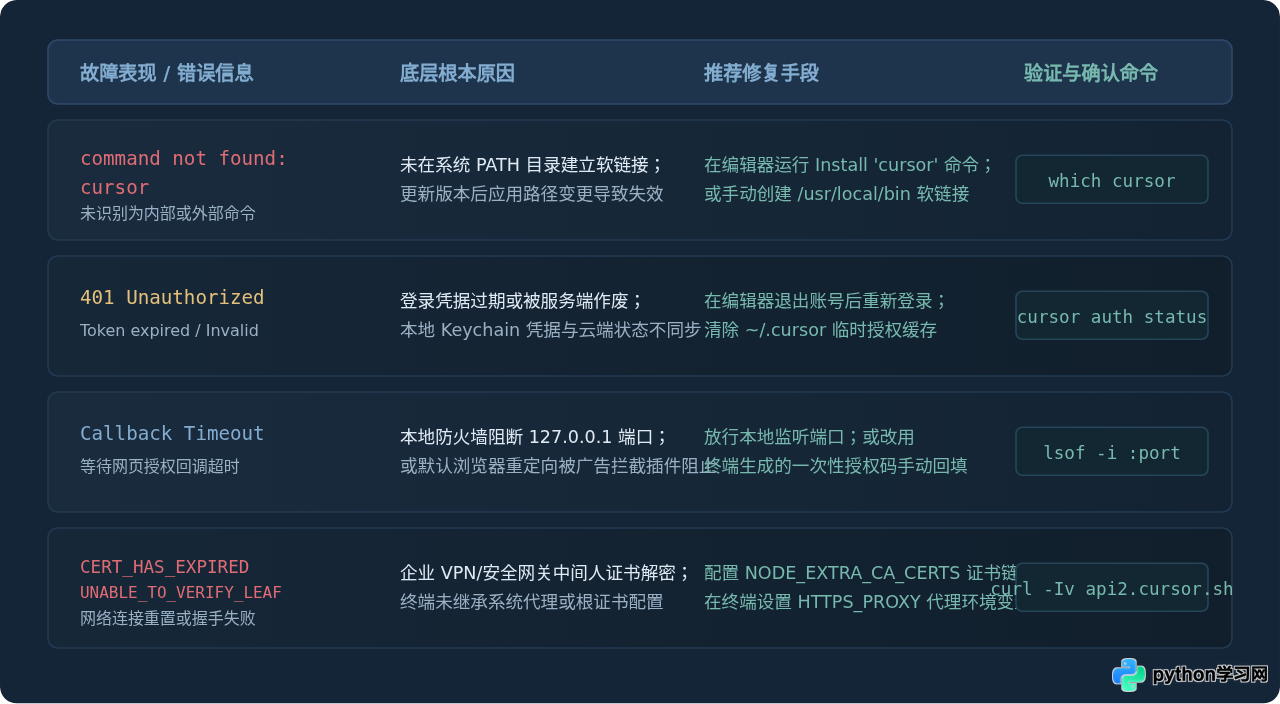
三、特殊开发环境场景排查:WSL 与 SSH 远程连接
在现代工程实践中,许多开发者在 Windows 下使用 WSL2(Windows Subsystem for Linux),或者通过 SSH 远程服务器进行开发。这类跨环境架构往往会引入特殊的 CLI 寻找路径或凭据隔离问题。
1. WSL2 环境下找不到 cursor 命令
在 WSL2 中,默认情况下 Linux 终端会继承 Windows 主机系统的 PATH。但如果 Windows 端的安装路径包含特殊符号或空格,且 WSL 内部没有生成 Linux 侧的别名或包装脚本,在 WSL 终端里直接输入 cursor . 就会报错。
正确解决方式:在 WSL2 内部,不要强行软链接 Windows 下的 .exe 路径,而应确保 Cursor 安装了“Remote - WSL”扩展。在 Windows 终端中运行一次 cursor --install-extension ms-vscode-remote.remote-wsl,之后在 WSL 内部输入 cursor . 时,Cursor 客户端会自动在 WSL 环境内注入专门的 Linux 服务端代理与命令通道。
2. SSH 远程开发环境下的鉴权隔离
当通过 SSH 登录到远程 Linux 服务器并在上面执行 Cursor CLI 工具时,远程服务器并不能访问你本地个人电脑上的操作系统密钥链(Keychain)。因此,在远程机器上执行任何需要登录的操作,均无法通过跳出本机浏览器的方式自动完成。
此时应当在远程机器的环境变量中直接注入 Cursor 的授权凭据(例如专用的 API 访问凭证或在远程配置文件的 settings.json 中预先声明),而不是尝试在纯终端环境运行依赖 GUI 回环的 cursor login。
四、排查全流程总结与决策路径
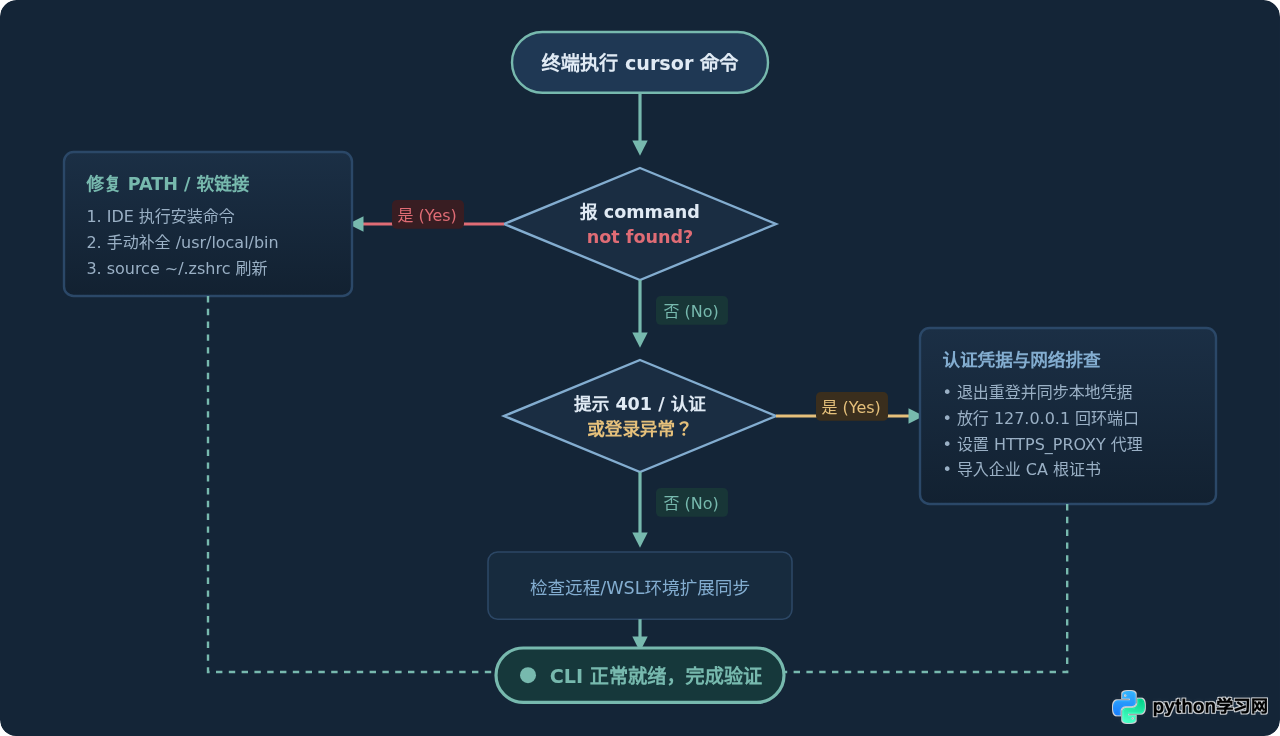
为了让遇到问题的开发者能够最快速度恢复正常工作流,下图汇总了从遇到报错到完成验证的完整决策树:
| 检查阶段 | 排查项 | 关键判定依据 | 预期恢复标准 |
|---|---|---|---|
| 入口检查 | 环境变量与软链接 | 终端执行 which cursor 是否返回有效路径 |
输出 /usr/local/bin/cursor 或对应平台真实路径 |
| 命令执行 | 可执行文件权限 | 二进制文件是否具备可执行权限(chmod +x) |
cursor --version 正常输出版本信息 |
| 网络与端口 | 回环与代理配置 | 127.0.0.1 回调端口是否放行,代理是否排除本地 |
浏览器授权点击后终端在数秒内响应成功 |
| 凭据状态 | Token 有效性 | 请求 api2.cursor.sh 是否返回 401 报错 |
客户端与 CLI 均展示已登录用户邮箱与有效订阅 |
通过按照“先排除命令路径可达性,再理顺网络与回环端口,最后重置与同步凭据”的顺序,几乎所有在 macOS、Linux、Windows 以及容器或 WSL 环境下出现的 Cursor CLI 异常都可以在几分钟内得到快速解决与恢复。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









