

Linux怎么从Python官网下载源码或二进制包手动安装
详解在Linux系统下如何从Python官方网站正确获取源码包、核对安全签名、补齐编译依赖开发库、执行带有PGO优化的配置构建,并通过安全隔离的make altinstall命令完成手动安装的完整教程。
图标概览:Linux 下从 Python 官方网站获取源码与标准化本地构建部署全景
.exe 或 macOS 的 .pkg 一键安装器。由于 Linux 各发行版的 C 运行时(glibc)、系统核心动态库及依赖版本差异极大,官方并没有面向通用 Linux 桌面或服务器分发普适性的直接二进制安装包。整个手动安装分为明确的五个步骤:安装底层构建编译工具链、从官网获取源码包与签名校验、运行 ./configure 配置构建参数、通过安全的 make altinstall 进行编译与隔离安装、最后完成核心扩展模块验证与虚拟环境投产。
一、认识 Python 官网的 Linux 分发机制:源码包与二进制包的辨析
当打开 Python 官方网站下载页面时,不同操作系统的下载列表存在显著差异。理解这些差异,是进行正确手动安装的第一步。
在 Windows 与 macOS 板块下,官网提供了完整的图形化安装程序(Installer)。这些安装包属于预编译二进制包,官方构建流水线已将 Python 解释器、内置 C 模块与对应操作系统的固定底层库完整打包。用户下载后只需双击执行,安装包便会将预先生成的二进制可执行文件释放至系统目录中。
但在 Linux 选项下,官网主要提供的选项是 Gzipped source tarball(.tgz) 与 XZ compressed source tarball(.tar.xz)。这是纯正的 C 源码归档,并未事先编译为机器码。
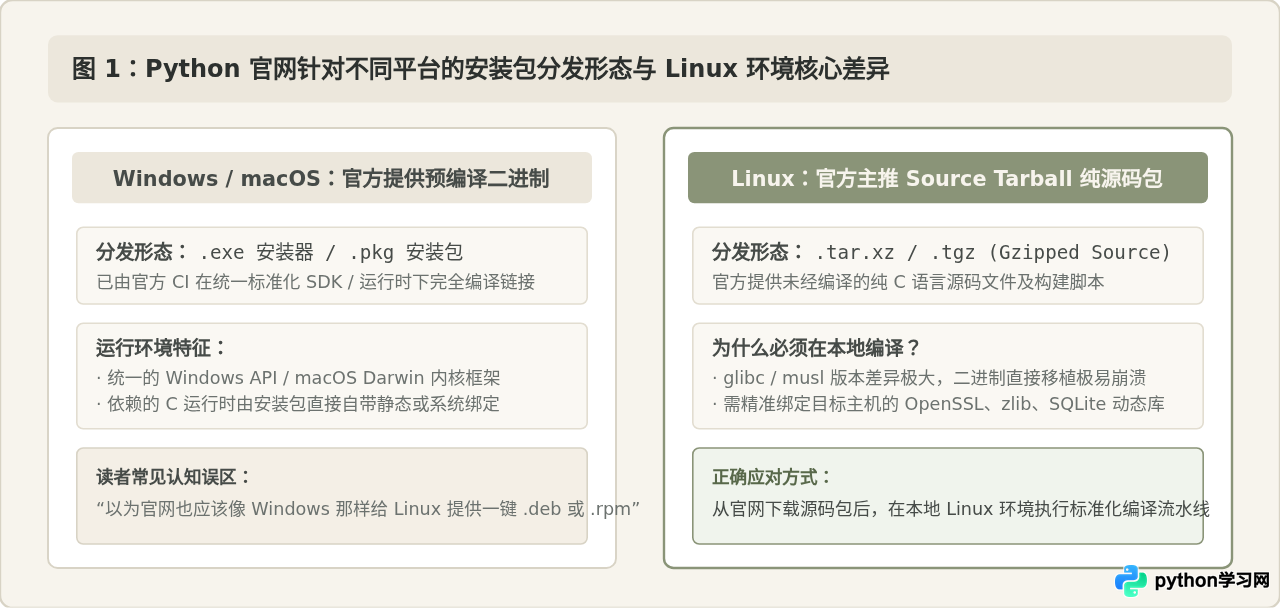
图 1:Python 官网针对不同平台的安装包分发形态与 Linux 环境核心差异
为什么 Linux 官网主要提供源码包而不是预编译二进制?
很多读者常有疑问:“既然 Windows 能给现成的二进制,Linux 为什么官方不直接打包一个通用的 Linux 二进制安装文件?”这背后是 Linux 操作系统的核心架构机制所决定的:
- 动态链接库与 glibc 版本墙:预编译的二进制程序必须与编译时所用的 GNU C Library(glibc)严格绑定。如果官网基于较新的 glibc(如 2.38)预编译二进制文件,在相对稳定的企业级系统(如 CentOS 7、Rocky Linux 8 或 Ubuntu LTS 旧版本)上运行时,会直接抛出致命错误
libc.so.6: version 'GLIBC_2.38' not found。 - 核心扩展的系统动态依赖绑定:Python 的许多高级功能并不是纯 Python 脚本,而是通过 C 扩展实现的底层模块(例如加密通信的
_ssl、调用动态链接库的_ctypes、本地轻量数据库_sqlite3)。这些模块需要与宿主机当前安装的libssl.so、libffi.so精准匹配。 - 那么 Linux 下所说的“二进制包”指什么?在 Linux 生态中,真正的预编译二进制包通常是由各个发行版维护团队(如 Debian 官方源、Ubuntu APT 源、Red Hat EPEL 源)在各自发行版的基准环境下编译打包出的
.deb或.rpm,或者是由 Anaconda、Docker 容器化镜像等独立生态分发的打包运行时。而由 Python 官方(python.org)直接提供的源头物料,正是标准源码包。在目标 Linux 主机上使用源码编译,能确保解释器与本地系统内核及链接库达成最高兼容性与执行效能。
二、手动安装全流程步骤概览
在 Linux 终端中进行源码手动编译安装并不是盲目执行命令,而是一套环环相扣的工序。如果顺序颠倒或跳过前置依赖,往往会导致编译出的解释器缺少关键模块(如 pip 无法访问 HTTPS 网络)。
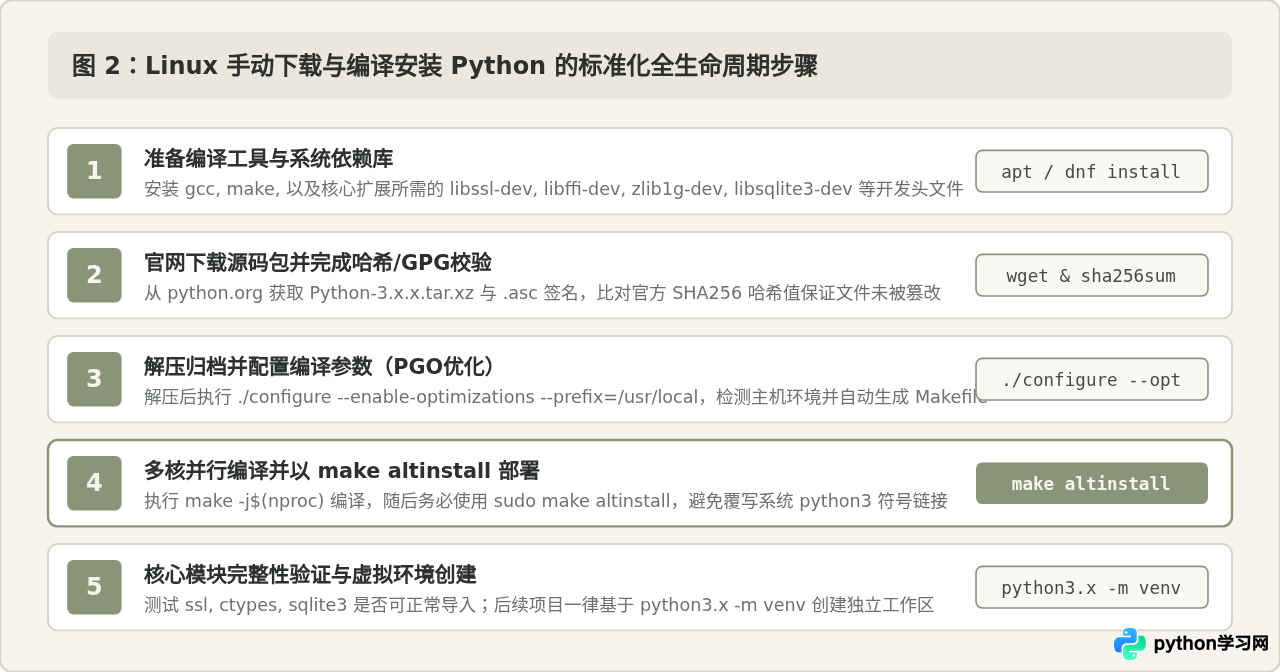
图 2:Linux 手动下载与编译安装 Python 的标准化全生命周期步骤
三、具体实操:分步下载、配置、编译与安全安装
步骤一:安装构建编译工具与底层开发依赖库
在下载源码之前,必须先将 Linux 系统底层的 C 语言编译器(gcc)、构建工具(make)以及 Python 核心内置扩展模块依赖的开发头文件(-dev 或 -devel)安装齐备。
常见严重疏漏:如果在缺少 libssl-dev 或 libffi-dev 的情况下直接编译 Python,编译进程通常不会中断报错,而是会打印一行容易被忽视的警告 The following modules found by detect_modules() in setup.py, have not been built: _ssl _ctypes,并继续完成安装。这会导致后续使用 pip install 时由于找不到 SSL 支持而彻底报错瘫痪。因此,前置依赖必须提前装齐。
针对 Ubuntu / Debian / Deepin 发行版:
sudo apt update
sudo apt install -y build-essential zlib1g-dev libncurses5-dev libgdbm-dev     libnss3-dev libssl-dev libreadline-dev libffi-dev libsqlite3-dev     wget curl libbz2-dev liblzma-dev pkg-config
针对 CentOS 7/8 / RHEL / Rocky Linux / AlmaLinux / Fedora 发行版:
sudo dnf groupinstall -y "Development Tools"
sudo dnf install -y openssl-devel bzip2-devel libffi-devel zlib-devel     readline-devel sqlite-devel xz-devel wget curl
步骤二:从官网下载源码包与安全哈希/GPG校验
打开 Python 官网源码下载中心:
https://www.python.org/downloads/source/
页面中列出了各个发布版本对应的 XZ compressed source tarball(推荐,压缩率高体积小)与 Gzipped source tarball。
我们可以使用 wget 命令直接将源码归档文件以及官方配套的 SHA256 校验文件(或 .asc GPG 签名)下载到 Linux 服务器的 /usr/local/src 或当前用户目录下。以稳定的 Python 3.12 版本为例:
cd /tmp
wget https://www.python.org/ftp/python/3.12.8/Python-3.12.8.tar.xz
完整性校验:官方下载页面中会附带该文件的 SHA-256 校验和。在解压前运行 sha256sum 命令比对哈希值,确保文件在传输过程中没有受到损坏或中间人劫持:
sha256sum Python-3.12.8.tar.xz确认计算出的字符串与官网公布的 SHA-256 字符串一致后,即可安全进入解压环节。
步骤三:解压并配置编译参数(./configure)
使用 tar 命令解压归档并进入源码根目录:
tar -xf Python-3.12.8.tar.xz
cd Python-3.12.8
在执行正式编译之前,需要运行配置脚本 ./configure。它负责检测当前主机的编译器版本、可用库路径、CPU 指令集支持,并生成具体的 Makefile。在此处推荐添加性能优化开关:
./configure --enable-optimizations --prefix=/usr/local
1. --prefix=/usr/local:指定安装目标根目录。安装完成后,可执行程序会放置在 /usr/local/bin,类库位于 /usr/local/lib。这符合 Unix 文件系统标准层次,便于统一管理。
2. --enable-optimizations:启用基于性能分析的引导优化(Profile Guided Optimization,简称 PGO)和链接时优化(LTO)。配置此选项后,构建系统在编译时会先生成测试解释器,运行一系列内部基准测试样本收集 CPU 分支预测数据,随后二次优化重编译。最终产出的 Python 执行速度通常可提升 10% 到 20%。但注意,这会使编译过程延长 5~10 分钟。
步骤四:多核并行编译与安全安装(核心:为什么必须使用 make altinstall?)
配置脚本成功完成后,调用 make 工具进行编译。可以通过 -j $(nproc) 选项充分利用主机的全部 CPU 核心并行加速:
make -j $(nproc)
编译完成后,来到整个安装流程中最关键、最具决定性的一步:执行安装。请在此处特别注意,千万不要下意识地输入 sudo make install,而必须使用 sudo make altinstall!
sudo make altinstall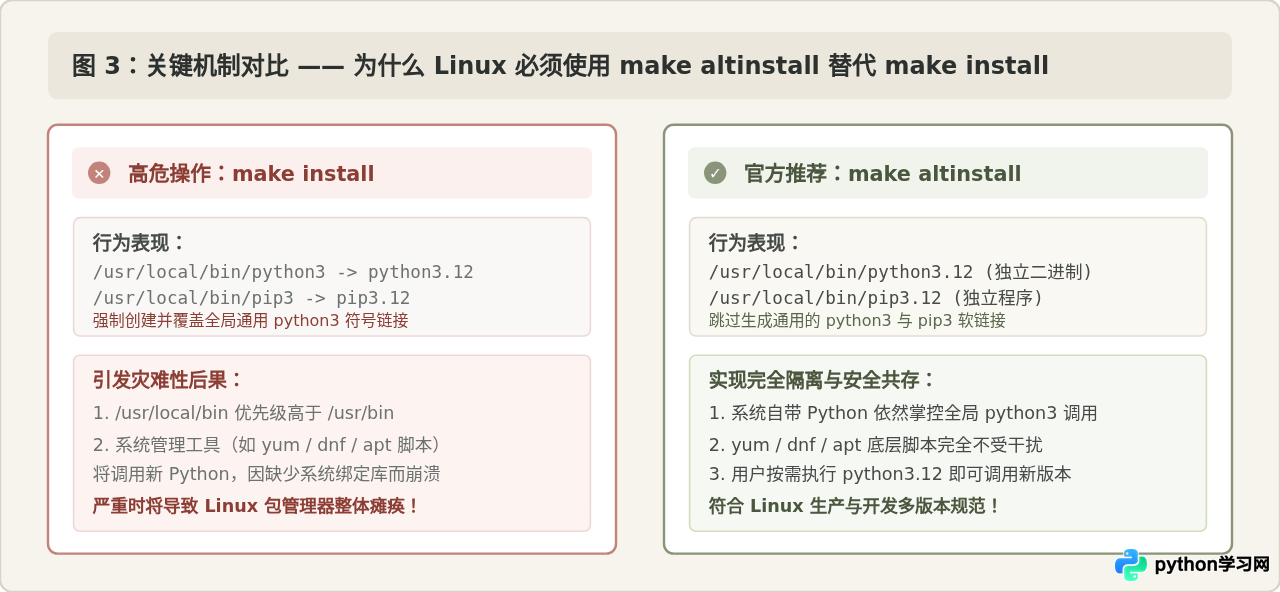
图 3:关键机制对比 —— 为什么 Linux 必须使用 make altinstall 替代 make install
很多新手经常认为两者只是微小的语法差异,实际上它们决定了 Linux 操作系统的生与死:
在 Linux 发行版(如 CentOS、RHEL、Ubuntu 等)中,系统的众多基础管理组件和自动化脚本(例如 CentOS 的 yum / dnf 包管理工具、Ubuntu 内部某些系统升级脚本、云服务器的 cloud-init)都默认指向系统的 /usr/bin/python3,并强依赖发行版自带 Python 版本的特定内部模块。
如果你执行了 sudo make install,安装脚本不仅会安装新版本的可执行文件,还会自动创建并覆写全局的 /usr/local/bin/python3 符号链接。由于 Linux 环境变量 $PATH 中 /usr/local/bin 通常排在 /usr/bin 前面,这会导致之后所有系统组件在敲击 python3 时,调用的都是你刚手动编译的全新 Python 版本。而由于新版本不包含系统自带的定制 rpm/apt 绑定库,会导致系统包管理器(yum/dnf)直接抛出语法或依赖崩溃,使整个服务器处于无法安装软件的危险状态。
而执行 sudo make altinstall(Alternate Install,备用安装) 时,构建脚本会特意跳过无版本的软链接创建,仅在 /usr/local/bin 生成 python3.12、pip3.12 等带有具体版本尾缀的文件。这样,系统默认的 python3 丝毫不受影响,二者和谐共存。
步骤五:安装结果验证与日常使用规范
安装命令执行完毕后,执行以下命令验证新安装的 Python 解释器与 pip 工具:
python3.12 --version
pip3.12 --version
接下来,必须验证关键的底层扩展模块是否编译成功。运行一段单行测试脚本,一次性检查 ssl(加密通信)、ctypes(调用外部 C 库)、sqlite3(内置数据库)、lzma(压缩解压)以及 zlib:
python3.12 -c "import ssl, ctypes, sqlite3, lzma, zlib; print('核心模块正常,安装环境完整!')"
生产项目投产规范:
既然使用了 make altinstall,在日常业务开发或部署时,请避免使用 sudo pip3.12 install 直接往全局目录塞库。最规范的做法是在项目路径下使用新安装的 Python 版本创建独立的虚拟环境(venv):
python3.12 -m venv my_project_env
source my_project_env/bin/activate
激活虚拟环境后,终端提示符会带有 (my_project_env) 前缀,此时在该环境下直接输入 python 和 pip,就会自动映射至刚刚安装的 Python 3.12 独立沙盒中,既干净利落,又具备极致隔离性。
四、常见问题排查与修复决策指南
如果在编译或运行过程中出现异常,可参考以下决策树与故障清单进行准确定位:
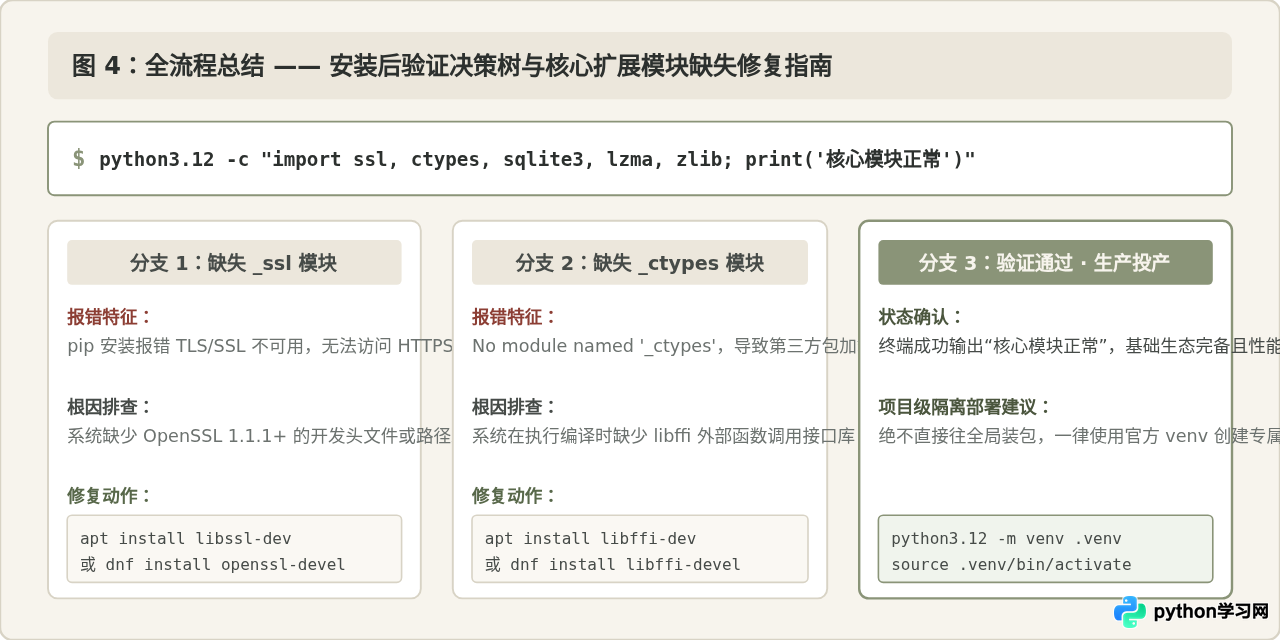
图 4:全流程总结 —— 安装后验证决策树与核心扩展模块缺失修复指南
| 常见故障现象 | 底层发生原因 | 具体解决方法与纠正步骤 |
|---|---|---|
pip is configured with locations that require TLS/SSL support, however the ssl module in Python is not available.
|
在执行 ./configure 时,系统未检测到满足要求的 OpenSSL 开发头文件,导致跳过了 _ssl.c 的编译。现代 Python(3.10+)要求 OpenSSL 版本必须 ≥ 1.1.1。
|
1. 在 Ubuntu/Debian 执行 sudo apt install libssl-dev;在 CentOS/RHEL 执行 sudo dnf install openssl-devel。2. 回到源码目录重新执行 ./configure --enable-optimizations && make -j$(nproc) && sudo make altinstall。
|
ModuleNotFoundError: No module named '_ctypes'
|
构建依赖中缺少 libffi(Foreign Function Interface)库,Python 无法编译 C 语言类型封装模块。
|
安装开发包:Ubuntu 上安装 libffi-dev,CentOS 上安装 libffi-devel。安装后同样需要重新编译并 altinstall。
|
在 python3.12 交互式 REPL 终端中,按方向键出现 ^[[A 乱码,无法上下查找历史记录。
|
源码编译时缺少 GNU Readline 库支持,导致交互命令行只具备最原始的行缓冲输入能力。 |
安装 libreadline-dev(Debian/Ubuntu)或 readline-devel(RHEL/CentOS),随后重新编译安装。
|
执行 python3.12 提示 command not found。
|
二进制文件默认安装在 /usr/local/bin,而当前用户的环境变量 $PATH 中未包含该路径。
|
检查 echo $PATH。若确实未包含,在 ~/.bashrc 或 /etc/profile 中末尾添加:export PATH=/usr/local/bin:$PATH,随后执行 source ~/.bashrc 即可恢复。
|
五、总结与核心操作检查清单
从 Python 官网手动在 Linux 上构建 Python,本质上是一项规范性很强的系统级操作。掌握以下四项原则,就能确保无论在何种 Linux 发行版中都能稳定构建出高性能且安全的 Python 运行环境:
- 明确包类型定位:Python 官网直接提供的是标准源码包(
.tar.xz)。通过本地编译,能够自动与当前系统的 glibc 与 CPU 特性实现最佳绑定。 - 前置依赖先于配置:切勿轻视依赖安装。在执行
./configure前,务必确保libssl-dev、libffi-dev、zlib1g-dev、libsqlite3-dev等全部就绪,从源头杜绝功能残缺。 - 生产部署务必使用
make altinstall:永远不要直接使用make install覆写系统的默认python3,保护底层包管理器与系统脚本的安全是 Linux 运维的底线。 - 项目环境规范隔离:安装完毕并通过单行导入命令确认核心模块正常后,使用
python3.x -m venv建立隔离沙盒开发项目,保障系统级环境持久整洁。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









