

为什么普通虚拟主机通常不支持直接运行Python程序
深入解析普通共享虚拟主机通常无法直接运行Python Web程序的底层原因,对比PHP与Python的运行模型差异,剖析多租户环境下的端口与常驻进程冲突,并提供正确的部署替代方案与实践步骤。
一、运行模型的本质差异:请求即走与常驻守护
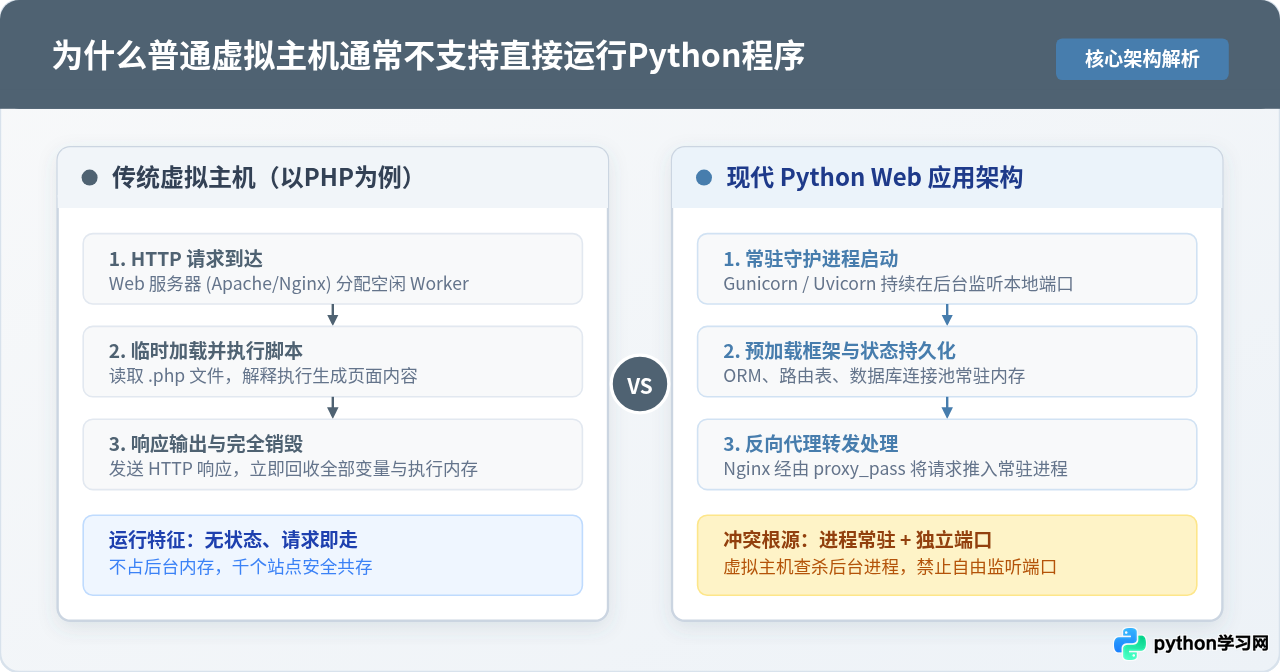
理解为什么虚拟主机不支持 Python,首先要看虚拟主机原生支持的程序(如 PHP)与现代 Python 应用程序在运行机制上的巨大分歧。绝大多数廉价虚拟主机在过去二十年中都是针对 PHP 和静态网页量身定做的。
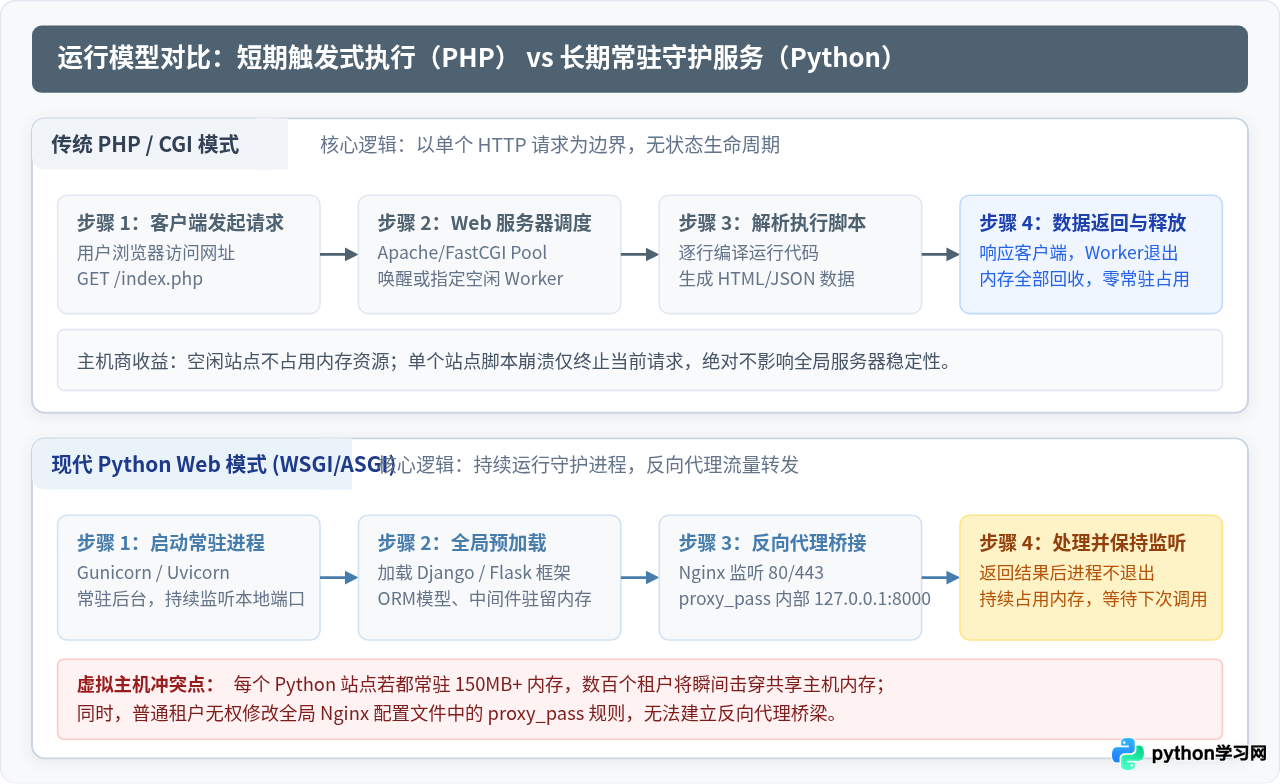
在典型的虚拟主机上,Web 服务器(如 Apache 或 LiteSpeed)扮演着主导者。当外部访客发送一个 HTTP 请求时,Web 服务器通过模块(如 mod_php)或 FastCGI 进程池分配一个工作进程,读取对应的 .php 脚本文件并解释执行。页面渲染完毕、数据返回给访客之后,该执行上下文立刻被销毁,占用的全部内存与临时变量立刻归还给操作系统。
现代 Python Web 应用(无论是 Django、Flask 还是 FastAPI)采用完全不同的运作哲学:
- 常驻进程(Daemon Process):Python 应用必须由专用的应用服务器(如 Gunicorn、uWSGI 或 Uvicorn)启动并持续常驻在系统后台。
- 内存持久化与预加载:应用启动时会完整加载框架代码、路由表、ORM 数据模型以及数据库连接池。这些数据必须长期驻留在内存中,以便在请求到来时以极高效率进行处理。
- 反向代理桥接(Reverse Proxy):前端 Web 服务器(如 Nginx)只负责处理 SSL 证书和静态资源,将实际的动态业务请求通过
proxy_pass转发给后台常驻的 Python 端口或 Unix Domain Socket。
如果强行让 Python 模仿 PHP 那样“每个请求重新启动一次解释器并加载整个 Django 框架”,一次简单的数据库查询可能需要消耗 1 到 2 秒的冷启动时间,这在现代高并发 Web 环境下是不可接受的。
二、多租户资源隔离与网络权限的刚性冲突
虚拟主机能够保持几十元每年的极低价格,其商业逻辑建立在“高密度多租户共享”之上:单台物理服务器上通常划分并部署了数百甚至上千个相互隔离的用户站点。这种特定的架构给 Python 带来了三道难以逾越的权限封锁线。
1. 端口独占性与网络监听冲突
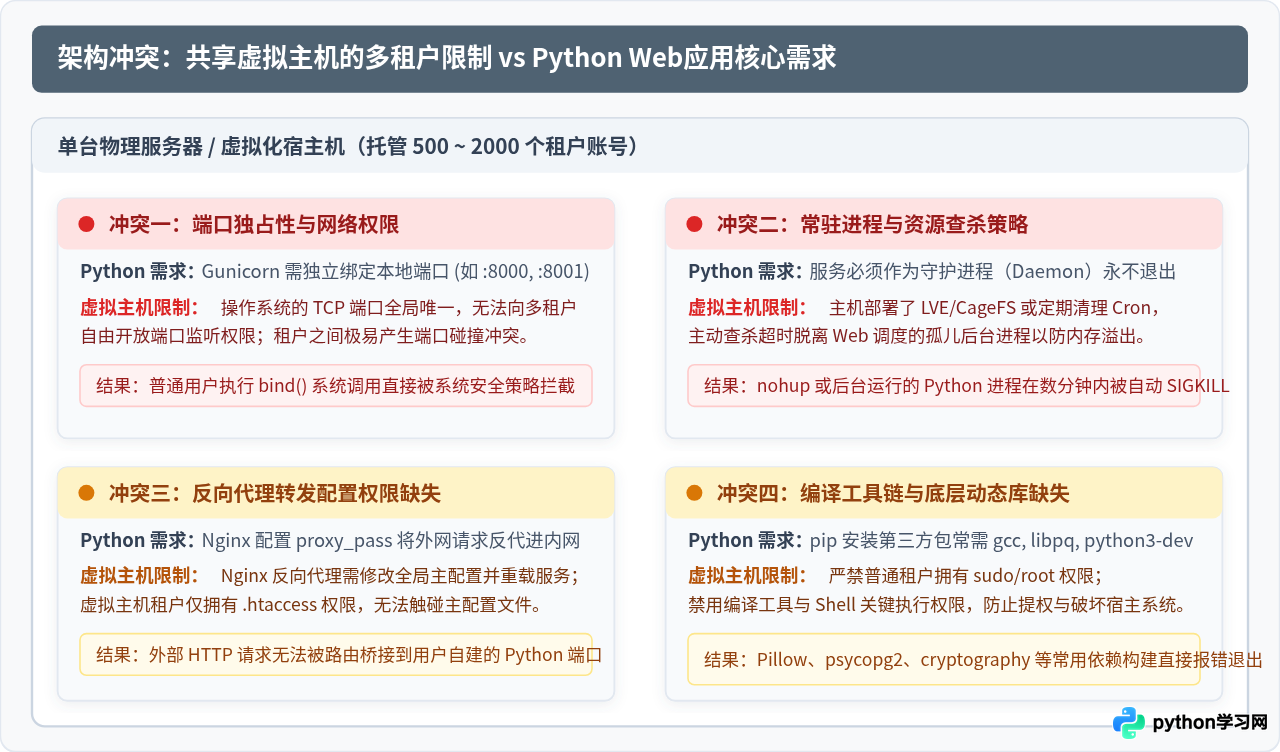
TCP 端口是操作系统的全局公共资源。一台服务器上的某一个端口(如 8000)只能由一个进程独占监听。如果允许租户 A 启动 Gunicorn 监听 8000 端口,租户 B 就无法使用该端口,这在数百个用户的共享系统中必然导致严重的端口冲突。为了安全和运维稳定,虚拟主机的安全策略直接在内核层拦截了普通用户创建新监听套接字的系统调用。
2. 后台常驻进程查杀机制
在共享环境中,如果每个用户的 Python 站点都常驻 2 个工作进程,每个进程占用 150MB 内存,整台机器光是维持空闲站点就需要消耗数百吉字节(GB)的物理内存。因此,虚拟主机普遍部署了进程守护监控脚本(如 CloudLinux LVE、CageFS、或周期性 Cron 守护工具)。一旦检测到某个用户目录下存在脱离 Web 服务器管道、在后台持续消耗内存的孤儿进程,系统会立刻发出 SIGKILL 信号将其强制终止。
3. 反向代理全局配置权限的缺失
即使你在虚拟主机上勉强拉起了后台进程,外部访客也无法访问到它。因为让域名流量进入内部端口,必须在 Nginx 或 Apache 的系统级主配置文件中添加类似下面的反向代理规则:
server {
    listen 80;
    server_name example.com;

    location / {
        proxy_pass http://127.0.0.1:8000;
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
    }
}
普通虚拟主机用户仅拥有特定目录(如 /public_html)和局部配置文件(如 .htaccess)的读写权限,根本没有修改服务器全局 Nginx 配置并执行 nginx -s reload 的系统特权。
三、依赖生态与底层系统权限的天然壁垒
除了进程模型和网络转发,Python 的模块依赖生态与虚拟主机的运维模式也存在结构性矛盾。
- C 语言扩展与底层编译工具链缺失:在安装诸如
Pillow(图像处理)、psycopg2(PostgreSQL 连接器)或cryptography(加密算法)等常用 Python 库时,底层依赖于系统级的 C 编译器(gcc)、头文件(python3-dev)及动态链接库。虚拟主机出于服务器安全考虑,严格禁止普通租户调用底层编译工具与安装系统.so库。 - 版本碎片化与虚拟环境管理:虚拟主机服务商通常提供固定的系统级软件环境,无法同时满足不同租户分别需要 Python 3.8、3.10、3.11 或 3.12 的差异化需求。
- 缺失 root 提权操作能力:虚拟主机不提供
sudo权限,用户无法运行apt install或yum install,一旦缺少系统底层动态链接库,排查与修复流程就会彻底中断。
部分虚拟主机允许在
cgi-bin 目录下运行以 .py 结尾的脚本。某些教程建议通过编写 CGI 包装脚本来运行 Flask 或 Django。这种做法极其不可取:每个用户点击页面都会在瞬间唤起一个全新的 Python 解释器进程,导致 CPU 瞬时飙升、响应延迟高达数秒,极易直接触发主机的资源超限限制并导致账户被停机。
四、排查与迁移:正确运行 Python 程序的实战路径
当你手头有一个 Python Web 项目需要上线,而你当前只有一台普通虚拟主机时,应该按照以下具体的步骤进行诊断、选型与部署。
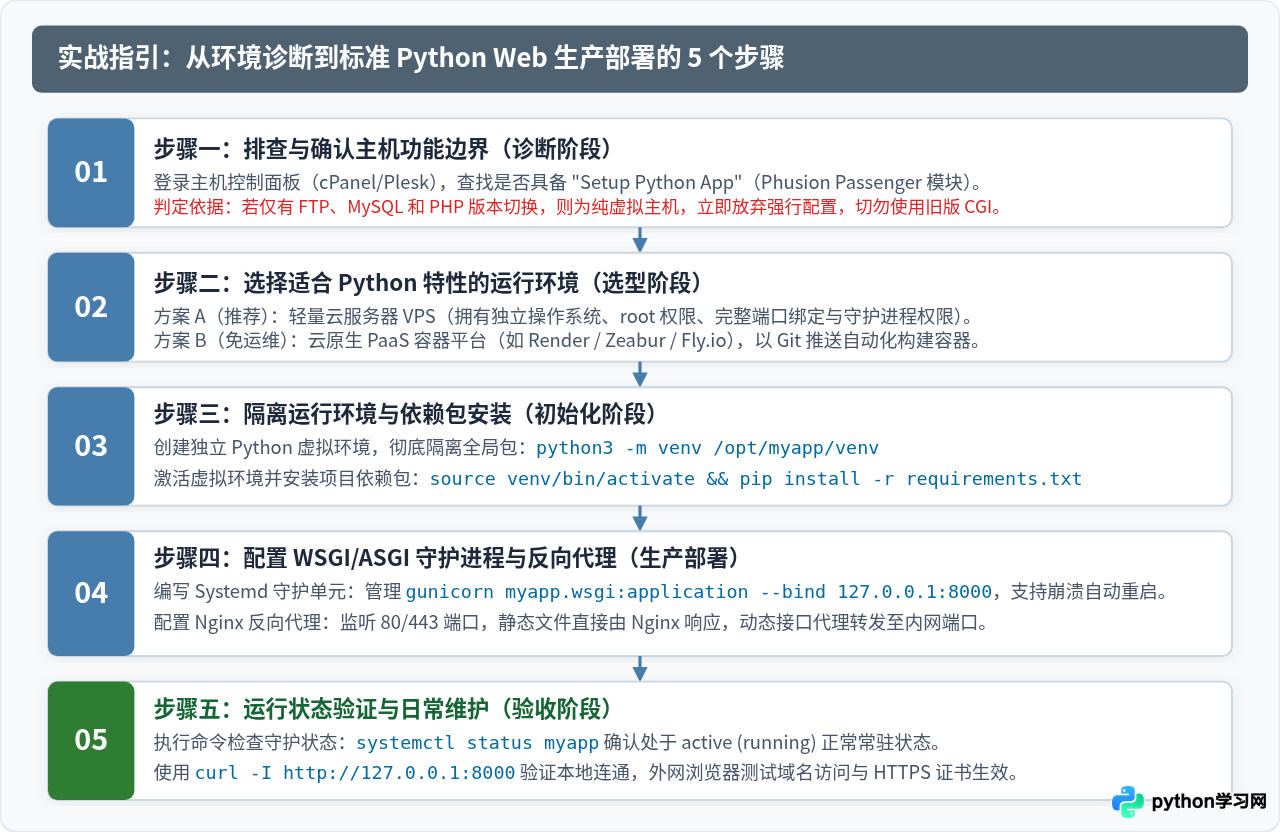
步骤一:快速诊断现有虚拟主机是否属于特殊例外
少数针对高阶用户的高级虚拟主机(例如集成 CloudLinux 的 cPanel)会提供名为 "Setup Python App" 的图形界面功能。
- 登录主机控制面板(cPanel),在“软件(Software)”分类下查找是否存在 Setup Python App 图标。
- 如果存在该功能,说明主机集成了
Phusion Passenger模块。按照向导创建 Python 环境,指定 WSGI 入口文件(passenger_wsgi.py),由宿主机的 Passenger 统一负责进程守护与反向代理。 - 如果控制面板中仅有“文件管理器”、“FTP 账户”、“MySQL 数据库”和“PHP 版本选择”,则百分之百属于纯虚拟主机,应立即停止在此主机上折腾,转向步骤二。
步骤二:选择适合 Python 架构的托管环境
根据实际技术水平和维护预算,选择以下两种主流替代方案之一:
- 轻量云服务器 / VPS(自主控制型,强烈推荐):购买一台入门级 Linux 云服务器(如 1 核 2GB 内存),你将拥有完全的 root 权限、独立的 IP 与不受限的端口绑定能力。
- 现代 PaaS 容器平台(免运维型):选用如 Render、Fly.io、Zeabur 等现代平台。你只需将包含
requirements.txt的代码推送到 GitHub,平台会自动通过容器完成常驻部署。
步骤三:在云服务器上配置隔离虚拟环境
以最标准的 Linux 云服务器(Ubuntu/Debian)为例,进入项目目标目录,创建独立的 Python 虚拟环境并安装项目依赖:
# 1. 更新软件包列表并安装基础环境
sudo apt update
sudo apt install -y python3-pip python3-venv nginx

# 2. 创建并切换至项目目录
sudo mkdir -p /var/www/myapp
sudo chown -R $USER:$USER /var/www/myapp
cd /var/www/myapp

# 3. 创建专用虚拟运行环境
python3 -m venv venv

# 4. 激活虚拟环境并安装生产依赖
source venv/bin/activate
pip install --upgrade pip
pip install gunicorn flask  # 根据实际项目替换为 requirements.txt 中的依赖
步骤四:使用 Systemd 构建稳定的常驻守护进程
为了解决“后台进程崩溃自动重启”和“服务器开机自启”的问题,使用 Linux 系统自带的 Systemd 服务管理器进行接管。
创建服务配置文件 /etc/systemd/system/myapp.service:
[Unit]
Description=Gunicorn instance to serve myapp
After=network.target

[Service]
User=www-data
Group=www-data
WorkingDirectory=/var/www/myapp
Environment="PATH=/var/www/myapp/venv/bin"
ExecStart=/var/www/myapp/venv/bin/gunicorn --workers 3 --bind 127.0.0.1:8000 app:app
Restart=always
RestartSec=5

[Install]
WantedBy=multi-user.target
启动并设置开机自启服务:
sudo systemctl daemon-reload
sudo systemctl start myapp
sudo systemctl enable myapp
步骤五:配置 Nginx 反向代理与状态验证
在 /etc/nginx/sites-available/myapp 中添加反代配置并建立软链接,将公网流量引导至内网监听的 8000 端口:
server {
    listen 80;
    server_name your_domain.com;

    location / {
        proxy_pass http://127.0.0.1:8000;
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
        proxy_set_header X-Forwarded-Proto $scheme;
    }

    location /static/ {
        alias /var/www/myapp/static/;
        expires 30d;
    }
}
执行验证并平滑重载 Nginx:
# 检查 Nginx 语法
sudo nginx -t
# 启用站点并重载
sudo ln -s /etc/nginx/sites-available/myapp /etc/nginx/sites-enabled/
sudo systemctl reload nginx

# 验证服务健康状态
sudo systemctl status myapp
curl -I http://127.0.0.1:8000运行
systemctl status myapp 时,输出应明确显示 Active: active (running)。使用浏览器直接访问域名能够正确得到页面输出,并且在并发请求下内存占用平稳无溢出。
五、托管方案多维对比与决策总结
为了避免在建站与部署初期走弯路,下表对目前市场上常见的几种托管方案进行了技术特征与适用场景的多维比对:
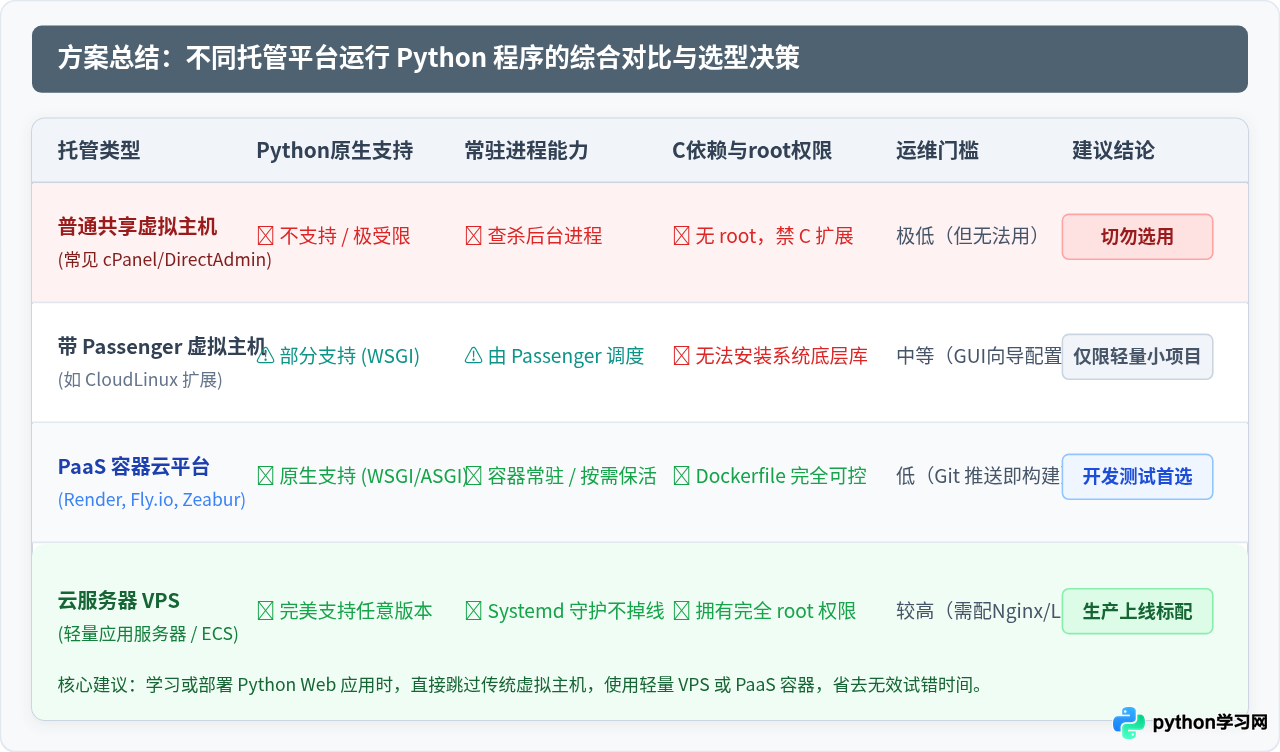
| 平台类型 | Python 运行支持 | 进程守护机制 | 系统级控制权 | 典型适用场景 |
|---|---|---|---|---|
| 普通共享虚拟主机 | 不支持 / 仅支持极低效 CGI | 无守护,定期强制查杀 | 极低(仅限网页根目录) | 仅适合传统 PHP 博客(WordPress)或纯 HTML 静态站点 |
| 带 Passenger 的高阶主机 | 支持特定版本 WSGI | 由主机控制台集成调度 | 受限(无 root 权限) | 小型个人实验项目,已有支持该插件的主机资源 |
| PaaS 容器云平台 | 原生支持,自动化容器化 | 平台集群自动保活与扩容 | 完全(通过 Dockerfile 定制) | 现代敏捷开发、API 后端服务、中小型 Web 产品原型 |
| 云服务器 (VPS) | 完全原生,自由指定版本 | Systemd / Supervisor 自定义守护 | 完全(具备最高 root 权限) | 正式商业上线、高并发项目、多服务联调生产环境 |
总结而言,普通虚拟主机之所以不适合运行 Python 程序,并不是主机商刻意制造门槛,而是由共享主机的多租户成本结构、PHP 时代遗留下来的无状态执行模式,与 Python 现代 Web 框架追求高性能的常驻内存机制之间的天然冲突所决定的。认清这一技术现实后,在面临 Python 项目部署时,最明智的做法是直接选用轻量云服务器或 PaaS 容器平台,从而彻底绕开不必要的环境限制与排查陷阱。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









