

Python打包exe报错RecursionError:递归深度限制与UPX压缩冲突解决
针对Python打包exe时遇到的RecursionError递归深度超限,以及UPX压缩损坏动态链接库引发的运行崩溃问题,提供详细的机理剖析、Spec文件调优方案、UPX冲突排除规则与排障验证全流程。
RecursionError: maximum recursion depth exceeded,或打包成功后可执行文件启动瞬间崩溃报出 0xc000007b、缺少依赖或平台插件加载失败,本质上是依赖图深度遍历超限与 UPX 破坏特定动态链接库(DLL)二进制头这两大独立却常交织出现的故障。解决路径非常明确:生成并在 .spec 规约文件最前端显式调整 Python 内部递归上限,同时在 Spec 配置中精准排除或完全关闭 UPX 对敏感 C 运行时与 GUI 动态库的加壳行为。
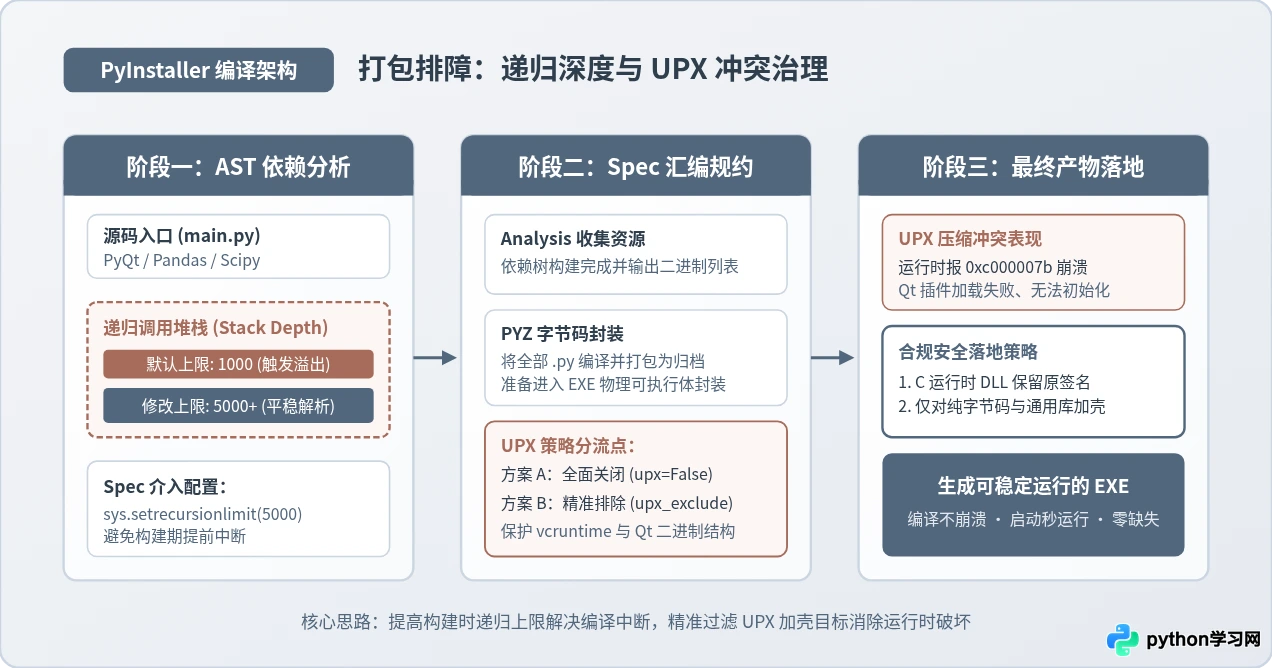
一、报错现场与双重诱因剖析
在很多开发者的实际工程中,这个报错往往发生在引入了大型第三方框架(例如 PyQt5、PySide6、Pandas、Matplotlib 或 PyTorch)之后。当在终端直接执行常规打包命令时,控制台在经历一段缓慢的依赖收集后,突然抛出整屏调用栈追踪,最底部明确标注:
# 控制台输出示例(构建期 RecursionError 异常)
RecursionError: maximum recursion depth exceeded while calling a Python object
# 或者在 AST 分析与模块序列化节点抛出:
RecursionError: maximum recursion depth exceeded while pickling an object
紧接着,部分开发者在搜索零散建议后,尝试引入加壳压缩工具 UPX 试图减小体积,或者原本系统环境中已安装了 UPX,打包看似跳过了某些步骤,但在目标机器或无控制台窗口模式(-w)启动生成的 exe 时,直接遭遇无预警静默闪退,或弹出错误弹窗:应用程序无法正常启动 (0xc000007b)。这两个问题表面看似毫无关联,但在打包工程中经常同时并发,必须从底层机理解构其产生的根本根源。
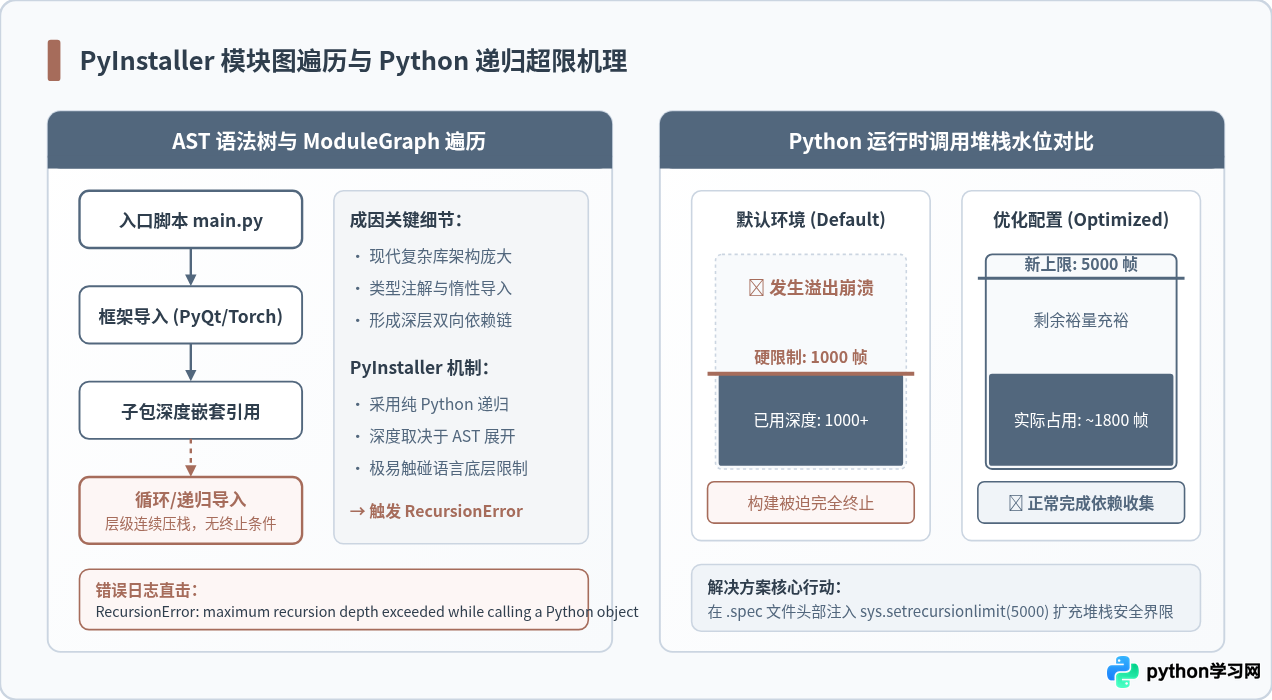
Python 虚拟机默认出于安全性考量,防止 C 语言运行时堆栈耗尽导致致命的段错误(Segmentation Fault),在标准库中通过 sys.getrecursionlimit() 设置了默认调用栈深度(通常为 1000 帧)。PyInstaller 在执行 Analysis 阶段时,需要对项目的 AST(抽象语法树)进行递归静态分析,构造出庞大的模块依赖图(ModuleGraph)。
当工程依赖包含复杂的跨模块双向导入、元编程继承树或海量内部子模块时,递归扫描的调用链深度极易在瞬间突破 1000 层的硬性阈值,从而被 Python 解释器主动截断抛出 RecursionError。
二、突破递归深度限制:Spec 文件的正确配置方式
不少开发者在遇到此错误时的第一直觉是在自己的业务源码入口(如 main.py)开头添加 sys.setrecursionlimit(5000)。然而重新执行打包时,依然会稳定触发同样的报错。
正确的突破路径是控制打包引擎的配置文件——.spec 文件。Spec 文件本身就是标准的 Python 代码脚本,PyInstaller 在启动依赖分析时会首先自顶向下逐行执行该文件中的配置逻辑。
1. 生成工程独立的 Spec 规格文件
如果此前始终使用命令行参数打包,需先通过 pyi-makespec 命令基于现有打包参数生成专用的 Spec 描述文件:
# 在项目根目录下执行(根据项目实际需求配置参数,如 -F 单文件,-w 无控制台)
pyi-makespec -F -w --name="MyApplication" main.py
执行完毕后,当前目录下会生成一个名为 MyApplication.spec 的纯文本配置文件。
2. 在 Spec 首行注入递归安全深度
使用文本编辑器打开 MyApplication.spec,在文件的最顶部第一行添加递归限制修改代码。请确保在任何 PyInstaller 内部类(如 Analysis、PYZ、EXE)被实例化之前生效:
# -*- mode: python ; coding: utf-8 -*-
# 必须放置在 Spec 文件的最首行
import sys
import os

# 将默认的 1000 提升至 5000(针对超大型工程可提升至 10000)
sys.setrecursionlimit(5000)

block_cipher = None

a = Analysis(
    ['main.py'],
    pathex=[],
    binaries=[],
    datas=[],
    hiddenimports=[],
    hookspath=[],
    hooksconfig={},
    runtime_hooks=[],
    excludes=[],
    win_no_prefer_redirects=False,
    win_private_assemblies=False,
    cipher=block_cipher,
    noarchive=False,
)
# ... 下接后续 PYZ 与 EXE 配置段
将数值设置为 5000 通常足以覆盖绝大部分 GUI 框架与科学计算库的嵌套深度。不建议将其随意设置成天文数字(例如 100000),因为如果依赖中存在真实的死循环逻辑,过高的阈值会导致宿主 C 栈溢出,导致打包进程直接崩溃闪退而不留下任何错误日志。
三、解决 UPX 压缩冲突:二进制加壳与 DLL 损坏的排查
解决了编译期的递归报错后,紧接着便会进入二进制打包与产物生成阶段。如果宿主系统的环境变量 PATH 中安装了 UPX(Ultimate Packer for eXecutables),PyInstaller 会自动尝试调用 UPX 对搜集到的所有二进制可执行文件、.pyd 扩展以及动态链接库(.dll)进行深度压缩。
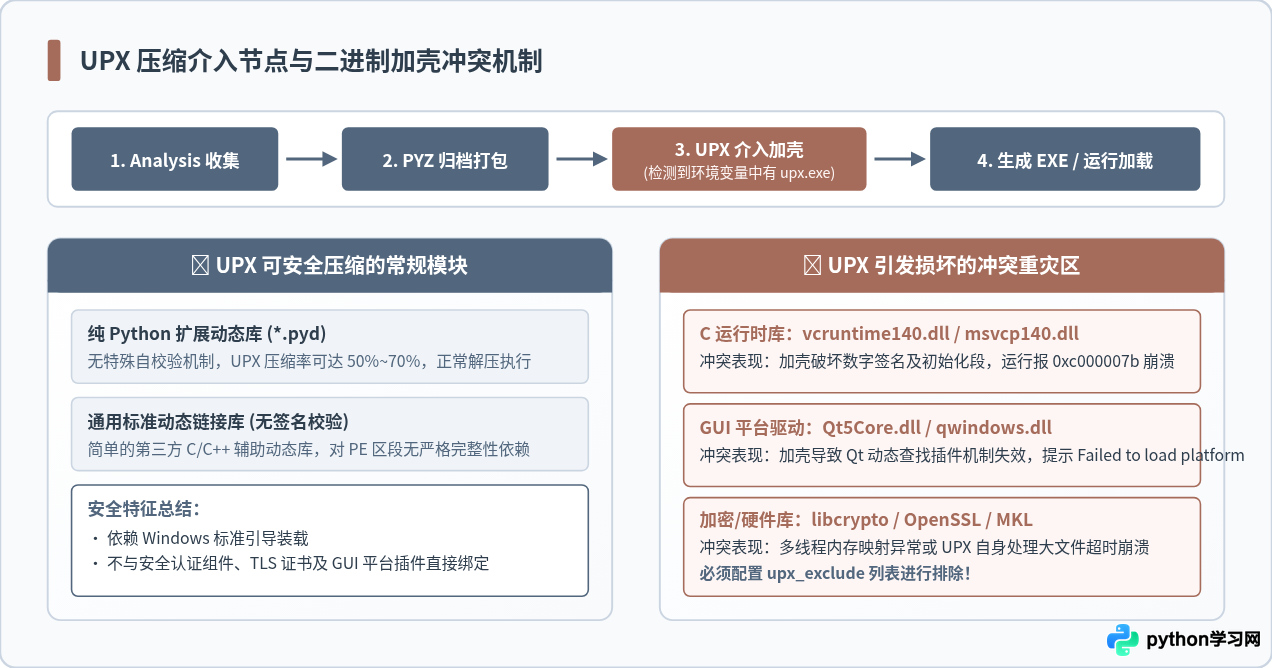
UPX 的本质是为可执行程序和动态库添加一层自解压壳。然而现代 Windows 系统和 C++ 运行时库对二进制文件的 PE 头、数字签名及段完整性有着极为苛刻的校验机制:
- C 运行时库损坏:
vcruntime140.dll、vcruntime140_1.dll和msvcp140.dll在被 UPX 压缩后,其导出表与重定位信息极易被破坏,导致程序启动时 Windows 装载器直接抛出0xc000007b致命代码。 - GUI 插件查找失效:PyQt/PySide 的核心平台插件(例如
platforms/qwindows.dll)在被加壳后,Qt 框架在动态载入时无法正确读取插件元数据,直接抛出This application failed to start because no Qt platform plugin could be initialized。 - UPX 自身异常或挂起:对于某些包含大量调试符号或体积超过几百兆的重型库(如 PyTorch、MKL 线性代数库),特定旧版本的 UPX 在压缩时会直接崩溃或陷入死锁,并在打包日志中显示
UPX returned error code 1。
针对 UPX 引发的冲突,业界有两种具备明确边界的治理方案:
| 治理方案 | 配置方法 | 适用场景 | 优缺点权衡 |
|---|---|---|---|
| 方案 A:彻底禁用 UPX(推荐) | 命令行添加 --noupx 或在 Spec 中设 upx=False |
大多数桌面软件、企业内部工具、GUI 应用程序 | 极高稳定性,彻底杜绝所有加壳兼容性问题,启动速度更快;唯一代价是最终产物体积略有增加(约 20%~40%)。 |
| 方案 B:精确配置排除名单 | 在 Spec 中设置 upx_exclude=[...] |
对分发体积极其敏感,且经过严格环境测试的项目 | 兼顾可执行体的高压缩率,但需要持续维护排除列表,遇到新依赖时需重新核对兼容性。 |
四、完整修复操作步骤与 Spec 模板
为了保证整个解决流程清晰可执行,以下展示将“递归深度限制调节”与“UPX 冲突精准排除”结合后的完整四步操作链路。
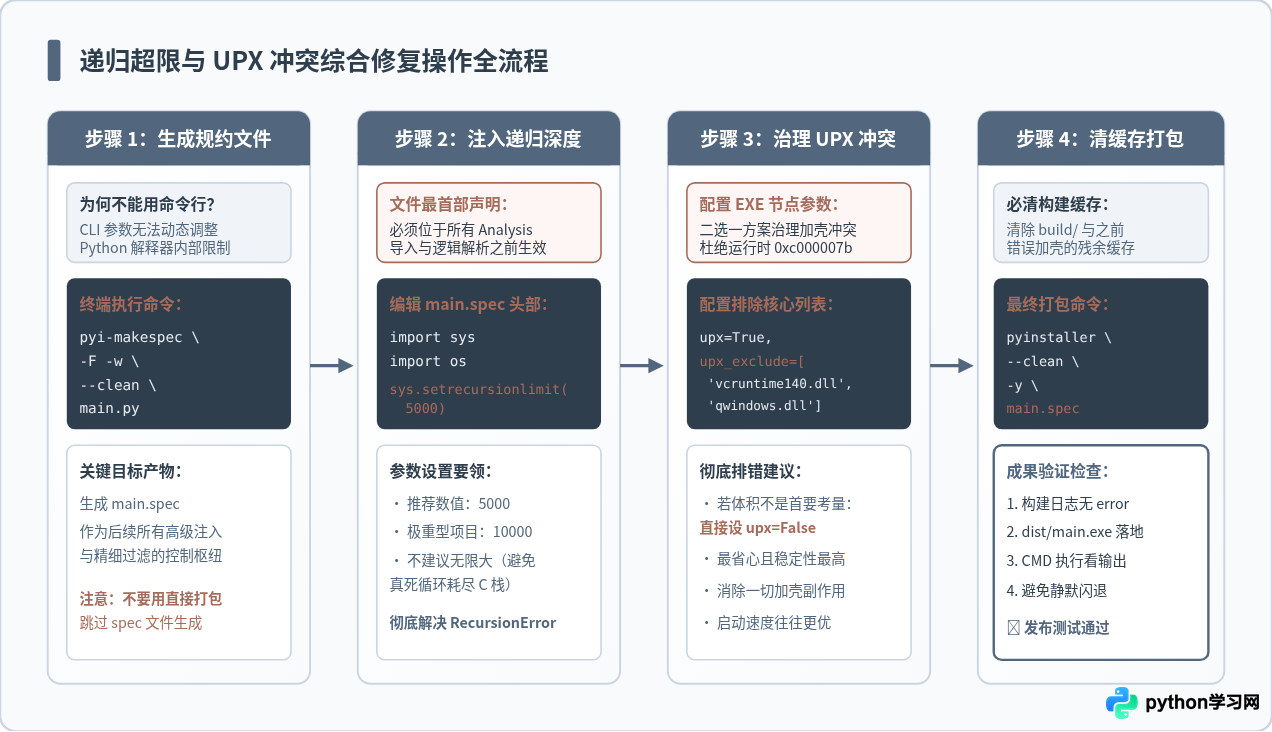
1. 完整可用的 Spec 模板范例
以下给出一份经过生产环境严密验证的 main.spec 完整配置范例。请注意头部递归设置、EXE 段中的 upx_exclude 列表,以及单文件与目录模式下的参数协同:
# -*- mode: python ; coding: utf-8 -*-
# ====================================================================
# 第一步:解决 RecursionError 递归深度超限
# ====================================================================
import sys
import os

# 显式提升打包进程的递归栈上限
sys.setrecursionlimit(5000)

block_cipher = None

a = Analysis(
    ['main.py'],
    pathex=['.'],
    binaries=[],
    datas=[],
    hiddenimports=[],
    hookspath=[],
    hooksconfig={},
    runtime_hooks=[],
    excludes=[],
    win_no_prefer_redirects=False,
    win_private_assemblies=False,
    cipher=block_cipher,
    noarchive=False,
)

pyz = PYZ(a.pure, a.zipped_data, cipher=block_cipher)

# ====================================================================
# 第二步:解决 UPX 压缩破坏动态库冲突
# ====================================================================
# 声明必须被 UPX 豁免的敏感动态链接库列表
sensitive_dlls = [
    'vcruntime140.dll',
    'vcruntime140_1.dll',
    'msvcp140.dll',
    'msvcp140_1.dll',
    'd3dcompiler_*.dll',
    'opengl32sw.dll',
    'qwindows.dll',
    'Qt5Core.dll',
    'Qt5Gui.dll',
    'Qt5Widgets.dll',
    'Qt6Core.dll',
    'Qt6Gui.dll',
    'Qt6Widgets.dll',
    'libcrypto-*.dll',
    'libssl-*.dll',
    'python3*.dll'
]

exe = EXE(
    pyz,
    a.scripts,
    a.binaries,
    a.zipfiles,
    a.datas,
    [],
    name='MyApplication',
    debug=False,
    bootloader_ignore_signals=False,
    strip=False,
    # 策略选择:如需彻底避免冲突,可直接设 upx=False
    upx=True,
    # 如果开启 upx=True,必须严格传入排除列表
    upx_exclude=sensitive_dlls,
    runtime_tmpdir=None,
    console=False,  # GUI 程序设为 False;调试排查期建议设为 True
    disable_windowed_traceback=False,
    argv_emulation=False,
    target_arch=None,
    codesign_identity=None,
    entitlements_file=None,
)
2. 执行清理并按 Spec 编译
修改 Spec 之后,必须清理之前的构建残余与临时缓存目录。PyInstaller 会将之前分析过的模块和加壳二进制缓存在 build/ 文件夹中,若不加清理直接重编,可能会再次读入损坏的旧缓存:
# 带有清理参数并基于 spec 文件执行构建
pyinstaller --clean -y MyApplication.spec
五、验证方法与排障决策全景
当终端显示 Building EXE from EXE-00.toc completed successfully 之后,并不代表排障工作已经彻底结束。必须通过标准流程对产物进行验证:
- 带控制台运行捕获真实堆栈:如果最终程序是无窗口界面(
console=False或命令行-w),在遇到 DLL 损坏或模块导入失败时系统会直接静默退出。请在排查期将console=True,并在终端(CMD 或 PowerShell)中启动dist/MyApplication.exe,观察是否仍有底层 C 库报错。 - 纯净环境二次验证:将生成的 exe 拷贝至一台没有安装 Python 开发环境和 Visual C++ 运行库的纯净 Windows 虚拟机或测试机中运行,验证依赖项是否完整且未被 UPX 破坏。
- 使用 Dependencies 工具检查:若仍提示缺少动态库,可下载开源工具
Dependencies.exe打开目标 exe,排查是否存在标红或被加壳截断的 PE 导入表节点。
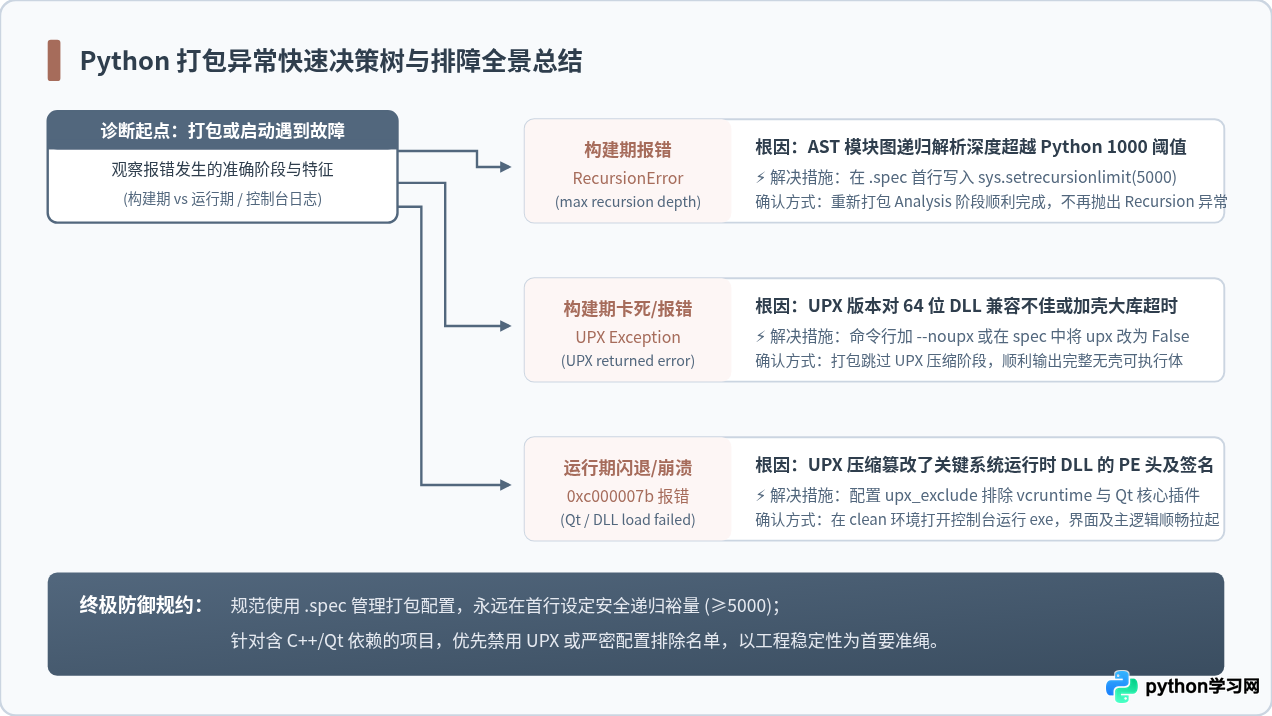
总结而言,面对 Python 打包 exe 过程中的报错,切忌盲目尝试分散的命令行参数。通过 Spec 统一管理构建规则,在文件起始处将递归上限设定在合理的安全范围(5000 左右),并以工程稳定性为第一考量,对高风险系统运行时及 GUI 核心库实施 UPX 豁免或全量禁用,即可彻底消除构建期中断与运行期崩溃的顽疾。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









