

macOS与Linux下Python环境搭建指南及包管理差异
在 macOS 和 Linux 系统上进行开发时,搭建一个干净、可预测且互不干扰的 Python 环境是首要任务。很多开发者最初常遇到命令混淆、包权限报错(如权限拒绝或外部环境托管警示)以及动态链接库缺失等问题,其根源通常并非命令输入错误,而是未能理解 Unix-like 系统中“系统运行维护环境”与“用户工程开发环境”之间的层级边界。本文梳理 macOS 与 Linux 平台的标准搭建流程,并深入剖析系统级包管理器与 pip 的本质冲突、PEP 668 机制的运作原理及不同场景下的隔离方案。
一、为什么不能直接依赖系统自带的 Python
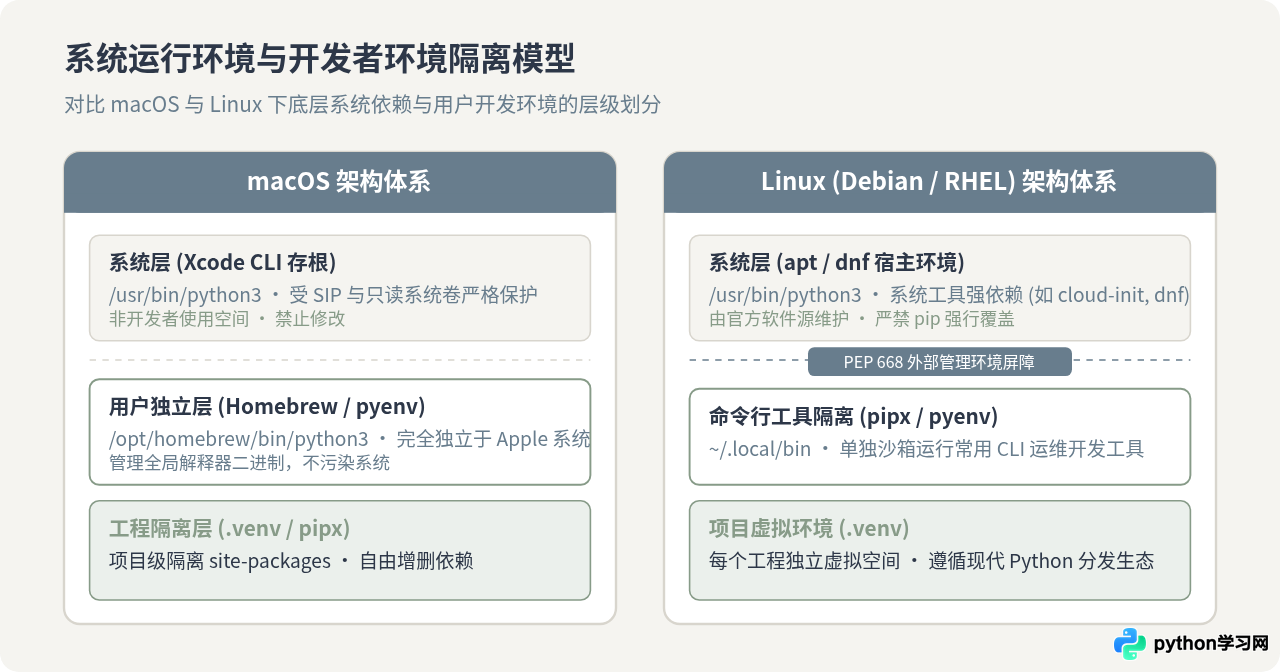
在早期版本的操作系统中,无论是 macOS 还是各大 Linux 发行版,终端通常都预置了 python 或 python3。然而,这些系统内置解释器并不是为个人开发准备的沙盒,而是操作系统自身基础服务的基石:
- 系统稳定性绑定:在 Linux(例如 Debian、Ubuntu、Fedora)中,诸多核心管理工具(如 apt 辅助脚本、dnf、firewalld 等)直接依赖系统 Python 运行。一旦使用管理员权限全局升级或更改某个库(如
requests或urllib3),轻则导致系统工具版本不兼容崩溃,重则破坏包管理器自身的依赖链。 - macOS 的只读保护机制:macOS 自 Catalina 和 Big Sur 起引入了只读系统卷与 SIP(系统完整性保护),并在较新版本中逐步移除了内置的 Python 2 运行库。现存的
/usr/bin/python3本质上是 Xcode Command Line Tools 的调用存根(Stub),不具备常规全局库写入的灵活性。
因此,现代 Python 环境治理的第一铁律是:永远不要直接向系统 Python 目录安装第三方工程包。系统基础层与用户工程层必须完全解耦。
二、macOS 下 Python 环境的标准搭建流程
在 macOS(包括 Intel 与 Apple Silicon 芯片)上,最推荐的基础设施组合是:Xcode Command Line Tools + Homebrew + 虚拟环境。
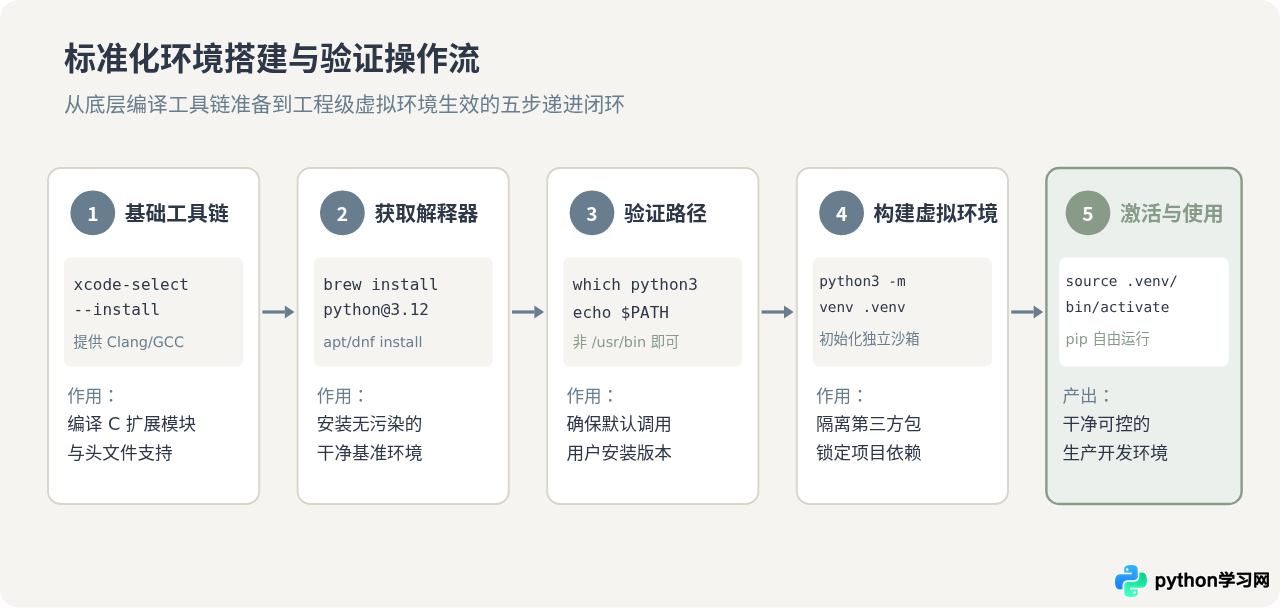
步骤 1:安装基础编译工具链
编译许多含 C 扩展的 Python 库(如 numpy、cryptography)需要 macOS SDK 与 Clang 编译器。打开终端执行:
xcode-select --install在弹出的系统对话框中确认安装即可。如果终端输出 xcode-select: error: command line tools are already installed,说明系统已具备基础编译支持。
步骤 2:使用 Homebrew 安装独立 Python
通过 Homebrew 安装由社区维护且保持安全更新的独立 Python 版本,例如安装 Python 3.12:
brew update
brew install python@3.12
在 Apple Silicon 设备上,Homebrew 默认将二进制文件放置在 /opt/homebrew/bin;在 Intel 设备上则放置在 /usr/local/bin。这与 macOS 系统保留目录 /usr/bin 完全分立。
步骤 3:验证路径与环境变量
确保 Homebrew 路径处于 Shell 环境变量的最前面。检查当前生效的解释器:
which python3
python3 --version
示例输出:
/opt/homebrew/bin/python3
Python 3.12.8
若依然显示 /usr/bin/python3,需在 ~/.zshrc 中加入 eval "$(/opt/homebrew/bin/brew shellenv)" 并重新打开终端。
三、Linux 平台环境搭建(Debian/Ubuntu 与 RHEL/Fedora)
Linux 发行版之间存在包管理器差异,但核心思路完全一致:通过系统包管理器补齐虚拟环境模块与开发头文件,再以非 root 身份搭建虚拟空间。
1. Debian / Ubuntu 系环境配置
Debian 12+ 及 Ubuntu 22.04+ 对 Python 打包策略进行了严格细分。python3 默认仅提供运行核心,不包含 venv 模块与编译头文件,必须显式安装:
sudo apt update
sudo apt install -y python3 python3-pip python3-venv python3-dev build-essential注意:如果遗漏 python3-venv,在执行 python3 -m venv 时会提示错误:The virtual environment was not created successfully because ensurepip is not available。
2. RHEL / Rocky Linux / Fedora 系环境配置
在基于 RPM 的发行版中,使用 dnf 进行安装:
sudo dnf install -y python3 python3-pip python3-devel gcc安装完成后,使用 python3 --version 确认当前系统提供的基础版本。
四、包管理深层差异:系统包管理器与 pip 的冲突及 PEP 668
很多开发者在 Linux 或 macOS 终端执行 pip install requests 时,曾遭遇如下典型拦截:
error: externally-managed-environment

× This environment is externally managed
╰─ To install Python packages system-wide, try apt install
    python3-xyz, where xyz is the package you are trying to
    install.

    If you wish to install a non-Debian-packaged Python package,
    create a virtual environment using python3 -m venv path/to/venv.
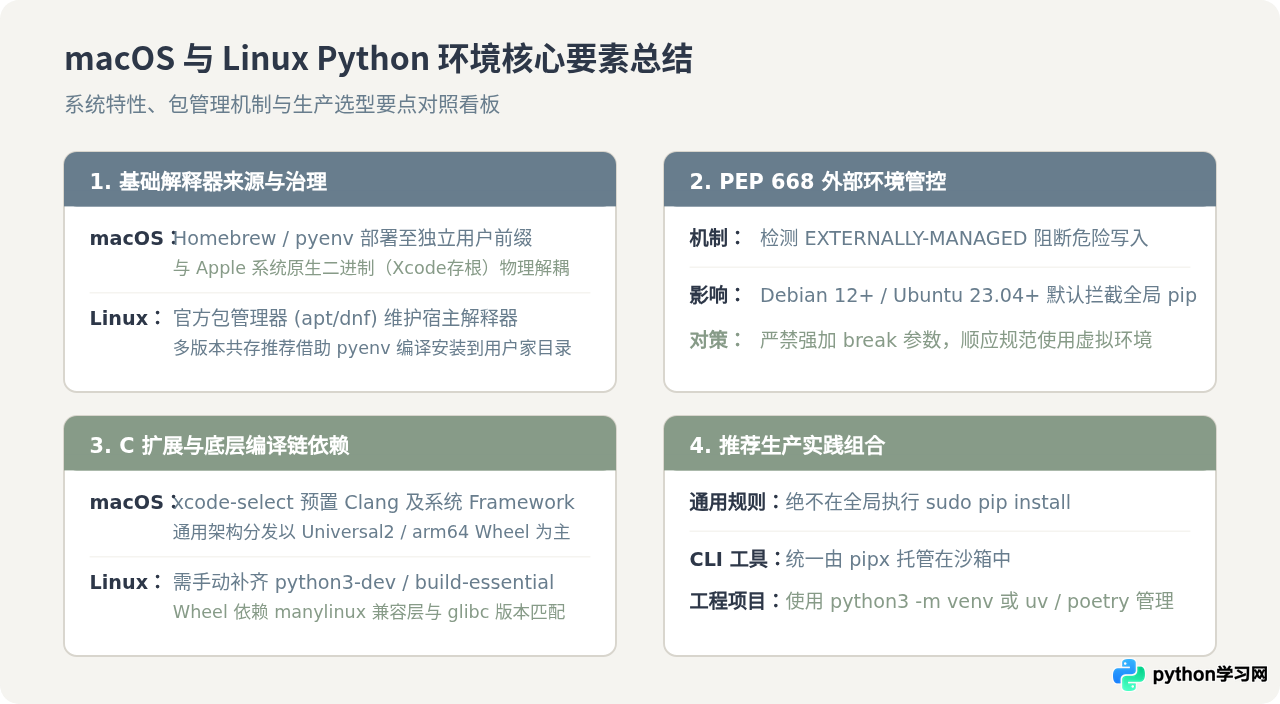
这是现代 Linux 发行版(Debian 12、Ubuntu 23.04+)与 Homebrew 正式落地的 PEP 668 规范。理解这一机制是搞清包管理差异的核心所在。
1. 为什么会出现 EXTERNALLY-MANAGED 机制
当执行 sudo apt install python3-requests 时,操作系统的包管理器会将文件写入 /usr/lib/python3/dist-packages/,并由包管理数据库记录其校验和与版本。如果用户随后运行 sudo pip install requests --upgrade,pip 会将新版本写入相同或高优先级的目录中,覆盖依赖文件。此时,系统自带的包管理数据库失真,当后续系统升级或卸载软件时,就会引发不可控的级联崩溃。
为了从根本上消除这一隐患,PEP 668 规定:由操作系统或上游分发者在 Python 库主目录下放置一个名为 EXTERNALLY-MANAGED 的标记文件。一旦 pip 检测到此标记,便会立即拒绝全局写入操作。
2. macOS 与 Linux 在包管理哲学上的分歧
| 对比维度 | macOS (以 Homebrew 为主) | Linux (以 apt / dnf 为主) |
|---|---|---|
| 软件分发核心定位 | 用户层增强工具,不承担底层内核或关键系统服务的日常运转 | 底座支撑,系统绝大多数基础指令与网络、安全服务均依赖其完整性 |
| 安装根目录 | /opt/homebrew (Apple Silicon) 或 /usr/local |
/usr/bin, /usr/lib, /etc 等系统核心只读/管理空间 |
| PEP 668 执行策略 | Homebrew Python 引入了标记,引导用户走虚拟环境或 pipx | Debian/Ubuntu 严格实施,全面禁用非虚拟环境的全局 pip 写入 |
| C 扩展模块的编译依赖 | 依赖 macOS Command Line Tools SDK,动态链接 .dylib |
依赖系统的 glibc、gcc 以及各类 -dev/-devel 开发头文件库 |
| Wheel 预编译轮子适用性 | macosx_*_arm64 或 macosx_*_x86_64 架构包 |
manylinux_* 标准轮子,受宿主 glibc 版本约束 |
五、隔离与环境管理最佳实践
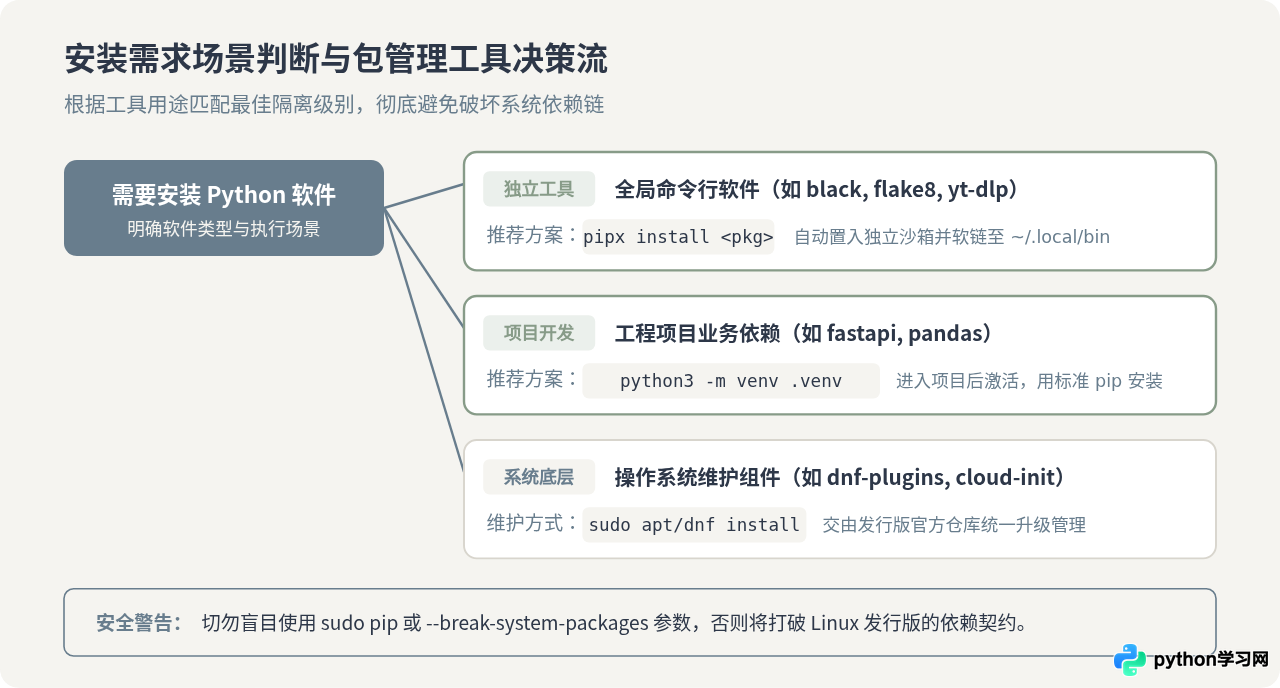
明确了上述分工后,推荐按照以下规范统一日常工作流:
1. 项目虚拟环境:始终使用标准 venv
进入具体项目目录后,创建专属的隔离沙箱:
# 创建名为 .venv 的虚拟环境
python3 -m venv .venv

# 激活虚拟环境
# macOS 与 Linux 命令完全一致:
source .venv/bin/activate

# 此时 pip 处于隔离环境内,可直接安全安装第三方库
pip install requests fastapi uvicorn

# 退出虚拟环境
deactivate
在激活状态下,终端提示符前通常会出现 (.venv) 标记。此时执行 which pip 会显示 .../your_project/.venv/bin/pip,所有包均存放在项目专属的 site-packages 下,删除 .venv 目录即可彻底清除依赖,不留任何系统残留。
2. 全局命令行工具:使用 pipx
很多 Python 编写的优秀工具(例如代码格式化工具 black、静态检查工具 flake8、打包工具 poetry)需要在任何目录下直接调用。以往很多开发者会冒险 sudo pip install black,正确的方式是使用 pipx:
# macOS 安装 pipx
brew install pipx
pipx ensurepath

# Linux (Debian/Ubuntu) 安装 pipx
sudo apt install -y pipx
pipx ensurepath

# 使用 pipx 安装全局命令行工具
pipx install black
pipx install poetry
pipx 会为每一个工具在 ~/.local/pipx/venvs/ 中建立完全隔离的专属虚拟环境,仅把工具的可执行脚本软链接到 ~/.local/bin,既保证了全局可执行,又保证了底层库依赖互不干扰。
六、环境健康自查与常见疑问
在环境搭建完成之后,可通过以下简短的检查清单验证环境是否稳健:
- 检查默认命令指向:执行
which python3。在 macOS 下应输出 Homebrew 路径(如/opt/homebrew/bin/python3);在未激活虚拟环境的 Linux 下应输出/usr/bin/python3;一旦进入项目激活虚拟环境后,二者均应准确指向当前目录的.venv/bin/python3。 - 检查包安装目录:在虚拟环境中运行
python3 -c "import site; print(site.getsitepackages())",输出应仅包含当前项目路径下的site-packages,不应混入任何系统全局路径。 - 是否需要 pyenv:如果日常仅在一个主要 Python 版本下开发,Homebrew 或发行版自带的最新 Python 配合
venv足以应对绝大多数需求;如果需要在 Python 3.9、3.10、3.11 及 3.12 之间频繁切换对比,推荐在用户目录下通过pyenv编译和切换多版本。
保持系统归系统、工具归工具、项目归项目,不仅能消除权限错误与版本冲突,更能让团队成员在跨平台协作时保持一致且可复现的开发体验。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









