

Python虚拟环境中怎么安全更新包
在 Python 项目中更新依赖包,核心目标是在获取新功能、性能优化或安全补丁的同时,绝不破坏现有业务代码与次级依赖的兼容性。真正的“安全更新”并不是简单敲下一行升级命令,而是一套包含“基线备份、依赖评估、单包递进更新、自动化检验与锁定固化”的完整控制流程。遵循这套机制,可以在依赖出现破坏性变更时从容排查并在几秒内恢复至可用状态。
为什么盲目执行全局升级极其危险
许多开发者在遇到依赖更新需求时,习惯性地直接在激活的虚拟环境中运行 pip list --outdated 紧接着执行类似 pip install --upgrade <package>,甚至通过脚本批量更新所有包。这种做法在复杂工程中极易引发灾难性的隐式故障。
现代 Python 库往往存在深层次的传递依赖(Transitive Dependencies)。当你升级包 A 时,包 A 可能会顺带拉取新版本的通用底层包 C(如 urllib3、pydantic 或 cryptography)。而项目中同时依赖的包 B 却可能仅兼容旧版包 C。此时全局升级就会悄然打破现有的依赖均衡,导致只有在特定运行时分支执行时才会抛出 ImportError 或 AttributeError。
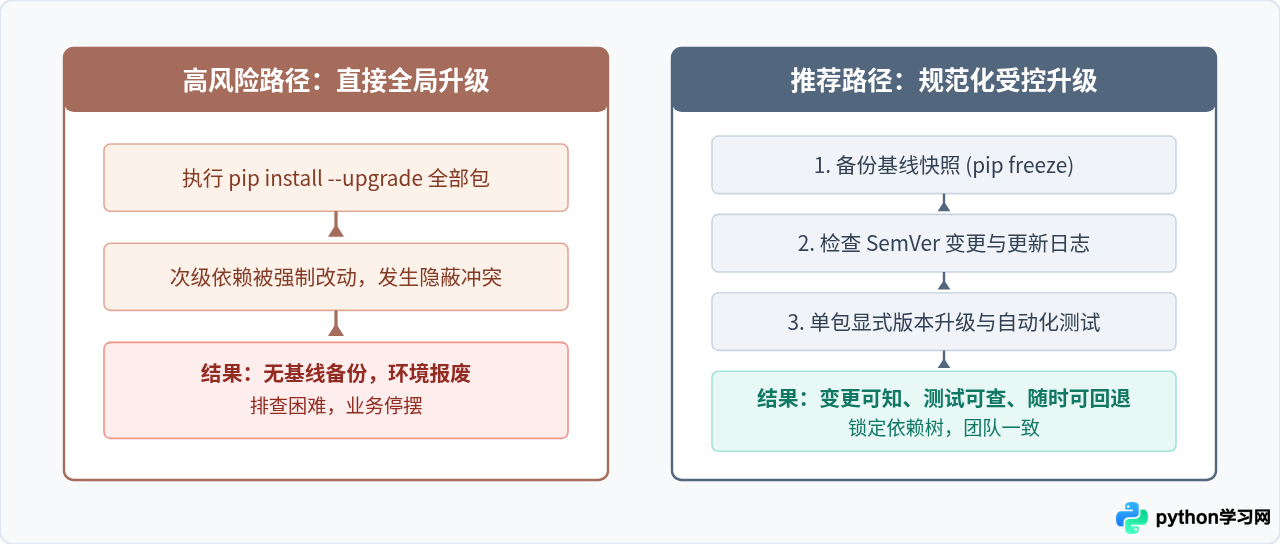
安全更新的标准工作四步法
一次成熟的依赖更新操作应当划分为四个阶段:环境锁定与备份、版本评估、隔离执行测试、更新固化。
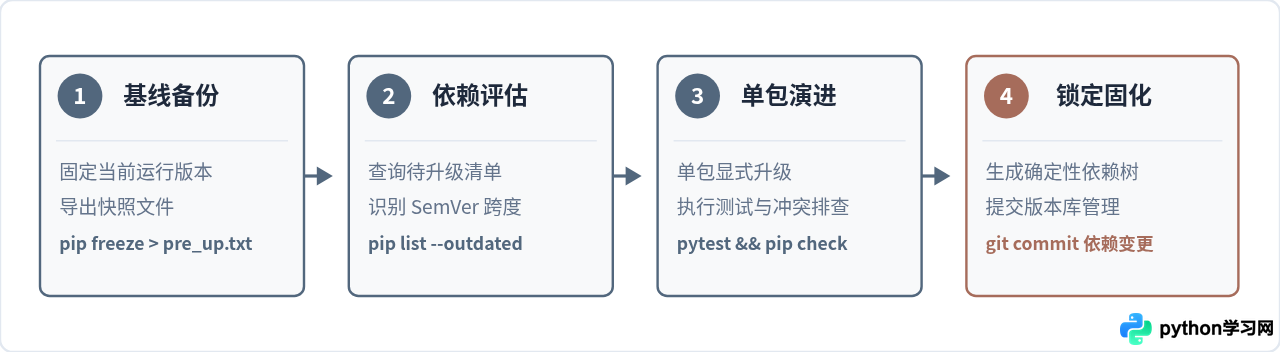
步骤一:导出更新前的基线快照
在对虚拟环境做任何改动之前,必须先将当前已被验证为可用状态的完整依赖关系固化在磁盘上。这一步保证了无论后续发生任何不可预料的安装中断或兼容性损坏,都有据可查且能秒级还原。
# 确保已激活目标虚拟环境
source .venv/bin/activate  # Linux / macOS
# .venv\Scripts\activate   # Windows

# 导出当前环境完整的确切版本快照
pip freeze > requirements.backup.txt
该文件记录了当前环境下所有直接包与传递依赖的具体哈希与精确版本号(例如 requests==2.31.0),是回退保障的核心资产。
步骤二:检索并研判待更新项(理解语义化版本)
使用 pip 内置的过期检测参数,查阅当前环境中所有存在更高版本的包:
pip list --outdatedPackage Version Latest Type
---------- ------- ------ -----
requests 2.28.1 2.31.0 wheel
cryptography 40.0.1 42.0.5 wheel
urllib3 1.26.15 2.2.1 wheel在此阶段,不能对所有提示都等量齐观,而必须依据语义化版本规范(Semantic Versioning, SemVer: MAJOR.MINOR.PATCH)进行分级处理:
| 版本位 | 示例变化 | 性质与风险 | 应对策略 |
|---|---|---|---|
| 补丁号(Patch) | 1.2.1 -> 1.2.2 | 低风险:通常为向下兼容的 Bug 修复与小幅性能优化 | 优先合并,通常可直接推进更新 |
| 次版本号(Minor) | 2.28.0 -> 2.31.0 | 中风险:向下兼容的新功能,偶见弃用提示或内部微调 | 查阅发布日志,更新后必须运行单元测试 |
| 主版本号(Major) | 1.26.0 -> 2.0.0 | 高风险:包含不兼容的破坏性变更(Breaking Changes) | 单独建立分支测试,逐项检查调用方代码调整 API |
步骤三:单包指定版本递进更新与冲突排查
更新包时,务必坚持“单包更新”原则,严禁多包混合同时变更。显式指定目标版本不仅能防止意外跨主版本跳跃,还能让每次提交的变更历史保持纯粹。
# 显式指定版本进行单个更新
pip install --upgrade requests==2.31.0
安装完成后,不要立即认为更新成功,必须立刻调用依赖一致性检验命令:
pip checkpip check 会扫描当前虚拟环境中安装的每一个包,校验它们的依赖声明是否被全部满足。如果返回 No broken requirements found.,说明依赖树结构在静态层面上是一致的。
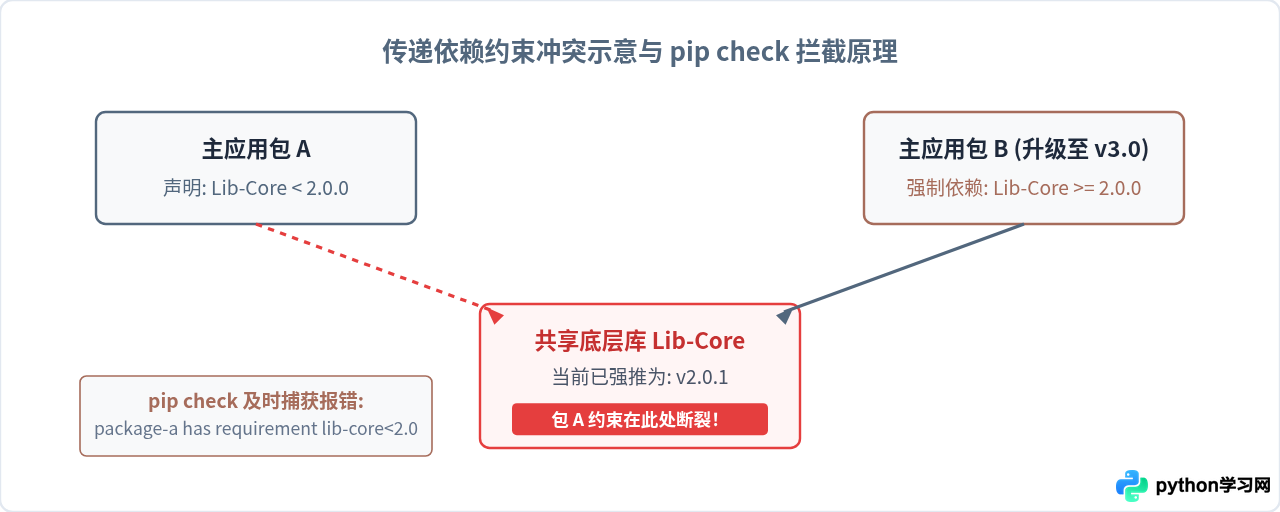
pip check 仅能根据每个包 setup/pyproject 中的元数据做版本区间匹配。实际代码中是否有函数参数调整或已被废弃的类,只能通过真实项目的单元测试覆盖。因此单包更新后,必须立刻运行项目自动化测试套件:pytest。
步骤四:固化产物与提交版本控制
当单包更新通过了 pip check 与本地全套测试后,方可将当前更新成果写入持久化配置文件:
# 将新依赖集固化为生产锁定文件
pip freeze > requirements.txt

# 将代码改动与依赖清单变动原子提交到 Git
git add requirements.txt
git commit -m "chore(deps): safe bump requests to 2.31.0"
进阶方案:使用现代化依赖解析与锁定工具
传统的 requirements.txt 并不能有效区分“我主动引入的核心包”和“核心包间接依赖的库”。这导致维护 requirements.txt 逐渐变成一项体力负担。在正式工程中,推荐采用区分声明文件与锁定文件的现代化工具。
方案 A:轻量且标准的 pip-tools
pip-tools 遵循标准 pip 生态,仅提供两个高价值命令:pip-compile 和 pip-sync。
- requirements.in:仅写核心直系依赖,例如
requests>=2.30.0。 - requirements.txt:由工具编译生成的完全确定性锁文件,包含全部精确哈希与子依赖版本。
更新指定包时,只需执行安全更新命令:
# 仅更新指定的一个包及其必需联动子依赖
pip-compile --upgrade-package requests requirements.in

# 将虚拟环境严格同步为锁文件所描述的状态(多余的自动卸载,缺少的自动补齐)
pip-sync requirements.txt
方案 B:现代统一工作流 Poetry 或 uv
如果项目使用的是 Poetry 或新型的高性能管理工具 uv,其自带 SAT 求解器依赖解析机制:
# 使用 Poetry 针对单个包进行符合约束的安全更新
poetry update requests

# 使用 uv 进行快速锁定更新
uv lock --upgrade-package requests
uv sync
遇到异常与破坏时的标准回滚路径
无论事前评估多么严密,总有偶发情况导致更新后项目运行异样。此时最忌讳的是在出现问题的脏环境里继续胡乱安装其他版本“打补丁”,这往往会导致环境彻底报废。正确的救砖方式是执行确定性回退:
# 方案一:基于起初导出的快照秒级恢复
pip install -r requirements.backup.txt

# 方案二:如果部分已被破坏的包产生残留,直接干净重建虚拟环境(耗时仅需数十秒)
deactivate
rm -rf .venv
python -m venv .venv
source .venv/bin/activate
pip install -r requirements.backup.txt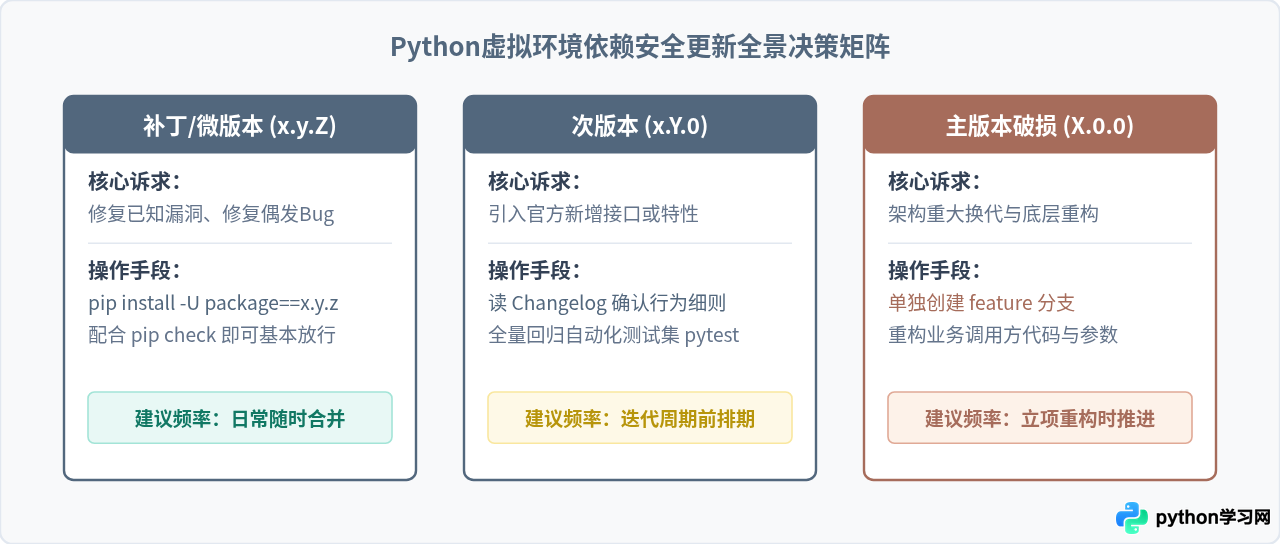
日常维护建议清单
- 绝不在生产运行中的容器或服务器上在线升级:生产环境的包应当在持续集成阶段构建为只读镜像或通过严格编译的 lockfile 统一部署,杜绝直接在线执行
pip install --upgrade。 - 将
pip check与pytest写入 CI 脚本:在合并任何更新依赖的 PR 时,由自动化构建管道强制运行依赖冲突核查与用例测试。 - 定期主动清理过期依赖:长期不升级会导致项目与技术演进脱节,等到依赖库被迫因安全漏洞不得不升级时,往往需要跨越多个主版本,风险成倍剧增。建议以月度为单位建立常规的依赖演进窗口。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









