

Mac和Windows下安装Python库有什么区别?系统级权限注意事项
很多开发者在跨平台使用 Python 时,最常遇到的意外往往不是代码本身的语法问题,而是安装依赖包时的各种权限拦截与路径冲突。表面上,在 Mac 和 Windows 下都是通过 pip install <package> 命令获取库文件,但两个操作系统在底层的目录结构、权限管理机制、编译器工具链以及环境变量路由上存在本质区别。如果不了解这些底层机制而盲目使用管理员特权强行安装,很容易导致全局环境崩溃或系统依赖损坏。本文将系统拆解这两个平台的核心差异,并梳理系统级权限的避坑规则与标准操作流程。
一、运行环境定位与安装路径的分层差异
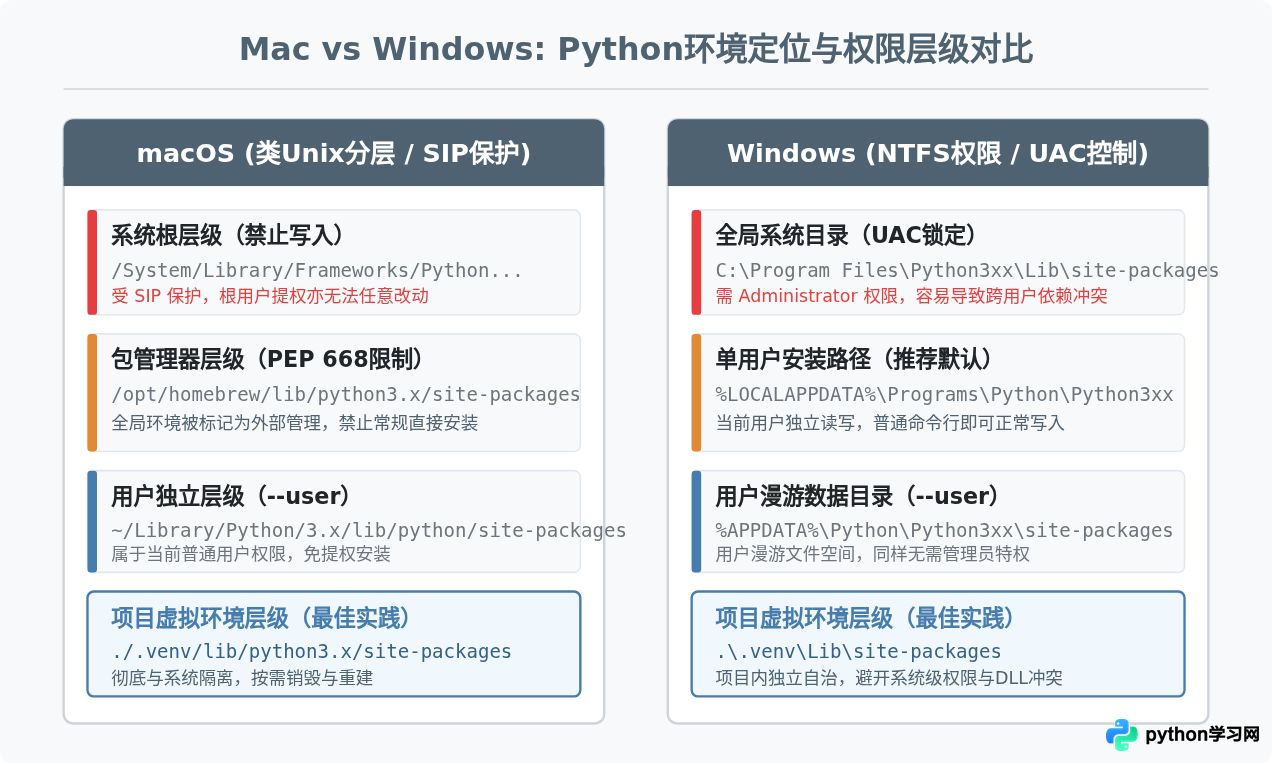
当执行安装命令时,Python 解释器会将库文件放置在预设的 site-packages 目录中。Mac 与 Windows 对该目录的定位逻辑有着截然不同的分层设计:
1. macOS 的多层级定位与保护机制
macOS 基于类 Unix 内核构建,系统内通常同时存在多个互不连通的 Python 实例:
- 系统预留环境:位于
/System/Library/Frameworks/Python.framework。受到系统完整性保护(SIP, System Integrity Protection)的严密防护,开发者绝对无法也不应修改此路径。 - 包管理器环境(如 Homebrew):通常安装在
/opt/homebrew/bin/python3(Apple Silicon 芯片)或/usr/local/bin/python3(Intel 芯片)。Homebrew 安装的 Python 会严格遵守现代规范,将全局包目录限制在受控范围内。 - 用户级目录:执行
pip install --user时,包会被写入用户的独立路径~/Library/Python/X.Y/lib/python/site-packages,无需根用户(root)权限。
2. Windows 的单实例与用户漫游机制
Windows 拥有完全不同的文件权限与用户空间体系:
- 全局安装模式:若在安装 Python 官方安装包时勾选了“Install for all users”,解释器会被安装在
C:\Program Files\Python3xx,其全局依赖目录位于Lib\site-packages。对该目录的写入受用户账户控制(UAC)管辖。 - 单用户独立模式:若选择仅为当前用户安装,默认路径位于
%LOCALAPPDATA%\Programs\Python\Python3xx。此时当前登录用户即拥有该目录的完整读写权限。 - 启动器路由机制:Windows 提供了原生的
py.exe启动器,会解析脚本顶部的 Shebang 行(如#!python3)并自动寻找系统中匹配的 Python 版本,有效缓解了环境变量PATH顺序错乱带来的版本识别问题。
二、系统级权限注意事项:严防特权滥用
初学者在遇到 Permission denied 或 externally-managed-environment 报错时,第一反应往往是使用超级用户身份强行覆盖。这种做法在两个平台上都会埋下严重隐患:
高危警示:永远不要在 Mac 终端中运行 sudo pip install,也切勿在 Windows 中以“管理员身份运行”命令提示符来执行包安装。
1. 在 Mac 下滥用 sudo 的风险与 PEP 668
在早期的 macOS 系统中,执行 sudo pip install 会将第三方库直接写入根目录所属的共享库中。这会带来两大致命后果:
- 文件归属混乱:提权后生成的文件所有者变成
root:wheel,日常普通用户运行 Python 脚本或升级 pip 时,会因为无权修改这些文件而频繁报错。 - 破坏系统基础组件:部分操作系统内部脚本依赖特定版本的系统库,覆盖核心依赖可能导致系统工具异常。
为了从根本上杜绝该问题,现代 Python 规范引入了 PEP 668 机制。在通过 Homebrew 安装的 Python 中,目录内放置了一个名为 EXTERNALLY-MANAGED 的标记文件。直接运行 pip install 时,终端会明确提示环境由外部系统管理器维护,阻断向全局写入。强行使用 --break-system-packages 虽能跳过检查,但极易造成 Homebrew 本身升级时的文件损坏。
2. 在 Windows 下以管理员模式安装的隐患
Windows 的 UAC(用户账户控制)主要用于防御非授权的系统更改。如果打开以管理员身份运行的 CMD 或 PowerShell 执行安装:
- 全局污染:第三方库被写入
C:\Program Files,多用户共用同一套依赖库,版本升级会影响其他账户的运行环境。 - 进程文件锁引发报错:Windows 对正在使用的文件具备严格的文件锁保护机制(与 Unix 允许删除已打开文件的 inode 不同)。若某个后台进程正在使用该全局库,再次更新就会触发不可恢复的
PermissionError: [WinError 5] 拒绝访问。
三、跨平台标准操作:基于虚拟环境的隔离实践
解决权限冲突的唯一正道是将依赖环境与操作系统完全解耦,即为每个独立项目创建专属的轻量级虚拟环境(Virtual Environment)。
| 操作环节 | macOS 终端(Zsh / Bash) | Windows(PowerShell) | 核心差异说明 |
|---|---|---|---|
| 创建虚拟环境 | python3 -m venv .venv |
py -m venv .venv |
Mac推荐显式使用 python3;Windows推荐使用 py 启动器。 |
| 激活环境 | source .venv/bin/activate |
.\.venv\Scripts\Activate.ps1 |
Mac使用 bin 目录;Windows可执行文件存放在 Scripts 目录。 |
| 权限策略适配 | 无特殊执行策略限制 | 需调整 ExecutionPolicy |
PowerShell 默认限制脚本运行,需对当前用户授权。 |
| 确认当前路由 | which pip |
where pip |
输出应明确指向项目目录内的 .venv 路径,而非全局路径。 |
| 依赖安装 | pip install <package> |
pip install <package> |
完全在用户空间运行,无需任何管理员特权。 |
| 退出环境 | deactivate |
deactivate |
跨平台命令一致,恢复外层默认终端状态。 |
针对 Windows PowerShell 用户,初次运行激活脚本时常会收到 File ... cannot be loaded because running scripts is disabled on this system 的错误。这是 Windows 的安全执行策略所致。不需要以管理员身份全盘开放系统安全限制,只需在当前普通用户权限下执行一次如下命令即可:
Set-ExecutionPolicy -ExecutionPolicy RemoteSigned -Scope CurrentUser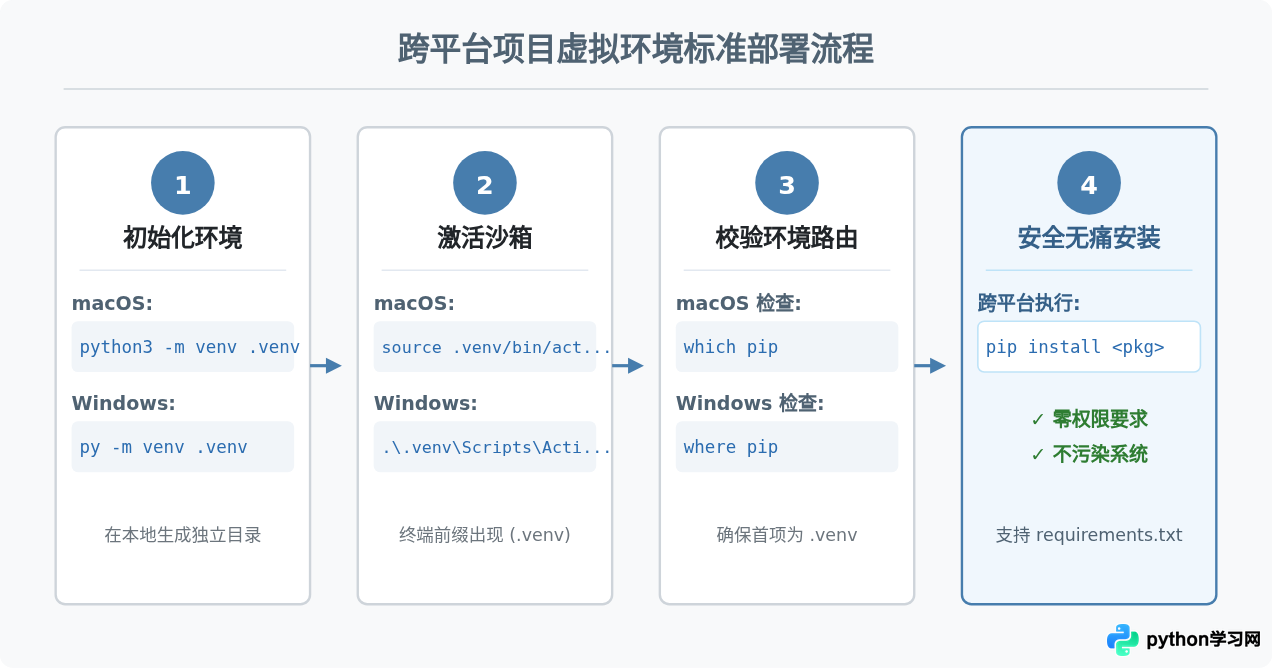
四、C/C++ 扩展编译链与二进制包机制的差异
除了路径与权限,跨平台安装时遇到差异最大的板块是包含底层 C/C++ 扩展代码的高性能库(例如 numpy、pandas、scipy、psycopg2 等)。
1. Wheel 预编译包(二进制轮子)
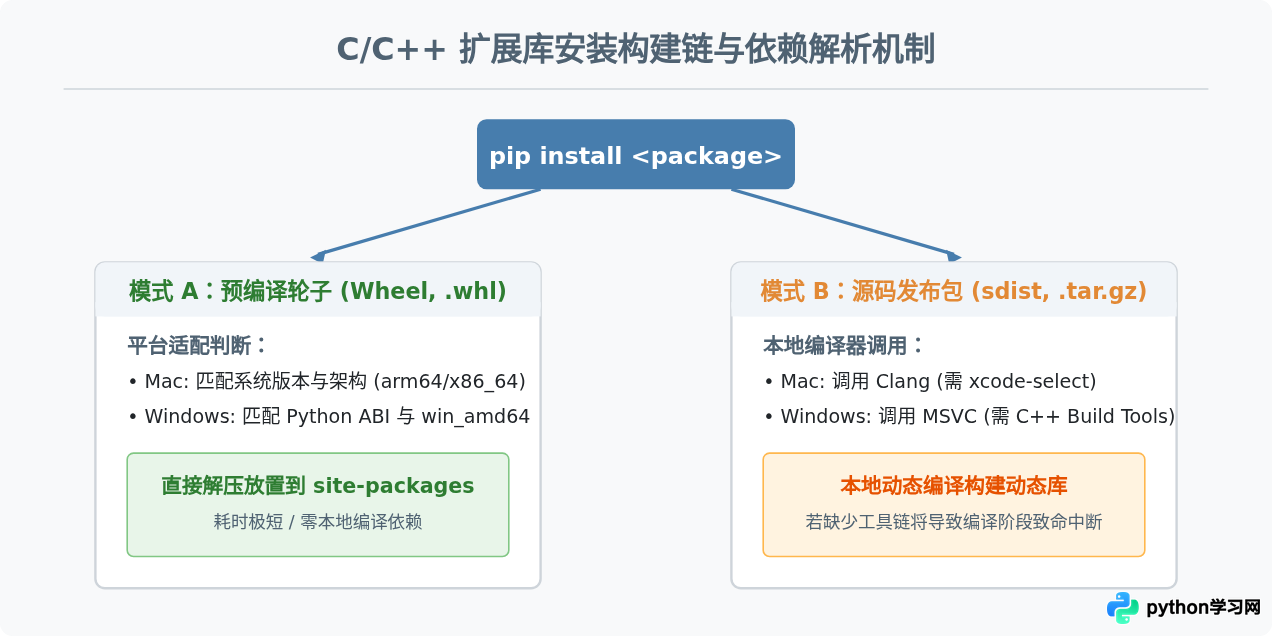
官方 Python 仓库(PyPI)上的库分为两类:纯 Python 源码包(.tar.gz 格式的 sdist)和预编译的二进制轮子(.whl 格式的 Wheel)。如果库提供了匹配当前操作系统的 Wheel,pip 只需下载解压即可,不需要调用任何本地编译工具:
- macOS 的架构细分:目前 Mac 存在 Apple Silicon(
arm64)与 Intel(x86_64)两种架构。pip 会下载类似*-macosx_11_0_arm64.whl的专用文件。如果混用 Rosetta 转译或架构不匹配,会导致包寻找不到轮子而退回源码编译。 - Windows 的平台标识:通常为
*-cp3xx-win_amd64.whl。由于 Windows 预编译轮子非常成熟,大部分科学计算库均可开箱即用。
2. 本地源码编译回退时的环境依赖
当开发者安装一个没有预编译轮子的小众库,或安装特定版本源码时,pip 会在本地触发编译链。这是产生报错的高发区:
- macOS 编译链:依赖 Apple 官方的 Clang/LLVM 编译器。若未安装,会提示缺少
clang或gcc。解决方法很简单,在终端中运行一行命令即可安装轻量级编译工具包:xcode-select --install - Windows 编译链:Windows 操作系统不自带 C/C++ 编译环境。遇到源码包时,控制台通常会抛出经典的错误提示:
解决此问题必须单独下载并安装微软官方的 Visual Studio C++ Build Tools(勾选 MSVC 编译工具和 Windows SDK),体积通常较大。error: Microsoft Visual C++ 14.0 or greater is required. Get it with "Microsoft C++ Build Tools" - Windows 路径长度限制(MAX_PATH):Windows 传统 API 存在 260 字符路径上限。某些深度嵌套的依赖包在安装时会因路径过长报错,需要在系统注册表中开启长路径支持(
LongPathsEnabled)。
五、核心差异与避坑准则总结
为了在实际开发中少走弯路,可以将 Mac 与 Windows 在管理 Python 库时的核心特性与安全准则归纳如下:
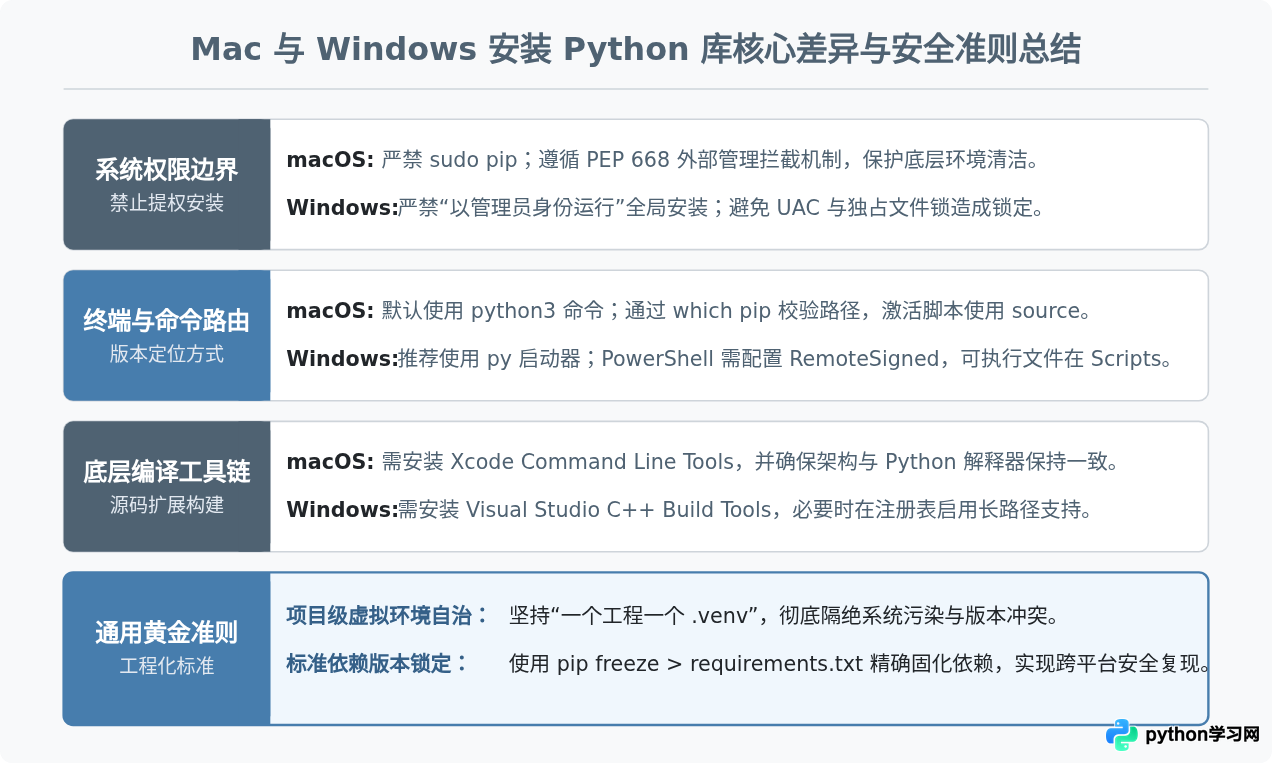
总的来说,Mac 与 Windows 虽然在底层权限与目录结构上各有侧重,但只要遵循“普通用户运行、项目级虚拟环境隔离、优先匹配二进制 Wheel、绝不提升系统权限”的原则,就能够彻底规避绝大部分安装失败与权限冲突问题,确保跨平台开发环境的长期稳定。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









